
KYCシステムの開発費用は、本人確認の方式、法人確認やAMLの範囲、既存システムとの連携によって大きく変わります。初期費用は0〜300万円程度の小規模な案件から、数億円に及ぶ大規模な案件まで幅があります。
▼全体ガイドの記事
・KYCシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
KYCシステムの全体像
KYCはKnow Your Customerの略で、顧客の本人特定事項や取引目的を確認し、リスクに応じて継続的に管理することを指します。
eKYCだけをシステム化するのか、法人確認、AML、取引モニタリングまで含めるのかによって、費用と開発期間が変わります。
eKYCとKYCシステムの違い
eKYCとKYCシステムは、担う業務の範囲が違います。
- eKYC:書類撮影やICチップ読取でオンライン本人確認を完了する機能
- KYCシステム:結果を顧客マスタに登録し、審査分岐、差し戻し、再提出、監査まで管理
法人の実在性や実質的支配者の確認は、eKYC APIだけでは完了しません。そのため、PEPs・制裁対象者・反社リストの照合と、継続的顧客管理を別途用意する必要があります。
見積の依頼では、まず個人KYCと法人KYBの範囲を示します。続けて、リスク評価とケース管理、取引監視と監査・報告も、担当する範囲を分けて書きます。範囲をそろえておくと、複数社の見積を同じ条件で比べられます。
費用に影響する主な機能
費用に直結しやすいのは、本人確認と法人確認、リスク判定と審査です。このほか、継続的顧客管理や監査ログ、外部連携も費用に影響する機能です。
- 本人確認:券面画像、JPKI、公的個人認証、ICチップ、顔照合、ライブネスの採用範囲
- 法人確認:法人向けサービスでは、法人番号、登記、代表者、実質的支配者、担当者の本人確認を紐付けるKYBが必要な場合がある
- リスク・審査:取引目的や国・地域などによる判定と、高リスク案件の人手審査
- 監査・連携:判定根拠、参照リスト、ルール版、操作者、処理時刻の記録と外部接続
対応方式が増えると、画面と端末、例外処理、テストケースが増えます。そのぶん、開発費も上がりやすくなります。
監査ログは画面を足すだけでなく、データ設計と権限設計にも影響します。金融機関や決済事業者では、取引目的や国・地域、商品、過去の不正情報もリスク評価に使われます。
KYCシステムの費用相場の目安
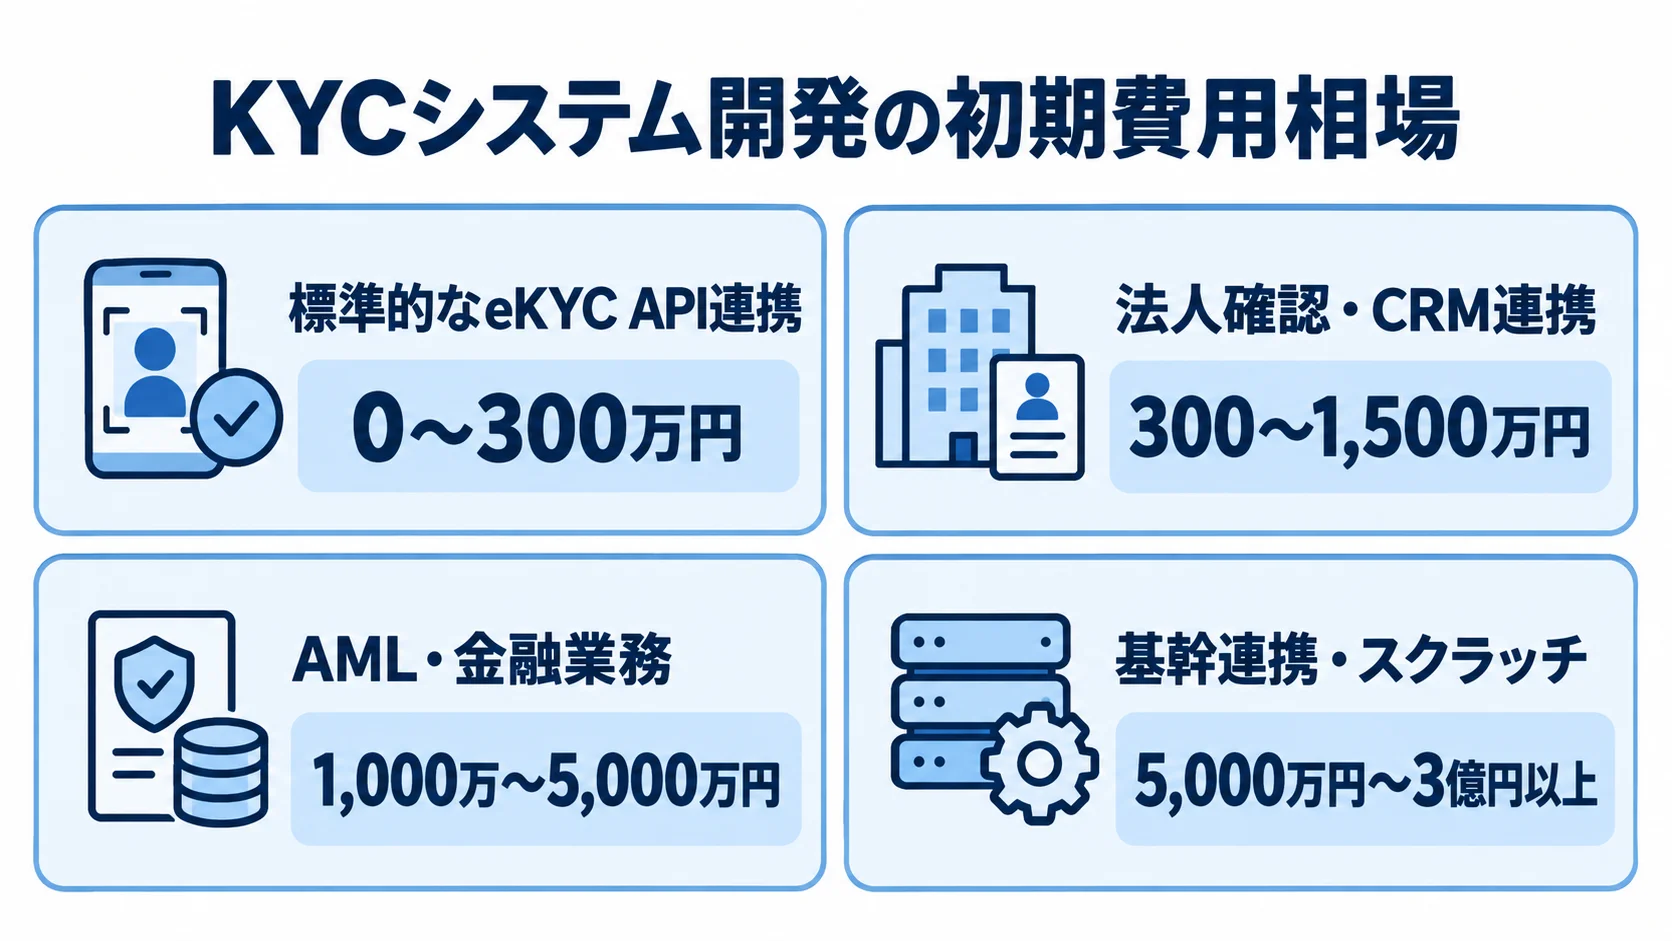
標準的なeKYC API連携なら初期0〜300万円程度、法人確認やCRM連携を含めると300〜1,500万円程度が目安です。
AMLや金融業務に適用する場合は1,000万〜5,000万円程度です。基幹連携や独自審査基盤をスクラッチで開発すると、5,000万円〜3億円以上になることもあります。
数字の根拠は、公開料金と編集上の推定レンジ、個別見積に分けて示します。
小規模なeKYC API連携は0〜300万円程度
本人確認の入口だけを対象にするなら、eKYCのSaaSかAPIが現実的です。初期費用は0〜300万円程度、導入期間は1〜3か月程度が目安です。
この費用帯で見積を読むときは、標準接続の範囲と追加開発の範囲を分けて考えます。
- 標準範囲:利用開始費と申込・会員登録画面、結果通知の標準接続を前提にした編集上の目安
- 別途費用:顧客マスタ、審査画面、権限管理、監査ログを新規開発する連携費
- 総額確認:利用料に接続、運用、審査、ログ保管、セキュリティ確認を加える
公開料金の例として、GMOグローバルサインのGMO顔認証eKYCは、初期導入費用なし、最小50件で月額22,000円からとなっています(出典: GMOグローバルサイン「GMO顔認証eKYC」、2026年2月時点の案内)。ただし、これは小規模な本人確認APIの価格感の参考で、KYC全体の価格ではありません。
法人確認や審査連携を含むと300〜1,500万円程度
個人確認に加えて、法人の実在性や実質的支配者を確認し、結果をCRM・会員管理に登録する場合は、初期費用が300〜1,500万円程度になることがあります。
- 初期開発:法人・個人データ、審査状態、差し戻し、手動確認、担当割当、CSV・API連携
- 年間費用:利用料・保守費は件数や審査体制により500万〜3,000万円程度の場合がある
この参考レンジは公開料金ではなく、類似するRegTech案件をもとに整理したものです。
月間5,000件の個人申込と月間300件の法人確認では、照会先が異なる可能性があります。そのため、本人確認の従量料金、法人情報の照会、目視審査の件数、再提出の回数を分けて把握しておきます。これらを別々に数えておかないと、利用後に予算が膨らみます。
契約前には「1件」の定義を確かめておくことが大切です。特に、再提出や照会失敗、審査員の再確認が課金対象になるかは、事前に分けて確認します。
AMLや基幹系連携を含むと1,000万円〜数億円
AMLを導入し、取引監視や制裁・PEPs確認、疑わしい取引の調査・報告まで含めると、初期費用は1,000万〜5,000万円程度から検討する案件が増えます。
勘定系や決済基盤との連携も、費用に影響します。既存データの移行や24時間運用を含む案件では、5,000万円〜3億円以上になることがあります。
金融系の費用レンジは、対象範囲によって変わります。
- AML・金融業務:初期1,000万〜5,000万円程度から検討する案件がある
- 大規模案件:基幹連携や移行、24時間運用などを含め5,000万円〜3億円以上の場合がある
この概算は、類似する金融・RegTech案件をもとに整理したもので、共通の定価ではありません。
金融庁はオンライン完結の本人確認方法に関するQ&Aを公開し、2025年7月1日にも更新しています(出典: 金融庁「犯罪収益移転防止法におけるオンラインで完結可能な本人確認方法に関する金融機関向けQ&A」、2025年)。警察庁JAFICも、2026年3月6日公布の改正Q&Aを公表しています。ただし、採用方式の適法性と適用時期は、法務・コンプライアンス部門が最新の法令や公的資料と照らして確認します。
費用の内訳と3年TCO
見積を初期費用だけで比べると、判断を誤ることがあります。本人確認サービスの利用料が安くても、既存連携や審査員の運用、ログの長期保管、法改正の追加改修の費用が高ければ、3年間の総額は大きくなります。
そこで、初期費用と月額固定費、従量費を分けて見ます。開発費や運用費、保守費も別々に把握し、3年TCOで比べます。
初期費用に含まれる開発・導入作業
初期費用には、要件定義から導入支援までの作業が含まれます。
接続開発は、標準APIを呼び出すだけなら工数を抑えられます。一方で、口座開設や会員登録、勘定系への反映は、接続先ごとに設計が必要です。特に見落としやすいのは、正常時の流れより、本人確認に失敗したケースの設計です。
- 初期作業:要件定義、業務・画面・API・DB設計、権限設定、テスト、導入支援
- 連携設計:認証、エラー処理、再送、状態整合性を接続先ごとに設計
- 例外処理:顔不一致、画像不鮮明、IC読取失敗、リスト該当、重複、API停止への対応
例外が起きたときは、再提出か目視審査か、あるいは保留や却下へ進めるかを決めておく必要があります。この設計を見積に含むかどうかで、見積の妥当性が変わります。
月額・従量・運用保守にかかる費用
ランニング費用には、月額利用料や従量料金、目視審査の人件費などがあります。
目視審査を自社で行うか、ベンダーのBPOに委託するかによっても費用は変わります。完了率が低い場合は、完了顧客1人あたりの総コストで評価します。
- 継続対応:法令、確認方式、端末OS、不正手口、モデル、リスト提供元の変更
- 運用条件:障害時の連絡窓口、復旧目標、代替運用、バックアップ、監査資料の扱い
保守契約に含まれる作業と、個別改修の範囲は切り分けておきます。そのうえで、運用費と合わせて確認します。
3年TCOの試算方法
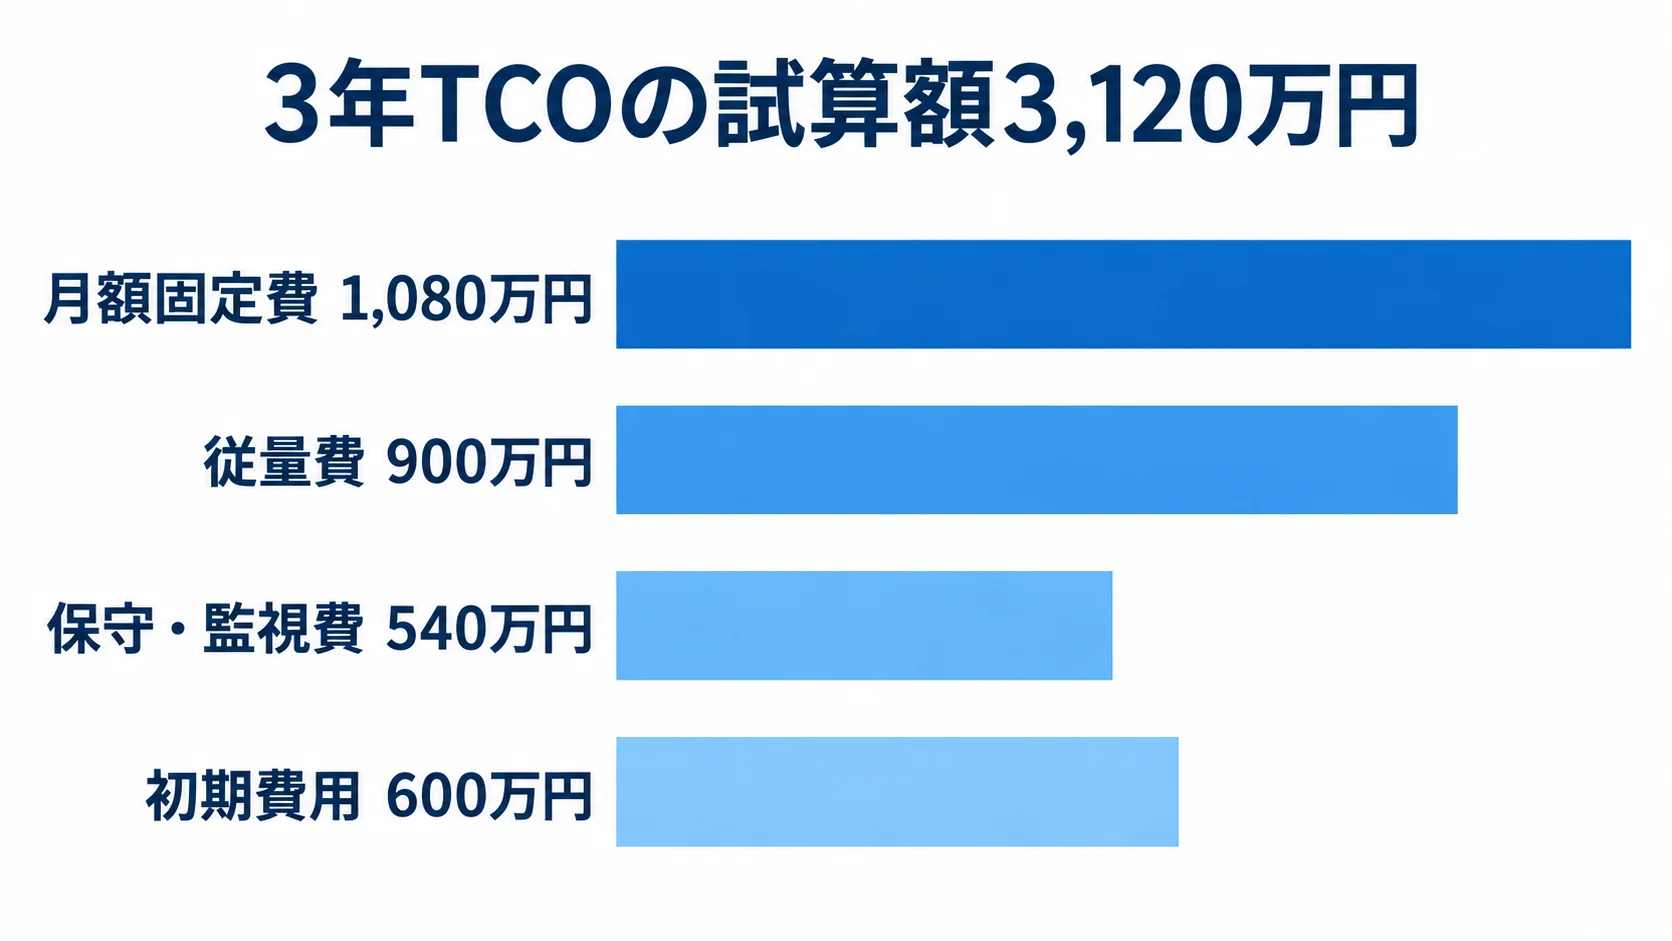
3年TCOは、初期費用に3年分の月額固定費や従量費を加え、さらに保守運用費と追加改修費を足して試算します。
- 月額固定費:30万円×36か月で1,080万円
- 従量費:月25万円×36か月で900万円
- 保守・監視費:年180万円×3年で540万円
これに初期費用600万円を加えると、3年TCOは3,120万円になります。ただし、これは説明用の試算です。
実際には、件数の増減や税を加えて考えます。BPOやデータ移行、法改正対応の費用も、別途見込む必要があります。月間件数は、少ない場合、標準、繁忙期の3パターンで試算します。
件数増加で単価が下がる契約もあれば、上位プランや追加審査費が発生する契約もあります。そのため、課金単位と最低利用料、超過単価を確かめ、値上げ条件や解約時の移行費も見ておきます。
見積金額が変動する要因
費用の差は、画面数より、確認対象やデータ連携、リスク判定から生まれます。監査・セキュリティや運用体制も影響します。初回見積が安くても、後から要件が増えやすいこれらの領域を先に洗い出すと、見積の差を読み解けます。
個人・法人・海外顧客の対応範囲
対応範囲によって、データ項目や照会先が変わります。そのため、対象とする顧客と書類を先に決めておきます。
- 国内個人:個人顧客の本人確認を対象にする
- 法人:実在性、実質的支配者、代表者、担当者と法人の関係を確認する場合がある
- 海外顧客:国別書類、氏名表記、多言語、タイムゾーン、国・地域リスクに対応する
運転免許証やパスポートなど、扱う書類を増やすと、読取精度と偽造パターンの検証が必要になります。入力項目や再提出理由も、検証の対象になります。
主要な顧客層と取引リスクで優先順位を付けると、初期費用を管理しやすくなります。
リスク判定・AML・取引モニタリングの深さ
本人確認の結果を登録するだけなら、主な判定は本人と書類が一致するかどうかです。一方、AMLでは複数の情報を組み合わせて判定します。
- リスク情報:顧客属性、国・地域、商品、取引目的、PEPs、制裁・反社情報、不正履歴
- ルール管理:固定値か管理画面での変更か、承認や履歴の要否を決める
- 取引監視:取込、シナリオ、アラート、ケース割当、調査、承認、報告を設計する
AIや機械学習を使う場合も、アラートの理由と判断者、誤判定時の救済を説明できる設計が必要です。そのため、説明可能性と人手介入の有無が見積の差になります。
セキュリティ・監査・既存システム連携
金融分野では、個人情報や本人確認書類・顔画像、取引情報を扱うため、安全対策と監査要件を確かめておく必要があります。
- 安全管理:暗号化、アクセス制御、権限分離、操作ログ、バックアップ、保存・消去、委託先管理
- 方式選択:本人確認の読取や顔照合はSaaS・APIを利用し、顧客・ケース・監査データは自社で保持する方法
- 連携設計:独自リスク判定を自社・SIerで開発し、オーケストレーション層で接続差を吸収する方法
金融情報システムセンターの「安全対策基準・解説書」第13版は、2025年3月に公表されています。金融機関などの開発・導入・運用に必要な対策を示しています(出典: FISC「金融機関等コンピュータシステムの安全対策基準・解説書(第13版)」、2025年)。
要件が厳しくても、すべてを自社で開発するとは限りません。複数の接続先をオーケストレーション層で吸収し、ベンダー固有の項目を業務データにしない設計にすると、将来の移行費を抑えられます。
KYCシステム開発の進め方
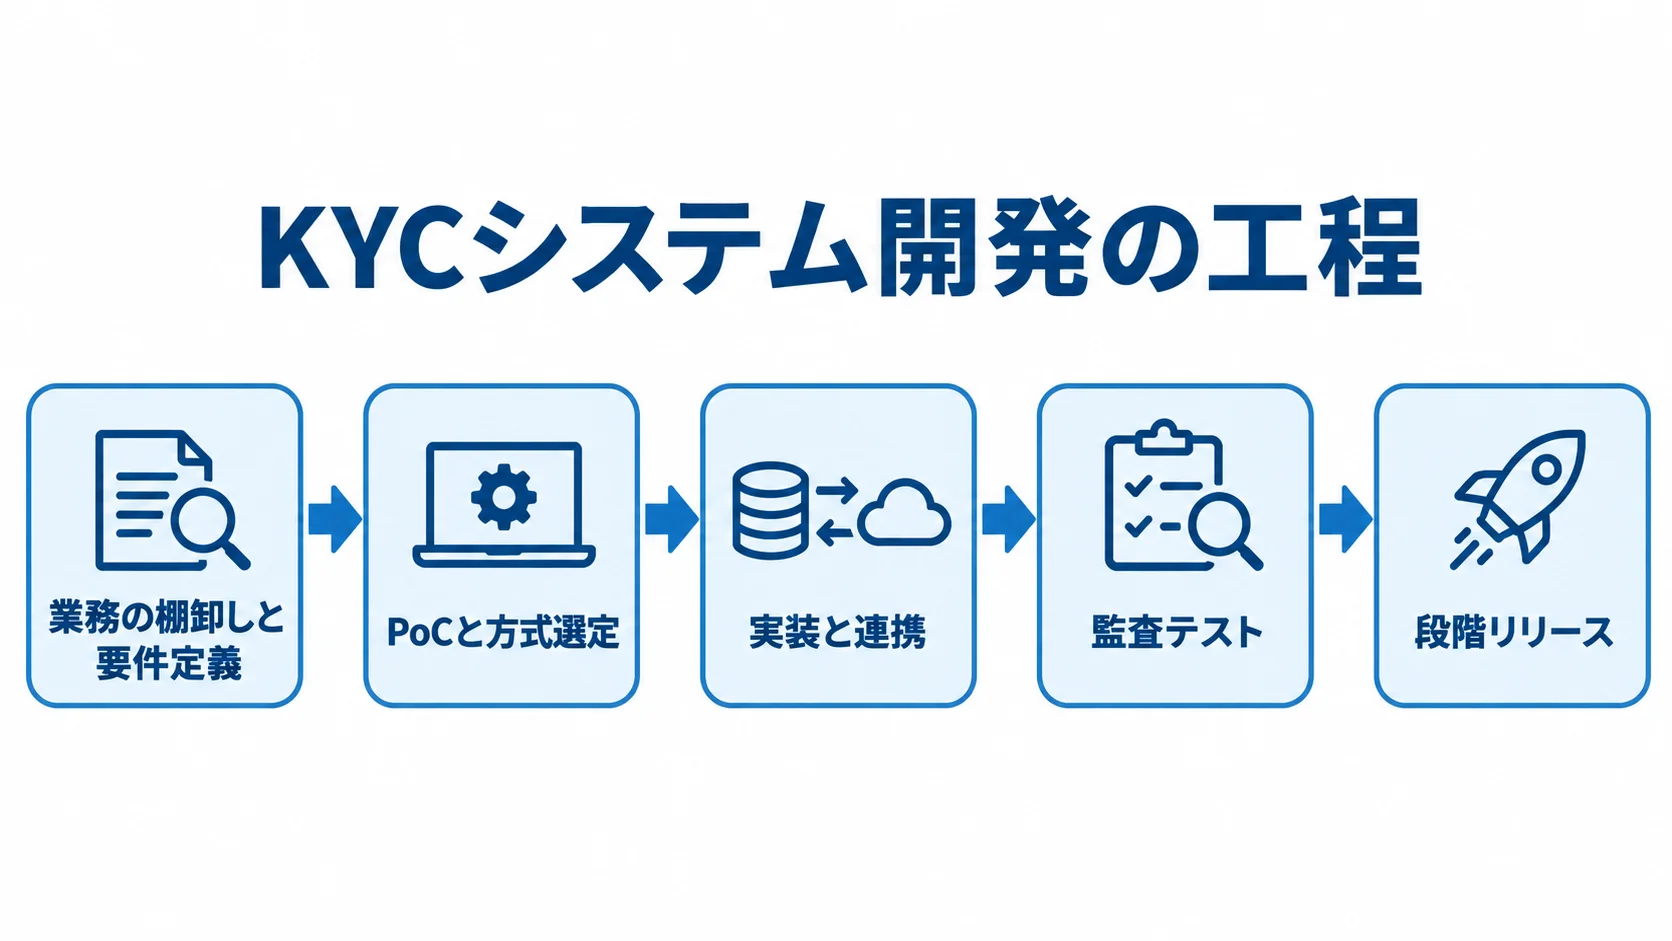
機能を作り始める前に、対象業務と期限、改善指標を決めておきます。そのうえで、業務の棚卸しと範囲の決定から始めます。続いてPoCと要件定義を行い、実装と連携を進めます。監査テストで確かめてから、段階リリースに移ります。
工程ごとに成果物を残しておくと、後の工程で不要な機能を追加するリスクを抑えられます。
現状業務の棚卸しと要件定義
現状の業務を一覧にし、流れが見える状態にします。そのうえで、開発対象と改善効果を明らかにします。
- 業務フロー:申込、本人確認、差し戻し、目視審査、承認、口座開設、更新、疑わしい取引の調査
- 工程情報:担当者、確認内容、入力先、次へ進む条件を一覧にする
- 改善候補:郵送、二重入力、経験頼みの判断、記録を探せない状態を洗い出す
要件定義では、まず顧客種別や国・地域、書類、確認方式を決めます。次に、リスク判定や再提出、手動審査の進め方を定めます。さらに、権限と監査ログ、保存・消去の条件を決めます。SLAや障害時の代替運用は、要件として明記しておきます。
KPIには、完了率や審査時間、再提出率を設定します。さらに、誤受入・誤却下、審査工数、1件あたり費用も指標にします。
費用を抑える場合でも、監査や法令の要件は削らず、優先順位を付けて段階的に導入します。
PoCと方式選定
PoCでは、代表的な申込導線を一つ選び、実際の端末や通信環境で性能と業務への適合性を測ります。
- PoCで測定:完了率、審査時間、再提出率、誤判定、1件あたり処理費
- SaaS・API:標準機能が自社業務に合う場合
- パッケージ+SI:金融業務や監査の標準機能を使いたい場合
- スクラッチ・ハイブリッド:顧客・取引・リスクデータの統合が競争力になる場合
失敗時の再提出と理由確認、API停止時に業務を継続できるかも評価します。そのうえで、短期導入と柔軟性のどちらを優先するかを決めます。
法改正への対応や解約・移行のしやすさも含めて判断し、初期費用だけで決めないようにします。
監査テストと段階リリース
監査テストで異常なケースを確かめてから、段階的にリリースします。
- 異常系:偽造書類、顔不一致、ライブネス・IC読取失敗、リスト該当、権限逸脱、重複、API停止、再審査
- 段階導入:低リスク顧客や一つのサービスから開始し、KPIを見て対象を広げる
ログに、入力データや参照情報、ルール・モデルの版が残るかを確かめます。さらに、操作者と時刻が残るかも見ます。テストで使うデータは、匿名化とアクセス権の設定も計画しておきます。
稼働後の3〜6か月は、再提出の理由や審査の滞留を分析します。誤判定や問い合わせの内容も見て、閾値や画面を改善します。完成版を最初から目指すより、小さく検証するほうが、投資判断と費用を管理しやすくなります。
見積もりを取る際のポイント
見積の精度は、発注者が前提条件をそろえて伝えられるかで決まります。「本人確認」と一口に言っても、複数の業務や外部サービスが含まれるためです。
要件が曖昧なまま相見積を取ると、各社の対象範囲がずれて、金額を比べられません。
RFPに書くべき前提条件
RFPには、件数や対象顧客、接続先・データの条件を書き、各社の見積の前提をそろえます。
- 業務前提:業種・取引類型、月間・年間件数、ピーク同時数、個人・法人比率、居住国
- 確認・連携:書類、JPKI・IC要否、目視審査、口座開設、会員、CRM、決済、勘定系、不正検知
- 運用条件:保管場所・期間、解約時の返却形式、目標KPI、API可用性、復旧・サポート時間、代替策、再委託、監査、法改正責任
監査ログで、変更した人と時刻、変更前後の値を追えるかを確かめます。前提が足りない点への指摘や回答は、各社に共有します。
複数社を同じ条件で比較する方法
提供領域の異なる会社を、同じ前提で比べます。価格だけでなく、導入の適合性と運用条件も見ます。
- 比較先:eKYC会社、金融・決済に強いSIer、KYC・AMLパッケージ会社
- 候補例:GMOグローバルサイン、TRUSTDOCK、ELEMENTS、ポラリファイ、NEC、NTTデータ
- 評価材料:同業・同顧客層・同取引量の事例、方式、監査・セキュリティ資料、運用体制
- 見積内訳:初期、月額固定、従量、連携開発、移行、保守、監視、法改正、目視審査、追加改修
- 契約確認:サービス名と法人名を区別し、契約主体、再委託先、保管場所、障害時責任者を確認
3年TCOと業務KPIを並べ、費用に対する改善効果で評価します。知名度や機能数だけで順位を付けないようにします。
契約時に確認するリスクと責任分界
契約では、障害時の責任の分け方、データの返却と消去、移行の条件をはっきりさせます。
- 障害・誤判定:API停止、書類データ欠損、リスト更新遅延、顧客不利益時の責任
- 継続運用:SLA、代替策、手動審査、通知、再処理、報告、高リスク判定の最終責任者
- 解約・移行:顧客情報、確認結果、監査ログ、判定理由、証跡の返却形式と消去証明
バックアップの保持期間や移行支援費、並行稼働の期間も確かめます。移行できないサービスは、将来の変更や事業売却の際に費用となるため、データポータビリティを評価します。
KYCシステムのコストを最適化するポイント
費用を抑えるために、機能を無条件に削る必要はありません。法令や安全管理、監査に必要な機能は残し、標準的な部分はSaaSやAPIに任せます。
独自開発は、差別化につながる部分や重要な運用の領域に絞ります。導入後の従量費や移行費まで含めて、見直せる設計にしておきます。
対象範囲の優先順位付け
本人確認の全方式や全顧客、全リスクを一度に作らず、初期の範囲を絞ります。ただし、法令や監査に必要な機能は後回しにしません。
- 先行範囲:申込が多く、業務負荷が高く、法令要件が明確な導線を選ぶ
- 段階拡張:標準APIと自社基盤から始め、効果を確かめて法人確認や継続管理を加える
- 削減候補:利用実績のない分析画面や、初期に不要な例外帳票など影響の小さい機能
証跡とアクセス制御、再提出、手動審査は、初期から設計しておきます。障害時の代替運用も初期に組み込みます。後付けの監査ログは、データの再設計や移行を招きます。
データモデルと連携方式の標準化
一社に固定すると短期間で実装しやすい反面、料金改定や仕様変更の影響を受けやすくなります。障害や事業撤退にも、備えが必要です。標準データモデルを持つと、切替費用を抑えられます。
- 標準スキーマ:顧客、確認方式・日時、判定結果・信頼度・理由、証跡先、モデル版数を自社で保持
- 共通連携:タイムアウト、再送、重複、非同期通知、結果更新、個人情報マスキングを標準化
- データ分担:渡す情報と自社保管分を分け、セキュリティと費用を管理する
外部サービスの違いは、アダプターで吸収します。初期には切替の設計費がかかりますが、移行時の再開発費と停止リスクを抑えられます。
接続先が増えるほど、画面ごとの個別改修より、共通のオーケストレーション層への投資で総工数を抑えやすくなります。
運用KPIによる従量費と人件費の削減
運用KPIを毎月追い、従量費や審査工数の変化をつかみます。
- 測定指標:完了率、再提出率、手動審査率、審査時間、問い合わせ件数、API失敗率、完了顧客1人あたり費用
- 改善策:撮影案内、低リスク案件の自動判定、確認情報の一画面化
- 品質確認:誤受入・誤却下、本人救済の遅れ、高リスク案件の人手審査と判断理由
閾値を変える前後で、KPIを比べます。精度向上に追加費用をかける場合は、削減できる工数と投資を回収するまでの月数を試算します。
よくある質問
費用は本人確認の件数や機能だけでなく、既存業務や法令、監査・運用体制によっても左右されます。見積の検討で質問されやすい内容を取り上げます。
KYCシステムの開発費用は最低いくらですか?
標準的なeKYC APIには、初期費用なしで月額2万円台からの公開料金例があります。ただし、これは本人確認サービスの料金です。
画面連携や顧客マスタ、審査は含まれず、監査ログや運用保守も対象外です。要件定義と連携を含めると、数十万〜数百万円程度から見積もるケースが多いです。見積依頼では対象範囲を明記しておきます。
KYCシステムはSaaSとスクラッチのどちらが安いですか?
短期の初期投資では、標準機能を使えるSaaSやAPIが安くなりやすいです。
法人確認や独自リスク判定、基幹連携が必要な場合は、パッケージやスクラッチを組み合わせるほうが、3年TCOで合理的なこともあります。厳格な監査やデータ保管の要件も、同じ判断の対象になります。
まず、自社固有の業務をどこに残すかを決めます。そのうえで、初期費用から移行費まで含めて合算します。
本人確認APIを導入すれば法令対応は完了しますか?
導入しただけで完了するとは限りません。まず、確認方式が自社の業態や取引に合うかを確かめ、確認記録や取引記録をどう保存するかも整理します。
リスクに応じた継続的顧客管理や、疑わしい取引の調査方法も決めておく必要があります。適法性については、金融庁や警察庁の最新資料を確認したうえで、法務・コンプライアンス部門が判断します。
見積を比較するときに最も重要な項目は何ですか?
同じ前提条件で、3年TCOと業務KPIを比べることです。そのうえで、初期費用に加え、月額や従量、保守の費用を分けて見ます。連携や目視審査の費用も、分けて見ておきます。法改正への対応や返却・移行の費用は、3年TCOに含めて比べます。
完了率や審査時間、再提出率に加えて、障害時の代替策と監査ログも確かめると、価格だけでは見えない運用リスクを比べられます。
まとめ
標準的なeKYC API連携は初期0〜300万円程度、法人確認やCRM連携を含むと300〜1,500万円程度が目安です。AMLや金融業務は、1,000万〜5,000万円程度になります。
大規模な基幹連携やスクラッチ開発は、5,000万円〜3億円以上になる場合があります。いずれも公開料金や類似案件からの概算で、個別の価格を保証するものではありません。
費用を判断する基準
初期費用に加えて、月額や従量費、保守を含めた3年TCOで比べます。連携開発や審査運用、法改正対応、解約時の移行費も、3年TCOに入れて見ます。
顧客種別や件数、方式を同じ前提で提示します。加えて、既存システムや監査・セキュリティ、SLAの条件もそろえます。データの保存・返却条件は、契約前に確かめます。必要な業務を安定運用できる総額を基準にします。
次に進める手順
まず対象範囲を定め、代表的な導線でPoCを行います。そのうえで、同じ前提で候補方式の費用と契約条件を比べます。
- eKYCだけか、法人KYB、AML、継続的顧客管理も必要かを業務フローで分ける。
- 代表的な申込導線でPoCを行い、完了率、審査時間、再提出率、誤判定、1件あたりの費用を測る。
- 同じRFPをSaaS・API、パッケージ+SI、スクラッチ・ハイブリッドの候補へ渡し、3年TCOと契約条件を比べる。
PoCの測定結果と費用を方式の選定に使うと、過不足のないKYCシステムを選びやすくなります。
▼全体ガイドの記事
・KYCシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。