
KYCシステムは、本人確認に加えて、顧客リスクの管理と継続的な審査を支え、監査まで対応する業務基盤です。
機能と方式、法規制、開発手順、費用、委託後の運用は、発注の前に押さえておきたい事項です。
▼関連記事一覧
・KYCシステム開発の進め方
・KYCシステム開発でおすすめの開発会社6選と選び方
・KYCシステム開発の見積相場・費用
・KYCシステム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
KYCシステムの定義
KYCシステムは、顧客の本人情報と利用目的、リスクを確認し、管理する仕組みです。
犯収法に基づく取引時確認も、このシステムで支えます。
自社のリスクベース・アプローチに応じて、顧客情報の更新や人手審査への振り分けを行います。さらに、判断の証跡も残します。
KYC・eKYC・KYB・AML・CDDの違い
本人確認や顧客管理の用語は、対象範囲と役割の違いで捉えます。
- KYC:「顧客を知る」業務の全体を指します。個人の本人特定事項、取引目的、職業などを確認し、管理します。
- eKYC:スマートフォンなどで、オンライン本人確認を完了させる方法です。KYCやAMLの入口に位置付けられます。
- KYB:法人の実在性、代表者、実質的支配者、事業内容を確かめます。法人顧客を受け付けるときに欠かせない確認です。
- CDD・AML:前者は顧客管理の手続き、後者はマネー・ローンダリング対策全体を指します。
KYCシステムが必要になる理由
手作業や郵送が中心の確認では、利用開始までに時間がかかり、入力ミスや確認漏れも生じます。
本人確認を自動化しても、なりすましや偽造書類、制裁対象者との一致は、継続して管理する必要があります。さらに、実質的支配者の確認も必要です。
受付から自動判定、人手審査、情報更新、監査までをつなげれば、顧客体験とコンプライアンスの両方を改善できます。
KYCシステムの主要機能と対象範囲
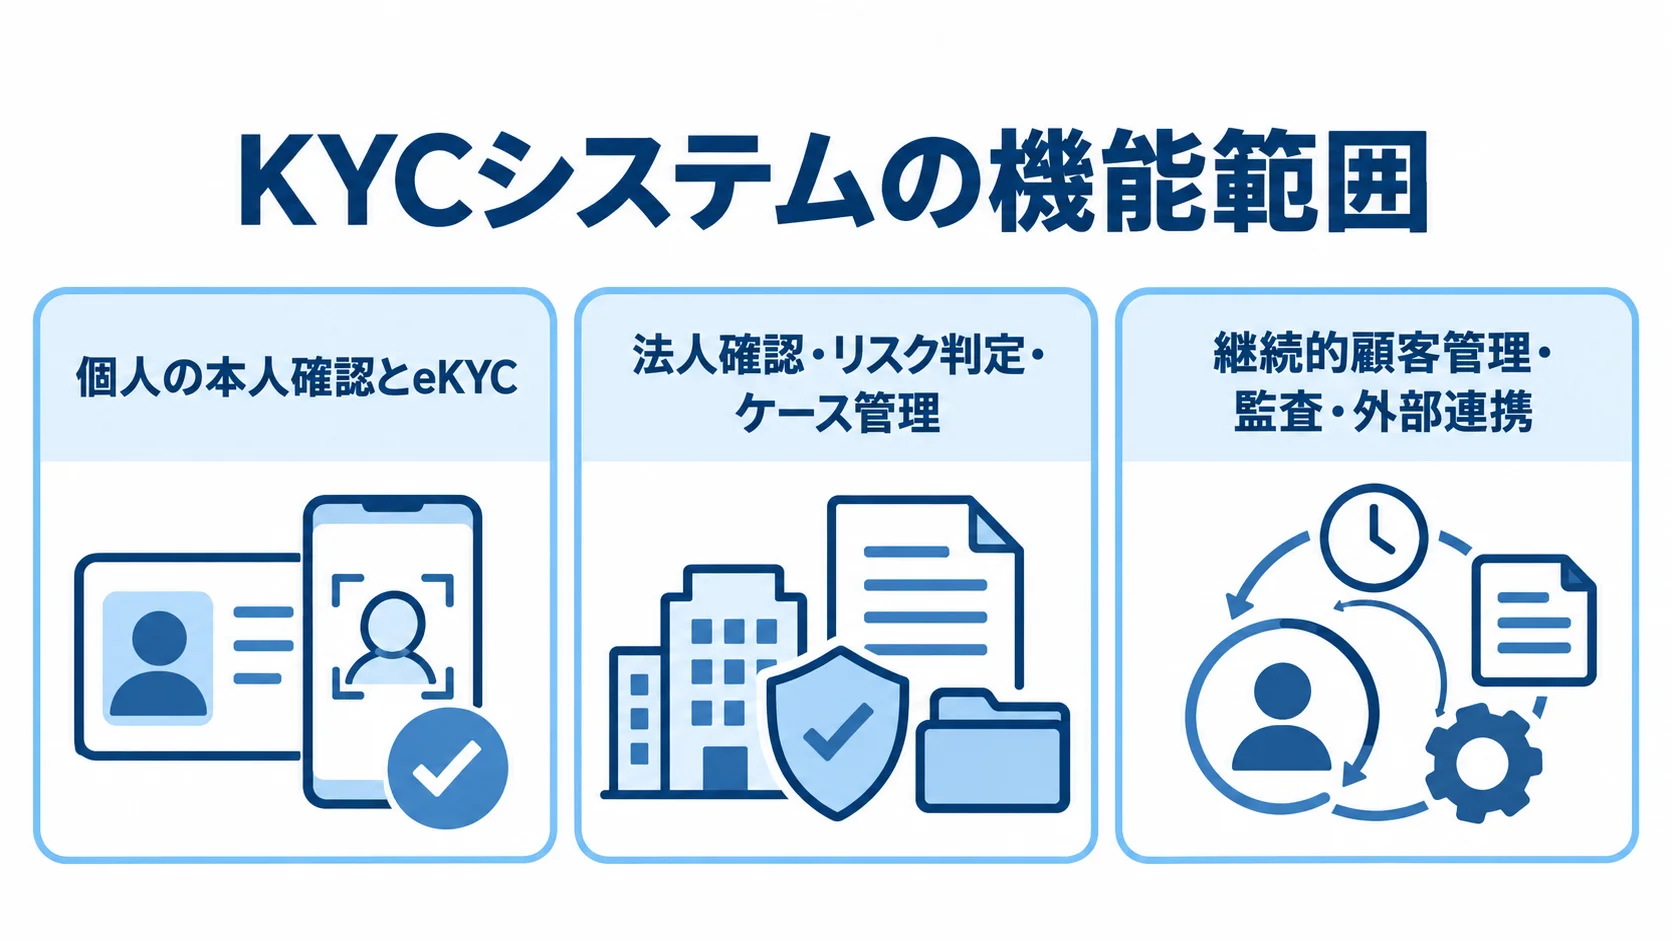
KYCシステムの機能は、申込時の本人確認から、稼働後の管理まで広がります。
必要なシステム化の範囲は、業種とリスクによって変わります。
要件整理では、個人確認、法人確認、リスク判定を検討します。ケース管理と継続的顧客管理も対象になります。また、監査・報告と外部連携も、同じ要件整理の中で扱います。
個人の本人確認とeKYC
個人確認では、発注側と開発会社が、対象書類、確認方式、判定結果に応じた対応を一連の流れとして決めます。
- 確認書類:運転免許証、マイナンバーカード、在留カードなどが対象です。
- 確認方式:券面撮影とICチップ読取を組み合わせます。そこに、公的個人認証、顔照合、ライブネス判定も加えます。
- 判定後の対応:画像が不鮮明なら再提出、顔が一致しなければ差し戻し、判定できなければ目視確認とし、画面と状態遷移に定義します。
2026年時点の公開eKYC料金例には、初期費用なし、最小50件で月額22,000円からのプランがあります。ただし、これは本人確認機能の利用料で、システム全体の費用ではありません。
法人確認・リスク判定・ケース管理
法人確認では、法人の存在、登記情報、代表者を見ます。そのうえで、実質的支配者、事業内容、取引目的も確認します。さらに、法人アカウントと担当者個人をひも付けます。
PEPs、制裁対象者、反社会的勢力などを照合します。また、リスクの評価では、国・地域、商品、取引目的を使い、過去の不正情報も材料にします。
ヒットした案件は、担当者、期限、差し戻し理由を一つのケースにまとめます。承認者とエスカレーション履歴も、同じケースに残します。これにより、調査の属人化を抑えられます。
継続的顧客管理・監査・外部連携
継続管理では、顧客情報の更新と判断の証跡、外部連携のデータ形式を、開発会社と一体で設計します。
- 顧客情報:住所・氏名の変更、リスク再評価、再確認期限を記録し、取引監視の結果も含めます。
- 監査ログ:判定理由、参照リスト、入力データを残します。ルール・モデルの版、操作者、操作日時も、同じログに記録します。
- システム連携:口座開設、会員登録、決済の各システムと、APIまたはイベントで接続します。CRM、勘定系、不正検知、チケット管理も連携先です。
- データ形式:KYC結果を自社の標準データモデルに変換し、切り替えや拡張に備えます。
監査ログは、社内監査や当局への説明に使えます。
KYCシステムの種類と選び方
方式には、SaaS・API型、パッケージ型、スクラッチ型があります。これらを組み合わせるハイブリッド型もあります。
方式は、確認件数、顧客の範囲、基幹連携を比べて決めます。法令対応をどこまで誰が受け持つかや、将来のデータ移行も判断材料になります。
SaaS・API型が向くケース
本人確認の標準機能を早く導入したい場合や、既存の申込画面に組み込みたい場合に、SaaS・API型は候補になります。
法令や本人確認書類の変化への対応を、自社だけで抱えたくない場合も、この型が向いています。また、初期投資を抑えやすいのも特徴です。
データの保管場所と再委託先を確かめます。障害時の代替手段、解約時のデータ返却、API変更への対応も見ます。個別審査ルールへの対応範囲も、確認が必要です。
パッケージ・スクラッチ・ハイブリッドの違い
各方式の機能、費用、運用責任を同じ前提で比べ、自社に合う構成を選びます。
- パッケージ:金融業務の標準的な機能を使えます。顧客管理、リスク評価、ケース管理を含み、監査機能もそろいます。
- スクラッチ:独自の顧客・取引・リスクデータを統合したい場合に適した方式です。
- ハイブリッド:本人確認はSaaS・API、顧客・ケース・監査は自社基盤、独自AML判定は別サービスに分ける構成です。
パッケージは追加開発を抑えられる場合があります。ただし、費用はライセンスと導入支援、データ移行に分けて確認します。保守や個別画面の費用も、別々に見ます。
スクラッチでは、法改正や脆弱性への対応を自社で担う場面が増えます。モデル更新と24時間運用も、自社の責任が重くなります。
選定時に比べるべき評価軸
比べるときは、対応範囲と運用条件をそろえます。そうすると、候補を同じ前提で評価できます。
- 顧客範囲:個人KYCのみか、法人KYBまで含むか
- 本人確認:JPKI・ICチップ・顔認証、海外顧客や多言語への対応
- 審査体制:目視審査を内製するか委託するか
- 業務性能:完了率、平均審査時間、再提出率、誤受入・誤却下、1件あたりコスト
- 継続性と判断:API停止時の業務継続、判定理由、最終判断者、人手の救済手順
業務性能はPoCで測ります。
高精度という説明だけで判断せず、判定理由をどこまで説明できるかも評価します。
KYCシステムに必要な法規制・セキュリティ対策
法令に合った本人確認方式と、個人情報を安全に扱う運用が必要です。対象となる法令や確認事項は、業種、取引内容、顧客属性によって変わります。
確認範囲と受け持つ範囲は、法務やコンプライアンスの部門と、業務や情報システムの担当者が合意します。そのあとで、システム要件を実装します。
犯収法と本人確認方式の確認
業種や取引に合う本人確認方式は、適用条件を整理したうえで、法務担当と確かめます。
- 画像・容貌:本人確認書類の画像と、本人の容貌を使う方式です。
- ICチップ:本人確認書類のICチップ情報を使います。
- 公的個人認証:この仕組みを使う方法も選択肢です。
オンライン本人確認を考えるときは、金融庁の「犯罪収益移転防止法におけるオンラインで完結可能な本人確認方法に関する金融機関向けQ&A」が基本資料になります。
警察庁JAFICの2026年3月公表Q&Aによると、改正後の規則に基づく取引時確認は、2027年4月1日以降に行う必要があります。
警察庁JAFICのQ&Aは、法令上のすべての本人確認書類に事業者が対応する必要はないとも示しています(出典:警察庁JAFIC「犯罪による収益の移転防止に関する法律施行規則の改正に係るQ&A」、2026年)。
AML・CFTと継続的顧客管理
継続的な顧客管理では、リスクに応じた見直しと、状況の記録をシステムで扱います。
- 情報更新:取引開始時だけでなく、取引期間中も顧客情報を更新します。
- リスク評価:顧客リスクに応じた見直しを行います。
- 管理記録:再確認期限、リスク区分、確認項目を残します。未対応案件と、経営層への報告状況も記録します。
金融庁は2026年3月31日に、AML/CFTガイドラインとFAQを改訂しました。制度や監督上の期待は、改訂によって変わり得るものとして扱います(出典:金融庁「Revision of Guidelines for Anti-Money Laundering and Combating the Financing of Terrorism」、2026年)。
個人情報・監査ログ・障害対応
開発会社と発注側が、個人情報、システムの安全性、障害対応の観点をそろえて、対策と運用を設計します。
- 個人情報:利用目的、安全管理、従業者・委託先の監督を検討します。漏えい対応と外国第三者への提供も対象です。
- データ保護:保存データを暗号化し、権限を最小限に絞ります。閲覧、出力、削除は記録の対象です。
- 金融システム:アクセス制御と監視を確認します。委託先、クラウド、復旧の安全対策も見ます。
- 障害時の継続:受付を止めるか、手動審査へ切り替えるかを、あらかじめ決めておきます。
個人情報保護の検討事項は、個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」(2024年)に示されています(出典:同ガイドライン)。
FISCの第13版は、2025年3月に公表され、金融システムの開発・導入・運用に必要な安全対策を示しています。
金融機関や重要サービスの確認材料として使えます(出典:FISC「金融機関等コンピュータシステムの安全対策基準・解説書 第13版」、2025年)。
KYCシステム開発の進め方
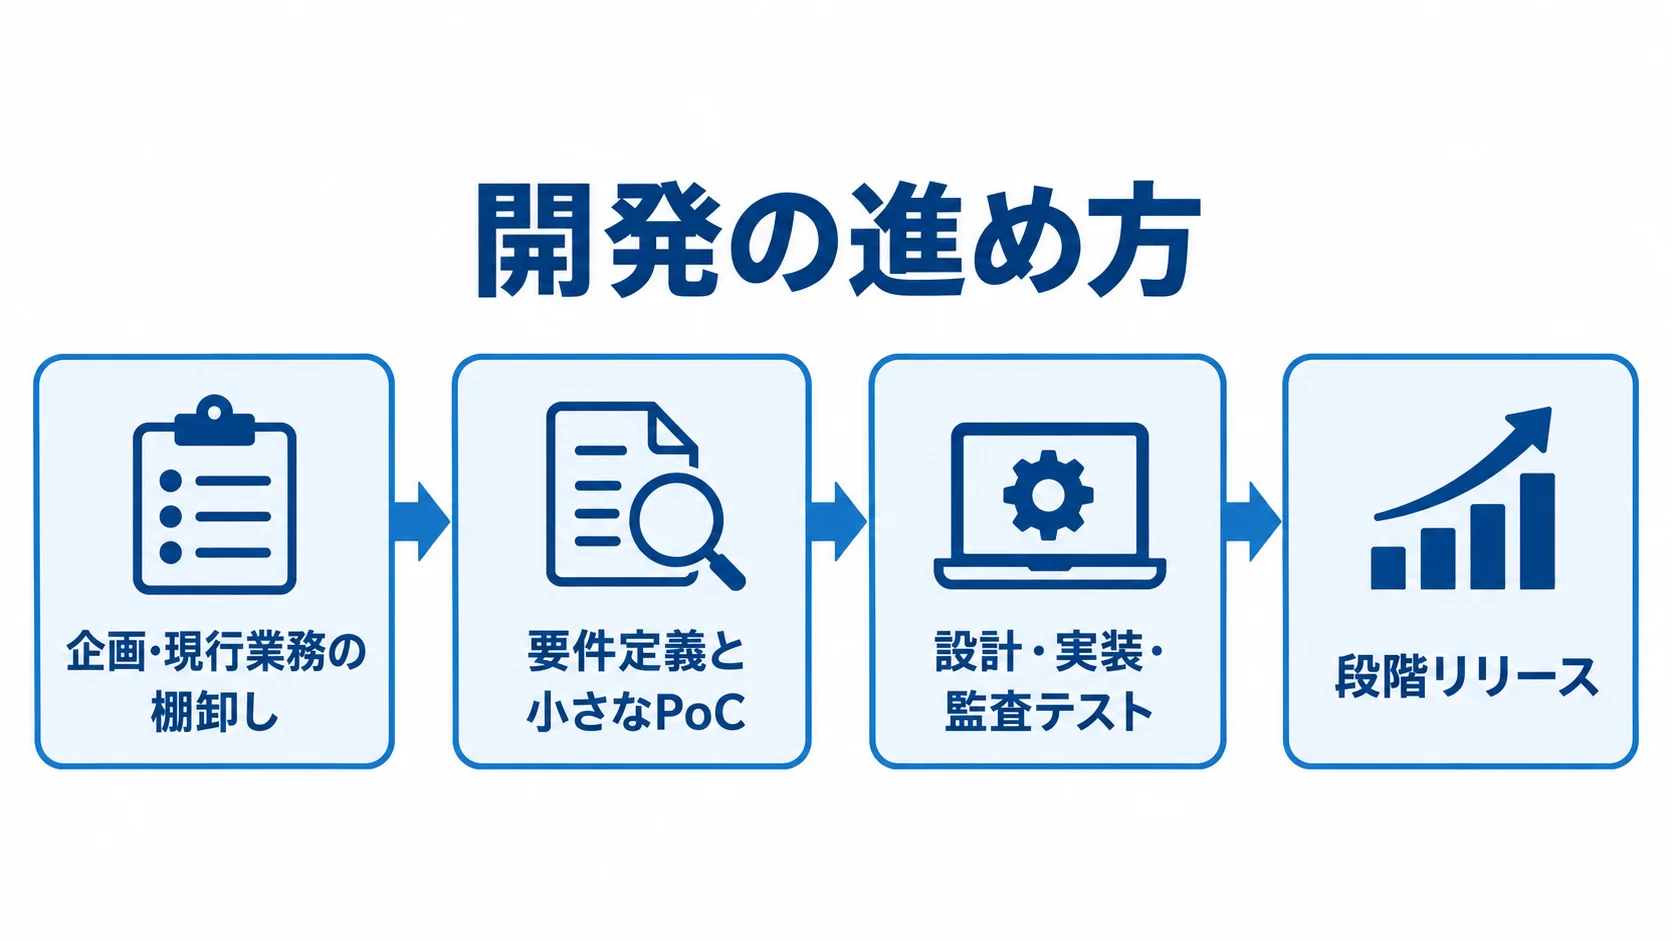
まず、対象業務と法的根拠を定め、現行の流れを洗い出します。そのうえで、小さなPoCで効果を確かめてから、本開発へ進みます。
本人確認から始める場合も、将来の法人確認や継続管理に広げられるデータモデルを用意しておくと、作り直しを減らせます。
企画・現行業務の棚卸し
KYCの対象範囲を定めたうえで、現状の業務と課題を順に一覧にします。
- 口座開設、決済、融資など、対象になるサービスと場面を定義します。証券、保険、古物取引、CtoCなども含まれます。
- 申込、書類提出、照合、差し戻し、目視審査、承認、利用開始、情報更新、疑わしい取引の調査を、業務フローとして書き出します。
- 担当部署、平均件数、処理時間、手作業、二重入力、判断のばらつきを記録します。
- eKYCだけで足りるか、法人KYBや取引モニタリングまで必要かは、ここで決めます。
必要な範囲を先に決めておくと、過剰な投資と要件の漏れを防げます。
要件定義と小さなPoC
要件とPoCの測定条件を先にそろえておくと、導入効果を判断しやすくなります。
- 確認要件:書類、国籍、個人・法人の別、確認方式、照合結果、判定理由、再提出条件を定義します。
- 運用要件:権限、監査ログ、保存・消去、SLA、API障害時の継続方法を定めます。
- PoCの範囲:一つの申込導線に絞り、完了率、審査時間、再提出率、誤受入・誤却下、1件あたりコストを測ります。
- KPI:減らしたい工程の時間と、検知したいリスクを設定します。
効果はKPIで確かめ、AIの導入は、その手段として位置づけます。
設計・実装・監査テスト・段階リリース
設計から段階リリースまで、方式変更への備え、異常系テスト、稼働後の改善を一続きで進めます。
- フロント画面と本人確認サービスの間に、KYCオーケストレーション層を置き、複数の方式や将来のサービス変更も、この層で吸収します。
- 偽造書類、顔不一致、ライブネス・IC読取失敗、リストヒット、権限逸脱、重複申込、API停止、再審査を、受入テストで確かめます。
- 低リスクの申込から、段階的にリリースします。
- 稼働後3〜6か月は、閾値や再提出理由を分析し、高リスク案件、法人確認、継続管理へ広げます。
▶ 詳細はこちら:KYCシステム開発の進め方
KYCシステムの費用相場とコストの内訳
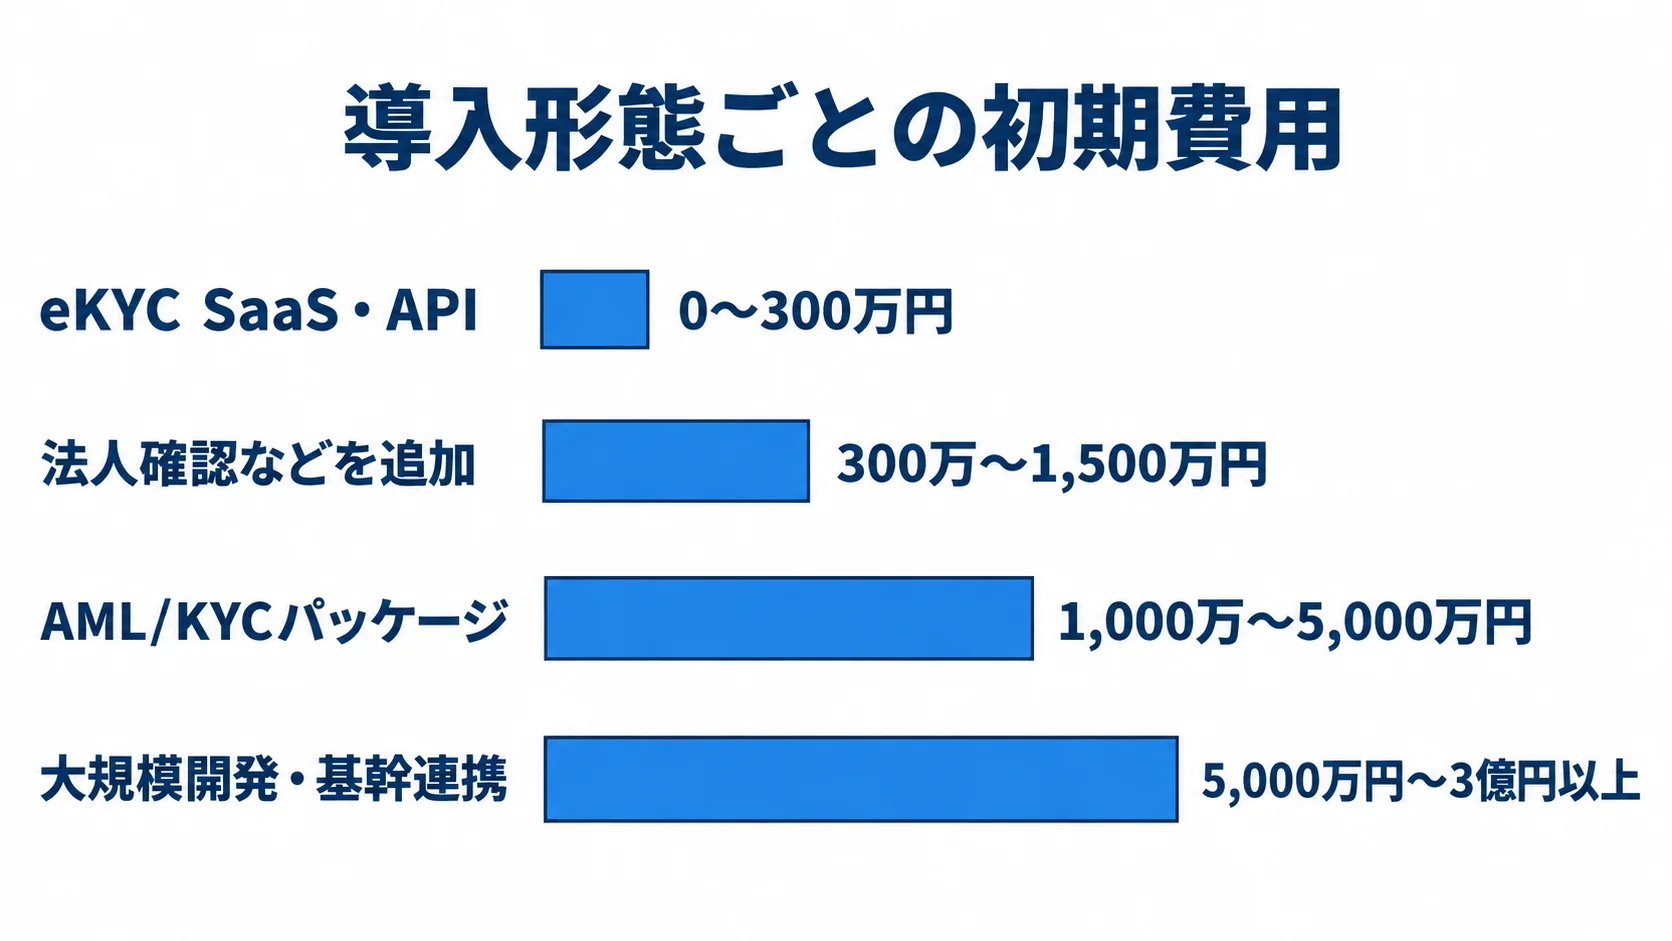
APIは月額数万円からが目安です。一方で、法人確認、目視審査、AML/取引監視を含むと、数千万円以上の場合があります。基幹連携や監査まで含めた場合も、同様に数千万円以上になることがあります。
これらは、公開料金、金融RegTech類似例、調査ノートをもとにした2026年時点の目安で、個別の見積を保証するものではありません。
導入形態ごとの費用レンジ
方式と対応範囲ごとに、費用と導入期間の目安を比べます。
- eKYC SaaS・API:初期費用は0〜300万円、導入期間は1〜3か月が目安です。
- 法人確認などを追加:目視審査とCRM連携を含めた場合、初期は300万〜1,500万円、導入期間は3〜9か月です。
- AML/KYCパッケージ:金融業務に適用する場合、初期は1,000万〜5,000万円、6〜12か月程度が参考になります。
- 大規模開発・基幹連携:スクラッチの場合、5,000万円〜3億円以上、9〜18か月以上となる可能性があります。
月額は2.2万円程度から100万円程度です。
本人確認を1件ごとに課金する場合は、50〜700円程度が目安です。
初期費用・従量費・運用費の分解
費用は、初期、利用件数に応じた従量、継続運用に分けて確認します。
- 初期費用:要件定義、申込画面、API、顧客・法人データの移行、審査画面、権限、監査ログが含まれます。
- 導入作業:脆弱性診断、テスト、教育も、初期費用の対象になります。
- 運用費:月額ライセンス、本人確認の従量費、リスト更新、クラウド、保守、監視、目視審査、法改正対応、再提出・誤判定の分析が含まれます。
件数が増えたときの従量費や、解約時の移行費も含めて見ます。
初期費用だけでなく、3年TCOで比べます。
3年TCOで比較する試算方法
件数と機能範囲をそろえたうえで、初期費用から運用費まで、3年分を試算します。
- 月間5,000件の個人確認で標準APIを使い、顧客基盤とCRMを連携する例を置きます。
- 初期連携費、月額基本料、従量費、目視審査、監視・保守の費用を加えて、3年分を計算します。
- 件数が増えた場合は、従量課金の段階、再確認件数、失敗申込の課金、法人確認の追加費を分けて見ます。
月間1万件以下でも、月額30万〜100万円程度となるケースがあります。カスタム開発やオンプレミス型では、初期5,000万円〜数億円という参考情報もあります。そのため、前提条件をそろえて比べます。
▶ 詳細はこちら:KYCシステム開発の見積相場・費用
KYCシステムの開発会社・サービスの選び方
開発会社を見るときは、社名や導入社数だけでなく、自社業務への適合を確かめます。
法令や監査資料、障害時と法改正時の責任も、あわせて確認します。
本人確認機能、KYC全体の開発、目視審査では、提供者の役割が異なります。そのため、範囲をそろえて比べます。
自社の業務範囲と実績の適合性
本人確認の導入件数だけでなく、自社に近い業務類型での実績を確かめます。対象となる業務類型は、たとえば金融、決済、融資などです。保険、証券、暗号資産、法人取引も含みます。
個人KYCや法人KYBについて、リスク評価、ケース管理、継続管理をどこまで運用したかを確認します。
対応方式、JPKI・ICチップへの対応、海外顧客や多言語への対応を質問します。制裁・PEPs照合、目視審査、データ移行、監査の範囲も、あわせて確認します。
SLA・セキュリティ・契約条件
サービス継続と情報保護、契約上の責任の条件を、一つずつ確かめます。データ管理の条件も、確認の対象です。
- サービス水準:提供時間と障害通知、復旧目標を確認します。APIのレート制限も含めます。
- セキュリティ:データ保管場所、暗号化、アクセス権に加え、脆弱性対応、再委託、監査資料の条件を見ます。
- 契約対応:法改正時の更新責任、リスト更新、ルール変更の通知を定めます。誤判定時の人手確認も対象です。
- データ管理:返却と消去、解約後の移行支援、ログの保存期間を決めます。自社と委託先の管理範囲も、はっきりさせます。
特に、KYC結果を自社の顧客IDと結び付ける場合は、データの管理主体と処理主体を分けて考えます。
PoCで確かめるべき評価指標
PoCでは、本番に近い条件で完了状況、審査負荷、費用を測ります。
- 顧客体験:本人確認の完了率、離脱率、再提出率を確認します。端末と通信環境ごとの結果も見ます。
- 審査精度と時間:審査時間、目視審査への振り分け率、誤受入・誤却下を測ります。
- 処理費用:1件あたりの費用を測ります。外国籍の顧客、IC読取の失敗、画像の不鮮明さも試します。
これらの条件を試しておくと、本番での機会損失を予測しやすくなります。評価期間、対象件数、合格基準、データ削除の方法も、先に合意しておきます。
▶ 詳細はこちら:KYCシステム開発でおすすめの開発会社6選と選び方
KYCシステムの発注・外注・委託方法
外注では、本人確認の処理と、自社が担う顧客管理や審査、監査を分けて考えます。丸投げにすると、法令判断や最終承認の責任が曖昧になります。加えて、ベンダーを変えるときのデータ移行も難しくなります。
RFPには、業務範囲とデータ、どこまでを誰が受け持つかを記載します。運用条件も加えて、同じ前提で相見積を取ります。
RFPに書くべき業務・データ・性能要件
提案を同じ条件で比べられるよう、書く項目を整理します。
- 業務範囲:対象サービスと顧客、月間とピーク時の件数、個人か法人か、対象書類、本人確認方式を書きます。
- 審査・データ:再提出、目視審査、リスト照合、リスク評価、取引監視を含めます。保存・消去と既存連携も入れます。
- 性能・安全性:API応答時間、同時実行数、可用性、障害切替の数値を示します。監査ログ、権限、脆弱性診断、受入テストの扱いも書いておきます。
- 運用:教育と運用保守も要件に含めます。不足している情報は未確定と明記し、各社へ同じ質問を渡します。
責任分界と運用体制の決め方
障害や規制変更が起きたときに備え、委託範囲と自社の最終判断を分けます。あわせて、連絡と対応の体制を定めます。
- 自社の判断:顧客の受け入れ、取引制限、疑わしい取引の調査は、自社の業務設計と規程に基づきます。
- 委託先の業務:本人確認、技術運用、リスト更新、一次審査を任せる場合があります。
- 対応責任:判断基準、エスカレーション、苦情対応の担当を明文化します。当局や監査への説明、インシデント報告も対象です。
- 自社窓口:業務責任者、コンプライアンス、情報セキュリティ、システム管理、現場審査の担当を置きます。
窓口を置いておくと、障害や規制変更への対応がしやすくなります。
相見積と契約前の最終確認
費目、提案条件、契約条件に分けて確認します。そうすると、提案の範囲とリスクを並べて比べられます。
- 見積項目:要件定義、開発、連携、ライセンス、従量費、目視審査、保守、クラウド、セキュリティ、法改正、移行の各費目に分けます。
- 提案条件:提案には、必要な審査画面やログが含まれていない場合もあります。前提と除外項目、追加変更の単価を比べます。納期と検収条件も、そろえて見ます。
- 契約条件:データの返却形式、解約時の移行期間、再委託先、SLAを確認します。障害補償、監査資料、法令変更時の対応も含めます。
▶ 詳細はこちら:KYCシステム開発の発注・外注・委託方法
導入後に必要な運用と改善
KYCシステムは、稼働後も改善を続けます。法令や本人確認書類、端末OSの変化に加え、不正手口や顧客属性、取引状況の変化にも合わせます。
月次や四半期でKPIと監査ログを確認し、誤判定や再提出の原因を特定します。そのうえで、ルール、画面、手順を更新します。
見るべきKPIと改善サイクル
KPIの数値は、顧客の離脱、審査の負荷、リスク管理の状況のどこに課題があるかを示します。
- 基本のKPI:本人確認完了率、申込から判定までの時間、再提出率です。目視審査率、誤受入・誤却下、問い合わせ件数、1件あたりコストも含めます。
- 顧客体験:途中離脱、端末や書類ごとの失敗率
- リスク管理:リスト精度、ケースの滞留時間、期限超過
- 再評価:実施率も含めて見ます。
数値を顧客属性や確認方式ごとに分けると、全体平均では見えない問題を見つけられます。
法改正・リスト・モデル更新への対応
制度やリスク評価の変更に備えて、更新時の影響を確かめ、承認を記録する手順を決めておきます。
- 変更対象:方式の適法性、対応書類、リスト収録範囲、リスクスコアのルールは、変わる可能性があります。
- 影響確認:変更内容、適用日、対象顧客、既存案件を確かめます。画面やAPI、テスト項目、顧客への案内も対象です。
- モデル管理:版、学習・評価データ、閾値変更の承認者を管理します。変更前後の性能と判定履歴も残します。
モデルの精度に加えて、公平性と本人救済の手順も見直します。
障害・不正・監査への備え
障害が起きたときは、受付の停止、代替方式への切り替え、保留ケースの後日再処理などを、手順として定めます。
不正が疑われるときは、本人確認データや取引履歴を追跡できるようにします。判定理由、操作者、リスト版も辿れる状態にし、アクセス権も制限しておきます。
監査では、顧客を受け入れた理由、確認した人と情報、ルール変更の時期を説明できることが重要です。
よくある質問(FAQ)
範囲、費用、法令対応に関するよくある質問をまとめます。
適用の可否は、事業類型、顧客、取引、最新の法令や当局資料をもとに、最終的に確かめます。
KYCシステムとeKYCは同じものですか?
eKYCとKYCシステムは、対象の範囲が異なります。
- eKYC:オンライン本人確認の方法や機能を指す言葉です。
- KYCシステム:eKYCに加えて、法人確認、リスク評価、ケース管理を含む業務基盤です。継続管理、監査、外部連携も、その範囲に入ります。
本人確認だけが課題なら、eKYCから始められます。一方で、法人顧客やAMLまで扱う場合は、全体の設計が必要です。
KYCシステムの開発費用はいくらですか?
標準的なeKYC API連携は、初期費用が0〜300万円、月額は数万円からが参考になります。
法人確認、目視審査、CRM・AML・基幹連携を含むと、数百万円から数千万円です。大規模スクラッチや基幹連携では、5,000万円〜3億円以上となる可能性があります。
本人確認の件数と対応範囲を明記したうえで、初期費用だけでなく、3年TCOで比べます。
KYCシステムの法令対応は誰が確認しますか?
最終的な確認は、提供者に任せず、自社の法務・コンプライアンス部門が事業類型と取引内容に照らして行います。
開発側には、対応方式とログ、変更履歴を実装し、説明してもらいます。保存・消去や障害時の代替手段についても、示してもらいます。
法令や当局資料が更新されたときに、誰が確認し、いつ改修するかを、契約と運用手順に定めます。
まとめ
KYCシステムは、本人確認に加えて、個人や法人の情報、リスク評価、ケース審査を設計する業務基盤です。継続管理、監査ログ、既存連携も、その設計に含まれます。
必要な範囲を定めたうえで、導入の方式を比べます。SaaS・API、パッケージ、スクラッチ、ハイブリッドが候補です。判断は、従量費や保守、法改正、移行を含めた3年TCOで行います。
導入前に確認する五つの問い
導入前には、eKYCだけで足りるかを見極めます。法人確認や実質的支配者の確認が必要かも、あわせて確認します。
リスクに応じた再確認と取引監視の方法を、あらかじめ定めます。判定理由と監査ログは、保管先も含めて決めます。
SaaS・APIと個別開発では、どこまでを誰が受け持つかも確認します。この五つに答えると、RFPの範囲、PoCのKPI、見積の前提がそろいます。
小さく始めて継続的に広げる方法
対象は小さく始め、効果を見ながら適用範囲を広げます。
- 全顧客と全取引を一度に変えず、一つの申込導線で計測します。完了率、審査時間、再提出率、誤判定、1件あたりのコストが対象です。
- 効果と課題を確認してから、法人確認、高リスク案件、継続管理へ段階的に拡張します。
- 法令、リスト、不正手口、システム環境の変化を、運用に取り込みます。
方式の適法性や保存期間は、公開時点の最新資料で再確認します。自社の法務・コンプライアンス部門と合意してから、導入を進めてください。
▼関連記事一覧
・KYCシステム開発の進め方
・KYCシステム開発でおすすめの開発会社6選と選び方
・KYCシステム開発の見積相場・費用
・KYCシステム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。