
KYCシステム開発は、対象業務と法的根拠を定め、現行業務を可視化したうえで、小さなPoCから方式を選び、段階的にリリースする流れで進みます。
この順序を踏むと、手戻りを抑えられます。全体像は、次の完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・KYCシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
KYCシステム開発の全体像
KYCはKnow Your Customerの略で、顧客が本人であることを、氏名・住所・生年月日などで確認する業務です。さらに、法人の実在性や実質的支配者、取引目的、職業も確認し、リスクに応じて顧客を継続的に管理します。
KYCシステムは、本人確認の画面に加えて、審査や情報更新までを扱う仕組みです。リスト照合、調査、監査もつなぎ、一つの流れとして設計します。
KYC・eKYC・CDD・KYB・AMLの違い
用語ごとに業務範囲を分けておくと、必要な機能と対象外の機能を決めやすくなります。
- eKYC:スマートフォンやWebで行うオンライン本人確認
- KYC:本人確認に顧客情報の管理を加えた業務全体
- CDD:顧客属性や取引目的を把握し、リスクを評価する顧客管理
- KYB:法人の実在性、代表者、実質的支配者などを確認する業務
- AML:KYC、CDD、取引監視、疑わしい取引の調査・届出を含む対策
範囲が曖昧なままだと、法人審査や再確認が手作業で残り、顧客データも複数の台帳に分散します。必要な業務を先に定義すれば、過剰な開発や要件の漏れを避けられます。
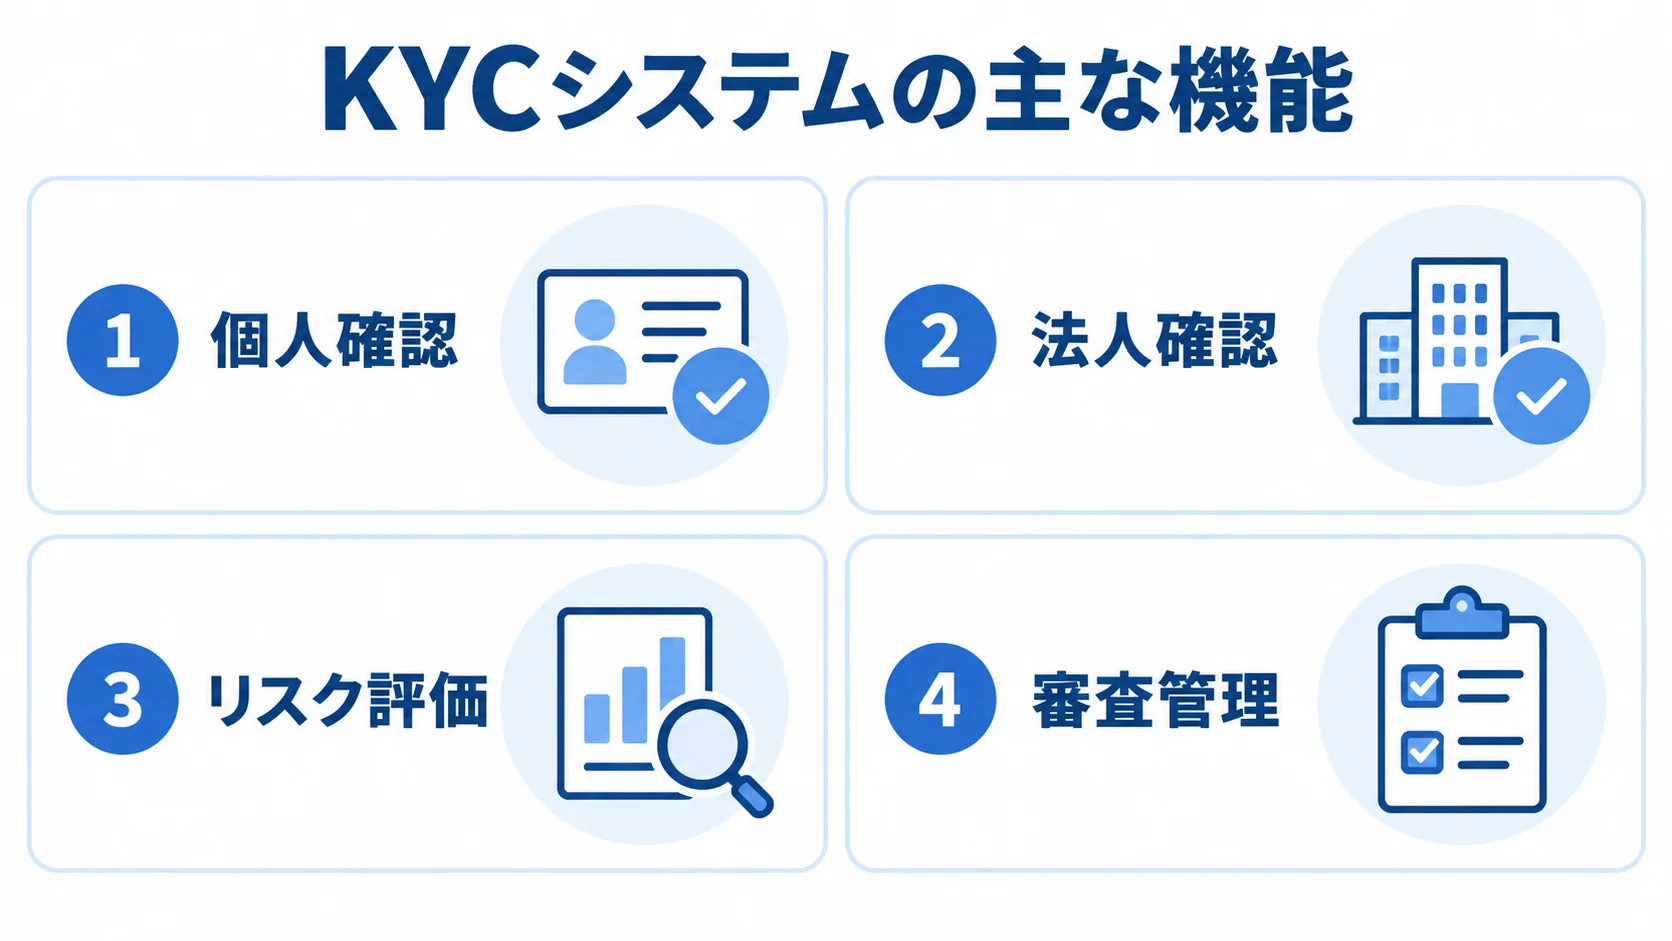
KYCシステムに必要な主な機能
機能は顧客の種別と審査の流れに沿って整理し、対象業種に応じて組み合わせを決めます。
- 個人確認:書類撮影、IC読取、公的個人認証、顔照合、ライブネス、目視審査、再提出
- 法人確認:登記情報、代表者、実質的支配者、事業内容、担当者との紐付け
- リスク評価:属性、国・地域、商品、取引目的、PEPs、制裁・反社リスト、不正情報
審査管理では、担当者と期限、差し戻し理由をケースに保存します。承認履歴とエスカレーションも、同じケースに残します。
監査ログには、判定理由と参照リストを残します。ルール版と操作者、時刻も記録します。
顧客情報の更新や再確認も対象に含まれます。さらに、口座開設や会員登録だけでなく、CRMや決済、勘定系とも連携します。不正検知やチケット管理を含め、連携はすべてAPIまたはイベントで行います。
KYCシステム開発の進め方・工程
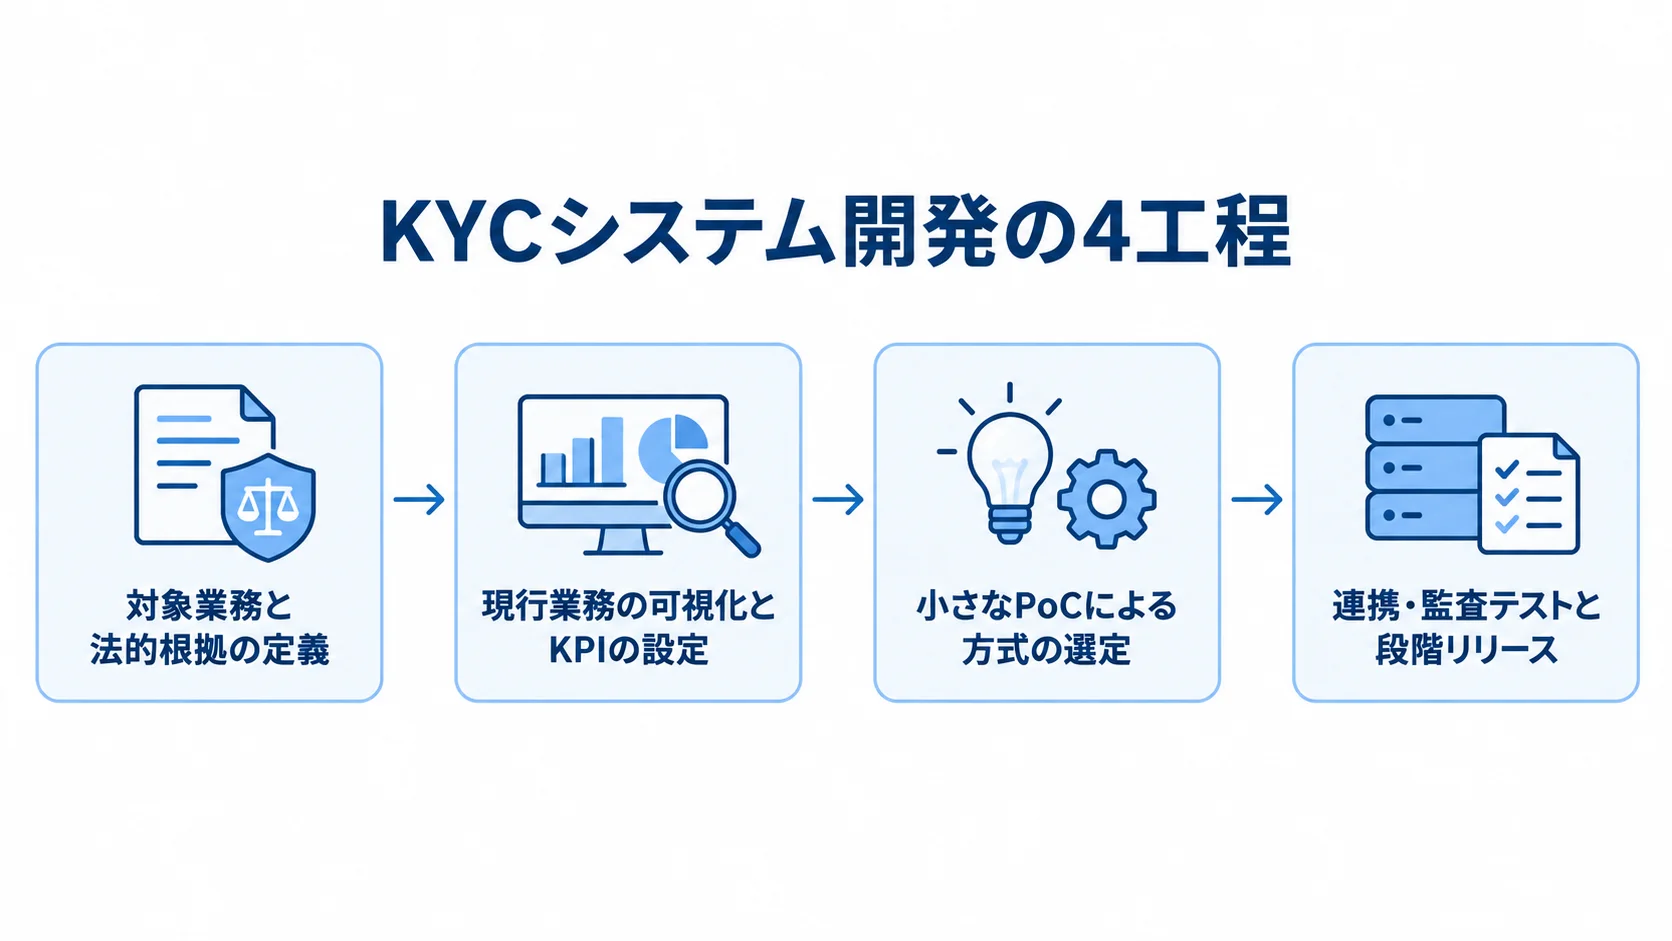
開発は、業務を洗い出して法的根拠を確かめることから始め、PoC、要件定義、設計・連携、監査テストを経て、段階リリースへ進みます。
各工程には、業務、法務・コンプライアンス、情報システムの責任者を参加させます。セキュリティと運用審査の責任者も加わります。そのため、後からの手戻りを抑えられます。
1. 対象業務と法的根拠の定義
金融機関や暗号資産交換業者、決済事業者では、確認情報やリスクの考え方が異なります。保険・証券やマッチングサービスも、それぞれ前提が違います。そのため、まず対象業務と法的根拠を分けて整理します。
- 対象業務:口座開設時の取引時確認、法人審査、既存顧客の再確認
- 調査業務:疑わしい取引の調査
犯収法上の確認方式と保存する確認記録は、法務・コンプライアンス部門と確かめます。個人情報の利用目的と委託先の範囲も、同じ部門と確認します。
2026年時点で、金融庁のオンライン本人確認Q&Aは2025年7月1日に更新されました。警察庁JAFICは、2026年3月公布の改正に関するQ&Aを案内しています。
法令の更新が続いているため、本人確認の方式は固定せず、改正時の適法性確認者と実装更新の時期も要件定義書に記載します(出典:金融庁「犯罪収益移転防止法におけるオンラインで完結可能な本人確認方法に関する金融機関向けQ&A」、2025年更新)。
2. 現行業務の可視化とKPIの設定
申込から調査までを、一続きの業務フローとして描き出します。そのうえで、工程ごとの滞留も見える形にします。
- 受付から審査:申込、書類提出、撮影不備、顔照合、目視審査
- 審査後:差し戻し、承認、口座開設、情報更新、調査
担当者の判断や、Excelへの転記、郵送などを洗い出します。二重入力や確認待ちも含めます。そのうえで、自動化する判断と人が確認するケースを先に決めます。
KPIとして、本人確認完了率、平均審査時間、再提出率を設定します。さらに、誤受入率と誤却下率、目視移行率も含めます。担当者工数と1件あたりコストも対象にします。
AIの精度だけを見ていると、利用者の途中離脱や、担当者が判定理由を説明できない問題を見落としかねません。そこで、導入前の現状値と目標値を同じ条件で計測できるようにします。
3. 小さなPoCによる方式の選定
PoCは全機能を試さず、一つの申込導線と代表的な本人確認書類に絞ります。高リスク顧客や法人確認まで広げると、結果の原因を特定しにくくなります。
- 比較例:書類撮影方式とICチップ方式をスマートフォン申込で試す
- 測定項目:完了率、審査時間、再提出率、誤判定、操作負荷
標準機能で足りるなら、eKYC SaaS/APIが候補になります。一方で、法令対応と自社固有の審査を両立させるなら、パッケージとSIを組み合わせます。
顧客・取引・リスクのデータを独自の競争力にしたい場合は、スクラッチまたはハイブリッドを検討します。
本人確認はSaaS、自社基盤は顧客・ケース・監査データ、独自のリスク判定は別サービスと分けておくと、変更や段階導入を一部ずつ進められます。
4. 連携・監査テストと段階リリース
画面と本人確認ベンダーの間には、KYCオーケストレーション層を置きます。そこで、ベンダー固有の項目を自社の標準データモデルに変換します。
顧客IDや確認方式・日時、判定結果・信頼度・理由を保存します。加えて、証跡の保管先と、ルールやモデルの版も残します。こうしておくと、再審査やベンダー変更に対応しやすくなります。
監査テストでは、本人確認が失敗したときや障害時にも、審査を続けられるかを確かめます。
- 本人確認・審査:偽造書類、顔不一致、ライブネス・IC読取失敗、リストヒット、重複申込、再審査
- 権限・障害:権限逸脱、API停止、通信遅延、災害復旧
金融システムでは、アクセス制御や監視、ログの確認が欠かせません。委託先やクラウドの扱いも確認項目に入ります。可用性と復旧も、同じく見ておきます。
FISCの安全対策基準・解説書第13版は2025年3月に公表され、金融庁のサイバーセキュリティ対応事項も反映しています(出典:FISC「金融機関等コンピュータシステムの安全対策基準・解説書(第13版)」、2025年)。
まずは低リスクの申込からリリースし、KPIを見ながら、高リスクケース、法人確認、継続的な顧客管理へ広げていきます。
稼働後は、ルールの閾値と再提出理由を定期的に分析します。不正手口や端末OSの変化も、あわせて追います。そのうえで、3〜6か月程度のチューニング期間を見込み、運用体制を整えます。
KYCシステム開発の費用相場とコストの内訳
eKYCの利用料だけなら、月額数万円から始められます。一方で、法人確認や目視審査、AMLに加えて、基幹系連携や監査対応まで含めると、数百万円から数億円まで広がります。
ここに示すのは、公開料金と類似する金融系・RegTech案件をもとにまとめた編集用の目安です。個別の見積もりを保証するものではありません。
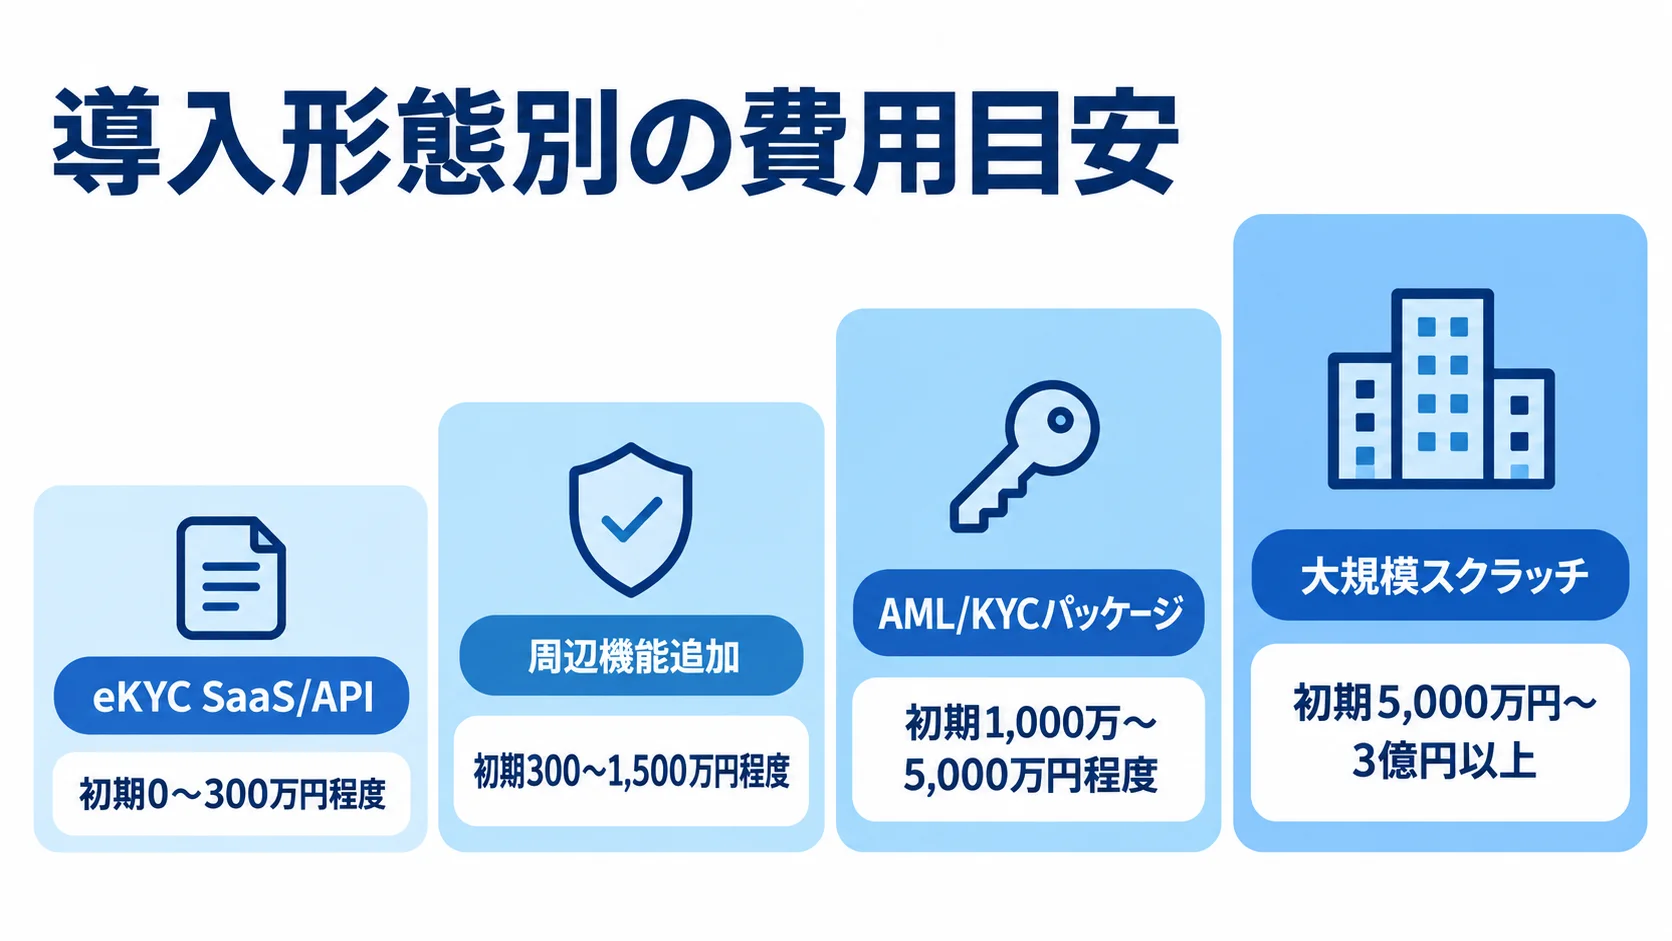
導入形態別の費用目安
導入形態ごとに、初期費用と期間、利用料の幅を比べます。公開料金は、対象機能を確認してから見積もりに使います。
- eKYC SaaS/API:標準連携なら初期0〜300万円程度、1〜3か月程度
- 周辺機能追加:法人確認・目視審査・CRM連携を加える場合、初期300〜1,500万円程度、3〜9か月程度
- AML/KYCパッケージ:データ移行、ルール設定、帳票、監査対応を含めると初期1,000万〜5,000万円程度、6〜12か月程度
- 大規模スクラッチ:勘定系との深い連携では5,000万円〜3億円以上、9〜18か月以上の場合があります
標準連携後の利用料は、月額2万2,000円〜100万円程度、または本人確認1件あたり50〜700円程度となる場合があります。
GMO顔認証eKYCは初期導入費用なし、最小50件・月額2万2,000円からと案内しています(出典: GMOグローバルサイン「GMO顔認証eKYC」、2026年確認)。
これは本人確認サービスの公開料金の例で、申込画面やCRM連携、審査運用の開発費は含まれていません。
初期費用以外のランニングコスト
初期開発費だけで比べると、導入後に予算が膨らみます。そこで、運用に必要な費目を洗い出します。
- サービス利用:月額基本料、従量課金、リスト更新、目視審査BPO
- システム運用:クラウド、データ保管、監視、問い合わせ、保守
- 維持・安全対策:法改正、脆弱性診断、復旧訓練
ケース管理や監査ログを自社で保有する場合は、各機能の運用費も見積もります。
比較には3年TCOを使い、初期費用に、36か月分の基本料と従量料を加えます。さらに、連携改修や保守、リストや審査の運用費も加えます。
月間1万件以下の規模でも、API料金に再提出対応や目視審査の人件費を加えます。初年度の運用チューニング費は、別枠で確保します。
金融分野では、顧客データの利用目的や安全管理措置が費用に関わります。委託先の監督や、外国にある第三者への提供も、費用に影響します。
金融分野のガイドラインにも、この点に関する項目があります。そのため、契約前の法務・セキュリティレビューを予算に含めます(出典: 個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」、2024年)。
KYCシステムの見積もりを取る際のポイント
見積もりの差は、技術力だけでなく、見積条件がそろっていないことでも生じます。そのため、顧客種別や月間件数、書類の条件を、同じ前提として各社に示します。
海外顧客や多言語、目視審査も、同じように揃えます。既存システムや保存期間、SLAも、そろえて提示します。比較するときは、初期費用と利用料を分けて見ます。追加開発や保守も、別々に比べます。
要件定義書・RFPに書く項目
RFPには、顧客・申込条件と確認機能を記載します。審査フローと非機能要件も、あわせて書き込みます。
- 顧客・申込:対象顧客、チャネル、月間・繁忙期件数、本人確認書類
- 確認機能:JPKI・IC読取・顔認証・ライブネスの要否、法人・実質的支配者の確認
- 審査条件:PEPs・制裁・反社、再確認頻度、自動・人手判定、再提出、承認、調査・報告
非機能要件では、可用性や応答時間、同時申込数を決めておきます。代替手段やバックアップ、復旧目標も、同じく定めます。権限、暗号化、監査ログも要件に含めます。
保存・消去や保管場所、再委託の扱いは、項目として書き出します。脆弱性診断や監査受入れ、法改正時の更新責任も、項目化します。
AIを使う場合は、判定理由と版数、人が覆した履歴を確認します。さらに、再学習への利用も確かめます。
複数社比較と発注先の選び方
相談先は、それぞれ得意な領域が異なります。候補各社の役割を、自社の業務範囲と照らし合わせます。
- 株式会社TRUSTDOCK:個人KYC、法人KYB、AML/CFT
- Liquid:JPKI、IC読取、顔認証、大量処理
- GMOグローバルサイン:公開料金を基準にした小規模導入
- NEC:公的個人認証や認証基盤を含む厳格な本人確認
- NTTデータ:金融業務・CRM・制度対応との統合
各社には、同じ業種・顧客数での導入事例を尋ねます。あわせて、本人確認後の当人認証や継続管理への対応も質問します。
法改正時の更新範囲や障害時の業務継続も確かめます。さらに、ログと確認データの解約時の返却、再委託先とデータの保管国も、各社に確認します。
契約・運用リスクの見積もりへの反映
KYCは、法令やリストが変わり、不正手口や端末環境も移り変わるため、納品後も運用が続きます。そのため、契約で責任範囲を定めておきます。
- 更新の役割:本人確認方式・検知モデルと自社ルールの変更範囲
- 変更手続き:事前承認・テストの担当、法改正情報、対応期限、リリース責任
- 障害対応:一次監視、通知、復旧目標、代替フロー、事後報告の責任者
本人確認の処理と、自社が持つ顧客・ケース・監査データは分けておきます。判定結果を標準データモデルで管理しておくと、解約時の移行や複数社比較がしやすくなります。
個人情報を扱う委託先では、監査権と再委託の承認を確認します。さらに、漏えい報告や、データの返却・消去の証跡も確かめます。
よくある質問(FAQ)
開発、費用、運用に関する疑問に答えます。制度上の方式や対象は、業種や取引内容によって異なります。そのため、最新の法令や金融庁・警察庁の資料、所管部門で確認します。
KYCシステムはeKYCだけ導入すれば十分ですか?
本人確認が主な目的であれば、eKYCから始められます。ただし、法人確認や実質的支配者の確認も必要な場合は、eKYCだけでは足りません。
リスク評価や情報更新、取引監視が必要なら、KYC・CDD・KYB・AMLを含めます。疑わしい取引の調査が必要な場合も、同じく含めます。必要範囲と対象外の機能を明記します。
KYCシステムの開発期間はどれくらいですか?
標準eKYC API連携は1〜3か月程度です。法人確認、CRM連携、目視審査を含む場合は、3〜9か月程度が目安です。
AML、データ移行、監査帳票を含めると6〜12か月程度かかることがあります。勘定系との深い連携を伴う大規模スクラッチでは、9〜18か月以上かかる場合があります。
期間の計画には、法務レビューやPoCも含めます。受入テストや運用訓練も、忘れずに入れておきます。
KYCシステムは自社開発と外注のどちらがよいですか?
自社だけで維持するのが難しい場合は、本人確認方式や法令対応をSaaS/APIに任せ、顧客・ケース・監査データと業務ルールを自社で管理する形が現実的です。
固有の審査や基幹連携が競争力になる場合は、SIerと共同で開発します。その場合は、法改正への対応や24時間運用、障害時の代替を担えるかで判断します。監査説明や解約時の移行も、同じ基準で見ます。
2026年の法改正にはどのように備えますか?
方式の適法性を公開情報だけで固定せず、金融庁・警察庁の最新資料と自社の法務判断を、要件変更の起点にします。
方式の追加や廃止、確認記録、保存・更新の扱いが変わった場合でも、改修を小さくできるようにします。そこで、オーケストレーション層と標準データモデルを用意します。
契約には、法改正の情報提供と対応期限を明記します。テストやリリース責任も、あわせて定めます。
まとめ
KYCシステム開発で押さえる要点
業務範囲の決め方から要件、費用、比較の見方までを、判断の要点として次に並べます。
- 範囲:顧客・法人・取引・リスク業務と用語の境界を整理し、必要範囲・現行業務・KPIを決める
- 要件・導入:本人確認、審査、法人確認、監査ログ、保管、SLA、法改正、データ返却を要件化。PoCで完了率や審査時間を測り、段階リリースする
- 初期費用:標準API連携は0〜300万円程度、法人確認・CRM連携は300〜1,500万円程度
- 大規模費用:AML/KYCパッケージ(データ移行・監査対応込み)は1,000万〜5,000万円程度。大規模スクラッチは5,000万円〜3億円以上
- 比較:公開料金・類似案件の推定・個別見積を分け、3年TCOで比べる
発注前の準備
金融・コンプライアンス領域では、納品後の運用と制度変更への対応も欠かせません。機能数や初期価格に加えて、説明可能性や監査への対応を確認します。
さらに、障害時の業務継続とデータ可搬性も見ておきます。そのうえで、自社に合う開発体制を選びます。
▼全体ガイドの記事
・KYCシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。