
Linkerdのシステムは、Kubernetes上のサービス間通信の安全性、可観測性、トラフィック制御を共通の基盤で担い、サービス連携を安定させる仕組みです。
役割や種類から導入の進め方、費用、依頼先の選び方まで一通り押さえられます。各テーマの詳細は、下の関連記事でも確かめられます。
▼関連記事一覧
・Linkerdのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Linkerdのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Linkerdのシステム開発の見積相場や費用/コスト/値段について
・Linkerdのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Linkerdのシステムの全体像と役割
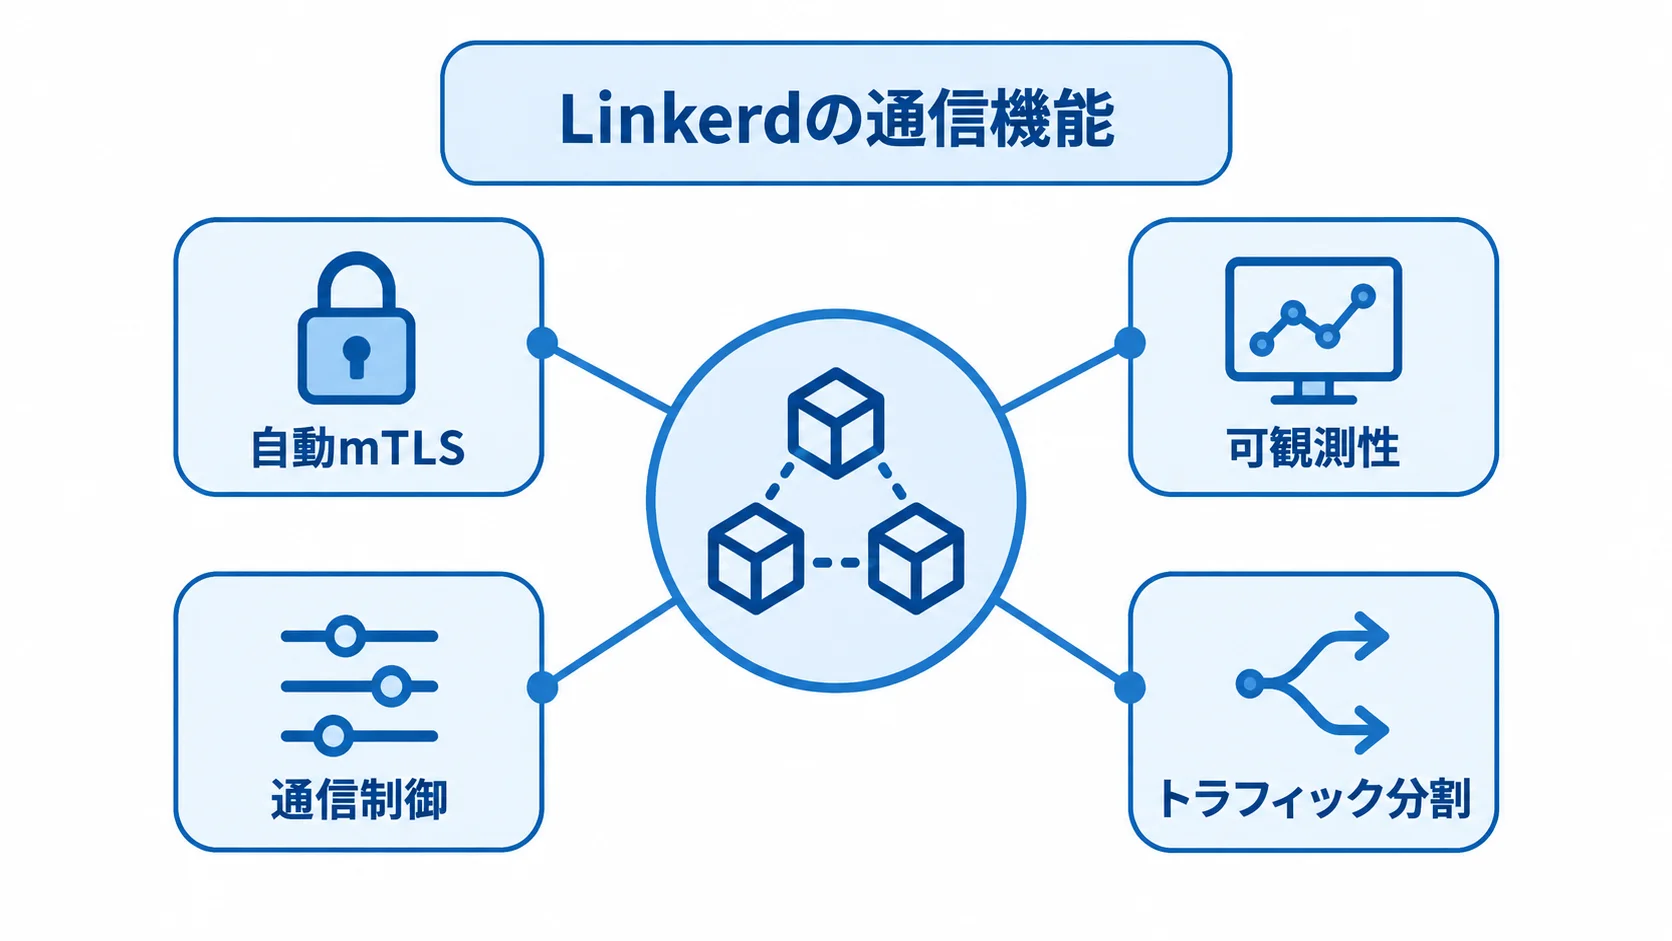
LinkerdはKubernetes上で動くサービス同士の通信を仲介する、サービスメッシュ基盤です。注文、会員、決済、在庫などのサービスを連携させる土台になります。
アプリのコードに通信処理を大量に加えなくて済むよう、各Podの軽量プロキシが通信を仲介します。制御プレーンが宛先・証明書・ポリシーを管理し、データプレーンのプロキシがリクエストを中継します。
業務システムは、アプリやKubernetes、クラウドを組み合わせて成り立ちます。そのため、監視や認証、CI/CDも含めた基盤全体のなかで、Linkerdを設計します。
サービスメッシュとしての役割
サービスメッシュでは、通信まわりの共通機能と業務ロジックの責任範囲を分けて捉えます。
- 共通通信処理:プロキシが認証や暗号化を担い、接続先の選択や失敗の計測、タイムアウトも扱います。インフラ側で標準化できる部分です。
- 言語差への対応:Java、Go、Pythonなど言語が異なっても、通信の見え方と安全性をそろえられる点です。
- 業務ロジック:権限判定、決済の二重実行防止、個人データ保存、画面認証は、アプリや別の認証基盤が担う領域です。
Linkerdは通信経路を保護・観測・制御する層です。この位置付けを押さえておくと、期待しすぎや責任範囲の取り違えを防げます。
制御プレーンとデータプレーンの連携
制御プレーンは、KubernetesのサービスやPodの情報を把握します。そのうえで、接続先やワークロードIDに結び付く証明書と認可ポリシーを、各プロキシへ配布します。
データプレーンは各Podの近くで送受信を処理します。制御プレーンが一時的に不調になっても、取得済みの情報で通信を続けられるかどうかが、設計で確かめるべき点です。
- 追加負荷:Pod数が増えるほど、プロキシのCPUとメモリも増えます。
- 運用負荷:監視と障害切り分けの層が増える点です。
Linkerdを使えば、アプリを大きく改修せずに通信機能を追加できます。ただし、注入後のリソース上限やログ量、更新時の挙動は、負荷試験で確かめる必要があります。
Linkerdの主な機能
Linkerdでは、Pod間の通信を保護し、遅延や失敗を捉え、トラフィックを制御する機能を使えます。
- 自動mTLS:メッシュ化されたPod同士の通信を、認証と暗号化で守ります。
- 可観測性:HTTP・gRPCの成功率やレイテンシを計測する機能です。
- 通信制御:EWMAによる負荷分散、リトライ、タイムアウト、サーキットブレーカーに対応します。
- トラフィック分割:HTTPRouteやGateway APIと組み合わせて、カナリアリリースに使えます。
Prometheus、Grafana、OpenTelemetryなどと接続すれば、既存の監視基盤へ情報を集められます。
2026年6月に発表されたLinkerd 2.20では、HTTP 429やgRPCのRESOURCE_EXHAUSTEDを考慮した負荷分散などが強化されました。
制御プレーンのメモリは、条件によっては約85%削減される場合があります(出典: Linkerd公式「Announcing Linkerd 2.20」、2026年)。ただし、実際の効果はPod数や更新頻度に左右されるため、自社環境での検証が欠かせません。
Linkerdのシステムの種類
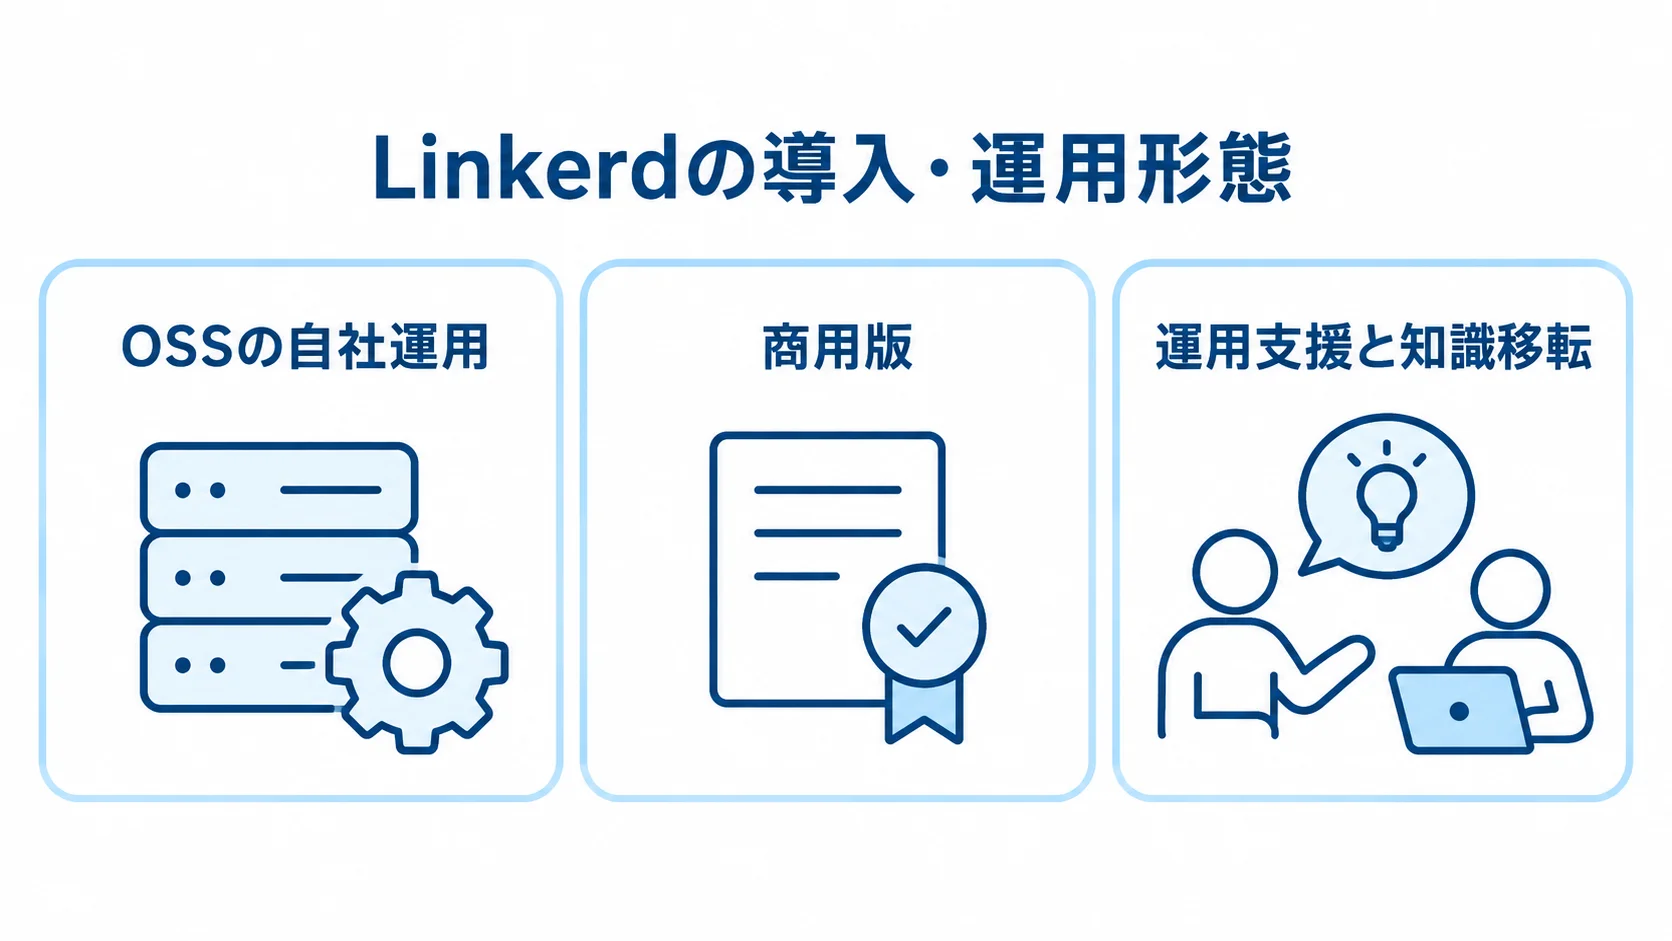
導入と運用の形は、OSSを自社で運用する方式と、商用サポート付きの配布を使う方式に大きく分かれます。このほか、監視や運用をマネージドで任せる方式と、専門会社に導入とDay-2運用(導入後の日常運用)を委ねる方式も比べます。
OSSを自社運用する方式
OSS版なら、ライセンス費を抑えたままLinkerdの機能を使えます。設定はGitで管理し、検証や改善も自社のペースで進められます。
- 自社運用:Kubernetesチームが、更新、脆弱性対応、証明書、メトリクス、障害の切り分けを受け持ちます。
- 別途費用:クラウド、監視、ログ保管、証明書管理、人件費が、ライセンス費とは別にかかります。
- 知識の維持:構成図、IaC、runbook、訓練記録を残しておく必要があります。
無料なのはソフトウェアのライセンス部分だけです。ただし、少人数の体制でも、担当者が不在の時に知識が途切れない備えが欠かせません。
商用ディストリビューションを利用する方式
商用版が合うのは、安定版の配布や脆弱性対応のSLAを重視する企業です。更新支援、マルチクラスター、監査・コンプライアンス機能なども、導入の判断材料になります。
- 主な機能:更新支援、マルチクラスター、監査・コンプライアンスへの対応。
- 無料枠:50人未満は本番利用可能、50人以上は有料とされています。
- 契約前に確認すること:従業員数の定義、非本番環境の扱い、サポート範囲。
料金条件は公開情報によるものです(出典: 商用版公式FAQ・料金ページ、2026年確認)。商用版を契約しても、設計や業務アプリの責任が自動的に委託されるわけではありません。
必要な機能は、FIPSやSBOM、24時間対応の要否を整理して選びます。CVEの修正期限、Linux以外のワークロード、複数クラスター間の通信についても確かめます。
マネージド運用・導入支援を組み合わせる方式
Linkerdに加えて、Kubernetesや監視、PKIなどの周辺技術も支援会社へ委託する方式です。ネットワークやCI/CDも対象に含められます。経験者が少ない場合でも、PoCや移行計画を整えやすくなります。
- 契約範囲:アラート、障害対応、教育の内容と、平日日中・夜間休日の対応時間。
- 技術力:インストール経験に加えて、Kubernetesの版更新、クラウド網、外部CAの扱いも見ます。
- 周辺技術:Prometheus、OpenTelemetry、アプリ側の再試行設計も、見るべき点です。
- 内製化:運用を社内に戻す場合は、手順書やIaCの納品と、知識移転の回数・完了条件を決めます。
委託する範囲と、一次対応・二次対応の境界は、契約に記載しておきます。
Linkerdのシステム開発・導入の進め方
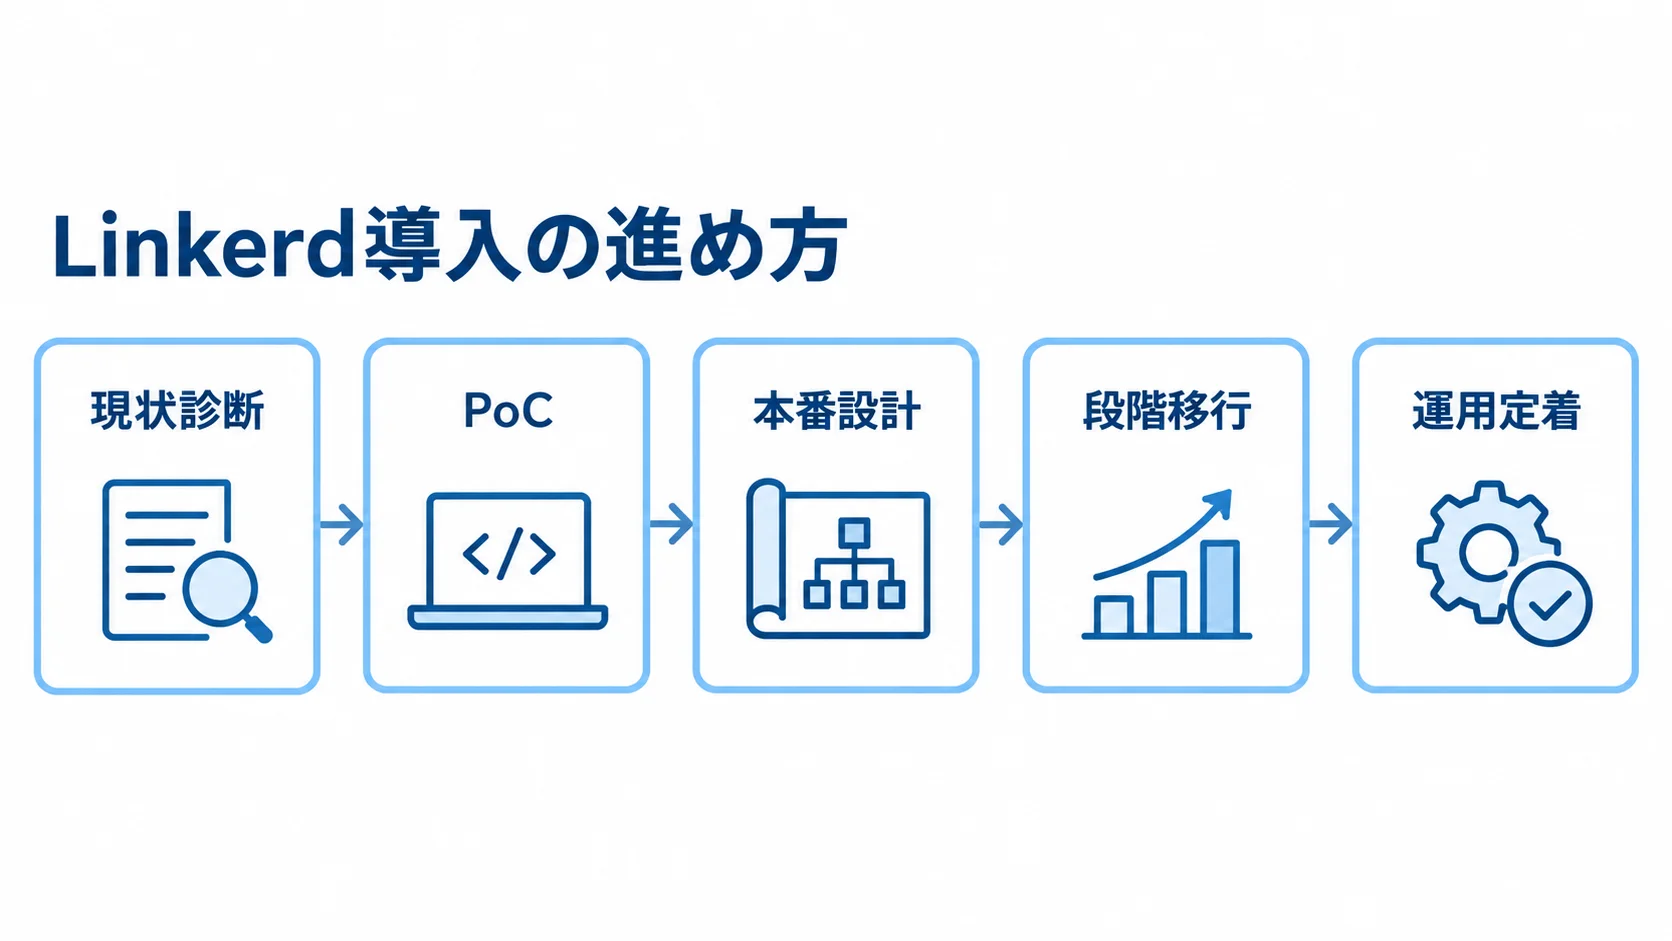
導入は、現状診断からPoC、本番設計と段階移行を経て、運用定着へ進みます。導入そのものより、通信の暗号化や障害検知時間の短縮を目標に置きます。p95レイテンシの改善やカナリアリリースの安全性も、目標に含められます。
現状診断と要件定義
現状診断では、基盤と通信の条件を洗い出します。業務フローも通信経路に置き換えて、個人データの扱いと外部接続を確かめます。
- 基盤:Kubernetesの版、クラスター、namespace、Pod数、サービス数、CNIの状況。
- 通信:HTTP・gRPC・TCPの比率と、IngressやAPI Gatewayの構成。
- 運用:監視、証明書、CI/CD、業務データの流れ。
非機能要件には、可用性や目標レイテンシ、エラー率などを盛り込みます。加えて、ログ保存期間や監査証跡、暗号方式を書き出します。サポート時間と保管場所も、書き出しておきます。
アプリの認可やデータベース暗号化は、mTLSとは別に設計する必要があります。そのため、責任範囲をLinkerd、アプリ、クラウドごとに分けて記録しておきます。
代表サービスでのPoC
PoCでは、自社にとって重要な通信を選び、開発クラスターの1〜3サービスに導入します。単純なHTTP通信だけでなく、長時間接続やバッチも確かめます。
インストールできたかだけでは、評価として不十分です。運用で必要になる観点を、評価の中心に置きます。
- 通信パターン:gRPC、ヘルスチェック、外部API、メッセージングも対象にします。
- 機能と負荷:mTLS、メトリクス、ログ、再試行、タイムアウトの動作。
- 性能指標:注入前後のCPU・メモリ、成功率、p95・p99、スループット、重複処理。
エラーに気づきやすいか、切り戻しにどれだけ時間がかかるか、担当者が診断コマンドを使えるかも確かめます。
PoCで問題が出た場合も、その結果は無駄になりません。対象外の通信、アプリの修正、Linkerdの設定変更を切り分ける材料になるためです。
本番設計と段階的な移行
本番設計では、通信の範囲、アクセス制御、証明書の管理を決めます。証明書については、ワークロード証明書が24時間で自動更新される一方、既定のtrust anchorは365日で期限を迎えます。
- 設定:注入namespace、未メッシュ通信、default inbound policyを決めておきます。
- 制御:認可、サービスアカウント、NetworkPolicyの設計。
- 更新計画:外部CAやcert-managerも含めて立てます(出典: Linkerd公式「Automatic mTLS」、2026年確認)。
- 段階移行:影響範囲が小さく、通信を観測しやすいサービスから始める。
問題が起きたときは、ラベルを外して元のPodへ戻せるように準備しておきます。決済や在庫は、低リスクのサービスで手順が確立してから移行します。
デプロイの前後で指標を比べます。全社一括で展開すると、1つの例外が全体停止につながる場合があります。
監視・教育・運用引き継ぎによる定着
運用を始めたあとは、成功率、スループット、レイテンシ、接続数などを監視します。プロキシのリソースや証明書期限、認可違反も対象になります。
- 追跡:Prometheusの値を既存の画面に表示し、OpenTelemetryのトレースとログを関連付けます。
- 構成の納品:インストール設定、IaC、ポリシー一覧、ダッシュボード、アラート条件。
- 運用手順:証明書更新、アップグレード、障害時のrunbookを含めます。
- 検証・教育:テスト仕様書、切り戻し手順、担当者向け演習記録。
Prometheusとトレース・ログを連携させると、遅延やエラーが起きた箇所を追いやすくなります。
担当者が、通信が拒否された理由や証明書の更新時期を自分の言葉で説明できる状態になったら、導入完了の目安とします。
Linkerdのシステム開発・導入費用の相場
費用には、OSSライセンスのほか、基盤や設計、監視、PKIなどの作業も含めて考えます。試験や教育に加え、保守や商用サポートも対象になります。金額は、2026年時点の編集部推定で、公開されている定価ではありません。
金額は、Pod数や通信量、規制要件によって変わります。そのため、初期予算を考えるときの目安として使います。
▶ 詳細はこちら:Linkerdのシステム開発の見積相場や費用/コスト/値段について
導入パターン別の費用と期間の目安
費用と期間の目安は、導入規模と含める作業によって変わります。
- 技術検証:1〜3サービスで50万〜150万円、2〜4週間程度です。
- 小〜中規模:1クラスター、数十サービスで300万〜800万円、1〜3か月程度です。
- 複数クラスター:数十〜数百サービスで800万〜2,000万円、3〜6か月程度です。
- 企業基盤:規制や基幹連携を含めると2,000万〜1億円以上、6〜12か月となる場合があります。
技術検証では、mTLSや基本メトリクス、負荷試験を想定します。互換性や簡単な切り戻しも含みます。一方、本番導入では、監視や証明書、CI/CDに加えて、段階展開や運用手順も必要になります。
企業基盤の金額は、FIPSやSBOMを含めた場合の目安です。複数リージョンや24時間対応のほか、監査証跡や基幹連携まで含む場合は、対象範囲を見積もりで確かめます。
見落としやすいTCOの内訳
総所有コスト(TCO)には、初期費用に加えて、基盤、監視、保守の継続費用も含まれます。
- 基盤:Kubernetes、ノード、ロードバランサー。
- データ・ライセンス:ログ等の保存、外部CA、バックアップ、商用ライセンス。
- 運用:監視、オンコール、更新検証にかかる費用。
プロキシでノード数が増える場合は、PoCでCPUとメモリを測ってから、月額に換算します。
導入支援費が800万〜2,000万円の場合、初期費用の年15〜20%を保守費とする考え方では、年間120万〜400万円程度が目安になります。
この金額は、保守範囲から推定したもので、公式の価格ではありません。24時間対応や緊急の脆弱性対応、複数クラスター、アプリ改修が加わると、金額は変わります。
公開事例から見る現実的な導入期間
公開事例では、PoCと本番展開の期間に差があります。規模と進め方ごとに見ると、理解しやすくなります。
- 初回PoC:開発環境で約15分で完了した公開事例もあります。
- 大規模本番:5つのマネージドKubernetesクラスター、約5,000本番Pod、月1,500回超の本番デプロイで、6か月以上かかった事例。
- 別事例の規模:1クラスターあたり3,000超のPod、約300サービス。
- 報告結果:gRPC負荷分散などを改善し、リクエスト量が10倍超に増加しました(出典: CNCF公開ケーススタディ、2021年)。
大規模な事例では、少数のアプリを順に加えながら、回帰を確認しました(出典: CNCF公開ケーススタディ、2024年)。
この事例の数値は特定環境のもので、一般的な効果を保証するものではありません。自社の基準値や負荷、Linkerd以外の変更も記録して、効果を測ります。
Linkerdの開発会社・ベンダー・サービスの選び方
依頼先には、Linkerdの知識に加えて、Kubernetesや周辺技術への理解が必要です。周辺技術には、ネットワークやPKI、監視、CI/CDが含まれます。業務アプリの通信特性への理解も欠かせません。
実績の件数だけでなく、規模、プロトコル、運用体制も見ます。海外の支援先、商用サポート、国内の会社は、同じ基準で比べます。
Linkerdと周辺技術の実績の確認
候補先の実績は、技術条件と担当範囲をそろえたうえで確認します。
- 構成:Linkerd・Kubernetesの版、クラスター数、Pod数を尋ねます。
- 通信:HTTP・gRPC・TCPの比率、mTLS、認可ポリシーの扱い。
- 運用:監視ツール、移行期間、設計から引き継ぎまでの担当範囲を聞きます。
証明書や外部CA、Kubernetes RBAC、NetworkPolicyなどを、一体で扱えるかも確かめます。OpenTelemetryやGitOps、障害対応まで含めて見ておきます。
認可は、プロキシを注入したPodで強制されます。ただし、未メッシュのPodやヘルスチェックの扱いも設計できるかを、設計書やrunbookで評価します。
見積もりと契約範囲の分解
見積もりは、作業、費用、納品物に分けて提示してもらいます。「導入一式」のような大きな括りでは、比べにくいためです。
- 作業:調査、要件定義、PoC、設計、設定、アプリ改修ごとの内訳。
- 検証・移行:負荷試験、段階移行、監視構築、証明書設計を明記してもらう。
- 運用:教育、保守、クラウド、ライセンス、ログ、追加ノードの費用。
納品物の一覧と受け入れ基準は、見積書や契約書に記載します。運用を委託する場合は、監視、一次受け、連絡時間の範囲を明確にします。復旧と脆弱性への対応は範囲を決め、更新、再委託、アクセス権は契約で定めます。
個人データを扱う場合、ガイドラインは、委託先の定期的な監査を望ましい対応としています。また、再委託先については、業務内容と取扱方法の事前報告または承認が望ましいとされています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)。
Linkerdの導入とは別に、委託先を管理する体制も整えておきます。
日本語支援と障害対応の実効性
候補先の所在地域、契約条件、障害対応の範囲を確かめます。
- 海外支援:日本語要件定義、時差、契約主体、請求通貨、質問票、国内再委託先。
- 国内支援:国内の支援会社も、比較の候補に含めます。
- 実績質問:最大Pod数、証明書、default deny、接続試験、切り戻し時間、納品物。
必要な版への追従ができるかや、障害時の調査がプロキシ、Kubernetes、アプリのどこまでを扱うかも聞いておきます。
測定値や失敗時の手順が示されず、製品機能の説明だけの場合は、実運用での経験を追加で確かめます。
▶ 詳細はこちら:Linkerdのシステム開発でおすすめの開発会社/ベンダー6選と選び方
Linkerdのシステム導入で失敗しやすいポイント
Linkerdを導入しても、安全性や速さは設計と運用に左右されます。通信経路や再試行の設計が不足すると、潜在的な問題が表面化する場合があります。
mTLSを有効にすればセキュリティが完了するという誤解
mTLSの保護範囲と、認可ポリシーの適用対象を整理しておきます。
- 通信範囲:mTLSはメッシュPod間を保護しますが、未メッシュPodや対象外ポートが残る場合があります。
- 平文通信:既定では、非メッシュの送信元からの通信を受け入れ得ます(出典: Linkerd公式「Automatic mTLS」、2026年確認)。
- 認可:サービス、ポート、HTTPRoute、GRPCRouteを対象に、メッシュPodで制御します。
- 段階適用:まずauditで記録と確認を行い、その後にdenyへ進みます。
複雑なルートでは、ヘルスチェックを許可しないと起動に影響する場合があるため、ルートごとに確かめます。
リトライの増加による過負荷
再試行は一時的な失敗には有効です。一方で、依存先が停止している間は、負荷を増やす場合があります。
- 再送条件:決済や注文の安全性、冪等キー、重複排除の扱い。
- 設定:タイムアウト、バックオフ、最大回数、対象HTTPステータスを定めます。
- 測定:エラー率、リクエスト総数、下流のCPU、キュー長、重複取引を見ます。
アプリ側のタイムアウトや、メッセージの再配信、DBロック時間とあわせて考える必要があります。
リトライは一度に有効にせず、1種類ずつ効果と副作用を確かめます。
証明書とバージョンアップの後回し
長期の運用では、証明書の期限と、製品や基盤の互換性を一緒に管理します。
- 証明書:trust anchorやissuerの期限、外部CAとの連携。
- 互換性:Kubernetesの対応版、サポート期間、CVE、Gateway APIの状況。
- 検証:別環境で試験し、証明書更新とロールバックを定期的に行います。
- 記録:更新日、責任者、承認者、失敗時の復旧方法を台帳に残します。
Linkerd 2.19は2025年10月31日、2.20は2026年6月23日に発表されました(出典: Linkerd公式「Releases and Versions」、2026年確認)。
固定の版を使う場合でも、更新の頻度は決めておきます。スモークテストや負荷試験を続け、担当者が替わっても更新できる状態を保ちます。
Linkerdのシステムに関するよくある質問
ライセンス、適用規模、セキュリティに分けて確かめると、自社に必要かどうかを判断しやすくなります。
Linkerdは無料で使えますか?
OSS版はライセンス費が0円です。ただし、Kubernetesや監視、ログ、証明書、運用の人件費は別途かかります。
商用版には、無料試用や企業規模に応じた無料枠があります。50人以上の本番利用などでは有料契約が必要になる場合があるため、最新の条件を確かめます。
Kubernetesを使っていない企業でもLinkerdを導入できますか?
Linkerdは、Kubernetes上の通信を主な対象とするため、まずKubernetes基盤が必要です。
単一のモノリスや少数のVMで動くシステムでは、API Gatewayやネットワーク分離、監視、アプリ分割を先に整えるほうが合理的な場合があります。
Kubernetesへの移行を計画している場合は、移行後の環境でPoCを行います。
個人情報を扱う業務システムにも利用できますか?
利用の候補にはなりますが、Linkerdを入れるだけで法令や社内規程への対応が終わるわけではありません。
通信の認証と暗号化、認可、監査ログ、アクセス権は、システム全体で設計します。データの保存や削除、脆弱性対応、委託先の管理も、同じ設計の中に含めます。
データの流れや国外への移転、ログへの個人情報の混入、担当者のアクセスを確かめます。そのうえで、契約、監査、承認の体制を整えます。
まとめ:Linkerdのシステムは段階導入と運用設計が成功の鍵
LinkerdはKubernetes上のサービス間通信に、mTLSや可観測性、負荷分散を加える基盤です。リトライやタイムアウト、認可、トラフィック制御も、この基盤で扱えます。
サービス数やチーム数が増えて、安全性や障害検知、デプロイの安定性を標準化したい企業は、候補に入れられます。
▶ 詳細はこちら:Linkerdのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Linkerdのシステム開発の発注/外注/依頼/委託方法について
導入を検討すべき企業
複数のKubernetesマイクロサービスで、暗号化、通信経路の把握、gRPC負荷分散に課題がある企業は、小さなPoCを検討します。段階リリースやSLO計測に課題がある場合も、候補になります。
単一のアプリだけの場合や、Kubernetesが未整備の場合は、メッシュの導入を急がない選択肢があります。外部公開の入口だけが課題なら、基盤、API Gateway、監視を先に整えると、費用対効果を得やすくなります。
最初に決めるべき三つの事項
まず、Linkerdで解決したい課題と測定指標を決めます。次に、対象サービスや通信方式、非機能要件、証明書・認可・監視の責任範囲を定めます。
最後に、PoCの対象と導入前後の比較、切り戻しの条件を決めます。引き継ぎの納品物も、この段階で決めておきます。この順で進めると、OSSか商用版か、内製か委託かを、費用とリスクの両面から比べやすくなります。
▼関連記事一覧
・Linkerdのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Linkerdのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Linkerdのシステム開発の見積相場や費用/コスト/値段について
・Linkerdのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。