
Linkerdの導入は、6フェーズを一連の工程として進めます。最初の要件整理で成功条件を決め、選定と設計・開発を経て、テストと稼働へ進みます。各段階の終了条件をあらかじめ合意し、PoCで検証したうえで、低リスクのサービスから段階的に広げると、安全な運用定着につながります。
▼全体ガイドの記事
・Linkerdのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Linkerdの全体像と導入判断
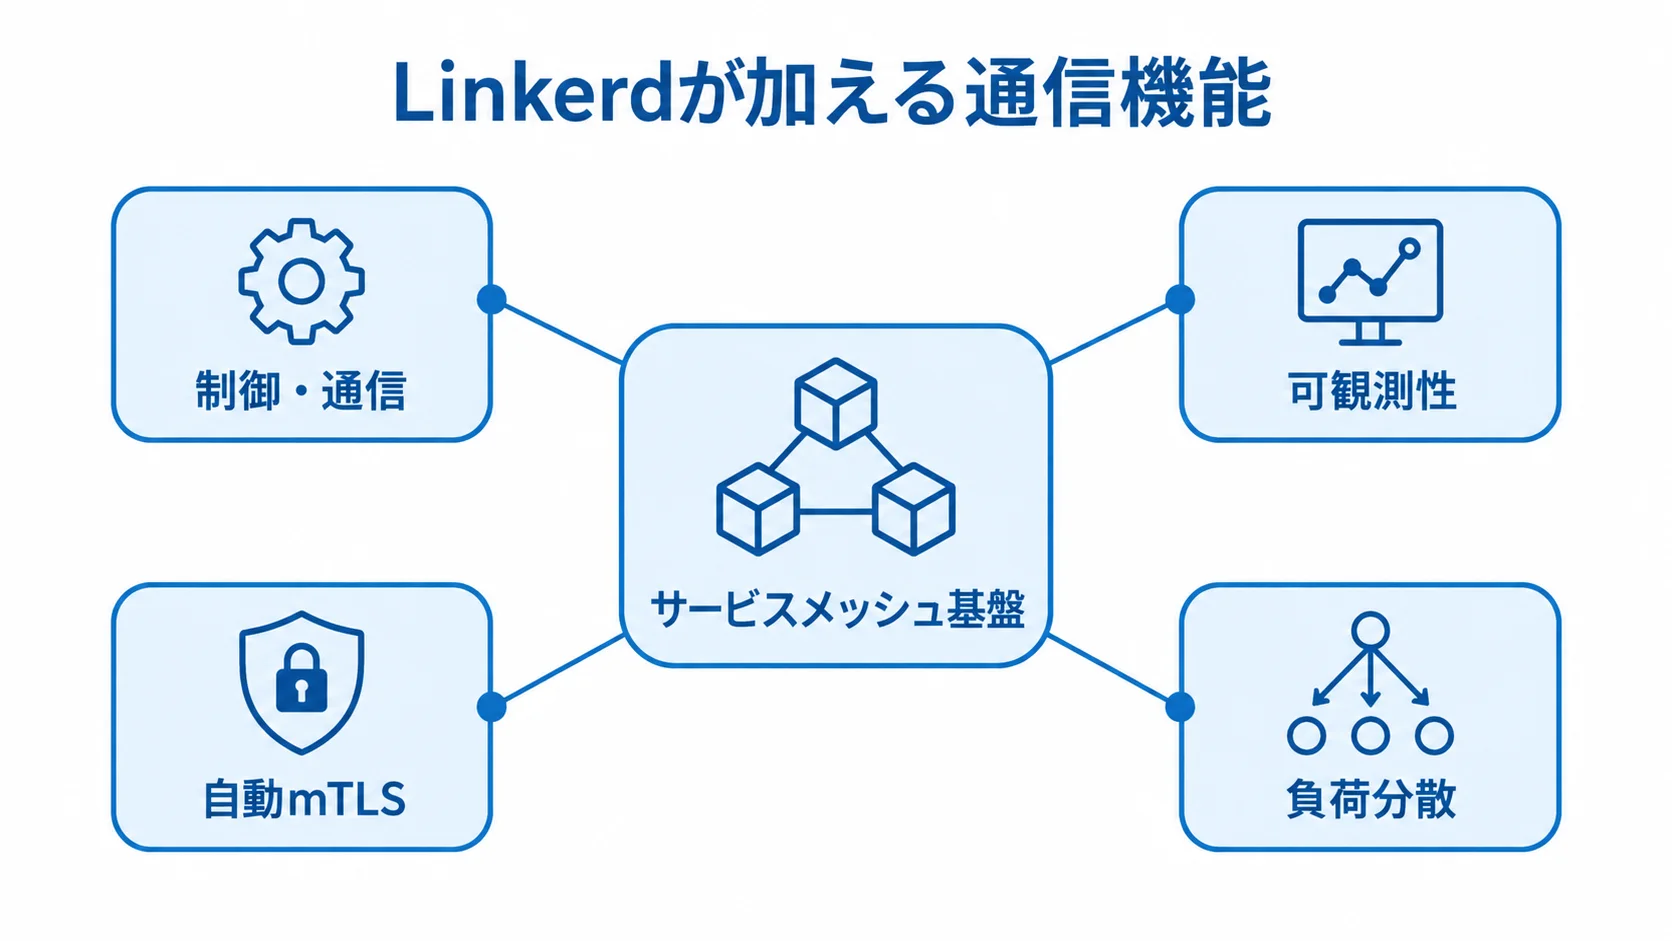
Linkerdは、Kubernetes上のマイクロサービス間の通信に機能を加えるサービスメッシュ基盤です。認証と暗号化、可観測性、負荷分散を中心に担い、リトライやタイムアウト、認可もあわせて扱います。
注文、会員、決済、在庫などのサービスを連携させる、共通のレイヤーです。業務アプリそのものを作る製品ではありません。
Linkerdは、CNCFのGraduatedプロジェクトです。また、Kubernetesネイティブの設計により、アプリケーション側のコード変更を抑えて導入しやすいのが特徴です。
Linkerdが業務システムで担う役割
Linkerdの機能は、サービス同士の通信を支える役割と、業務アプリ側に残る役割に分けられます。
- 制御・通信:各Podで動く軽量なlinkerd2-proxyが通信を中継し、制御プレーンがサービス発見、証明書発行、ポリシー配布を担います。
- 可観測性:データプレーンがリクエストを中継し、言語ごとのmTLSやリトライの実装なしで、成功率・量・レイテンシ・接続を共通形式で把握できます。
- 自動mTLS:メッシュ化Pod間のTCPを暗号化し、Kubernetes ServiceAccountに結び付くワークロードIDで相互認証します。
- 別途必要な対策:業務アプリの認可やDB暗号化は担いません。権限管理、NetworkPolicy、秘密情報のほか、脆弱性と監査ログも別要件です。
Linkerdの導入に向いている企業
複数のサービス間で通信を共通化したい企業では、次のような課題があると導入を検討する目安になります。
- 障害調査:発生元を追いにくい
- 通信保護:サービス間通信が平文のまま
- 負荷分散:gRPCの負荷分散が不十分
- 変更把握:デプロイの影響範囲が見えにくい
複数のチームが異なる言語やフレームワークを使う場合、通信の計測とセキュリティを共通の仕組みにまとめやすくなります。
単一のアプリだけを運用している企業や、Kubernetesの監視・バックアップ・アップグレードの方針が決まっていない企業は、全社導入を急がないほうが安全です。
導入の前に、Kubernetes基盤、アプリ、セキュリティ、運用の各担当者を決めておきます。そのうえで、Linkerdで解決したい業務指標を一つか二つに絞ります。目的が「流行しているから」だけだと、プロキシのリソース負荷や証明書更新が新たな負担になる可能性もあります。
Linkerdのシステム開発・導入の流れと6フェーズ
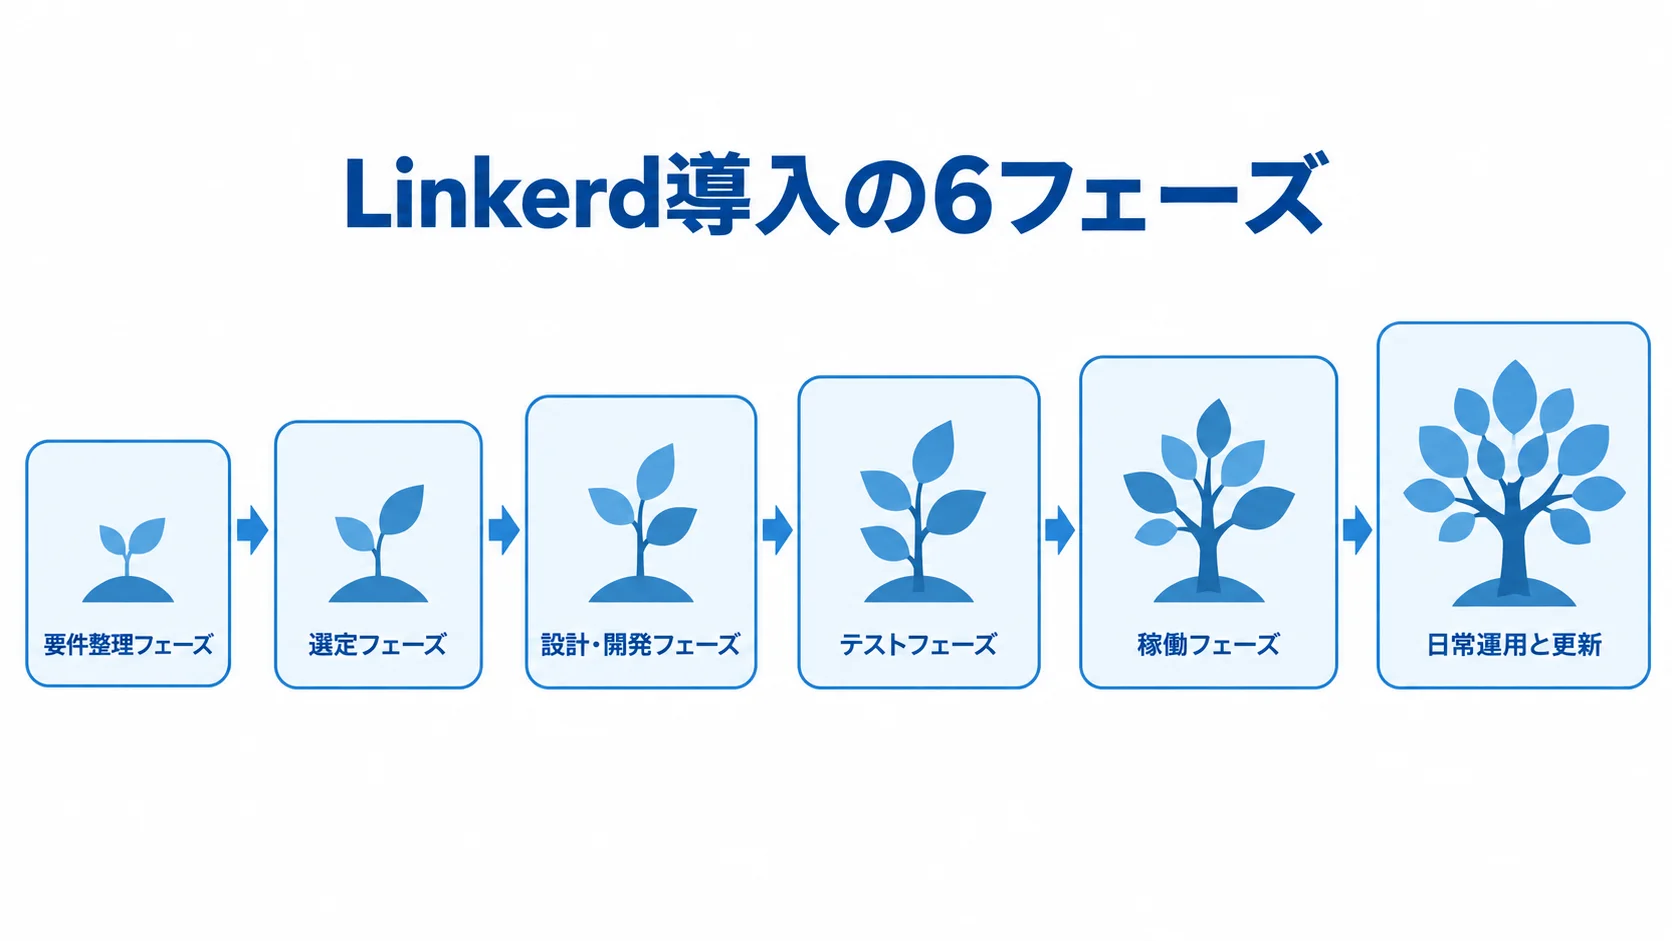
要件整理から運用定着までは、一連の工程として進めます。各段階の終了条件を合意しておくと、次の段階に進めるかを感覚ではなく基準で判断できます。工程は、通信課題の定義から日常運用と更新の仕組み化まで、6つの作業が順に並びます。
- 通信課題と成功条件を定める
- OSS・商用版・支援体制を選ぶ
- 導入範囲と安全装置を設計する
- 通信・性能・障害時の挙動を試験する
- 低リスクのサービスから稼働する
- 日常運用と更新を仕組みにする
インストールだけを切り出すと、後から問題になりやすいものがあります。対象外の通信、証明書更新、障害時の切り戻し、監視の責任分界です。
Linkerdの進め方は、短期間のPoCから本番移行までを想定しています。
1. 要件整理フェーズ:通信課題と成功条件の決定
目的ごとに、成功条件と安全策を次のように決めておきます。
- 障害調査では、p95レイテンシやエラー率を5分以内に確認できる状態を目標とします。
- 通信保護では、対象のnamespaceとポート、未メッシュ通信、証明書の有効期間と失効時の動作を定めます。
- 安全なデプロイでは、カナリアの段階、成功率の閾値、切り戻しの実行者を決めておきます。
環境と通信の状況は、事前に洗い出しておきます。確認するのは、Kubernetesのバージョンとクラスター数、サービス数です。通信の内訳は、HTTP・gRPC・TCP・長時間接続の比率で押さえます。
さらに、IngressやAPI Gateway、CNI、Prometheus・OpenTelemetryの有無を押さえます。外部CAやcert-managerの利用状況、個人データの通信経路も調べておきます。
導入後の効果と副作用を比べられるよう、現状の成功率、p95・p99レイテンシ、CPU・メモリ使用量を記録しておきます。障害検知から原因特定までの時間も残します。
2. 選定フェーズ:OSS・商用版・支援体制の比較
OSSを使う場合でも、クラスターと監視、証明書の運用費はかかります。ログやバックアップ、CI/CD、SREの運用費も、あわせて見込んでおきます。利用形態には、次のような選択肢があります。
- OSS自社運用:Linkerd自体を自社で運用します。
- 商用支援:開発元BuoyantのBuoyant Enterprise for Linkerd(BEL)を使います。
- 運用委託:Buoyant Cloudの併用や、Kubernetesに強いSIer・MSPへの委託を選べます。
Linkerdのスクラッチ開発は、通常は不要です。機能を広げる場合は、Gateway API、OpenTelemetry、認証基盤、Kubernetes Operatorとの連携で検討します。
2026年時点のBEL価格は、公開された定価ではなく、企業規模や要件に応じた問い合わせ型です。
プランごとの内容は、Premiumが安定版、CVE対応のSLA、マルチクラスター通信などを含みます。Strategicは、SBOM、FIPS 140-2・140-3対応のオプション、24時間365日のSLAなどを含みます。
従業員50人未満の企業には、本番利用を含めて無料となる条件も示されています。ただし、契約条件は見積もり時点で確認します。
評価やインストールが無料でも、本番運用の支援費用まで無料とは限りません。
3. 設計・開発フェーズ:導入範囲と安全装置の設計・実装
設計段階では、導入範囲、安全装置、運用の成果物を順に決めていきます。
- 開発・検証・本番のクラスター構成と、対象のnamespaceやDeploymentを決めます。
- プロキシのCPU・メモリ要求量、注入方法、Ingress・外部接続の例外は、事前に定めておきます。
- HTTPRoute・ServiceProfileの方針と、リトライ・タイムアウトの既定値を決めておきます。
- 決済・注文登録の重複実行を避けるため、冪等性を確認できたAPIだけにリトライを適用します。
- 証明書と未メッシュ通信の管理条件を、具体的に決めます。
- 注入済みワークロード向けの認可ポリシーは、あらかじめ定めておきます。
- GitOpsで設定を管理し、構成図、ポリシー一覧、IaC、監視ダッシュボード、障害対応runbookを成果物にします。
証明書まわりでは、trust anchorとissuerの更新方法と、証明書期限のアラートを定めます。さらに、Kubernetes Secretの保管場所やRBAC、default inbound policy、未メッシュ通信の遮断時期も具体化します。
認可ポリシーには、Server、HTTPRoute、MeshTLSAuthenticationなどを使います。NetworkAuthenticationやAuthorizationPolicyと組み合わせて使います。
4. テストフェーズ:通信・性能・障害時の挙動の検証
試験では、業務通信、性能、障害時の挙動をそれぞれ確かめます。
- 通信:HTTP、gRPC、TCP、バッチ、長時間接続、外部APIの各通信について、期待どおりに動くかを確かめます。
- 性能:導入の前後で成功率、p95・p99、スループット、CPU・メモリ、ログ量を比べます。あわせて、リトライの重複、切断、名前解決、再起動も調べます。
- 障害:Pod・ノード停止、下流遅延、HTTP 5xx・429、gRPC RESOURCE_EXHAUSTED、証明書更新失敗、制御プレーン停止を再現します。
2026年6月発表のLinkerd 2.20では、HTTP 429やgRPC RESOURCE_EXHAUSTEDへの対応が追加されました。その内容は、ロードバランシングとサーキットブレーキングに反映されています(出典: Linkerd公式「Announcing Linkerd 2.20」、2026年)。
同じ版では、制御プレーンのメモリ使用量の改善とインバウンドメトリクスの強化も加わりました。採用版のリリースノートに沿って試験項目を更新し、失敗時の切り戻しも一度は実際に行います。
5. 稼働フェーズ:低リスクのサービスからの段階展開
低リスクの対象から始めて、判定条件を確かめながら段階的に広げます。
- 通信量の少ない参照系APIや社内ポータルでカナリアを行い、メトリクスとアプリログを確認します。
- 確認が済んだら、会員、注文、決済へ進みます。namespaceに注入する際は、依存先のメッシュ化と外部接続の例外も確かめます。
- 移行の単位は小さく抑え、成功率、レイテンシ、エラー率、リソース、アラートと問い合わせの件数をもとに稼働を判定します。
- p95の増加率や5xxの継続時間による停止条件、切り戻しの判断者と実行時間は、事前に決めておきます。
- 作業時は、変更凍結の範囲や担当、ベンダー連絡先を共有し、変更記録と承認履歴を残します。
6. 定着フェーズ:日常運用とアップグレードの仕組み化
日常運用と更新に必要な手順や基準は、担当者間で共有しておきます。
- 運用手順:注入、mTLS・認可申請、メトリクス確認、障害時のlinkerd CLI診断、証明書期限、例外通信の承認をrunbook化します。
- 開発標準:リトライ可能なAPIの条件、タイムアウト値、trace IDを出すアプリログの方法を配布します。
- 更新確認:Kubernetes計画、Gateway API、CRD、プロキシ互換性、監視ダッシュボードを確認します。
Linkerd 2.19では、TLS更新とML-KEM-768を含むポスト量子鍵交換、ネイティブサイドカーのベータ化が示されました。2.20では、ネイティブサイドカーが標準化されています(出典: Linkerd公式「Releases and Versions」、2026年)。
新機能があっても、すぐには更新せず、サポート期限、CVE対応、FIPS要件、検証環境でのロールバック可否を判断の基準にします。
Linkerdのシステム開発・導入費用の相場
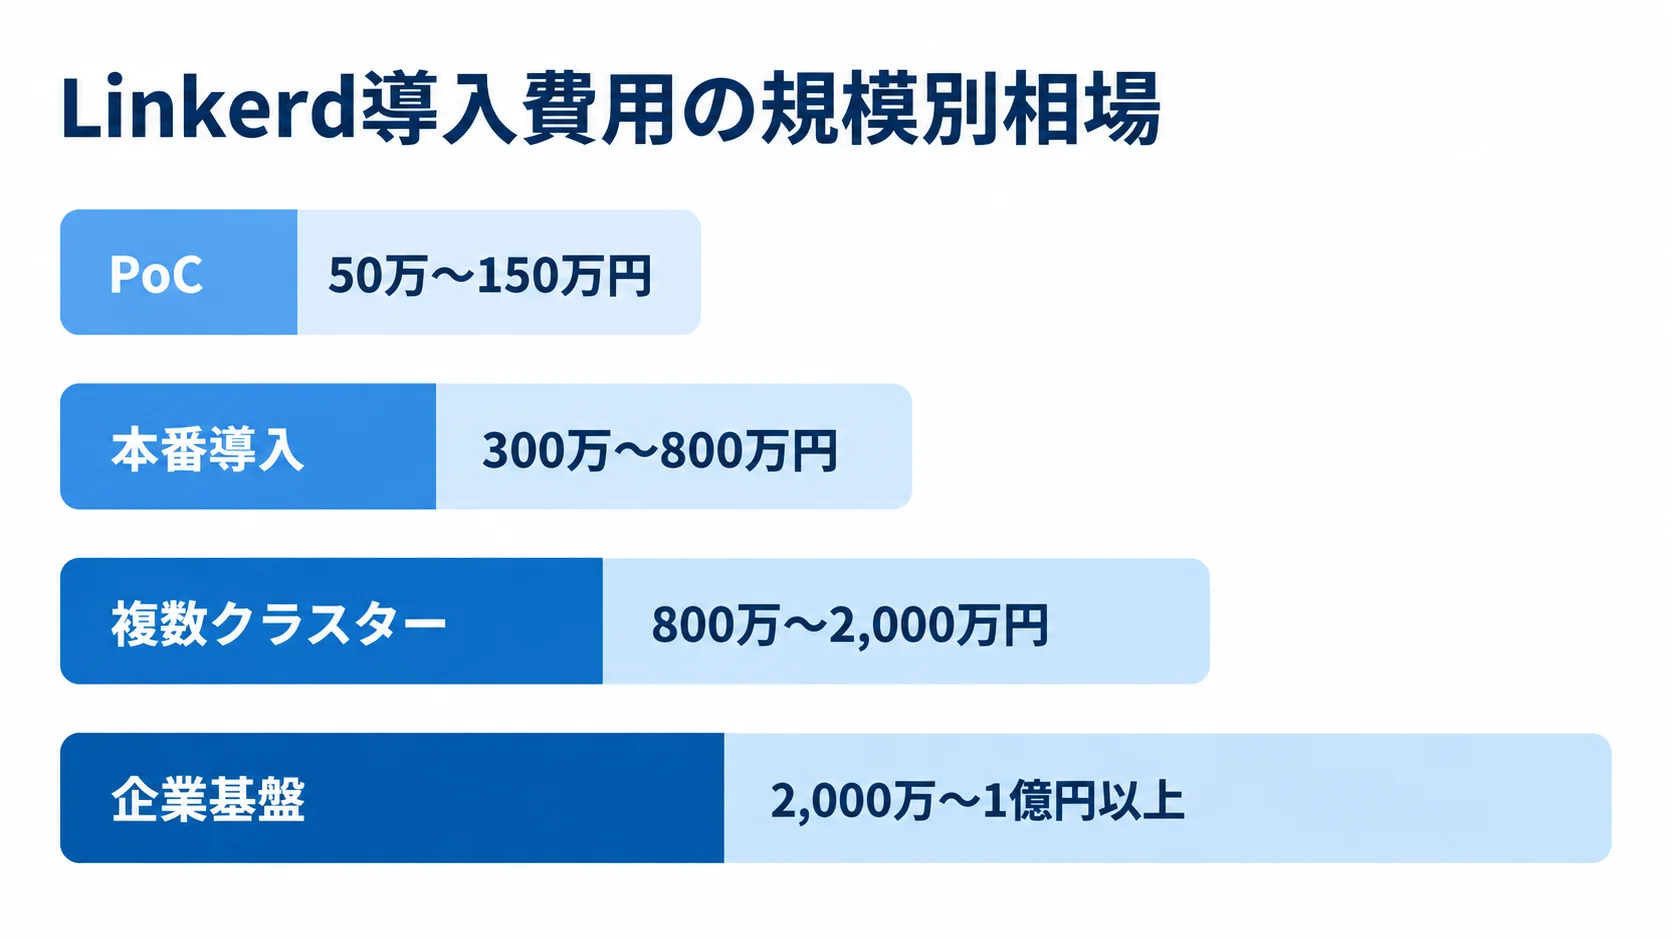
OSS部分のソフトウェアライセンス費は0円です。ただし、総額はKubernetes基盤や監視などの周辺費用を含めて考えます。移行、テスト、教育、保守も対象です。
次に示す金額は、Linkerd固有の公開価格ではありません。リサーチノートに基づく業務システム一般の相場と、公開事例の工数から編集部が推定したレンジです。
BEL、Buoyant Cloud、クラウド利用料、外部CAの料金は、契約条件によって変わります。そのため、固定の価格として断定はできません。
導入規模ごとの費用相場と期間
費用と期間を比べるときは、各規模で対象となるサービス数と作業範囲をそろえて確認します。
1クラスターに数十サービスを本番導入する場合は、EKS、GKE、AKSなどの基盤に加えて、CI/CD、監視、証明書、運用手順も整えます。
- PoC:開発クラスターの1〜3サービスで、mTLS、基本指標、負荷・互換性を確認します。費用は50万〜150万円、期間は2〜4週間です。
- 本番導入:基盤整備を含む場合は、300万〜800万円、期間は1〜3か月です。
- 複数クラスター:数十〜数百サービス、マルチクラスター通信、災害対策、SLO、教育を含み、800万〜2,000万円、期間は3〜6か月です。
- 企業基盤:FIPS、SBOM、監査、複数AZ・リージョン、24時間支援、複雑な基幹連携を含む場合は、2,000万〜1億円以上になることもあります。
PoCの期間は、既存のKubernetes、検証サービス、担当者が整っているほど短くなります。
上の各金額は、Linkerdそのものの価格ではありません。基盤整備、移行、運用体制、規制対応を含む、プロジェクト全体の推定レンジです。
Entainの公開事例では、約300マイクロサービスとクラスターあたり3,000超のPodを、数時間でメッシュ化したと紹介されています(出典: CNCF「Entain」、2021年)。
これは、成熟したKubernetes運用チームの事例です。そのため、一般的な導入期間にそのまま当てはめないようにします。
費用の内訳:初期費用とランニング費用
費用は初期と継続に分けて考え、見積もりの対象範囲をそろえます。
- 初期費用:診断・要件・PoC・設計、クラスター設定・注入、mTLS・認可、監視・ログ・トレース、CI/CD・GitOps、試験・移行・教育・文書。
- 継続費用:クラスター、プロキシ・制御プレーン、指標・ログ・トレースの保管、外部CA、商用支援・SRE、更新、24時間対応。
「Linkerd導入一式」とだけ書かれた見積もりでは、成果物や作業範囲を判断できません。そのため、対象クラスター数、サービス数、環境数、想定工数、納品物を各項目に記載してもらいます。
導入支援費を800万〜2,000万円、保守費を初期費用の年15〜20%と置くと、年間120万〜400万円程度の試算になります。ただし、この保守率はLinkerd公式の定価ではなく、契約範囲と対応時間で変わる推定値です。
公開事例の数字を自社の見積もりに使う方法
loveholidaysの公開事例では、運用規模、本番デプロイの頻度、成果指標の数字が示されています。
- 規模:本番Pod約5,000、Deployment・StatefulSet約300を運用しています。
- 運用:月1,500回超の本番デプロイを行い、統一メトリクスやカナリア運用を実現しています。
- 成果指標:2023年のコンバージョンが2.61%増加したという数字も掲載されています。
2023年のコンバージョン増加を、Linkerd単体の効果と断定することはできません。監視、GitOps、アプリ改善を含む事例として読みます(出典: CNCF「loveholidays」、2024年)。
自社の見積もりでは、事例のサービス数やPod数を自社の規模に置き換えて考えます。その際は、Kubernetesの成熟度、通信プロトコル、監視・証明書管理、検証環境の有無も加味します。
PoCで測定項目を決めておけば、プロキシのメモリ増加、ログ保管費、外部接続の切り戻しなどに伴う追加費用を、早い段階で見つけられます。
Linkerdのシステムで見積もりを取る際のチェックポイント
見積もりは、作業範囲と運用責任を比べられる形で依頼します。提案依頼書には、対象環境と希望条件を具体的に記します。対象環境は、クラスター、環境、namespace、サービス数、通信プロトコルで示し、現行の監視・証明書・CI/CD、個人データの有無も含めます。
希望するSLO、稼働時期、社内の担当者数も示します。情報が不足している場合は、本番価格の前に現状診断とPoCを行う二段階見積もりにします。
見積書に書いてもらう要件と成果物
作業の段階ごとに、要件と検収内容を見積書で照合できる形にしてもらいます。
- 要件:対象一覧、依存関係、通信方式、重要度、データ分類、SLO、監査、切り戻し条件。
- 設計:クラスター、Linkerd版、プロキシ資源、注入、証明書ローテーション、認可、未メッシュ例外、Gateway APIとの役割。
- 試験:正常・負荷・遅延、Pod・ノード・制御プレーン障害、証明書更新、HTTP 5xx・429、gRPC、リトライ重複。
納品物では、構成図、設定ファイル、IaC、CI/CD定義、監視ダッシュボード、テスト結果が揃うかを確認します。
運用runbookや教育資料、既知の制約一覧に加えて、ソースと設定の所有権も確かめます。「手順書」だけが納品される場合は、担当者、環境、操作内容を具体的に書いてもらいます。
発注先の選び方:Linkerdと周辺基盤の経験
周辺基盤の経験と支援条件は、同じ観点で比べます。
- 技術範囲:Kubernetes、クラウド網、PKI、Prometheus・Grafana・OpenTelemetry、CI/CD、障害対応、アプリの冪等性。
- 説明力:PoC項目を提案書に書き、技術担当者が説明できること。
- 候補の種類:開発元の商用支援、複数メッシュの支援会社、Kubernetesに強いSIerを同じ質問で比べます。
- 実績確認:本番規模、gRPC・長時間接続の試験、証明書更新、未メッシュ遮断、更新時の検証を尋ねます。
- 支援条件:一次・二次対応の境界を確認します。海外の会社の場合は、日本語対応、国内契約、時差、再委託、データ保管、24時間対応も見ます。
発注先は、価格だけで決めないようにします。
個人情報・セキュリティ・追加費用のリスク
LinkerdのmTLSを、法令対応の完了とみなすべきではありません。個人情報保護委員会の通則編は、委託先の選定、取扱状況の把握、必要かつ適切な監督、再委託への注意を示しています。
契約書では、委託先がアクセスできる情報や環境を明記します。ログとバックアップの管理や再委託の範囲も、あわせて定めます。監査、インシデント報告、終了時の返却・削除も含めます(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年)。
追加費用につながりやすいのは、基盤の規模と必要な支援範囲です。
- 規模・運用:クラスター・サービス増加、Pod高密度化、ログ・トレース増加、24時間対応。
- 追加要件:FIPS・SBOM、既存認証連携、マルチリージョン、古いKubernetes更新、アプリ改修、性能調整。
見積もりには、前提条件と対象外を明記します。さらに、サービス数や環境数が増えた場合の単価、変更管理、追加作業の承認手順も決めておきます。
こうしておけば、監視連携や証明書更新が本番直前になって別料金や対象外だと分かる事態を避けられます。
Linkerdのシステム開発・導入でよくある質問
OSSの費用、Istioとの違い、導入期間、個人情報、既存Ingressとの関係について、よくある質問に答えます。PoCや見積もりの前に確認しておくと役立ちます。
Linkerdは無料で使えるため、導入費用も0円ですか?
OSSのライセンス費は0円ですが、導入費用全体が0円になるわけではありません。Kubernetes基盤やクラウド、監視・ログの保管、証明書管理に費用がかかります。
PoCや移行、テスト、教育、更新、障害対応の人件費も発生します。また、BELやBuoyant Cloudの費用は契約条件によるため、OSS、運用、商用サポートの費用を分けて見積もります。
LinkerdとIstioはどちらを選べばよいですか?
選ぶ際は、必要な機能と運用体制で判断します。Kubernetesを中心に、mTLS、可観測性、gRPCの負荷分散、段階導入を軽量に始めたい場合は、Linkerdが候補になります。
VMワークロードや広いトラフィック制御、既存のIstio資産が重要な場合は、Istioも比べます。そのうえで、同じ通信をPoCで測り、継続して運用できるかを判断します。
Linkerdの本番導入にはどのくらいの期間がかかりますか?
Kubernetes、監視、証明書管理が整っていて、対象を限定したPoCであれば、2〜4週間程度が目安です。小〜中規模の本番導入は、1〜3か月程度です。
複数クラスターや数十〜数百サービス、災害対策、規制対応、チーム教育を含める場合は、3〜6か月以上かかることもあります。
期間は、サービス数だけでなく、通信の種別、依存関係、社内承認、テスト環境、アプリ改修の範囲によっても変わります。そのため、全体の期間を断定せず、まずPoCの終了条件を決めます。
mTLSを有効にすればセキュリティ対策は完了しますか?
mTLSは、メッシュ化されたワークロード間の通信を暗号化し、相互認証する仕組みです。ただし、対策はそれだけでは完了しません。
利用者認証や業務上の認可、DBアクセス制御は、mTLSとは別に用意します。秘密情報と脆弱性の管理、監査、バックアップ、インシデント対応も、別途必要です。
要件を確認する際は、未メッシュ通信の許可設定、trust anchorとissuerの更新、Kubernetes Secretの権限、認可ポリシーのテストも含めます。
まとめ:Linkerdのシステムは6フェーズで段階導入
Linkerd導入は、要件整理と選定から始まり、設計・開発、テスト、稼働を経て定着へ進みます。進める前に、サービスと通信経路、SLOを先に決めておきます。監視、証明書、認可、切り戻しも、同じ時点で決めておきます。
低リスクのサービスでPoCを行い、効果と副作用を測ります。そのうえで、runbookに沿って運用担当者が対応できることを確認してから、本番の範囲を広げます。
導入判断:技術機能と運用可能性の確認
Linkerd 2.20などの新機能を取り込む場合も、Kubernetesへの対応状況、証明書更新、監視ノイズ、リトライの安全性、障害時の責任分界を確認します。
費用は、ライセンスだけでなくTCO(総所有コスト)で比べます。クラウド、Kubernetes、可観測性、PKIの費用も含めます。移行、教育、保守も対象になります。
PoC、本番、運用定着を分けて見積もると、予算と効果の関係を社内で説明しやすくなります。
最初の一歩:対象サービスと測定指標の決定
PoCを始める前に、対象と判断材料を次の順にそろえます。
- 障害調査、mTLS、gRPC負荷分散、カナリア、サービス間レイテンシから優先課題を一つ選びます。
- 対象を1〜3サービスに絞り、導入前の成功率、レイテンシ、資源量、障害検知時間を記録します。
- Kubernetes、ネットワーク、PKI、監視の人材が不足する場合、現状診断とPoCだけを外部へ依頼します。
- 安全性、可観測性、信頼性をどの指標で改善するかを明確にします。
- 6フェーズの終了条件、成果物、運用責任、費用前提をそろえ、継続運用できる基盤を目指します。
▼全体ガイドの記事
・Linkerdのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。