
ログ管理システムのパートナーは、対象ログ、保存期間、検索・検知の目的で比べます。既存システムとの連携範囲も見ておくと、必要な機能と運用体制を整えやすくなります。
取り上げる6社の特徴と料金、発注前に確認したい点を、あわせて紹介します。
▼全体ガイドの記事
・ログ管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ログ管理システムのパートナー選びが重要な理由
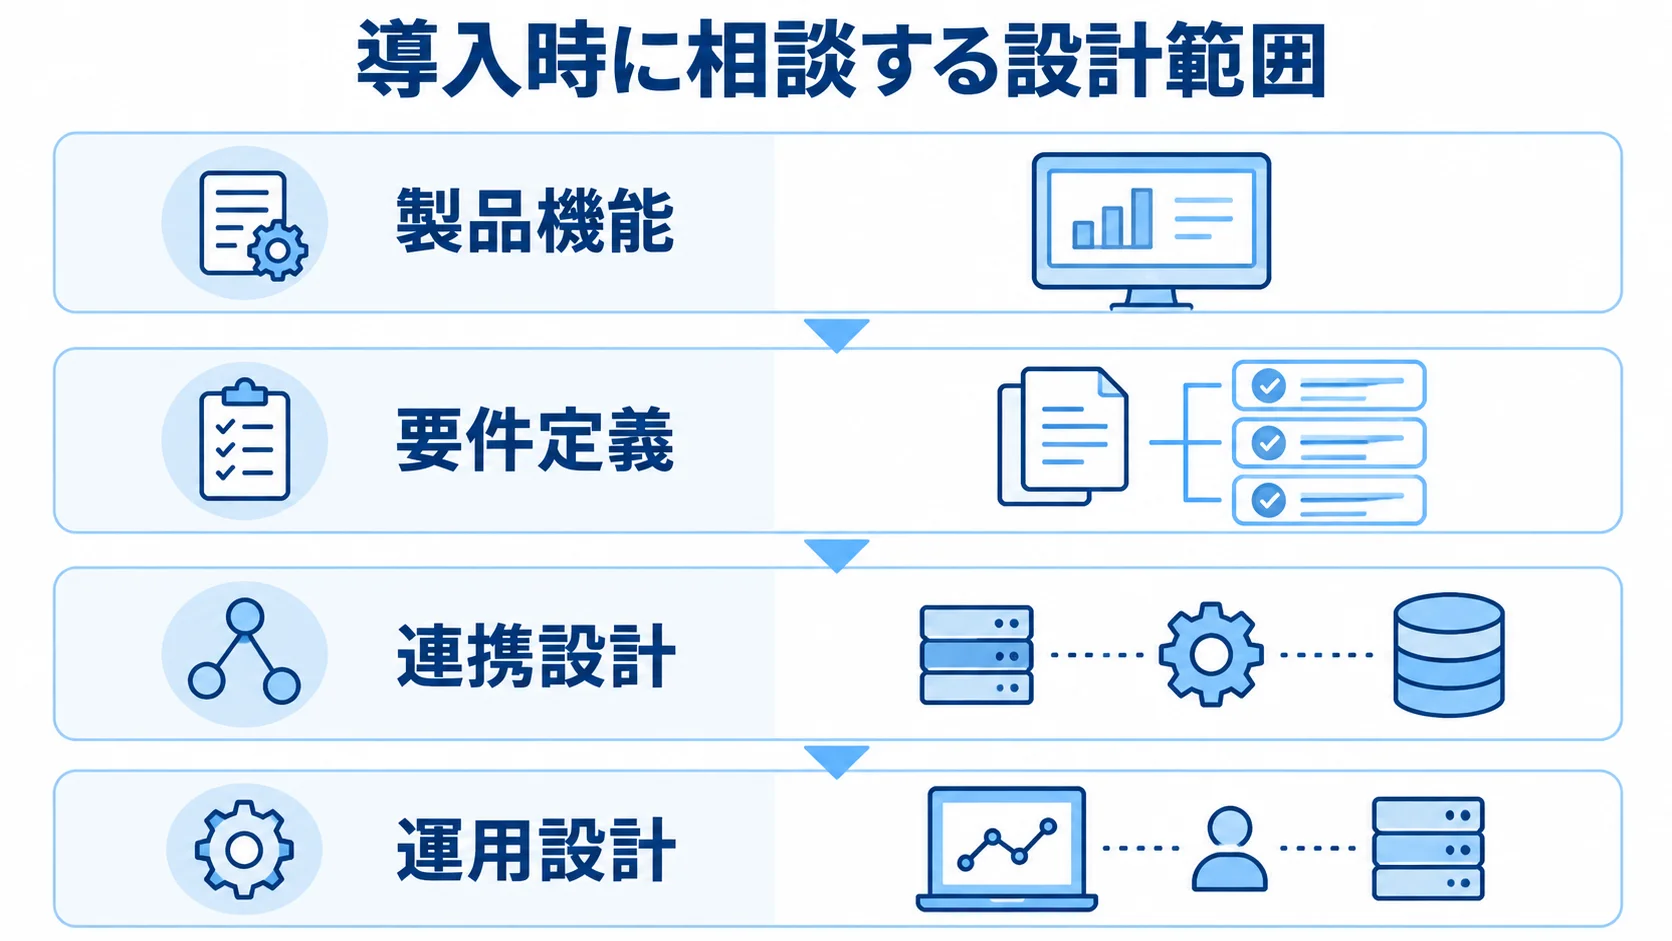
ログ管理システムは、サーバーやネットワーク機器の記録を集めて、障害調査や監査に使える状態に整える基盤です。内部不正対策やサイバー攻撃の検知にも役立ちます。
対象には、認証ログや管理者操作があります。個人情報へのアクセスや、アプリケーションのエラーなども含まれます。そのため、製品機能だけでなく、要件定義、連携設計、運用設計まで相談できる相手を選びます。
適切なパートナー選定が成否を分ける理由
必要な製品は、ログ管理の目的によって変わります。そこで、目的と対象ログを照らし合わせて候補を絞り込みます。
- PC操作の記録:端末台数から始められるPCログ管理サービスが候補になります。
- 複数クラウドの監査ログ:相関分析が目的なら、コネクタと正規化、長期保管を見たうえで、SIEM連携やインシデント対応まで比べます。
- 導入後の運用:アラートの確認者、誤検知の調整頻度、管理者操作の監査方法を設計できる会社を選びます。
ログは、集めた後の運用で成果が変わります。そのため、運用まで設計できる会社なら、導入を業務改善やセキュリティ強化につなげやすくなります。
目的と対象ログを整理しないまま進めると、必要なログが取れない場合があります。さらに、不要なログを保管すると、その費用だけが膨らむこともあります。
発注前に確認すべきポイント
発注前に、対象システムとログの一覧を作っておきます。一覧には、次の情報を記載します。
- 対象ログ:Windowsイベントログ、Syslog、認証ログ、AWS・Azure・Microsoft 365の監査ログ
- 業務系ログ:業務アプリケーションやデータベースの操作ログ
- 収集条件:1日あたりの容量、保存期間、個人情報の有無、収集方式、障害時の欠損リスク
発生元が明確になると、標準コネクタで対応できる範囲と、追加開発が必要な範囲を分けて考えられます。
見積書では、ライセンスやサブスクリプションと、導入・運用の作業費を分けて確認します。作業の対象には、要件定義、エージェント配布、形式変換が含まれます。
また、API連携やダッシュボード作成、アラート調整も含まれます。バックアップ、教育、保守も対象になります。
製品を提供する会社と導入を支援する会社が別の場合は、契約の相手先と障害時の一次窓口を確認します。データの返却や解約時のエクスポートも、どこまでを誰が受け持つかを事前に決めておきます。
株式会社ripla|コンサルから開発までの一気通貫支援
riplaは、コンサルティングから開発まで一気通貫で支援します。IT事業会社として社内DXを進めてきた経験を活かし、ビジネスの成果創出と、システムの定着を支えます。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。企業の業務要件に合わせて、柔軟に対応できる体制を備えています。
特徴と強み
riplaは、業務上の目的から必要な仕組みを整理したうえで、製品を選びます。たとえば、監査証跡や内部不正の兆候、障害原因の特定など、目的に応じて構成を検討します。
目的によって、収集対象と検索項目が変わります。保存期間やアラート条件も変わります。MUSTとWANTを分けたうえで、既存の業務システムやクラウド環境と無理なく連携する構成を考えられます。
得意領域・実績
基幹業務を理解しながら、システムを構築・導入してきた経験があります。そのため、ログ管理を業務改善と一緒に進めたい企業に適しています。
ログ台帳の作成や要件定義、製品やクラウドサービスの選定を、一つの相談先でまとめて進めたい場合は比較候補になります。周辺システムとの連携や、運用部門への定着支援まで含めたいときも、候補に入ります。
インフォサイエンス株式会社|国内の統合ログ管理と監査対応での強み
インフォサイエンス株式会社は、統合ログ管理製品「Logstorage」を提供する国内企業です。サーバーやネットワーク機器、クラウドサービスなどのログを、収集・保管・分析します。
ログ管理を監査やセキュリティ対策にまで広げたい企業にとって、候補になります。
特徴と強み
Logstorageは、ログの収集と保管、高速検索を一つの製品で扱えます。分析やレポート作成まで含めて、まとめて設計しやすい製品です。そのため、複数環境に分散したログを横断して確認したい企業に適しています。
クラウド向けには連携パックがあり、AWSやAzureのほか、Microsoft 365やGoogle Workspaceなどが対象になります。オンプレミスとクラウドを併用する場合は、保存先や転送経路を含めて構成を相談できます。
得意領域・事例と料金の確認点
公式事例には、日新火災海上保険や日鉄ソリューションズのクラウド基盤、ウィルグループのOffice 365があります。
さらに、JBSのAzure環境やPCI DSS対応も掲載されています(出典: インフォサイエンス「Logstorage 事例紹介」、2026年8月確認)。
金融やクラウド基盤のほか、Microsoft 365やコンプライアンスなど、目的に近い分野の事例もあります。
- 導入事例:業種や利用環境が自社に近い事例を見ます。
- 総額:ライセンス以外の構築・連携・保守も含めて比べます。
- ログ仕様:長文ログを扱う場合は、製品バージョンと収集方式を照らし合わせます。
料金はログ量や収集方式などに応じた個別見積もりが中心です。初年度保守は製品ライセンス価格の20%と案内されています(出典: インフォサイエンス「保守契約について」、2026年8月確認)。
長期保管や冗長化を含めた3年総額で比べると、ライセンス費以外の費用も判断材料になります。
2025年12月のVer.11.0.0で、ログメッセージの最大長が既定値262,144バイトに拡張されました。長い監査ログやアプリケーションログを扱うなら、この仕様を先に確かめます。
ゾーホージャパン株式会社|Windows・Syslogの価格比較のしやすさ
ゾーホージャパン株式会社は、ManageEngineブランドで「EventLog Analyzer」を提供します。Windowsイベントログ、Syslog、アプリケーションログなどを収集・検索し、アラートやレポートを作成する統合ログ管理ソフトです。
サーバーやネットワーク機器から始めて、必要に応じて監視範囲を広げたい企業の候補になります。
特徴と強み
EventLog Analyzerは、WindowsサーバーやSyslog機器を台数単位で整理できます。ログオン・ログオフや権限変更、ファイルアクセスなどのイベントを確認できるほか、ネットワーク機器のイベントも対象です。
相関分析やコンプライアンス向けレポートも用意されています。異常イベントの通知や定期監査に使う場合は、利用エディションと必要なオプションを分けて考えます。
得意領域・公開価格と注意点
公式価格表(出典: ゾーホージャパン「EventLog Analyzerの価格表」、2026年8月確認)では、次の価格が案内されています。
- 年間ライセンス:20 Windows Serverで17.8万円から(税別)
- 通常ライセンス:20 Windows Serverで初年度保守付き53.3万円から(税別)
- 通常ライセンス:100台で168.2万円、500台で471.1万円(税別)
- Syslog管理:10台のオプションは33.6万円(税別)
公開価格を使えば規模別に比べられますが、この価格表は製品ライセンスの目安にとどまります。導入作業などは、別途見積もりになります。
エージェント展開や既存監視との連携、レポート設計の費用を確認します。加えて、バックアップや運用教育の費用も見積もりに含めます。Windowsを中心とした環境であれば、製品と合わせやすいといえます。
独自アプリやクラウドサービスのログを大量に扱う場合は、標準連携の有無と追加費用を先に確かめます。
株式会社エル・アール・エム|PC操作ログを小さく始める選択肢
株式会社エル・アール・エム(LRM)は、クラウド型PCログ管理サービス「セキュログ」を提供します。PC操作ログの取得・保管を中心に、内部不正対策などを始めたい企業に適しています。
テレワーク端末の把握や退職者の操作確認にも使えます。ただし、サーバーやネットワーク、クラウド監査ログを横断する統合基盤とは用途が異なります。そのため、管理対象をPCに絞れるかを確かめます。
特徴と強み
セキュログは、対象PCにエージェントを導入して操作ログを収集し、管理画面から確認する構成です。導入対象の端末台数がはっきりしている企業は、始めやすいといえます。
複雑なサーバー連携や相関分析を最初から必要としない場合に適しています。取得する操作の範囲、従業員への通知、ログ閲覧権限は、社内ルールと合わせて決めます。
得意領域・公開料金と注意点
セキュログの台数別の費用と最低利用条件は、公式料金表で確かめられます(出典: LRM「セキュログ料金表」、2026年8月確認)。
- 基本料金:初期費用1万円、月額基本費用1,500円
- ライセンス:1ライセンスあたり月額700円のログ管理費用
- 契約条件:最低5ライセンス、最低利用期間1年間。5台以下も月額5,000円から(税別)
5台で利用する場合は初年度7万円程度、100台なら単純計算で初年度86万8,000円程度が目安になります。実際の請求額は、契約条件やボリュームディスカウントを踏まえて確かめます。
PC操作ログに目的を絞ると、費用の見通しが立ちます。AWSやAzureの監査ログ、ネットワーク機器、業務アプリの操作履歴もまとめて扱う場合は、統合ログ製品と比べる必要があります。
自社の監査対象を、どこまでカバーできるかで判断します。対象外のログを別の製品で管理し始めると、二重投資につながる場合があります。
日本マイクロソフト株式会社|Azure・Microsoft 365中心のクラウドSIEM
Microsoft Sentinelは、日本マイクロソフト株式会社が提供するクラウドSIEMです。Azure Monitor Log Analyticsと組み合わせて利用します。
Microsoft 365、Azure、Microsoft Defenderを中心に使う企業に適しています。クラウド監査ログの収集に加えて、脅威検知やインシデント対応まで進めたい場合に候補になります。
特徴と強み
Microsoft製品と連携しやすく、クエリ言語KQLで検索できます。分析ルールやアラートも組み合わせ、ワークブックで表示できる点が特徴です。
Microsoft 365やDefenderを使う企業は、アカウントや端末、メールに加えて、クラウドのイベントも組み合わせて調査できます。
Azureの運用担当者やKQLを扱える人材がいない場合は、導入支援や運用代行の範囲も含めて選びます。
得意領域・課金と注意点
Microsoft Sentinelは、取り込むデータ量に応じて課金されます。コミットメントレベルと従量課金から選べます。
Sentinel本体のほかに、Log AnalyticsやAzureインフラの費用が発生する可能性もあります(出典: Microsoft Learn「コストを計画し、価格と課金を理解する」、最終更新2026年6月4日、2026年8月確認)。
- 見積もり条件:1日あたりのログ量と分析対象を測り、保持期間やアーカイブ先も条件に含めます。
- 費用管理:月次の上限額を設け、不要なログを減らす方法を用意します。
料金は、ユーザー数に加えて、ログの取り込み量や、クエリと分析の利用状況を分けて見積もります。長期保存や追加の監視サービスは、別の項目として積み上げます。
契約の前に見積もり条件を社内の想定と突き合わせておくと、運用しやすくなります。
Splunk LLC(Ciscoグループ)|大量ログの分析とSIEM・SOC連携
Splunk LLCは、Ciscoグループに属し、ログ分析やセキュリティ運用、オブザーバビリティを支援する製品を提供しています。
サーバーやクラウドのログを横断して検索し、SIEMやSOCまで広げたい企業に適しています。大量データから調査や分析を行いたい企業も、候補になります。
特徴と強み
ログ検索や分析の基盤から、セキュリティ監視やオブザーバビリティへ用途を広げやすい製品です。障害調査とセキュリティ調査を同じデータ基盤で扱いたい企業に適しています。
公式には、KDDIやNEC、スクウェア・エニックスなどの導入事例が紹介されています。事例の規模や運用体制が自社に合うかは、個別に確かめます。
得意領域・料金と注意点
Splunkの価格体系には、次の課金方式があります(出典: Splunk「価格設定・価格体系」、2026年8月確認)。
- ワークロードベース
- 取り込みデータ量ベース
- エンティティベース
- アクティビティベース
取り込み量が多く検索が少ない場合と、検索や分析の利用が多い場合とでは、適した課金方式が変わります。
見積もりでは、対象ログの1日容量と検索回数、分析ルールを一覧にします。加えて、監視対象ホストや保存期間、ユーザー数、SOCやMDRの有無も条件に入れます。
運用を回すには、製品の契約に加えて体制づくりも必要です。一次アラートへの対応や調査手順、重大インシデントのエスカレーションまでを、体制として決めておきます。
ログ管理システムのパートナー選びで確認するポイント
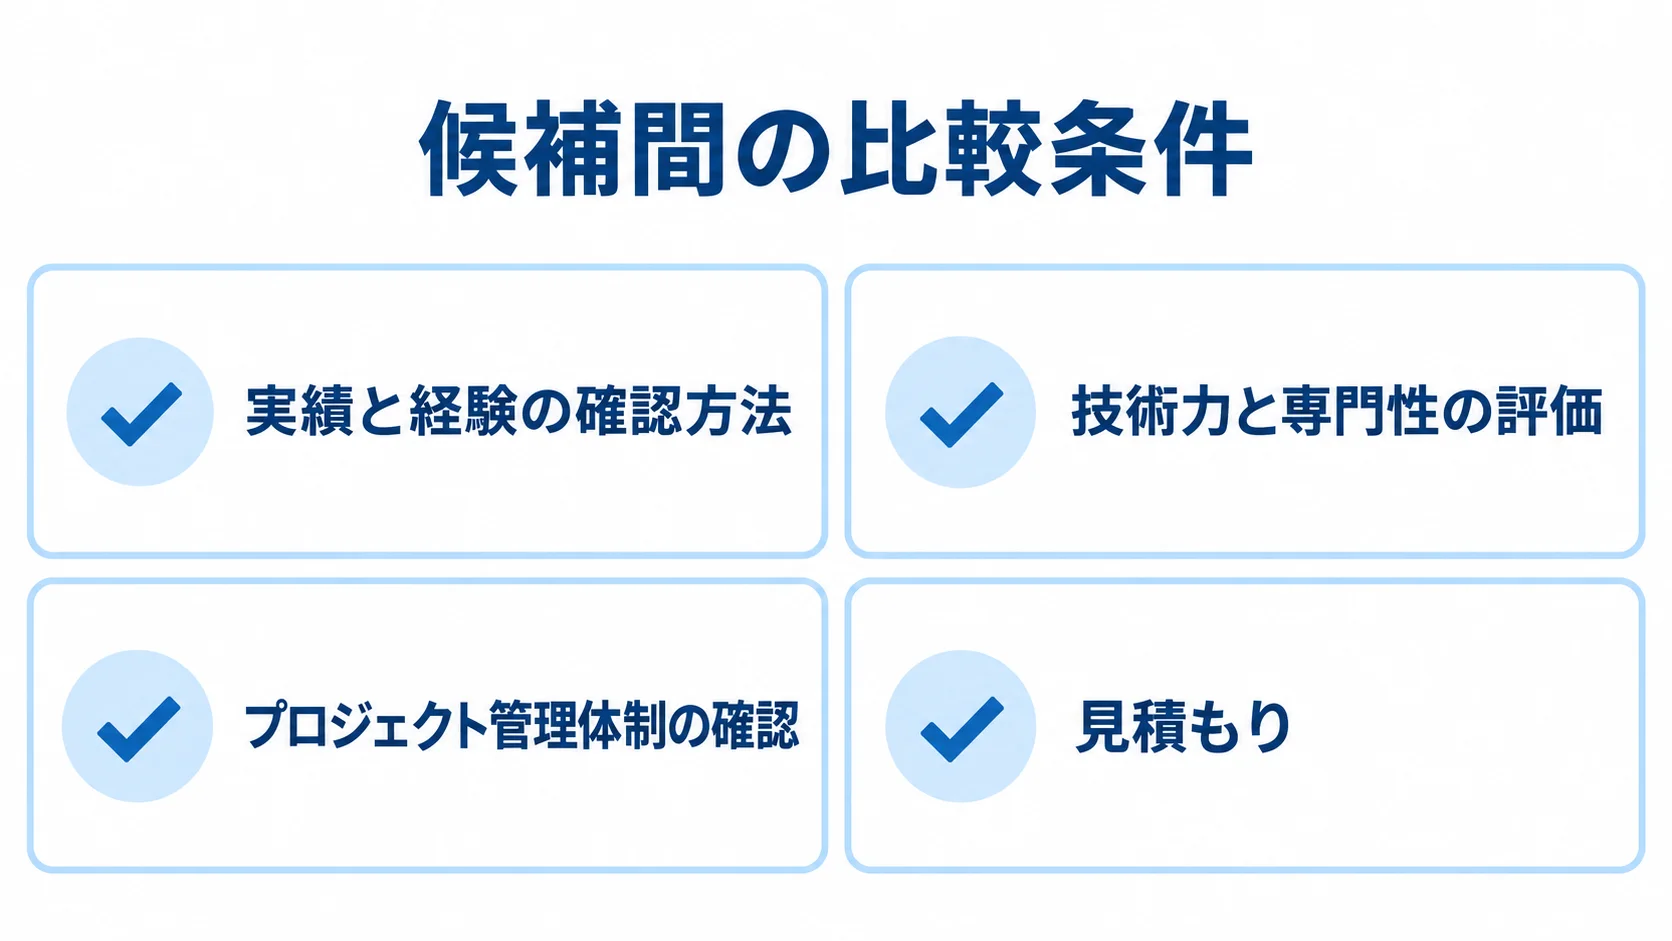
6社は、得意なログの種類や料金の単位、導入後に必要な運用スキルがそれぞれ異なります。そのため、知名度よりも、自社のログ台帳と運用体制に照らして比べます。
実績と経験の確認方法
導入社数だけでなく、自社に似たログ発生源や業種、規模、保存要件での実績を確かめます。たとえば、Microsoft 365やAzureの監査ログと、閉域網内の機器では、必要な設計が異なります。
提案の場では、同じ構成の事例で収集漏れをどう防いだかを尋ねます。また、検索やアラートの運用者、導入後の保守窓口も確認します。
技術力と専門性の評価
収集できるログの数だけでなく、異なる形式を正規化し、時刻をそろえて横断検索できるかを確かめます。検索項目には、ユーザーや端末、IPアドレスのほか、操作や結果があります。
改ざんや削除を防ぐ保管方法、管理者の操作ログ、権限分離を確認します。多要素認証やデータマスキング、解約時のエクスポートは、あわせて押さえておきます。
PoCでは、実データまたは匿名化データを使います。そこでは、検索速度や1日容量、圧縮率を測ります。誤検知や保管費も、比較の項目に加えます。
プロジェクト管理体制の確認
ログ管理の導入では、製品の設定だけでなく、関係部門との調整や役割分担が必要です。
- 関係者:対象システムや情報システム、セキュリティ、監査部門と調整します。人事・法務が関わる場合は、あわせて確認します。
- 役割:要件定義の責任者や連携開発の担当、アラートの一次対応者を決めます。月次レビューの参加者も、あわせて決めます。
- 展開:PoCを2〜4週間、小規模本番を1〜3か月程度で区切り、段階的に対象を広げます。
- 見積もり:ライセンスや初期構築、連携、保管を分けて捉えます。バックアップや監視、教育に加えて、保守やSOC・MDRも別に扱います。
小規模なPCログは、月数千円から始められる場合があります。一方で、複数クラウドや長期保存、相関分析、24時間監視を含む構成では、初期費用が数百万円から1,000万円以上になるケースもあります。
この金額は、ログ量と運用範囲から見た検討の幅で、公開されている定価ではありません。対象ログと保存期間をそろえた相見積もりで比べます。
ログ管理システムに関するよくある質問
選定では、製品の違いに加えて、保存期間や個人情報の扱い、運用担当について質問を受けます。料金の増え方も、発注前に尋ねられやすい点です。
ログ管理システムで最初に集めるべきログは何ですか?
認証や権限変更、管理者操作のログを優先します。個人情報へのアクセスや、失敗や異常を示すイベントも、対象に入れます。
目的やリスク、監査要件をもとに、MUSTとWANTを分けます。保存費用も判断材料に含めます。
すべてのログを無期限に集める必要はありません。対象を分けると、PoCで効果と費用を測りやすくなります。
ログの保存期間は何年にすべきですか?
保存期間は、次の点を合わせて個別に判断します。
- 業界の監査要件:求められる内容を確かめます。
- 契約:契約内容を確かめます。
- 個人情報:取り扱いの条件に照らします。
- 事故調査:必要な期間を見込みます。
- 保管コスト:費用と見比べます。
IPAの内部不正防止ガイドラインは、保存期間、改ざん・削除防止、アクセスできる担当者の限定を検討する考え方を示しています。リスクとコストのバランスも踏まえます(出典: IPA「組織における内部不正防止ガイドライン」、2026年8月確認)。
ログを保存する事実を従業員へ通知する必要性も、社内ルールに反映します。
ログ管理システムの導入にはどのくらいかかりますか?
PC操作ログを数十台で始める場合、標準機能を使って数週間で導入できる可能性があります。
複数拠点・クラウド・認証基盤・業務アプリ・データベースを連携させる場合は、設計の範囲も広がります。こうした連携に加えて、相関ルールや冗長化、長期保存まで整える場合は、3〜6か月以上かかることがあります。
対象ログや1日容量、保存期間を最初に伝え、必要な検知ルールも示すと、より現実的な見積もりになります。
まとめ
6社の違いと目的別の選び方
会社の知名度やライセンス価格だけでなく、目的に合うログを集められるか、保存・検索・検知を続けられるか、既存システムと連携できるかを確かめます。
riplaは業務要件から一気通貫で支援し、インフォサイエンスは国内の統合ログを扱います。ゾーホージャパンはWindowsやSyslog、LRMはPC操作ログを得意とします。
日本マイクロソフトはAzureやMicrosoft 365との親和性があり、Splunkは大規模な分析に対応します。各社の特徴を、自社の目的に照らして選びます。
発注前の比較条件のそろえ方
発注前に、対象ログや1日あたりの容量、保存期間を書き出します。個人情報の有無や必要なレポート、アラート対応者も、あわせて整理します。そのうえで、同じ条件で相見積もりを取ります。
公開価格と個別見積もり、製品費と構築・運用費を分けて比べます。PoC、小規模本番、対象拡大の順に進めると、費用と運用リスクを抑えながら基盤を選びやすくなります。
▼全体ガイドの記事
・ログ管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。