
ログ管理システムは、各システムに分かれた記録を集め、同じ時間軸と検索条件で扱えるようにする仕組みです。障害調査、不正対策、監査対応の目的に合わせて設計すると、必要な証跡を活用できます。
目的の整理から運用までを順に見ると、判断の流れがつかめます。
▼関連記事一覧
・ログ管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・ログ管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・ログ管理システム開発の見積相場や費用/コスト/値段について
・ログ管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ログ管理システムの全体像
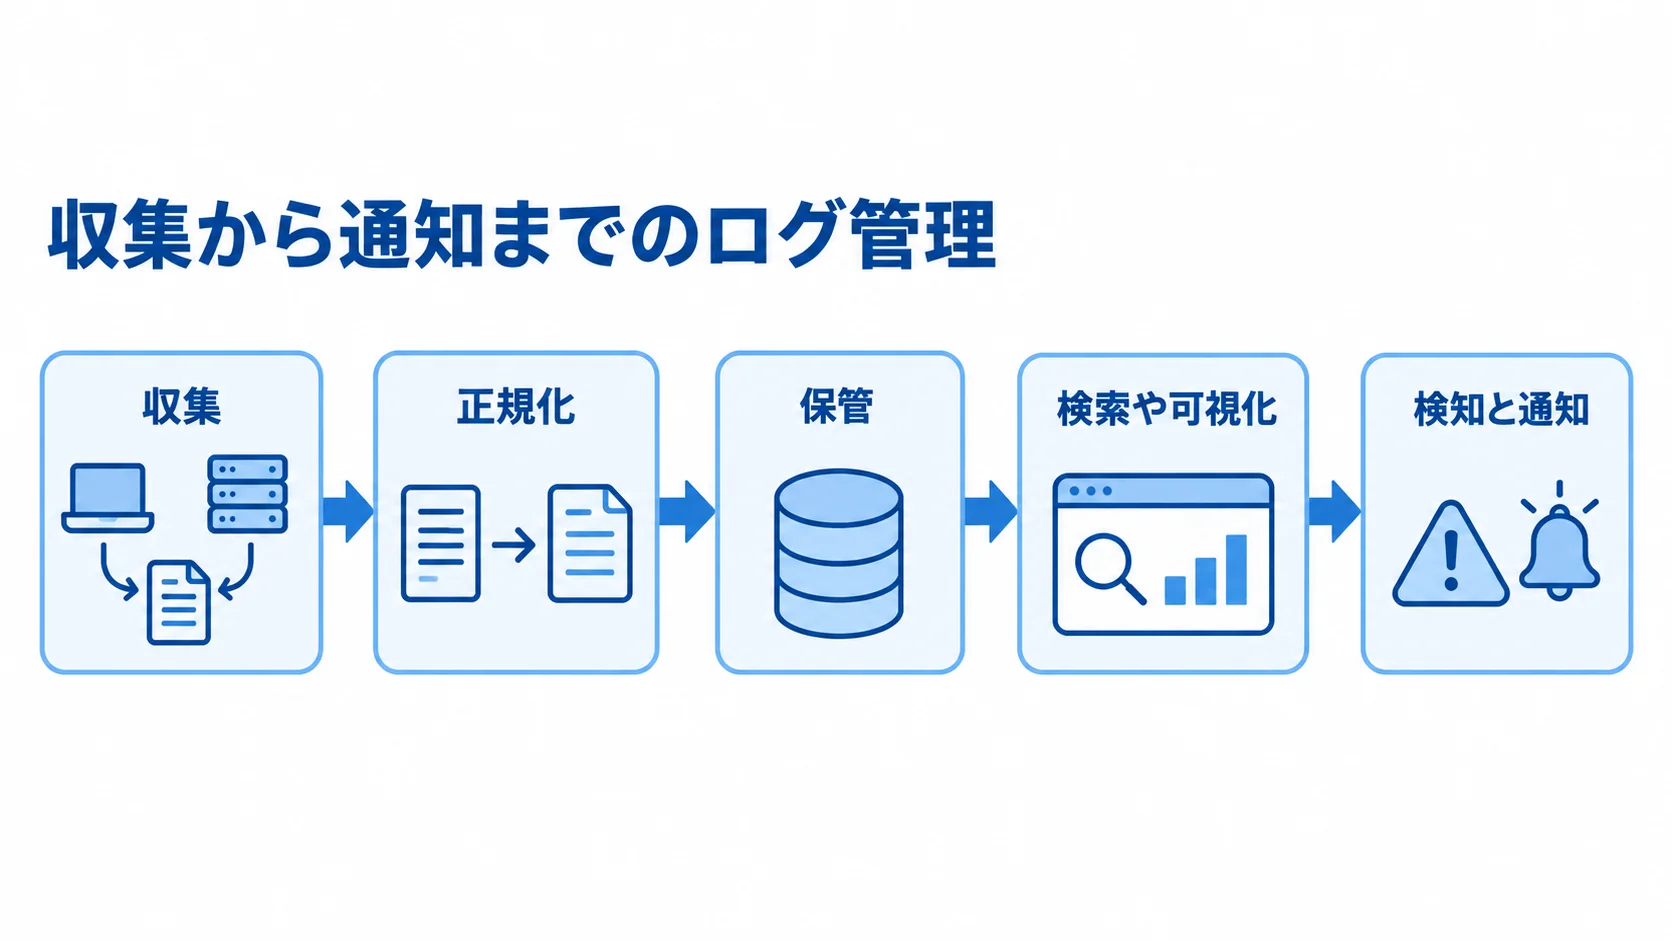
ログ管理システムは、各システムに分散した記録を集め、同じ時間軸と検索条件で扱える基盤です。ログ管理の機能は、収集から通知まで一続きで動きます。記録は収集と正規化、保管を経て、検索や可視化に使われます。検知と通知も、同じ流れの中に含まれます。そのため、どれか一つだけを見て選ぶと、本来の目的を果たせません。
ログ管理の目的:保存以外の役割
ログを保存する目的は、障害調査、不正対策、監査対応の三つに分かれます。目的によって必要な設計も変わるため、最初に目的を決めておく必要があります。
- 障害調査:発生時刻や処理、影響範囲で検索し、性能劣化の原因を追跡します。
- 不正対策:不正アクセスや内部不正の兆候を検知し、調査に使える証跡を確保します。
- 監査対応:取引先への説明にも使えるよう、必要な操作記録を取り出せる状態にします。
障害調査では検索の速さとアプリケーションの処理状況が重視されます。一方で、不正対策では、複数の発生元を横断して追えるかどうかが問われます。
主な機能:収集・保管・分析・通知
機能を設計するときは、収集するログの種類と取り込み方法を先に確かめます。
- 収集:Windowsイベントログや認証ログ、Syslogを集めます。クラウド監査ログ、DB操作ログ、ファイルアクセスログ、業務アプリ処理ログにも対応します。
- 整形・保管:時刻、ユーザー、端末、送信元IP、操作、結果を共通形式にします。対象データも同じ形式に整え、高速検索用と低コストの長期保管用に分けます。
- 分析・通知:検索、ダッシュボード、定期レポート、検知ルールを使い、メールやチャットへ通知します。
取り込み方法には、エージェント、Syslog転送、API、クラウド連携などがあります。発生元に標準コネクタがない場合は、導入の工数が変わります。
ログ管理システムの定義とログ監視・SIEMとの違い
ログ管理システムは、記録を集約して後から検索・分析できるようにする仕組みです。ログ監視は異常を見つけて通知する運用に、SIEMは複数のログを相関分析してセキュリティインシデントへの対応につなげる機能に重点があります。
三者は重なる部分もあるため、目的と必要な運用体制で選び分けます。
ログ管理とログ監視の役割の違い
ログ管理は「何が起きたか」を後から確認できる状態にします。複数か月前の操作記録や監査対象期間のレポートを扱うため、網羅性、保存期間、検索性が問われます。
- ログ管理:過去の記録を検索し、監査レポートを出力します。
- ログ監視:閾値や正常値を基に異常を検知し、通知先と一次対応時間を決めます。
認証失敗の急増を知らせるだけなら、監視で対応できます。ただし、前後の権限変更や大量取得まで調べるには、ログ管理基盤が必要です。また、監視だけを先に導入すると、通知後の原因調査に時間がかかる場合があります。
SIEM・Observability・PC操作ログとの使い分け
SIEMは、認証、端末、ネットワーク、クラウド、アプリのイベントを組み合わせ、攻撃の兆候を検知します。
- SIEM:相関分析による検知を担い、24時間監視ではアラート確認者と封じ込め手順も必要です。
- Observability:ログにメトリクスや分散トレースを加え、サービス状態を把握します。
- PC操作ログ:端末の証跡に特化し、内部統制の入口に向いています。ネットワークやクラウドのログまで横断するには、別の基盤が必要な場合があります。
選ぶときは、機能名よりも対象範囲と利用者を基準にします。
ログ管理システムの種類と特徴
ログ管理システムは、設置場所、課金単位、対象ログ、分析の深さによって分類できます。選ぶときは、守るべき対象と、運用担当者が毎日扱える範囲を合わせて考えることが大切です。
内部統制の入口に向く端末操作ログ特化型の特徴
端末操作ログ特化型は、パソコンのログオン・ログオフ、外部媒体、ファイル操作、印刷、アプリ起動を端末単位で記録します。
- 小規模導入:数十台から始める場合に選びやすい方式です。
- テレワーク:端末操作の証跡を残せます。
- 料金:ライセンス数を基準に見積もりやすい傾向があります。
クラウド管理者の設定変更やサーバーログイン、ネットワーク拒否までを同じ画面で追うには、端末以外の記録が必要になることがあります。そのため、広い範囲を調べる場合は、認証基盤や業務アプリとの連携を追加できるかを確認します。
サーバー・ネットワーク統合型と横断検索
サーバー・ネットワーク統合型は、Windowsイベント、Linux監査、ファイアウォールやルーターのSyslogをまとめます。
- 対象:Webサーバーやデータベースのログも管理します。
- 横断調査:認証からアプリ処理、ネットワーク拒否まで追いたい企業に適しています。
選定時は、ログソースの数え方を確認します。Windowsサーバー台数、Syslog機器数、アプリ数、検索対象ホスト数など、単位の異なる項目で追加費用が発生する場合があります。独自ログがある場合は、正規化ルールの作成費と保守方法も見積もりに含めます。
クラウド型・SIEM型・OSS型の柔軟性と運用負荷
クラウド型は、サーバー調達や初期構築を抑えやすく、クラウド・SaaSの監査ログを連携しやすい方式です。
- クラウド型:取込、分析、保持、検索、転送、アーカイブの各機能が、別々に課金される場合があります。
- SIEM型:イベントの相関分析で攻撃や不正を検知しやすい一方、ルール調整と一次対応が必要です。
- OSS・スクラッチ:形式や画面を柔軟に設計できますが、更新、脆弱性対応、バックアップ、監視、人材を含む総保有コストを見ます。
クラウド型では、ログ量を実測し、通常時と繁忙期の差を含めて試算します。無料で使える部分があっても、運用まで無料になるわけではありません。
導入前に決める設計項目と保存期間
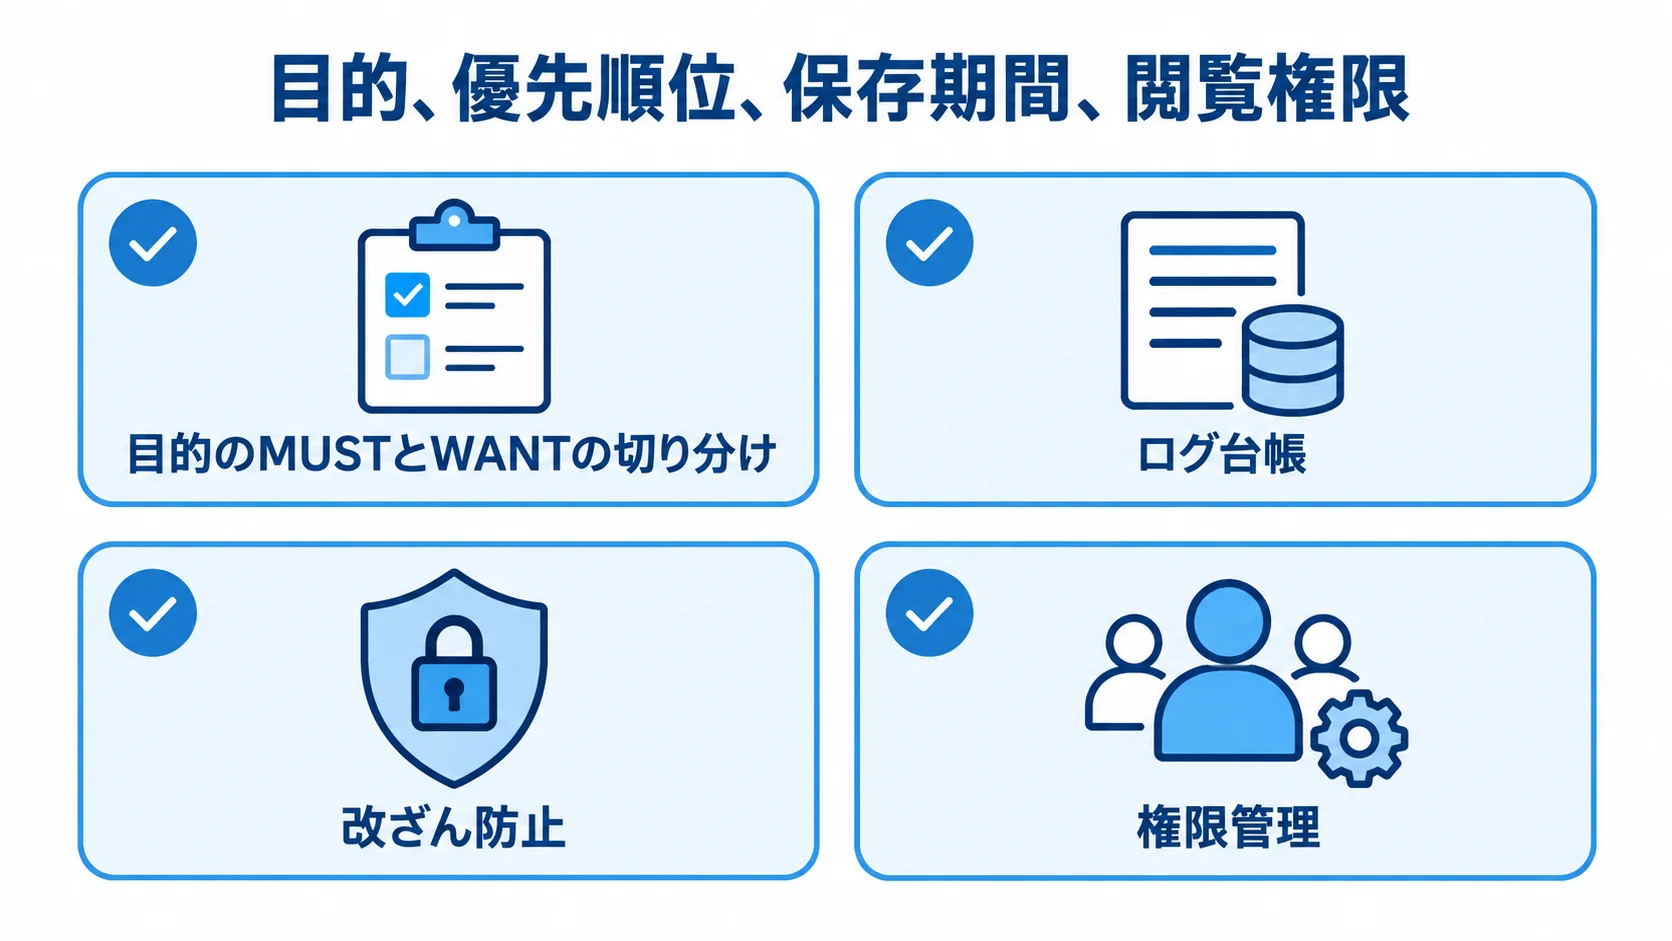
導入前に「何を集めるか」だけを決めると、保存量と運用負荷が膨らみます。そのため、先に目的、優先順位、保存期間、閲覧権限、個人情報の扱い、障害時の欠損許容範囲を定め、その後に製品や開発方式を選びます。
目的のMUSTとWANTの切り分け
目的を業務上の問いに置き換え、優先度と成功指標を定めます。
- 目的:監査証跡、不正調査、攻撃検知、障害原因の追跡などから決めます。
- 優先度:必須のMUSTと、予算や体制に応じて追加するWANTに分けます。
- 指標:導入後に測れる数値として、収集欠損率、検索時間、重大アラート見逃し、誤検知率、月間容量増加、監査資料作成時間を設定します。
たとえば、MUSTを管理者操作と権限変更の100%収集、重大アラートの一次確認を30分以内と定義します。「安心できるようにする」のように抽象的なままだと、PoCの合否や改善を判断できません。
ログ台帳で発生元と容量を整理
ログ台帳は、発生元の特徴と保管条件を一覧化し、連携方法を決めるために使います。
- 基本情報:発生元、ログ種類、形式、重要度、個人情報、所有部署を記録します。
- 収集情報:日次容量、繁忙期の増加率、収集方式、時刻同期、欠損リスクを記します。
- 保管情報:保存期間と標準コネクタの可否を整理します。
一覧から、標準コネクタで連携できるログと、個別開発が必要なログを分けられます。
保存期間はログごとに変えられます。認証、権限変更、管理者操作、個人情報へのアクセス、異常イベントは検索性の高い場所に置きます。詳細なアクセスログは圧縮・アーカイブし、重要度と利用頻度で階層化します。
また、IPAの内部不正防止ガイドラインも、リスクとコストの均衡を示しています(出典: 独立行政法人情報処理推進機構「組織における内部不正防止ガイドライン」第5版)。
改ざん防止・個人情報・権限の同時設計
証跡の信頼性を保つには、変更・削除を防ぐ構成と、完全性の確認が必要です。
- 改ざん防止:書き込み専用領域、ハッシュや署名、管理者操作の別系統記録を使います。
- 権限管理:MFA、役割別閲覧権限、エクスポートの承認を組み合わせます。
- 個人情報:必要性を確認し、不要項目を避け、マスキングと閲覧制限を設けます。
氏名、メール、IP、顧客ID、操作内容がログに含まれる場合があります。このため、委託先やクラウドの提供者と、どこまでを誰が受け持つかも確認します。
時刻がずれると、複数システムの出来事を正しい順に並べられません。そこで、時刻同期の状態を監視します。
ログの取得・保存を従業員へ知らせるのが望ましいという指針もあります。そのうえで、社内規程や説明方法まで準備します。
ログ管理システム開発・導入の進め方
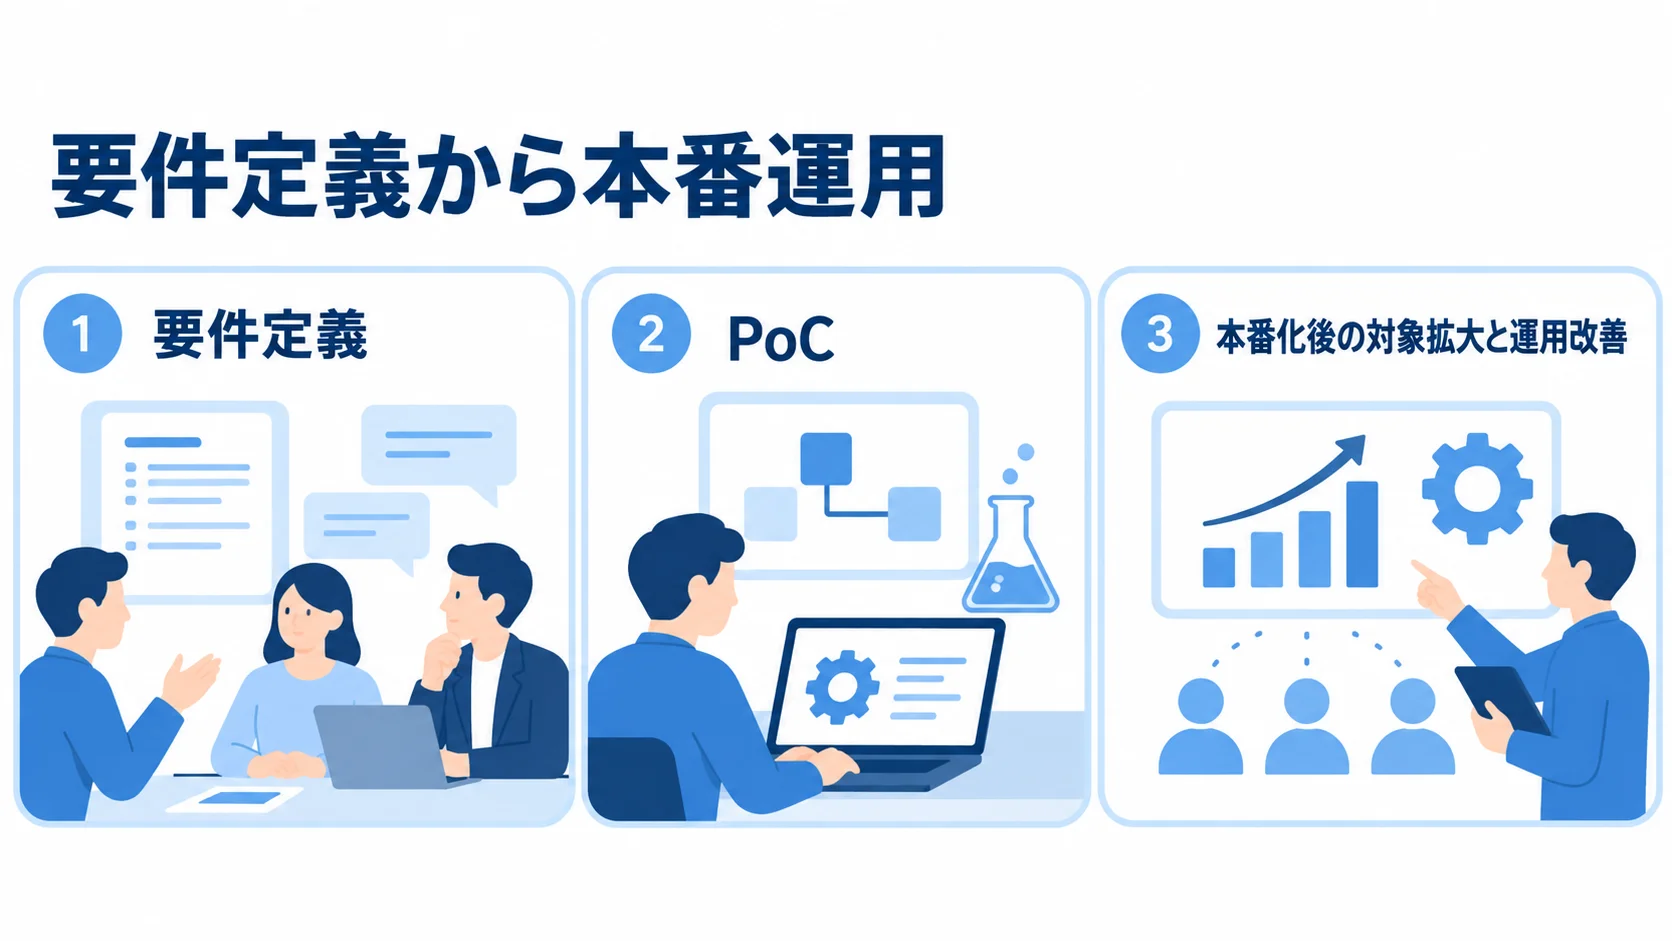
要件定義から本番運用までは、段階を追って進めます。全社の全ログを一度に取り込むより、重要度の高いログで検証し、費用と運用負荷を測ってから対象を広げるほうが、失敗を抑えられます。
▶ 詳細はこちら:ログ管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義で決める対象・利用者・判断基準
要件定義では、保護対象と担当者を定め、対象ログに優先順位を付けます。
- 対象と担当:守る対象、想定リスク、ログ確認者、異常時の対応者を定めます。
- ログの範囲:認証基盤、端末、サーバー、ネットワークを優先します。クラウド、アプリ、DBも同じように順位を付けます。
- まとめる内容:対象ログ一覧、1日容量の実測値、保存期間、検索条件、ダッシュボード、アラートルールをまとめます。
- 運用設計:通知先、権限設計、障害時の復旧目標、運用手順の骨子を決めます。
外部へ依頼する場合も、自社でMUSTとWANTを整理しておけば、不要な機能や過剰な保存を避けられます。また、重大アラートの条件と確認時間を定めると、製品選定と受け入れテストにつながります。
PoCでの検索・検知・容量・費用の実測
PoCでは、5〜10種類程度のログを使い、検索性や検知精度を実測します。
- データ:匿名化データまたは実データを取り込みます。
- 検証内容:欠損、正規化、圧縮率、画面、通知、ルール精度を確認します。
- 調査シナリオ:認証失敗、権限変更、大量取得などを再現します。
本番の費用は、無料トライアルの結果だけで決めず、繁忙期のログ量や保持・転送・バックアップの料金も確認します。合否は、成功率、検索時間、誤検知、月額見込み、作業時間で記録します。
本番化後の対象拡大と運用改善
本番化では、段階的に設定を展開し、動作を確認してから対象範囲を広げます。
- 初期展開:エージェントや転送を設定し、欠損、負荷、帯域、権限を確認します。
- 対象拡大:相関ルールや監査レポートを追加します。
- 定期確認:日次で重大アラートと収集異常、週次または月次で運用状況を見直します。
同時に変更すると、費用増加や誤検知の原因を追いにくくなるため、変更の単位を小さくします。運用では、誤検知、保存、容量、権限、退職者アカウント、管理者操作を確認します。また、検知ルールを業務に合わせて調整し、SOCやMDRの通知先と委託範囲も定めます。
ログ管理システムの費用相場とコストの内訳
ログ管理システムの費用は、ライセンスやサービス料金、収集設定、連携、保存、検索にかかる分を合計して見ます。バックアップ、監視、教育、保守も、その合計の対象に入ります。
2026年8月時点の公開料金には、端末数・ホスト数課金とデータ量課金があります。同じログ管理でも、比較の単位が違います。
▶ 詳細はこちら:ログ管理システム開発の見積相場や費用/コスト/値段について
公開価格の見方:端末数・ホスト数・データ量
公開料金は課金単位をそろえて比べます。代表例には、端末ライセンス課金とサーバー台数課金があります。
- 端末ログ:初期費用、基本月額、1ライセンス単価、最低数を確認します。
- 統合ログ:サーバー台数別の年間額と、初年度保守込みの額を見ます。
端末ログの例では、初期1万円、月額基本1,500円、1ライセンス700円で、最低5ライセンスです。この最低構成は、初年度約7万円、以降約6万円です。
100台なら、初年度約86万8,000円、以降約85万8,000円です。運用設計・教育費は含みません(出典: 端末操作ログサービスの公式料金ページ、2026年8月確認)。
統合型の例では、Windows Server 20台の年間ライセンスが17万8,000円からです。100台は56万1,000円から、500台は157万1,000円からです。初年度保守込みでは、20台53万3,000円、100台168万2,000円、500台471万1,000円の例があります。
Syslogやアプリログは別料金の場合があるため、対象機器込みで比べます(出典: 統合ログ管理ソフトの公式価格表、2026年8月確認)。
規模別の構築費と開発期間の推定レンジ
下の数値は、公開ライセンス価格と一般的な連携工数から算出した検討用の推定です。特定サービスの定価ではありません。最終見積もりでは、対象ログ、日次容量、保存期間、冗長化、24時間監視の有無を伝えます。
- PoC:2〜4週間、初期10万〜100万円程度です。
- 小規模本番:数十台で1〜3か月、初期50万〜300万円程度です。
- 中規模導入:3〜6か月、初期300万〜1,000万円程度です。
- 大規模導入:6〜12か月以上、初期1,000万〜3,000万円以上になる可能性があります。
PoCでは5〜10種類のログ、検索画面、ダッシュボード、1〜3個の検知ルールを試します。小規模本番は、要件定義、エージェント配布、標準コネクタ、権限設定、レポート、運用手順書を含みます。
中規模導入では、複数拠点、クラウド、認証基盤、業務アプリを統合します。大規模では、冗長化、長期保管、相関ルール、監査レポート、SIEM・SOC連携を含む場合があります。このレンジは、構築・連携・運用設計を含む推定です。
3年総額で見る保管・連携・運用の増加
3年総額では、初期費用と継続費用を合わせ、保管容量も実際の構成に基づいて見積もります。
- 利用料:初期費用、1年目と2年目以降のライセンス、保守が対象です。
- 基盤費:ストレージ、バックアップ、転送、監視、障害対応を含めます。
- 運用費:検知ルールの調整と教育を見積もります。
1日50GBを1年間保管すると、単純容量は約18.25TBです。複製、インデックス、圧縮率、検索用保持もあるため、容量をそのまま料金に置き換えられません。
クラウドSIEMの公式説明では、分析対象として取り込むデータ量と、ログ分析基盤の保存量をもとに課金されます。クラウド契約で利用する周辺リソースの料金も、別に発生します(出典: クラウドSIEMの公式技術文書、2026年6月更新)。
このような従量課金では、通常日だけでなく繁忙期、障害時、攻撃を受けたときのログ急増を含めた上限管理が必要です。
ログ管理システムの開発会社・ベンダーの選び方
開発会社・ベンダーを選ぶときは、製品の機能数や知名度だけでなく、自社のログを取り込み、運用へ定着させられるかを確認します。また、製品を提供する会社、導入・連携を支援する会社、監視や対応を担う会社では役割が違うため、契約主体と責任範囲を最初に整理します。
対象ログ・標準連携・料金単位の比較
選定では、連携範囲、検索性、料金単位、セキュリティを比較します。
- 連携範囲:対象ログ、標準コネクタ、独自ログの変換、未収集項目を確認します。
- 料金:容量上限や課金単位をそろえ、導入支援や保守の別料金も見ます。
- 安全性:権限、暗号化、バックアップ、復旧、保存地域を見ておきます。
RBACで役割に応じて権限を分けられるか、MFAやSSOで認証を管理できるかも確かめます。クラウドでは提供者と自社の責任範囲を分け、実ログの検索デモで重要なシナリオを再現すると、資料からは見えにくい差を確認できます。
提案依頼で確認する運用と契約終了時の条件
提案依頼書には、対象ログと容量、運用・契約条件を記載します。
- 要件:1日容量、ピーク増加率、保存期間を示します。検索、画面、レポート、通知、権限、導入時期も要件として挙げます。
- 運用:欠損検知、復旧時間、誤検知の調整者、月次レビューの担当者。
- 契約:機能の境界、追加単価、保守、SLAを確認します。所有権、出力、解約、改定、再委託も、契約に含めます。
契約書には、正規化データの一般形式での出力、ルールや画面の移行可否、解約作業費も記します。
▶ 詳細はこちら:ログ管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:ログ管理システム開発の発注/外注/依頼/委託方法について
ログ管理システム導入で起きやすい失敗と対策
ログ管理は、導入時の設定だけで完了するものではありません。よくある失敗は、取得範囲、保存期間、アラート対応、権限、個人情報、移行計画を、それぞれ別々に考えてしまうことです。下の失敗例は、受け入れテストと運用手順のチェック項目へ置き換えて使えます。
全ログを無制限に保存することによる費用の膨張
すべてのログを同じ検索用ストレージへ置くと、データ量とインデックスが増え、検索速度と料金の両方に影響します。そこで、重要度と利用頻度でオンライン、低コストアーカイブ、削除対象を分け、保存期間の根拠を業務要件や監査要件に紐付けます。月次で容量の実績と予測を確認し、急増時の上限通知も設定します。
保存するだけで誰もアラートを確認しない状態
通知先の設定と対応の開始は、別に決めておく必要があります。重大度ごとに、一次確認者、エスカレーション先、確認期限、証跡の残し方を決めます。
また、誤検知が多いルールは、業務時間帯、管理者の変更申請、既知の自動処理などを条件に加えて調整します。月次レビューで、通知数と実際の対応件数を比較します。
管理者権限と時刻ずれの軽視
管理者権限と時刻同期は、ログ基盤の証跡を信頼するうえで確認が必要です。
- 操作権限:管理者操作を別系統へ記録し、閲覧・変更・削除・出力を分離します。
- 監査と時刻:アクセス履歴を監査し、システム間の時刻同期を監視します。
- 個人情報:必要な担当者に限定し、マスキング、持ち出し制御、期限後削除を行います。
個人情報を含むログは、無制限には共有しません。社内規程や従業員への通知、委託契約と合わせて運用します。
ログ管理システムに関するよくある質問
導入を検討する企業からよく寄せられる質問に答えます。費用や保存期間は環境によって変わるため、ここでは判断の順番と確認すべき条件を中心に説明します。
ログ管理システムでは何のログを取るべきですか?
最初は、認証、権限変更、管理者操作、個人情報へのアクセス、失敗・異常イベント、重要データの持ち出しに関わるログを優先します。
障害調査が目的なら、アプリケーション、データベース、ネットワークの処理ログを加えます。ログ台帳で重要度、容量、保存期間、所有者を整理し、PoCで欠損と検索性を確かめてから対象を広げます。
ログの保存期間は何年にすればよいですか?
一律の年数を先に決めるより、法令、契約、監査、事故調査、内部不正対策などの要件を確認し、リスクとコストのバランスで決めます。
頻繁に調べる重要ログは検索用に、参照頻度の低い詳細ログは圧縮アーカイブへ分けると、必要な証跡を残しながら費用を抑えられます。保存期間の根拠と削除手順は、文書にしておくことも大切です。
ログ管理システムは自社開発とサービス利用のどちらがよいですか?
自社開発は、独自ログや業務フローに柔軟に合わせられる一方で、収集、正規化、検索、権限、保守、脆弱性対応を継続する人材と費用が必要です。
標準コネクタで目的を満たせるならパッケージやクラウドサービスを使い、独自要件だけを連携開発する方式が現実的です。PoCで検索・費用・運用負荷を比較し、3年総額と契約終了時の移行性で判断します。
導入後は毎月どのような運用が必要ですか?
導入後は、収集欠損、重大アラート、誤検知、保存期間、ストレージ費を月次で確認します。加えて、閲覧権限、管理者操作、退職者アカウント、バックアップも点検します。
検知ルールは業務の変化に合わせて見直し、実際のインシデントや障害調査で検索できたかを振り返ります。担当者が不在でも止まらないよう、一次対応とエスカレーションの手順を複数人で共有します。
まとめ
ログ管理システムは、ログを保存する箱にとどまらず、障害・不正・監査の問いに答えるための業務基盤です。
まず「何を証明・検知・改善したいか」を決め、MUSTとWANTを分けます。そのうえで、ログ台帳で対象、容量、保存期間、個人情報、所有者を整理します。
機能・費用・運用・移行性を一体で比べる選定
端末操作ログ、サーバー・ネットワーク統合、クラウド型には、それぞれ向き不向きがあります。SIEM型やOSS・スクラッチも、運用の負担を見て選びます。公開価格は料金単位をそろえて読み、構築、連携、保存、保守、監視、教育を含む3年総額で比較します。
開発会社・ベンダーには、対象ログ、標準連携、検知ルール、障害対応、契約終了時のエクスポートまで具体的に質問してください。
PoCからの小さな開始と運用の定着
最初から全社の全ログを集めるより、重要なログでPoCを行い、検索、検知、費用、作業時間を測るほうが安全です。本番化後は収集欠損とアラートを定期的に確認し、保存階層、権限、ルール、容量を改善します。
ログを集めた後に誰が何を判断するかまで決めて、初めてログ管理システムが業務に役立つ状態になります。
▼関連記事一覧
・ログ管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・ログ管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・ログ管理システム開発の見積相場や費用/コスト/値段について
・ログ管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。