
ログ管理システム開発は、目的と要件を整理し、PoCで確かめてから設計・テストへ進めます。全体は6つのフェーズで進みます。
段階的に稼働させ、稼働後も改善を続けることで、費用と運用負荷を抑えながら成果につなげます。
▼全体ガイドの記事
・ログ管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ログ管理システム開発の全体像
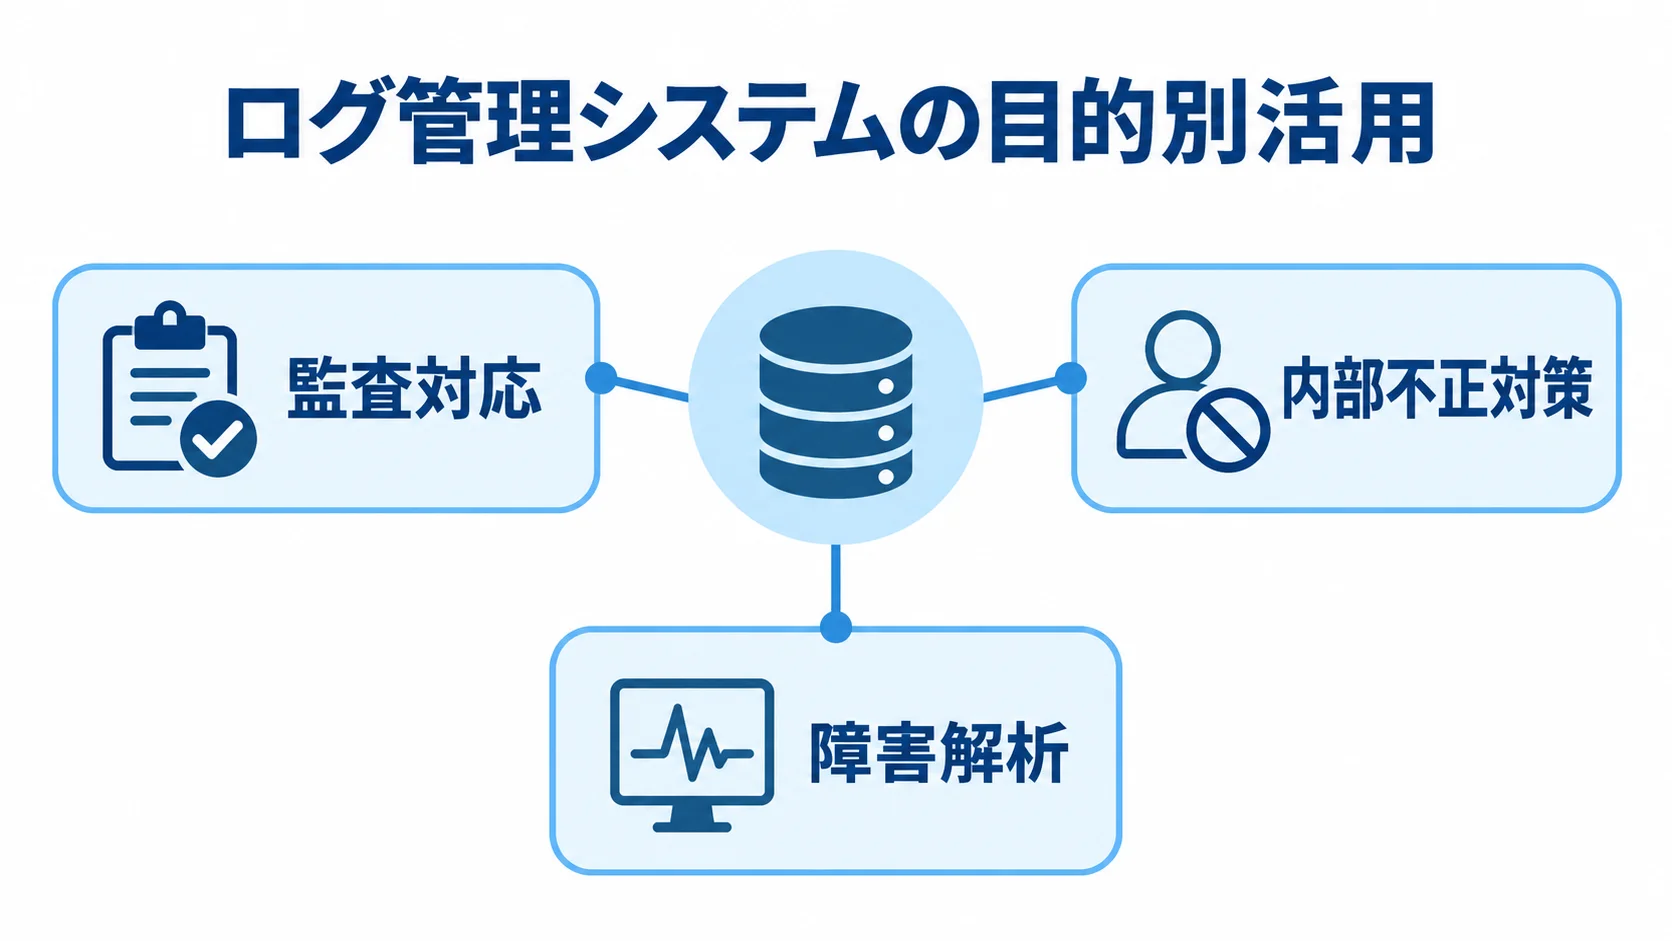
ログ管理システムは、各種機器やサービスが出力する記録を一か所に集める仕組みです。保存に加えて、検索や異常検知、監査や障害調査に使える状態まで整えます。
最初に決める達成目的
「ログを一元管理したい」という要望は、そのままでは成果を確かめにくいため、検証できる目的に置き換えます。目的ごとに、成果の形も決めておきます。
- 監査対応:権限変更や個人情報アクセスを、一定期間検索できる状態。
- 内部不正対策:退職予定者の大量取得や、深夜の権限利用の把握。
- 障害解析:アプリ、データベース、ネットワークの時刻をそろえて、同じ事象を追う。
目的はMUSTとWANTに分け、MUSTには数値を設定します。たとえば、管理者操作ログの100%収集や、重大アラートの30分以内の通知が該当します。
監査担当者が対象ユーザーの履歴を5分以内に検索できることも、目標に含めます。一方で、AI分析や全社員端末の常時監視は、費用とプライバシーを考慮して、WANTとして段階的に扱います。
対象ログと製品領域の境界
対象ログと製品領域は、目的に応じて整理します。台帳と製品選定では、次の項目を確認します。
- 対象ログ:Windowsイベント、Syslog、認証、クラウド監査を含みます。アプリ、DB操作、ファイルアクセスも入ります。
- 台帳項目:発生元、形式、1日あたりの容量、重要度、個人情報の有無を書きます。所有部門、保存期間、取り込み方法、欠損許容も書き添えます。
- PCログ製品・統合ログ管理:端末操作の把握、またはサーバーや機器を横断した検索に使います。
- SIEM・Observability:イベントの相関による攻撃検知、またはサービスの性能や障害分析の領域。
日次の容量を実測しておくと、クラウドの取り込み料金や検索性能の見積もりが外れにくくなります。
「誰がどのファイルを操作したか」を知りたいのか、「異なるサービスのイベントから攻撃を見つけること」なのかを区別し、必要な領域だけを選びます。
ログ管理システム開発の進め方と6フェーズ
進め方は、要件整理と選定から始まり、設計と開発を経て、テストから定着までの段階へ進みます。稼働後も、ログの追加、検知ルール、権限、保存費用の監視を、継続して設計に組み込みます。
フェーズ1:要件整理で決める、守る対象と成功条件
どんな事故を調べたいか、誰が検索するか、確認にかけられる時間はどのくらいか、保存期間をどうするかは、関係者に聞いて決めます。確認した結果は、要件一覧にまとめます。
- 関係者と要件:各部門から目的、対象ログ、利用者、保存期間を聞きます。検索性能、通知条件、権限、予算も確認します。
- 容量・時刻:対象システムとログ量を平常時と繁忙期に測り、タイムゾーンと時刻同期を決めます。
- 保護と欠損:個人情報や機密情報のマスキング、基盤管理者ログの収集を決めます。データが途切れたときの代替策と、リスクを受け入れる人も記録します。
- 保存期間:契約、監査基準、業界ルール、事故調査期間、保管費用を合わせて判断します。
保存期間は、法律だけで一律に決まるとは限りません。そのため、前の項目で挙げた条件を合わせて判断します。
ログの保護を考えるうえでは、IPAの内部不正防止ガイドライン第5版が参考になります。同ガイドラインは、リスクとコストの均衡、改ざん・削除防止、限定された管理者による確認を示しています(出典: IPA「組織における内部不正防止ガイドライン」第5版、2022年改訂・2025年5月更新)。
フェーズ2:選定での機能・費用・運用体制の比較
製品の知名度や月額は、判断材料の一つです。比べる対象は、次の4つの領域です。
- パッケージ・オンプレミス:閉域網や国内保管、長期保存、社内方針を重視する場合に向き、サーバーや更新の担当者が必要です。
- クラウドSaaS:初期の基盤構築を抑えやすく、クラウドサービスとの連携を進めやすい。
- クラウドSIEM:候補の一つとして、ログ、料金単位、分析・運用範囲を見て比べます。
- OSS・スクラッチ:柔軟ですが、正規化、更新、監視、脆弱性対応まで含めて評価が必要です。
クラウド型は、取り込み、分析、保持、検索、アーカイブ、転送がそれぞれ別に課金される場合があります。また、OSSやスクラッチは、ソフト費だけでなく総保有コストで比べます。
比べる項目は、対象ログ、料金単位、標準コネクタ、検索速度、相関分析を基本にします。加えて、改ざん・削除防止、RBAC、MFA、サポート、データ持ち出しの扱いも見ておきます。
AWS、Azure、Microsoft 365、Google Workspace、社内サーバーが混在する場合は、標準連携の範囲と、独自アプリのAPI連携費を確認します。
候補を2〜3社に絞り、匿名化した実データでPoCを行います。5〜10種類のログを使い、検索、ダッシュボード、1〜3個の検知ルール、通知、権限分離を試します。
PoCでは、日次ログ量、圧縮率、検索時間、誤検知、月額見込みを記録します。本番の費用や運用負荷は、無料トライアルの画面より、この数値をもとに判断します。
フェーズ3:設計・開発による、収集から証跡保全までの実装
設計では、収集から証跡保全までの流れを描き、次の実装項目を決めます。
- 保管と削除:発生元からアーカイブまでを設計し、検索層の移行時期、復元する人と許容時間、削除対象と承認者を決めます。
- 共通化:時刻、ユーザー、端末、IP、操作、結果を共通項目として定義します。対象データとイベント種別も定め、独自アプリの出力仕様は早期に固めます。
- 取り込み:エージェント、Syslog、API、クラウド連携から方式を選び、通信の暗号化とネットワーク断時の一時保存を設計します。
- 検知と対応:多数の認証失敗後の成功、時間外の管理者ログイン、権限変更直後の大量取得、退職者のアクセス、収集停止を検知の候補にします。
ログの流れは、発生元、収集、転送、正規化、保管に分けて考えます。その後に、検索、検知、通知、アーカイブが続きます。高速検索用と長期保管用を分ける場合は、保存期限後の削除を追跡できる仕組みも必要です。
検知ルールは、重大度の高いものから少数で始めます。独自項目を後から増やすと、その分だけ連携費が膨らみます。
各アラートについて、一次対応者、確認期限、エスカレーション先、証拠保全を決めておきます。検知したあとに、誰がどう動くかが分からない状態を避けるためです。
フェーズ4:テストでの欠損・誤検知・権限漏れの確認
テストは、画面の表示に加えて、データ、権限、検知の3つの観点から行います。
- データの完全性:受信、変換、時刻ずれ、通信断からの復旧、重複を確認します。保存期限、検索の再現性、復元も見て、1日分の発生元と基盤の件数を突合します。
- 権限と保護:他部門ログの閲覧、過剰な削除・設定権限、管理者の記録を検証します。MFA、SSO、職務分掌、出力制御、バックアップの暗号化も対象です。
- 検知と通知:正常業務と疑わしい操作を再現し、深夜バッチによる誤検知、認証イベントの集約、通知の重複を見ておきます。
欠損を検知する監視も用意します。個人情報を含むログは、マスキング後も調査に必要な情報が残るかを、法務や個人情報保護の担当者と確かめます。
テスト結果、残課題、受け入れ基準、切り戻し条件は、承認記録に残します。そうすると、稼働後にどこまでを誰が受け持つかも明確になります。
フェーズ5:稼働での段階導入と監視体制の整備
稼働は、重要なシステムや一拠点から段階的に始めます。その間に、運用の準備も進めます。
- 段階導入:欠損、ストレージ増加、検索性能、アラート数、一次対応時間を見ながら、対象を広げていきます。
- 切り替え体制:責任者、監視担当、ベンダー、管理者、連絡先を一覧にまとめ、ログが届かないときの暫定対応も決めます。
- 稼働判定:収集台帳、手順、アラート対応、権限申請、保存・削除を確認します。月次報告、窓口、保守範囲も、判定の前に確かめます。
24時間監視を契約しない場合は、営業時間外の重大アラートをどう扱うかを、経営層と合意しておきます。
フェーズ6:定着での月次レビューとルール改善
導入後も、月次レビュー、ルール調整、移行可能性の確認を続けます。
- 月次確認:稼働率、欠損、容量、検索時間、通知数を追跡します。誤検知率、対応時間、権限、保存期限も、同じように見ていきます。
- ルール改善:バックアップや繁忙期の処理を除外し、退職者の停止、権限変更、個人情報へのアクセスを検知ルールに反映します。
- 移行性:半年から1年ごとに、標準形式で出力できるかを確認します。解約時の返却・削除と、保守終了後の移行支援も対象です。
月次の数値が変われば、システムの追加や設定変更の影響を早く把握できます。担当者が異動しても対応を続けられるよう、確認手順と証跡の共有先を手順書に残しておきます。
ログ台帳、共通項目、検知ルール、運用手順を自社の資産として管理すると、製品への依存を減らせます。
ログ管理システム開発の費用相場とコスト内訳
費用は、ライセンスと構築・連携を中心に考えます。保管、保守、監視・SOC、教育は、運用にかかる費用として別に見ます。本記事の金額は税別を基本とし、公開価格や公開情報から算出した検討レンジとは区別して示します。
公開価格から見る料金単位の目安
PC操作ログの小規模導入などの公開価格を参考に、ライセンスと導入費を分けて見ていきます。
- セキュログ:初期1万円、月額基本費用1,500円、月額ログ管理費用は1ライセンス700円(最低5ライセンス)。
- ManageEngine EventLog Analyzer:年間ライセンスは17.8万円から。通常ライセンスは、初年度保守付きで53.3万円からです。
- Windows Serverライセンス:通常版の価格は、20台で53.3万円、100台で168.2万円、500台で471.1万円です。
- Syslogオプション:10台分で33.6万円。
セキュログを5台で使う場合は月額5,000円から、初年度は約7万円です。セキュログの価格は、最低利用期間、対象OS、ログ種類、支援範囲を確かめたうえで、統合ログ基盤と条件をそろえて比べます(出典: LRM「セキュログ」料金・導入案内、2026年8月確認)。
ここに挙げた金額は、製品ライセンスの価格例です。設計、配布、ルール設定、教育、運用の費用は、別に確認が必要です(出典: ゾーホージャパン「EventLog Analyzer価格表」、2026年8月確認)。
構築費とランニング費の、規模・ログ量・運用範囲による違い
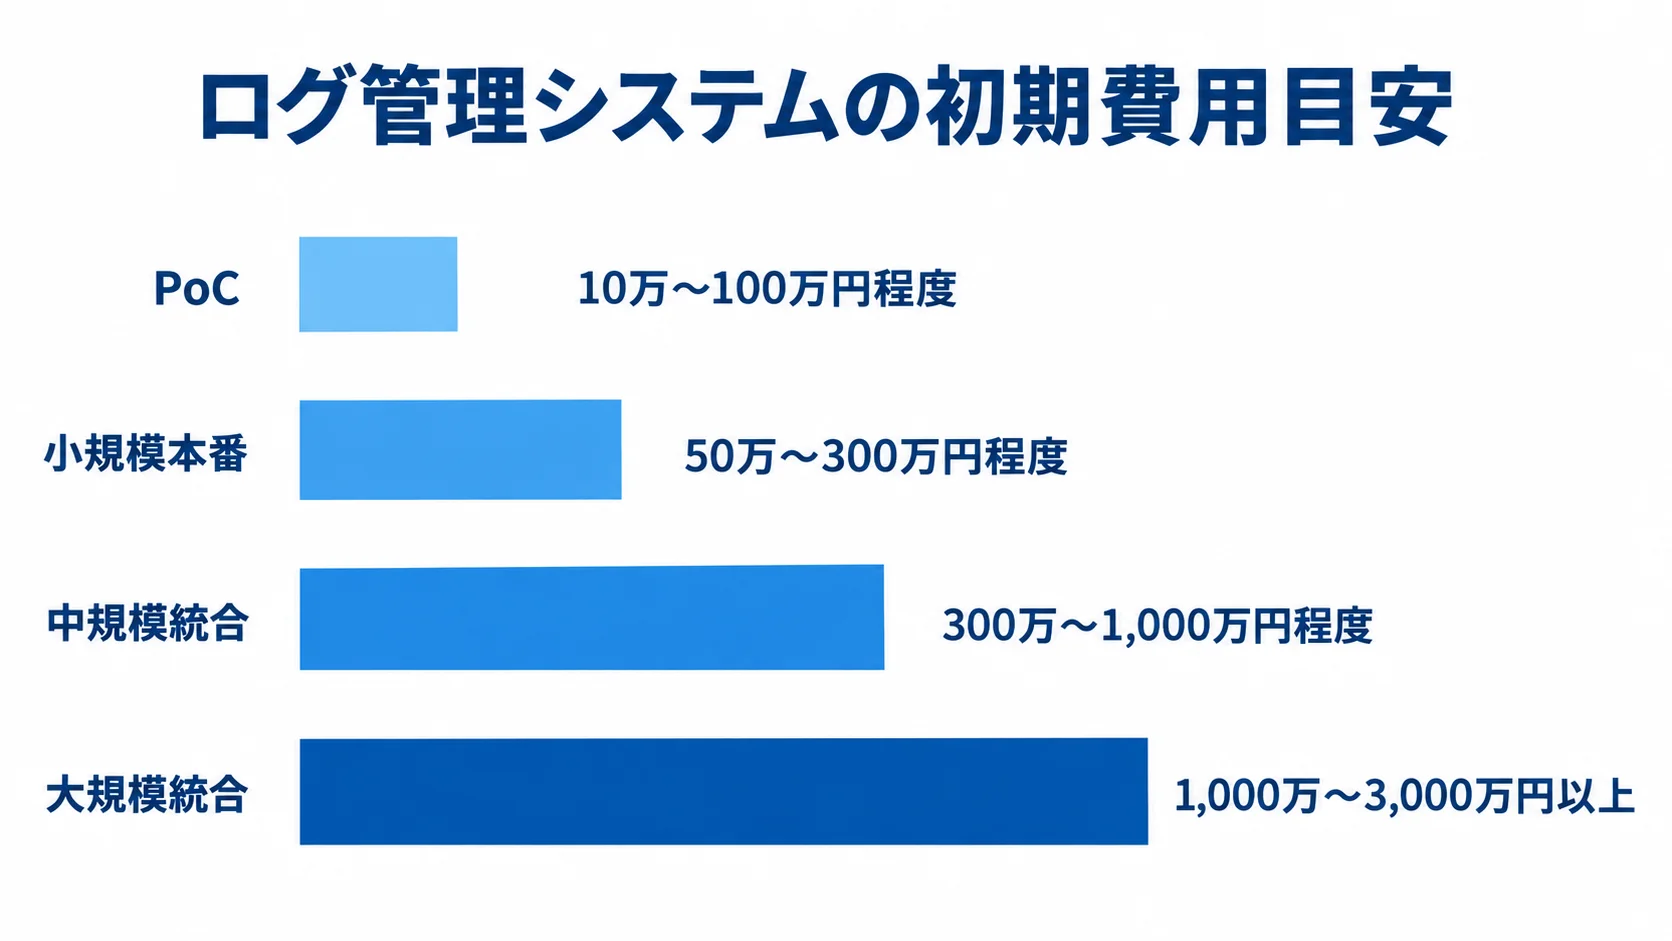
構築・連携費は、ログ種別、ホスト数、クラウド連携、冗長化、保存期間、24時間監視によって変わります。次に示すのは、一般的な作業範囲と公開ライセンス価格からの推定で、公式の定価ではありません。
- PoC:期間は2〜4週間、初期費用は10万〜100万円程度。
- 小規模本番:期間は1〜3か月、初期費用は50万〜300万円程度。
- 中規模統合:期間は3〜6か月、初期費用は300万〜1,000万円程度。
- 大規模統合:期間は6〜12か月以上、初期費用は1,000万〜3,000万円以上になる可能性。
クラウドSIEMの費用管理は、取り込み量を実測することから始まります。Microsoft Sentinelには、従量課金のほかに、日次100GBからのコミットメントもあります。さらに、90日を超える保持、データレイク、クエリにも、課金の条件があります(出典: Microsoft Learn「Microsoft Sentinelの課金とコスト計画」、2026年6月更新)。
推定レンジは、小規模検証で月数万〜数十万円、中堅本番で月数十万〜数百万円です。大量ログとSOC連携の場合は、年1,000万円超が目安になります。
3年総額には、初期費と年間保守を含めます。加えて、取り込み、検索、保持、転送、保管、バックアップの費用も入れます。さらに、監視、ルール調整、教育、更新、SOCやMDRも対象になります。
InfoscienceのLogstorageのように、初年度保守が別で、構築費が個別見積もりになる製品もあります。そのため、比べるときは、同じログ量、保存期間、運用時間をそろえます。
ログ管理システムの見積もりで確認するポイント
各社には、対象ログ、容量、保存期間、利用者を同じ情報として渡し、項目を分けて見積もってもらいます。加えて、検知、連携先、サポート時間も含めます。そのうえで、初期費用と3年総額を分けて比べます。
依頼前に準備するログ台帳と要件一覧
依頼書には、サーバー、ネットワーク機器、端末、クラウド、業務アプリ、データベースを記載します。発生元ごとに、形式、日次とピークの容量、保存期間、個人情報の有無を整理します。コネクタ、検索頻度、監査レポートも添えます。
容量が分からない場合は、数日から数週間の実測値を渡し、平均とピークを分けて示します。機能要件は、収集、正規化、検索、画面、通知ごとに整理します。同じ観点で、相関、改ざん検知、権限、保管、出力も書きます。
非機能要件には、可用性、バックアップ、復旧時間、応答時間、暗号化を記載します。保管地域、障害通知、サポート、更新、脆弱性対応も書き添えます。MUST、SHOULD、WANTを付けておくと、予算を調整するときに使えます。
見積書をライセンス・連携・運用に分けた比較
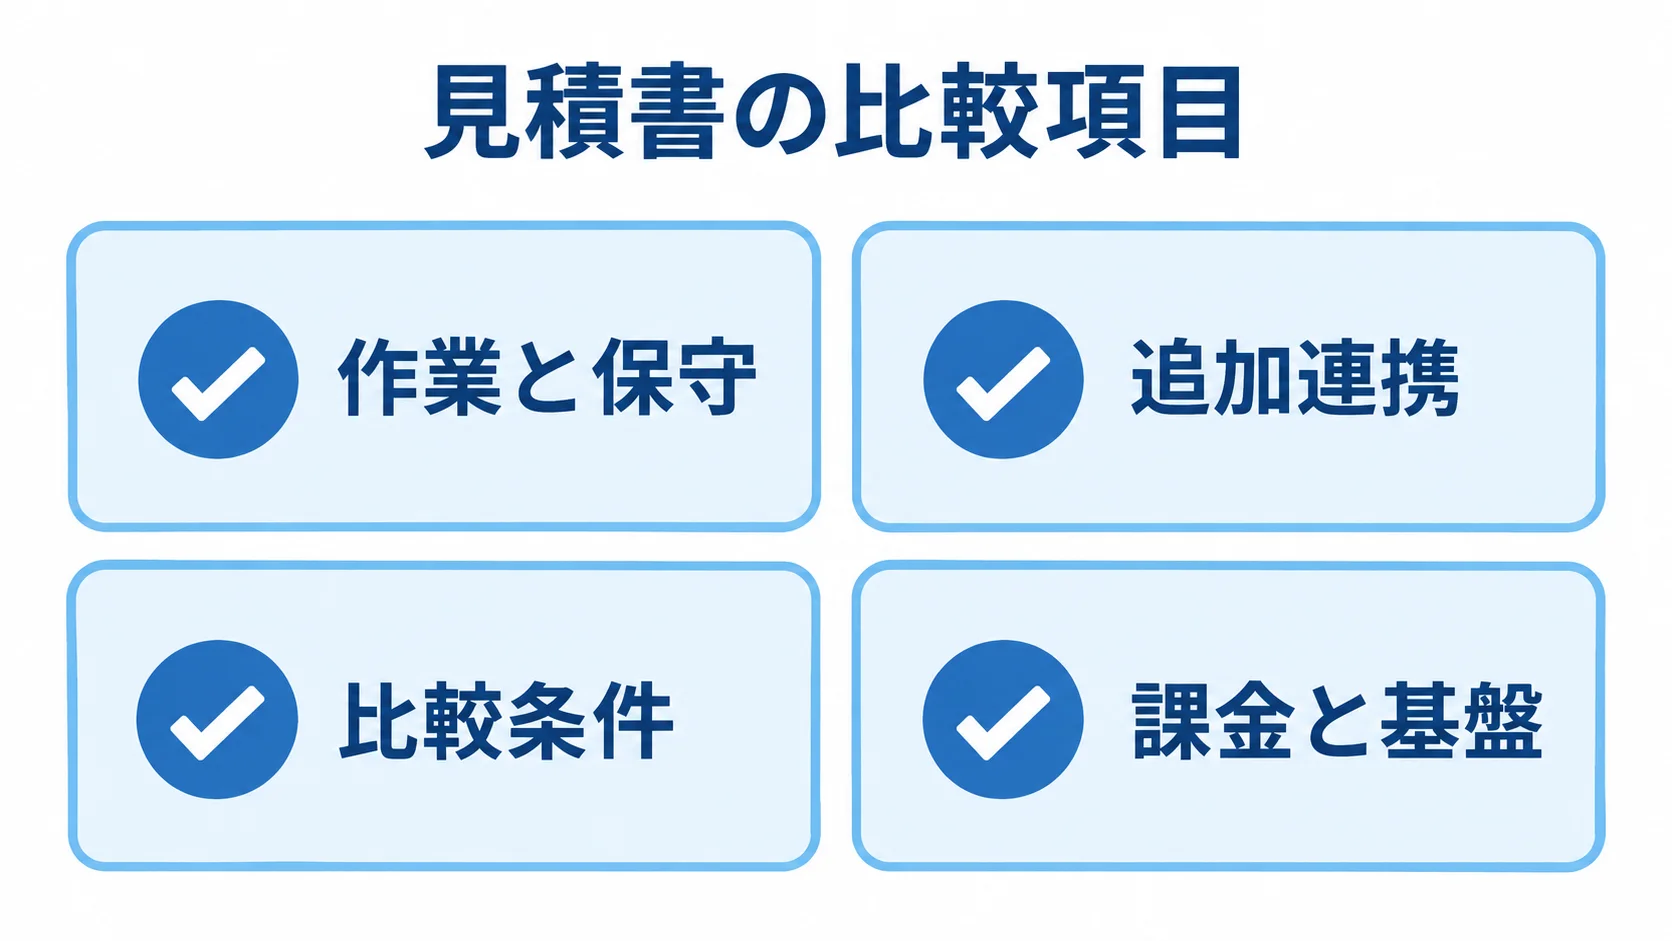
見積書は、費用項目と前提条件をそろえて比べます。確認する項目は、次の4つに分けて並べます。
- 作業と保守:ライセンス、設定、要件定義の費用を分け、保守範囲は明記します。
- 追加連携:標準外の連携は、数十万〜100万円規模で増える場合があるため、対象外の項目を明記します。
- 比較条件:初年度と2年目以降の年額、3年総額を並べます。ログ量、保存期間、ホスト数、検索範囲、24時間監視、解約時の返却も、そろえる項目に入れます。
- 課金と基盤:クラウドなら取り込み、分析、保持、検索、転送、保管の従量費。パッケージなら更新、サーバー、バックアップ、冗長化ライセンス。
作業の見積もりでは、設計、配布、変換の費用も分けてもらいます。API、ルール、画面、テストも項目に入れ、移行、教育、手順書も並べてもらいます。保守費は、問い合わせ対応だけなのか、障害復旧、製品更新、ルール調整まで含むのかを確認します。
クラウドでは、各処理の料金が見積書のどの項目に当たるかを確かめます。パッケージでは、冗長化ライセンスをどう扱うかを見ておきます。
契約前に確認するベンダーと運用リスク
契約前には、ベンダー体制、データ移行、情報保護の3つの観点で確認します。移行では、データとルールの移行方法に加えて、問い合わせの切り分けや更新窓口、標準出力、削除証明、保管先の変更も見ておきます。
- 委託体制:類似実績、設計・構築の担当、障害窓口、事故連絡、保守、夜間対応を質問します。追加連携の単価と納品書類も、あわせて聞きます。
- 契約と移行:メーカーと導入会社が別なら、契約の主体と、どこまでを誰が受け持つかを確認します。
- クラウドと個人情報:保管地域、委託先、障害通知、料金改定の条件を確認します。従業員への通知、権限、利用目的、マスキングは、法務や人事と合意しておきます。
ログ管理やSIEM、クラウド監視、内部不正対策は、保管から相関分析や自動対応へと領域が広がっています。機能を増やすほど、費用や誤検知、個人情報の扱いが難しくなります。そのため、重要ログと少数のルールから始めます。
よくある質問(FAQ)
保存期間、製品選び、開発期間、運用体制について、判断の起点になる考え方をまとめます。答えはログ量や監査要件によって変わります。
ログは何年間保存すればよいですか?
保存期間は、重要度、契約・監査要件、事故調査期間、個人情報、保管費用を合わせて決めます。認証、権限変更、管理者操作、個人情報アクセス、異常・失敗ログは、長期保管の候補になります。
詳細なデバッグログは、検索期間とアーカイブ期間を分けて持つ方法もあります。いずれの場合も、保存期間と削除の承認者をポリシーに定めておきます。
クラウドとオンプレミスはどちらを選ぶべきですか?
基盤の構築を抑えて、クラウドやSaaSのログを集めたい場合は、クラウド型が候補になります。閉域網、国内保管、既存設備、長期保存費の固定を重視する場合は、オンプレミスやパッケージが候補です。
クラウドには取り込み、保持、検索の従量費があります。一方で、オンプレミスにはサーバー、バックアップ、更新、運用要員の費用がかかります。そのため、初期費用に加えて3年総額で比べます。
ログ管理システムの開発期間はどのくらいですか?
5〜10種類のログを取り込むPoCは、2〜4週間が目安です。また、数十台規模の小規模本番は、1〜3か月です。
複数拠点、クラウド、認証基盤、業務アプリ、長期保管、冗長化を含む中規模統合は、3〜6か月程度が目安です。
独自ログの仕様、ネットワーク変更、権限審査、アラートの受け入れ試験が遅れると、期間も延びます。そのため、前提条件を見積書に記載してもらいます。
ログ管理システムは導入後に誰が運用しますか?
一次対応は情報システムやセキュリティの担当が行い、重大事故は責任者やCSIRT、製品障害はベンダーが担うなど、役割を分けておきます。
24時間体制が必要でも社内に要員を置けない場合は、SOCやMDRを検討します。外部に委託したあとも、重大度、業務影響、証跡の共有先は自社で決めます。
まとめ
まず目的と成功条件を決め、対象ログと容量を台帳にまとめます。そのうえで、PoCで検索、検知、費用を確かめてから本番化します。6つのフェーズで成果と判断基準を残しておくと、製品選びや見積もりの前提がぶれにくくなります。
最初に扱う、重要な目的とログ
まずは、事故調査と監査に直結するログを優先します。認証、権限変更、管理者操作、個人情報アクセス、異常・失敗イベントが該当します。
製品を選ぶ際は、端末数とログ量を見るだけでなく、保存期間、保管地域、検索性能を比べます。改ざん・削除防止や運用時間も、判断材料に加えます。
PoCから小規模本番、対象拡大への段階的な定着
3年総額は、ライセンスだけでなく、連携、保管、検索、保守、監視、教育を含めて比べます。稼働後は、欠損、誤検知、対応時間、費用、権限を月次で見直します。
運用データをもとに改善を重ねれば、ログを集めるだけの仕組みから、判断と改善に使える仕組みへ育てていけます。
▼全体ガイドの記事
・ログ管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。