
入会審査システムの開発は、業務の棚卸しから要件定義、設計・開発を経て、テストと段階リリース、運用改善へと進みます。各工程で成果物を残し、審査部門とIT部門が同じ定義を共有すると、例外対応と判断根拠の記録も整えられます。
▼全体ガイドの記事
・入会審査システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
入会審査システムの全体像と主要機能
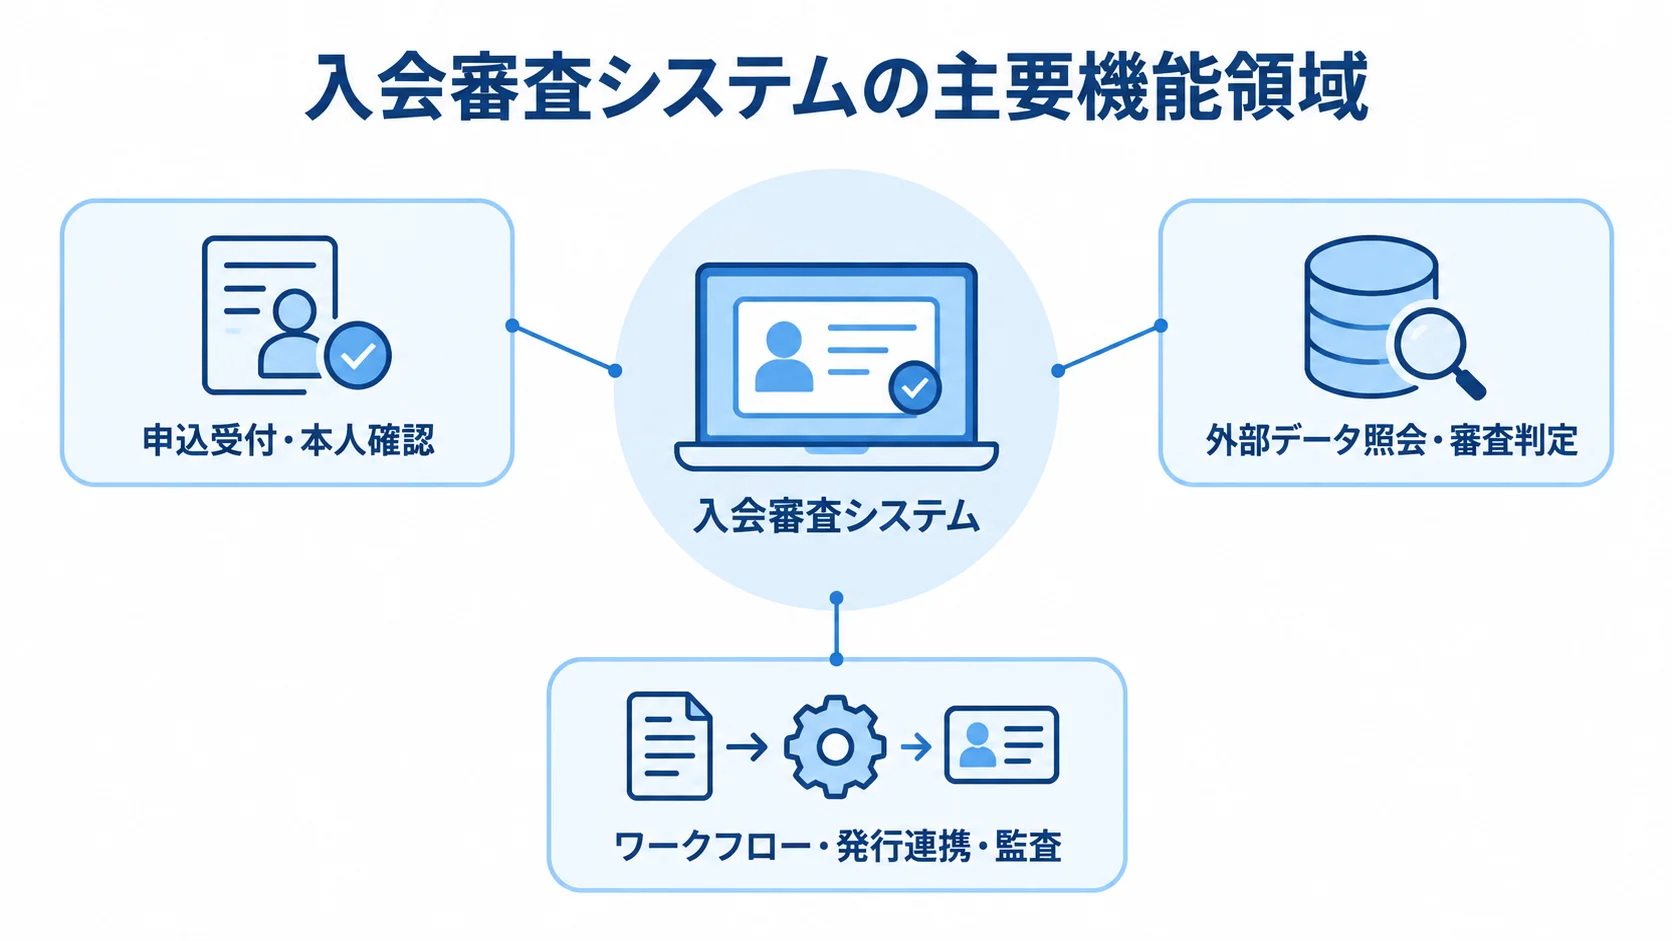
入会審査システムは、定めた基準と証跡に基づいて、サービス提供の可否や利用可能枠を判断する業務基盤です。会員登録画面や会員管理データベースだけを指すものではありません。カード入会審査では、自動判定する案件と人手で確認する案件を、同じ流れの中で扱えるかどうかが要になります。
一連の業務として処理する範囲
入会審査システムが扱う工程は、申込受付から発行指示、結果通知まで続きます。なお、申込チャネルが複数ある場合は、後続処理でデータ形式をそろえます。
- 申込と本人確認:受付後に入力内容を確認し、本人確認と同意を取得します。
- 照会と審査:信用情報や社内データを照会し、名寄せとスコアリングを行います。
- 判定と後続処理:承認・否決・保留を分け、人手審査、決裁、発行指示、通知へ進めます。
申込チャネルには、Webやスマートフォンアプリ、店頭タブレット、紙申込があります。本人確認の方式は、eKYCや書類OCRのほか、ICチップ読取、顔照合、公的個人認証を使い分けます。審査システムが本人確認サービスの機能をすべて持つとは限らないため、方式ごとの扱いも確認しておく必要があります。
本人確認では、確認方式と日時、照合結果、再確認の有無を審査記録に結び付けて保存します。そのうえで、信用情報を照会する前に、申込者の同意状態と利用目的を確認します。照会結果も、必要な範囲で扱います。
主要機能の領域別の分け方
機能を領域ごとに整理すると、要件の抜けに気づきやすくなります。審査判定では、承認と否決のほかに、追加書類の依頼や二次審査へ回す保留も定義します。
- 申込受付・本人確認:入力内容の確認から本人確認までを担います。
- 外部データ照会・審査判定:外部のデータを照会し、審査ルールに沿って判定します。
- ワークフロー・発行連携・監査:業務の進行、発行や基幹との連携、監査・セキュリティ。
審査条件には、年齢や居住地、勤務先、年収のほか、既存債務や利用履歴も使います。審査ルールをプログラム本体から分けて管理する仕組みがBRMSです。BRMSを使うと、ルールを分けて管理できるため、商品改定やキャンペーン、審査基準の見直しに対応しやすくなります。
CTCのC-ARCS EBは、審査ロジックの外部化、ルールのシミュレーション、変更の支援といった機能を公開しています。また、SCSKも国内カード会社の入会審査システムで、BPMとBRMSを活用した事例を公開しています(出典: CTC公式サービス情報、SCSK公式導入事例、2026年確認)。
自動審査と人手審査の組み合わせ
すべての審査を自動化すれば良いとは限りません。そこで、案件の状態に応じて自動判定と人手審査を分けます。
- 自動判定:入力不備がなく、本人確認が成立し、照会結果が基準内の案件です。
- 人手審査:属性が複雑、情報に不一致がある、追加書類が必要な案件です。
担当者の画面には、判断材料や適用ルールの版を提示します。確認項目や差し戻し理由も、同じ画面で扱えるようにします。
特定の製品では、申込データの投入からスコアリング判定まで1分以内という仕様が公開されています。ただし、これは製品と対象処理の条件に基づく数値で、すべてのシステムに保証されるものではありません。
自社のKPIには、平均処理時間に加えて、ピーク時の95パーセンタイルも置きます。さらに、外部APIのタイムアウトや再処理時間、人手審査へ移る割合も確認します。
入会審査システムの進め方
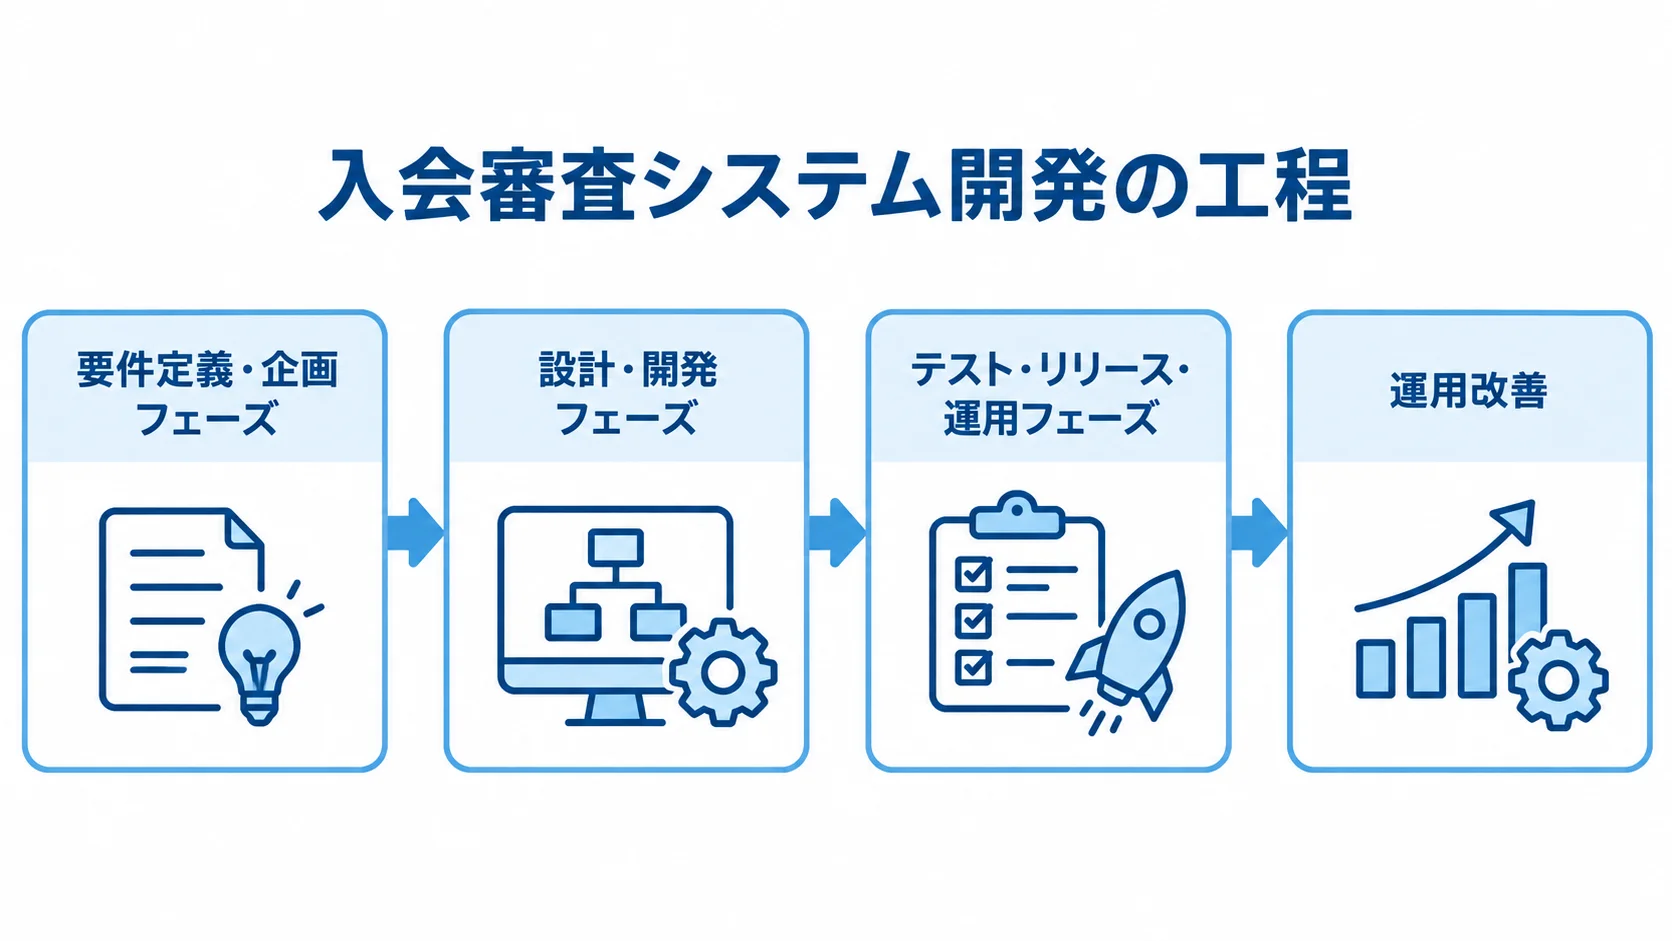
開発は、まず業務を棚卸しして、その結果をもとに要件を定めます。そのうえで設計・開発に進み、テストと段階リリースを経て、運用改善へ移ります。
例外処理を詰めないまま通常ケースだけで要件を決めると、本番後に人手で処理しなければならない案件が増えます。こうした事態を防ぐため、各工程で成果物を残し、審査部門とIT部門が同じ定義を共有します。
要件定義・企画フェーズで決める項目
要件定義では、対象業務と処理量、性能、停止許容時間を定めます。カード入会、加盟店、ローンの審査は、入力項目や信用情報の扱いが異なります。承認権限や発行・契約後の処理も異なるため、対象業務は混ぜずに分けて定めます。
- 対象範囲:商品と申込チャネルを決めて、業務の範囲を一文にまとめます。
- 処理条件:月間と繁忙期の申込件数、自動判定率、審査時間を決めます。
- 責任と統制:停止を許容できる時間と判断責任、関係部門の役割を定めます。
スコープは、「個人のカード入会申込から発行指示まで」のように、始まりと終わりを明確にして書きます。現行業務は、受付と本人確認、不備補正の工程から始まります。続けて、外部照会と名寄せ、ルール判定を行い、人手審査、決裁、発行指示へ進みます。
成果物には、業務フローや画面一覧、データ項目定義を含めます。審査ルール一覧と例外処理一覧、外部IF一覧に加えて、権限一覧と監査証跡一覧も作成します。
担当者だけが知る追加確認の条件のような暗黙知は、ヒアリングで言語化して、ルールの候補にします。法務・コンプライアンス・セキュリティ部門も、企画段階から加わります。
同意記録や利用目的、第三者提供、データ保持期間は、法務部門と一緒に企画段階で決めます。マスキング対象やログの改ざん防止、削除依頼への対応も定めておきます。後から追加すると、データモデルや外部連携の再設計が必要になるため、早い段階で押さえておくことが大切です。
要件定義の終わりには、誰がどの判断に責任を持つかを決めておきます。
設計・開発フェーズの優先事項
設計では、申込受付から判定、発行指示までのデータの流れを定義します。接続先ごとに、連携方式と障害時の扱いを決めます。
- 連携先:eKYC、CIC・JICC、会員管理・CRM、カード発行、通知、監視基盤です。
- 連携方式:API、メッセージキュー、ファイル連携から選びます。
- 障害時対応:保留、別経路への切替、担当者確認のいずれにするか決めます。
外部サービスが停止したときの扱いも、正常系と同じ粒度で設計します。また、審査ルールは、条件と入力値、判定結果を一つの管理単位にまとめます。適用期間や承認者、テストケースも、同じ単位で管理します。
BRMSを使う場合も、ルールは作成とレビュー、シミュレーションを経て承認してから本番に出します。ロールバックの手順も設けます。担当者が本番のルールを自由に変えられる状態は避けます。
また、過去の申込にどの版のルールを適用したかを、変更のたびに追跡できる設計が必要です。
AIや機械学習は、モデルの精度だけで判断せず、学習データの偏りや承認・否決の根拠説明も確認します。加えて、モデル更新時の再検証、予測が不安定な案件の人手審査への移行、入力変更による精度劣化も要件にします。
ELYZAが2026年7月に公表した三井住友カードとの事例では、2026年3月下旬から担当者審査の20%を自動化したとされています。ただし、これは当該企業と業務範囲の実績で、導入企業全体にそのまま当てはまる効果ではありません(出典: ELYZA公式プレスリリース、2026年)。
テスト・リリース・運用フェーズの確認事項
テストでは、通常案件に加えて、境界値や例外、障害時の処理を確認します。開発環境には個人情報をそのままコピーせず、匿名化・マスキング済みのデータを使います。
- 審査ケース:承認・否決・境界値、入力不備、本人確認失敗を用意します。
- 照会・連携ケース:表記ゆれや重複申込、照会タイムアウト、発行連携失敗を含めます。
- 変更ケース:ルール変更直後の案件と、再審査で結果が変わるケース。
境界値では、年齢や年収の閾値を一つ超えた場合も試します。また、複数条件が同時に成立した場合も確認します。
性能テストは、通常時だけでなくキャンペーン開始日や月末のピークも想定します。外部APIの遅延や障害も、あわせて注入します。
申込の二重登録を防げるか、途中状態から再実行できるか、担当者へ滞留が通知されるかを確認します。
セキュリティテストでは、権限外の閲覧、ログへの個人情報露出、ファイルのダウンロードを検証します。管理者操作や脆弱性診断の結果も確認します。
リリースは、対象商品や申込チャネルを限定して段階的に導入します。そのうえで、自動判定を人手判定と並行して比べるシャドー運用も行います。
シャドー運用では、判定の差分や処理時間、保留率、問い合わせ件数を確認します。
本番化後は、承認率や否決率、保留率を月次で確認します。平均処理時間や再審査率、外部連携エラー率も、同じ月次の確認に含めます。さらに、ルール変更後の差分も見て改善します。
費用相場とコストの内訳
入会審査システムの専用価格は公開例が少ないため、対象範囲と前提条件をそろえて比べる必要があります。金融機関向けの類似審査システムでは、ルールベースのシンプルな構成が500万〜1,500万円です。中規模は1,500万〜5,000万円、大規模は5,000万〜1億円以上が公開されている目安です。
ここで示した数字は、カード入会審査の正式な見積もりではありません。2026年時点の類似システムの参考値です(出典: BOSS DESIGN「審査システムの開発費用と機能要件」、2026年確認)。
規模別の費用と期間の目安
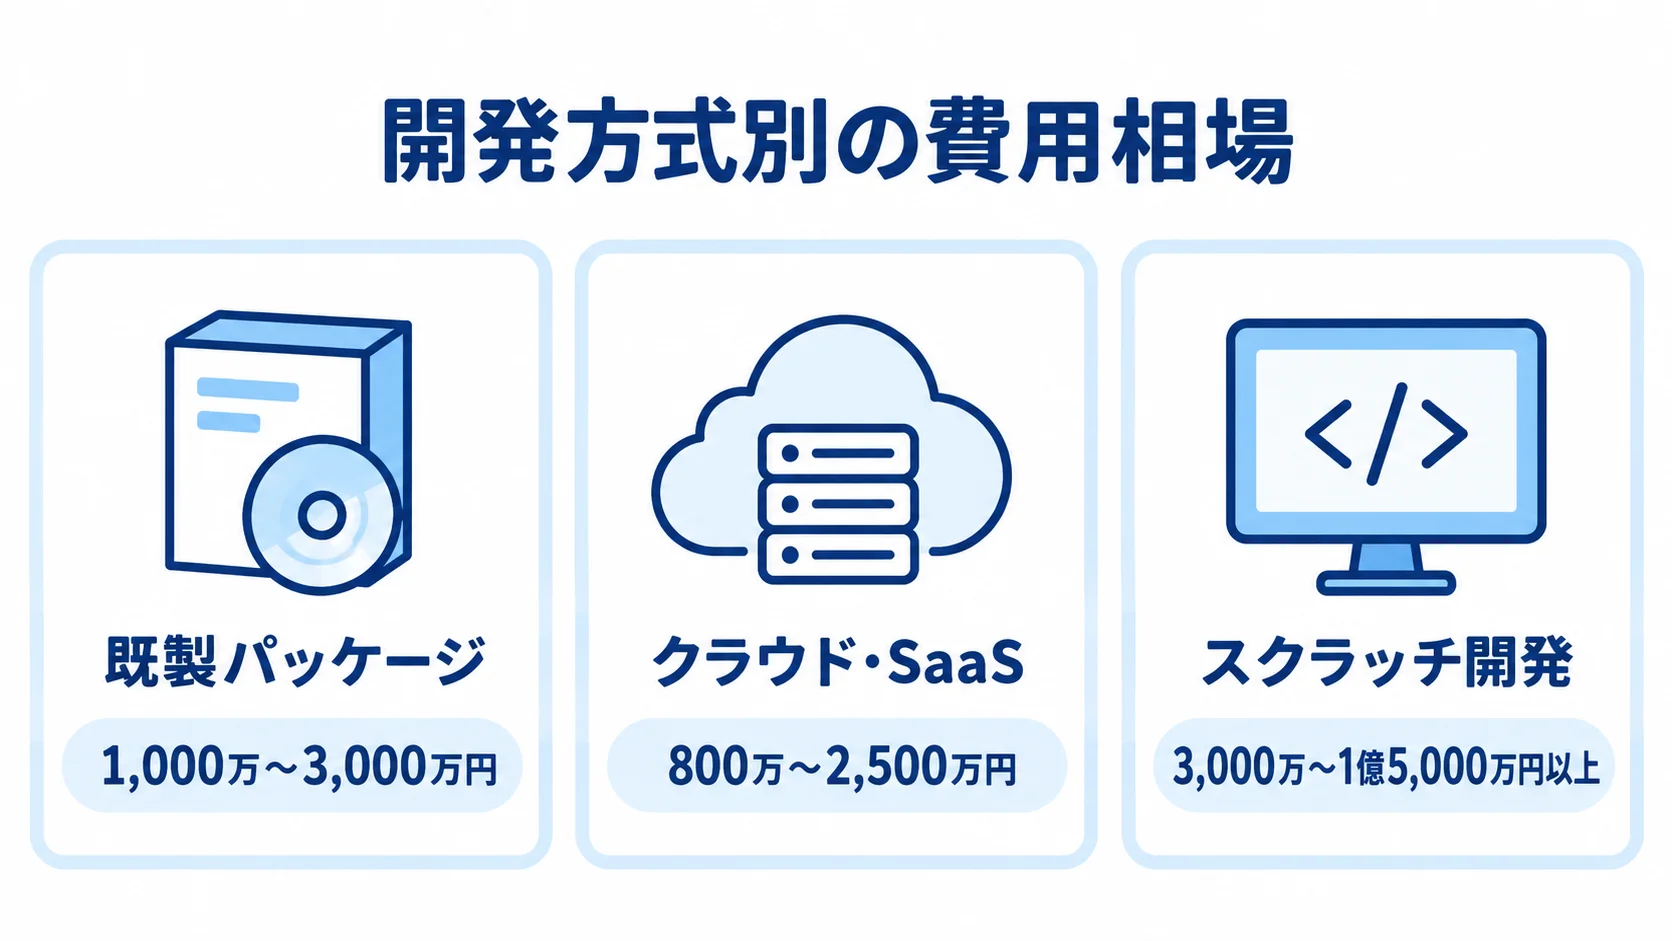
カード入会審査向けの費用と期間は、開発方式によって変わります。次に示すのは、企画段階に置く推定レンジです。
- 既製パッケージ:設定と連携を加え、1,000万〜3,000万円、4〜8か月です。
- クラウド・SaaS:個別開発を組み合わせ、800万〜2,500万円、3〜6か月です。
- スクラッチ開発:独自採点や複数商品、複雑な基幹連携を含み、3,000万〜1億5,000万円以上、9〜18か月以上です。
これらは公開価格ではなく、類似システムの相場をもとに、必要な連携やテスト、セキュリティ対応を加えた概算です。総額は、専用パッケージのライセンスやCIC・JICCの利用料が含まれるかで変わります。
eKYCの従量料金やカード発行基盤の改修費が含まれるかも、あわせて確かめます。見積依頼では、初期費用の前提と除外項目を分けて示してもらいます。
初期開発費の内訳
類似の審査システムで公開されている費用配分の目安は、工程ごとに異なります(出典: BOSS DESIGN、2026年確認)。
- 要件定義・業務分析:15〜20%、設計:15〜20%です。
- 開発・実装:30〜35%、テスト・品質保証:15〜20%です。
- 外部連携・環境構築:10〜15%です。
入会審査では、画面の開発以外にも費用がかかります。ルール整理や外部接続、異常系テストといった工程に加え、監査ログの設計も必要です。そのため、開発・実装だけで比べると判断を誤りかねません。
費用が上がりやすい要因は、信用情報機関との接続審査や技術対応、既存の基幹システムとの連携、複数の本人確認方式です。
AIモデルの学習と評価や、全ルールの組み合わせテストも費用に影響します。さらに、セキュリティ監査と脆弱性診断も、費用の対象になります。
複数商品を同時に扱う場合は、商品ごとの審査項目や限度額計算に応じて、ルール管理とテストケースが増えます。
ランニングコストと5年TCOの見方
運用費には、クラウドの利用料やパッケージの保守、監視、バックアップが含まれます。さらに、脆弱性診断、障害対応、ルール改修も、運用費として見ておきます。
- 外部サービス費:外部照会や本人確認の従量料金です。
- モデル運用費:AIモデルの再学習や評価にかかる費用です。
- 月額・従量費:クラウド・SaaSは月額30万〜200万円程度に、申込件数や照会回数に応じた課金が加わる場合があります。
月額費用は、サービスと契約条件によって変わるため、推定値として扱います。
5年TCOは、初期費用に60か月分の月額費用を足して比べます。さらに、保守やルール改修、外部サービスの費用を加えます。監査対応と移行費も含めます。
初期開発費が2,000万円、月額運用費が80万円の場合、60か月分の月額運用費は4,800万円です。単純に足し合わせると、5年TCOは6,800万円になります。
従量費や大規模改修は別に計上し、楽観、標準、繁忙の3つのシナリオで比べます。
見積もりを取る際のポイント
各社の前提が異なると、機能一覧が同じでも金額を比べられません。そこで、RFPには申込件数やピーク負荷、目標判定時間を明記します。対象商品と外部接続先も書き添えます。
さらに、ルール変更の頻度とデータ保持、監査、SLAも記載します。障害時の運用や成果物、検収条件、保守単価も書き添えます。そのうえで、審査基準の最終的な責任は発注側にあることも、各社と共有します。
RFPと要件定義書の記載項目
RFPには、業務範囲、システム要件、運用条件をそろえて記載します。件数や処理時間は、平均だけでなくピークと障害時の条件も示します。
- 業務とデータ:現行・将来フロー、範囲、画面、データ項目、審査ルール例です。
- 非機能・運用:外部IFや権限・ログの要件、性能と可用性、セキュリティ、移行・教育・保守です。
- 処理条件:月間平均に加え、日次・時間帯のピークとキャンペーン時の増加率です。
外部照会の遅延に備えて、タイムアウトと再実行の条件も定義します。審査ルールは、「厳正に判定する」と書くのを避け、入力条件や演算、判定結果に分けます。例外や適用期間、確認者、テストデータも、ルールごとに書き出します。
納品対象には、業務フローや項目定義、ルール一覧を含めます。外部IF仕様や権限マトリクス、テストケースも納品対象に入れます。監査証跡一覧、運用手順書、障害時の切替手順書を加えると、発注後の認識のずれを減らせます。
複数社の比較基準
相見積もりでは、同じスコープ表と前提条件を各社へ渡します。初期費用と運用後に発生する費用を分けて比較します。
- 費用項目:ライセンスや外部連携、テスト、移行を見ます。教育や保守、ルール改修、従量課金も比べます。
- 業務実績:同業・同規模の実績や、カード・審査業務への理解です。
- 運用と統制:CIC・JICC・eKYCとの接続方式、ルール移管性、手動切替、監査体制を確認します。
方式によって見る条件も変わります。パッケージ型では、標準機能と適合度を確認します。
クラウド型では、データの所在や従量課金、API変更を見ます。さらに、解約時のデータ返却も確認します。
スクラッチ型では、設計品質や保守性に加えて、開発会社を変更したときの移行可能性も確認します。ベンダー変更や内製化に備えて、契約には、審査ルールやテストデータ、ログの帰属と引き渡し条件を記載します。ソースコードや設定情報の扱いも、契約で定めておきます。
見積もりで見落としやすいリスク
見積もりでは、業務上の例外と運用の責任も確認します。自動化率を上げるほど、少数の例外案件が人手審査に集中します。
- 審査と説明:暗黙ルールが残っていることと、否決・保留の理由を説明できないことです。
- 連携とデータ:API障害時の代替策や、移行時の名寄せ崩れを確認します。
- 運用体制:ログ保存期間、受入基準、判断責任、人手処理能力を定めます。
発注者側の審査責任者が、受入基準と判断責任を明確にしておきます。また、例外案件を扱う担当者の人数と処理能力も見積もります。
カード情報を扱う場合は、PCI DSSの適用対象と委託先の責任分界を確認します。
PCI Security Standards Councilの文書ライブラリには、PCI DSS v4.0.1が掲載されています。これは、2025年以降の評価や委託先管理に関わります。
経済産業省は2025年3月、クレジットカード・セキュリティガイドライン6.0版の改訂を公表しました。適用関係は、業態やカード情報の扱いによって異なります(出典: PCI Security Standards Council、経済産業省、2025年確認)。
契約には、SLAや障害通知時間、復旧目標を含めます。再処理の責任や脆弱性対応も定めます。ルール改修単価と法令改定時の対応も、あわせて決めます。
監査への協力やデータの返却、終了時の消去証明を契約に含めます。成果物の帰属も、同じ契約で定めます。変更単価や外部の従量費が高いと、5年間の総額の比較が逆転することがあります。
よくある質問
費用や期間は、対象業務や申込件数によって変わるほか、外部連携や既存基幹の状態でも変わります。ここに示す数値は判断の起点として使い、同じ前提で見積もりを取ります。
入会審査システムの開発費用はいくらですか?
類似システムの公開目安と、カード入会審査向けの推定額は異なります。そのため、金融向けの公開例とカード向けの企画段階のレンジを分けて確認します。
- 類似する金融向け審査システム:シンプルな構成は500万〜1,500万円、中規模は1,500万〜5,000万円、大規模は5,000万〜1億円以上です。
- カード入会審査向け:eKYC、信用情報照会、BRMS、発行基盤連携、監査対応を含む場合、パッケージは1,000万〜3,000万円程度です。
- スクラッチ開発:同じ対応範囲で3,000万〜1億5,000万円以上を推定レンジとすることがあります。
カード向けの金額は公開価格ではありません。接続先や処理量、ルール数、既存システムの改修範囲で変わります。
セキュリティ基準やデータ移行の有無も、金額に影響します。そのうえで、初期費用と5年TCOを分けて見積もりを依頼します。
開発期間はどのくらいかかりますか?
企画・要件定義から本番稼働までの推定目安は、開発方式によって異なります。
- パッケージ中心:4〜8か月です。
- クラウドサービスの組み合わせ:3〜6か月です。
- 独自要件の多いスクラッチ:9〜18か月以上です。
外部機関との接続審査や、複数商品のルール検証、既存基幹の改修があると、期間は延びます。セキュリティ監査やデータ移行も、期間に影響します。
期間を短くするには、まず1商品と1チャネルでPoCを行います。申込受付や本人確認、一部ルール、人手審査の流れを検証します。
PoCで外部連携と例外処理の課題を洗い出してから広げれば、品質を保ちながら、リスクを分散できます。
BRMSやAIは最初から導入すべきですか?
導入の判断では、ルール変更の頻度やAIで解決したい審査課題を確認します。
- BRMS:ルール変更が多く、商品改定やキャンペーンへ業務部門が迅速に対応したい場合に検討します。
- BRMSの統制:変更範囲と承認、シミュレーション、版管理を確認します。移行時のエクスポートも見ておくと、特定のベンダーへの依存を防ぎやすくなります。
- AI:ルールで判定しづらい案件や担当者審査を補助し、理由説明、低信頼案件の人手対応、精度評価を要件にします。
- 導入効果:処理時間短縮や担当者負荷の軽減など、検証可能なKPIと合わせて判断します。
セキュリティと法令対応はどこまで必要ですか?
扱うのは、カード情報や本人確認書類、信用情報、個人番号などです。必要な対応範囲は、その情報と置く場所によって異なるため、法務・セキュリティ担当と適用範囲を確定します。
- データ保護:アクセス権限、暗号化、マスキング、保持・削除を定めます。
- 審査の統制:同意記録、目的外利用防止、操作ログ、ルール変更ログを整えます。
- 委託・障害対応:委託先管理と障害時の再処理を決めます。
PCI DSSやクレジットカード・セキュリティガイドラインは、要件書に名称を書いておけば済むものではありません。カード番号の保存やトークン化、カード情報環境に該当するサービス、委託先が提出する証跡を整理します。データフローと責任分界に反映します。
制度や業界の基準は改訂されることがあるため、公開日時点の情報を確認します。最終的な判断は、専門部署と行います。
まとめ
入会審査システムは、カード・キャッシュレス事業の業務基盤です。申込受付から発行指示と監査までを、本人確認や信用情報照会、審査ルールとスコアリング、人手審査を含めて一つの流れでつなぎます。
審査を速くするだけでなく、例外案件を安全に扱い、誰がどのルールで判断したか後から説明できる状態を作ります。
最初に優先する事項
対象商品と業務範囲を決め、現行フローと審査ルールを一覧にします。そのうえで、申込件数やピーク負荷、目標処理時間をRFPに盛り込みます。外部連携や例外処理、監査証跡も、同じRFPに書き込みます。
方式は初期費用だけでなく、ルール変更のしやすさや保守費、5年TCO、将来のベンダー変更まで含めて比べます。
発注前に実行するアクションの確認と検証
発注前は、確認から検証へと段階を踏んで進めます。
- 審査とIT、法務・セキュリティ、運用の担当者で、ルール一覧と例外処理一覧を確認します。
- 構想やRFPで、審査業務とシステムの責任分界、運用後のルール変更、データ資産の引き渡しを整理します。
- 匿名化したテストデータを用意し、外部API障害、重複申込、本人確認失敗、ルール変更、手動切替を含むPoCを実施します。
小さく検証してから対象を広げれば、費用と品質を管理しやすくなります。事前に明確にしておくと、見積もりを比べる基準がそろい、導入後も審査品質と事業スピードを両立できます。
▼全体ガイドの記事
・入会審査システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。