
マルチクラウド管理システム開発は、現状の整理、共通化する範囲の設計、PoCからの段階展開を順に進めます。この順で進めると、安全な運用の定着につながります。
6つのフェーズの進め方と、費用や見積もりの要点を説明します。
▼全体ガイドの記事
・マルチクラウド管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
マルチクラウド管理システムの全体像
マルチクラウドとは、複数のクラウド事業者を同時に使う構成のことです。オンプレミスや自社データセンターを組み合わせる場合は、ハイブリッドクラウドとも呼ばれます。
管理システムの役割は、共通化すべき管理項目とクラウド固有の機能を切り分け、全体を見渡せる状態にすることです。各サービスを無理に同じ仕様へ変える必要はありません。
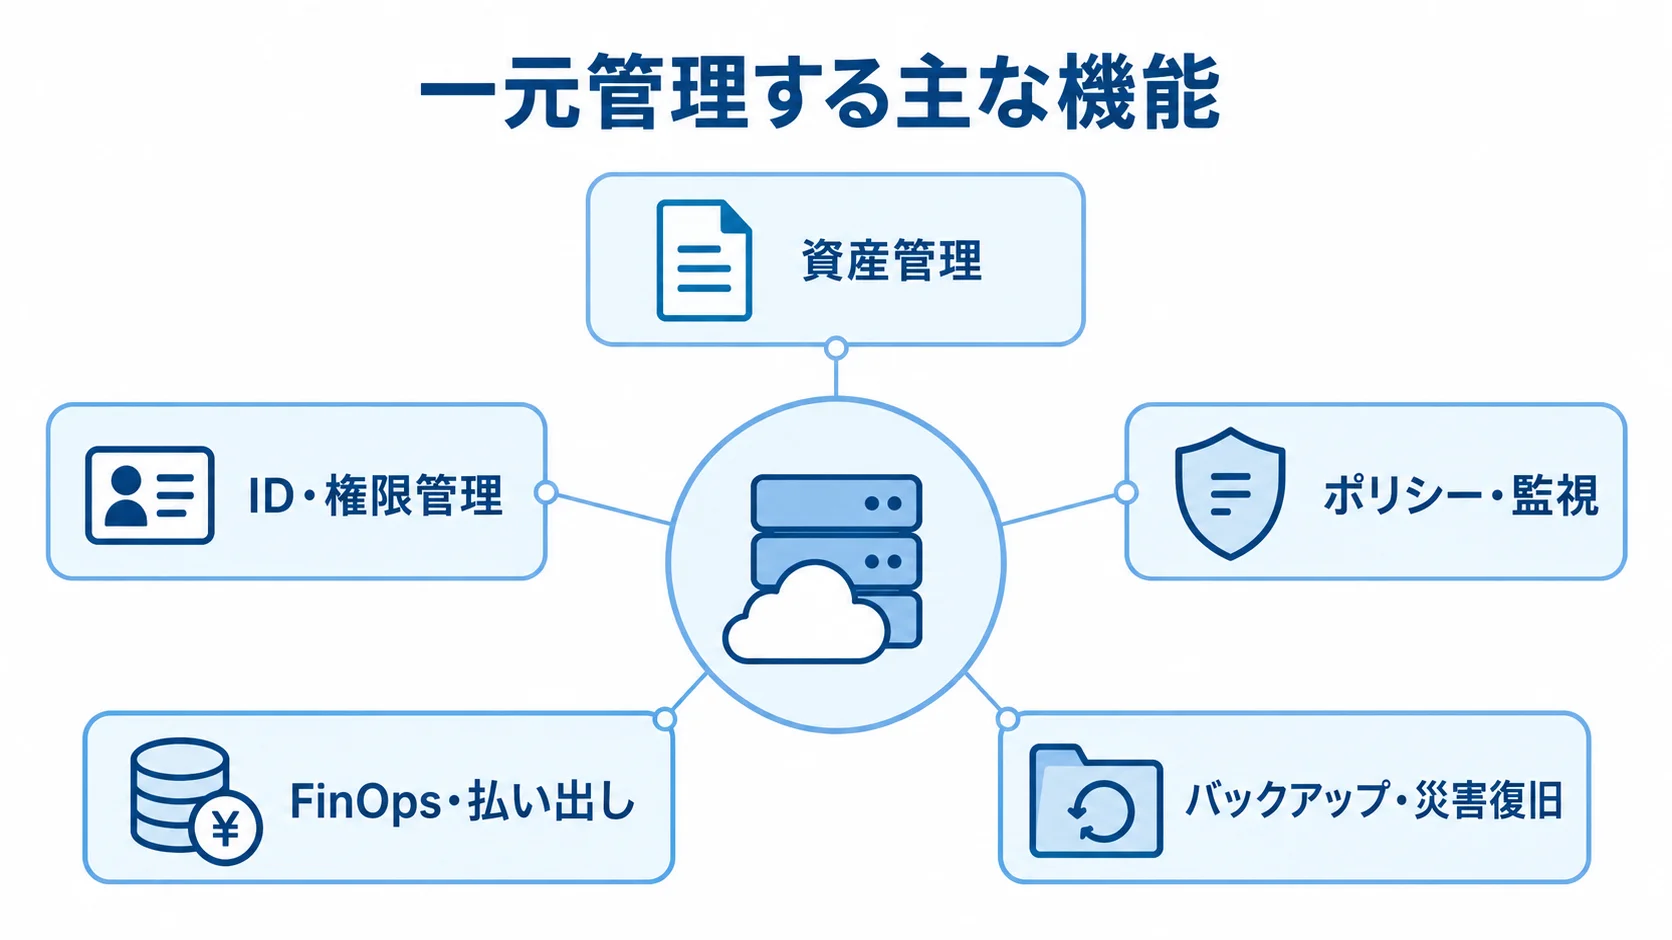
一元管理する主な機能
管理の基盤になるのは、次の5つの機能です。
- 資産管理:全クラウドの資産を共通台帳で扱う
- ID・権限管理:申請と承認、最小権限の共通ルール
- ポリシー・監視:ルールの適用からログまでの統制
- FinOps・払い出し:費用の把握と、環境の提供
- バックアップ・災害復旧:復元と復旧手順の管理
資産台帳には、AWSのアカウント、Azureのサブスクリプション、Google Cloudのプロジェクトを同じ一覧で載せます。そのうえで、所有部門、環境、データ分類を共通の属性として管理します。加えて、重要度と契約情報も属性に含めます。
属性が揃わないままでは、コスト集計や権限の洗い出しで、名称を手作業で直すことになります。
ID管理では、SSOやMFA、RBACを申請と承認に結び付けます。最小権限や一時的な特権付与、異動・退職時の無効化も、同じ申請と承認の流れに含めます。監視では、メトリクスとログを、インシデントや復旧手順と連携させます。
誰が変更できるか、変更記録を何年間保存するかも決めておきます。運用ルールを定めるには、閲覧範囲に加えて、変更の権限と記録の保存期間まで決める必要があります。
共通化する範囲と固有機能を残す範囲
共通化できる運用ルールと、各クラウドの強みを残す機能を見分けるため、観点を分けて整理します。
- 共通化:タグ、命名、環境、申請、MFA、ログ、予算、優先度、KPI
- 固有機能:AWS IAM、Azure RBAC、Google Cloud IAM
- 例外:期限と責任者を決めて個別管理
各クラウドのネットワーク、マネージドデータベース、AIサービスは、固有機能を残した方が安全で効率的な場合があります。画面を一つにそろえる都合で、高度な機能を捨てないようにします。
設計書では、共通ポリシー、クラウド固有ポリシー、例外申請の3層に分けます。例外には、期限と責任者を明記します。
共通ポリシーは全環境に適用します。一方で、固有ポリシーは各クラウドの標準機能で実装します。
この切り分けにより、将来4つ目のクラウドを加えても、業務ルールをすべて作り直さずに済みます。
マルチクラウド管理システム開発の進め方
開発は、要件整理から定着化までの6フェーズに分けて進めます。フェーズごとに区切ると、進捗と判断責任の所在がはっきりします。
全クラウドや全リソースを一度に対象にせず、まず開発環境や重要度の低い業務で検証します。合格基準を満たした範囲だけを、本番へ広げます。
第1フェーズ:要件整理・現状把握
現状把握では、資産と運用の実態を一覧にします。製品を選ぶ前に、二重入力や属人化といった、解決したい課題をはっきりさせます。
- 資産・契約:台帳、契約一覧、クラウド別月額利用料
- 構成・運用:ネットワーク構成図、認証方式、監視・バックアップ一覧、運用体制
- 例外資産:シャドーIT、未使用VM、公開IP、共有管理者ID
経営、情報システム、セキュリティの各部門に加え、開発、経理、現場運用へも聞き取ります。そのうえで、MUSTとWANTを分けます。
MUSTには、全アカウントを一覧にすること、退職者の権限を止めること、公開ストレージを検知することがあります。予算超過の通知、監査ログの保存、RPO・RTOの達成も含みます。
KPIは、達成状況を測れる指標にします。例として、未承認リソースの是正日数、権限の洗い出しにかかる時間、障害検知から一次対応までの時間を設定できます。
第2フェーズ:クラウド・製品・開発方式の選定
選定では、クラウド数と対象リソース数に加えて、既存環境との適合性を確認します。
- 規模・構成:Kubernetes、閉域網、国内データ所在地
- 既存連携:SSO、SIEM・ITSM、Terraform、CI/CD
- 運用条件:24時間365日対応が必要か
候補には、AWS Control Tower、Azure Arc、GKE Multicloudがあります。既製のFinOps・SIEM・ITSM製品や、自社ポータルと組み合わせることもできます。
方式を選ぶ際は、保守の負担と業務への適合度を比べます。標準機能を中心に、業務固有の部分だけを拡張すると、API変更や脆弱性対応の負担を抑えやすくなります。
スクラッチ開発は業務に合わせやすい一方で、課金仕様やAPI変更への追随は、自社の責任として残ります。
将来のクラウド追加や、他社への運用移管も評価します。あわせて、設定情報とTerraformコードの引き渡し条件も確認します。
第3フェーズ:全体設計・連携設計・開発
設計では、管理ポータル、接続コネクタ、自動化を分けて考えます。データは、正規化データ層と共通データ層に分けます。
共通データ層では、IDとポリシーを扱います。ログとコストも、同じ層で扱います。
- 管理対象の識別:アカウント等を同じ単位で扱う
- 属性設計:部門、システム、環境、データ分類、所有者、予算コードを管理
たとえば、AWSのアカウント、Azureのサブスクリプション、Google Cloudのプロジェクトを、共通の管理対象として扱います。属性が欠けると、費用の配賦や権限の監査が働かなくなります。
連携設計では、SSO・MFA、VPN・専用線、DNSの接続方式を定めます。監視、SIEM、ITSMとの連携も含みます。
さらに、バックアップや課金データとの連携も定めます。TerraformやAPIの接続方式も、同じ設計で扱います。
変更は、申請から承認を経て、実行し、記録し、ロールバックするまでを一連の流れにします。緊急変更には、別の承認ルートを設けます。
自動修正は、まず通知のみで始め、次に承認付きの是正へ、最後に限定的な自動修復へと広げます。誤検知によって本番が止まるのを避けるためです。
第4フェーズ:テスト・PoC・受け入れ
PoCでは、機能一覧だけでなく、実際の運用シナリオを通して確認します。最低限、次の7つのシナリオを試験します。
- 新しいアカウントやプロジェクトを追加する
- 標準テンプレートで環境を払い出す
- 退職者の権限を停止する
- 公開IPや暗号化未設定を検知する
- 予算超過を通知する
- 障害時に影響範囲を特定する
- バックアップから復旧する
合否は、処理時間や成功率で判断します。加えて、監査ログが完全か、固有機能に影響がないか、手作業がどこに残るかも見ます。
全対象の資産情報は、翌営業日までに反映するという基準を設けられます。特権を付与するときは、申請者、承認者、期限を記録します。
重大なアラートは、設定した時間内に担当者へ通知します。あわせて、通信断、API制限、重複イベントの場合も試します。権限不足と誤検知も確かめます。
合格判定を、ベンダーのデモ環境だけで済ませないよう注意します。
第5フェーズ:段階稼働・移行・運用開始
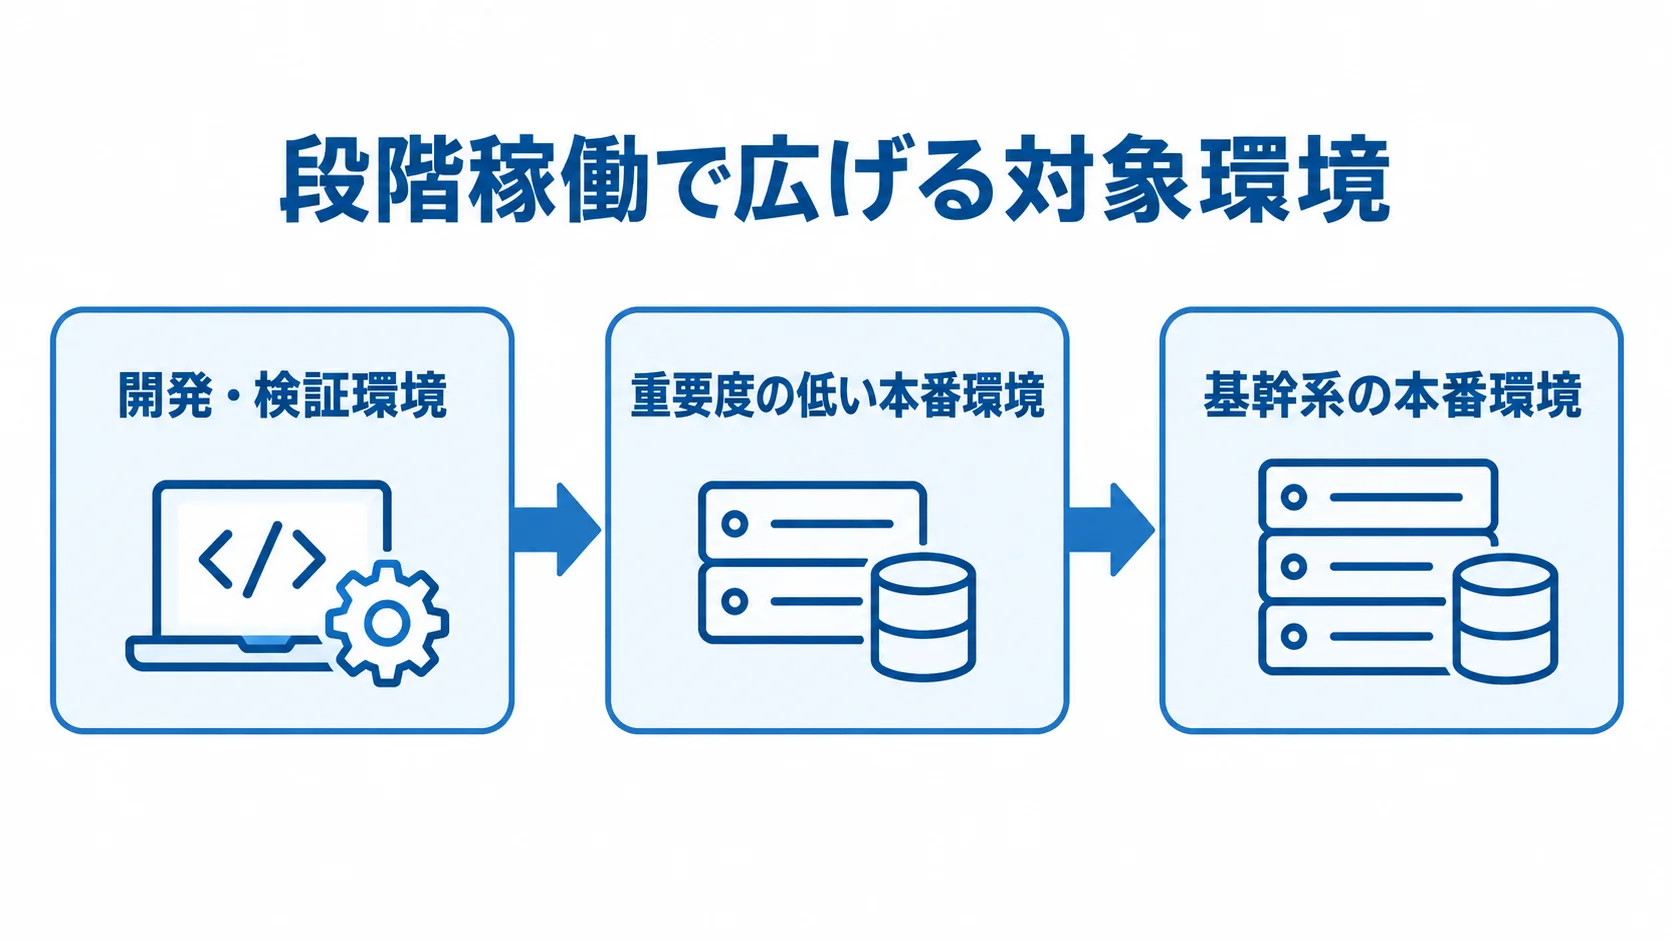
稼働は、影響の小さい環境から本番へ、次の順で広げます。
- 開発・検証環境
- 重要度の低い本番環境
- 基幹系の本番環境
各段階では、資産の登録率や権限の洗い出し、バックアップからの復旧を確認します。監視通知、連絡網、ロールバックも、同じ段階で確かめます。そのうえで、旧台帳や旧監視と一定期間突き合わせ、差分を説明できてから切り替えます。
運用を始める時点で、クラウド事業者と開発会社、社内ITの役割を文書にします。セキュリティや各部門についても、どこまでを受け持つかを明記します。
- 対応体制:一次窓口と重大度別の連絡経路
- 運用条件:復旧目標、ログ期間、定例報告、変更凍結
- 緊急時:権限付与と障害の切り分け手順
障害箇所を切り分けられないと、複数社へ問い合わせることになり、復旧が遅れます。
第6フェーズ:定着化・改善・運用移管
ポータルを日常業務に定着させるため、運用カレンダーと利用者向けの案内を整えます。
- 定期業務:申請、権限変更、費用配賦、脆弱性対応
- 利用者支援:開発者へ申請方法と払い出し時間を案内
- 月次確認:未承認数、違反是正時間、権限の洗い出し時間、クラウド別・部門別配賦率
- 運用品質:重大インシデントのMTTR、復旧成功率
- 四半期見直し:ルール、ダッシュボード、権限、契約、自動化
障害連絡や月次レビューも予定に組み込んでおくと、担当者が交代しても同じ手順で運用を続けられます。
月次レビューでは、運用KPIを確認し、未達の原因を調べます。
目標未達の原因には、ツール以外にも、タグの入力漏れや承認者の不在、古い手順があります。
マルチクラウド管理システムの費用相場と内訳
費用は、管理システムの開発・導入費とクラウド利用料に分けて考えます。ほかに、ログ・監視・セキュリティ製品費、ネットワーク費、運用委託費も含めて考えます。
管理機能が無償でも、ログ保存や構成管理などの周辺サービスは有料になる場合があります。そのため、製品のライセンス料だけでなく、対象リソース数と運用時間を含めた3年間のTCOで比べることが必要です。
公開価格から確認できる管理機能の料金
公開されている価格をもとに、製品ごとの課金範囲を確認します。
- AWS Control Tower:サービス自体の追加料金なし
- Azure Arc:一部の管理機能は追加料金なし
- GKE Multicloud:AWSまたはAzure上の管理対象vCPUは0.00822米ドル/時
AWS Control Towerのランディングゾーンで有効化するAWS CloudTrailとAWS Configには、利用料がかかります。Amazon CloudWatch、Amazon S3、Amazon VPCなどにも、別途の利用料がかかります。
周辺費用は、ログ量や保存期間、構成変更数や監視対象をもとに算出します(出典: AWS Control Tower公式料金ページ、2026年確認)。
Azure Arcでは、リソースの整理、Azure Resource Graph、RBACなどに、追加料金がかからない範囲があります。テンプレートや拡張機能も、この範囲に含まれます。これらはコントロールプレーン機能です。
Microsoft Defender for CloudやAzure Monitorは別料金です(出典: Microsoft Learn「Azure Arc overview」、2026年確認)。
Attached Clustersは1時間あたり0.10米ドルです。730時間で換算すると、Attached Clustersは約73米ドル、管理対象vCPUは約6.00米ドルです。
基盤側のVMやロードバランサー、ストレージの費用は、別途必要です(出典: Google Cloud「GKE pricing」、2026年確認)。
受託開発・導入の費用レンジ
日本企業向けの受託開発費は、公開されている定価が少なく、対象範囲によって大きく変わります。
費用を左右するのは、対象クラウド数やアカウント数、リソース数です。IAM・監視・ITSM連携やネットワークも、費用を変える要因になります。DRや24時間運用の有無も、費用に影響します。
費用と期間の目安は、開発規模によって次のように分かれます。下の数値は、業務システムの刷新相場やエンジニア単価などのリサーチノートを当てはめて推定したレンジです。
- 小規模PoC:初期費用300万〜800万円、2〜4か月
- 標準導入:800万〜2,000万円、4〜8か月
- 大規模開発:2,000万〜5,000万円以上、8〜18か月
小規模PoCは、2クラウド、数十〜100程度のリソースを対象とします。資産台帳、コストを見られる仕組み、基本アラートも含みます。
標準導入は、2〜3クラウドを対象とします。IAM・RBAC、ポリシー、監視を含みます。FinOps、Terraform、既存SSO連携も、その範囲に入ります。
大規模開発は、3クラウド以上を対象とします。独自ポータルやSIEM・ITSM、ネットワークも含みます。さらに、DRや移行・運用設計まで対象になります。
この金額は特定案件の確定額ではなく、RFP作成時の初期目安として使ってください。
月額運用費と見落としやすい追加費用
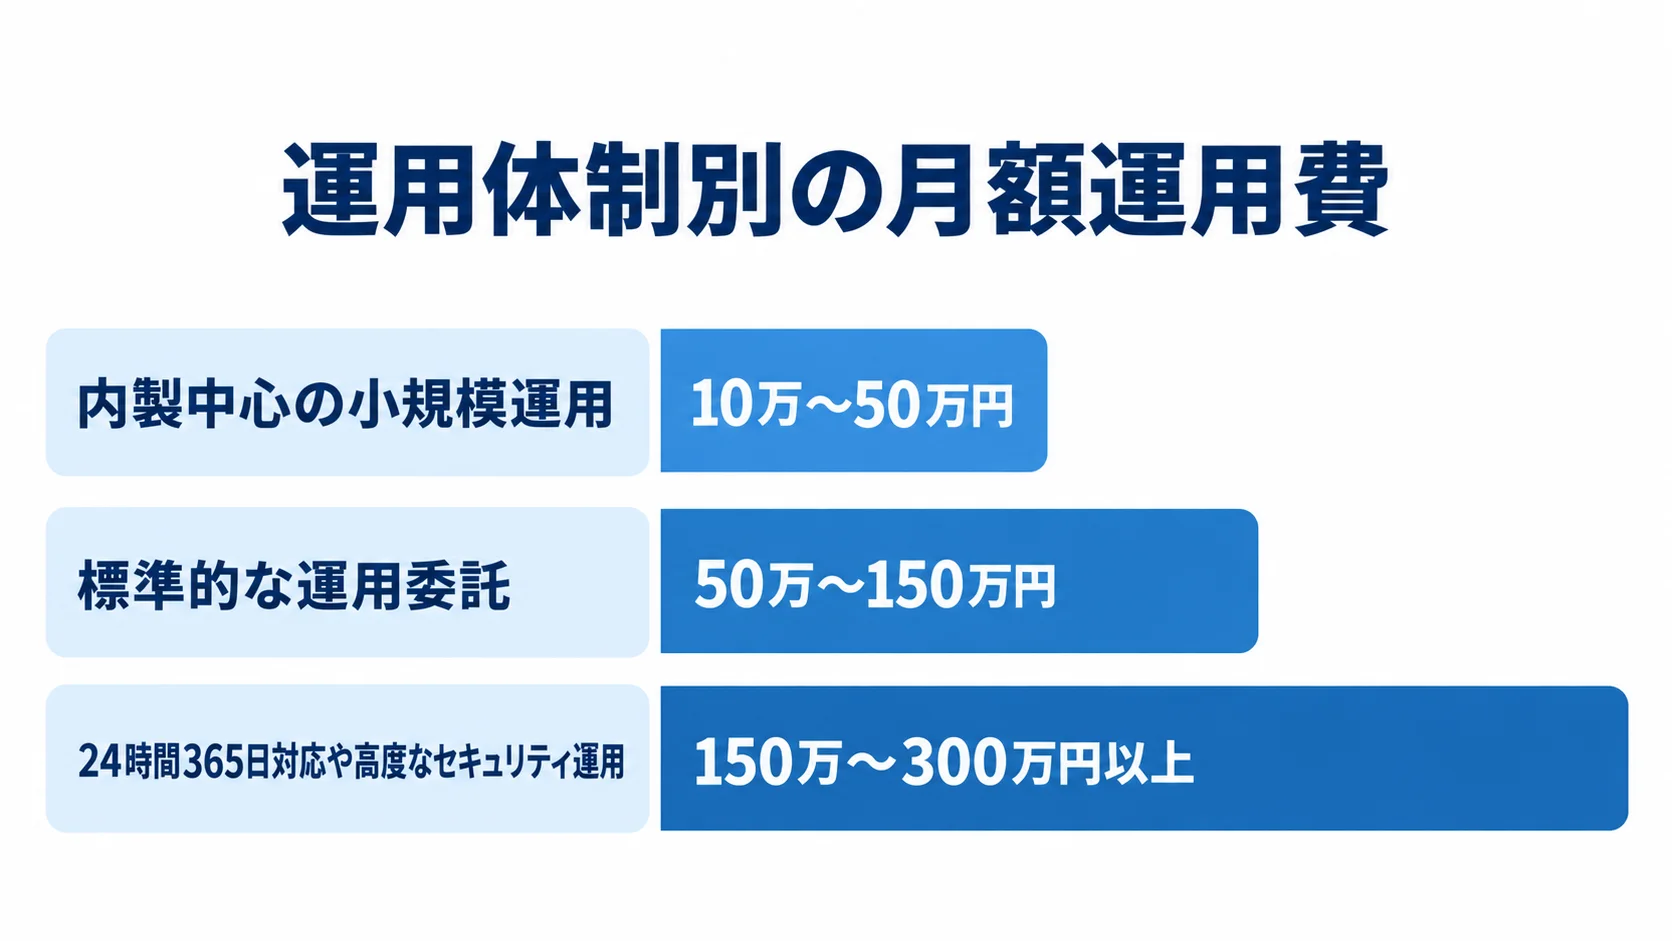
クラウド利用料を除く月額費用は、運用体制ごとに次の推定レンジになります。
- 内製中心の小規模運用:10万〜50万円
- 標準的な運用委託:50万〜150万円
- 24時間365日対応や高度なセキュリティ運用:150万〜300万円以上
管理SaaSやログ保管、監視が、月額に含まれるかを確認します。バックアップやサポート、MSPの対応時間も、同じように確かめます。月額の安さだけで、委託先を決めないようにします。
追加費用には、クラウド間の転送や閉域網・専用線、長期のログ保存があります。さらに、SIEMや脆弱性管理の費用、バックアップ容量や検証環境もかかります。
教育、移行支援、夜間休日対応も、見落としやすい項目です。特に、3クラウド以上では、横断して集約するため、転送費とログ量が増えます。
見積書では、金額を3種類に分けて示してもらいます。クラウド利用料込みのもの、クラウド側から直接請求されるもの、従量課金で別途かかるものです。
見積もりを取る際のポイントとチェックリスト
見積もりを比べるには、画面数や機能数よりも、条件をそろえることが大切です。各社には、同じ条件を提示します。
- 対象範囲:クラウド、管理対象、連携先
- 運用条件:セキュリティ水準、運用時間、移行・教育の有無
- 費用内訳:初期、月額、従量、オプション
初期費用と月額費用を分け、従量費用とオプションも別に示してもらいます。
RFPに書くべき対象範囲
RFPには、対象範囲を具体的に書きます。
- 環境:クラウド、アカウント、VM等の数、開発・検証・本番
- 連携:IdP、MFA、監視、SIEM、ITSM、CI/CD、Terraform
- データ:対象データ、国内保管、越境移転条件
AWS・Azure・Google Cloudなどの名称と、アカウント・サブスクリプション・プロジェクトの数を明記します。VM・コンテナ・DB・ストレージのおおよその数と、開発・検証・本番の区分を記します。
既存のネットワークやバックアップ、MFAの有無も示します。
運用条件には、監視時間やSLA、RPO・RTOを記載します。ログ保存期間や月次レポート、予算配賦も書いておきます。
承認者と障害時の一次窓口、希望稼働時期を示します。社内で残したいスキルも添えます。未確定の値は、PoCで調べる項目に分けます。
対象が曖昧なまま「全部一元管理」と書くと、追加費用や納期の遅れにつながります。
複数社比較で見るべき評価項目
比較表は、自社のRFPとPoCの条件に合わせ、複数の観点で作ります。
- 機能:資産、IAM、ポリシー、FinOps、ログ・SIEM連携
- 技術・運用:クラウド、Kubernetes、Terraform、API、24時間365日対応
- 導入条件:国内保管、PoC、実績、料金体系
各社は、企業規模や知名度ではなく、要件への適合性で評価します。接続を重視するなら、ネットワークの実績を確認します。統合運用を重視する場合は、ITSMや監視、エスカレーションの実績を詳しく確認します。
契約時には、費用と運用移管の境界が曖昧にならないよう、確認項目を整理します。
- 引き渡し:設計書、設定、Terraform、監視ルール、ログ
- 移管・保守:移管支援、API変更時の対応範囲、脆弱性対応、障害窓口
- 契約:最低契約期間、従量料金の上限、準委任・請負の範囲
各成果物の所有権と、契約終了時の引き渡し条件も、契約書に明記します。未確定の要件整理は準委任にし、仕様が確定したあとの開発部分を請負にする方法もあります。
リサーチノートでは、請負は準委任より1.3〜1.5倍程度高い傾向です。そのため、契約方式も見積もりの根拠として確認します。
セキュリティ・法規制・失敗リスクの確認
セキュリティ要件は、アクセス、データ保護、運用記録の観点で確認します。
- アクセス:MFA、RBAC、管理者操作の記録
- 保護:暗号化、鍵、脆弱性、バックアップ
- 供給網:サプライチェーンと監査ログ
- 個人データ:所在地、バックアップ、アクセス、取扱事業者
- クラウド接続:VPN、統合認証、製品、ログの責任分界
AWS Security Hubは、2026年にMicrosoft Azureを含むセキュリティ運用への対応を広げています。また、資産を把握するだけでなく、脅威や脆弱性、設定ミスを共通のデータで相関分析する設計が重視されています(出典: AWS Security Blog、2026年7月発表)。
製品を統合しても、リスクを判断する人と是正を担当する人は、自社で決めます。個人データについては、契約上の安全管理措置も確認します。
国内リージョンでも、外国の事業者が扱う構成では、法令上の確認が必要な場合があります(出典: 個人情報保護委員会「外国にある第三者への提供編」、2025年12月一部改正)。経済産業省の2025年公開資料も、複数クラウドの接続設計の参考になります。
接続には、VPNや統合認証を組み合わせ、クラウド別のセキュリティ製品とログ管理を合わせて考えます。接続設計と責任の範囲は、RFPの段階から明記します。
よくある質問(FAQ)
費用、導入範囲、既存ツールとの関係、運用体制については、よく質問を受けます。代表的な疑問への回答を、実務上の判断材料とあわせて示します。
マルチクラウド管理システムは何から始めればよいですか?
まず、クラウドやアカウント、資源を一覧にし、台帳として整理します。続けて、認証やネットワーク、監視の状況を洗い出します。バックアップや費用、担当者についても確かめます。
改善のKPIは、1〜3個に絞ります。候補には、未承認資源の削減や権限の洗い出しの短縮、障害対応の迅速化があります。
開発環境を使ったPoCから始めると、導入の可否を確かめてから判断できます。
マルチクラウドにすると本当に費用を削減できますか?
マルチクラウドにすると、費用が下がるとは限りません。データ転送や人材、監視が増える場合もあります。ログやバックアップも、費用が増える要因になる場合があります。
導入の前後で、クラウド別・部門別・システム別のTCOを比べます。未使用資源や過剰スペック、予算超過を改善する運用設計があれば、削減効果を測れます。費用配賦の不明確さも、改善の対象にできます。
既存の監視・認証・ITSMツールは置き換えるべきですか?
既存ツールは、最初から置き換えなくても進められます。まず、既存ツールの利用実績や契約期間を確認します。API連携やログ形式、運用担当も、あわせて確かめます。
そのうえで、共通データ層へ連携し、不足する機能だけを追加する方が、移行リスクを抑えやすくなります。新しいポータルを導入する場合も、既存のアラートやチケットが二重発報しないことをPoCで確認します。
運用を内製と外部委託のどちらにすべきですか?
標準化した申請や承認、資産台帳は内製します。KPI管理も内製し、24時間監視や高度なクラウド障害対応はMSPへ委託します。このように業務を分けて考えると、選択肢が整理されます。
委託する場合も、設計書や設定情報、コードは自社で保有します。ログや運用手順も、自社の手元に残します。そのうえで、定期的に訓練とレビューを行います。
担当者が退職しても運用できるか、他社へ移管できるかを、契約前に確認してください。
まとめ
マルチクラウド管理システム開発の成否は、複数クラウドをまたぐ運用ルールを定め、現場が継続して使える状態まで作れるかで決まります。製品名や画面の数よりも、この点が重要です。
要件整理では、資産やIDを洗い出します。ネットワークや監視、コストも、現状を一覧にします。選定では、共通化とクラウド固有機能の境界、将来の移管条件を確認します。
6フェーズによる小さな開始と段階展開
6つのフェーズは、要件整理から始まり、クラウド・製品の選定、設計・開発、テストを経て、稼働と定着化へと順に進みます。各フェーズに成果物と合否基準を置き、開発・検証環境から本番へ段階展開します。
費用は、PoC・標準導入・大規模個別開発の推定レンジを出発点にします。そのうえで、クラウド利用料と転送費を分け、ログ費や監視費、運用委託費も含めて、3年間のTCOで比べます。
PoC準備に向けた条件整理
候補は、機能数よりも実演の内容で比べると違いが分かりやすくなります。PoCの準備に向けて、条件を整理しておきましょう。
- 対象範囲:クラウド数、アカウント数、対象資源
- 運用条件:認証・監視、月額費用、RPO・RTO、運用時間、希望時期
- PoC基準:7つ前後の試験シナリオと合否基準
- 実演内容:権限剥奪、違反対応、予算超過、障害切り分け、復旧訓練、運用移管
▼全体ガイドの記事
・マルチクラウド管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。