
マルチクラウド管理システムは、複数のクラウドやオンプレミスの資産、ID、セキュリティ、コストを共通の運用モデルで管理する仕組みです。
各クラウドの固有機能を使い分けながら、運用品質と説明責任を高められます。各テーマの詳細は、下の関連記事もご覧ください。
▼関連記事一覧
・マルチクラウド管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・マルチクラウド管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・マルチクラウド管理システム開発の見積相場や費用/コスト/値段について
・マルチクラウド管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
マルチクラウド管理システムの概要
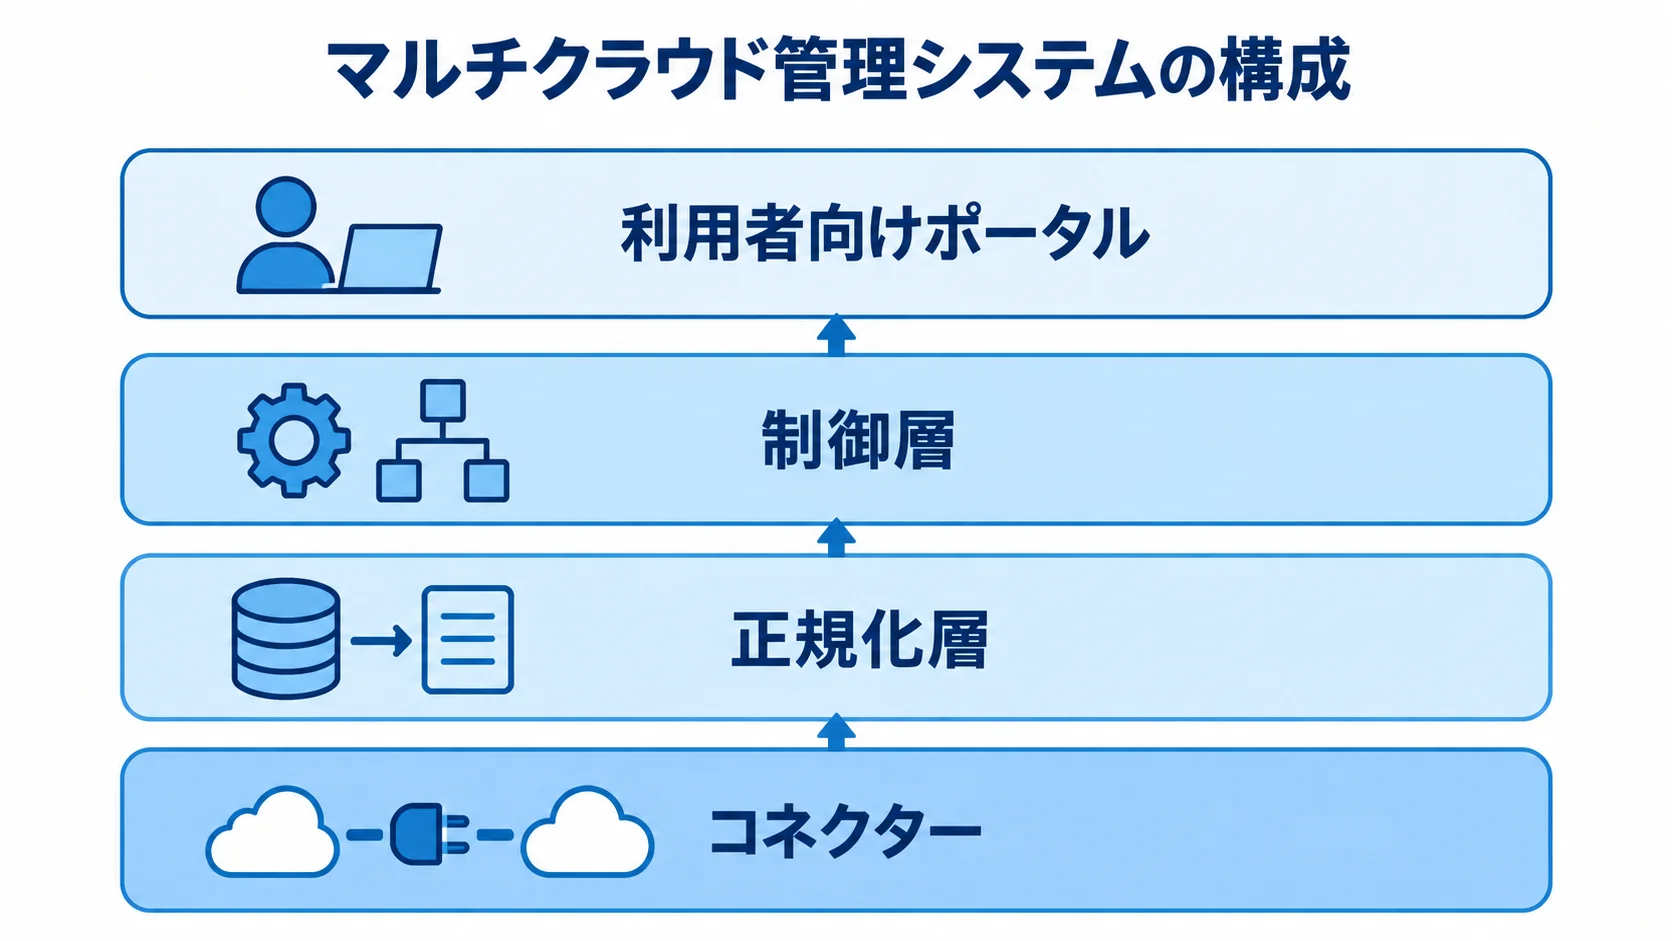
マルチクラウド管理システムは、複数のクラウド事業者やオンプレミス環境を、共通の運用モデルで管理する基盤です。各環境の違いを吸収したうえで、共通ポリシーや承認フローを揃えます。監査記録と運用データもそろえ、環境をまたいで確認できるようにします。
管理対象になる範囲
管理対象は、契約単位とクラウド内の資産に分かれます。資産台帳には、次の対象を登録します。
- 契約単位:アカウント、サブスクリプション、プロジェクト
- IT資産:仮想マシン、コンテナ、データベース、ストレージ
- 運用資産:ネットワーク、DNS、暗号鍵、監視設定、バックアップ
台帳には、所有部門や環境区分、重要度、データ分類、ライフサイクルをひも付けます。開発環境と本番環境は重要度や変更権限が異なるため、同じルールでは扱いにくくなります。
管理システムには、クラウドへ接続するコネクターとデータの正規化層が入ります。ポリシーやワークフローを動かす制御層と、利用者向けポータルも含まれます。また、API取得の失敗と機能の非対応は、区別して表示します。
マルチクラウドとハイブリッドクラウドの違い
企業システムでは両方の考え方が関わるため、利用する環境の組み合わせをまず確認します。
- マルチクラウド:複数のクラウド事業者を同時に利用
- ハイブリッドクラウド:パブリック、オンプレミス、プライベート環境を組み合わせる
企業システムでは、複数クラウドとオンプレミスを併用し、両方の論点を含む構成も少なくありません。そのため、設計時には共通管理する環境と、各環境に任せる機能を決めておきます。
環境の違いを考慮しないと、クラウド間の通信は整えたものの、オンプレミス側の認証やバックアップを見落とすことがあります。また、クラウドごとの機能だけを導入すると、全体の責任分界が曖昧になる場合もあります。
2025年に公表された同事業では、複数の主要クラウドを本番環境と品質保証環境に分けました。クラウド間VPN、統合認証、権限管理を組み合わせ、さらに脅威検知とログ管理も加えています。
この事例は、ポータルの統合に限らず、ネットワークとIDを一体で設計するテーマだと示します。セキュリティと監査も、同じ設計の範囲にあります(出典:経済産業省「デジタルプラットフォーム構築事業」、2025年)。
導入目的とメリット
導入の狙いは、複数の環境を使い続けながら運用品質と説明責任を高めることです。クラウドの数を減らすことは、目的に含まれません。
複数環境を選ぶ理由は、企業ごとに異なります。部門ごとの契約や買収後に残った基盤、特定クラウドのサービスがあります。このほか、データ所在地や業界規制への対応も理由になります。
資産・権限・コストの横断的な見える化
最初のメリットは、各環境に何があり、誰が所有し、いくらかかっているかを同じ単位で把握できる点です。
- 費用配賦:タグ、ラベル、契約情報、コストセンターを共通化し、予算超過や未使用リソースを早く見つける
- 権限管理:SSO、MFA、RBAC、最小権限、特権付与、異動・退職時の無効化を行い、操作を記録
各クラウドの請求画面を個別に確認すると、部門別・システム別の費用配賦に時間がかかります。
アカウントが増えるほど、個別の管理者権限や期限切れのアクセスキーを見落としやすくなります。そこで、台帳と自動検知で把握する仕組みを置きます。
ガバナンスと障害対応の標準化
共通ルールの運用と障害対応は、次の二つの流れで標準化します。
- ポリシー:違反の検知、通知、是正、例外承認を記録
- 障害対応:メトリクス、ログ、経路、変更履歴、チケットを確認
公開IPの原則禁止、保存データの暗号化、バックアップ保持などは、手作業の確認だけでは漏れることがあります。
ポリシーをコード化し、対応を記録しておけば、監査の場で運用を示せます。
2026年には、複数クラウドのセキュリティシグナルを共通データ層に集め、脅威や脆弱性を優先付けする方向が、主要サービスで示されています(出典:クラウド各社の公式発表、2026年)。こうした流れのなかで、管理は資産台帳からセキュリティ運用や対応自動化へ広がっています。
主要な機能
機能を選ぶときは、画面の見た目よりも、現場の手順をどこまで減らせるかを見ます。検知から通知と承認までがつながっているか、変更、記録、振り返りまで続けて行えるかが、判断の分かれ目になります。
資産管理とID・権限管理
資産管理とID管理では、収集して記録する情報と、アクセス制御の決め方を整理します。
- 資産:アカウントとリージョンを定期収集します。VM、コンテナ、DB、ストレージ、ネットワークも対象です。
- 共通項目:所有者、環境、重要度、データ分類を付与します。作成日、最終利用日、削除予定日も記録します。
- ID管理:認証基盤とSSO連携し、MFA、職務別RBAC、特権申請と期限を設定
収集時刻とAPI取得の失敗も記録しておき、古い情報を最新のものとして表示しない設計が必要です。
各クラウドではロール名が異なるため、共通の職務定義をクラウドごとの権限へ変換する仕組みが要ります。
ポリシー・監視・FinOps
ポリシーでは、許可リージョンや公開設定、暗号化をルール化します。ログ保存、バックアップ、利用可能なサービスも、ルールとして定めます。違反を即時に遮断するか、検知後に担当者が承認するかは、重要度と業務影響で分けて決めます。
自動修正を広げるときは、誤検知による本番停止を防ぐ除外条件とロールバック手順が欠かせません。また、監視では各クラウドのメトリクスやログを共通の重要度に変換し、アラートの重複を抑えます。
FinOpsでは請求額に加えて、データ転送費や予約・割引を分析します。アイドルリソース、部門別配賦、予算差異も分析の対象です。目的が月次の請求確認か、日次の予算超過防止かによって、必要なデータ更新の頻度が変わります。
マルチクラウド管理システムの種類と選び方
実現方法は複数あり、企業の状況に応じて選びます。既存機能の組み合わせで足りる企業もあれば、複数クラウド対応のSaaSや運用サービスが合う企業もあります。
独自ポータルを開発する場合も、共通化する業務を絞り、最初から全部は作らないようにします。
クラウド標準機能・既製サービスを組み合わせる方法
標準機能の組み合わせは、導入を早く始めやすい方法です。役割ごとに、アカウント統制やリソース台帳、Kubernetes管理を選びます。さらに、ログ分析やセキュリティ検知、費用分析も選び、APIやイベントでつなぎます。
個別画面の開発が少ないため、クラウド側の更新を受けやすく、将来の移行もしやすい傾向があります。一方で、サービスごとにデータモデルや権限が異なります。アラートや料金体系も、サービスごとに違います。
複数画面を行き来すると、運用が導入前より複雑になる可能性があります。そのため採用前に、運用図へ認証や監査ログ、通知先を書き込んでおきます。チケットやデータ保存期間、障害時の窓口も、同じ図に記載します。
横断管理基盤・独自ポータルの開発
共通の業務フローまで含めて統一したい場合は、独自の基盤を構築する方法があります。
- 対象業務:申請・承認、予算配賦、部署別ルール
- 連携技術:Terraform、Kubernetes、GitOps、ITSM、SIEM
承認済みのテンプレートから環境を払い出すと、標準化と速さを両立しやすくなります。ただし、各クラウドのAPIや課金仕様、認証の方式、障害通知、サポート条件は変わります。
接続アダプターは分けておき、共通のドメインモデルとクラウド固有の差分を混ぜない設計が重要です。設計書やソースコード、設定などの所有権と移管条件は、導入時に決めておきます。テストデータと運用手順も、所有権と移管条件を含めて決めます。
マルチクラウド管理システムの開発・導入の進め方
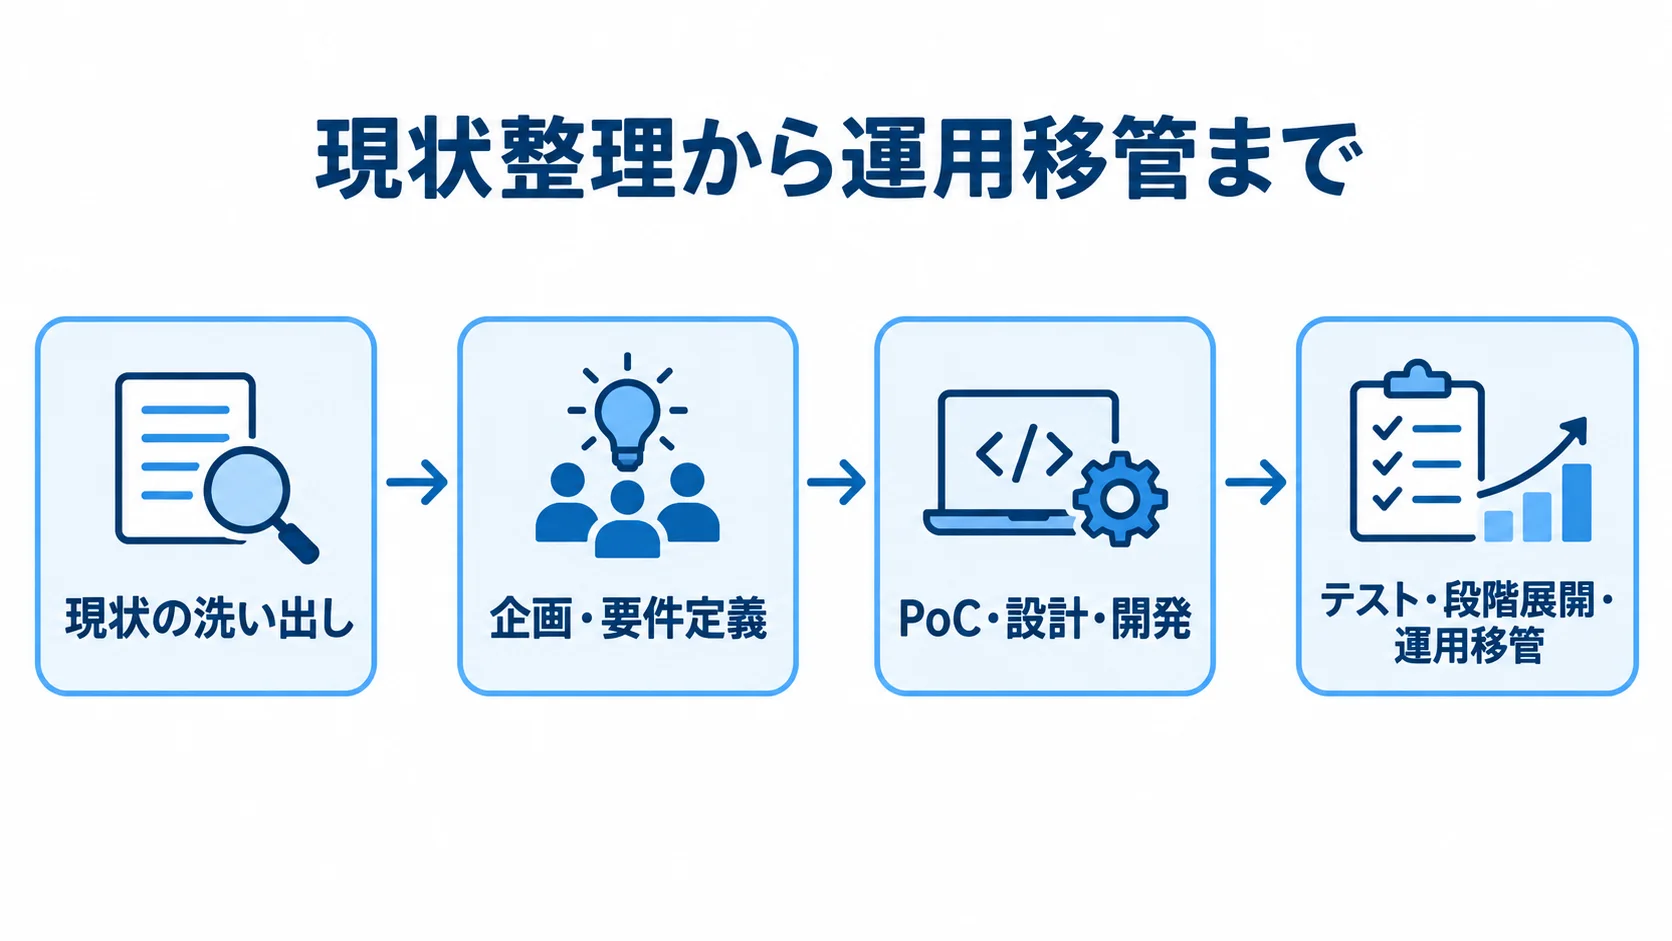
技術を選ぶのは最後にし、まず現状を洗い出して、共通化する運用を定義します。
まず、対象クラウド数やアカウント数、リソース数をそろえます。次に、データの重要度やRPO・RTO、監視時間を確かめます。既存認証と予算、社内に残す業務もあわせて整理します。
▶ 詳細はこちら:マルチクラウド管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
企画・要件定義での決定事項
企画では、「一元管理したい」という要望で止めず、導入目的を測定できるKPIに置き換えます。
- KPI:未承認リソースの検知から是正までの日数、月次の権限の見直し時間、クラウド別費用配賦率、重大アラートの一次対応時間
- MUST:資産収集、SSO、MFA、権限、監査ログ、主要ポリシー、費用、通知、チケット連携
- WANT:AI異常検知、自動修復、複雑なチャージバック
コスト削減だけを目的にすると、セキュリティや復旧性を下げる判断につながりかねません。そこで、品質、リスク、工数も合わせて評価します。
MUSTとWANTを分けると、初期範囲を守りやすくなります。成果物には、業務フローやデータ項目、権限マトリクスを含めます。さらに、責任分界、例外処理、受け入れ基準も書き入れます。
PoC・設計・開発での確認事項
PoCから設計・開発へ進む前に、機能が動くかどうかと、失敗時の扱いを確かめます。
- PoC環境・操作:開発・検証環境でアカウント追加、資産収集、権限付与と剥奪を試す
- PoCの確認:ポリシー違反や予算超過通知、ログ検索、障害切り分けの動作
- 設計・開発:接続、共通データ、認証、ポリシー、イベント、監査ログを分離
画面が表示されるかだけでなく、失敗の場面も確かめます。API取得の遅延や権限不足、クラウド固有の例外を試します。さらに、通知の重複やデータ欠損、担当者が手順を再現できるかも確認します。
クラウド間ネットワークやDNS、暗号鍵を要件に含めます。バックアップと秘密情報管理も対象に入れます。管理ポータルの外側にある項目も、除外理由にはなりません。
設計・開発では、各機能を誰が実行するか、失敗時にどう戻すか、どの証跡を残すかを定めます。
テスト・段階展開・運用移管
テストから運用移管までは、次の段階で確かめます。
- API停止、認証障害、誤申請、ログ欠損、予算遅延、通信断絶からの復旧をテストします。
- 開発・検証環境から重要度の低い本番、重要な本番へ段階展開し、影響を抑えます。
- 各段階で継続・延期・撤退の判定基準を設けます。
- 当番やエスカレーション、SLA、責任分界を定めます。例外承認や権限の見直し、障害訓練、成果物の保管先も決めます。
運用移管では、手順書があるだけでは足りません。当番表やエスカレーション、SLA、クラウド事業者との責任分界も決めておきます。判断を誰が下すかが決まっていないと、障害時に対応が止まることがあります。
担当者が変わっても運用できるよう、教育と引き継ぎの完了を受け入れ条件に含めます。
費用相場とコストの内訳
費用は管理画面の開発費だけでは決まりません。費用を左右するのは、クラウド数やアカウント数、リソース数です。既存IAMや監視、ITSMとの連携範囲も、費用に影響します。
ネットワークやログ保管、24時間運用の範囲も影響します。移行と教育の範囲も、金額の幅を広げる要因です。ここで示す金額は、公開定価ではなく、類似案件と対象範囲から作った初期検討用の推定です。
▶ 詳細はこちら:マルチクラウド管理システム開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:マルチクラウド管理システム開発の発注/外注/依頼/委託方法について
初期費用の目安
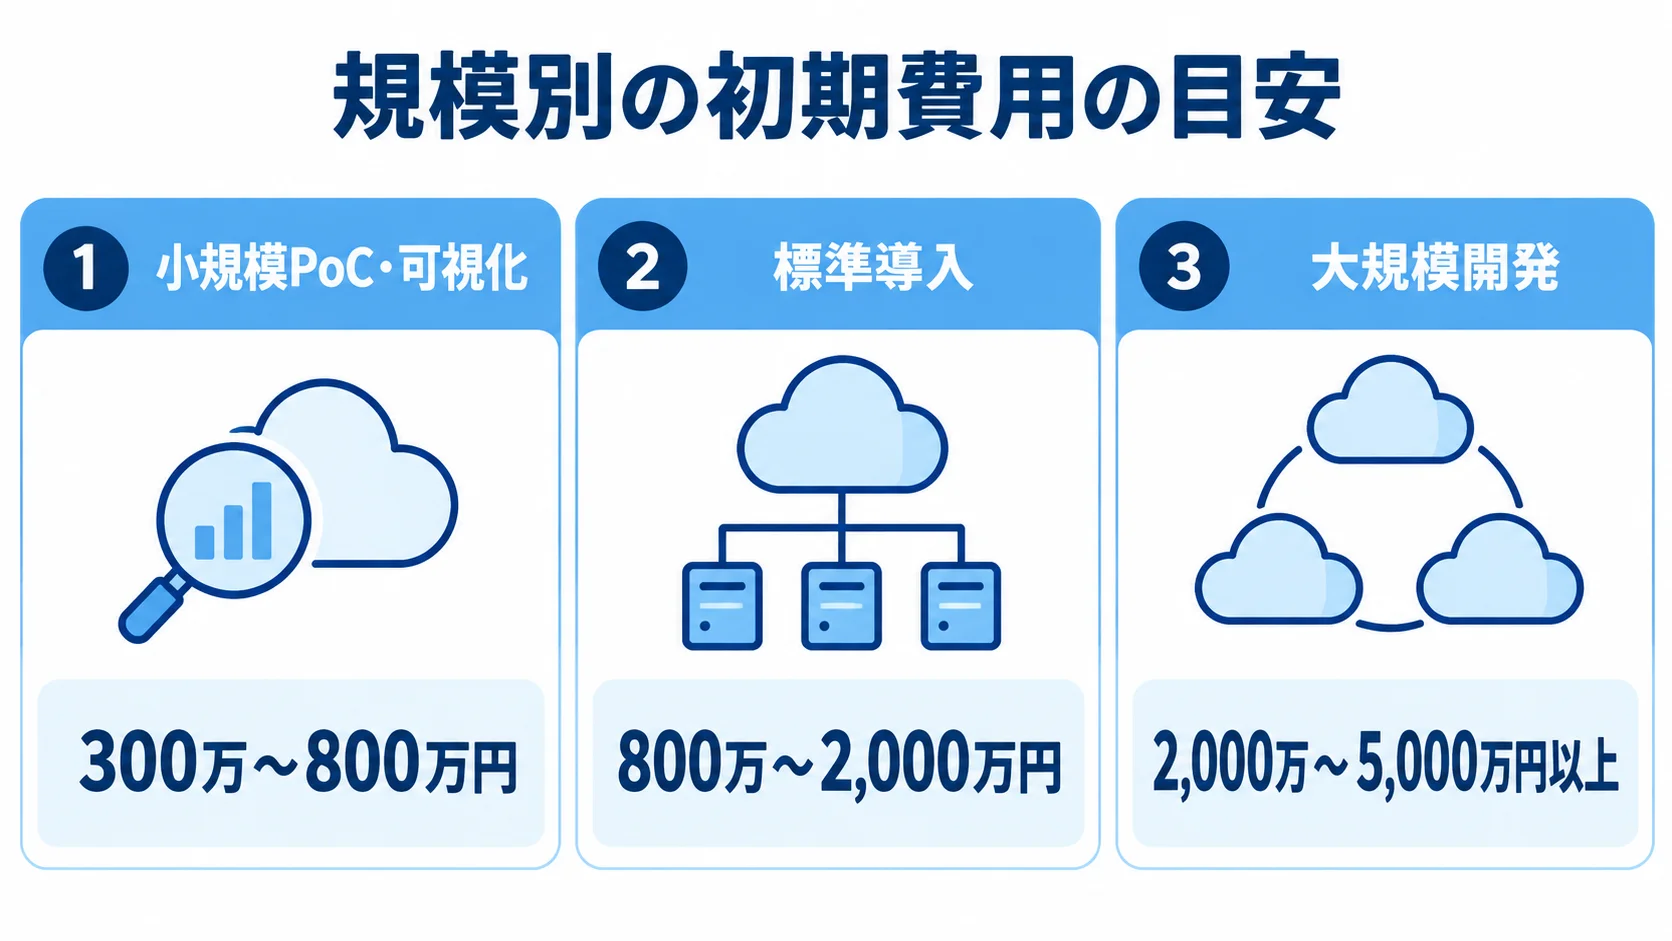
初期費用は、対象範囲によって大きく異なります。規模別の費用目安を、次に示します。
- 小規模PoC・可視化:2クラウド、数十〜100程度の資産、台帳・基本アラートで300万〜800万円
- 標準導入:2〜3クラウド、IAM・RBAC、監視、FinOpsなどで800万〜2,000万円
- 大規模開発:個別開発の範囲により2,000万〜5,000万円以上の場合あり
標準導入には、ポリシー、Terraform連携、既存SSO連携が含まれます。大規模開発は、3クラウド以上で独自ポータルやSIEM・ITSMを扱う場合を指します。さらに、ネットワークやDR、移行、運用設計まで行う場合です。
期間の目安は、PoCが2〜4か月、標準導入が4〜8か月、大規模な個別開発が8〜18か月です。ただし、既存環境の洗い出しや権限整理が不十分だと、開発前のアセスメントに時間がかかります。
類似システムの考え方として、エンジニアの月額単価を80万〜120万円、人件費比率を40〜60%程度とする場合もあります。
見積もりでは、対象範囲と稼働月数を明示します(出典:NotebookLM指定Q&A「業務システム全般_4」、2026年)。
月額費用と見落としやすいコスト
クラウド利用料のほかに、管理SaaSやログ保管、監視の費用がかかります。バックアップやサポート、運用委託の費用も発生します。ここに挙げる金額は、契約と対象範囲からの推定で、定額相場ではありません。
- 小規模内製:月10万〜50万円
- 標準運用委託:月50万〜150万円
- 24時間365日・高度なセキュリティ運用:月150万〜300万円以上
- アカウント統制:無料でもログ、構成管理、監視、ストレージに従量料金の場合あり
- Kubernetes管理:vCPUは1時間あたり0.00822米ドル、接続クラスターは1時間あたり0.10米ドル
別の横断管理基盤では、基本的な資産整理やRBACに追加料金がかからない範囲がある一方、監視や脅威検知などの上位サービスは別料金です(出典:各クラウド公式の料金・製品情報、2026年8月確認)。
上に挙げたKubernetes管理の単価を730時間で月額に換算すると、1vCPUあたり約6.00米ドル、接続クラスターは約73米ドルです。ただし、基盤側の仮想マシン、ロードバランサー、ストレージ、通信費は含みません(出典:主要クラウドの公式Kubernetes料金表、2026年8月確認)。
見積もりを取る際のポイント
見積もりは、合計金額だけでなく価格の前提をそろえて比べます。たとえば、クラウド利用料や通信費、ライセンス、移行を分けて見ます。教育や運用、税、追加変更の扱いも別の行にすると、提案の抜け漏れに気づきやすくなります。
RFPの記載項目
提案条件をそろえるには、対象範囲と前提を明記することが欠かせません。機能に加えて、成果物と受け入れ条件もRFPに書き込みます。
- 対象範囲:クラウド、リージョン、契約数、資産数、月額利用料
- 既存環境:認証、監視、ITSM、データ所在地、RPO・RTO
- 条件:監視時間、希望時期、予算、対象外の環境
- 受け入れ基準:更新間隔と反映時間、検知率、通知・ログ、窓口、成果物
対象範囲の数字があいまいなままだと、各社が違う前提で見積もるため、比べられなくなります。
受け入れ基準では、資産台帳の更新間隔と権限剥奪の反映時間、違反検知率を数値で示します。予算通知、ログ保存期間、障害時の一次窓口も、テスト手順で確かめられる形にしておきます。設計書・コード・設定の引き渡しも同じように示すと、納品後の認識違いを減らせます。
複数提案のPoCと運用設計による比較
複数の提案は、知名度や機能数ではなく、次の観点を同じ質問票で比べます。
- 技術:対応クラウド、Kubernetes、IAM、ポリシー、FinOps、ログ・SIEM
- 運用:Terraform、API、国内保管、24時間対応、移管条件
- PoC:追加、権限剥奪、違反・予算検知、ログ検索、障害切り分け
障害時の対応範囲と、クラウド事業者との責任分界は、契約前に確かめておきます。PoCでは、その操作を実際に試します。
PoCでは、証跡が残るか、手順を再現できるか、失敗時に安全に戻せるかを判定します。
要件が固まらないうちに全範囲を請負契約で固定すると、変更費用が膨らみやすくなります。そこで、アセスメントやPoCを準委任で区切る方法も検討します。
開発会社・ベンダーの選び方
製品提供会社、設計・開発会社、運用を担うMSPは、分けて考えます。一社に一括で依頼する場合でも、自社と外部の担当範囲を明確にしておくと、責任分界と移管条件が見えてきます。
複数クラウドの設計・移行・運用経験
単一クラウドの構築件数だけでなく、複数クラウド間の経験を見ます。具体的には、認証、ネットワーク、データ連携、監視、バックアップ、移行の経験を確かめます。運用移管の経験も確認します。
似た業界の事例でも、クラウド数やリソース数、監視時間、データ分類、RPO・RTOによって難易度は変わります。そのため、匿名化した構成図や課題、導入後のKPI、障害対応例を提示できるかを確認します。
技術力とプロジェクト管理体制
API連携やIaC、Kubernetesを横断して設計できるかを確認します。ログやSIEM、ID・アクセス管理も含めて見ます。さらに、暗号鍵、ネットワーク、FinOpsについても、同じ設計の中で確かめます。
共通化する機能と各クラウドに任せる機能を、説明できる会社が適しています。体制面では、責任者やアーキテクトを明示してもらいます。セキュリティ担当、運用担当、問い合わせ窓口も、あわせて示してもらいます。
設計レビューや変更管理、脆弱性対応、障害訓練、月次報告が提案に含まれるかを確認します。契約終了時のデータとコードの返却も、提案に入っているかを見ます。運用開始後に別契約が増えることもあるため、初期費用と3年間の総保有コストで比べます。
ロックインと移管条件への備え
管理システムそのものでも、ベンダーロックインが起きる可能性があります。移行を難しくする要因は、契約前に確かめておきます。
- データ:資産データと監査ログの出力形式、API利用可否
- 成果物:Terraformなどのコード所有権、設計書の更新義務
- 移管:バックアップ返却、支援期間と費用
独自データ形式や専用エージェント、持ち出せないログは、移行を難しくします。特定の担当者しか読めない設定も、移行の妨げになります。
将来の移行テストを受け入れ条件に含めておくと、導入時から出口を意識した設計になります。
▶ 詳細はこちら:マルチクラウド管理システム開発でおすすめの開発会社/ベンダー6選と選び方
セキュリティと法規制の確認事項
各クラウドの設定を個別に足し合わせても、セキュリティ対策としては不十分です。共通のIDやポリシー、ログ、鍵を設計し、脆弱性やバックアップ、インシデント対応も含めて整えます。また、クラウドごとの責任分界は、固有の範囲として残します。
管理システムの権限が広すぎると、一度の侵害が複数の環境に及ぶおそれがあります。そのため、管理基盤そのものを最重要資産として扱います。
共通して確認するセキュリティ項目
MFAと最小権限、特権操作の承認は、ID面の基本として確認します。アクセスキーの期限や暗号化、鍵の保管とローテーション、公開IPも対象です。脆弱性と構成ドリフトも見ます。
監査ログの改ざん防止やバックアップ、復旧訓練も、共通項目として扱います。ログについては、保存期間や検索性能、担当者、通知条件、証跡の保全方法まで定めます。
クラウド事業者や管理サービスの責任範囲は、契約と構成図で確かめます。OSやアプリの脆弱性、誤った権限、データ分類、復旧テストは、利用者側の責任になることが多いです。
データ所在地と越境移転
個人・機密データは、保存場所に加えてアクセスと取り扱いの流れを確認します。
- アクセス:誰がどの国からデータへアクセスするか
- 取扱事業者:サポートやログ分析を担う事業者
- 越境移転:第三者提供、本人同意、相当措置、委託先監督、契約、削除条件
外国にある第三者への提供に当たる可能性を、法務や個人情報保護の担当者と確かめます(出典:個人情報保護委員会「外国にある第三者への提供編」、2025年12月改正)。
データフロー図には、入力や保存、バックアップを記載します。監視ログやサポートアクセス、障害時の複製先も、同じ図に入れます。ただし、国内リージョンでも、バックアップやサポート経路が別地域になる場合があります。
データ分類ごとに、保管先や暗号鍵、保持期間、復旧目標、持ち出し可否を決めておけば、クラウドを追加するときの審査が進めやすくなります。
よくある失敗と対策
失敗の多くは、技術の選定よりも、目的や責任、運用変更の定義が足りないことから起こります。画面を一つにすれば同じように操作できると考えると、クラウドごとの差や現場の例外を吸収できなくなります。その結果、二重入力と手作業が残ることがあります。
要件の膨張と使われない機能
全クラウド、全リソース、全申請、AI自動修復、複雑な費用配賦を最初から実装すると、期間と費用が膨らみます。
そのため、まず資産可視化や認証、基本ポリシー、ログ、費用把握など、複数環境で共通する機能から始めます。利用率とKPIを3か月程度確認し、次の機能を追加するかを判断します。
現場運用を無視し、担当者が使わない管理画面
管理者にしか分からない画面では、開発者や業務部門が個別画面へ戻ってしまい、台帳と実環境がずれていきます。
申請者や承認者、運用者、監査担当者ごとに、必要な情報を分けます。よく使う操作は、少ない手順で実行できるようにします。導入前から現場の担当者をPoCに参加させ、手順にかかる時間とエラー率を測ります。
導入後に測定すべき運用KPI
導入効果は、画面が一つになったかではなく、運用品質が変わったかで判断します。費用削減だけで判断すると、必要な冗長化やセキュリティ投資まで削ってしまうおそれがあります。
工数やリスク、復旧性、利用部門の満足度を組み合わせて、導入前後を比べます。
コスト・セキュリティの指標
コストでは、クラウド別・部門別・システム別の費用配賦率と予算差異を測ります。未使用リソースや過剰スペック、データ転送費の比率も見ていきます。
セキュリティでは、MFA適用率や過剰権限の是正時間、ポリシー違反数を追います。重大アラートの未対応時間、ログ収集率、バックアップ復旧テストの成功率も、あわせて見ます。
工数・障害対応の指標
工数では、アカウント作成、権限の見直し、月次請求確認、監査資料作成、障害一次切り分けに要した時間を測ります。
障害対応では、検知から通知、一次対応、原因特定、復旧、再発防止までの時間と、誤検知・アラート重複の件数を見ます。
指標を毎月確認し、使われない通知や手作業を削ることで、管理システムを改善できます。
よくある質問
導入前によく相談される質問に、お答えします。最適な方法は、クラウド数や業務の重要度によって変わるため、一般的な判断の軸としてお使いください。
マルチクラウドを使っていれば管理システムは必要ですか?
クラウドが2つ以上あっても、専用の管理システムが必須とは限りません。判断では、資産数や変更頻度、規制、運用人数を確認します。監視時間や費用配賦の必要性も見ます。
まずは、標準機能や既存ツールの連携で足りるかを判断します。
マルチクラウド管理システムはどのくらいの期間で導入できますか?
資産可視化に絞ったPoCは2〜4か月、認証・ポリシー・監視・FinOpsを含む標準導入は4〜8か月が目安です。
独自ポータル、複雑なネットワーク、移行、24時間運用、DRまで含む場合は、8〜18か月以上かかる可能性があります。既存の台帳や権限が整理されているほど、要件定義を短くできます。
開発会社やベンダーには何を確認すべきですか?
複数クラウドの設計や移行、運用の実績を確認します。認証やネットワーク、監視、セキュリティの対応範囲も見ます。担当体制と24時間対応の範囲、費用前提も確かめます。
成果物の所有権と契約終了時の移管条件も、確認の対象です。提案書の内容だけで判断せず、PoCで権限変更や違反検知、費用確認、障害切り分けを試します。さらに、現場の担当者が運用できるかも確かめます。
小規模な構成でもPoCを実施したほうがよいですか?
小規模でも、権限、ログ、費用、障害時の責任分界を確認するため、短期間のPoCを行う価値があります。
2クラウドの開発・検証環境で、資産収集、権限変更、ポリシー違反、予算通知を試します。現場で使えることと導入後の運用工数を確認してから、本番へ広げます。
まとめ
マルチクラウド管理システムは、複数クラウドの画面を一つにまとめる道具ではありません。資産やID、ポリシー、監視、コストを、共通の運用モデルでつなぎます。バックアップや変更、障害対応も、同じ枠組みで扱います。
導入前に、複数クラウドを使う目的と、共通化する範囲、クラウド固有機能として残す範囲を決めます。
導入判断の要点
現状の洗い出しとKPIを先に置き、可視化やID、ログ、費用把握など共通性の高い機能から段階的に導入します。費用は、初期費用だけでなく、クラウド利用料や運用、移管を含む総保有コストで比べます。
RFPとPoCでは、技術力、運用体制、責任分界、出口戦略を検証します。
次に行うべきアクション
導入判断に必要な現状と効果は、次の順で集めます。
- クラウドやアカウント、リソース、権限を一覧にします。月額費用、監視、バックアップ、担当者も、あわせて書き出します。
- 未承認リソース数、権限の見直し時間、費用配賦率、障害一次対応時間など、導入前の数値を記録します。
- 対象範囲を絞ったPoCのRFPを作り、複数提案を同じ条件で比べます。
▼関連記事一覧
・マルチクラウド管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・マルチクラウド管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・マルチクラウド管理システム開発の見積相場や費用/コスト/値段について
・マルチクラウド管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。