
Nomadは、アプリやバッチをクラウド・オンプレミス・エッジへ配置・更新する実行基盤です。導入するかどうかは、ワークロードと求める運用品質を基準に判断します。
役割や導入方式、費用、運用、依頼先の選び方を順に説明します。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・Nomadのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Nomadのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Nomadのシステム開発の見積相場や費用/コスト/値段について
・Nomadのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Nomadの概要
Nomadは、アプリやバッチをクラウド・オンプレミス・エッジへ配置し、更新する実行基盤です。公式文書「What is Nomad?」でも、この配置と更新を主な役割としています(出典:Nomad公式、2026年確認)。
Nomadの役割はアプリケーションの実行管理
Nomadの担当は、完成したアプリやバッチの実行管理です。実行ノード、リソース量、起動順序、障害時の再配置を管理し、業務画面やソースコードを作る作業は含みません。
ジョブ定義では、タスク、CPU・メモリ、公開ポート、配置条件、更新方法を宣言的に記します。この定義をGitで管理してCI/CDからAPIへ送ると、手作業でサーバーにログインする運用から、再現性のあるデプロイへ移れます。さらに、サービスや定期バッチ、全ノードで動かすエージェント処理も、同じ考え方で扱えます。
Nomadのできることと、できないこと
Nomadは、スケジューリング、ローリング更新、カナリアリリース、異常終了時の再配置に対応します。また、複数データセンターへの配置やGPUなどのデバイス利用もできます。一方、業務画面、データベース設計、顧客管理機能、会計ロジックは自動生成しません。
そこで、導入範囲には、既存アプリのコンテナ化、ネットワーク、データベース、ログ、バックアップ、障害対応を含めるかを、あらかじめ決めておきます。
KubernetesやDocker Composeとの違い
各方式の向き不向きは、運用するワークロードや規模で変わります。
- Kubernetes:コンテナ中心で、広いエコシステムやマネージドサービスを使う案件が対象です。
- Nomad:軽量な構成で、コンテナ化されていない既存アプリやバッチも扱いたい案件に向きます。
- 既存方式:Docker Composeやsystemdで少数サービスを運用中なら、現行改善で十分な場合があり、Nomadを導入しない選択肢もあります。
移行対象の数と可用性、運用体制を比べ、そのうえで将来の拡張性も加えて選びます。
Nomadのシステム構成と周辺サービスの役割
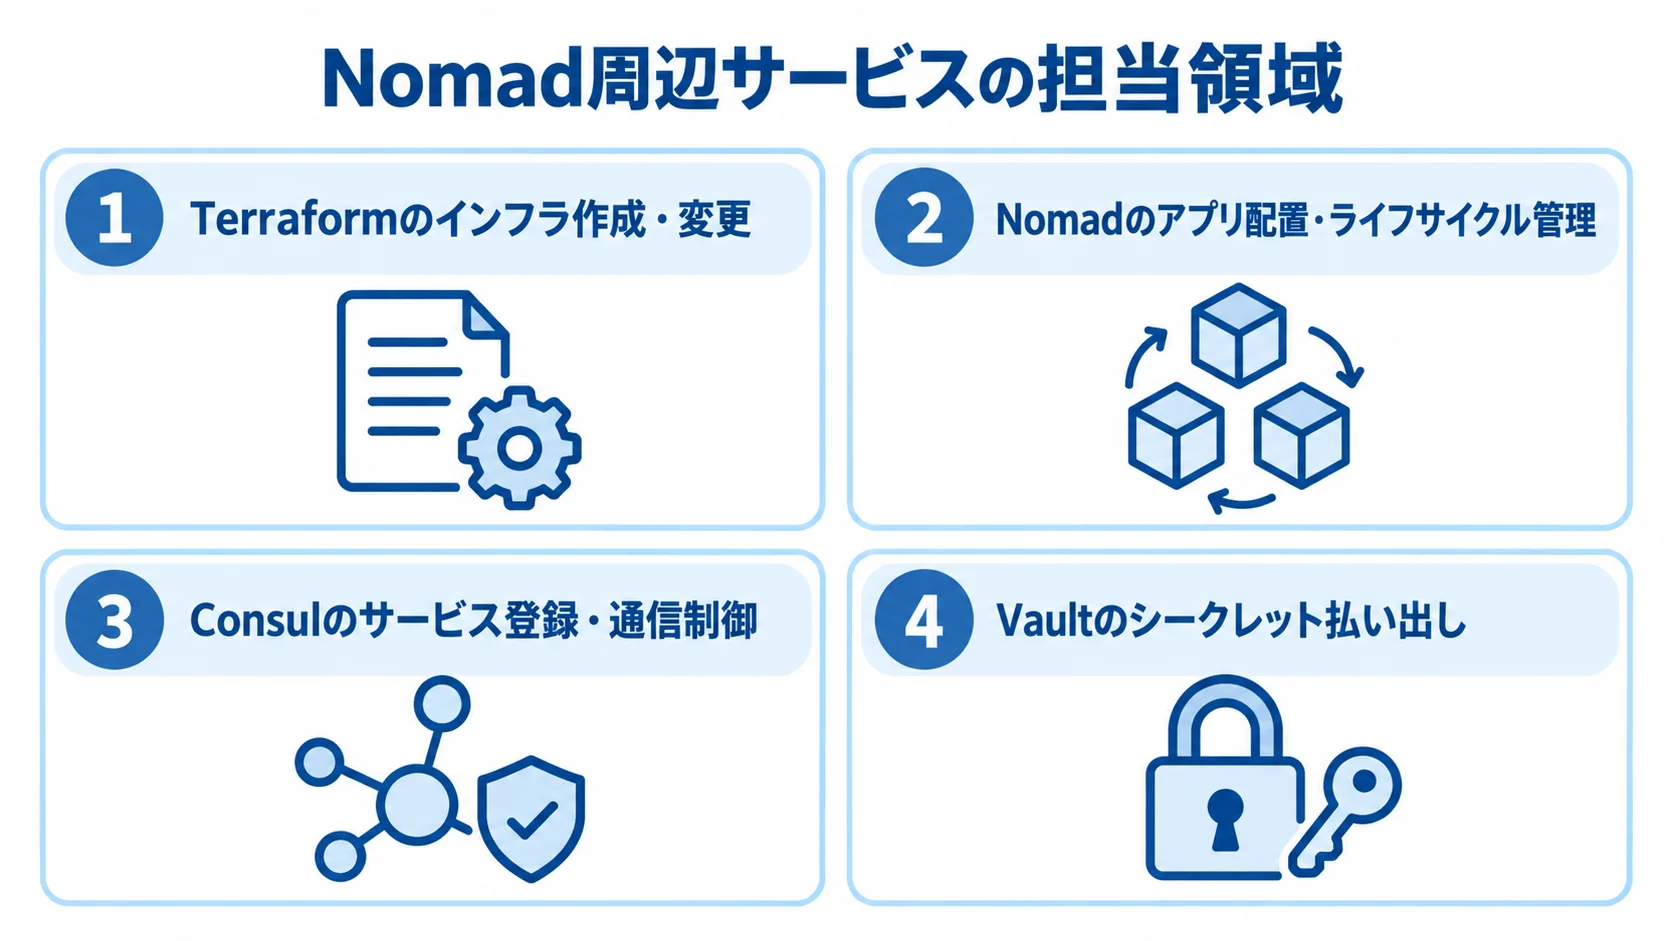
Nomad本体だけでは全体像をつかみにくいため、実行基盤、インフラ、サービスディスカバリ、シークレット管理、監視の担当を一覧にして分けます。
serverとclientの役割と可用性
Nomad serverはジョブの状態を保持し、配置先を決めてクラスタを調整します。一方、Nomad clientはタスクを起動するノードです。本番のserverは、リーダー選出と状態の複製を続けられるよう、一般に3台または5台などの奇数構成を検討します。
必要な台数は、データセンター数、障害モデル、性能、復旧目標によって変わります。そのため、台数は条件を整理したうえで決め、固定したまま発注しないようにします。
Terraform・Consul・Vaultの担当範囲
周辺サービスの役割を分けておくと、見積もりと運用責任の範囲がはっきりします。
- Terraform:クラウド、ネットワーク、サーバーをコードで作成・変更します。
- Nomad:計算資源上で、アプリの配置とライフサイクルを扱います。
- Consul・Vault:サービス登録や通信制御、シークレットの払い出しを受け持ちます。
Consulは名前解決やヘルスチェックも担います。Vaultは、データベースパスワードやAPIキーを必要なワークロードへ渡す役目です。こうした機能をNomadのものと誤解すると、どこまでを誰が受け持つかがあいまいになります。
ジョブ定義を中心にしたデプロイの標準化
ジョブ定義をGitに登録し、CI/CDで静的チェック、テスト、承認、本番投入を行うと、誰がいつ変更したかを追跡できます。
ローリング更新では、稼働中のインスタンスを段階的に入れ替えます。一方、カナリアは一部だけを新バージョンへ切り替え、指標を確認します。
ステートフルな処理は、単純なWebサービスと同じ手順では扱えないため、ストレージ、バックアップ、復元、同時更新を先に設計します。
Nomadの種類と導入方式の選び方
方式は、ライセンス費やサポート、セキュリティ機能を見て決めます。加えて、運用スキル、クラウド接続、将来の移行方針も判断材料になります。特に、PoCで安く動いた構成を本番へそのまま持ち込まないよう注意します。
コミュニティ版の自由度と運用責任
コミュニティ版は、ライセンス費を抑えつつ、クラウド、オンプレミス、エッジに自社でクラスタを構築する方式です。Terraform、Consul、Vault、監視基盤を組み合わせ、柔軟に構成できます。
その一方で、TLS・ACL設計、脆弱性対応、バックアップ、アップグレード、障害切り分けは、いずれも自社が担います。社内にLinux、ネットワーク、コンテナ、SREの担当者がいない場合は、構築後の運用支援も外部へ相談します。
Enterprise版のサポートと統制
組織分離、ポリシー管理、サポート、長期運用の要件が強い場合は、Enterprise版が候補です。料金は環境や契約条件に応じた見積もり型で、一律の公開価格はありません。
2026年の公式価格情報でも、利用量やサポートレベル、契約形態によって条件が変わります。コミュニティ版との差額に加えて、障害対応時間やアップグレード支援、監査要件への適合性も比べます。
Nomad単独・併用・別方式の選び分け
方式ごとの適用条件と運用の負担を照らし合わせて、選び分けます。
- NomadのPoC:コンテナとレガシーアプリを同じジョブモデルで配布したい場合に有効です。
- Kubernetes:大規模なコンテナ基盤、豊富なOperator、既存マネージドサービスが前提なら、比較の対象です。
- 併用:担当が二重になりやすいので、ワークロード・監視・権限・障害対応・チームを踏まえ、理由と終了条件を文書に残します。
- 既存方式の改善:少数サービスで停止時間を許容できる場合、費用対効果に優れることがあります。
Nomadのシステム開発・導入の進め方
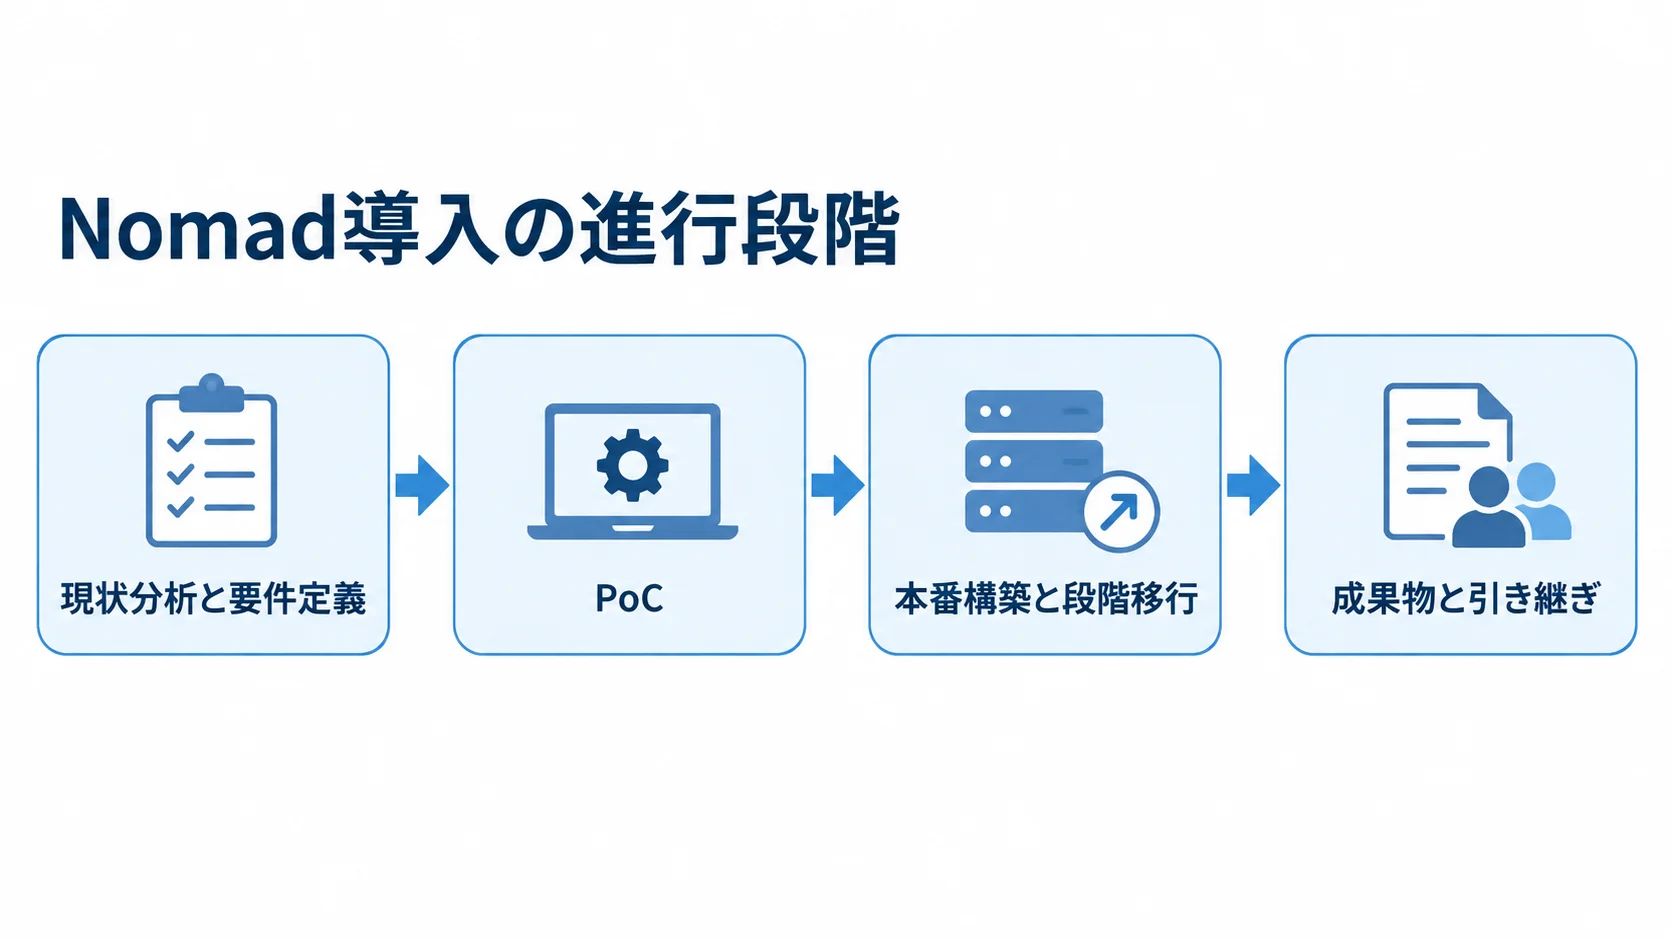
Nomad導入は、現状分析と要件定義から始まり、PoC、本番設計、段階移行を経て、運用改善へ進みます。また、業務要件に加えて非機能要件も早い段階で定めておくと、後工程での予算超過を防ぎやすくなります。
現状分析と要件定義による移行範囲の決定
移行範囲と必要条件をはっきりさせるため、現状を次の観点で洗い出します。
- 現行環境:VM、systemd、Docker Compose、Kubernetes、手作業のデプロイの現状。
- 移行対象:Web、API、定期バッチ、常駐エージェント、Windows処理、データベース、ストレージを分類します。
- 移行条件:コンテナ化の可否、依存関係、停止可能時間、必要性能を確認します。
- 実績値:ピーク時同時実行数、CPU・メモリ使用率、ログ保持期間、障害検知・復旧時間を記録します。
- 非機能要件:RTO・RPO、SLA、監査ログ、権限、バックアップ、保守時間帯を早期に決めます。
PoCの正常系と障害系
PoCでは、代表的な1サービスか1バッチを選び、登録、更新、ロールバックから、ノード停止、タスクの異常終了、ネットワーク分断まで試します。ログ取得やシークレットの払い出し、TLS証明書の更新、ACL拒否も確認します。そのうえで、管理者と開発者が必要な操作を安全に実行できるかを見ます。
合格基準は、「起動した」という結果にとどめず、デプロイ時間や復旧時間、手順の再現性、監視通知の正確さといったKPIで設定します。
本番構築と段階移行によるリスク低減
本番設計では、server・clientの配置やネットワーク、ストレージの責任者を決めます。バックアップや監視、ログ、権限、証明書、シークレットについても、担当を明確にします。
全サービスを一度に移すのではなく、影響範囲が限られたサービスをカナリアとして切り替えます。そのうえで、メトリクスとログを確認しながら対象を増やします。
切り戻しの条件、旧環境の保持期間、データの同期方法、利用者への告知は、事前に定めておきます。そうしておくと、問題が起きたときも判断が遅れにくくなります。
成果物と引き継ぎ範囲の契約への明記
納品物には、アーキテクチャ図やNomadジョブ定義、Terraformコードを含めます。加えて、Consul・Vaultの設定、ACLポリシー、監視項目も対象に入れます。
障害対応Runbookや、バックアップ・復元、アップグレード、ロールバックの手順も対象に加えます。そのうえで、コードや設定の所有権と、秘密情報を含むログの扱いを確認します。
運用教育、問い合わせ窓口、保守時間帯も決めておきます。特に、構築だけを依頼して運用ノウハウが残らないと、Nomadの導入効果が続きにくくなります。
Nomadのシステム開発費用の相場
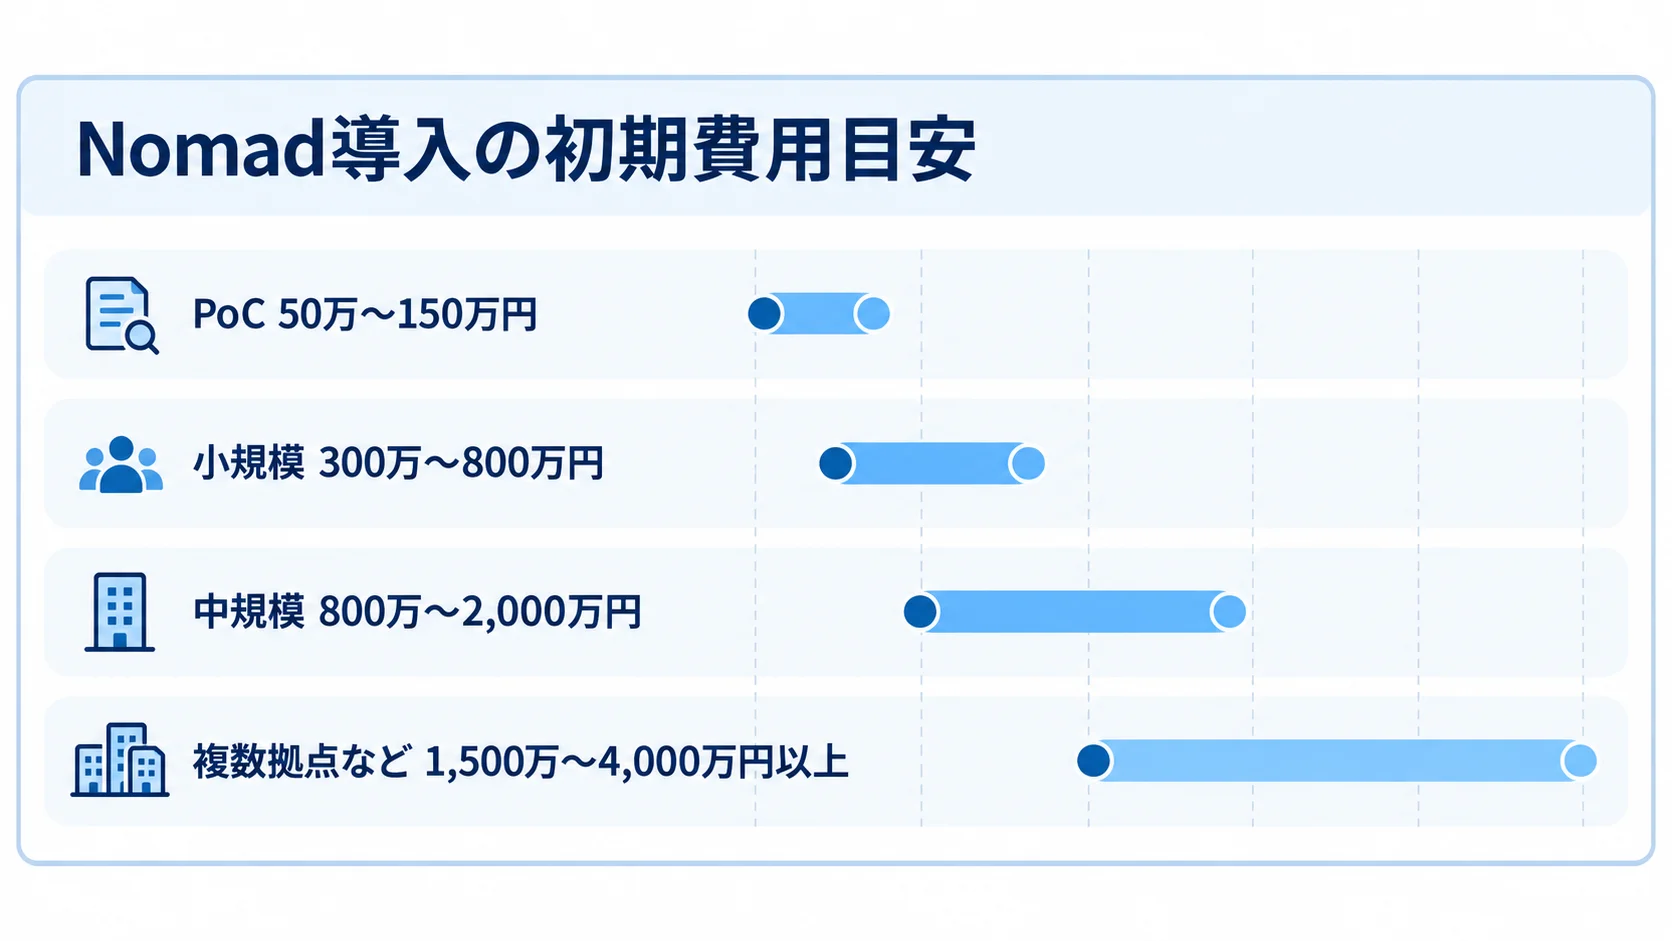
Nomad固有の国内標準価格の統計は公開されていません。そのため、以下の数字は、2025年から2026年に確認できる一般的なクラウド基盤構築の情報と、必要な工程をもとにした編集部の推定です。ライセンス費だけでなく、要件定義から運用設計までを含む導入プロジェクトの目安です。
▶ 詳細はこちら:Nomadのシステム開発の見積相場や費用/コスト/値段について
初期費用の目安(PoCなら50万〜150万円)
導入費の幅は、PoCから複数拠点への展開まで、対象範囲ごとに見ると分かりやすくなります。
- PoC・小規模・中規模:それぞれ50万〜150万円、300万〜800万円、800万〜2,000万円程度です。
- 複数拠点など:レガシー移行、ディザスタリカバリ、監査、24時間運用まで含めると、1,500万〜4,000万円以上になる場合があります。
金額は、ノード数のほか、アプリ改修量、データ移行、テストケース、セキュリティ要件、保守体制によっても変わります。
期間はPoCで2〜6週間、小規模本番で2〜4か月、中規模で4〜8か月です。複数拠点や大規模移行の場合は、6〜12か月以上が目安です。
価格と納期は、Nomad公式の値ではなく、類似するクラウド基盤構築の工程をもとにした推定です。そのため、見積書では前提、対象外作業、追加費用の条件を分けて書いてもらいます。
ランニング費の目安(月額20万〜100万円程度)
小・中規模の本番環境では、VM、ディスク、通信、ロードバランサ、ログ保管、監視の費用を含めます。証明書更新、シークレット管理、脆弱性対応も加えると、月額20万〜100万円程度を仮の数字として置けます。
大規模または24時間対応では、月額100万〜500万円以上になる可能性があります。なお、Enterpriseライセンスや有償サポートは、公開の一律価格ではありません。
クラウド料金と運用人件費は、分けて見積もります。
見積もりの内訳(ライセンス・構築・運用)
比較表では、ライセンス・サポートやクラスタ設計、アプリのコンテナ化を分けます。ジョブ定義、CI/CD、ネットワーク、ストレージも、それぞれ別の項目にします。
監視、ログ、バックアップ、移行、教育、保守も切り分けます。ただし、安価なPoCは数ノードと基本ジョブだけの場合があり、本番の高可用性、障害試験、監査、データ復元を含まないことがあります。
「Nomadを構築する」と書くだけでは範囲が広いため、作業単位と成果物単位で比べます。
本番運用で必要な設計とセキュリティ対策
Nomadは比較的シンプルに導入できますが、設定だけで自動的に安全になるわけではありません。そのため、クラスタ内の通信、API、ジョブ権限、ホスト、ログ、バックアップに、それぞれ境界を設けます。また、アプリの脆弱性や運用者の誤操作も含めて防御の対象にします。
公式文書は、mTLS、ACL、Namespace、必要に応じたポリシー制御とリソース制限を示しています(出典: Nomad公式「Security Model」、2026年確認)。
高可用性とネットワーク経路の設計
serverは複数の障害ドメインに分散し、client故障時にワークロードを再配置できる余力を残します。ロードバランサからサービスへの通信、サービス間通信、管理API、ログ転送、監視、バックアップの経路は、それぞれ分けます。そのうえで、必要なポートだけを許可します。
複数データセンターやリージョンでは、通信遅延やデータの所在、障害時の切り替え、復旧後の整合性を試験します。
mTLS・ACL・Namespaceによるアクセス制御
mTLSは、server、client、オペレーターの間で相互認証と通信の暗号化に使います。ACLは、トークンとポリシーで権限を最小限に分けます。
ACLでは、ジョブの閲覧や登録、停止、ノード情報の参照などを制御します。Namespaceは、チームや環境を論理的に分けるもので、必要に応じてポリシー制御やリソース上限を加えます。
証明書やACLトークンは、ジョブ定義に直接書き込まず、短命化やローテーション、保管場所、漏えい時の無効化手順を決めておきます。
監視・ログ・障害復旧の運用設計
監視では、serverのリーダー状態、Raftの健全性、clientの空きリソースを確認します。ジョブのdesiredとrunningの差も、あわせて見ます。
再起動回数、デプロイ時間、エラー率、レイテンシ、ディスク使用率も監視の対象です。ログは、アプリ、Nomadイベント、監査、ホストの記録を関連付けて扱います。
ログ保持期間と個人情報のマスキングは、あらかじめ定めておきます。障害が起きた場合は、影響確認から、トラフィック遮断、切り戻し、データ復元、原因分析、再発防止の順に、Runbookを実行します。
Nomadの最新動向と導入事例
採用の際は、機能だけでなくリリースとサポートの周期も確認します。2025年4月の1.10系では、動的ホストボリューム、OIDCログイン拡張、stateful deploymentなどが追加されました。
2026年4月以降は、自主管理製品のリリースとサポートの体系が見直されています(出典: Nomad公式「Release Notes」、2026年確認)。
2026年時点のバージョンとサポート期限
公式リリースノートでは、1.10系のサポート終了予定は2027年4月30日です。2.0系では、Base Supportが2028年4月30日、Extended Supportが2029年4月30日に終了する予定です。
2.0.0以降は、従来のX.Y.Z表記からV.M.F形式へ移行する方針です。採用版、LTS、延長サポート、検証環境、変更凍結期間は、見積もりと契約に含めます。
公式事例の成果と前提条件
公式事例には、Nomadにサービスディスカバリとシークレット管理を組み合わせ、複数のサブシステムやWebサイトを少人数で運用した例があります。障害復旧の迅速化や属人化の解消を目指した例もあれば、手順を標準化してサーバー管理を軽減した例もあります。
そのほか、デプロイを日単位から15分へ短縮した例も紹介されています。成果は、導入先の規模や既存構成、チームの技術力によって変わります。そのため、同じ数字が出ると決めつけず、PoCで効果を測ります。
最新情報の確認範囲(製品版・サポート・周辺機能)
Nomad本体、Enterpriseの統制機能、周辺サービス連携、クラウドのネットワークとストレージ仕様は、それぞれ別に確認します。リリースノートに加えて、既存ジョブとの互換性、ドライバー、認証、バックアップ形式、監視メトリクスへの影響も検証します。
古い版を長く使う場合は、脆弱性修正とサポート期限を踏まえて、更新計画を立てます。
Nomadの開発会社・ベンダーの選び方
依頼先は、Nomadを含む本番の実行基盤を、設計から構築、運用まで担える会社から選びます。対応力は、アプリのコンテナ化やLinux・Windows、ネットワークの領域で確認します。加えて、Terraform、サービスディスカバリ、シークレット管理、監視、SREへの対応力も見ます。
構築・移行・保守の担当範囲
提案依頼書には、対象ワークロード数、コンテナ化率、ノード数、クラウド・オンプレミスの区分、データセンター数を記載します。
RTO・RPO、SLA、同時デプロイ数、監査ログの扱いも、提案依頼書に加えます。さらに、個人情報の有無や既存CI/CD、移行期限、保守時間帯も書き添えます。
作業を別の会社へ分ける場合は、障害時の一次窓口と、どこまでを誰が受け持つかを明記します。そのうえで、教育やRunbook、設定変更、脆弱性対応、アップグレードの担当も確認します。
技術力の評価(実績と質問への回答)
実績については、ノード数、リージョン数、ワークロードの種類、運用SLAを尋ねます。あわせて、担当エンジニアが設計から運用まで関わるかも確認します。
障害試験や復旧訓練の経験、証明書・ACLローテーションの自動化も確認します。業務への影響、データの整合性、切り戻しの説明が抜けていれば、実運用の経験を追加で尋ねます。
同じ前提での見積もり比較
提案を同じ条件で比べるには、費用、成果物、保守の範囲をそろえて確認します。
- 費用:初期、クラウド、ライセンス、移行の費用を比べます。監視、保守、教育の費用までが比較の対象です。
- 成果物と条件:納品物、検収条件、追加変更の単価の違いを見ます。
- 保守条件:障害時の対応時間、サポート対象版、契約終了時の設定の引き渡し方。
- 本番作業:障害試験、バックアップからの復元、見積もりに含むアップグレード回数の差。
実施条件が各社で違うと、見積額に差が出やすくなります。そのため、対象範囲を同じ基準で比べます。
▶ 詳細はこちら:Nomadのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Nomadのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Nomadのシステム開発の発注/外注/依頼/委託方法について
Nomadのシステムに関するよくある質問
Nomad導入時によく出る疑問に、判断の目安を短く答えます。環境の規模やセキュリティ要件によって答えは変わるため、最終的な判断はPoCと見積もりで確認します。
Nomadは業務システムそのものを開発できますか?
Nomadは、業務画面やデータベースを作るフレームワークではなく、アプリやバッチの実行基盤です。
業務システム開発と同時に導入する場合は、アプリ開発、基盤構築、CI/CD、監視、バックアップを、別々の作業として見積もります。
Nomadは無料で使えますか?
コミュニティ版でも、クラスタのサーバー、ストレージ、通信、監視、セキュリティ設計、運用人件費はかかります。
Enterprise版や有償サポートは、契約条件に応じた見積もりになります。そのため、ライセンス費だけでなく、本番運用の総保有コストで比べます。
NomadとKubernetesはどちらを選ぶべきですか?
コンテナ中心で、広いエコシステムやマネージドサービスを使う場合はKubernetesが候補です。一方、コンテナとレガシー・バッチを軽量なモデルでまとめる場合はNomadが候補です。
優劣ではなく、ワークロード、チームのスキル、可用性、拡張性、既存ツールとの接続から評価します。そこで、代表的なサービスを使って両方を比べます。
開発会社には何を相談すればよいですか?
まず、現行構成、移行対象、ノード数、クラウドを伝えます。加えて、可用性やRTO・RPO、セキュリティも伝えます。運用時間、予算、希望時期も伝えます。
Nomad設定のほか、アプリ改修、ネットワーク、CI/CD、監視の依頼範囲を明確にします。そのうえで、バックアップ、移行、教育、保守の範囲も決めます。成果物と、どこまでを誰が受け持つかが分かる提案を比べます。
まとめ
Nomadは、コンテナやJava、Windows、仮想マシン、バッチを、クラウドやオンプレミスで配置・更新する実行基盤です。
単一バイナリ中心で扱いやすい一方、本番運用には、Terraform、Consul、Vault、監視、バックアップ、アプリ改修を含む全体設計が必要です。
導入判断の軸(要件・費用・運用体制)
少数サービスなら、現行運用の改善が選択肢になります。一方、コンテナとレガシーを複数環境へ配布する場合はNomadのPoCを、大規模なコンテナエコシステムが前提ならKubernetesも比べます。
PoCでは、正常系と障害系を試します。そのうえで、初期費用、クラウド費、ライセンス、保守費、アップグレード費を分け、総保有コストを確認します。
最初の一歩はワークロードの棚卸し
移行候補は、サービス、バッチ、常駐処理、データベースに分けます。そのうえで、現行のデプロイ時間や障害復旧時間、リソース使用量、停止可能時間を記録します。
記録をもとに、PoCの対象と合格基準を決めます。必要であれば、設計・構築・移行・保守をまとめて相談できる会社に、同じ前提での見積もりを依頼します。
▼関連記事一覧
・Nomadのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Nomadのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Nomadのシステム開発の見積相場や費用/コスト/値段について
・Nomadのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。