
OAuthのシステム開発費用は、導入範囲、接続するシステム数、個別開発の範囲によって、100万円から1億円以上まで変わります。金額を左右するのは、どの構成を選ぶかと、認証基盤に何を組み込むかです。
▼全体ガイドの記事
・OAuthのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
OAuthのシステム開発費用の目安
OAuthの開発費は、認証基盤をどこまで導入するかと、既存システムとの接続数で決まります。たとえば、単一のWebアプリにOIDCログインを追加するだけなら、小規模に収まりやすいです。
要件定義とテストの工数は、APIごとのscope設計や会員データ移行、複数テナントの権限分離まで含めると増えます。
OAuth専用の公的統計がなく、要件別の目安
OAuth専用の国内公的統計は確認できません。そのため、目安は100万〜500万円、300万〜1,500万円などの概算になります。
- OAuthの概算:業務システム開発の一般的な人月単価、認証基盤の公開料金、必要機能をもとにした算出
- 小規模:業務システム全般で50万〜1,000万円。
- 中規模:業務システム全般で300万〜5,000万円。
- 技術者単価:50万〜200万円程度の場合があります(出典: 業務システム全般_16 QA、2026年)。
OAuth案件では、この幅のなかから認証・認可に必要な部分だけを切り出して見積もります。
三つの構成に分けた費用の比べ方
見積もりを構成ごとに分けると、価格と保守範囲の違いが見えやすくなります。
- 導入型:マネージドIdPの利用
- 連携型:複数の業務システムとの接続
- 個別型:独自の認可サーバーと管理機能の開発
導入型は初期費用を抑えやすい一方で、個別型は自由度が高いぶん、セキュリティ設計や障害対応、更新の責任を自社か開発会社が負います。そのため、価格と保守範囲を合わせて比べてください。
OAuthのシステム開発で費用が発生する項目
見積もりでは、認証画面のほかに、権限モデルやAPI保護、ユーザー移行の費用を見ます。ログ監視やセキュリティ試験も、同じ見積もりの中で確認します。抜け漏れを防ぐため、要件定義から運用引継ぎまでを工程別に分けて、費用を積み上げます。
要件定義と権限モデルの設計費用
まず、誰が使い、何を保護し、各役割にどのAPIを公開するかを決めます。
- 利用者:社員、顧客、取引先、外部サービス、バッチ。
- データと境界:B2Bはテナント境界、B2Cは会員属性と退会処理。
- 権限:管理者、一般利用者、閲覧専用、連携サービスのロールとscope。
権限の設計を省くと、後から権限を作り直すことになり、追加の工数がかさみます。
認証画面と既存サービス連携の費用
見積もりの前に、画面機能と接続する既存サービスの範囲を決めておきます。
- 画面・認証機能:ログイン・同意、再設定、MFA、メール認証、退会処理。
- 標準機能の範囲:IdPの標準機能で足りるかどうかにより、画面実装の工数が変わります。
- 社内ディレクトリ:Microsoft Entra ID、Google Workspaceなど。
- その他の接続先:会員DB、外部SNS、基幹システム。
接続先ごとに、データ項目の対応表とエラー時の扱いを設計します。
既存会員のパスワードを移行できない場合、再設定の導線や本人確認が必要になり、移行費用が増える可能性があります。
API、トークン、管理画面の実装費用
OAuthをAPI連携に使う場合は、リソースサーバー側でもアクセストークンを検証します。検証の対象は、issuerやaudience、有効期限です。scopeの検証も含めます。
クライアント登録や鍵のローテーション、トークン失効まで含めると、ログイン連携より範囲が広がります。さらに、リフレッシュトークンや、連携先を停止する管理画面まで作るなら、その分も費用に加わります。
サービス間のM2M認証では、クライアントごとの権限と秘密情報の保管、トークン要求数の制御も設計対象になります。
テスト、監査ログ、運用設計の費用
テストでは、ログインの成否に加えて、異常時の挙動と記録、運用方法を検証します。
- 認証の異常系:期限切れトークン、scope不足、issuer違い、認可コード再利用。
- 障害・失効:認証サーバー停止、通信遅延、退職者の即時失効。
- 監査ログ:アクセスした人・時刻・クライアント・リソース、保管期間、検索方法。
脆弱性診断や負荷試験、障害訓練まで含めると、初期費用は上がります。一方で、監視アラートや手順書も加えておくと、リリース後の手戻りを抑えられます。
構成別のOAuthシステム開発費用相場
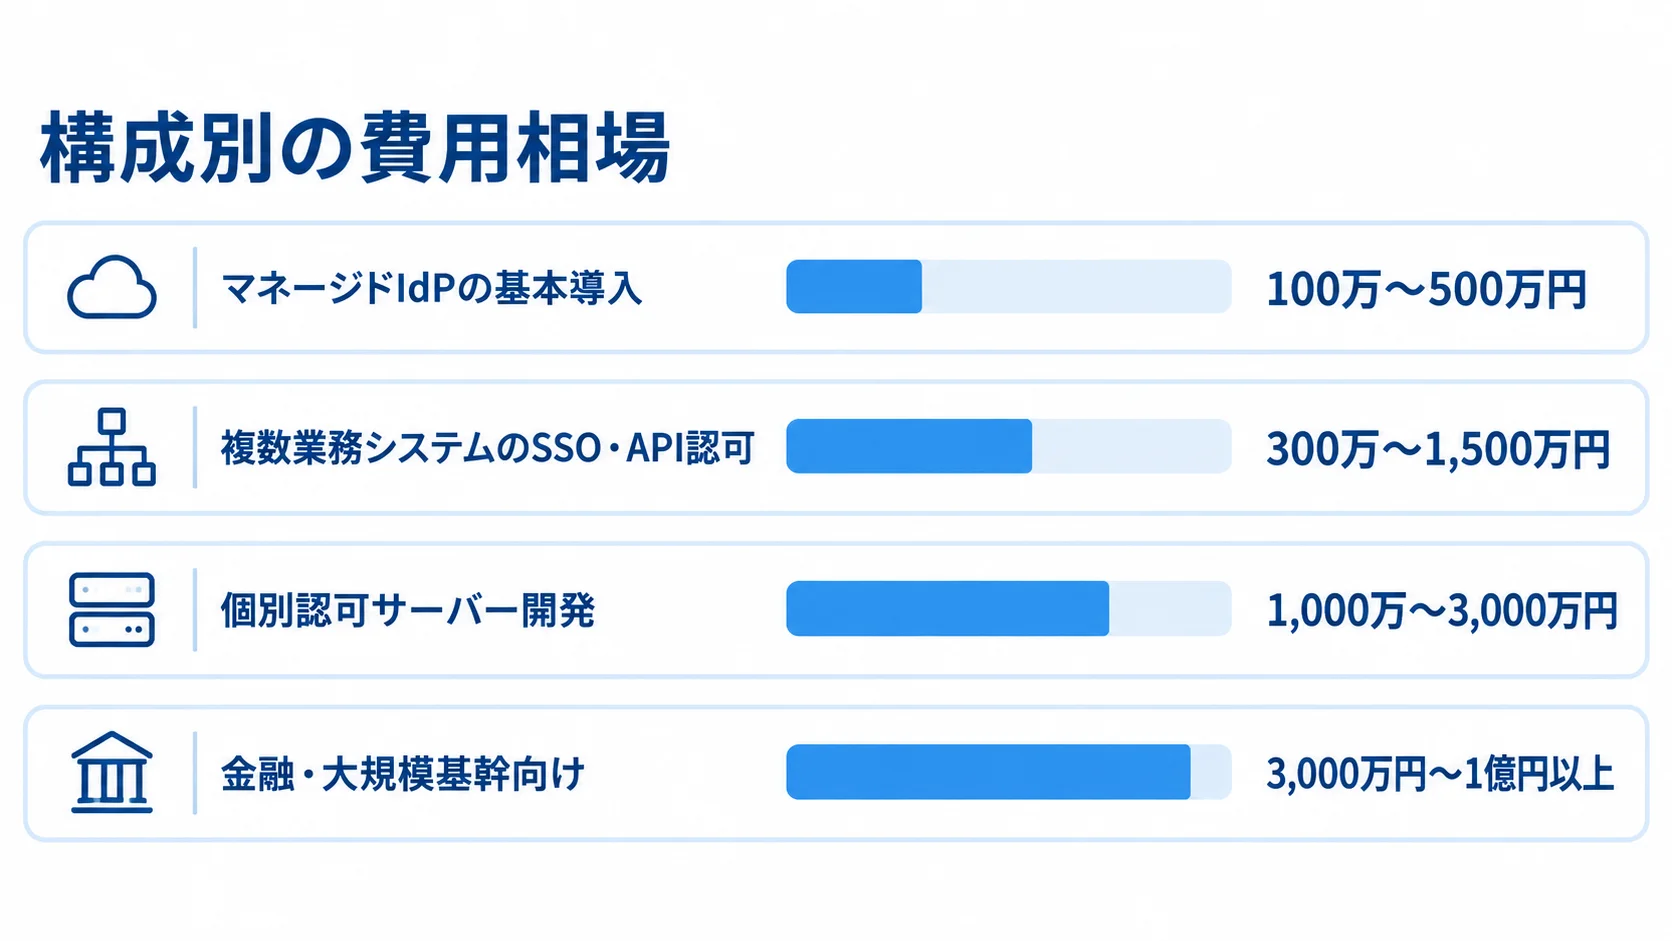
構成別の費用相場は、初期開発の範囲をもとに示します。金額は固定の価格ではなく、利用者数やアプリ数、既存環境によって変わる概算です。セキュリティ要件や納期も、金額を動かす要因です。
見積もりを頼む前に、前提となる構成をそろえておきます。
マネージドIdPの基本導入は100万〜500万円が目安
この構成では、Amazon CognitoやAuth0などのマネージドIdPを使います。
Microsoft Entra External IDやGoogle Cloud Identity Platformも選択肢になります。
- 対象:1〜2個のアプリ。
- 組み込む機能:OIDCログイン、基本ロール、CI/CD、受け入れテスト。
費用は100万〜500万円程度です。標準画面にするかデザインを作り込むかのほか、MFAや会員移行の有無でも変わります。たとえば、新規アプリで利用者や権限が少なければ下限寄り、既存認証の置換なら上限寄りになります。
複数業務システムのSSO・API認可は300万〜1,500万円が目安
複数の業務システム、会員DB、APIゲートウェイを接続し、テナントやロールごとに権限を分けます。
初期費用は300万〜1,500万円程度です。会員移行、同意画面、監査ログを含めるほど費用は増えます。管理画面やMFA、外部IdP連携まで加わると、さらに上がります。
連携先が増えると、仕様の違いを吸収する設計が必要になります。また、障害時の再試行や失効の処理も欠かせません。
個別認可サーバー開発は1,000万〜3,000万円が目安
独自の同意フロー、複雑な権限、M2Mを実装し、さらに独自管理画面やユーザー移行まで加え、高可用性と監査要件も備えると、1,000万〜3,000万円程度を見込むことがあります。
金融や大規模基幹でFAPI相当の対策や鍵管理、DRまで求める場合、24時間監視や第三者診断も加わると、3,000万円〜1億円以上となる可能性もあります。
中核の認可サーバーを自作する必要があるか、マネージドIdPやパッケージと比べてみてください。
OAuthのシステムにかかるランニングコスト
利用者が増えることや、監査要件が加わることに備えて、初期開発費だけで判断しないことが大切です。費用は、IdPの利用料のほか、ログやメッセージ送信、APIゲートウェイにかかる分を分けて見ます。さらに、鍵管理、監視、保守も、それぞれ別の項目として見積もります。
IdP料金を左右するMAUと認証方式
クラウド認証基盤の月額料金は、月間アクティブユーザー(MAU)と認証方式で変わります。
- メールなどの認証方式:無料枠と超過後の単価
- OIDC・SAMLフェデレーション:無料枠と超過単価の条件
たとえば、Google Cloud Identity Platformでは、メールなどの方式は5万MAUまで無料です。5万〜10万MAUの範囲では、1MAUあたり0.0055米ドルかかります(出典: Google Cloud Identity Platform公式料金表、2026年8月確認)。一方で、OIDCやSAMLのフェデレーションは50MAUまで無料です。
超過分は1MAUあたり0.015米ドルです(出典: Google Cloud Identity Platform公式料金表、2026年8月確認)。
料金は、MFAのメッセージやSMSの送信、ソーシャル連携、ログ保管期間でも変わります。そのため、想定MAUを月別に試算してください。
無料枠の外で発生する追加機能の費用
Amazon Cognitoは、プランや認証方式によって無料枠とMAU単価が分かれます。
- 別費用となる場合がある機能:OIDC・SAML連携、M2M、SMS・メール、追加のセキュリティ機能。
- 10万MAUの料金例:基本495米ドルと追加4,250米ドルを合わせて4,745米ドル(出典: Amazon Cognito公式料金表、2026年8月確認)。
- Auth0:無料・有料プランのほか、M2Mや高度なセキュリティを含む個別見積もりがあります。
無料枠の金額と、追加機能の条件を並べて比べてください。
保守運用費の仮置きは初期費用の年15〜25%
一般業務システムの目安として、初期開発費の年15〜25%を仮置きし、関連費用を加えます。
- 追加費用:IdP利用料、ログ基盤、WAF、APIゲートウェイ、脆弱性診断、障害対応。
- 対応体制:平日日中のみか、夜間休日の障害対応やSLAも求めるかで変わります。
月額保守の作業と、別途請求される改修・診断・緊急対応は、分けて見積もります。なお、年15〜25%は一般業務システムの目安で、OAuth専用の料金ではありません。
OAuthのシステム開発費用が変動する主な要因
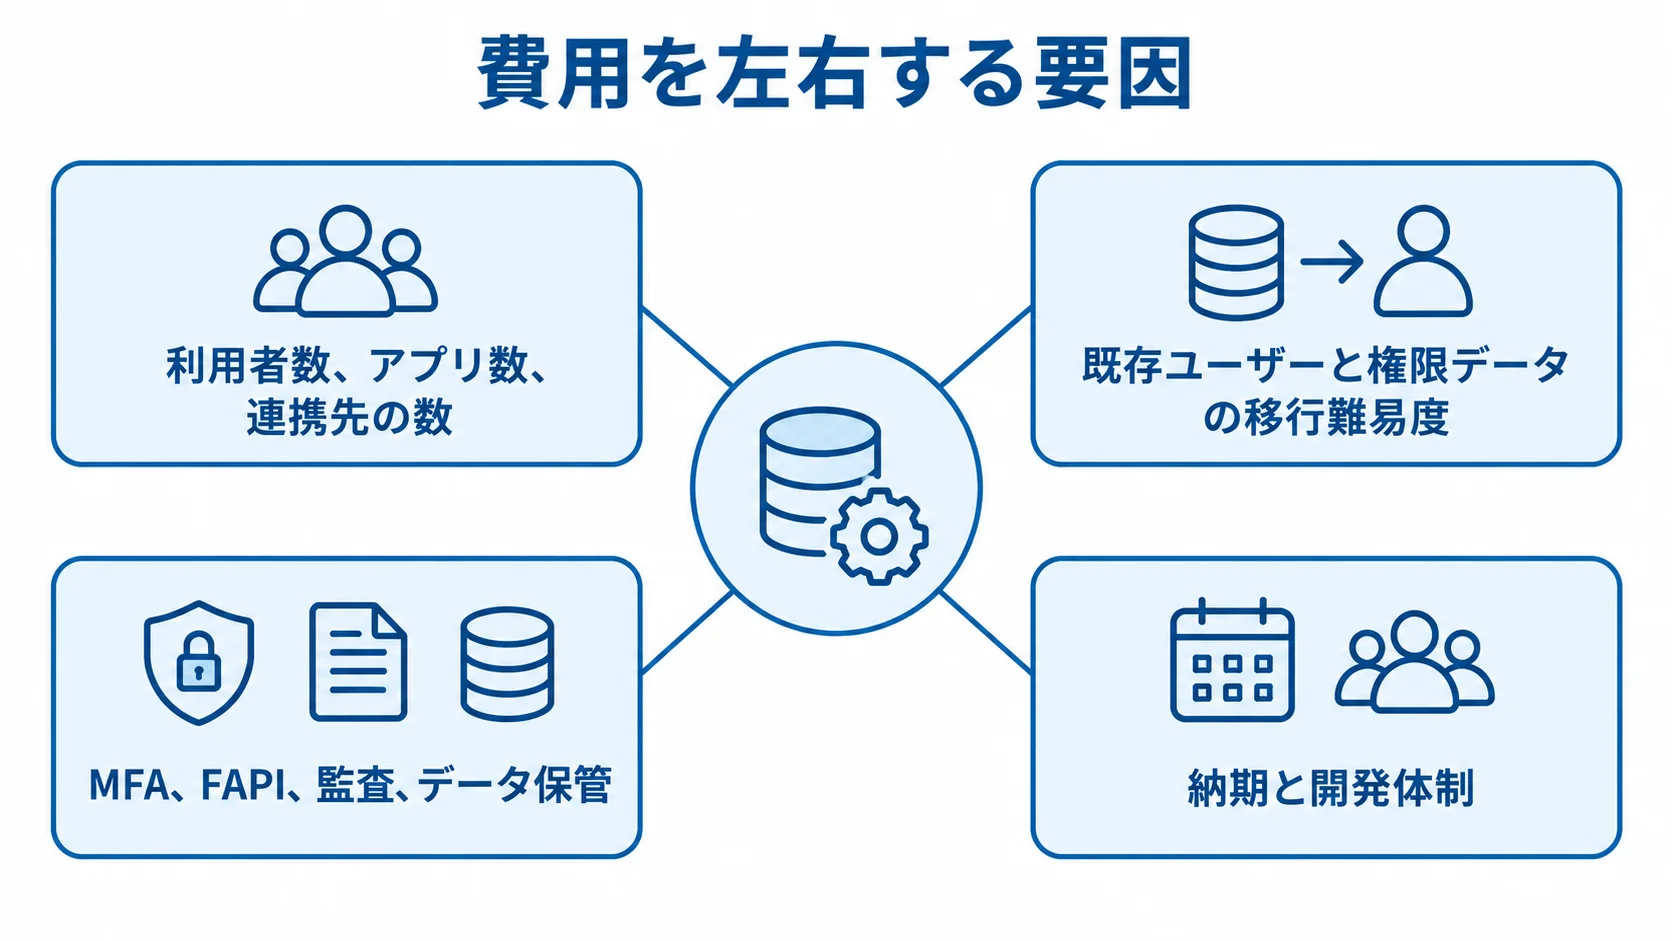
同じOAuth対応でも、開発費用が数倍になることがあります。そのため、追加要件を確かめておくと、不要な機能を減らしながら必要な安全性を保てます。
利用者数、アプリ数、連携先の数による差
費用は、利用者数に加えて、クライアントや連携先の数でも変わります。
- 少数の利用者と1アプリ:標準機能を使って短期間で導入できます。
- 複数のクライアント:redirect URI、クライアント登録、scope、エラー画面を個別に管理します。
Webやスマートフォンのアプリ、管理画面が増えると、接続試験と障害時の切り分けも増えます。外部パートナー向けAPIまで加わると、さらに工数が膨らみます。そのため、工数はユーザー数だけでなく、接続先の数から見積もります。
既存ユーザーと権限データの移行難易度
移行では、データ整備、パスワード対応、対象ユーザーの扱いを決める必要があります。
- データ整備:メール、外部IdP識別子、所属組織、ロール、同意履歴の名寄せと例外処理
- パスワード:安全に移行できない構成では、利用者への再設定案内
- 対象者:休眠・重複・退会済みユーザーの扱い
対象が数十万ユーザーに及ぶと、負荷試験や段階移行、切り戻し計画が必要になります。そのぶん、開発費だけでなく期間も伸びます。
MFA、FAPI、監査、データ保管の要求による差
一般的なB2Cログインと、金融・公共・大企業向けでは、必要な安全対策が異なります。
- 追加対策:MFA、強固な鍵管理、FAPI相当の仕様、アクセス監査。
- 保管・記録:データ所在地や保持期間の指定、管理者操作の記録。
- 第三者診断:脆弱性診断を加える場合も、費用に反映されます。
- セキュリティ実践:RFC 9700が認可コードフローの安全策を整理しています。
認可コードフローでは、PKCE、redirect URIの完全一致、トークン権限の制限が具体策になります(出典: IETF RFC 9700、2025年1月)。これらを満たす作業は、見積もりに含めておきます。
納期と開発体制による費用の差
短納期では設計と開発を並行するため、人員が増える一方で、レビューや試験が圧縮されることがあります。
- マネージドIdP導入:基本構成で1〜3か月が目安
- 複数システムのSSO・API認可:3〜6か月が目安
- 個別認可サーバー開発:6〜12か月程度が目安
- 金融・大規模基幹向け:9か月から2年以上かかる場合もあります。
PoC、段階リリース、本番移行に分けると、リスクと費用を管理しやすくなります。
OAuthのシステム開発費用を抑えるポイント
コストを抑えるときは、セキュリティ機能を削るのではなく、独自開発と標準機能の範囲を見直します。
認可サーバーの停止や漏えいは業務全体に広がりやすいため、保守費用と障害時の責任も含めて選びます。
認証基盤の中核はマネージドサービスの利用
標準機能と個別開発を分けると、開発と保守の負担を抑えられます。
- 標準機能を利用:認可コード発行、鍵の公開、トークン有効期限、基本的なユーザー管理。
- 個別開発:差別化につながる同意画面、業務ロール、移行処理、管理画面。
Purinaは、Amazon Cognitoを中心に複数サービスをつなぐCIAMを構築しました。さらに、1アプリへの適用に4か月かかり、既製品案と比べ80%のコスト削減を実現したと、AWS事例で説明されています(出典: AWS Purina導入事例、確認日2026年8月)。
この数字は、自社の条件に合わせて読む必要があります。ただし、標準機能と個別機能を分ける考え方は参考になります。
最初は1アプリ・1APIのPoC
全社に切り替える前に、影響範囲を限定したPoCで検証します。
- OAuthの動作:認可コード、PKCE、scope、失効、監査ログ。
- 既存環境との適合:ユーザー識別子、APIの権限検証。
- 障害時の影響:認証基盤停止時に業務がどう見えるか。
PoCが無期限の試作で終わらないよう、検証項目と合格基準を先に決めておきます。全社展開の前に問題が見つかれば、修正の範囲を限定できます。
権限と連携先を最初から増やしすぎない設計
削ってよい範囲と、後付けすると高くつく範囲を分けて設計します。
- 初期リリース:必要な業務操作に限り、利用実績を見て権限を追加します。
- 初期に決める設計:変更しにくいテナント境界、監査ログの粒度。
scopeの細分化や将来使うAPIの登録は、設計、試験、監査の範囲を広げます。
初期費用と運用費用を分けた最適化
初期費用だけでなく、利用量の増減も含めた3年程度の総額で比べます。
- 増加する費用:MAU課金、M2Mのトークン要求数、SMS送信、ログ保管。
- 過剰投資の可能性:利用者や監査要件が少ない場合、高額なEnterprise契約が過剰になることがあります。
- 想定条件:3年程度の利用者数、認証回数、連携先、保守体制。
- 合算する費用:初期開発費、月額利用料、年次保守費、移行・改修費。
OAuthのシステム開発で見積もりを取る際のポイント
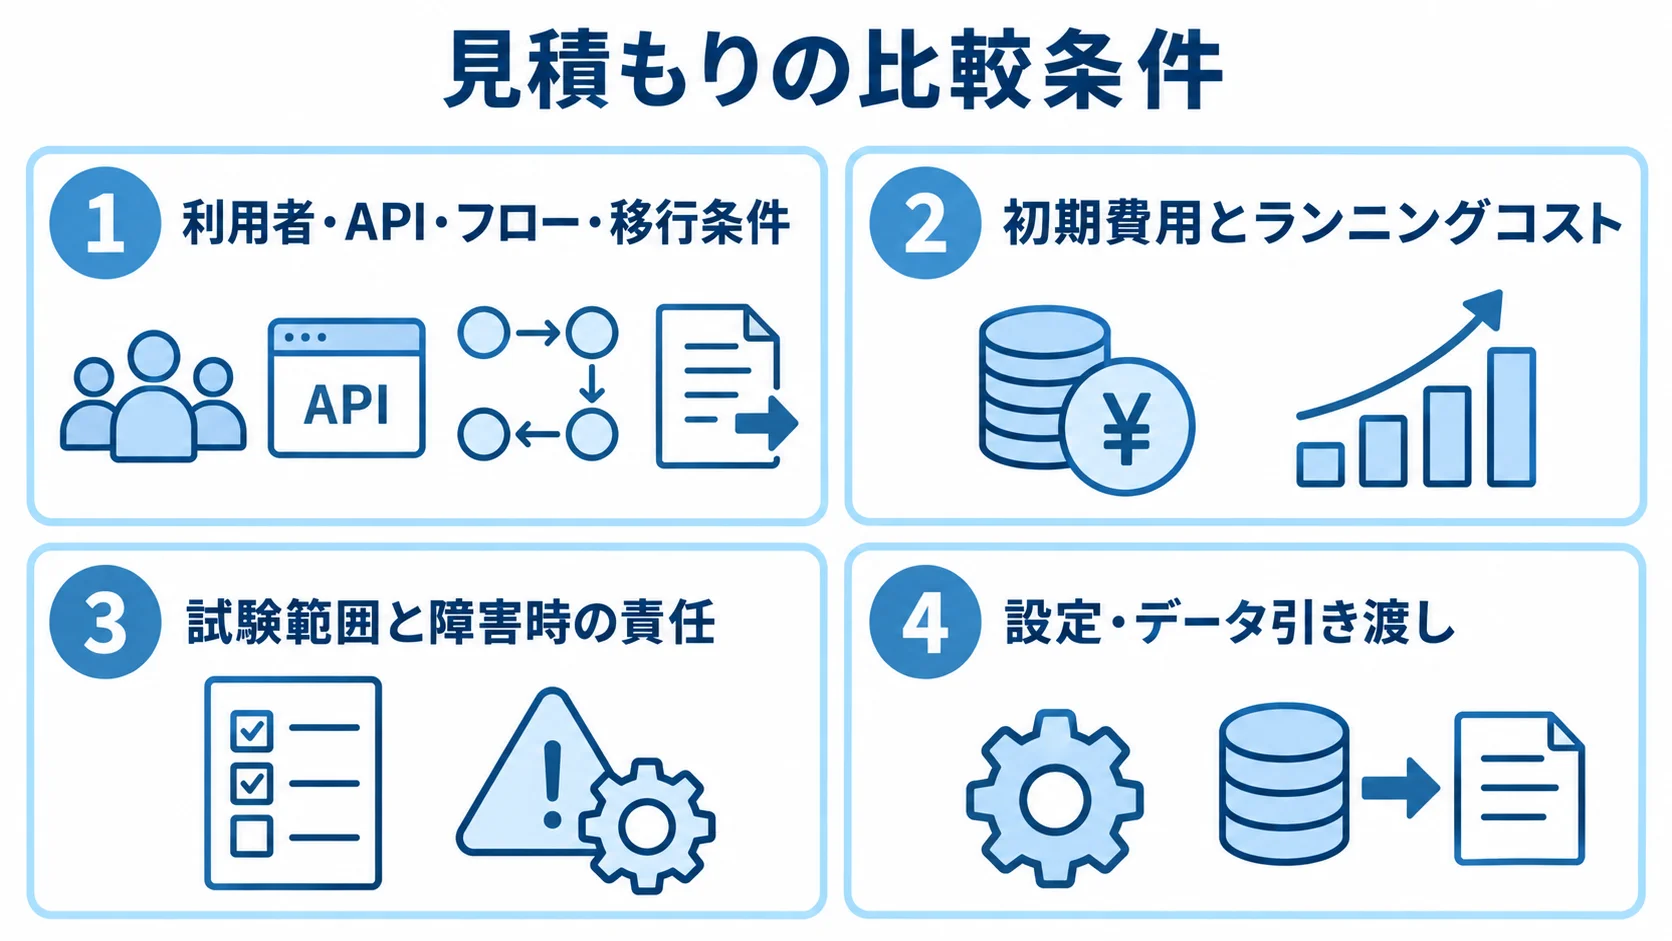
会社ごとの見積もりは、機能名が同じでも範囲が違うことがあり、比べにくくなります。そこで、利用者とクライアント、APIと権限の前提をそろえます。移行、セキュリティ、運用の前提も含めて、複数社へ依頼します。
RFPで具体化する利用者、フロー、API、権限
提案の前提をそろえるには、RFPに利用者、構成、運用条件を書いておきます。
- 利用規模:B2B・B2C、想定MAU、アプリ数、API数、既存会員数、移行対象。
- 認証・権限:MFA、社内IdP連携、M2M、必要なロール。
- 運用条件:監査ログの保存期間、対応時間帯。
- 利用フロー:Web、SPA、モバイル、バッチの違いとAuthorization Code + PKCE・Client Credentialsの範囲。
- 管理条件:redirect URIの管理者、トークン失効条件。
初期費用、利用料、保守費を分けた比較
見積書では、初期費用とランニングコストを分けて、それぞれの範囲を確かめます。
- 初期費用:要件定義、設計、実装、移行、試験、リリース支援。
- ランニングコスト:IdP月額料金、SMS・メール、ログ、監視、保守。
- 一括表記:「OAuth対応一式」に含まれる作業の中身。
- IdP契約:開発会社の立替か、自社の直接契約か。
契約終了時に、設定やデータを引き渡せるかどうかも見ておきます。
セキュリティと障害時の責任範囲
実装範囲と障害時の責任は、見積もりの段階で明確にしておきます。
- セキュリティ設定:redirect URIの完全一致、state・nonce、scope最小化が、見積もりに含まれるかどうか。
- 鍵・トークン:鍵やリフレッシュトークンのローテーション、漏えい時の失効。
- 試験・障害対応:試験担当者と、認証基盤・IdP停止時の一次対応者。
- 保守条件:応答時間、復旧目標、ログ閲覧権限、脆弱性改修の範囲。
範囲を事前に決めておけば、公開後の追加請求や責任の曖昧さを抑えられます。
OAuthのシステム開発費用に関するよくある質問
費用の検討で出やすい疑問を取り上げます。OAuthとOIDCの役割、無料枠、移行の可否を押さえておくと、相談内容を具体化しやすくなります。
OAuthとOIDCはどちらを使えばよいですか?
必要な機能に応じて、OAuthとOIDCを使い分けます。
- APIや業務データの権限委譲:OAuthを使う場面
- ログインと本人情報:OAuth 2.0を土台にしたOIDC
顧客ログインにOAuthだけを採用すると、IDトークンやユーザー情報が不足する可能性があります。そのため、要件定義ではログインとAPI認可を分け、社内SSOやサービス間認証も含めて仕様を選びます。
OAuthのシステムは無料で開発できますか?
無料枠で抑えられる利用料と、開発や運用にかかる費用は、別に考える必要があります。
- 無料枠の対象:OSSやクラウドを使う検証環境、小規模導入の利用料。
- 人件費がかかる作業:要件定義、画面・API実装、移行、セキュリティ試験、監視、障害対応。
- 無料枠の条件:MAU、認証方式、MFA、M2M、メッセージ送信で変わります。
3年分の利用料と保守費を含めて判断してください。
既存ユーザーをOAuthのシステムへ移行できますか?
移行の方法は、既存データとアカウントの状態によって変わります。
- 確認するデータ:項目、パスワードの保存方式、外部IdP識別子、重複アカウント。
- パスワードを移せない場合:初回ログイン時の再設定や本人確認の組み込み
- 移行前の取り決め:対象件数、休眠・退会ユーザーの扱い、切り戻し条件。
まず少数のユーザーで検証し、段階的に切り替えると、問い合わせやログイン不能のリスクを抑えられます。
OAuthに対応できる開発会社はどう選べばよいですか?
認証基盤の導入やAPI認可、既存ユーザーの移行について、説明できる会社を選びます。さらに、MFAやM2Mの扱い、監査ログや運用設計まで説明できるかも見ます。
提案では、標準フローや権限、トークン失効の扱いを見ます。障害対応や、コードと設定の引き渡しも確認します。
また、実績や試験範囲、保守体制を、価格とあわせて比べます。IdPを変えるときの移行性も見ておきます。
まとめ
マネージドIdP導入は100万〜500万円、複数システム・API接続は300万〜1,500万円が目安です。独自の認可サーバーを開発する場合は、1,000万〜3,000万円程度を見込みます。
金融・大規模基幹向けでは、FAPI相当の要件や鍵管理、DRに加えて24時間監視まで求めると、3,000万円〜1億円以上となる可能性もあります。いずれも固定価格ではなく、要件別の概算です。
開発費と利用・運用費を分けた費用の見方
見積もりは、要件定義や権限設計、認証画面、API保護で区切って確認します。そのうえで、ユーザー移行やテスト、監査ログ、運用引継ぎを、工程ごとに分けて見ます。さらに、MAUやMFA/SMS、M2Mなどの利用料、ログや監視、保守の運用費も加え、数年の総額で比べます。
標準機能を活用し、最初は1アプリ・1APIのPoCから始めると、安全性を保ちながらコストを管理しやすくなります。
発注前に整理する自社の利用者と保護対象
発注の前に、利用者、認証要件、移行規模を社内でそろえておきます。
- 利用者と機能:社員・顧客・取引先のうち誰が使うか、ログインかAPI権限委譲か。
- 構成と規模:移行件数、B2B・B2C、社内SSO、外部API、M2M。
- 見積もり条件:同じ前提での複数社への相談、PKCE・最小権限・失効・監査ログ・障害対応の扱い。
OAuthはセキュリティと業務継続に直結します。そのため、価格だけで決めないようにします。
▼全体ガイドの記事
・OAuthのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。