
OAuthのシステム開発は、認証と認可の役割を分け、利用者とAPIの範囲を決めるところから始まります。標準フローと運用も設計すると、安全な権限委譲とログイン基盤の実現に役立ちます。
全体像から開発会社の選び方までを、発注する側が打ち合わせで押さえたい順に並べています。
▼関連記事一覧
・OAuthのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・OAuthのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・OAuthのシステム開発の見積相場や費用/コスト/値段について
・OAuthのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
OAuthのシステムの全体像
OAuthは、利用者が許可した範囲で、アプリケーションが別のシステムの情報にアクセスするための認可フレームワークです。パスワードを共有せずに権限を分けられるので、サービスやAPIの連携で使われています。
OAuthで扱う認可と認証の違い
OAuthのシステムを設計するときは、認証・認可・ログイン連携の役割を区別して考えます。
- 認証:「その人が誰か」を確かめます。
- 認可:「その人やアプリに何を許可するか」を決めます。OAuthが直接定義するのは、この部分です。
- ログイン連携:ログイン状態を別サービスへ伝えるなら、IDトークンを扱うOpenID Connect(OIDC)を組み合わせます。
アクセストークンをログイン証明として画面側だけで使う設計は、役割の混同を招きます。一方、取引先向けポータルでは、担当者本人を認証したうえで、所属会社の注文情報だけを参照できるよう認可します。この設計にしておくと、退職や契約終了のときにログイン停止とAPI権限の失効を連動させやすくなります。
認可サーバー・クライアント・APIの構成
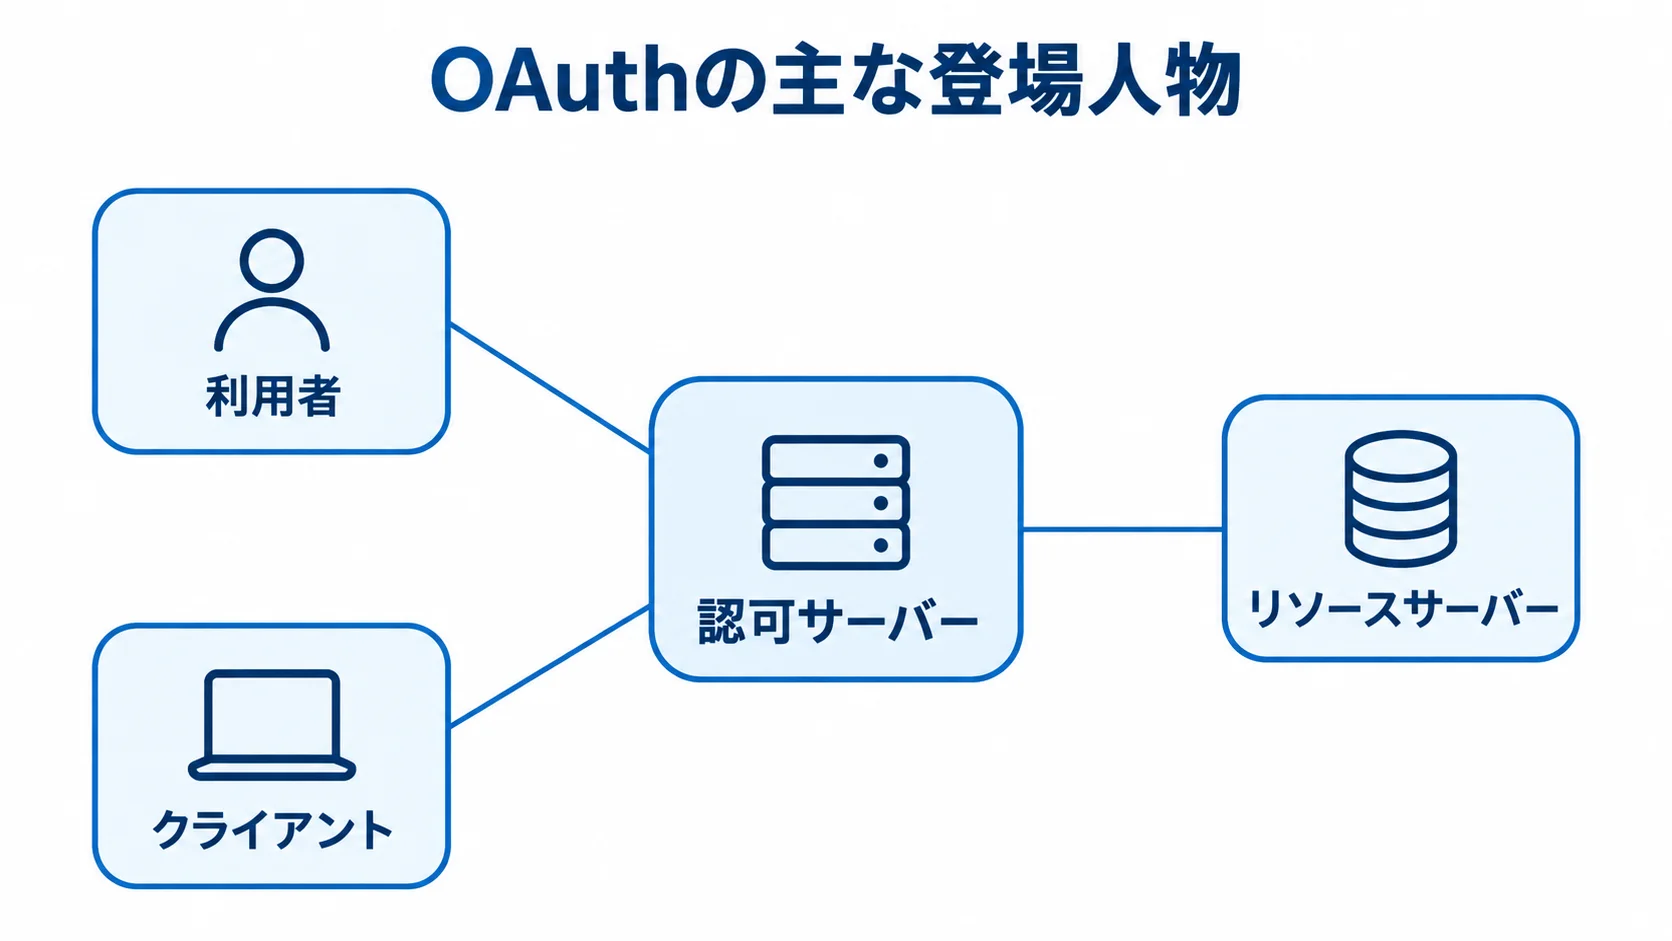
OAuthの主な登場人物を押さえておくと、システムのどこに責任を持たせるかが分かります。
- 利用者:リソース所有者として同意する立場です。
- クライアント:許可を得て、APIを呼ぶアプリや業務システムです。
- 認可サーバー:同意を確認し、アクセストークンなどを発行します。
- リソースサーバー:トークンを検証し、保護されたAPIやデータを提供します。
業務システムでは、クライアント登録とリダイレクトURI、同意画面を設計します。さらに、スコープ、テナント、ロールも設計対象に入ります。また、トークン失効、監査ログ、レート制限も設計に含めます。
OAuth対応と言っても、管理画面やユーザー移行が含まれるとは限りません。APIゲートウェイや障害時の運用は、別に確認が必要になることがあります。そのため、見積もりではプロトコル対応のほかに、周辺機能の範囲も確かめます。
トークンとスコープによるアクセス範囲の制御
アクセストークンは、クライアントがAPIへアクセスするときに提示する証明情報です。トークンには有効期限と発行者を持たせ、リソースサーバーは対象APIやスコープも含めて要求と照合します。
スコープは「注文を読む」「注文を更新する」「請求情報を読む」のように権限を分ける単位です。閲覧担当者に更新の権限まで与えないよう、操作とデータの範囲を分けます。テナントやロールも整理して、最小権限で設計します。
audienceはトークンを受け取るAPIの対象、issuerは発行者を指します。リソースサーバーでは両方を検証してください。
OAuthのシステムの種類
方式は、利用者が同意する場面か、人を介さないサービス間の連携か、ブラウザでトークンを扱うかで変わります。ログイン用途ではOIDCも設計に含め、利用者の種類とデータの重要度を確かめます。「OAuth対応」と表示されているかを確認するだけでなく、必要なフローと運用機能を照合します。
Web・SPA・モバイルの認可コードとPKCE
利用者がブラウザやアプリで同意する場合は、認可コードフローを基本にします。
- コード交換:認可サーバーが一時コードを返し、クライアントはトークンエンドポイントでそれをトークンに替えます。
- PKCE:交換時に検証値を確かめ、盗まれたコードの悪用を防ぎます。
- 現行の対策:RFC 9700は、PKCE、厳密なURI検証、漏えい・リプレイへの備えを整理しています(出典:IETF RFC 9700、2025年)。
PKCEでは、認可要求の時点で作った検証値を、コードの交換時にも照合します。そのため、コードを盗まれても、攻撃者がトークンへ交換しにくくなります。
WebアプリやSPAの新規開発では、Authorization Code + PKCEを要件に含めます。Implicit Grantや、パスワードを直接受け取る方式は採用しません。
ブラウザのトークン保護とBFF
ブラウザのトークン保護では、保管場所と構成の選択が結果を左右します。
- BFF:サーバー側でトークンを管理し、ブラウザにはセッション情報だけを渡します。
- 構成の比較:BFF、トークン仲介バックエンド、ブラウザが直接OAuthを扱う方式があります。
ブラウザ上で動くJavaScriptアプリでは、悪意あるスクリプトやXSSによって、トークンを読み取られるおそれがあります。BFFは実装が増えます。一方で、トークンの保管とAPI呼び出しをサーバー側へ寄せられます。
RFC 10017は、ブラウザアプリの脅威と実装パターンを扱う2026年7月のBest Current Practiceです。特にSPAでは、トークン窃取も踏まえ、ブラウザに何を置くかを設計書へ明記します(出典:IETF RFC 10017、2026年7月)。
M2M連携のClient Credentials
人のログインが不要なバッチ、データ連携、マイクロサービスには、Client Credentialsが基本です。サービスをクライアントとして登録し、クライアント認証でトークンを取得します。
利用者の同意画面がないため、代理する主体と対象データを業務ルールで補います。さらに、実行時間帯と停止条件も決めておきます。シークレットは、ソースコードや共有フォルダに置かず、秘密情報管理基盤で保管します。
短い有効期限と鍵の定期ローテーションが必要です。さらに、呼び出し元の制限と異常な要求数の検知も欠かせません。また、料金や性能は、ユーザー数だけでなく、1時間あたりのトークン要求数やAPI呼び出し数によっても変わります。
OIDC・SAML・APIキーの役割の違い
ログインやAPI連携の目的に応じて、方式を選び分けます。
- OIDC:OAuthに認証の仕様を加え、ログイン後のユーザー識別情報を受け取ります。
- SAML:企業間や社内のシングルサインオンで使われてきた認証連携方式です。
- APIキー:実装は簡単ですが、同意や細かな権限、更新・失効を標準化しにくい方式です。
OAuthはAPIへの権限委譲が中心のため、ログインだけが目的なら、OIDCも比べます。一方、APIキーは社内の限定的なサーバー間通信では候補になります。
顧客向けAPIや複数テナント、第三者連携が関わる場合に加え、監査が必要な業務でも、OAuthの方が管理しやすいことがあります。
OAuthのシステム開発・導入の進め方
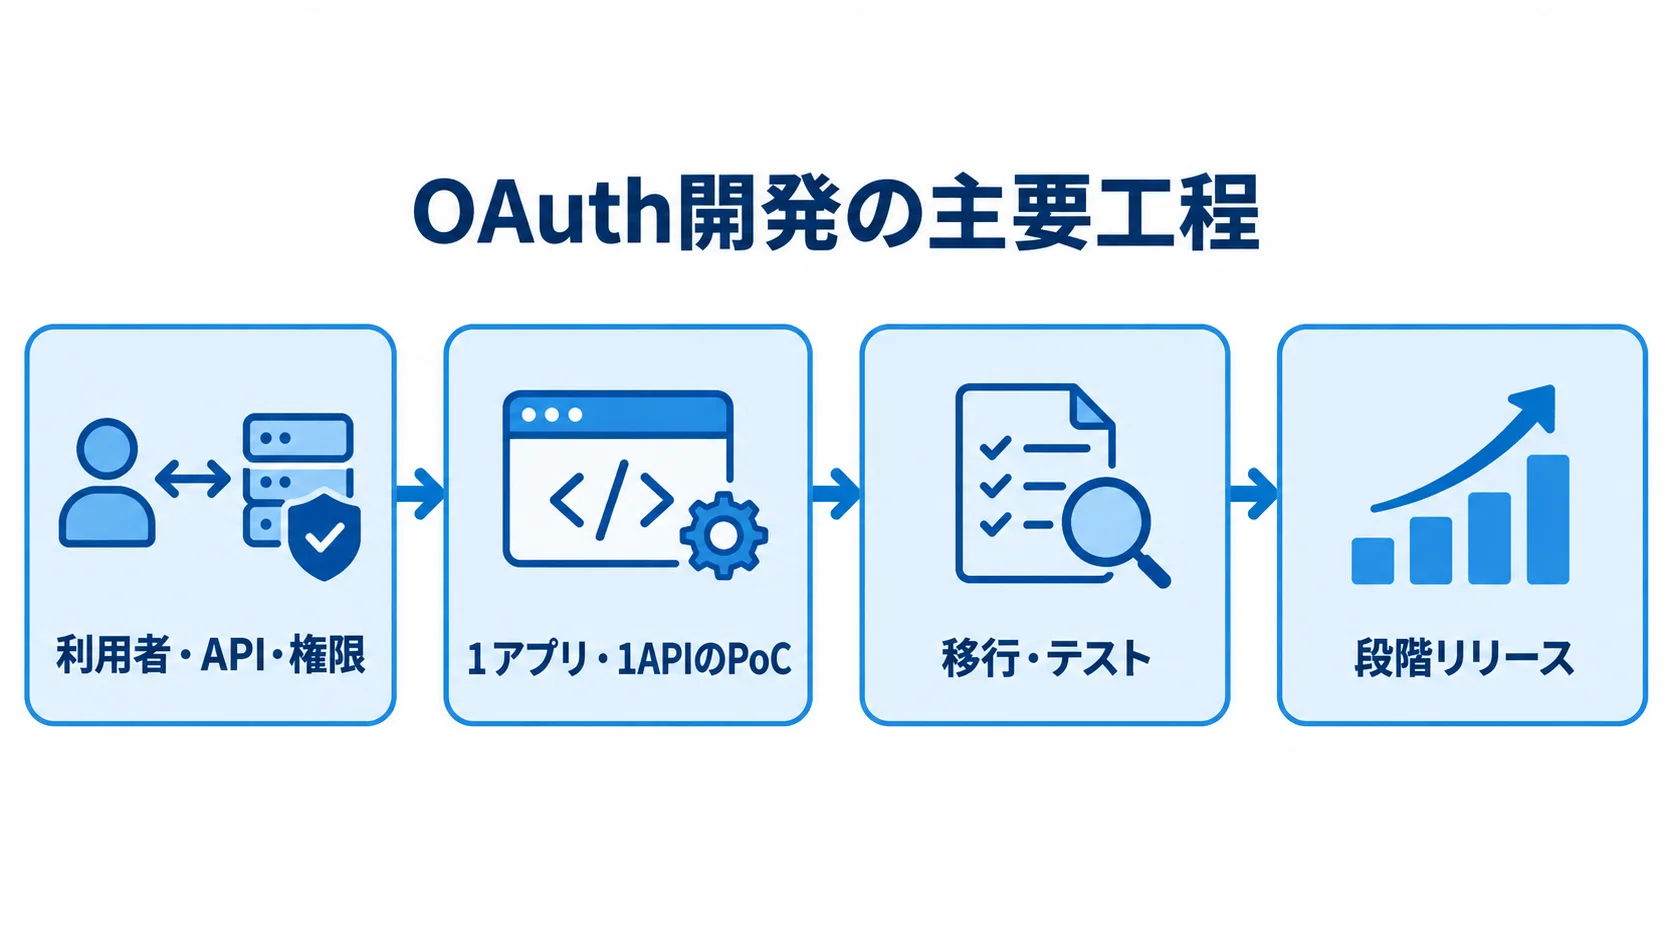
OAuthのシステム開発は、認可サーバーを作ることから始めません。まず、誰が、どのシステムの、どのデータへ、どの操作を行うかを整理します。あわせて、既存の認証基盤や会員データとの境界を決めます。
標準機能、追加開発、運用で担う範囲を分けておくと、過剰なスクラッチ開発を抑えられます。
利用者・API・権限の要件定義
利用者の属性と、業務ごとの権限、運用上の制約を、初期要件に落とし込みます。
- 利用者:社員、顧客、取引先、管理者、サービスアカウントに分けます。
- 権限:保護対象API、データ所有者、テナント境界、読み取り・更新操作、許可期間を一覧にします。
- ライフサイクル:所属変更、退会・統合、異動・退職を想定します。
- 非機能・統制:可用性、性能、復旧、ログ、保管、削除方針を定めます。
利用の場面によって、初期要件に入れる論点は変わります。B2Bでは会社単位の所属変更、B2Cでは退会やアカウント統合を、初期要件から外しません。社内用途では、異動や退職も入れます。
非機能要件には、同時ログイン数やAPIのピーク呼び出し数を含めます。さらに、認証レイテンシーと監査ログの保存期間も、要件として定めます。
金融や公共など高い統制が必要な領域では、FAPI相当の要件や強固な鍵管理が求められます。二者承認や侵入テストの条件も、確かめておきます。
1アプリ・1APIのPoCによる実現性の確認
1つのアプリと1つのAPIでPoCを実施し、全社の認証は一度に切り替えません。検証では、機能、権限、成果物を確かめます。
- 基本フロー:認可コード、同意、トークン交換、ログアウトを試します。
- 例外と権限:スコープ不足、期限切れ、トークン失効、API監査ログを確認します。
- 成果物:フロー図、エンドポイント、スコープ、有効期限を記録します。エラー、鍵更新、ログも残します。
実際の利用者に近い権限で試すと、画面の使いやすさだけでなく、業務上の権限漏れも見つけられます。成果物には、動く画面に加えて、障害時の切り戻し手順も含めます。
後続の開発会社や運用担当者が同じ前提で作業できるため、PoCの成果を本番設計へつなげやすくなります。
移行・テスト・段階リリースの計画
移行、テスト、リリースは、順に確認していきます。
- 移行確認:ユーザー情報、所属、権限、同意、MFAの状態を調べます。
- テスト:認可コードやURI、issuer・audience、scope、期限、失効の異常系も試します。
- 段階リリース:認証指標と問い合わせを監視しながら展開します。
メールアドレスや社員番号で重複を見分け、ハッシュ方式も確認します。退会済みアカウントや所属会社、ロールの状態も含めます。
一括で移行できない場合は、初回ログイン時の段階移行や再設定を組み合わせます。移行前後の件数を照合し、本人確認が必要なケースの手順も用意します。
認可コードやリフレッシュトークンの再利用、認可サーバーの停止を試します。API高負荷やネットワーク遅延も、確かめます。
段階リリース後は、成功率と交換エラー率を確かめ、403の増加や認証レイテンシーにも目を配ります。
OAuthのシステム開発にかかる費用相場と内訳
費用は認証画面の有無だけでは決まらず、含める範囲によって大きく変わります。会員DB連携や移行、テナントやロールの設計も、その範囲に入ります。
APIゲートウェイや監査ログ、MFA、M2Mも範囲に含まれます。さらに、負荷試験や診断、24時間監視まで含めるかでも、金額は変わります。
ここに挙げる金額は、業務システム開発の工数と公開料金をもとにした、2026年時点の概算です。OAuth専用の公的統計ではありません。
▶ 詳細はこちら:OAuthのシステム開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:OAuthのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:OAuthのシステム開発の発注/外注/依頼/委託方法について
構成別の初期費用の幅
構成と統制水準によって、初期費用と期間の目安は変わります。
- マネージド基盤:1〜2アプリのOIDCログインと基本ロールで、100万〜500万円、期間は1〜3か月程度。
- 複数システム連携:SSOやAPI認可で、300万〜1,500万円、期間は3〜6か月程度。
- 個別開発:独自認可サーバーなどで、1,000万〜3,000万円、期間は6〜12か月程度。
- 高い統制:金融・公共などで、3,000万〜1億円以上、期間は9か月から2年以上になる場合があります。
マネージド基盤の費用には、初期設定のほか、画面と既存データ連携を含む想定です。さらに、CI/CDやテスト、管理者教育も含めています。
複数システム連携では、既存会員DBと複数テナントを組み合わせます。加えて、同意の管理やAPIゲートウェイ、監査ログも扱います。
個別開発では、ユーザー移行や高可用性の設計が含まれる場合があります。さらに、管理画面や負荷試験、侵入テストまで含むこともあります。
金融・公共・大規模基幹システムで、FAPI相当の統制や鍵管理、災害復旧が求められる場合が、この区分に当たります。複数拠点や24時間監視、厳格な監査まで加わると、範囲はさらに広がります。
この規模では、可用性や証跡の設計が重くなり、移行や検証、運用設計にも、より丁寧な確認が必要になります。
公開されたCIAM導入事例では、消費者向けの基盤を1つのアプリへ4か月で適用しています。第三者製品案と比べ、コストが80%削減されたと報告されています(出典:公開CIAM導入事例、2026年確認)。
この事例は既存クラウド基盤を使い、対象アプリを限定しています。見積もりでは、自社の移行条件やAPI数と照らし合わせます。監査要件や運用体制も、同じ前提で確認します。
MAU課金・通信費・保守費の内訳
料金は利用量や認証条件で変わり、保守費は運用範囲に左右されます。
- 基盤料金:MAUや認証方式、M2M要求数、SMS・メール数で変動します。追加MFAやSLA、保管地域によっても変わります。
- 保守費:初期開発費の年15〜25%を、予算の仮置きとして使えます。
- 固定費:利用者が少なくても、監査や24時間対応で増える場合があります。
2026年8月に確認した公開料金では、一般的な認証に5万MAUまで無料となる料金帯がありました。一方、OIDCやSAMLのフェデレーションは、50MAUを超えると1MAUあたり0.015米ドルかかる例がありました。
別の公開料金例では、無料プランは最大2万5,000MAU、有料プランは月35米ドルからです。高度なMFAや組織単位のRBACは、上位プランや追加料金の対象です。監査ログ連携やM2Mトークンも、この対象に含まれます。
料金は変わるため、契約前に現行の料金表と上限を確認してください(出典:主要マネージド認証基盤の公開料金、2026年8月確認)。自社の認証方式で試算し、無料枠だけでは判断しないようにします。
実際の保守費は、基盤利用料、ログ、ゲートウェイに分けて考えます。WAFや鍵管理、診断も、保守費の別の項目として確認します。更新や障害対応、追加移行も、見積もりに入れます。
見積もりの機能・工数・運用による比較
見積もりでは、機能範囲と工数、運用費を分けて比べます。
- 作業範囲:要件定義、認証・認可設計、画面・API実装、既存連携、データ移行。
- 展開工程:テスト、セキュリティ診断、リリース、教育、保守を分けて見積もります。
- 成果と条件:納品物、修正回数、仕様変更単価、追加環境費を確認します。
- 総額:初期費用と5年間の総保有コストを並べます。
技術者単価は、月50万〜200万円程度で概算されることがあります。OAuthでは特に、セキュリティ設計やレビューの専門性によって、差が出やすくなります。安い見積もりでは、ログや失効、移行の作業、障害時の切り戻しが含まれていない可能性もあります。
OAuthの開発会社・ベンダー・サービスの選び方
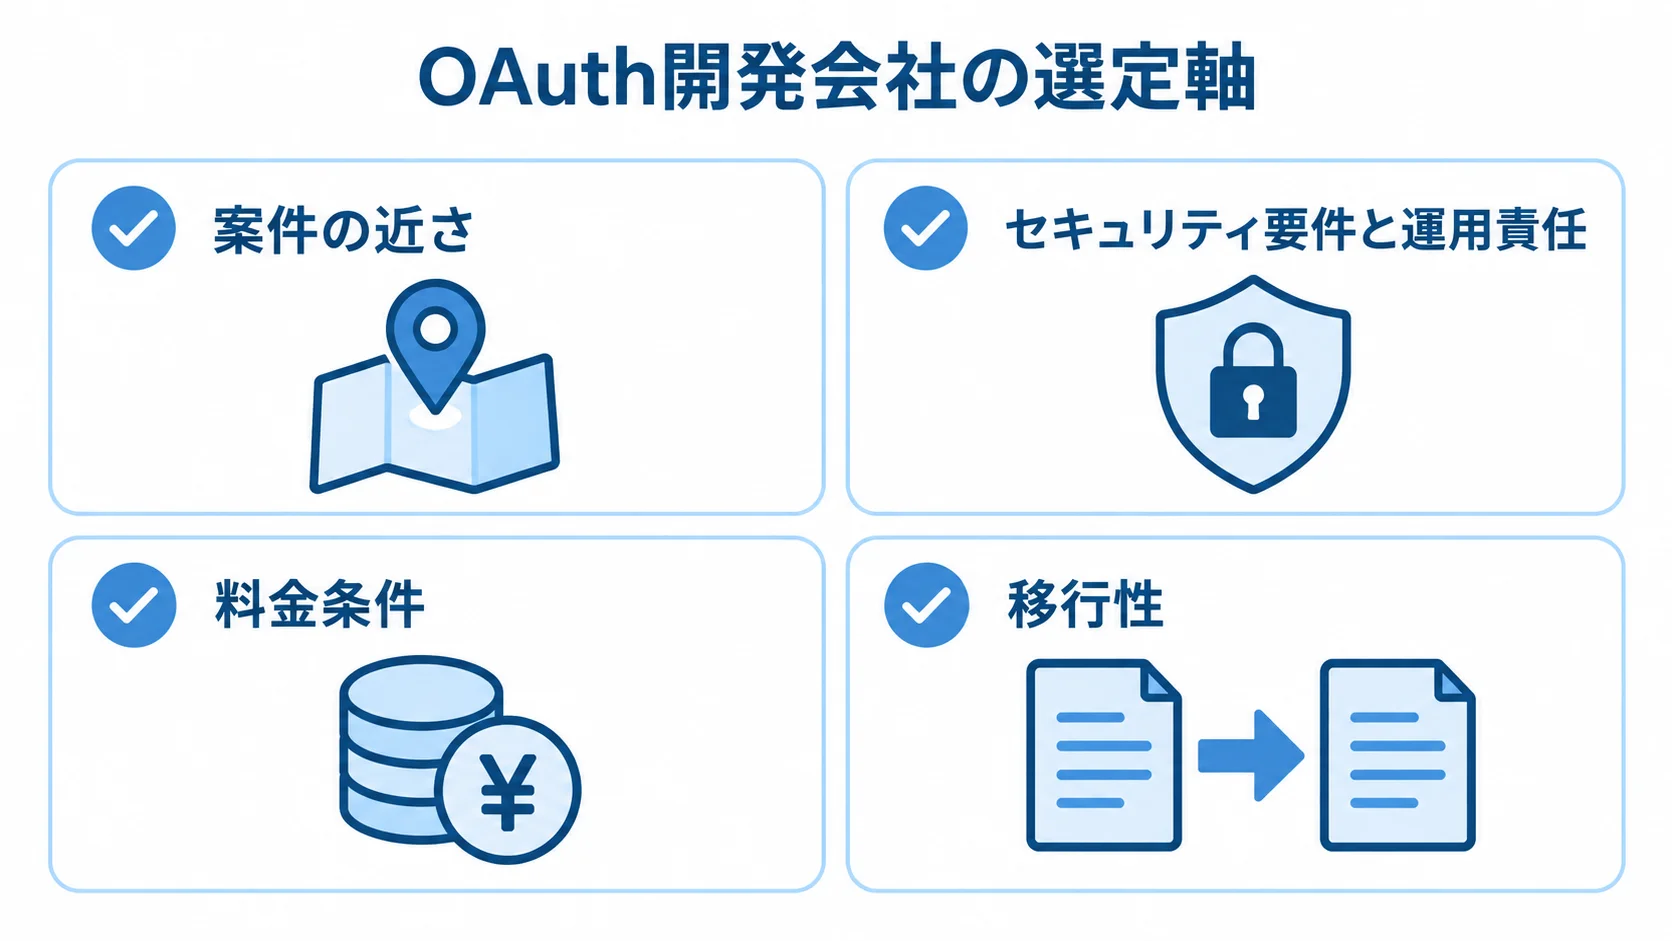
選定では、OAuthの実装経験に加えて、業務APIや既存ユーザーを扱えるかを確かめます。認証基盤やセキュリティ運用まで扱えるかも、確認しておきます。
製品導入だけの案件と、業務システムの改修や権限モデルの変更を伴う案件とでは、必要な体制が異なります。そのため、製品を求めるのか、設計から運用までを含む支援を求めるのかを、先に決めておきます。
実績の確認と案件の近さ
実績の確認では、自社との案件の近さと支援内容を比べます。
- 案件の近さ:B2B/B2C、ユーザー・テナント・API数、M2Mを比べます。移行、MFA、監査、障害対応の経験も確認します。
- 成果物:設計書の目次、テスト観点、運用引き継ぎ資料の例から実装の深さを判断します。
- 支援形態:サービス導入と受託開発は、別の基準で評価します。
認証サービスの導入支援は、標準機能との適合性や拡張性で評価します。料金、データ保管、サポートの条件も確かめます。
受託開発では、要件定義の力と、APIや業務データの理解を見ます。移行とテスト、運用設計の進め方も評価します。ソースコードや設定の引き渡しも確認します。
導入支援と受託開発を同じ点数で比べると、得意領域の違いが見えにくくなります。
セキュリティ要件と運用責任の境界
提案依頼書には、セキュリティ要件と運用責任を明記しておきます。
- 認可・トークン:Authorization Code + PKCE、URI完全一致、最小スコープ、短寿命を求めます。
- 運用機能:トークンや鍵のローテーション、issuer/audience検証、失効を含みます。ログ、制限、MFA、バックアップも要件に入れます。
- 責任分界:復旧やログ保存、漏えい時の失効、契約終了時の返却・削除について、どこまでを誰が受け持つかを決めます。
実装者の経験に任せず、受入条件としてテスト項目に落とし込みます。
2025年公開のNIST SP 800-63-4は、デジタルIDの要件を整理しています。本人確認、連携、プライバシー、認証器管理などの扱いも含まれます(出典:NIST SP 800-63-4、2025年)。国内案件でも、個人情報の安全管理措置や委託先の管理と結び付けて確認します。
移行性とロックインの確認
契約前に、料金条件とデータの移行性を確認します。
- 料金条件:MAUの定義や無料枠、超過単価、M2M単位を確認します。通信・環境費、ログ、サポート、SLAも対象です。
- 変更時の料金:利用者増、方式変更、保管地域変更、フェデレーション追加。
- 移行性:ユーザーや設定を出力できる形式と、解約時の切替手順を確かめます。
移行性は、ユーザーや属性、所属をどの形式で出力できるかで確かめます。同意履歴やMFA、クライアント登録も、同じ形で取り出せるかを見ます。スコープやログも確認の対象に入れます。
ただし、APIがあっても、パスワードハッシュを移行できるとは限りません。解約時のデータ返却や設定情報の引き渡し、代替基盤への切り替え手順を契約前に確認しておくと、事業変更に備えやすくなります。
RFPに入れる比較可能な質問
複数候補を同じ条件で比べるため、RFPには、規模や運用、見積もりの前提などを揃えて記載します。
- 規模・方式:ユーザー数、アプリ数、API数、ピークアクセスを書きます。必要フローやMFA、M2Mの有無も含めます。
- 運用・移行:ログ期間、保管地域、既存ユーザー数を書きます。移行方式、テスト範囲、SLA、保守時間も含めます。
- 見積前提:提案者の前提条件と除外項目を明記してもらいます。
- 最終比較:初期費用や月額・従量費、保守費を並べます。追加開発費、移行費、5年間の総額も比べます。
設計レビューの体制やセキュリティ診断の有無を確かめます。障害時の連絡経路、担当者の交代方法、ドキュメントの品質も見ます。価格だけでなく、将来の変更を自社で判断できるところまで支援してもらえるかを、基準にします。
▶ 詳細はこちら:OAuthのシステム開発でおすすめの開発会社/ベンダー6選と選び方
OAuthのシステムに関するよくある質問
OAuthは用語や方式が多い分野です。ログインやAPI連携、SSO、M2Mを同じものとして扱うと、設計を誤りやすくなります。ここでは、実装と運用でよく出る質問に答えます。
OAuth 2.0とOAuth 2.1は何が違いますか?
OAuth 2.1は、OAuth 2.0に後から整備されたセキュリティの実践を取り込み、安全な初期設定にまとめた仕様案です。2026年3月更新のInternet-Draftで、公開済みの最終RFCではありません(出典:IETF OAuth 2.1 Authorization Framework、2026年3月)。
本番では、名称よりも具体的な要件を確認します。PKCEや厳密なリダイレクトURI、Implicit Grantを使わないことなどが、その例です。
JWTを使えばOAuthのシステムは安全ですか?
安全性は、JWTを使うかどうかより、その設計によって決まります。署名方式の制限やissuerとaudienceの検証、鍵管理が必要です。さらに、短い有効期限とスコープの確認も欠かせません。
漏えい時の失効やローテーションも、あわせて設計します。自己完結型のJWTは、検証側が失効情報を確認しなければ、権限変更後も使える場合があります。
OAuthのシステムは無料で作れますか?
オープンソース部品や無料枠のある認証サービスなら、検証環境を低コストで始められます。本番になると、サーバーやログ、バックアップ、監視の費用がかかります。さらに、SMS・メールやMFAの費用もかかります。
診断や移行、保守の費用も、見込んでおく必要があります。無料枠のMAUを超えた場合やM2Mの要求が増えた場合も含め、5年間の総額で判断してください。
既存ユーザーや会員データを移行できますか?
移行はできますが、確認する項目があります。パスワードのハッシュ方式やメールの重複、退会者を見ます。さらに、所属や権限、同意履歴、MFA登録も確かめます。
ハッシュを移せない場合は、初回ログイン時の再設定や旧システムとの一時連携、本人確認を組み合わせます。対象と対象外を決めたうえで、テスト環境で件数と権限を照合し、そのあと本番へ進めます。
MFAはOAuthとは別に導入する必要がありますか?
MFAは本人確認を強める認証機能で、OAuthは権限を委譲するフレームワークです。役割は別々ですが、認可サーバーのログイン時にMFAを組み込む構成が一般的です。
リスクに応じて適用範囲を分けるのも、一つの方法です。たとえば、管理者や個人情報を扱う人、決済や重要APIへアクセスする人だけに、追加認証を求めます。
まとめ
OAuthは、パスワードを共有せずに、APIや業務データへのアクセス権限を委譲します。ログインはOIDC、企業間や社内の連携はSAMLまたはOIDC、サービス間の通信はClient Credentialsというように、役割を分けて設計します。
標準フローと最小権限の要件化
2026年時点で、Web・SPA・モバイルの基本はAuthorization Code + PKCEです。そのうえで、リダイレクトURIの完全一致と短寿命のトークン、リフレッシュトークンのローテーションを要件に加えます。
issuerとaudienceの検証や最小スコープ、鍵の定期更新、監査ログも、要件に含めます。ブラウザにトークンを直接置くことに不安があれば、BFFを含む構成を比べます。
PoC・移行・運用を含めた発注範囲
必要な連携範囲と統制水準を照らし、構成に応じた発注規模を見極めます。
- マネージド基盤:導入費は100万〜500万円。
- 複数システムのSSO・API認可:300万〜1,500万円。
- 独自認可サーバーや高い統制:1,000万円から1億円以上。
ユーザー移行や負荷試験、診断のほか、ログ監視や障害時の失効も比べます。データ返却や保守の責任範囲も、比べる項目に含めます。
会社やベンダーは、自社に近い経験を持つかで選びます。利用者やAPI、テナントの条件が近いかを見ます。移行やMFA、監査要件についても、経験を確かめます。
1アプリ・1APIのPoCで実現性と運用負荷を確かめ、成果物と受入条件を決めてから段階的に展開すると、セキュリティと費用の両立を図りやすくなります。
▼関連記事一覧
・OAuthのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・OAuthのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・OAuthのシステム開発の見積相場や費用/コスト/値段について
・OAuthのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。