
OAuthのシステムを発注するには、まず利用者と権限の範囲を整理し、次に認証・認可の方式と要件を決めます。そのうえで、RFPをもとに契約形態と見積もりを比べ、テスト・移行・運用までを委託範囲に含めて依頼します。
▼全体ガイドの記事
・OAuthのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
OAuthの発注前に整理する全体像
OAuthは、利用者のパスワードを外部アプリに渡さずに、APIや業務データへのアクセス権限だけを委譲する仕組みです。
ログイン機能では、OAuth 2.0を土台に、認証情報を扱うOpenID Connect(OIDC)を組み合わせます。
「OAuthを作る」と一括で頼むのではなく、認証と認可、API保護、ユーザー管理に分けて発注します。
認証と認可を分けた発注範囲
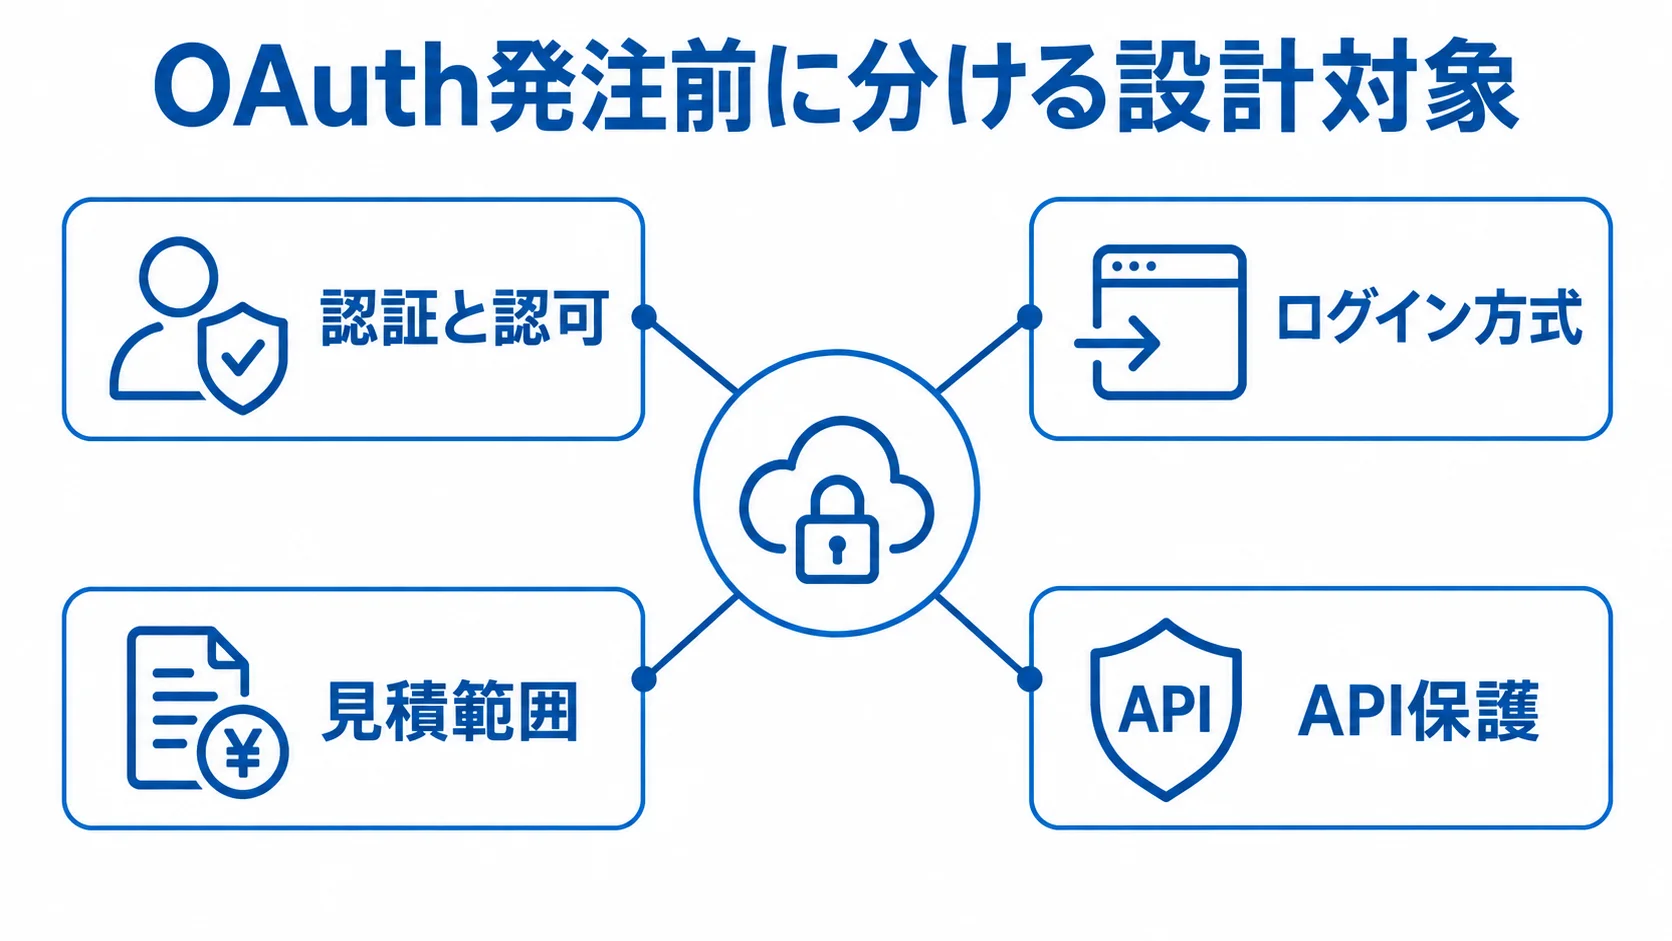
発注範囲は、認証・ログインとAPI保護に分けて決めます。
- 認証と認可:本人を確かめるのが認証、許可する範囲を決めるのが認可です。OAuthの中心は認可です。
- ログイン方式:顧客・社員にはOIDCが候補で、既存ディレクトリ連携ではOIDCかSAMLも候補になります。
- 見積範囲:画面、MFA、SSO、登録、退会、パスワード再設定の担当範囲を記します。
- API保護:認可サーバー、クライアント、リソースサーバー、アクセストークン、scope、audience、issuerの設計が対象です。
たとえば、取引先ポータルから受注APIを呼ぶ例では、会社単位のテナント境界と「参照のみ」「登録可」「承認可」の権限を分けて考えます。これが曖昧なまま開発に入ると、権限モデルを作り直すための追加費用や納期遅延につながります。
B2B・B2C・社内・M2Mの用途の確定
用途ごとに利用者もデータ境界も異なるため、先に用途ごとの利用者、データ境界、運用条件を整理します。そうすると、必要な機能が定まります。
- B2B:企業・部署・担当者の関係と、契約終了時の権限剥奪を決めます。
- B2C:大量登録、ソーシャルログイン、退会、アカウント統合、問い合わせ対応を想定します。
- 社内:Microsoft Entra IDやGoogle Workspaceなど、既存ディレクトリとの境界を確認します。
- M2M:サービス責任者、対象API、実行時間帯、失効条件、秘密情報の保管方法を決めます。
人が操作しないバッチやマイクロサービス間の連携は、Machine to Machine(M2M)として別枠で扱います。Client Credentialsでは、利用者の同意画面がありません。
用途によって、管理画面、監査ログ、データ保管場所、サポート窓口が変わります。料金と性能は、ユーザー数に加えてトークン要求数やAPI呼び出し数にも左右されるため、月間とピーク時の数字を発注資料に含めます。
OAuthの発注形態の選び方
認可サーバーの中核を自社で作るかどうかは前提にせず、マネージドIdP、既存の認証パッケージ、個別開発を比べます。
独自の同意フローやデータ主権が競争力に直結するなら、個別開発が候補になります。一方で、一般的なログインやAPI認可であれば、標準機能を使い、予算は周辺の業務要件に回す方が安全です。
マネージドIdP導入の短納期と保守負担の軽さ
マネージドIdPの代表例には、Amazon CognitoやAuth0があります。
Microsoft Entra External IDやGoogle Cloud Identity Platformも候補に入ります。
- 料金:料金改定、MAUの増加、MFAやSMSの従量課金。
- 運用・移行:データ所在地、ログ保存期間、障害時の連絡経路、他サービスへの移行可能性。
認証画面、トークン発行、鍵のローテーション、可用性対策をサービス側に任せやすいため、1〜2個のアプリへ早く導入したい場合に向いています。
発注先には、初期設定に加えて、会員DB連携、scopeとロール、管理者画面を依頼できるかを確認します。監査ログ、CI/CD、テストも、依頼の対象に含められるか見ておきます。
無料枠だけで判断せず、3年程度の利用者数と認証方式を前提にした総保有コストで比べます。
パッケージや既存SSO基盤と社内標準の整合性
社内IAM、ディレクトリ、SSO製品がある企業は、既存の基盤に接続できます。IdPを増やさずに済むため、運用窓口やアカウント管理を統一しやすい方法です。
ただし、顧客向けのB2C会員管理、細かなAPI権限、外部テナント管理に、標準機能で対応できるとは限りません。適合性は製品名ではなく、対象ユーザーと必要なフローで確かめます。
発注時は、導入支援会社と製品ベンダーの役割を分けておきます。RFPには、設定変更と追加開発の範囲やアップデートの影響を書きます。あわせて、ソースコードや設定情報の引き渡し、契約終了時のデータ出力も記します。
個別開発の独自要件と責任分界
独自要件がある場合は、個別開発が候補になります。
- 権限・同意:独自の権限モデルや、複数企業をまたぐ同意。
- データ・監査:特殊なデータ保管や、高い監査性。
- 既存環境:既存システムに合わせた移行。
OAuth自体をゼロから実装する場合は、セキュリティレビュー、脆弱性対応、仕様変更への追随まで自社が責任を負います。標準IdPを基盤に、管理画面や連携アダプターだけを作る構成も、比較の候補に入れます。
認可サーバーの管理や鍵の保管・交換を誰が担うかを、責任分界表にまとめます。トークン失効と緊急時のクライアント停止も、同じ表に含めます。
責任分界を契約書と運用手順書に記しておくと、障害や情報漏えいの疑いが生じたときに判断しやすくなります。
RFPと要件定義の整理方法
RFPには、技術用語より先に業務の目的と利用者の行動を書きます。たとえば、顧客が一つのアカウントで複数のサービスを使う要件や、取引先ごとに注文データを分ける要件があります。さらに、退職者のAPI権限を即時停止する要件も示しておくと、必要な構成や試験を提案しやすくなります。
利用者・システム・APIの対応表
利用者、システム、API、既存アカウントの関係を、対応表にまとめます。
- 利用者:社員、顧客、取引先、管理者、バッチ、外部サービス。
- クライアント:Web、SPA、スマートフォン、管理画面、APIクライアント。
- API連携:認可・リソースサーバー、API、scope、データ所有者、認証方式、遷移先。
- 既存アカウント:DB・外部IdPのユーザーID、メール、所属会社、ロール、退会状態。
対応表があると、見積もりの前提がそろいます。また、パスワードを移行できない場合は、初回ログイン時の本人確認や再設定が必要になります。
重複、休眠、契約終了済みのアカウントの扱いも記載しておくと、移行費用の抜けを抑えられます。
セキュリティと非機能要件の数値指定
新規のWeb、SPA、モバイルアプリでは、Authorization Code + PKCEを基本にします。セキュリティ要件には、リダイレクト、トークン、鍵と更新の三つを含めます。
- リダイレクト:redirect URIの完全一致と、stateやnonceの指定。
- トークン:scopeの最小化と、アクセストークンの短寿命化。
- 鍵と更新:更新トークンと鍵のローテーション。
IETF RFC 9700(2025年1月公開)は、PKCE、厳密なリダイレクトURI検証、トークン漏えい・リプレイ対策を、現行の実践として整理しています(出典: IETF RFC 9700、2025年)。
ブラウザアプリでは、トークンをブラウザに置くか、BFFでサーバー側に保持するかを指定します。
IETF RFC 10017(2026年7月公開)は、ブラウザアプリの脅威を整理しており、BFF、トークン仲介バックエンド、ブラウザが直接OAuthを扱う構成も扱います(出典: IETF RFC 10017、2026年7月)。
同時ログイン数や認証レイテンシー、復旧時間などの性能や可用性の条件は、数値で示します。ログ保存期間やデータ保管地域、脆弱性診断の条件も、数値で書いておきます。
成果物と受け入れ条件の事前定義
成果物は、工程ごとに分けて決めておきます。
- 設計:要件定義書、権限マトリクス、構成図、認可フロー図、API仕様。
- 開発・試験:クライアント登録手順、テスト仕様書。
- 移行・運用:移行計画、運用手順書、障害時の連絡網、監査ログ設計書。
引き渡し対象には、ソースコードのほか、クラウド設定、秘密情報の登録方法、設定値が含まれます。さらに、鍵の管理、バックアップ、復旧手順も引き渡しの対象です。
受け入れ条件には、正常なログインだけでなく、異常時の判定も含めます。
- トークン・権限:scope不足、期限切れ、issuer違いの判定。
- 認可フロー:認可コードの再利用、redirect URIの不一致の判定。
- 障害・停止:ユーザー無効化、認証サーバー停止、通信遅延の判定。
「退職処理後何分以内に全API権限を失効するか」「監査ログを何日以内に検索できるか」のように、判定できる条件で書いておくと、納品時の認識違いを防げます。
契約形態と発注プロセスの設計
要件が固まる前の調査やPoCと、仕様が確定した後の本開発は、分けて発注します。短い準委任型の調査やPoCで、既存IdP、会員DB、APIへの接続可否を確かめ、その結果をもとに本開発の範囲と受け入れ条件を決めます。
準委任・請負・ライセンスの違い
OAuth発注では、調査・PoC、本開発、IdP利用によって、契約の対象と責任範囲が異なります。
- 準委任:作業・支援への報酬で、要件整理やPoCに加えて、設計や技術支援にも使われます。
- 請負:成果物の完成を目指す契約で、仕様と検収条件が明確な本開発に合います。
- 利用契約:IdPやパッケージは開発契約とは別に、利用規約とライセンスを確かめます。
契約条件と責任範囲を確認したうえで、法務・調達部門の審査を受けます。
利用契約では、料金と制限を項目ごとに確かめます。MAU、M2M、SMSの料金を見るほか、ログ、MFA、サポートの扱いも確認します。SLAとデータ出力の条件も、確認の対象に含めます。
値上げや仕様変更の通知、障害時の補償、契約終了後のデータ削除・移行も、確認しておきます。なお、開発費とサービス利用料は、見積もりで分けて見ます。
RFP配布から契約までの段階
候補会社には同じ資料と質問期限を渡し、提案の前提と除外範囲を文書で出してもらいます。リスク、体制、日程についても、書面で提出してもらいます。
- 社内の目的と予算を整理します。
- RFPを配布し、提案や質問を受けます。
- 必要に応じてPoCを行い、提案書と見積書を比較します。
- 契約後に要件定義、開発、試験、検収へ進みます。
金額が安い会社が見つかったら、自社の課題への理解と、安さの理由を確かめます。特に、要件定義を削ると、工数や追加費用が当初想定の1.3〜1.5倍に膨らむ可能性があります。
この倍率は、OAuth専用の統計ではなく、業務システム開発の一般的な目安です。そのうえで、見積もりの価格が、標準機能の活用によるものか、試験や移行を除外したことによるものかを分けて見ます。
責任分界と変更管理の契約条項
責任分界表で、発注者、受託者、IdPベンダーの担当を明確にします。
- 発注側:ユーザー情報の正確性、scopeの承認。
- 運用・安全対策:秘密鍵、ログ保管、脆弱性対応。
- 障害時:一次切り分け、第三者サービス停止時の代替策。
仕様変更のときは、要求の内容と影響範囲を記録します。そのうえで、追加工数や納期、セキュリティ再評価の要否も書き残します。また、認証・認可の変更は、API権限や監査ログにも影響します。
口頭での合意を残さないよう、承認者と見積もり再提出のルールを契約や計画に含めます。
OAuthのシステム開発費用相場とコスト内訳
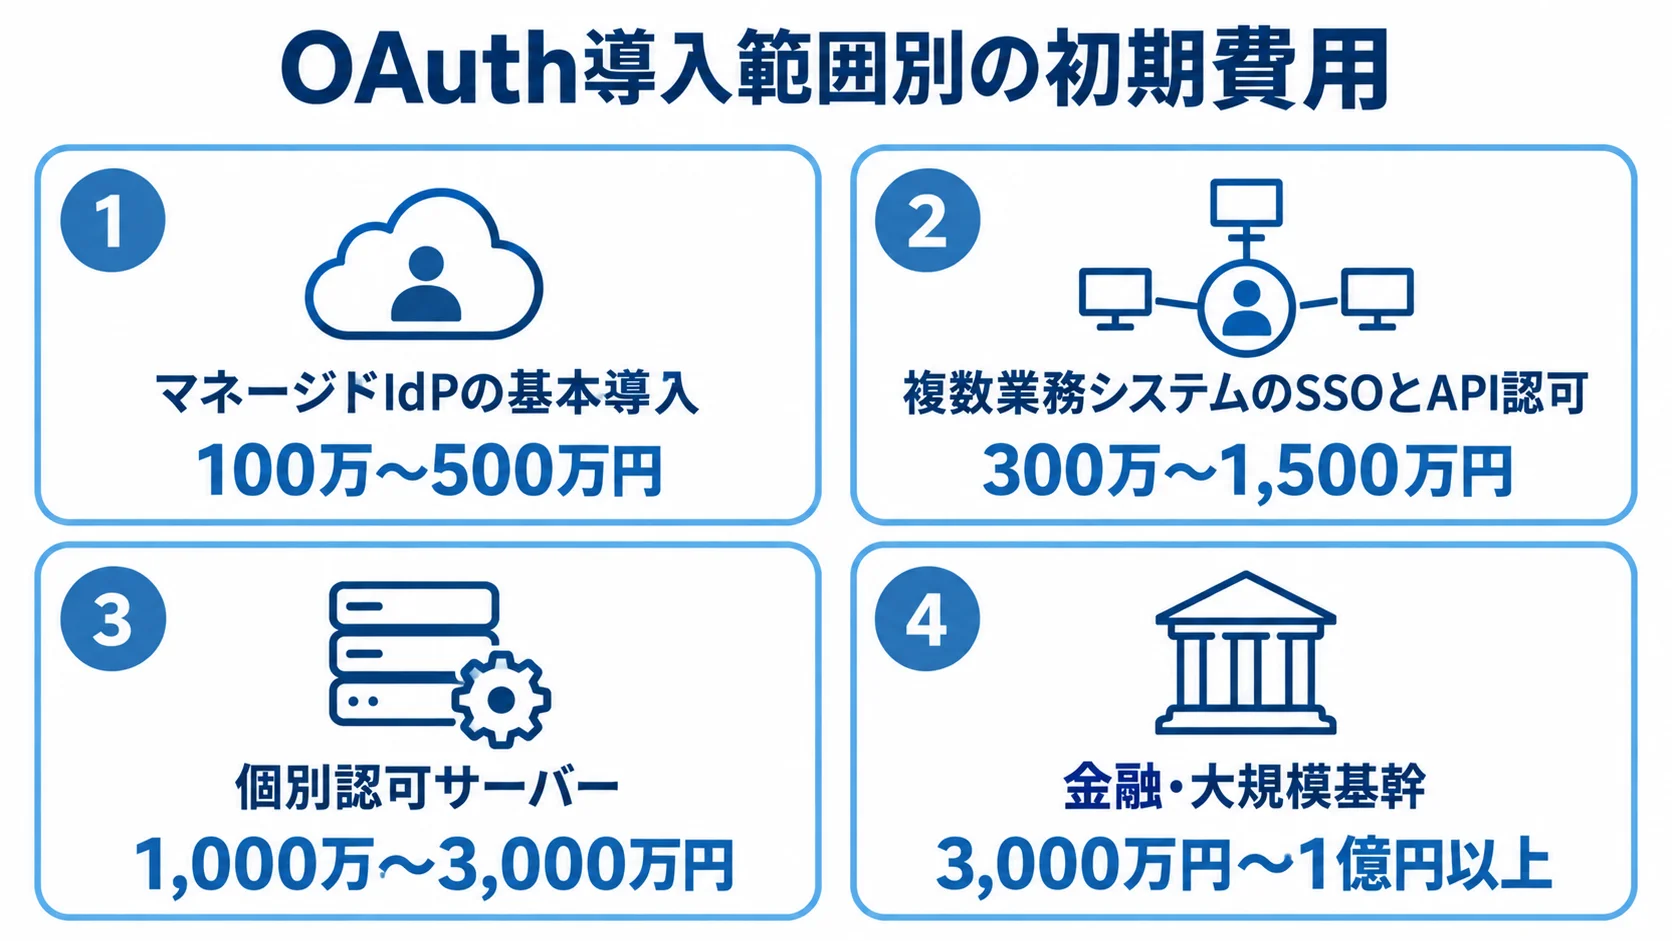
OAuth専用の国内公的統計は確認できないため、ここで示す金額は、業務システム相場、技術者単価、公開料金、要件別工数をもとにした概算です。
固定の価格ではなく、幅を持つレンジとして見ます。利用者数やアプリ数、既存システムの状態で上下するほか、セキュリティ要求、納期、運用体制でも変わります。
マネージドIdPの基本導入の目安(100万〜500万円)
1〜2個のアプリにOIDCログインを組み込む初期費用は、100万〜500万円程度が目安です。ここには、基本ロールやCI/CD、受け入れテストも含みます。
費用は、画面の作り込みや会員移行の有無で変わります。MFA、管理者画面、外部IdP連携も、費用を左右します。
- 下限寄り:新規アプリで標準機能を使う案件。
- 上限寄り:既存アプリの認証を置き換える案件。
複数の業務システムにSSOとAPI認可を導入する場合は、300万〜1,500万円程度が目安です。
会員DBや複数テナント、監査ログに加えて、APIゲートウェイ、MFA、移行まで含める場合の金額です。
個別の認可サーバーに、M2Mや高可用性を含める場合は、1,000万〜3,000万円程度を見込むことがあります。独自の管理画面や負荷試験、侵入テストを含めると、この範囲になることがあります。
金融・大規模基幹向けの費用の目安(3,000万円〜1億円以上)
金融や大規模基幹のシステムでは、3,000万円から1億円以上になる可能性があります。
FAPI相当の対策、強固な鍵管理、災害復旧を求める場合の金額です。24時間監視や複数リージョンに加えて、第三者診断や法令・監査対応を求める場合も、この金額の範囲で想定されています。
金額を比べるときは、費用範囲と要件の二つを分けて見ます。
- 費用範囲:OAuth単独ではなく、基盤や業務API、インフラのほか、監視・移行・試験まで含むレンジです。
- 要件:要件が違う見積もりの金額は、そのまま横並びに比べられません。
公開されている料金は、開発費とは分けて考えます。たとえば、Amazon Cognitoには直接ログインMAUの無料枠があります。
料金表では、10,000 MAUまでが無料枠です。また、OIDC・SAMLフェデレーションは、50 MAUまでの無料枠と超過単価が案内されています。
Auth0には、無料枠のほか、月35ドル程度と月240ドル程度のプランがあります。M2Mや高度なセキュリティは個別見積もりです(出典: Amazon Cognito公式料金表、Auth0公式料金表、2026年8月確認)。
運用費はIdP料金と保守費を分けた試算
ランニングコストは、利用料、基盤費、保守費の三つに分けて試算します。
- 利用・通信:IdP、MAU・M2M、SMS・メール。
- 基盤・安全対策:ログ保管、WAF、APIゲートウェイ、鍵管理、監視、診断。
- 保守対応:問い合わせ、障害対応。
業務システム一般の目安では、保守運用費を初期開発費の年15〜25%程度に仮置きできます。ただし、これはOAuth固有の標準料金ではありません。夜間休日対応やSLAには、別の見積もりが必要です。
利用料は、MAUや認証方式、フェデレーション数によって変わるため、ユーザー数に比例するとは限りません。加えて、MFA送信数、API呼び出し数、ログ保持期間も利用料に影響します。
少ない月、通常月、ピーク月の三つのパターンで試算します。将来の移行やサービス追加も想定して、1年目だけでなく3年目まで比べます。
委託先の選定と見積比較で確認すべきポイント
委託先は、用語の知識だけでなく、業務要件を権限と運用へ変換できるかで選びます。委託先の候補は、認証基盤ベンダーやクラウド導入会社、受託開発会社などです。それぞれの得意領域を比べます。
1社ですべてを賄えるか、複数社を組み合わせるかも検討します。
実績は製品名だけでなく案件条件まで確認
「OAuth対応」「SSO導入」といった言葉だけで判断せず、案件条件を確かめます。
- 利用形態:B2BかB2Cか、複数テナントを扱ったか。
- 移行・認証:会員DB移行、MFA、M2Mの経験。
- 運用:APIのscope、監査ログ、リリース後の保守。
可能であれば、匿名化した構成図を見せてもらい、工程やテスト項目、運用体制を説明してもらいます。
公開事例では、コニカミノルタのIoT基盤が紹介されています。AWSとACCESSの支援を受けており、Amazon Cognitoを使うOAuthとSAMLのSSO、API開発が含まれます。
複数のマイクロサービスと事業部側のサービスを連携した事例で、ログイン画面だけを作る案件とは性質が異なります(出典: AWS導入事例「コニカミノルタ株式会社」、2026年確認)。そこで、自社に近い規模や環境かどうかを見ます。
見積書の工程・機能・除外範囲の比べ方
見積もりは、作業内容や前提、成果物を確認します。担当者と期間も見たうえで、一式の金額だけで比べないようにします。
- 設計・設定:要件定義、アーキテクチャ、IdP、認証画面、API保護、scope・ロール。
- 連携・管理:会員移行、外部IdP、MFA、管理画面、監査ログ。
- 試験・移行:テスト、脆弱性診断、負荷試験、リリース、運用引き継ぎ。
除外範囲は、重複整理、パスワード再設定、API仕様変更、ログ基盤、SMSを必ず確認します。第三者診断、クラウド利用料、休日対応、製品ベンダーへの問い合わせも、除外されていないかを確かめます。
見積もりが安くても、除外が広い場合があります。そこで、必要な範囲をそろえた実質価格で比べます。
セキュリティとベンダーロックインのリスク
提案の評価では、セキュリティ対策と移行可能性を確かめます。
- 安全対策:PKCE、厳密なredirect URI、最小権限、トークン失効。
- 運用保護:秘密情報、鍵のローテーション、監査ログ、レート制限、脆弱性対応。
- 移行性:情報・属性の出力、クライアント設定の移行、標準OIDC・OAuthでの接続。
NIST SP 800-63-4は、デジタルアイデンティティの指針です。認証や連携、プライバシーに加えて、機械間の識別も扱います(出典: NIST SP 800-63-4、2025年7月)。
自社のリスク評価に照らして、必要な試験を見積もりに含めます。
独自SDKへの依存度や、標準のOIDC・OAuthで他サービスと接続できるかを確かめます。
契約終了時のデータ返却や移行支援費用、サポート終了の通知期間を確認し、将来の選択肢を残しておきます。
開発後のテスト・移行・運用の委託範囲
稼働前には、ログインが成功するかだけでなく、安全に運用できるかも試します。権限不足や失効、異常な呼び出しの場面で、利用者へ返す画面を確かめます。さらに、IdP障害や会員移行の不整合が起きたときの管理者の確認や、停止する権限まで試します。
委託時には、テスト環境とデータ、実施者、証跡の保管先を決めます。
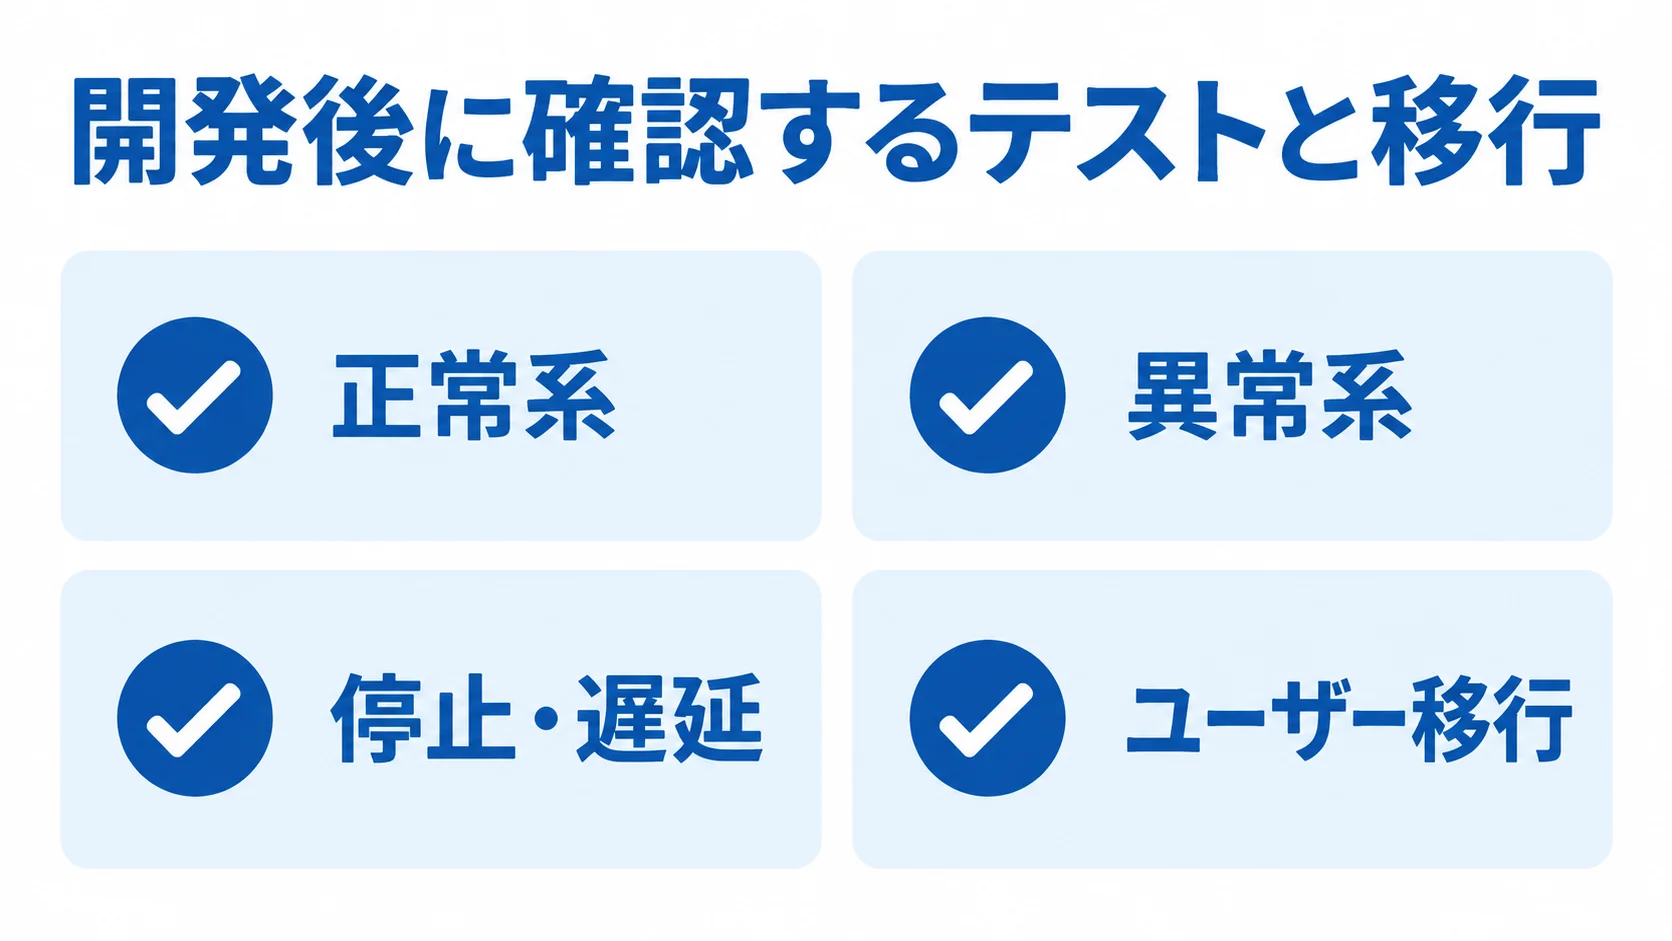
正常系と異常系を分けたテスト
正常系と異常系の両方で、認可フローとAPIへの影響を確かめます。
- 正常系:認可要求、同意、コード交換、トークン検証、API呼び出し、更新、ログアウト。
- 異常系:期限切れ、scope・audience・issuer違い、コード再利用、PKCE・redirect URI不一致。
- 停止・遅延:失効ユーザー、認証サーバー停止、通信遅延。
ブラウザアプリでは、XSSやCSRFへの対策に加えて、トークンが履歴やログに残らないことを見ます。M2Mでは、秘密鍵やクライアントシークレットの混入と要求急増の検知、停止時に呼び出しを止められるかを確認します。
テストの証跡は、監査や保守会社への引き継ぎに使えます。
ユーザー移行の小さな試行と段階的な切り替え
移行と切り替えでは、検証、本番準備、切り替え後の観測を計画します。
- 移行対象:社内ユーザーやテスト顧客など、少数から始めます。
- 復旧条件:失敗時に旧システムへ戻す条件です。
- 本番計画:段階的なトラフィック移行、監視強化、問い合わせ窓口、切り戻し時間、利用者案内を決めます。
検証では、メールの重複や外部IdP識別子、所属会社を確認します。ロールや退会状態、パスワードの扱いも、移行の前に確かめておきます。ハッシュを移せない場合は、初回ログイン時に再設定や本人確認を行う手順を用意します。
切り替えたあとは、ログイン率を観測します。加えて、scope不足やトークン更新の失敗、APIの4xx・5xxを見ます。そのほか、次の項目も確かめます。
- 認証レイテンシー
- 登録・退会の失敗
移行を発注範囲から外すと、開発の完了後に大きな作業が残るため注意が必要です。
失効・監査ログ・障害対応の運用への引き継ぎ
日常の運用、監査ログ、個人情報の管理項目を整理し、運用担当へ引き継ぎます。
- 定期作業:登録、scope・ロール変更、利用者の追加・停止、退職・契約終了時の失効、鍵更新、ログ検索、異常検知。
- 監査ログ:誰が、いつ、どのクライアントから、どのAPIへアクセスしたかを記録。
- ログ管理:保存期間、改ざん防止、閲覧権限、削除方法、保管場所、委託先のアクセス権。
障害時は、認証サーバーやAPIゲートウェイ、リソースサーバー、外部IdPのうち、どこで失敗したかを切り分けます。
トークン漏えいの疑いがあれば、影響するクライアントやscopeを特定し、鍵・トークンを失効させて関係者へ通知します。
引き渡し後の問い合わせ窓口と対応時間、改修費用を、開発会社に確認します。脆弱性情報の通知方法も、あわせて確かめます。
OAuthのシステム発注に関するよくある質問
発注前の疑問は、自社の状況に当てはめて、RFPや開発会社への質問に加えておきます。
OAuthのシステムは自社開発と外注のどちらがよいですか?
標準的なログインやAPI認可であれば、マネージドIdPを使い、設計から運用までを外注する方法が現実的です。
認可サーバーの中核を自社で開発すると、プロトコルの安全性や鍵管理、脆弱性対応を担います。可用性や監査、仕様変更への対応も、継続して担うことになります。独自要件があるなら、標準基盤と個別開発を分けて発注できないかを比べます。
OAuthのシステム発注費用はどのくらいですか?
OAuthの発注費は、アプリ数や認可基盤の開発範囲によって異なります。
- 1〜2アプリ:マネージドIdP導入は100万〜500万円程度。
- 複数業務システム:SSO・API認可は300万〜1,500万円程度。
- 個別認可サーバー:開発は1,000万〜3,000万円程度。
OAuth固有の公的な相場ではなく、要件ごとのレンジとして見ます。MAU課金やMFA、ログの範囲で変わります。移行やセキュリティ試験、保守も費用に影響するため、見積もりの範囲もあわせて比べます。
RFPには最低限何を書けばよいですか?
RFPには、業務要件とシステム条件をまとめて記載します。
- 機能・連携:目的、利用者、アプリ・API、認証・認可、scope・ロール、既存DB・外部IdP、移行、MFA、監査ログ。
- 非機能・発注条件:可用性、性能、データ保管地域、テスト、運用、納期、予算、成果物、除外範囲。
退職・契約終了時の権限剥奪、トークン失効、障害時の切り戻しを加えると、導入後の運用を見据えた提案になりやすいです。
OAuthに詳しい委託先はどう見分けますか?
技術の知識と稼働後の対応力は、具体的な質問で確かめます。
- 技術理解:Authorization Code + PKCE、scope、issuer、audience、M2Mを説明できるか。
- 運用対応:ユーザー移行、監査ログ、トークン失効、障害対応を具体的に質問します。
近いB2B・B2C・社内システムの実績を聞きます。あわせて、要件定義から保守までの体制や、セキュリティ試験、成果物、責任分界も確かめ、複数社へ同じ質問をします。
提案が業務要件から始まる会社は、実装だけを提示する会社より比べやすいです。
まとめ
発注では「OAuth対応の会社探し」だけで終えず、認証と認可、API保護、ユーザー管理の範囲を分けて決めます。
マネージドIdP、パッケージ、個別開発を比べたうえで、利用者とデータ境界を明らかにします。用途は、B2B・B2C・社内・M2Mのどれに当たるかで整理します。
発注前のRFPと権限マトリクスの準備
RFPには、利用者、アプリ、API、scope、ロールを記します。既存データや認証方式、非機能・セキュリティ要件、移行も含めます。テスト、成果物、運用、除外範囲についても、書いておきます。
見積書は、初期開発、IdP利用、保守の費用を分けて示してもらいます。診断やメッセージ費用も、分けて示してもらいます。工程と前提をそろえて比べ、必要な安全性と運用が含まれるかで判断します。
委託先の移行・試験・運用までの確認
委託先には、権限設計やユーザー移行について説明を求めます。PKCEやトークン保護、監査ログ、M2M、障害対応も、説明できるかを確かめます。
契約では、準委任・請負・ライセンスの役割と責任分界を定めます。成果物と受け入れ条件も、契約に書き込みます。失効、鍵更新、監視、脆弱性対応、契約終了時の移行まで、発注範囲に含めます。
▼全体ガイドの記事
・OAuthのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。