
OAuthのシステム開発は、要件整理から定着までの6フェーズを順に進めると、安全な権限委譲につながります。各フェーズで決めることと、費用・見積もりで確認したい点も説明します。全体像は、OAuthのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・OAuthのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
OAuthのシステム開発の全体像
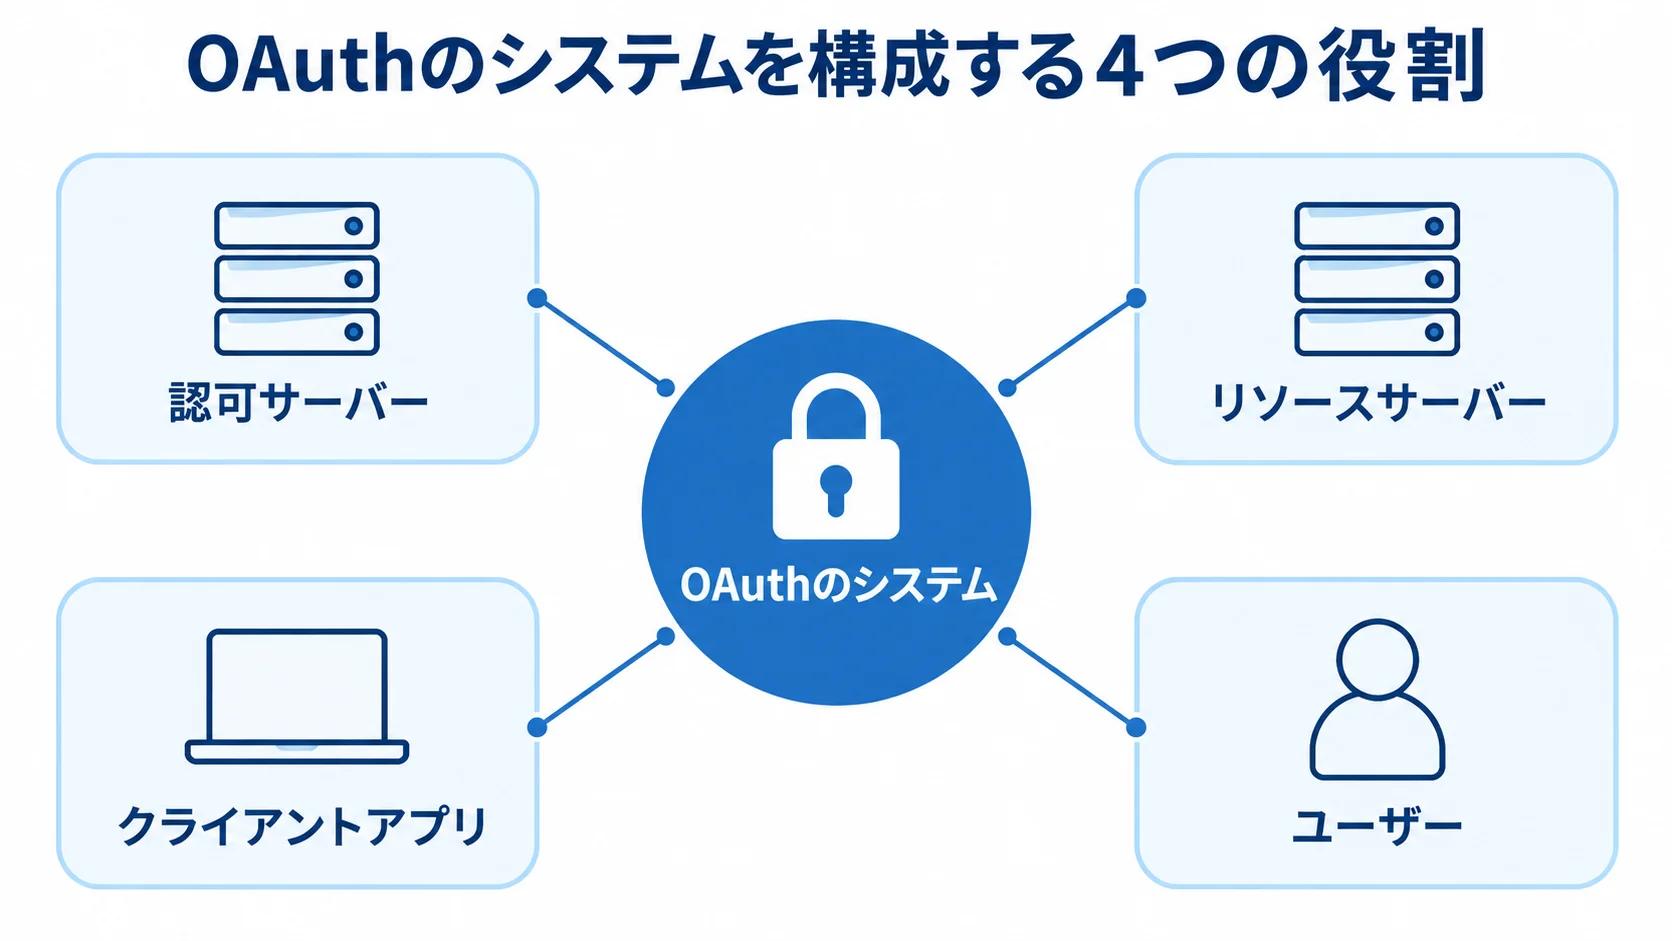
OAuthのシステムは、認可サーバー、リソースサーバー、クライアントアプリ、ユーザーの4者で成り立ちます。「ログイン」と「APIへのアクセス権の委譲」を分けて考えると、後工程での手戻りを減らせます。
OAuthとOIDCの役割の違い
OAuthとOIDCは役割が異なるため、利用する場面に合わせて方式を選びます。
- OAuth 2.0:アプリにパスワードを渡さずに、別サービスのリソースへの権限を委譲する仕組み
- OIDC:OAuth 2.0を土台に、標準化されたIDトークンでログインした人を確認する方式
- 要件確認:「OAuth対応」と書かれていても、APIごとの権限管理や退職者の失効までは設計されていない場合がある
- 方式の候補:社内SSOはOIDCまたはSAML、外部APIはOAuth、機械間の通信はClient Credentials
- 利用者ログイン:ブラウザやモバイルでは、Authorization Code + PKCEが基本の候補
社内SSOでMicrosoft Entra IDやGoogle Workspaceと連携する場合は、OIDCまたはSAMLが検討の対象になります。
4つの登場人物と責任範囲
役割ごとの責任範囲を図にしておくと、障害が起きたときにどこが動くか、監査ログを誰が確認するかを決めやすくなります。図には、次の4つの役割と外部IdPとの関係を示します。
- 認可サーバー:認証や同意を受け付け、アクセストークンとリフレッシュトークンを発行
- リソースサーバー:APIや業務データを保護し、issuer、audience、scope、期限を検証
- クライアントアプリ:ユーザーの操作を受けて、認可を依頼
- ユーザー:自分の権限を委譲する側
外部IdPを接続する場合は、IdPと認可サーバーの信頼関係も設計します。企画書には、アプリが呼び出すAPIと、会社や部署ごとのテナントを書きます。社員・顧客・取引先・バッチの扱いも、あわせて含めます。
4つの質問による自社に必要な構成の絞り込み
構成を決める際は、対象者と保護対象、必須機能、移行先の4点を確かめます。
- 対象者:社員、顧客、取引先のどれか
- 保護対象:画面だけか、外部APIや社内マイクロサービスも含むか
- 必須機能:MFA、SSO、M2M、細かなテナント権限、データ保管地域、24時間監視のどれか
- 移行先:既存会員DBを移行するか、新しい認証基盤へ統合するか
社員が1つの業務アプリにログインするだけなら、既存IdPとのOIDC連携が最短になります。一方で、複数の顧客向けサービスで共通アカウントを使う場合は、CIAMやSSO、会員移行、同意管理も含めて考えます。
特に外部企業へAPIを公開する場合は、scopeに加えて、クライアント登録やレート制限、利用停止、監査ログも要件に含めます。
OAuthのシステム開発の6フェーズの進め方
認証画面から先に作ると、後から権限や移行の要件が増えて、全体が膨らみやすくなります。そこで、6フェーズごとに成果物と合格条件を決めて、1アプリ・1APIのPoCから対象を広げます。
フェーズ1:要件整理と対象者・API・権限の一覧
要件整理では、まず対象者と使うシステムを揃えます。あわせて権限と運用シナリオも決めると、見積もりの前提がはっきりします。
- 対象と環境:利用者、アプリ、API、データ、連携先を整理し、社員・顧客・取引先・システムアカウント、B2B・B2C、複数テナント、個人情報の保管先を定める
- 権限と成果物:APIのscopeとロールを対応づける
- 利用シナリオ:登録、ログイン、同意、ログアウト、パスワードリセット、退職・契約終了時の停止、トークン失効、監査ログ確認のシナリオ
- 未確定事項:MFAの必須性、APIの外部公開、バッチのM2M認証を明確にして、後の見積もりの差を抑える
たとえば、APIごとに「参照」「登録」「更新」「管理」のscopeを分けておくと、ロールとの対応表を作りやすくなります。
成果物は、業務フロー図、構成図、データ項目一覧です。ほかに、権限マトリクスや非機能要件、移行方針と運用体制も含まれます。
フェーズ2:選定でのマネージドIdP・パッケージ・スクラッチの比較
選定では、導入負担と必要機能、独自要件を比べます。運用や将来の変更条件も、あわせて確かめます。
- マネージドIdP:短期間で導入しやすく、パッチ適用や可用性の負担を抑えやすい
- 製品機能:主要製品の認証機能と管理機能を、同じ基準で比べる
- パッケージ・既存IAM:社内SSOや標準的なロール管理に向く。細かな同意画面や独自の顧客体験への制約を確認
- スクラッチ開発:データ主権や独自ルールが事業上の強みになる場合に限って検討
- 運用・変更条件:ユーザー移行、設定のエクスポート、障害時の連絡、SLA、データ所在地、将来のベンダー変更方法を確認
候補には、Amazon Cognito、Auth0、Google Cloud Identity Platformを含めます。加えて、Microsoft Entra External IDも候補になります。
同じクラウドや社内ディレクトリの基盤を使う場合は、運用の窓口をまとめられることがあります。
フェーズ3:設計・開発での標準フローと最小権限の実装
開発では、標準フローと最小権限を実装します。そのうえで、検証や失効まで設計に含めます。
- ログインフロー:Web、SPA、モバイルではAuthorization Code + PKCEを基本にする
- トークン:アクセストークンの期限を短くし、scopeを最小限にする。リフレッシュトークンはローテーションと失効を設計
- 検証:redirect URIを完全一致で登録し、issuer、audience、署名アルゴリズム、nonce、state、PKCE verifierを確認
- 避ける方式:Implicit GrantとResource Owner Password Credentialsは、現在のセキュリティ実践では採用しない
IETFが2025年1月に公開したRFC 9700は、リダイレクトURIの検証、トークンのリプレイ防止、アクセストークンの権限制限について整理しています(出典:IETF RFC 9700、2025年)。
2026年7月のRFC 10017では、ブラウザーベースのアプリでBFFを使い、トークンをブラウザに直接さらさない構成も説明されています(出典:IETF RFC 10017、2026年)。
RFCに沿った実装に加えて、漏えいが起きたときの失効操作と検知担当者も、設計レビューで確かめます。
フェーズ4:正常系と異常系を同じ比重で行うテスト
ログイン成功の確認に加えて、異常系や性能、セキュリティと利用者への応答も確かめます。
- 異常系:認可、トークン、scope、redirect URIの不整合を試験
- 連携障害:MFAや外部IdP利用時に、IdP停止、通信遅延、時刻ずれ、ユーザー属性欠落を試験
- 性能:ログイン集中時の認可サーバー、トークン発行、API検証、監査ログ書き込みを分けて計測
- セキュリティ:OWASPのOAuth 2.0項目を参照し、リダイレクト、トークン保管、CSRF、オープンリダイレクト、権限昇格を確認
異常系のテストでは、認可コードの再利用や期限切れトークン、改ざんJWTを試し、scope・issuer・audienceの不一致も確かめます。
テストでは、redirect URIの不一致やリフレッシュトークンの再利用、ログアウト後のアクセスも試します。
合格条件は、利用者に適切なメッセージが出ること、監査ログで追跡できること、再試行と失効が定義どおりに動くことです。
フェーズ5:稼働での段階移行と失敗時の戻し方の準備
段階移行の前には、ユーザー情報を調べておきます。あわせて、切り替え後にどの指標を見るかも決めておきます。
- 事前調査:ID重複、メール変更、パスワードハッシュ互換性、同意履歴、テナントとロールの対応を確認
- 移行順:全員を一度に切り替えず、社内の限定ユーザー、少数の顧客、特定テナントの順に導入
- 確認指標:ログイン成功率、認可エラー率、問い合わせ件数を追う
Runbookには、DNSとredirect URIの変更、旧システムへ戻す条件を書きます。トークン失効と緊急管理者の連絡先も、同じ資料に記載します。
ロール移行の誤りは、ログインできないことより、見えてはいけないデータが見える形で起きる方が重大です。そのため、リリース時には機能に加えて、ロール別のデータ境界と監査ログを責任者が承認します。
フェーズ6:定着での権限の見直しと監視の業務への組み込み
定期的な権限の見直し、監査ログの確認、担当者への教育を、運用に組み込みます。
- 棚卸し:月次または四半期ごとに、未使用クライアント、過剰なscope、長期利用のリフレッシュトークン、退職者・契約終了者のアカウントを確かめる
- 監査ログ:ログイン成功・失敗、同意、権限変更、クライアント登録、トークン失効、管理者操作を追跡
- 運用教育:アカウント停止、全トークンの緊急失効、鍵のローテーション、IdP障害、APIのレート制限超過への対応を担当者に教える
NIST SP 800-63-4は、2025年7月のデジタルアイデンティティ指針として、認証や連携、プライバシー、機械間認証を含むリスク管理を整理しています(出典:NIST SP 800-63-4、2025年)。
担当者向けの手順書と定期的な訓練を用意しておくと、担当者が異動しても運用を続けやすくなります。
OAuthのシステム開発の費用相場とコスト内訳
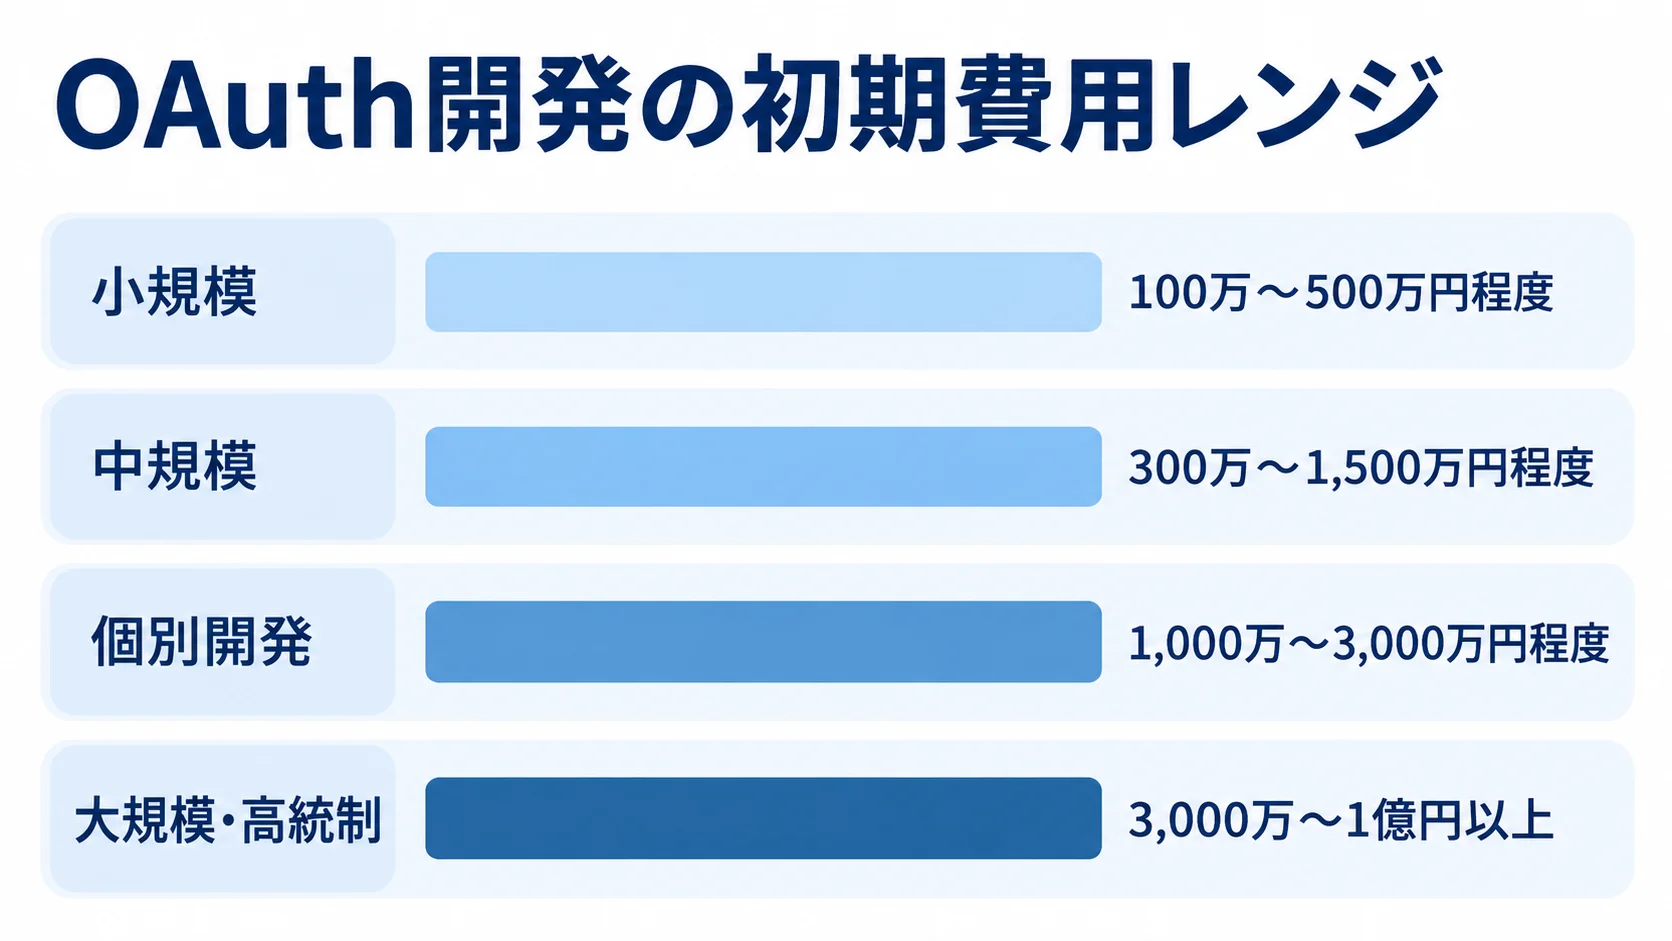
OAuth専用システムについて、国内の公的な開発費統計は確認できません。そのため、ここに示すのは、一般的な業務システムの相場と、公開された認証基盤の料金から見た概算です。
費用は規模で大きく変わり、既存会員DBや監査、可用性、移行の難しさによっても変わります。MFAやM2Mの有無も、費用を左右します。そのため、一つの金額に決めつけず、レンジとして読むのが適切です。
初期開発費の要件別の幅(100万円台〜1億円超)
初期費用は、構成の規模によって変わります。下に示すのは、OAuth固有の公的な相場ではなく、一般的な開発費、工数、技術者単価から組み立てた参考のレンジです。
- 小規模:1〜2アプリにIdPを接続し、OIDCログイン、基本ロール、CI/CD、受入テストを行う場合は100万〜500万円程度
- 中規模:会員DB、複数テナント、APIゲートウェイ、監査ログ、MFAを含む場合は300万〜1,500万円程度
- 個別開発:認可サーバー、管理画面、M2M、移行、高可用性、負荷・侵入試験を含む場合は1,000万〜3,000万円程度になることがある
- 大規模・高統制:FAPI相当の統制、鍵管理、DR、24時間監視、複数ベンダー調整が必要なら3,000万〜1億円以上
大規模・高統制の案件では、期間が9か月から2年以上に及ぶ可能性があります。
要件が固まらない段階では、費用の幅を無理に狭めないほうが安全です。
ランニングコストの試算(MAU・機能・運用体制別)
料金は登録数だけでなく、月間アクティブユーザー(MAU)や認証方式で変わります。MFA・SMS、M2Mのトークン要求、ログ保管なども、料金に関わります。
- Amazon Cognito:2026年8月時点、Essentials超過分は1MAUあたり0.015米ドル。OIDC・SAMLは月50MAUまで無料
- Google Cloud Identity Platform:メール等は月50,000MAU無料、50,000〜100,000MAUは0.0055米ドル/MAU
- GoogleのOIDC・SAML:50MAUまで無料、超過分は1MAUあたり0.015米ドル
- Auth0:Freeは25,000MAUまで。Essentialsは月35米ドル、Professionalは月240米ドルで各500MAUまで
- Auth0 Enterpriseなど:個別見積もり。追加機能はプランで変わる
1年分のMAU推移やピーク認証数に加えて、SMS・メールやログ転送、サポート、為替も含めて、総額を試算します。
Auth0では、M2Mや組織数、監査ログ保持の条件を個別に確かめます。SLAやFAPI、プライベートデプロイの条件も、あわせて確かめます。
開発費とサービス料金の別々の予算化
初期費用と運用費は分けて考え、サービス利用料や作業範囲は見積もりに反映します。
- 初期費用:要件定義、設計、開発、移行、テスト、リリース支援を分けて計上
- 運用費:IdP、クラウド、APIゲートウェイ、WAF、ログ保管、監視、SMS・メール、脆弱性診断、保守を含める
- Purina事例:個別事例の条件と比較結果を参考にする
AWSのPurina事例では、14のデジタルサービスを持つ企業がCIAMを1アプリへ4か月で適用しました。Amazon Cognitoを使い、第三者製品の提案額の5分の1で構築したと説明されています(出典:AWS Purina導入事例、公開時点の事例情報)。
これは個別事例であり、一般的な案件の価格を保証するものではありません。なお、初期開発費の年15〜25%を保守費の仮置きにする方法もあります。
OAuthでは、サービス料金に加えて、鍵・証明書の更新や監視、障害対応、セキュリティ診断も発生します。
「保守費込み」と一括で書かず、月次ログ確認やインシデント対応、設定変更とバージョンアップ、問い合わせ対応の範囲を分けてもらいます。
OAuthのシステム開発で見積もりを取る際のポイント
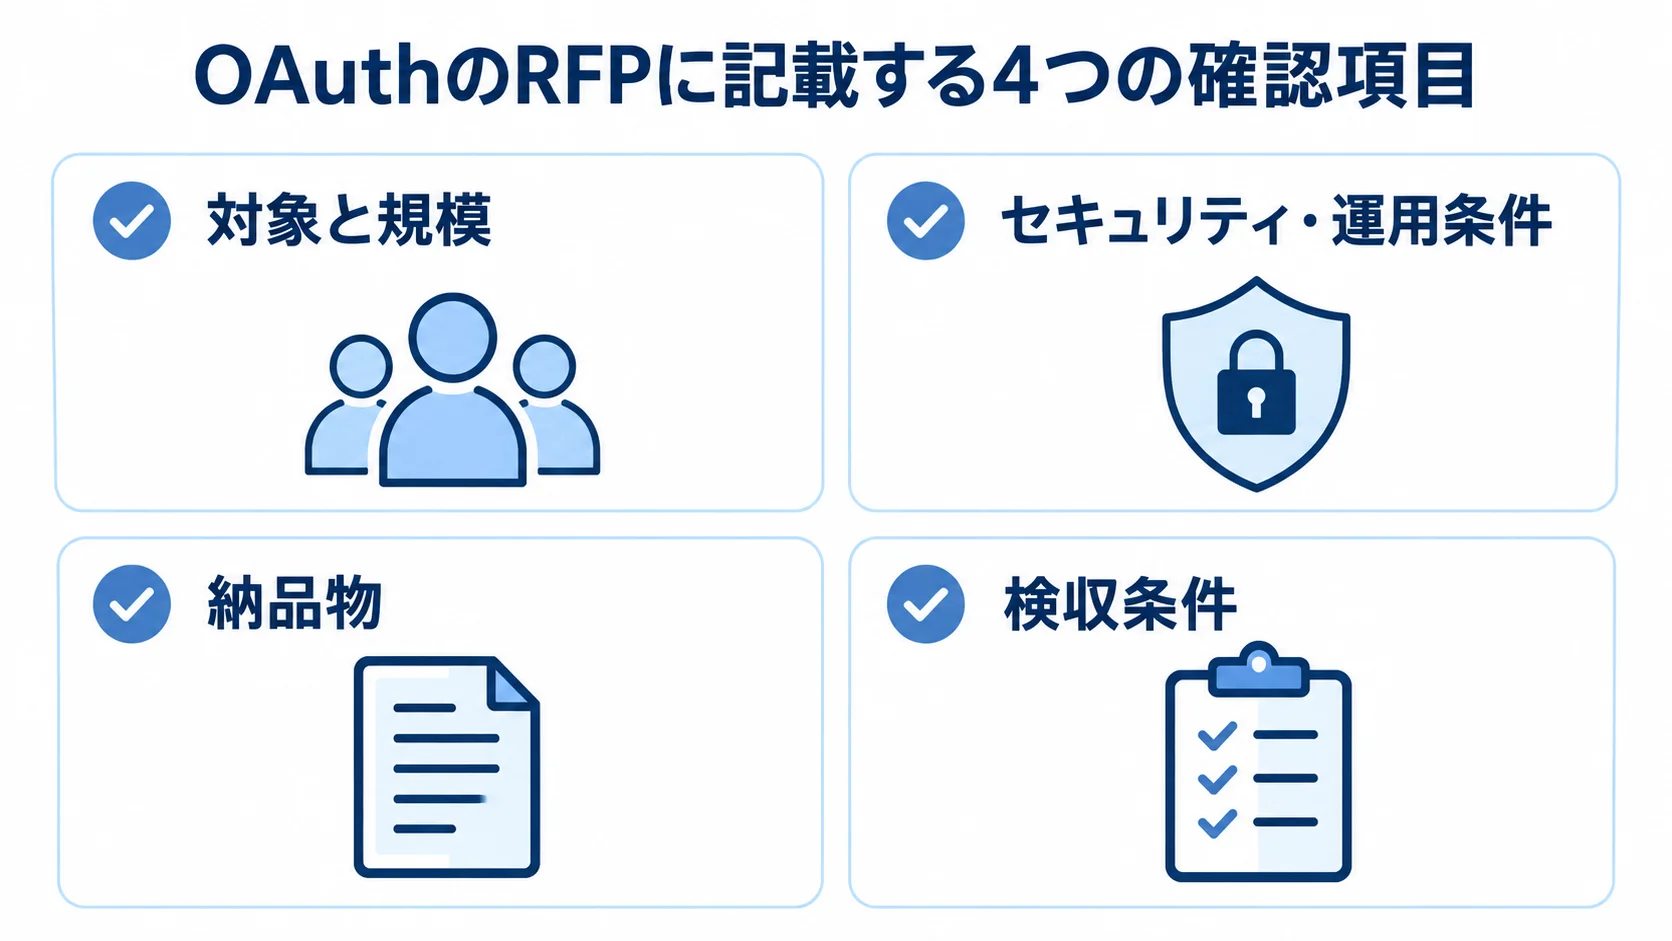
見積もりを比べるには、ログイン画面の数だけでなく、対象範囲も揃える必要があります。既存会員DBの移行だけの場合と、複数テナントのAPI認可やM2Mも構築する場合では、工数とリスクが異なります。
RFPには、利用者や対象アプリ、API、権限を具体的に書きます。セキュリティや移行、運用、成果物も明記します。
RFPに先に書く対象範囲と合格条件
見積もりの前提や納品物、検収条件を具体的に決めると、各社の提案範囲がそろいます。
- 対象と規模:対象ユーザー、想定MAU、同時ログイン数、アプリ・API・テナント・ロール数、IdP、ログイン方式、MFA、M2M、移行件数
- セキュリティ・運用条件:トークン、scope、URI、ログ、可用性などの条件を指定
- 納品物:ソースコード以外の設計・試験・運用成果物も指定
- 検収条件:全機能の動作だけでなく、scope不足時の拒否と退職者トークンの無効化も定める
アクセストークンとリフレッシュトークンの期限や失効条件を明記します。あわせて、scopeとaudience、redirect URIの条件も書いておきます。
ログ保管期間やデータ所在地は、あらかじめ指定しておきます。可用性やRTO・RPO、サポート時間も、条件に含めます。
納品物には、構成図や設定一覧、クライアント登録手順、権限マトリクスを含めます。テスト仕様書や脆弱性診断結果、運用Runbookも、納品物に入れます。
発注側は、監査ログの定義や障害連絡網、移行結果、管理者教育の記録も確かめます。
複数社の見積もりの比較(同じ前提条件でそろえる)
各社に同じ前提を渡し、工数や対象範囲、経験、リスク対応をそろえて比べます。
- 見積条件:同じ要件書、サンプルユーザー、API一覧を渡し、総額と要件定義・設計・実装・移行・テスト・運用設計の工数、前提条件、対象外を確認
- 別料金:安価な提案ではMFA、監査ログ、負荷試験、移行、障害対応の追加費用を確認
- 経験と対応力:利用形態の実績とリスク説明・テスト計画を評価
B2Bの複数テナントやB2Cの大量MAUでは、必要な設計が異なります。社内SSOやM2M、金融APIでも、設計の内容は変わります。
認可コードの再利用やredirect URIの誤設定、scopeの過剰付与について、各社の説明とテスト計画を確認します。移行の失敗や認証基盤の停止への備えも、あわせて確かめます。
見積もりの安さより変更と障害の責任分界
変更時の対応や障害時の判断、個人情報と監査の責任分界は、契約と運用設計に定めておきます。
- 仕様・料金変更:影響調査とアプリ改修の担当を決める
- クラウド障害:ログイン継続、既存セッション、全トークン失効の判断者を決める
- 外部サービス障害:IdPやSMS事業者を含め、自社・開発会社・提供者の切り分け担当を明文化
- 個人情報:保管場所、委託先、ログのマスキング、アクセス権、削除依頼、監査証跡を確認
- 規制・監査:金融・医療・公共などでは、認証強度と証跡保存期間を法務、情報システム、現場責任者で合意
発注側は、技術を先に固めず、業務リスクと証跡から必要な構成を逆算します。
OAuthのシステム開発でよくある質問
認証方式、移行、費用、運用について、OAuthの開発でよく聞かれる質問に答えます。
OAuthとOIDCはどちらを使えばよいですか?
ログイン結果や氏名などの本人情報を標準的な形で受け取るなら、OIDCを使います。APIや業務データへのアクセス権を委譲するなら、OAuthを使います。
OAuthだけを使うと本人確認の情報が不足しやすくなるため、ログインとAPI認可の両方が必要な場合は、OIDCとOAuthを組み合わせます。
OAuthのシステム開発にはいくらかかりますか?
マネージドIdPを1〜2アプリへ接続する小規模な導入は、100万〜500万円程度です。複数の業務システムでSSOやAPI認可、移行を含む構成は、300万〜1,500万円程度です。
個別の認可サーバー開発や高可用性、M2Mに加えて、厳格な監査や負荷・侵入試験を含むと、1,000万〜3,000万円以上になる場合があります。
OAuth固有の公的な相場ではありません。要件と成果物をそろえた相見積もりで確定します。
既存の会員DBやEntra IDとOAuthを連携できますか?
連携できる可能性はあります。そこで、既存DBのパスワードハッシュ方式やユーザーID、メールアドレスを調べます。あわせて、同意履歴、所属テナント、MFAの状態も確かめます。
Microsoft Entra IDやGoogle WorkspaceなどのIdPは、OIDCまたはSAMLで接続します。一方で、アプリ側のロールや業務データの権限は、別途対応づけます。
移行の前に、少数のユーザーでログインや属性、権限、ログアウトを検証しておきます。
OAuthのセキュリティで最低限確認すべきことは何ですか?
最低限確認するのは、Authorization Code + PKCEや完全一致のredirect URI、最小限のscope、短寿命のアクセストークンです。
また、リフレッシュトークンのローテーションやissuerとaudienceの検証、TLSや監査ログ、失効手順も対象です。
MFAや鍵のローテーション、レート制限、ユーザー停止と認証基盤停止時の動作も、要件に入れます。安全にするには、JWTに加えて、API側の署名検証と権限判定も必要です。
まとめ
OAuth 2.0はAPIへの権限委譲、OIDCはログインと本人情報の連携として捉えます。そのうえで、利用者とアプリ、API、権限の関係を定め、要件整理から定着までの6フェーズで進めます。
発注前に確認する5つの要点
発注前に確認したいのは、次の5点です。
- 目的:ログインとAPI認可を分ける
- 権限:ユーザー、テナント、ロール、scopeを一覧化
- 安全性:PKCE、redirect URI、失効、監査ログを要件化
- 費用:開発費とMAU・MFA・M2Mなどの運用費を分ける
- 運用:移行、障害、定着の担当を決める
発注前に5点を決めておくと、価格だけでなく自社のリスクに合う構成で、会社や製品を比べられます。
1アプリ・1APIのPoCからの開始
影響範囲を絞ったPoCで、ログインや同意、scopeと失効、監査ログや既存IdP連携を確かめます。結果を見たうえで、ユーザー移行やMFA、M2M、API公開と運用監視を次の段階へ広げれば、費用と納期を見通しながら定着させられます。
▼全体ガイドの記事
・OAuthのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。