
特権ID管理システムの発注・外注は、対象IDの棚卸し、方針とRFPの作成、PoC、本番導入の順に進めると、安全な運用につながります。段階ごとに決めることは、この流れに沿って整理できます。
▼全体ガイドの記事
・特権ID管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
特権ID管理システムの発注・外注の全体像
特権ID管理システムは、root、Administrator、DBAなどの強い権限を統制する仕組みで、クラウド管理者やサービスアカウントも対象になります。誰が、いつ、どの対象へ、どの権限で接続し、何を操作したかを記録する点が特徴です。
アカウント台帳やSSOでは、この目的を満たしにくいです。発注では、現行業務を安全に移行し、導入後も運用できる体制までを委託範囲に含めます。そのため、製品の機能だけで発注先を決めないことが大切です。
既製PAM製品と導入SIを組み合わせる発注
特権ID管理では、Vaultで認証情報を保管し、パスワードや鍵を自動で変える仕組みが土台になります。さらに、利用の制御と操作の記録も欠かせません。
- 認証情報:Vaultで保管し、パスワードや鍵を自動変更
- 利用制御:申請・承認、JIT(Just-In-Time)、MFA
- 記録:SSH・RDP・Web・DBの記録と監査レポート
これらをフルスクラッチで開発すると、暗号鍵管理や可用性、脆弱性対応まで自社の責任が増えます。ログの改ざん耐性まで自社で担うため、実績のあるPAM製品を選ぶほうがリスクを抑えられます。
要件定義、連携、移行、教育は、導入SIerや開発会社へ委託する方法が一般的です。
外注範囲の企画・構築・運用への分け方
外注する範囲は、企画・構築・運用の3つに分けて考えると、自社と発注先の担当がはっきりします。RFPにも、両者の作業をこの区分で書き分けます。
- 企画・要件定義:製品選定と統制方針の整理
- 構築:設計、既存IDの移行、テスト、教育
- 運用:監視・点検、問い合わせ対応
インストールだけを外注しても、誰が承認するか、委託先の接続を何時間許可するかが決まらなければ、定着しません。緊急用のbreak-glassアカウントの点検方法も、あわせて決めておきます。
特権ID管理システムの発注・外注の進め方
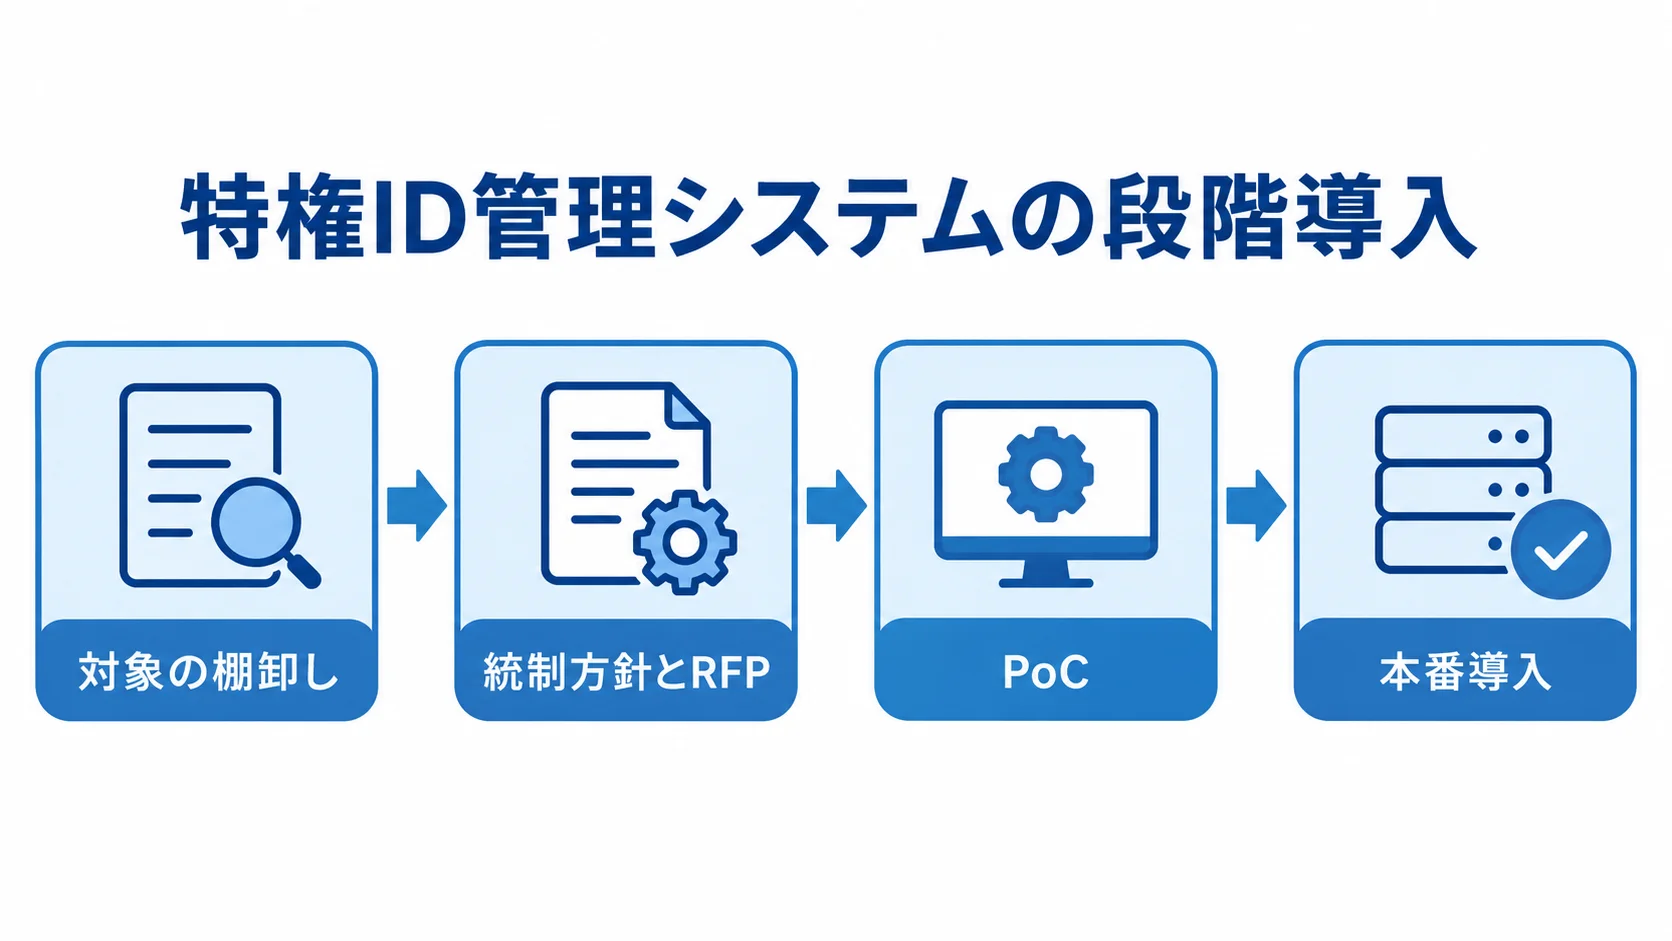
対象の棚卸しから始め、統制方針とRFPを作り、PoCで実現性を確かめてから本番導入へ進みます。段階的に検証を重ねることで、運用ルールと見積もりの精度を高められます。
最初から全社のサーバーとクラウドを切り替えると、接続できないレガシー機器や現場の緊急作業が後から判明します。そうなると追加費用や納期遅延につながるため、まずは小さな対象で検証するのが安全です。
最初に行う特権IDと管理対象の棚卸し
台帳には、サーバー台数に加えて、管理対象の種類と利用状況を記録します。外部委託先の有無も、あわせて整理しておきます。
- 対象:Windows、Linux、DB、ネットワーク機器
- クラウド等:クラウドアカウント、SaaS、コンテナ
- アカウント:サービスアカウントを含む特権ID
- ID情報:所有者、用途、接続先、権限、利用者
- 利用状況:最終利用日、有効期限、停止時の影響
価格は、全社員数よりも、ターゲット数や特権ユーザー数で左右されます。録画、委託先数、ログ保存年数によっても左右されます。また、台帳が不十分なままでは、各社の見積もりの条件がそろいません。
重要度に基づくPoCと段階導入の範囲
検証対象の優先順位は、侵害時の影響と利用頻度を見て決めます。重要な対象ほど早い段階でPoCに入れるのが基本です。
- 第1段階:顧客情報を持つ本番DB
- 第1段階:インターネット接続の管理サーバー
- 第1段階:外部委託先が使う踏み台
- 第2段階:開発環境や影響が限られる機器
PoCでは、Windows、Linux、DBを含めます。さらに、ネットワーク機器、AWSまたはAzure、委託先のリモート接続も対象にします。どの対象も少なくとも1種類ずつ含め、認証と申請の流れ、接続と操作記録、障害時の復旧を確認します。
本番化の前に決める承認者と運用責任
接続できても、どこまでを誰が受け持つかが曖昧なままでは、発注は成功しません。そのため、役割ごとに責任者を定めておきます。担当は、申請の受け付けから監査まで、立場ごとに分けて考えます。
- 所有者・承認者:特権IDと作業申請を管理
- 管理者・委託先:対象システムの管理、製品の保守
- 監査部門:操作ログを点検
緊急用アカウントを使った後は、まず理由を登録し、関係者に通知します。そのうえで、パスワードを変更し、事後レビューを行います。
導入後は、30日で棚卸し、60日でPoC評価、90日で第1弾を本番化するという区切りを置くと、次の作業の見通しが立ちます。
RFPと要件整理で発注先に伝えるべき項目
RFPには、発注先が同じ条件で提案できるよう、必要事項を書き込みます。「PAMを導入したい」とだけ伝えると、提案を比べられません。
- 現状と目的:対象範囲と導入の狙い
- 要件:機能、非機能、納品物
- 発注条件:日程、見積条件、契約前提
要件はMUSTとWANTに分けます。初回に必要な統制と将来の拡張を区別すると、価格と納期を比較しやすくなります。
認証・承認・記録を業務単位で書く機能要件
機能要件は、登録から監査までの作業ごとに必要な機能を書きます。作業の流れを一つずつ追うと、必要な機能が洗い出せます。
- 認証と保管:ID棚卸し、鍵の保管・自動変更、MFA
- 利用制御:申請・承認、JIT、SSH・RDP接続
- 記録と監査:操作記録、転送制御、チケット連携
録画の保存日数やログの検索者も指定します。申請対象と接続先の一致を確認できる要件にします。
ただし、共有IDを使う場合は、個人認証と利用後の資格情報変更を必須にします。さらに、監査レポートの要件も記載します。
可用性・ログ・接続条件を具体化する非機能要件
平日昼間以外や障害時の管理作業、PAM停止時の復旧方法を定義しておきます。運用を続けるために必要な条件は、RFPに次の区分で記載します。
- 可用性:冗長化、バックアップ、復旧目標
- ログ:暗号化、保管場所、保存期間、時刻同期
- 運用:監視、パッチ、サポート時間
また、国外移転や個人情報、委託先情報の扱いも対象になります。条件は、自社の監査基準に合わせて決めます。
IPAの政府機関向け指針では、管理者権限IDを通常運用で使わないことが示されています。さらに、管理製品の利用やアクセス履歴の監視も示されています(出典:独立行政法人情報処理推進機構「政府機関等の対策基準策定のためのガイドライン」、2023年)。
納品物と受け入れ条件の事前合意
納品物と受け入れ条件を先に合意しておくと、完了した状態を判断できます。契約終了時の引き継ぎ条件も、あわせて決めます。納品物は、設計から保守まで、作業ごとに求めます。
- 設計・運用:設計書、台帳、接続一覧、権限表、手順書
- 検証・教育:テスト仕様と結果、教育資料、設定値
- 保守・監査:復旧手順、ログ点検報告のひな型
受け入れでは、接続成功に加えて、承認なしの接続防止と期限切れの権限削除を確認します。利用者と操作記録の紐付けや、パスワード変更失敗の検知も条件にします。
仕様書や設定の所有権も明記します。さらに、契約終了時のデータ返却・消去や、別会社への移行協力を定めておくと、ベンダーロックインを抑えられます。
特権ID管理システムの契約形態と、請負・準委任の使い分け
契約形態は、作業の不確実性と成果物の明確さで選びます。企画やPoCは準委任、仕様が決まった構築は請負とするのが基本です。
監視・点検・改善は、保守または準委任にします。一括請負にすると、未確定要件のリスクが価格に乗ります。一方で、準委任だけでは完了条件が曖昧になりやすいです。
要件定義とPoCに向く準委任契約
作業範囲が変わりやすい場面では、準委任として、報酬の対象と進行条件を整理しておきます。
- 委託内容:調査、設計、検証、助言に対して報酬を支払う
- 検討段階:ID棚卸しが不十分、またはEntra ID PIMと専用PAMを比較する時期
- 進行条件:作業時間、担当者、会議体、成果物、報告方法、追加作業の承認手順
「一緒に進める」と決めるだけでは、どこまで調査したら完了なのか判断できません。
仕様と検収条件が固まった構築に使う請負契約
請負契約では、合意した成果物を納期までに完成させ、検収を受けます。完成状態をテストできる作業に向いています。具体的には、次の作業が対象です。
- 構築:PAMの設置と設定
- 連携:AD、Entra ID、チケットシステム
- 移行・帳票:既存ID移行、監査帳票の作成
ただし、対象機器や録画要件の変更を無制限に認めると、費用と納期が崩れます。そのため、変更管理、追加見積もり、受け入れ期限を定めておきます。瑕疵対応と再委託の条件も、契約書や個別仕様書に記載します。
不確実性と費用を管理する段階契約
段階契約なら、各段階の終了時に対象範囲、残課題、次の見積もりを見直せます。段階は次の4つで設定します。
- 現状調査・RFP支援
- PoC・基本設計
- 本番構築・移行
- 運用支援
NotebookLMの業務システム全般のQ&Aも、未確定作業は準委任、範囲が明確な作業は請負とする考え方を示しています。また、一般的に請負は準委任より1.3〜1.5倍程度高くなる場合があります(出典:NotebookLMドメインQ&A「業務システム全般_3」、2026年)。契約形態だけでなく、リスクの負担者も確認します。
特権ID管理システムの費用相場と見積もりの内訳
費用は、ライセンス、導入支援、連携開発、移行の合計です。これにインフラ、保守、ログ保存の費用が加わります。対象数や録画容量で変わるため、「1社いくら」という相場はありません。
次に示すのは、公開料金とリサーチノートに基づく参考レンジです。予算申請では、対象数と期間、税、為替を分けて示します。サポートと導入作業も、それぞれ別に計上します。
公開料金の月額20万円台から50万円台という目安
iDoperation PAM On-premisesの料金は、サーバーライセンスとターゲットライセンスを組み合わせて決まります。モデルごとに料金が異なるため、100ターゲットの場合を比べます。
- モデルA:サーバー月額3万8,000円、100ターゲット定額パック月額16万6,000円
- モデルB:サーバー月額7万5,000円、100ターゲット定額パック月額24万4,000円
合計はモデルAが月額20万4,000円、モデルBが月額31万9,000円です。200ターゲットでは、それぞれ月額26万8,000円、41万3,000円です。
操作ログ点検用ライセンス、サーバー、バックアップ、導入作業は別途確認します(出典:NTTテクノクロス「iDoperation PAM 料金体系」、2026年8月確認)。iDoperation PAM Cloudなどのクラウド型は、基本料金とターゲット料金に、操作ログ用ストレージやオプションを合算するのが一般的です。
リサーチノートで確認したiDoperation PAM Cloudの公開料金を合算すると、100ターゲットは機能やエディションにより月額35万円前後からです。さらに、録画ストレージ込みでは、月額50万円台になる場合があります。金額は、契約期間と容量、割引、販売店の条件で変わります。
既存ライセンスとしてのEntra ID P2の確認
Microsoft中心の環境では、専用PAMに加えて、Entra ID P2のPrivileged Identity Management(PIM)も比較します。試算は、料金の基準と為替を前提に組み立てます。
- 公開価格:年契約、1ユーザーあたり月額9米ドル
- 試算例:1ドル150円の場合、100人で月額約13万5,000円
- 変動要因:既存プラン、割当対象、為替、販売条件
この試算では年額約162万円です(出典:Microsoft「Microsoft Entra Plans and Pricing」、2026年8月確認)。Entra PIMは、AzureリソースやEntraロールの管理に強みがあります。
ネットワーク機器やレガシーOSの要件も確認します。ただし、DB資格情報の貸出、SSH・RDP録画、委託先の接続ゲートウェイが必要なら、専用PAMとの併用も検討します。監査証跡と対象資産の要件を満たすかで判断します。
規模別の仮説レンジによる導入支援費の予算化
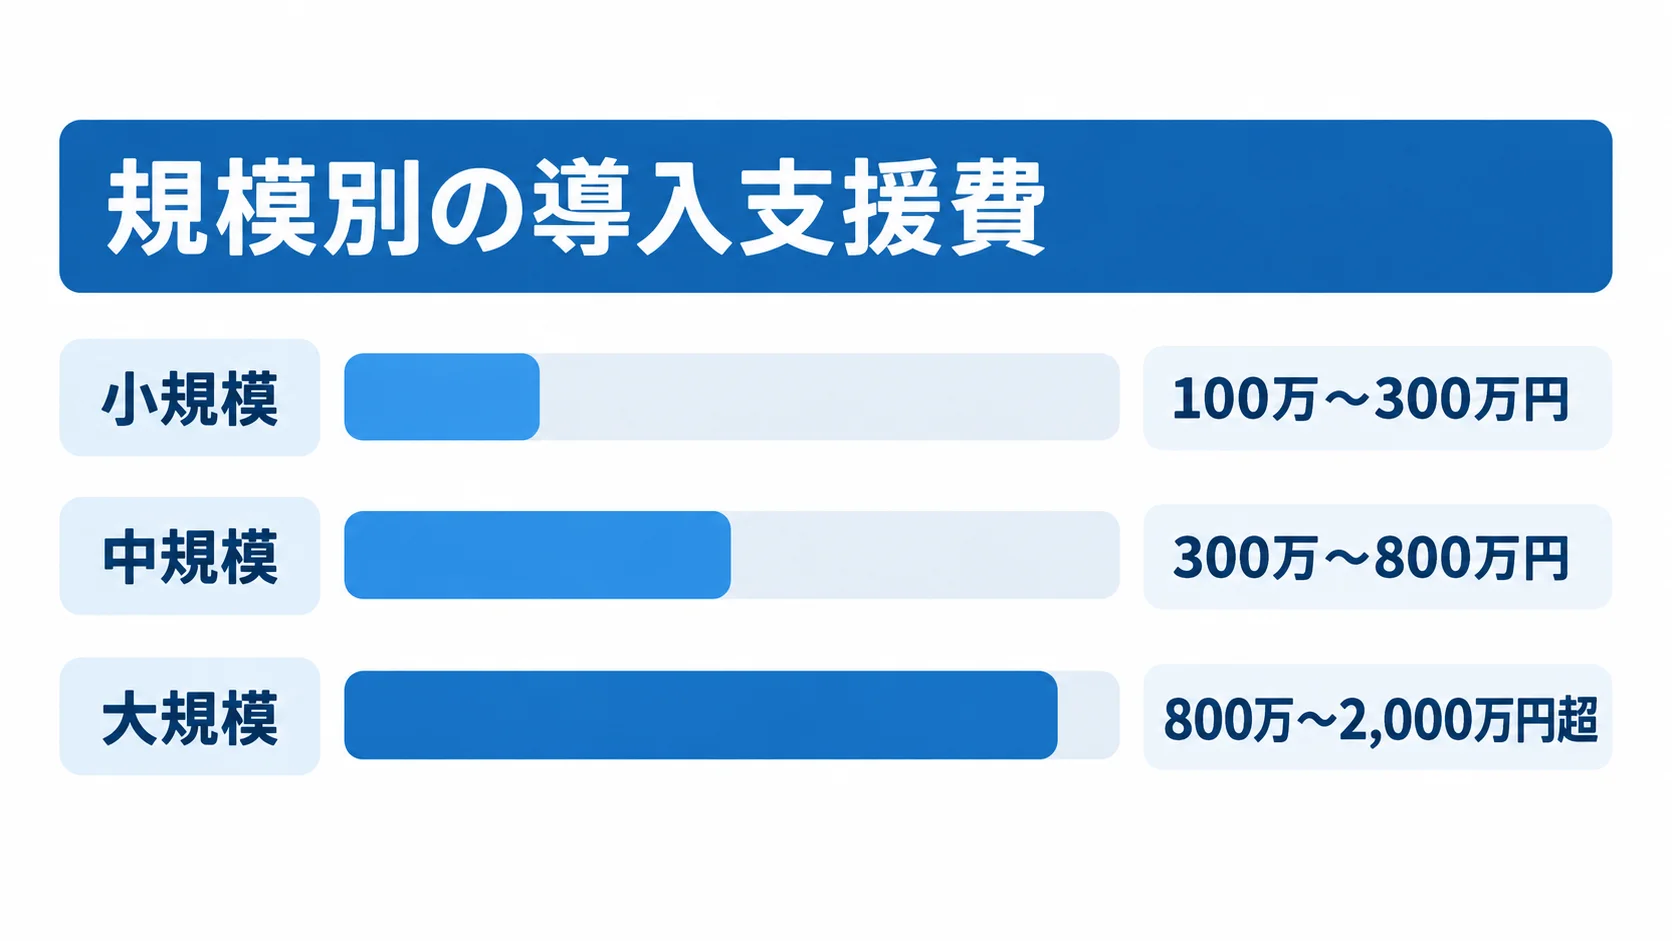
導入支援費を横断して比べられる公的統計は少ないため、次の数値は市場価格ではなく、予算取りの初期仮説として示します。
- 小規模:10〜30台、支援費100万〜300万円、1〜3か月
- 中規模:50〜200台、支援費300万〜800万円、3〜6か月
- 大規模:200台超、支援費800万〜2,000万円超、6〜12か月
小規模の対象は、MFAや申請・承認、資格情報保管、基本ログです。金額はライセンスを除きます。
中規模は、ADまたはEntra ID、AWS・Azure、RDP・SSHの接続を含みます。チケット連携、操作記録、既存運用の移行も対象です。
大規模は、複数拠点と外部委託先、冗長化を想定します。さらに、SIEM・UEBA連携や長期ログ保管、24時間運用も含めます。
公開ライセンスとインフラを含む初年度総額は、500万〜1,500万円程度から1,500万〜5,000万円超まで広がります。独自ワークフローや特殊プロトコルを含むフルスクラッチは、2,000万〜5,000万円以上、12〜18か月以上になる可能性があります。既製品のAPI拡張と比較します。
これらは公開ライセンス、一般的な連携工数、対象範囲からの推定です。特定企業の相場や保証金額ではありません。
見積もりでは、ライセンス、初期設定、連携、移行の費用を分けます。教育、保守、ログ保存、追加作業も、別々に示してもらいます。対象外の費用は、明記を求めます。
委託先の選定と見積比較で確認するポイント
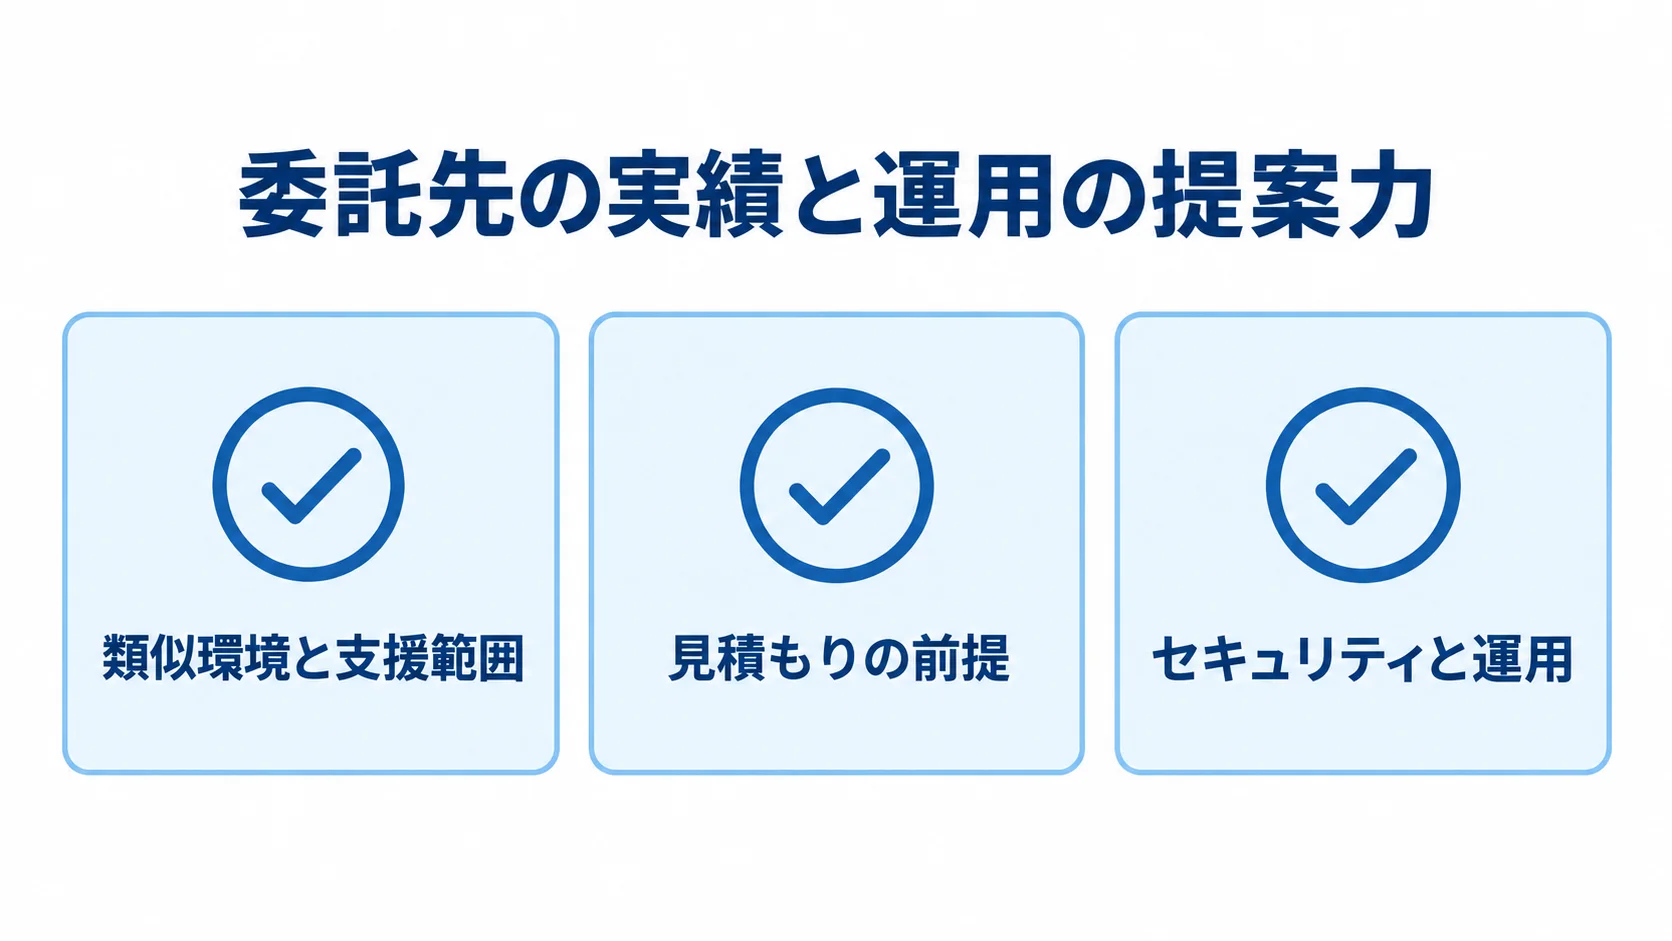
委託先は、販売ベンダー、導入SIer、独自開発会社、運用代行会社に分けて、それぞれの強みを見ます。知名度ではなく、強みの中身で比べます。
類似の対象資産、委託先アクセス、監査要件、クラウドとオンプレミスが混在する環境での経験を確認します。提案の場では、担当する設計者や運用責任者とも会い、営業資料だけで判断しないようにします。
製品の導入数より重視する、類似環境と支援範囲の実績
導入社数より優先して、環境と支援範囲が自社に合うかを確かめます。
- 環境:台数、機器、クラウド、操作録画
- 統制:委託先の利用、監査対応
- 支援:導入後の運用範囲
運用支援の経験についても質問します。NTTテクノクロスは、iDoperationが2025年に特権ID管理ツール分野で12年連続シェアNo.1を獲得したと公表しました。
2025年末には、On-premisesのメジャーバージョンも提供しています(出典:NTTテクノクロス「iDoperationシリーズ」、2026年8月確認)。公開情報を参考にしつつ、自社に近い事例と担当範囲を確認します。
同じ前提にそろえた見積書の比較
各社へ同じRFPと対象台帳を渡し、見積もりの前提をそろえます。そのうえで、初年度と翌年度以降の費用を分けて出してもらいます。見積もりは、条件を項目ごとに並べて比べます。
- ライセンス:課金単位、ターゲット数、特権ユーザー数
- 環境:録画・ログ容量、環境数、冗長化、連携先
- 作業・契約:移行、教育、保守時間、追加単価、期間
オプションを後から足した場合の単価も、並べて確認します。合計金額だけでなく、費用の内訳と条件を比べることが大切です。
安い見積もりは、対象範囲が狭い場合があります。たとえば、「接続設定一式」に台数や再設定、テスト、手順書、ID移行が含まれるかを確認します。見積書には、含む作業、対象外、前提条件、発注者の作業を記載してもらいます。
各社には、価格差の理由も質問します。価格差を説明できない会社は、契約後の追加請求も見通しにくくなります。条件の違いは、質問で埋めます。
セキュリティと運用の提案力の評価
製品導入後も、設定や権限を定期的に点検する必要があります。運用上の異常を見つける体制を確認します。提案書では、点検を続ける仕組みが具体的に書かれているかを見ます。
- 点検項目:パスワード変更失敗、ログ容量、承認者不在
- アクセス:緊急利用、委託先経路、異動者の権限
- 提案内容:90日レビュー、棚卸し頻度、通知と連絡先
導入後90日間のレビュー計画やログ点検の担当が、提案に含まれているかを見ます。さらに、インシデント時の連絡経路も確かめます。
2025年から2026年にかけて、固定パスワードやVPNに依存しない方式が広がっています。その一つが、MFA、リアルタイムのポリシー評価、一時アクセスを組み合わせる、クラウドネイティブ型PAMです。
2025年8月、Okta JapanはOkta Privileged Accessについて発表しました。訴求内容は、クラウドネイティブ、MFA、一時アクセス、ゼロスタンディング特権です(出典:Okta Japan「特権アクセス管理製品の最大3ヶ月無料キャンペーン」、2025年)。
将来は、サービスアカウントやAPIキー、AIエージェントなどの非人間IDも対象になり得ます。そのため、API、自動化、ライセンスの拡張性を確認しておきます。
よくある質問
価格や製品名だけでなく、自社の対象資産と運用体制に照らして判断します。発注前によくある疑問を、順に確認します。
特権ID管理システムの導入は何人規模から必要ですか?
全社員数ではなく、管理者アカウント、共有root、委託先、クラウド管理者、サービスアカウントの数とリスクで判断します。
少人数でも重要DBや顧客情報を扱うIDが共有され、利用者を追跡できない場合は、対象を絞ったPAMや申請・記録を検討できます。
特権ID管理システムは自社開発と外注のどちらがよいですか?
自社開発と外注は、中核機能の実装を誰が担うかと、独自連携が必要かどうかで選びます。
- 既製PAMを外注:Vault、自動変更、セッション記録、監査証跡を活用し、自社の運用負担を抑える
- APIで追加開発:独自の申請画面や業務アプリと連携する
- 自社開発:暗号鍵、可用性、脆弱性、ログ改ざん対策、製品更新を継続して担えるか確認する
見積もりを比較するときに最も注意することは何ですか?
見積もりは、価格条件と現場の運用負荷を併せて比較します。
- 前提条件:対象数、ログ、連携、移行、教育、保守をそろえる
- 継続費用:追加作業の単価と2年目以降の料金を確認する
- 提案確認:現場と監査の担当者も説明に参加する
- 運用デモ:申請、接続、操作記録を確認し、運用負荷を判断する
委託先の保守契約では何を確認すべきですか?
保守契約では、障害対応、日常運用、契約終了時の条件を確認します。
- 保守対応:保守時間、緊急連絡先、対応時間、復旧目標
- 製品管理:バージョンアップ、脆弱性通知、再委託先
- 障害・終了時:ログ容量やパスワード変更失敗への対応、データ返却
- 緊急作業:夜間・休日の担当を自社か委託先か決める
- 運用代行:委託先の特権アクセスをPAMで記録し、発注者が定期点検する
まとめ
特権ID管理システムの発注では、対象IDと資産を棚卸しし、社員数ではなくターゲット数などから範囲を決めます。既製PAM、Entra ID PIM、専用PAMとの連携を比較します。RFPには、MFA、申請・承認、JIT、記録、ログ保存を含めます。
緊急時運用、納品物、受け入れ条件も明記します。既製製品を使い、要件に応じて導入支援を委託する方法が基本です。
段階契約と条件付きの相場による発注リスクの抑制
未確定の調査やPoCは準委任、検収条件が明確な構築は請負、運用は保守または準委任に分けると、役割を整理しやすくなります。
公開ライセンスは月額20万円台から50万円台の例があります。導入支援は、小規模で100万〜300万円、中規模で300万〜800万円です。
大規模支援は800万〜2,000万円超の推定です。対象数、録画、連携、ログ、保守条件をそろえて、見積もりを比べます。
最初の一歩となる対象ID台帳とRFPのたたき台
発注準備では、委託先、対象台帳、RFPの順に整えます。まずは、次の3点を確認します。
- 委託先:類似環境の実績、設計者の経験、移行・教育、導入後90日の支援
- 対象台帳:重要サーバー、クラウド管理者、共有ID、外部委託先、サービスアカウント
- RFP:MUSTとWANTを分け、費用と運用条件を整理
契約終了時のデータと仕様書の扱いも確認します。条件を整えておくと、適正な費用と無理のない運用につながります。
▼全体ガイドの記事
・特権ID管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。