
特権ID管理システムの開発は、対象資産と権限の棚卸し、必要な時間だけの権限付与、操作記録を組み合わせ、共有IDや残存権限による侵害リスクを抑える取り組みです。
方式の選び方から導入の進め方、費用相場、開発会社の選び方と運用の確認点まで、順に見ていきます。
▼関連記事一覧
・特権ID管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・特権ID管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・特権ID管理システム開発の見積相場や費用/コスト/値段について
・特権ID管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
特権ID管理システムの定義と役割
特権ID管理システムは、PAM(Privileged Access Management)とも呼ばれます。このシステムの役割は、誰が、いつ、どの対象へ、どの目的で、どの権限を使ったかを制御し、後から確認できる状態にすることです。IDとパスワードを預かるだけでなく、利用の経緯まで残す点が特徴です。
管理者権限を使うと、設定変更、データ閲覧、削除、バックアップ操作、マルウェア展開まで可能になります。そのため、通常のログイン管理より厳格な統制が必要です。
特権IDに含まれるアカウントの種類
特権IDには、サーバーのrootやAdministrator、データベースを管理するDBA、ネットワーク機器の管理者、クラウドの管理者ロールが含まれます。
人が直接使うIDだけでなく、バックアップ、監視、CI/CD、RPA、連携処理で使うサービスアカウントやAPIキーも対象になります。
これらは、担当者の異動やシステム変更のあとに所有者が分からなくなりやすく、長期間有効な秘密情報が残るほどリスクが高まります。
主要機能と導入で解決できる課題
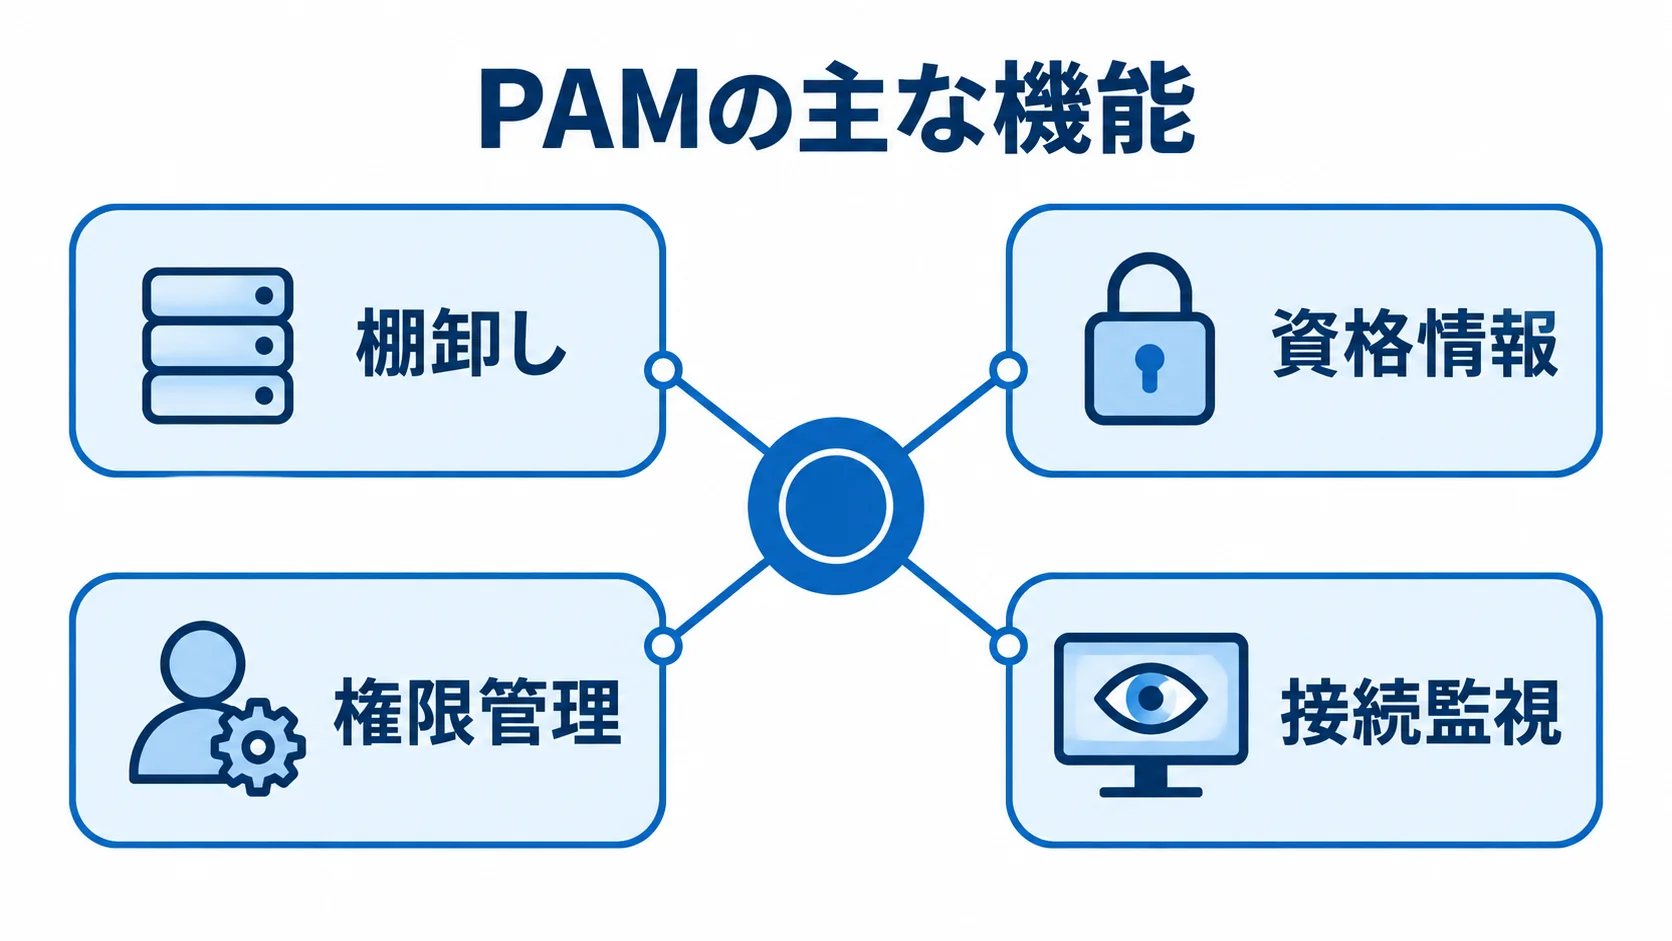
PAMの主な機能は、管理対象の把握から利用時の監視までを支えます。
- 棚卸し:特権IDと対象資産を洗い出す。
- 資格情報:パスワードやSSH鍵を保管し、自動変更する。
- 権限管理:申請・承認、一時付与、MFA、条件付きアクセスを扱う。
- 接続監視:踏み台でセッションを制御し、操作ログ・録画・異常を確認できる。
申請番号やチケット番号と接続履歴を結び付けておくと、監査のときに利用者を探す手間を減らせます。また、ゼロ・スタンディング特権は常時有効な権限を減らし、JIT(Just-In-Time)は作業の時間だけ権限を与えます。
導入しただけで安全になるとは限りません。そのため、ID所有者、承認者、対象管理者、監査部門、緊急責任者と、申請が必須の操作を決めておく必要があります。ツールと運用を一体で設計すると、導入効果が左右されます。
特権ID管理システムの種類と選び方
方式は、専用PAM(クラウド型・オンプレミス型)、クラウドID基盤に備わるPIM、既存の認証・運用基盤の拡張に分けられます。
比較では、全社員数よりも管理対象ターゲット数と特権ユーザー数を見ます。そのほか、対象プロトコル、録画の有無、委託先数も基準にします。ログ保存年数も、あわせて比べます。
クラウド型PAMが向くケース
クラウド型は、専用サーバーの調達や初期構築を抑えやすく、複数拠点や在宅勤務、外部委託先のリモート保守を早く統制したい場合に向きます。
認証情報を利用者に見せず、クラウド上のゲートウェイから対象へ接続させる構成なら、VPNや固定パスワードへの依存を減らせます。
一方で、ログの保存場所、通信経路、障害時の接続方法は、契約前に確認する必要があります。データの所在や、サービス停止時の緊急手順も、あわせて確かめておきます。
オンプレミス型PAMが向くケース
閉域網や社内データセンターで運用し、データの保管場所を自社で管理したい場合には、オンプレミス型が適します。また、レガシーOSや特殊機器でも接続方式を設計しやすい点が利点です。
冗長化、バックアップ、パッチ適用は、自社または委託先が担います。証明書更新、容量監視、障害復旧の担い手も、あわせて確認します。こうした運用を担う以上、ライセンス料だけでなく、運用人員とインフラ費用も見積もります。
クラウドPIMと専用PAMの境界
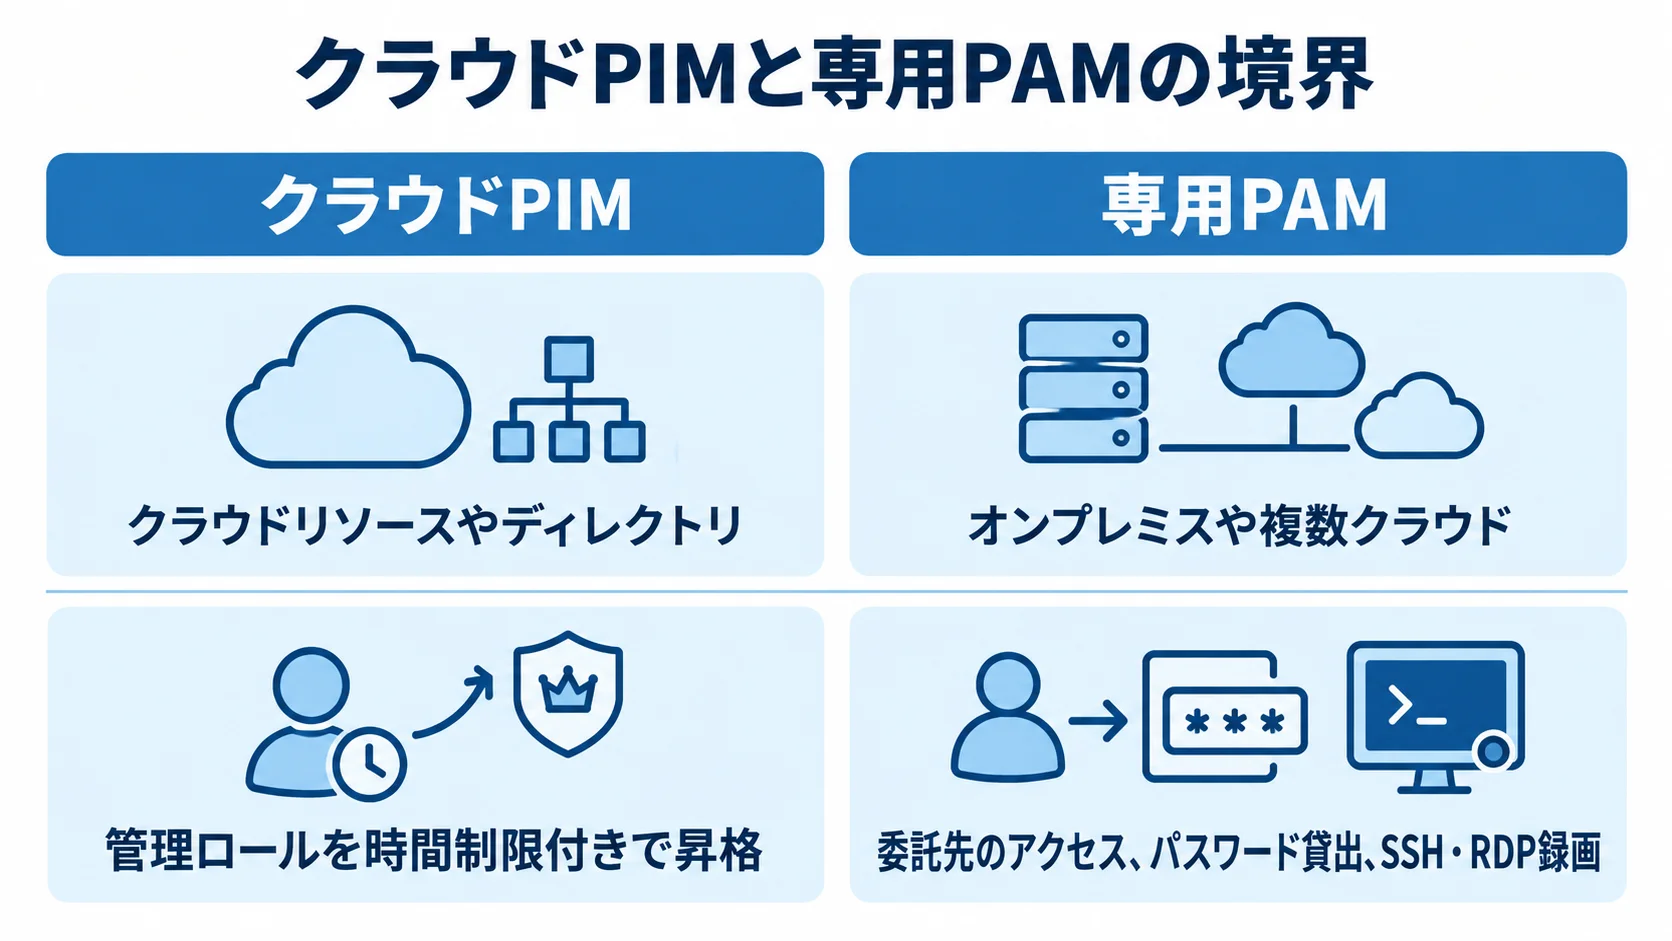
対象範囲と必要な統制機能を基準に、PIMと専用PAMを選び分けます。
- クラウドPIM:クラウドリソースやディレクトリの管理ロールを時間制限付きで昇格し、承認やMFAを加える。
- 専用PAM:オンプレミスや複数クラウドの対象を一元管理し、委託先のアクセスや、パスワード貸出、SSH・RDP録画まで扱う。
対象が一つのクラウドに集約されていれば、PIMは既存ライセンスと運用を活用しやすい方式です。
対象は5群に分けて整理します。クラウド管理ロール、人用サーバーID、サービスアカウント、ネットワーク機器、委託先が、その群にあたります。
PIMと専用PAMのどちらが要るかを判断し、一括で導入するか段階的に進めるかも決めます。全機能を一度に買わず、影響の大きい対象から始めると定着しやすいです。
特権ID管理システムの開発・導入の進め方
特権ID管理の導入は、製品を選んで接続する作業にとどまりません。社内でまず現状の権限を把握し、統制方針を決めます。そのうえで、代表的な対象でPoCを行い、運用を設計してから本番化します。
要件が曖昧なままスクラッチ開発を始めると、接続対象の追加や監査要件で手戻りが起きやすいため、まず既製PAMの適合性を検証する進め方が基本です。
▶ 詳細はこちら:特権ID管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
現状把握と要件定義
最初に資産と特権IDを洗い出し、要件をMUSTとWANTに分けます。確認する情報は、次の一覧にまとめます。
- 対象資産:サーバー、データベース、ネットワーク機器、クラウド、SaaS、バックアップ、監視、開発環境。
- 記録項目:管理ID、所有者、用途、接続方法、利用頻度、権限、保管場所、有効期限、委託先。
- IDの扱い:共有IDを個人IDへ置換できるか、サービスアカウントをシステムにひも付けられるか。
- MUST:MFA、申請・承認、自動変更、操作ログ、break-glass手順、保存期間、対象OS・プロトコル。
- WANT:操作録画、UEBA、SIEM・チケット連携、API自動化。
なお、WANTは予算と運用負荷を見ながら、段階的に導入します。
設計とPoCによる接続・運用の検証
設計では、接続構成と運用ルールを具体化します。通常時と障害時の手順も、このときに決めておきます。
- 接続構成:IdPやADとMFAを入口にし、Vault、ポリシー、ゲートウェイ経由で対象へ接続する。
- 申請・記録:申請項目、承認者、アクセス時間、チケット番号、接続後の自動変更、ログ保管先、監査担当者の閲覧権限を決める。
- 代替手順:承認者不在時とPAM停止時の対応を定める。
- 検証対象:Windows、Linux、データベース、ネットワーク機器、クラウド、委託先の代表例をPoCに含める。
- 検証基準:接続時間、秘密情報を見せない接続、操作・ログ記録、チケット突合、障害復旧を確かめ、現場負担と監査説明はKPIで見る。
段階展開と本番運用
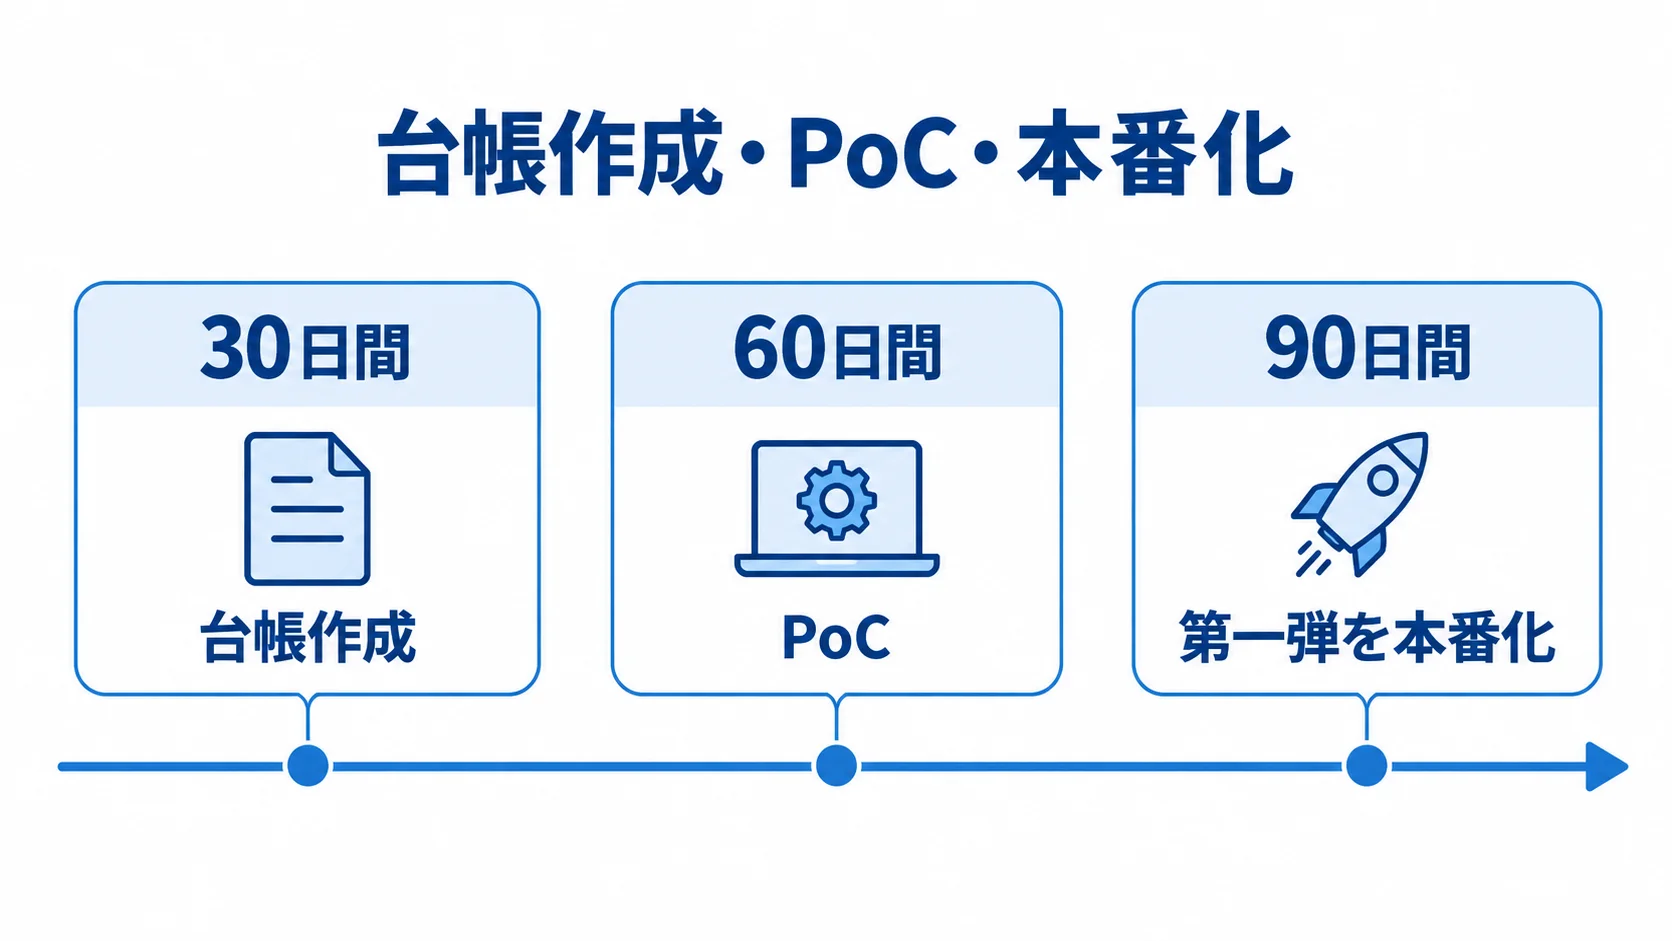
本番化は、重要度の高いサーバーや管理経路から始めます。全対象を一度に移行せず、次の順で範囲を広げます。
- 30日間で台帳を作り、対象群ごとに所有者と承認者を割り当てる。
- 60日間でPoCを行い、パスワード変更失敗や接続不能がないか確かめる。
- 90日間で第一弾を本番化し、アクセスレビューを完了してから対象を増やす。
運用を始めたら、月次または四半期ごとにIDと権限を洗い直します。確認する項目は、未使用IDの無効化、権限、ログ容量のほか、未承認アクセス、緊急ID利用、ローテーション失敗です。
引き渡しのときには、設定書、接続一覧、運用・障害手順、API仕様を受け取ります。加えて、ログの所有権とデータ移行方法も引き渡しの対象になります。運用成果物には、ベンダー任せにせず、自社で変更と監査を続けられる状態を含めます。
特権ID管理システムの費用相場とコスト内訳
費用は、全社員数よりも管理対象ターゲット数と特権ユーザー数で変わります。ほかに、録画の有無、ログ保存容量、外部委託先数が関わります。対象プロトコルや冗長化の要否も、費用に影響します。
相場を見るときは、ライセンス、導入支援、連携開発を分けて考えます。インフラと保守、教育とログ保管も、それぞれ別の費用として扱います。
ここで示す金額は、2026年8月時点の公開価格と要件の複雑さをもとにした、予算取りの目安です。正式な見積もりではありません。
▶ 詳細はこちら:特権ID管理システム開発の見積相場や費用/コスト/値段について
ライセンスの公開価格から見る目安
公開価格は、基本料金とターゲット料金に、操作ログ用ストレージやオプションを加えて合算される例があります。100ターゲット規模の場合、クラウド型は月額、オンプレミス型は月額と年額の目安として示されています。
- クラウド:月35万円前後から。録画用ストレージ込みでは月56万円前後から。
- オンプレミス:ライセンスだけで月20万4,000円〜31万9,000円、年額約245万〜383万円。
公開価格を単純計算した目安です(出典:PAM製品の公式料金表、2026年8月確認)。200ターゲット規模では、月26万8,000円〜41万3,000円、年額約322万〜496万円となる例があります。
サーバーやバックアップ、設計・構築は、含まれない場合があります。既存認証基盤との連携、操作ログの長期保管、24時間サポートも、別途必要になることがあります。
ターゲットの定義は製品ごとに異なるため、何を一単位として数えるかを確認します。クラウドアカウントやネットワーク機器、データベース、SaaSが、その対象になります。
導入支援・連携・独自開発の費用
導入支援費と期間は、対象規模や連携範囲によって変わります。規模が大きくなるほど、導入支援費と期間の目安も上がります。
- 小規模:10〜30台。導入支援100万〜300万円、1〜3か月。
- 中規模:50〜200台。導入支援300万〜800万円、3〜6か月。
- 大規模:200台超。導入支援800万〜2,000万円超、6〜12か月。
- フルスクラッチ:2,000万〜5,000万円以上、12〜18か月以上となる可能性。
小規模は、MFAと申請・承認、パスワード保管、基本ログが中心です。中規模になると、認証基盤やクラウド、RDP・SSHまで対象が広がります。さらに、チケット連携や操作記録、既存運用の移行も含みます。
公開ライセンスを含めた初年度の総額は、500万〜1,500万円程度になる可能性があります。
大規模では、複数拠点や委託先、冗長化を含みます。加えて、SIEM・UEBA、長期ログ保存、24時間運用まで含みます。
フルスクラッチでは、独自ワークフローや特殊プロトコルが費用を左右します。業務アプリへの権限APIや独自監査帳票も、費用の要因になります。
PAMの中核を一から作る場合、暗号鍵や認証情報、可用性を自社で担うことになります。監査証跡や脆弱性対応も、そこに含まれます。そのため、既製PAMのAPI拡張で代替できないかを先に検討します。
見積もりでは、追加ターゲットやログストレージ、バックアップ、環境追加を分けて記載してもらいます。保守、教育、運用代行、ローテーション失敗時の対応も、別々に書いてもらいます。
要件がまだ固まらない段階では、変更を含む段階契約にすると、不要な機能の先行開発を抑えられます。
特権ID管理システムの開発会社・ベンダーの選び方
特権ID管理に関わる会社は、会社ごとに担う役割が異なります。製品を販売するベンダーや、導入を支援するSIerがあります。運用を代行する事業者や、独自開発を行う開発会社もあります。
比較では、知名度よりも、どこまで責任を持つかを見ます。対象環境に接続できるか、運用を自社へ移管できるかも、あわせて確認します。
実績のあるPAM製品と導入支援の組み合わせを基本線にし、スクラッチ開発を前提にしなければ、認証情報の保護や監査証跡を作り直す手間を避けやすくなります。
対象環境と機能の適合性
提案時には、対象環境(OS、データベース、ネットワーク機器、クラウド、SaaS、コンテナ)と接続方式(管理画面、SSH、RDP、Web、API)の対応状況を具体的に確認します。
パスワードを隠したまま接続できるか、利用後に自動変更できるか、申請時間を過ぎると切断できるかは、特に確かめておきたい点です。コマンド、画面、ファイル転送については、どこまで記録できるかも見ておきます。
録画機能はログ容量と検索性に影響するため、実データに近いPoCで確認します。
導入支援・運用移管・契約条件の確認
見積もりに含まれる作業と、運用の移管後に自社へ残る役割を確認します。
- 支援範囲:要件定義、設計、構築、テスト、移行、教育、運用設計、監査対応。
- 運用準備:共有IDの個人ID化、委託先アカウント、緊急ID、ログ点検、障害復旧。
- 引き渡し:設定書、台帳、接続一覧、手順書、API仕様、ログ所有権とエクスポート方法。
設定の範囲外の作業と、担当が替わったあとの運用条件は、契約に含めておきます。複数社を比べるときは、同じ要件書を使い、機能、費用、非対応の範囲、期間を並べて見ます。
支援時間やデータ所在地、責任分界も、あわせて確かめます。そのうえで、申請、承認、接続、記録、レビューを実際に動かしてもらい、現場の負担も見ます。
見積もり前に整理するチェック項目
問い合わせの前に、対象範囲と運用条件を整理しておきます。分からない項目は「未確認」と明記し、調査そのものを初期工程に含めます。
- 規模:資産の台数・種類、特権ユーザー数、共有ID数、サービスアカウント数。
- 環境:クラウド数、委託先数、認証基盤、チケット管理、SIEM連携。
- 運用条件:ログ保存年数、録画の要否、MFA方式、導入希望時期。
契約では、データの所有権と仕様書や設定の引き渡し、解約時のログ返却、追加費用の単価を確かめます。加えて、再委託や脆弱性対応、サポート終了時の移行支援も見ておきます。
初年度の安さだけで決めないよう、3年分のライセンス料や運用人員、教育、拡張、移行費用を合わせて比べます。
▶ 詳細はこちら:特権ID管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:特権ID管理システム開発の発注/外注/依頼/委託方法について
導入後の運用・監査・最新動向
導入したあとは、特権IDが増え続けないようにし、許可された操作と実際の操作を定期的に突き合わせることが欠かせません。
月次の運用確認と四半期ごとの権限レビューを組み合わせ、異動や退職、委託契約の終了、システムの廃止を台帳に反映します。
ログは、保存して終わりにせず、読み解いて初めて意味を持ちます。具体的には、未承認アクセスや普段と異なる時間帯、過剰権限、録画されていない接続、緊急ID利用を確認します。
監査・法令対応での確認事項
必要な水準は業界や契約によって異なります。そのため、共通する確認項目とガイドラインの例を見ておきます。
- アクセス制御:強固な認証、最小権限、管理インタフェースの直接公開回避。
- 証跡と対応:アクセス記録、暗号化、定期点検、インシデント時の追跡性。
IPAの政府機関向けガイドラインにも、管理者権限、認証、アクセス制御に関する対策があり、記録、暗号化、ゼロトラストも含まれます(出典:IPA「政府機関等の対策基準策定のためのガイドライン」、2025年)。
製品を入れただけで法令対応が済むとは言い切れません。適用される法令や監査基準、委託契約を、要件として定めます。
ログの保存期間や改ざん耐性、検索性を確認します。エクスポートや閲覧権限、海外保管の可否、監査人向けの帳票も見て、説明できる運用にします。
クラウド化と非人間IDへの広がり
2025〜26年の動きとしては、サービスプリンシパルやワークロードID、APIキー、ボット、AIエージェントも統制の対象です。調査でも、その課題が示されています(出典:Cloud Security Alliance、2026年)。
- 将来予測:73%が今後1年以内にAIエージェントが重要になると予測。
- 操作の識別:68%が人間とAIエージェントの操作を明確に区別できないと回答。
- IDの利用:52%がワークロードID、43%が共有サービスアカウントを利用。
- 人間IDの代用:31%がAIエージェントを人間のIDで動かしている。
今後は、サービスアカウントやAIエージェント向けの固有ID、短時間の権限が、選定の基準になります。加えて、秘密情報を見せない接続、APIによる自動失効、操作の帰属、異常検知も確かめます。
製品のロードマップに加えて、台帳やライフサイクル管理、API、監査ログの粒度も見ます。
よくある質問
導入前によくある疑問に答えます。自社に当てはめるときは、社員数よりも、特権ID、管理対象、委託先、ログ保存要件を基準に考えます。
特権ID管理システムは中小規模の企業にも必要ですか?
規模が小さくても必要です。クラウド管理者や共有サーバーID、バックアップID、外部保守のアカウントが侵害されれば、影響は大きくなります。
まずは、重要な10〜30台と少数の管理者に絞り、MFA、申請、パスワード保管、基本ログから始めます。そのうえで、対象を段階的に増やすのが現実的です。
IAMやSSO、MFAがあればPAMは不要ですか?
不要とは限りません。IAMやSSOはIDを認証し、利用できるサービスへの入口を整えます。一方で、MFAは本人確認を強化しますが、特権パスワードの貸出や対象機器への接続経路は別途設計が必要です。
セッション記録や利用後の自動変更は、認証の仕組みとは別に設計します。クラウドの管理ロールだけならPIMで足りる場合があります。ただし、異種環境や録画が必要なら、専用PAMを比較します。
特権ID管理システムはスクラッチ開発すべきですか?
多くの企業では、実績のあるPAM製品を導入し、独自業務の部分だけをAPIや連携機能で拡張する方法が適します。
スクラッチ開発は、特殊な接続方式、独自の申請・承認、業務アプリとの深い組み込みなど、既製機能で対応できない明確な理由がある場合に検討します。
認証情報の暗号化や秘密情報のローテーション、監査証跡を、長期にわたって担えるかを評価します。可用性や脆弱性対応も、開発前に確かめます。
特権ID管理システムは何から始めればよいですか?
最初の一歩は、特権IDと対象資産を洗い出すことです。30日間では、所有者や用途、権限、接続経路を整理します。利用頻度、委託先、ログ要件も含め、侵害時の影響が大きい対象を選びます。
その後は、代表的な環境で60日間のPoCを行い、90日間で第一弾を本番化する流れにすると、予算と運用負荷を確かめながら進められます。
まとめ
特権ID管理システムは、管理者権限を洗い出し、必要な時間だけ付与して操作を記録する仕組みです。この仕組みを使うと、共有IDや退職者・委託先に残った権限を見直せます。
クラウドとオンプレミスに分散した管理に加え、サービスアカウントやAIエージェントの権限も対象にすると、侵害時の被害を抑えやすくなります。
導入判断の要点
方式は、クラウドの管理ロールが中心ならPIMを、異種環境や資格情報の貸出、操作録画、委託先アクセスまで必要なら専用PAMを比較します。
費用は、100ターゲット規模で月20万円台から50万円台のライセンス例があります。導入支援や連携を含めると、100万円から2,000万円超まで幅があります。
ターゲット数や録画、ログ保存、冗長化、運用支援は、分けて見積もります。
最初に取り組む実行計画
まず30日間で特権IDと対象資産の台帳を作り、MUST要件を決めます。次に60日間で代表的な環境をPoCし、申請、承認、接続、操作記録、障害復旧を検証します。
そのうえで、90日間で重要な対象を本番化し、アクセスレビューと運用移管まで終えます。この順序にすると、製品や開発会社を選ぶ前に自社の課題と必要な範囲が見えてきます。そのため、過剰な投資や導入後の形骸化を防ぐ助けになります。
▼関連記事一覧
・特権ID管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・特権ID管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・特権ID管理システム開発の見積相場や費用/コスト/値段について
・特権ID管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。