
特権ID管理システムの開発は、特権IDと対象資産の棚卸しから始め、方式選定、設計・開発、テスト、段階的な稼働、運用定着の6フェーズで進めます。この順で進めると、監査と現場の運用を両立できます。
全体像については、特権ID管理システム開発の完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・特権ID管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
特権ID管理システム開発の全体像
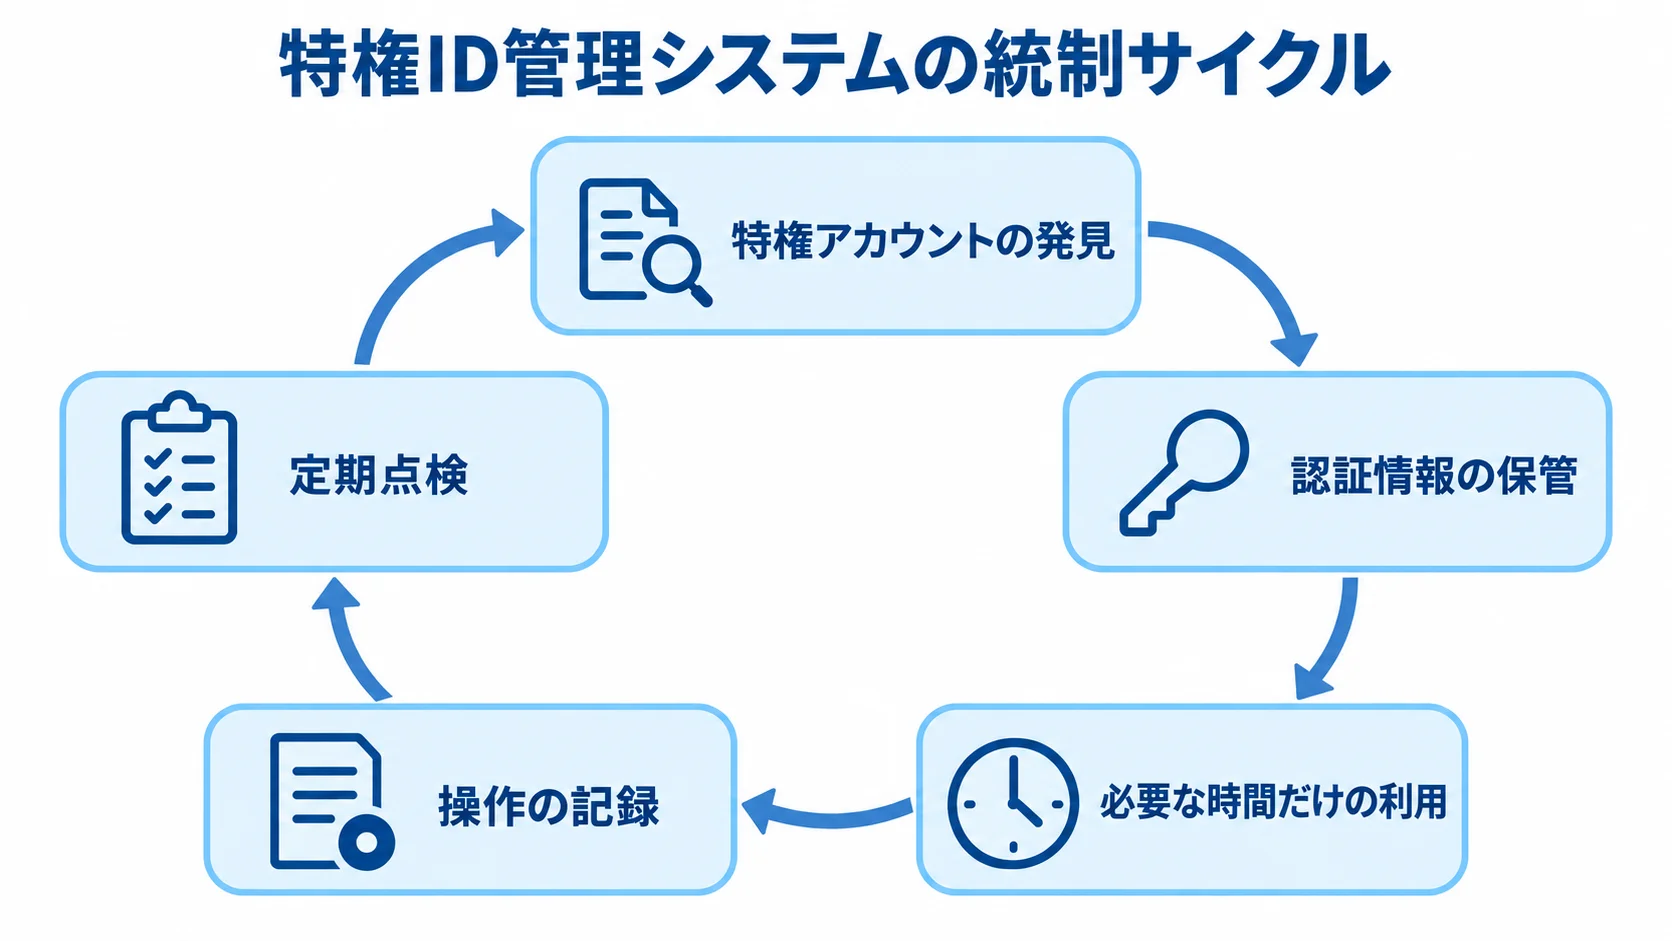
特権ID管理システムは、特権アカウントを発見・保管し、必要な時間だけ利用させる仕組みです。操作の記録と定期点検も行います。
一般的なSSOやMFAは認証を強化しますが、接続後の操作や共有アカウントの利用者まで管理するには、PAMの機能が必要です。
特権ID管理システムの定義
特権ID管理システムは、一般ユーザーより強い権限を持つIDを統制します。管理対象には、次のアカウントが含まれます。
- 対象ID:root、Administrator、DBA、ネットワーク機器管理者、クラウド管理者、サービスアカウント
- 利用統制:認証情報をVaultなどに隔離し、申請・承認後にだけ一時アクセスを許可します。利用者には固定パスワードを知らせず、利用後に自動で変更します。
この方式であれば、共有IDが残る環境でも、利用者の特定と漏えいリスクの低減を両立しやすくなります。
IPAの「中小企業の情報セキュリティ対策ガイドライン第4.0版」は、管理者IDを発行から削除まで管理し、必要最小限の権限を割り当てる考え方を示しています(出典:IPA、2025年)。また、同ガイドラインは、共有IDを使う場合でも利用者を特定できる仕組みを整える考え方を取り上げています。
特権ID管理は、重要なデータや業務基盤を持つ組織であれば、規模を問わず優先順位を付けて始めるべき管理項目です。
PAMで管理する範囲と主要機能
管理対象には、人が使う特権IDに加えて、サービスアカウントやAPIキーなども含まれます。PAMの機能は、資産の管理、認証と権限、接続と監視の3つの面に分かれます。
- 管理対象:サーバー、DB、ネットワーク機器、クラウドアカウント、SaaS、バックアップ装置、サービスアカウント、APIキー、保守会社の接続
- 認証と権限:ID・資産の棚卸し、認証情報の保管・自動変更、申請・承認、MFA、JIT(必要なときだけの権限付与)
- 接続と監視:踏み台接続、SSH・RDP・Web・DBの記録、SIEM・チケット連携、異常検知
緊急用のbreak-glassアカウントについては、利用後の事後レビューも対象に含まれます。
資産ごとに、所有者、用途、環境を記録します。接続方式、権限、利用期限、ログ保存要件までそろえておくと、要件定義と見積もりが具体的になります。
初期導入では、すべての機能をそろえなくても構いません。また、将来に備えて、API、ログ形式、拡張ライセンスの条件を確認しておきます。
特権ID管理システムの進め方
開発・導入は、要件整理から定着までの6フェーズで進めます。各フェーズで、セキュリティと現場の使いやすさを確かめられます。
完了条件を決めないまま製品選定から始めると、録画範囲や委託先の扱いが後から増え、費用と納期が膨らみがちです。
1. 要件整理:特権IDと対象資産の棚卸し
価格は社員数より、管理対象ターゲット数や特権ユーザー数に左右されます。そのため、要件整理では全社員数より先に、この2つを数えます。棚卸しでは、次の対象とリスクを洗い出します。
- 資産:本番・検証サーバー、DB、ネットワーク機器、クラウド、仮想基盤、バックアップ、監視、CI/CD、サービスアカウント
- リスク箇所:共有root、退職者・異動者の権限、委託先のVPN接続を、影響度と緊急度でA・B・Cに分類します。
対象資産には、クラウドのサブスクリプションやアカウントも含まれます。そのうえで、資産ごとに所有者、利用目的と期限、直接ログイン経路を確かめます。さらに、申請者と承認者が分かれているか、ログ保存年数と閲覧者、緊急時の代替手順も確認します。
MUSTは、個人を特定できる認証、MFA、利用記録、不要権限の停止などに絞ります。一方で、操作録画や高度な行動分析は、WANTとして後の段階に回します。そうすると、現場が動きやすい形になります。
2. 選定:クラウドPIMと専用PAMの比較
まず、Entra IDの一時昇格で足りるか、異種環境や録画制御まで必要かを見極めます。
- Entra ID P2のPIM:Azureリソースやグループの一時昇格を管理する場合に検討
- 専用PAM:異種OS、DB、ネットワーク機器、レガシーOS、委託先をまとめて管理し、資格情報の貸し出しや録画、細かな制御まで行う場合に候補になる
- クラウド型:初期構築を抑えやすく、複数拠点やリモート保守に向きます。データ所在地、通信経路、ログ出力、障害時の接続の確認が要ります。
- オンプレミス型:閉域網や社内保管に合わせやすく、冗長化、パッチ、バックアップ、監視の担当を確認点とします。
比べるときは、製品名だけでなく、対象OS・プロトコル、API、チケット連携、サポート時間、導入後の責任分界を見ます。
3. 設計・開発:利用ルールのシステムへの落とし込み
設計では、IdPやADを入口にして、MFA、申請・承認、PAMのVault、ゲートウェイを経由し、対象へ接続する構成を決めます。対象は、サーバー、DB、ネットワーク機器、クラウドです。
設計・開発では、次の4つの機能を具体化します。
- 申請と承認:目的、対象、期間、チケット番号、権限を入力し、作業担当者とは別の人による承認
- 一時アクセス:承認後に限りJITで許可し、作業終了か期限の到来で権限を戻します。
- 接続記録:認証情報の保管・変更と失敗時の通知、SSH・RDP・Web・DB制御、コマンド・画面・ファイル転送の記録
- ログ連携:SIEM・ITSMと申請番号、承認者、接続者、対象、開始・終了時刻を関連付ける
JITで権限を一時的に付与すると、ゼロ・スタンディング特権に近づけます。
ベンダーロックインを抑えるには、データ所有権、ログ保管先、仕様書・設定一覧の引き渡し、契約終了時のデータ消去を契約書に明記しておくと役立ちます。
4. テスト:正常時と失敗時の復旧の検証
特権操作が想定どおりに制御されるか、障害や緊急時にも記録と復旧ができるかを確かめます。
- アクセス制御:申請なしの接続拒否、承認者不在時の代替承認、期限後の接続停止
- 記録と通知:パスワード変更失敗の通知、監査担当者による録画・コマンドログの検索
- 可用性:PAM・IdP障害、ネットワーク分断、ログ容量超過を想定
- 緊急時:break-glassを別経路で保管し、MFA、責任者通知、事後レビュー、認証情報変更を必須化
Windows、Linux、DB、ネットワーク機器、クラウド、委託先の代表ケースを、PoC環境で実行します。そのうえで、作業時間や承認待ちを測り、業務を止めずにセキュリティを高められるよう運用を調整します。
5. 稼働:重要資産からの段階的な本番化
本番化は、侵害時の影響が大きい資産から段階的に進めます。第一弾で入れる制御と、展開の前後で確認する項目も、あらかじめ決めておきます。
- 第一弾:本番サーバーや重要DBでID個人化、MFA、申請・承認、自動変更、基本ログを導入
- 展開:代表対象で利用者と管理者が手順を習得してから、ネットワーク機器、クラウド、委託先、サービスアカウントへ拡大
- 移行前:旧パスワード変更、直接接続停止、例外ID一覧、切り戻し条件を決定
- 移行後:未承認アクセス、未使用ID、過剰権限、変更失敗、ログ欠損、録画容量、緊急ID利用を毎週確認
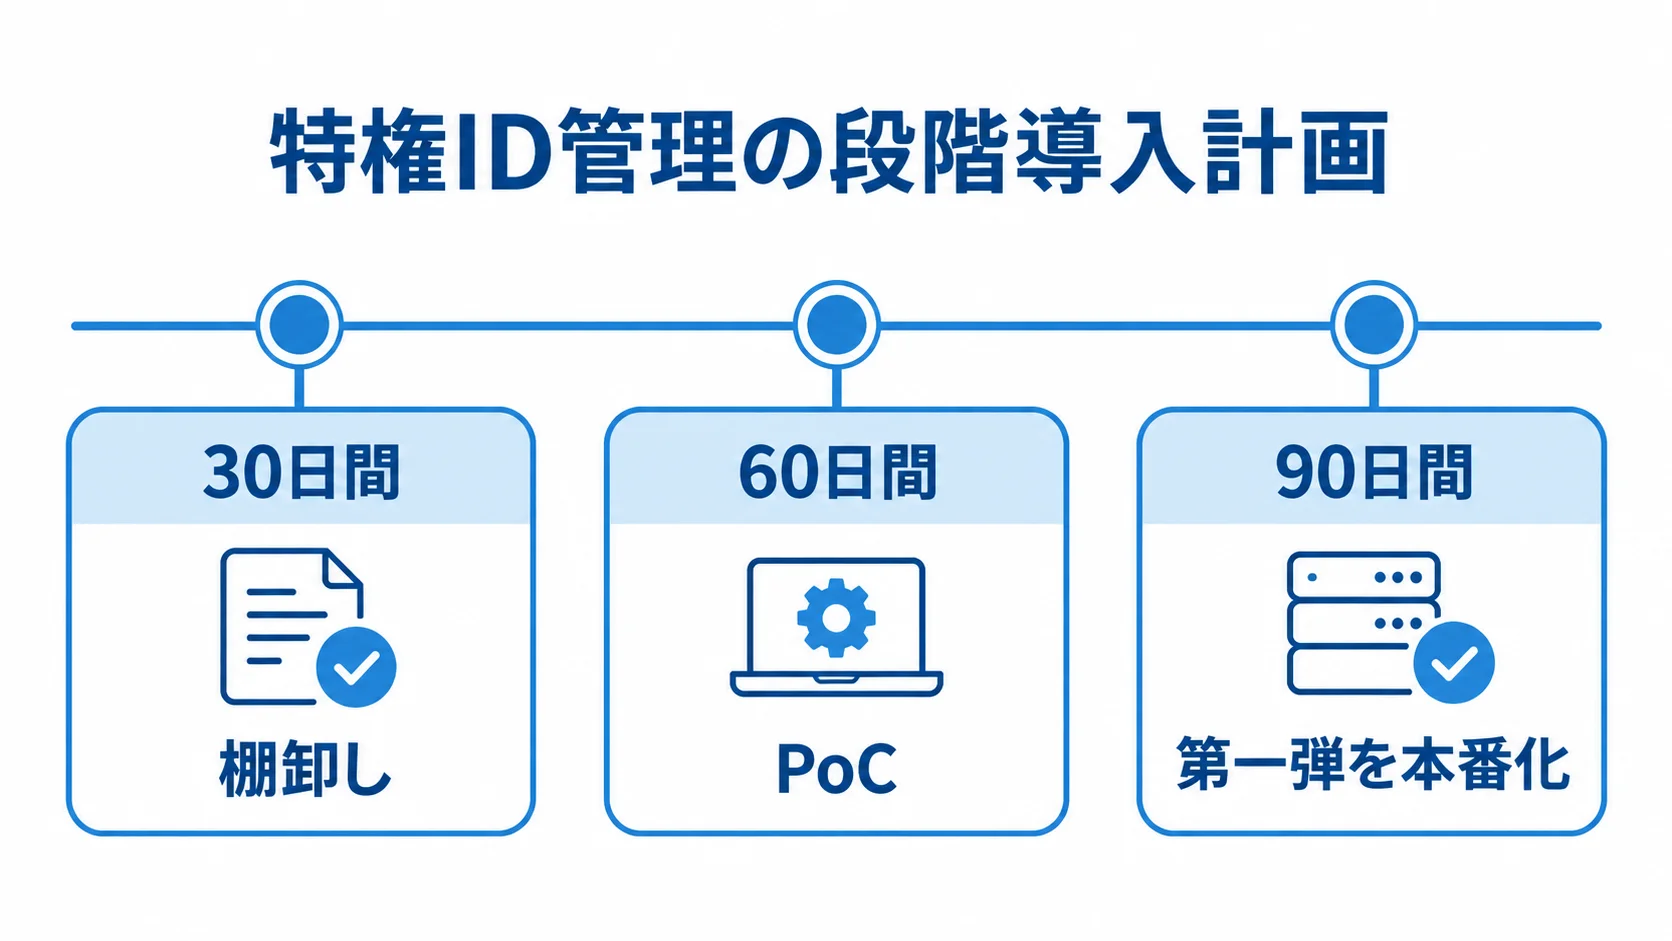
30日間で棚卸し、60日間でPoC、90日間で第一弾を本番化する計画であれば、経営層にも進捗と残課題を説明しやすくなります。また、段階的に展開すると、障害や運用負荷の原因も切り分けられます。
6. 定着:90日間の運用レビューによるルールの改善
稼働後のレビューと教育が回り始めると、特権ID管理は定着します。継続運用では、次の確認と改善を行います。
- 定期レビュー:月次でID・権限の所有者を、四半期ごとに利用実績・承認ルールを確認
- 証跡とシステム:申請から終了までの証跡、ログ容量、パスワード変更失敗を点検
- 現場支援:申請・緊急操作、承認目安時間、問い合わせ先を1枚の手順書にまとめる
- 承認改善:定型作業はチケット連携や自動承認を検討し、危険な操作に追加承認を設定
承認に時間がかかる場合でも、常時権限に戻すことは避け、業務を止めない運用を検討します。そのうえで、導入後90日間は、作業時間、申請却下率、未承認接続数、ログ確認時間をKPIとして見て、改善につなげます。
特権ID管理システムの費用相場とコストの内訳
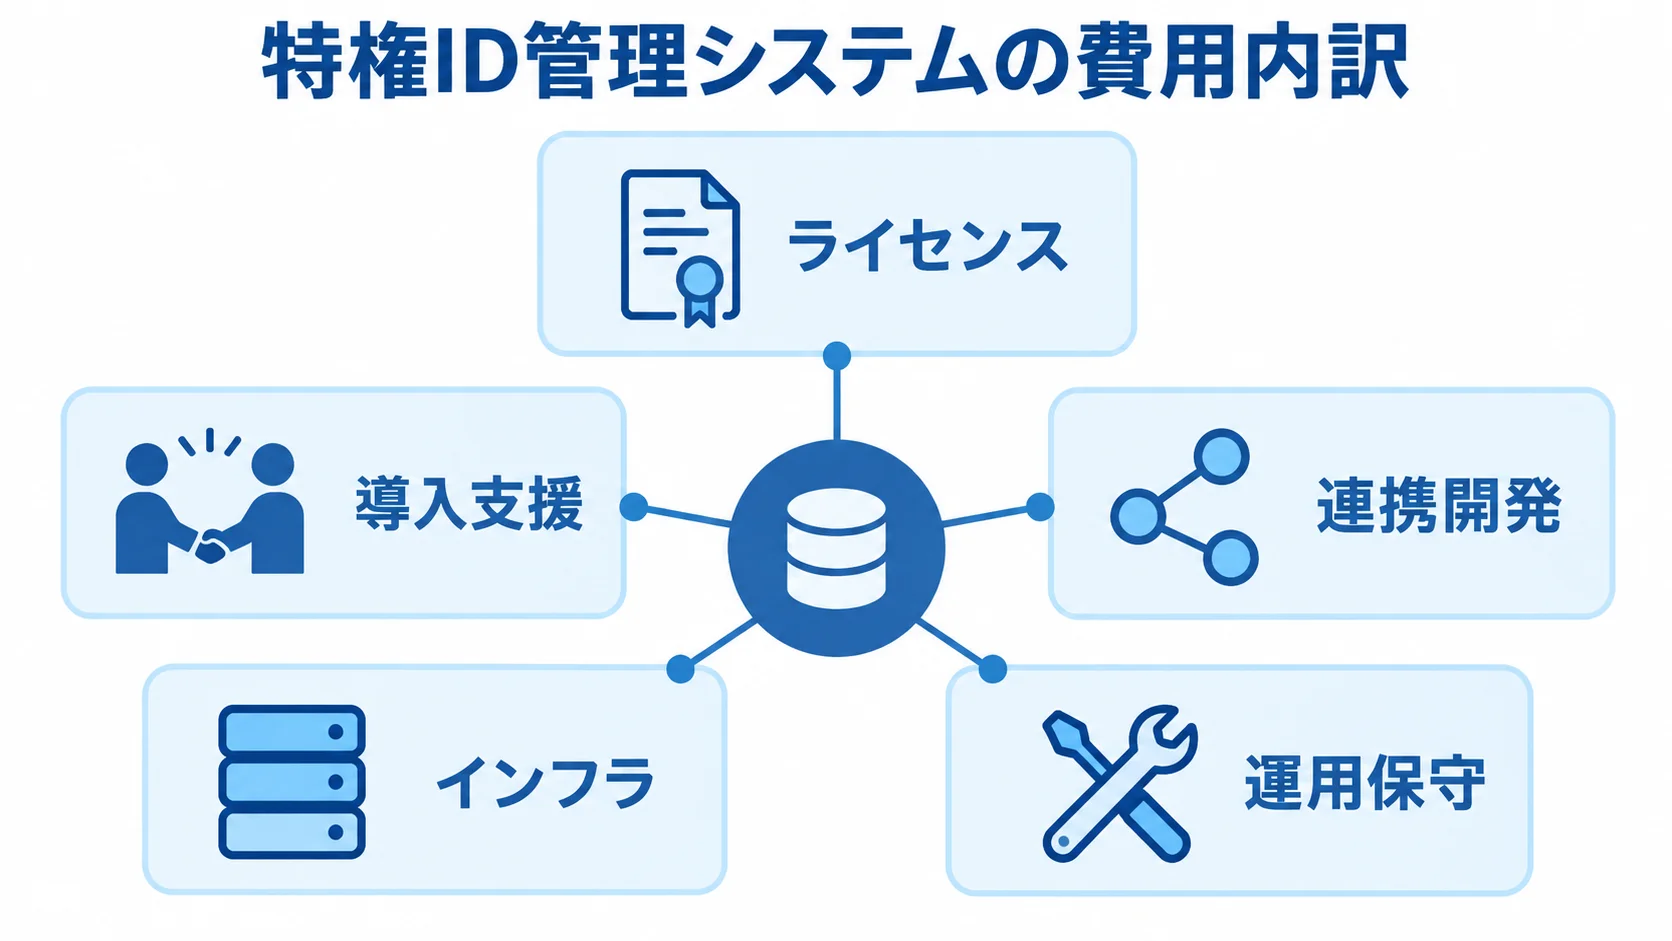
費用は、ライセンス、導入支援、連携開発、インフラ、運用保守の5つに分かれます。価格は社員数より、管理対象ターゲット数や特権ユーザー数に左右されます。さらに、操作録画、委託先数、ログ保存年数でも変わります。
2026年時点の公開料金と要件の複雑さから、予算の目安を示します。個別契約で確定した金額ではなく、あくまで目安です。
公開料金から見るライセンスの目安
iDoperation PAM Cloudの料金は、基本料、ターゲット料、ストレージ料、オプション料で構成されます。オンプレミス版の料金も並べて見ていきます。
- クラウド基本料:月額17万4,000円、22万6,200円、22万6,000円、29万3,800円の4区分
- クラウドターゲット料:最初の99台まで1台あたり月額1,780円または2,400円。録画は別途ストレージ料がかかります
- オンプレミスモデルA:Server月額3万8,000円、100ターゲット月額16万6,000円
- オンプレミスモデルB:Server月額7万5,000円、100ターゲット月額24万4,000円
- ライセンス合計の目安:100台で月額20万4,000円〜31万9,000円、年額約245万〜383万円
上記のクラウド料金は、NTTテクノクロスの公式料金表に基づいています(出典:NTTテクノクロス公式料金表、2026年8月確認)。
ターゲットを200台に増やす場合は、月額26万8,000円〜41万3,000円程度です。ただし、操作ログの点検、サーバー、バックアップ、構築費は別途かかります。
Entra ID P2などクラウド基盤を使う場合
Microsoft Entra ID P2は、Microsoft公式の米国価格で年契約の場合、1ユーザーあたり月額10米ドルです(出典:Microsoft Entra Plans and Pricing、2026年確認)。
実額は、PIMを割り当てる人数を基に見積もります。
- 参考換算:1ドル150円なら約1,500円。対象者100人で月額約15万円、年額約180万円
- 金額の変動要因:為替、販売契約、Microsoft 365 E5への包含、PIMを割り当てる人数
- P2以外の要件:機器・レガシーOSの資格情報保管、RDP・SSH録画、委託先ゲートウェイ、長期ログ保管はP2だけで足りない場合がある
円換算額は、そのまま予算の確定値として扱わないようにします。そのうえで、クラウドPIMと専用PAMは、対象範囲、監査要件、運用時間、連携開発費を含む5年間の総保有コストで比べます。
導入支援と独自開発の予算レンジ
導入規模ごとの予算レンジは、次のとおりです。金額は要件によって変わります。
- 小規模:10〜30台、MFA・申請承認・認証情報保管・基本ログ。ライセンスを除く導入支援100万〜300万円、1〜3か月
- 中規模:支援300万〜800万円、期間3〜6か月、ライセンスを含む初年度総額500万〜1,500万円
- 大規模・監査対応:支援800万〜2,000万円超、6〜12か月、ライセンスとインフラを含む初年度1,500万〜5,000万円超
- 独自開発:特殊ワークフローやプロトコルのフルスクラッチは2,000万〜5,000万円以上、12〜18か月以上の可能性
中規模は50〜200台の範囲で、AD・Entra IDやAWS・Azureとの連携を含みます。RDP・SSHの接続、操作記録、運用移行も範囲に入ります。
大規模は、複数拠点と委託先を含む構成です。冗長化やSIEM・UEBA、長期保管、24時間運用も含みます。この予算幅は、PAM専用の統計ではなく、公開料金と要件の複雑さから推定したものです。
特権ID管理システムの見積もりを取るポイント
見積もりの精度を上げるには、製品名だけでなく、対象と運用ルールを同じ資料で示します。「特権IDを管理したい」とだけ伝えると、各社の前提が異なり、価格を比べられません。
最低限、対象台数やID数、接続方式を一覧にします。MFA、録画、ログ保存の条件も、同じ一覧に入れます。対象はOS・DB・ネットワーク機器、クラウド、委託先まで含め、連携と運用時間も書き添えます。詳しくは、次の要件チェックリストにまとめています。
依頼前に用意する要件チェックリスト
台数だけでなく、運用条件や既存環境もそろえて示すと、見積もりを比べやすくなります。
- 対象と数量:管理対象の種類・台数、サーバーの数え方が機器単位かアカウント単位か
- 運用と監査:申請者・承認者、接続時間、記録対象、ログ保存年数、点検頻度、SIEM・ITSM連携
- 機能と接続:MFA方式、委託先管理、サービスアカウント変更、break-glass、クラウド・オンプレミス接続
- 導入と保守:冗長化、バックアップ、データ所在地、サポート時間、パスワード移行、教育、運用代行
同じサーバー50台でも、ターゲット数の数え方によってライセンスが変わります。そこで、各項目をMUST・SHOULD・WANTに分けておくと、初期費用を抑えつつ将来拡張できる提案を受けられます。
複数社の同条件での比較
依頼先の担当範囲と、工程・費用・契約条件を横並びにして比べます。
- 依頼先:製品メーカー、販売代理店、導入SIer、運用代行会社の役割と担当範囲
- 工程と成果物:要件定義、PoC、設計、設定、テスト、移行、教育、稼働後監視の責任者
- 費用内訳:ライセンス、設定、連携開発、テスト、教育、保守、ストレージ、冗長化、ログ保管、出張、運用代行
- 契約条件:「一式」の範囲、追加ターゲット単価、録画超過料金、更新価格、サポート時間
接続設定や既存ID移行を誰が担うかで、成果は変わります。そのため、要件が固まらないPoCでは、請負だけでなく、作業範囲を区切った準委任や段階契約も比べると、リスクを抑えられます。
失敗しやすいリスクの洗い出し
直接接続への逆戻りや記録漏れ、既存処理の停止につながる原因を、導入前に見つけておきます。
- 棚卸し不足:管理対象外のrootや保守用アカウントが残る
- 厳しすぎる承認:現場が直接接続へ戻る
- 記録・変更の準備不足:録画容量や点検担当が未定、サービスアカウント変更でバッチが停止
PoCでは、実際の業務シナリオを動かして、切り戻し手順まで確かめます。
製品を導入したからといって、法令や監査に対応済みとは言えません。業界基準、個人情報と委託先管理の契約、ログ保存年数、暗号化、データ所在地を確認し、必要な証跡を要件に加えます。
2025〜2026年は、サービスプリンシパル、APIキー、AIエージェントなどの非人間IDも、管理対象に広がる動きがあります。そのため、API連携や自動化、将来のロードマップも選定の基準に加えます(出典:Okta公式発表、2025年)。
特権ID管理システム開発でよくある質問
導入前によく出る疑問を、まとめています。自社の管理対象、既存ID基盤、監査要件と照らし合わせ、必要であればPoCの確認事項としてベンダーに提示します。
特権ID管理システムは何台から導入すべきですか?
台数よりも、侵害時の影響が大きい本番サーバー、重要DB、クラウド管理者、委託先接続から始めることをおすすめします。
対象が10〜30台程度でも、共有rootの利用者を特定できない、退職者の権限が残る、監査ログを手作業で集めている場合は、PoCで効果を確かめやすいです。
Entra ID PIMがあれば専用PAMは不要ですか?
AzureリソースやEntraのグループで一時昇格と承認だけを行うなら、PIMで要件を満たせる可能性があります。
専用PAMを比べるのは、異種OSやDB、ネットワーク機器を対象にする場合や、細かなセッション制御が必要な場合です。共有認証情報、RDP・SSH録画、委託先アクセスの要件も、あわせて確認します。
たとえば、PIMと専用PAMを併用し、クラウドとレガシー環境の責任分界を明確にする構成も選択肢になります。
導入にはどのくらいの期間がかかりますか?
小規模なパッケージ導入は1〜3か月、中規模のハイブリッド環境は3〜6か月が初期の目安です。大規模で、複数拠点、委託先、監査連携を含む場合は、6〜12か月程度かかります。
期間は、ターゲット数に加えて、既存パスワードの移行、承認ルールの合意、接続できないレガシー機器、ログ保管設計、利用部門の受入テストによって変わります。
重要資産で先にPoCを行い、段階的に展開する進め方は、全社一斉の導入よりもリスクを抑えられます。
操作ログはすべて録画しなければいけませんか?
録画の粒度は、対象ごとに変えてかまいません。たとえば、重要DB、本番サーバー、委託先作業は、画面・コマンド・ファイル転送まで記録できます。
低リスクの対象は、テキストログに絞る方法もあります。その場合に残すのは、接続者、対象、時刻、申請番号、実行コマンドなどです。
監査要件、個人情報の取り扱い、ログ容量、点検担当者の工数を踏まえて、保存期間と検索性を含めて決めます。
まとめ:無理のない6フェーズでの特権ID管理の定着
進め方で押さえるべき要点
進め方は6段階で、要件整理から運用定着まで順に進めます。
- 特権IDと資産の棚卸し
- クラウドPIM・専用PAM・オンプレミスの選定
- 申請・承認・MFA・JIT・ログの設計・開発
- 正常時と障害時の動作のテスト
- 重要資産からの段階的な稼働
- レビューと教育による運用定着
全社を一度に完璧に管理するより、影響度の高い対象から始めると、現場の作業を止めずに改善できます。
見積もりでは、ターゲット数や特権ユーザー数、録画、ログ保存年数、委託先、連携先を示します。そのうえで、ライセンス、導入支援、運用保守を分けて比べます。
PAMは、認証情報を隠すだけでなく、誰が何をしたかを説明できる業務プロセスです。そのため、責任分界、例外・緊急時の手順、契約終了時のデータ取り扱いも設計し、監査と長期運用に備えます。
最初に実行するアクション
まず30日間で台帳を作り、60日間で代表環境のPoCを行い、90日間で第一弾を本番化する計画を立てます。
共有ID、委託先、サービスアカウント、クラウド管理者など、事故時の影響が大きい箇所を明らかにします。そのうえで、現行業務のMUSTとWANTを分けて相談すると、過不足のないシステムを構築しやすくなります。
- 対象資産台帳の作成
- 重要度の高い10〜30台の選定
- 代表的な接続シナリオでのPoC
- 費用の前提条件をそろえた複数社への見積もり依頼
この順で進めれば、導入の中身を具体的に詰めていけます。
▼全体ガイドの記事
・特権ID管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。