
Rancherのシステムは、複数のKubernetesクラスタを一つの運用ルールで管理し、業務アプリを段階的に移行して、運用まで見据えて設計すると、安全で再現しやすい基盤になります。
種類から発注先の選び方まで順に進みます。各テーマの詳細は、関連記事で確認できます。
▼関連記事一覧
・Rancherのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Rancherのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Rancherのシステム開発の見積相場や費用/コスト/値段について
・Rancherのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Rancherのシステムの概要
RancherはKubernetesの管理プレーンで、複数のクラスタを一つの運用ルールで扱えるようにします。
販売管理や会計などの業務機能は、Rancherの中には含まれません。そのため、業務アプリと実行基盤は分けて考えます。
Rancher Managerが担う役割
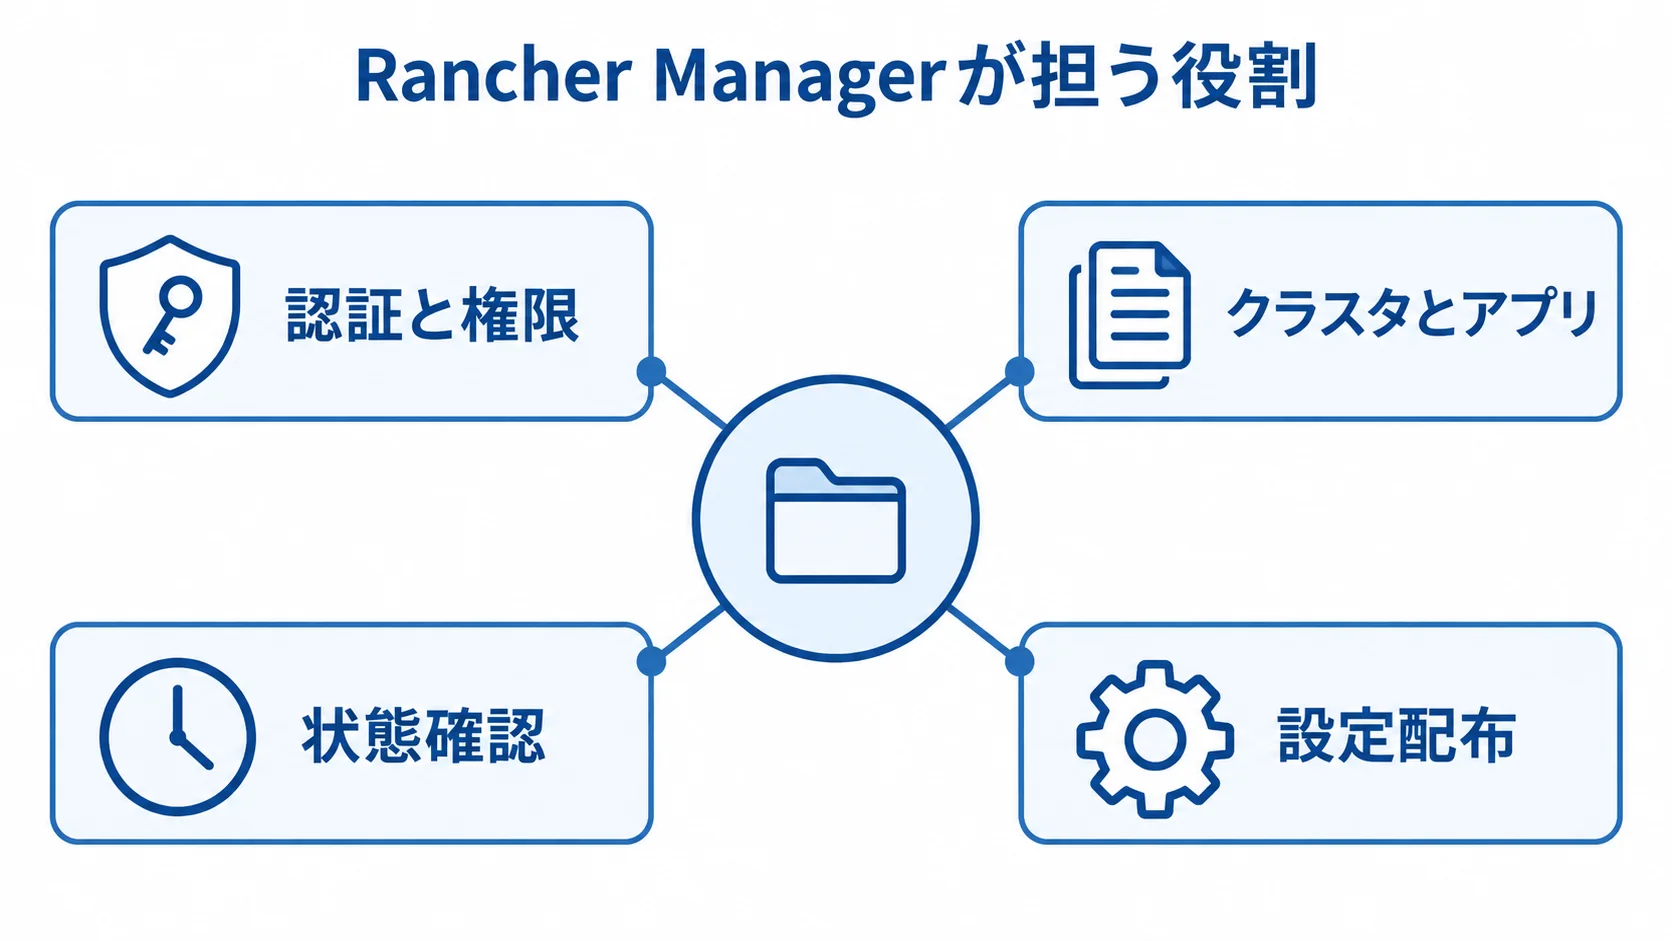
Rancher Managerは、権限管理からクラスタの配備、日々の状態確認までをまとめて扱えます。
- 認証と権限:チームやプロジェクトごとの、利用者の操作範囲。
- クラスタとアプリ:クラスタの作成・登録・更新と、アプリの配備。
- 状態確認:監視やログを使い、複数クラスタの状態を見えるようにします。
- 設定配布:Gitリポジトリから複数クラスタへ配る、GitOps型の運用も設計できます。
RBAC(ロールベースアクセス制御)を使うと、部署ごとに異なるクラスタへの操作権限を整理できます。また、個々のサーバーにログインしてコマンドを実行する運用も減らせます。
OS、ネットワーク、イメージ、データベース、業務アプリの脆弱性や障害は、Rancherでは自動で解決されません。そのため、責任分界を設計書と契約書に記載しておきます。
業務システム開発との関係
Rancherは、コンテナ化した業務アプリをKubernetes上で動かす実行基盤として使います。フロントエンド、API、バッチ、認証、メッセージ処理は、それぞれ別々に配備できます。
負荷に応じて拡張しやすく、開発・検証・本番を分けて同じ定義を再利用できます。一方で、小規模な単一サービスを無理にコンテナ化すると、運用部品だけが増える場合があります。
採用の目的は「Kubernetesを使うこと」に置かず、事業上の課題で示します。たとえば、複数拠点の標準化、チーム別の権限統制、更新の再現性、障害復旧時間の短縮などです。
Rancherで構築できるシステムの種類
Rancherは、単一クラウドのWebサービスから複数拠点のエッジまで適用できます。用途に応じて、ネットワーク、可用性、データ保護、運用体制を選びます。
代表的な三つのパターンを、選ぶときの考え方とあわせて紹介します。
マルチクラウド・ハイブリッド型
複数クラウドやデータセンターのKubernetesを、一つの方針で管理する構成です。選定では、環境どうしの差と、切り替え時の依存関係を確かめます。
- 運用標準:命名規則、ラベル、アクセス権、デプロイ方法をそろえます。
- 環境差:クラウドごとに異なるネットワークやストレージの仕様を考慮します。
- 切り替え:障害時は再配備に加えて、データ同期、DNS、秘密情報、外部接続先を設計します。
工場・店舗などのエッジ型
拠点で画像検査、IoTデータ処理、店舗業務を動かし、中央から設定や更新を配る構成です。限られたCPU・メモリでは、軽量なK3sを選ぶ場合があります。
エッジでは、クラウドから見えているかよりも、通信が切れても安全に動くかが重要です。通信断に備えて、ローカルキャッシュ、再送、時刻同期、更新延期、手動復旧を定義します。
拠点ごとに例外設定を増やすと、標準化の効果が失われます。そのため、設定ファイルやGitで差分を管理し、同じテストを繰り返せるようにします。
社内開発者向けプラットフォーム型
複数チームの申請や権限付与、デプロイ、監視を、一定の流れにそろえる構成です。開発者には必要な操作だけを提供し、基盤担当者は容量、ポリシー、コストの管理に加えて、セキュリティも受け持ちます。
社内ポータルを追加する場合も、Rancher本体は改変せず、APIやGitOpsの仕組みとは疎結合に保ちます。
Rancherの標準構成と技術選択
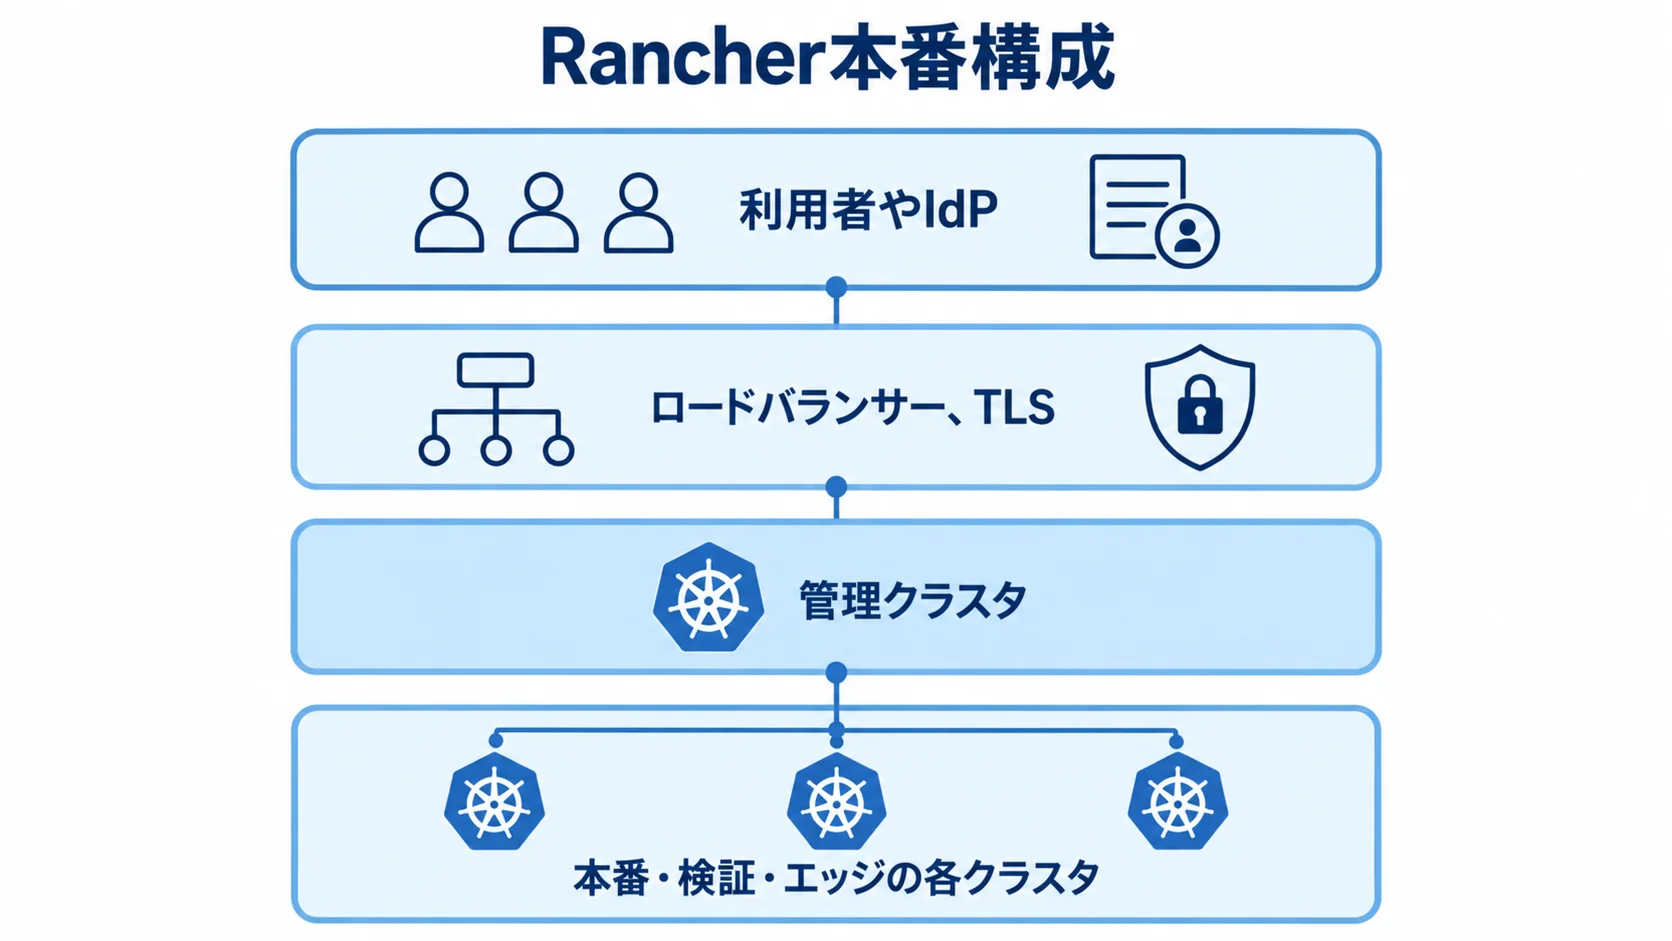
本番では、Rancherを動かす管理クラスタと、業務ワークロードの下流クラスタを分けます。
利用者やIdP、ロードバランサー、TLSを経て、管理クラスタへ接続します。その下に、本番・検証・エッジの各クラスタを配置し、レジストリ、CI/CD、監視、ログ、ストレージも備えます。
同じ考え方は、Rancher公式のArchitecture Recommendationsにも見られます。管理サーバーと下流クラスタを分離し、本番では高可用性構成を推奨しています(出典:Rancher公式Architecture Recommendations、2025年更新)。
管理クラスタと下流クラスタの分離
管理クラスタには、Rancherの状態、認証、クラスタ情報、設定が保存されます。本番では、障害の波及を防ぎ、復旧に備えた設計が必要です。
- クラスタ分離:業務アプリの負荷や障害が管理機能へ波及しやすいため、管理クラスタを専用にします。
- 本番構成:複数ノードとロードバランサーを設計し、TLSやetcdバックアップも整えます。
- 検証構成:単一ノードや小規模構成も可能ですが、本番へそのまま持ち込みません。
公式文書は、本番や重要環境では少なくとも3ノードの高可用性構成を推奨しています(出典:Rancher公式Tips for Running Rancher、2026年確認)。
障害時に復元するデータと、管理機能を戻すまでの時間は、復旧訓練で確かめます。
RKE2・K3s・マネージドKubernetesの使い分け
選ぶ際は、環境の制約と、運用責任を自社でどこまで持つかを基準にします。
- RKE2:セキュリティやコンプライアンスを重視する本番基盤の候補になります。
- K3s:軽量さや拠点展開のしやすさを重視する場合に向きます。
- マネージドKubernetes:コントロールプレーンの一部を任せられ、クラウド統合や短期導入に有利です。
RancherはRKE2・K3sに加えて、EKS・AKS・GKEも管理できます。エアギャップ環境や独自ハードウェア、拠点の通信制約がある場合は、RKE2やK3sを検討します。
標準的なクラウド利用なら、クラウド側の機能を活かせるマネージドKubernetesも比べます。
旧RKEは2025年7月31日にEOLを迎えました。そのため、新規の設計では前提にしません(出典:Rancher公式Product Support Lifecycle、2026年確認)。
GitOps・監視・バックアップを含む設計
画面操作だけで重要な設定を残すと、担当者が替わった後に再現できなくなります。変更の履歴とレビューを記録できるよう、設定はGitで管理します。
- 構成と配備:クラスタ定義、Namespace、RBAC、ネットワークポリシー、Helm値を管理します。
- 継続的デリバリー:Fleetや既存のCI/CDを使い、配備を追跡します。
- 監視:ノード、APIサーバー、etcd、証明書、Persistent Volume、デプロイ失敗、クラスタ間通信の状態を見ます。
- バックアップ:別の保管先へのコピーと、復元テストまで行います。
監視の対象は、CPUやメモリ以外にも広がります。導入効果は、初回構築よりも、更新や障害、担当者の交代が起きるDay 2以降に表れます。
Rancherのシステム開発の進め方
目的と運用条件を決め、小さく検証してから本番へ段階的に移行します。既存アプリでは、データ更新や現場の例外処理、停止できない時間帯の把握が欠かせません。そのため、業務担当者と運用担当者も初期から参加します。
▶ 詳細はこちら:Rancherのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義と既存環境の洗い出し
要件定義では、利用規模や運用上の制約、既存環境を洗い出します。
- 利用と可用性:クラスタ数、ノード数、拠点数、利用者と管理者の役割、許容停止時間、RTO・RPO。
- データと接続:データ保管場所、外部接続、監査要件、データベース、DNS、証明書。
- 既存運用:仮想マシン、Docker Compose、Kubernetes、レジストリ、CI/CD、監視、バックアップ。
アプリの依存関係に加えて、夜間バッチや手作業の例外処理も確かめておくと、移行後の手戻りを減らせます。
単一の小規模サービスがクラウド上で安定して動いている場合は、管理プレーンの費用や学習コストが効果を上回ることがあります。そのため、Rancherを使わない選択肢も比べます。
複数クラスタをまたぐ権限、更新、監視が課題なら、導入の目的を具体的に示せます。
PoCと標準アーキテクチャの設計
PoCでは、稼働確認に加えて、障害や復旧、更新、セキュリティの動作を検証します。
- 基盤障害:ノード障害、クラスタ復旧、ゾーン障害、ストレージ障害を試します。
- 更新と保護:証明書更新、Kubernetes更新、イメージ脆弱性、権限誤設定を確認します。
- 通信とエッジ:通信断や電源断のシナリオを検証します。
成功条件は、画面での確認に加えて、復旧時間やデータ欠損の上限で定義します。
標準構成では、管理クラスタのHAとロードバランサーを決めます。さらに、TLSとバックアップの扱いも決めます。
下流クラスタでは、ノードの役割、Ingress、ストレージを設計します。秘密情報、監視、ログ、レジストリも設計の対象です。
Terraform、Helm、GitOpsなどを使い、環境を作り直せるようにします。納品物には、構成図や設定値、依存関係、障害時の判断基準も含めます。
段階移行・テスト・運用引き継ぎ
重要度の低いサービスから始め、段階的に移行を確かめます。
- 並行稼働、カナリアリリース、切り戻し、データ同期、切替判定を確かめます。
- セッション、ファイル保存、バッチの二重実行、外部API制限、データベース接続数を見直します。
- 対象を一度に広げず、移行で得た実績を標準手順に反映します。
引き渡しでは、設計書、クラスタ定義、ソースコード、テスト仕様書を先にそろえます。そのうえで、監視項目、バックアップと復元手順、アップグレード手順、障害時の連絡網、権限一覧を渡します。
納品物と運用責任は、長期の運用品質を左右します。そのため、外部委託では一次切り分けや夜間対応、CVE対応、証明書更新を明記し、SLAやエスカレーション条件も書き出します。
Rancherのシステム開発にかかる費用相場
費用は、ライセンスとクラウド・サーバーの費用に分けて見ます。設計・構築とアプリ改修の費用も、同じように別々に見積もります。さらに、監視・保守の費用も加えると、無料版でも発生するTCO(総保有コスト)を把握できます。
ここに示す費用と期間は、構成要件と一般的な業務システムの工程から算出した推定値です。国内で一律に公開されている価格ではありません。
▶ 詳細はこちら:Rancherのシステム開発の見積相場や費用/コスト/値段について
ライセンスと基盤利用料
Community版はライセンス料を抑えられます。ただし、基盤側ではサーバー、ネットワーク、ロードバランサー、ストレージの費用がかかります。バックアップや監視、人材の費用も、別途必要です。
Rancher Primeと国内OEM資料には、契約条件やノード数ごとの価格例があります。
- Prime Standard・Priority:2コアまたは4 vCPU・1年の価格は、2,175米ドルと2,900米ドルです。
- Prime大規模枠:1〜2ソケット・最大64コア・1年のStandardの価格は、6,525米ドルです。
- 円換算:1ドル150円では約33万円、約44万円、約98万円です。為替、契約期間、販売経路、対象ノードやCPUの数え方、サポート条件で変わります。
- OEM・5〜15ノード:24時間365日サポート付きの1年価格、87万1,000円(出典:国内向け公開OEM資料、2024年)。
- OEM・16〜50ノード:24時間365日サポート付きの1年価格、62万3,000円(出典:国内向け公開OEM資料、2024年)。
Prime大規模枠の価格の出典は、Rancher Prime公式ショップ(2026年確認)です。掲載価格は、現在の契約価格を保証するものではありません。そのため、比較の際は参考値として扱います。
構築費用の目安
PoCから大規模基盤まで、構成規模に応じて推定費用と期間が変わります。
- 学習・PoC:管理1台と下流3〜5ノード。基本設計、検証クラスタ、簡易CI/CD、操作教育を含み、100万〜300万円、1〜2か月です。
- 小規模本番:HA管理、SSO・RBAC、TLS、監視、ログ、バックアップ、移行リハーサルを含み、300万〜1,000万円、2〜4か月です。
- 複数拠点のエッジ:500万〜1,500万円、期間は3〜6か月程度。
- 大規模構成:マルチクラウドや20〜100ノード超では、1,000万〜3,000万円以上、6〜12か月程度。
業務アプリの新規開発費と大規模なデータ移行費は、この目安には含みません。工数は、ノード数に加えて、環境数や可用性、データ量、監査、夜間対応の有無でも変わります。
運用保守とアプリ改修の費用
運用保守の見積もりでは、含まれる作業と対応範囲を確かめます。
- 保守作業:Kubernetes・Rancher更新、脆弱性・証明書対応、容量計画、バックアップ復元、障害対応、問い合わせ。
- 月額目安:小規模な定期運用は月20万〜60万円。24時間365日監視や夜間障害対応を含む大規模運用は月50万〜200万円以上の可能性があります。
- アプリ改修:コンテナ化、設定外部化、ログ統一、ステートフルなデータ処理、テスト自動化などが発生します。
- 費用区分:ライセンス、基盤利用料、導入支援、アプリ改修、継続運用を分けて見積もります。
月額は、ノード数やSLA、対応時間、責任範囲から作った推定値です。公開されている一律の価格ではありません。
初期費用の年15〜20%を、保守の最低ラインとする考え方もあります。Kubernetesの24時間運用は別途高くなるため、サービス範囲を確かめます。
セキュリティ・運用設計とよくある失敗
Rancherを安全に使うには、各層を守る必要があります。対象は、Kubernetes、OS、ネットワーク、イメージ、アプリ、データです。
公式Hardening GuideはCIS Kubernetes Benchmarkに基づきます。
導入時は、認証・RBAC、Podのセキュリティ、ネットワークポリシー、API監査ログなどを確認します(出典:Rancher公式Security Guides、2026年5月更新)。
本番前に確認するセキュリティ項目
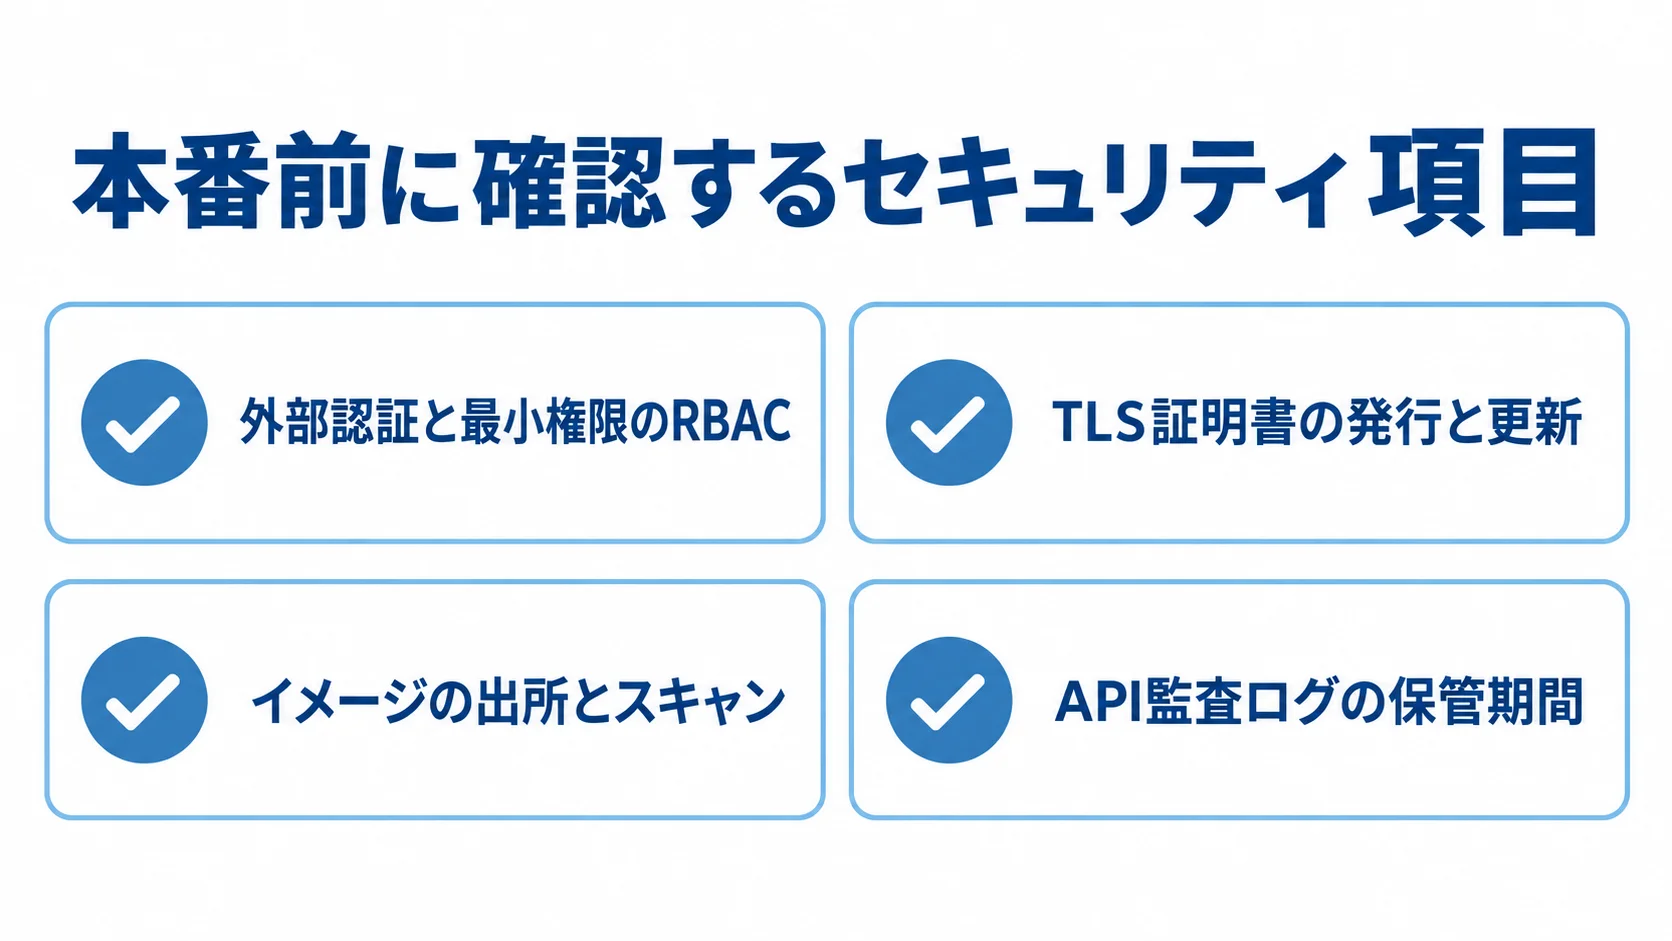
本番の前には、認証、データ保護、監査の設定を確かめます。
- 認証・権限:外部認証と最小権限のRBACを使い、管理者権限を常用しません。
- 通信・秘密情報:TLS証明書の発行と更新、秘密情報の保管を決めます。
- イメージ・通信:イメージの出所とスキャン、ネットワークポリシーを確認します。
- ログ・データ:API監査ログの保管期間と、etcd・アプリのデータの暗号化を確認します。
個人データを扱う場合は、保管場所や委託先、アクセス記録、削除方針も、業務要件に含めます。
スキャンに合格しても、法令や社内規程への適合が済んだとはいえません。業界ガイドラインや報告期限、脆弱性評価、パッチ適用時の停止許容時間を洗い出します。
承認者、実行者、監査者を記録し、適合状況を定期的に再評価します。
導入で起きやすい失敗
構成や日常運用で見落としがちな点は、次のような失敗につながります。
- 構成:単一ノードの本番化、管理クラスタと業務クラスタの同居、旧RKEの新規採用。
- 設定と復旧:画面操作だけの設定管理、etcdバックアップの復元未検証、過剰な権限付与。
- 運用費と担当:通信・ストレージ費用の見落とし、証明書やCVEの担当者未定。
「アプリをコンテナに入れれば移行完了」と考えるのも、危険です。ローカルディスクへの保存やバッチの再実行に耐えない設計は、クラスタの利点を損ないます。
PoCで障害、切り戻し、復旧を実際に行い、標準テンプレートや運用手順に反映します。
バージョンとライフサイクルの管理
採用するバージョンに加えて、各製品のサポート終了日も確認します。
- Rancher 2.14.x:2026年10月30日がEOM、2027年10月10日がEOLです。
- RKE2 1.36:EOLは2027年10月12日です。
- K3s 1.36:EOLは2027年10月7日です(出典:Rancher公式Product Support Lifecycle、2026年確認)。
ライフサイクルの情報は、記事公開後にも更新されます。
契約時には、対象バージョン、アップグレード検証の範囲、延長サポートを確かめます。そのうえで、四半期ごとにCVEや証明書、バックアップ復旧、容量を点検し、期限直前の更新は避けます。
Rancherの開発会社・ベンダー・サービスの選び方
発注先には、製品サポートの事業者や、設計・構築を担うSIがあります。ほかに、クラウドやインフラを運用するMSP、エッジやアプリ移行に強い支援会社もあります。
知名度だけでなく、担当範囲を比べます。特に、必要な設計、構築、移行、保守を一つの責任体制でつなげられるかを確かめます。
Rancherの専門性とサポート範囲
提案の段階で、技術者の専門性やサポート条件、過去の構成を確かめます。
- 技術範囲:Rancher Manager、Kubernetes、RKE2・K3s、ネットワーク、ストレージ、CI/CD、監視、セキュリティを説明できるか。
- サポート条件:Community版との差、窓口、対応時間、重大障害の初動、更新支援、脆弱性情報の範囲。
- 責任境界:マネージドサービスが管理プレーン、ノード、OS、アプリ、データのどこを担うか。
- 導入実績:クラスタ数、ノード数、利用環境、エッジ・オンプレミスの有無、停止許容時間、移行方法、障害対応実績を質問します。
公開事例が少なくても、類似の構成を匿名化して説明できるかを見ます。また、PoCの項目や復旧テストを具体的に示せることも、判断の材料になります。
見積書と納品物の比較
見積もりでは、前提条件と費用の内訳、納品物、引き継ぎの内容を比べます。
- 前提条件:クラスタ・ノード数・CPU、クラウドかオンプレミスか、拠点数、RTO・RPO、本番SLA。
- 対象範囲:アプリ、データ量、切替期限、個人データ、必要な納品物。
- 費用内訳:構築費に加え、ライセンス、基盤利用料、監視、バックアップ、更新、夜間対応、教育、引き継ぎ。
納品物には、構成図や設計書、IaCやHelmのソース、テスト結果が含まれます。そのほかに、運用手順、障害対応表、バックアップ復元の結果、権限一覧、ライセンス情報、サポート期限が加わります。
外部運用を続ける場合も、自社で状態確認とエスカレーションができるよう、教育と引き継ぎの時間を確保します。
提案比較で確認する質問
候補との面談では、停止や障害が起きたときの対応を、次のように質問します。
- 管理クラスタの停止時、下流クラスタと業務アプリはどうなるか。
- 管理クラスタのバックアップをどの頻度でどこへ保存し、いつ復元を試すか。
- KubernetesやRancherの更新を誰が検証するか。
- CVE検知から何時間以内に連絡するか。
- クラスタ、OS、ネットワーク、アプリの障害をどこまで切り分けるか。
▶ 詳細はこちら:Rancherのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Rancherのシステム開発の発注/外注/依頼/委託方法について
Rancherのシステムに関するよくある質問
導入前によくある質問を取り上げます。判断では、無料かどうかに加えて、自社で担う運用と外部委託する範囲を決めます。
Rancherは業務アプリを開発する製品ですか?
いいえ。RancherはKubernetesクラスタを管理するプラットフォームです。業務アプリの画面や機能を作るのではなく、コンテナ化したアプリを複数環境に配備し、権限・監視・更新・復旧をそろえます。
Community版とRancher Primeはどちらが良いですか?
設計・監視・更新を自社で担える小規模な学習やPoCでは、Community版を候補にできます。
本番で24時間対応、長期サポート、脆弱性情報、更新支援、明確な責任分界を重視する場合は、Rancher Primeやマネージドサービスを比べます。
ライセンス費用だけでなく、人材確保と障害対応を含む総保有コストで決めます。
小規模なシステムでもRancherは必要ですか?
必ずしも必要とは限りません。単一クラスタで運用が単純なら、クラウドのマネージド機能や既存の配備手段が適する場合があります。
今後クラスタが増える、拠点へ展開する、部署別の権限や標準化が必要になる場合は、早期にPoCを行う価値があります。
開発会社やサービスへ相談するとき、何を準備すればよいですか?
相談の前に、クラスタ・ノード数・CPU、利用場所、既存アプリ、データベースを整理します。そのうえで、停止許容時間とRTO・RPOを書き出します。さらに、監視時間帯やセキュリティ要件、切替期限、納品希望物も伝えます。
未確定でも、構成図と困っている運用を伝えれば、PoCや追加調査の範囲を相談できます。また、障害時の責任分界と導入後の体制は、初回提案から確認します。
まとめ
Rancherは、複数のKubernetesクラスタを安全かつ再現できる形で運用するための管理基盤です。業務アプリは、Rancherの上で動かす別のものとして扱います。
マルチクラウド、オンプレミス、エッジ、社内開発者向け基盤で効果を発揮します。導入前には、クラスタ数、停止許容時間、データ保護、権限、運用責任を定義しておきます。
導入判断で押さえる要点
本番では、管理クラスタと業務ワークロードを分けたうえで、HA、ロードバランサー、TLS、バックアップを設計します。費用は、ライセンス、基盤、構築、アプリ改修、運用保守に分けて見ます。無料という言葉だけで判断せず、費用の内訳で比べます。
GitOps、監視、復旧訓練、バージョン管理、責任分界は、導入時の納品物にも含めます。
次に行うこと
既存環境と業務上の制約を洗い出し、PoCで障害、復旧、更新を試します。その結果をもとに、Community版、Rancher Prime、マネージドサービス、Rancherを使わない構成を比べます。
成功条件は、安全に更新でき、障害時に復旧でき、担当者が替わっても続けられる運用を実現することです。
▼関連記事一覧
・Rancherのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Rancherのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Rancherのシステム開発の見積相場や費用/コスト/値段について
・Rancherのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。