
REST APIのシステム開発は、要件整理から設計・開発、テスト、段階稼働、監視・改善の6段階で進めます。各段階で決めることを先に揃えておくと、後から仕様の抜けや手戻りが起きにくくなります。
▼全体ガイドの記事
・REST APIのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
REST APIのシステム開発の全体像
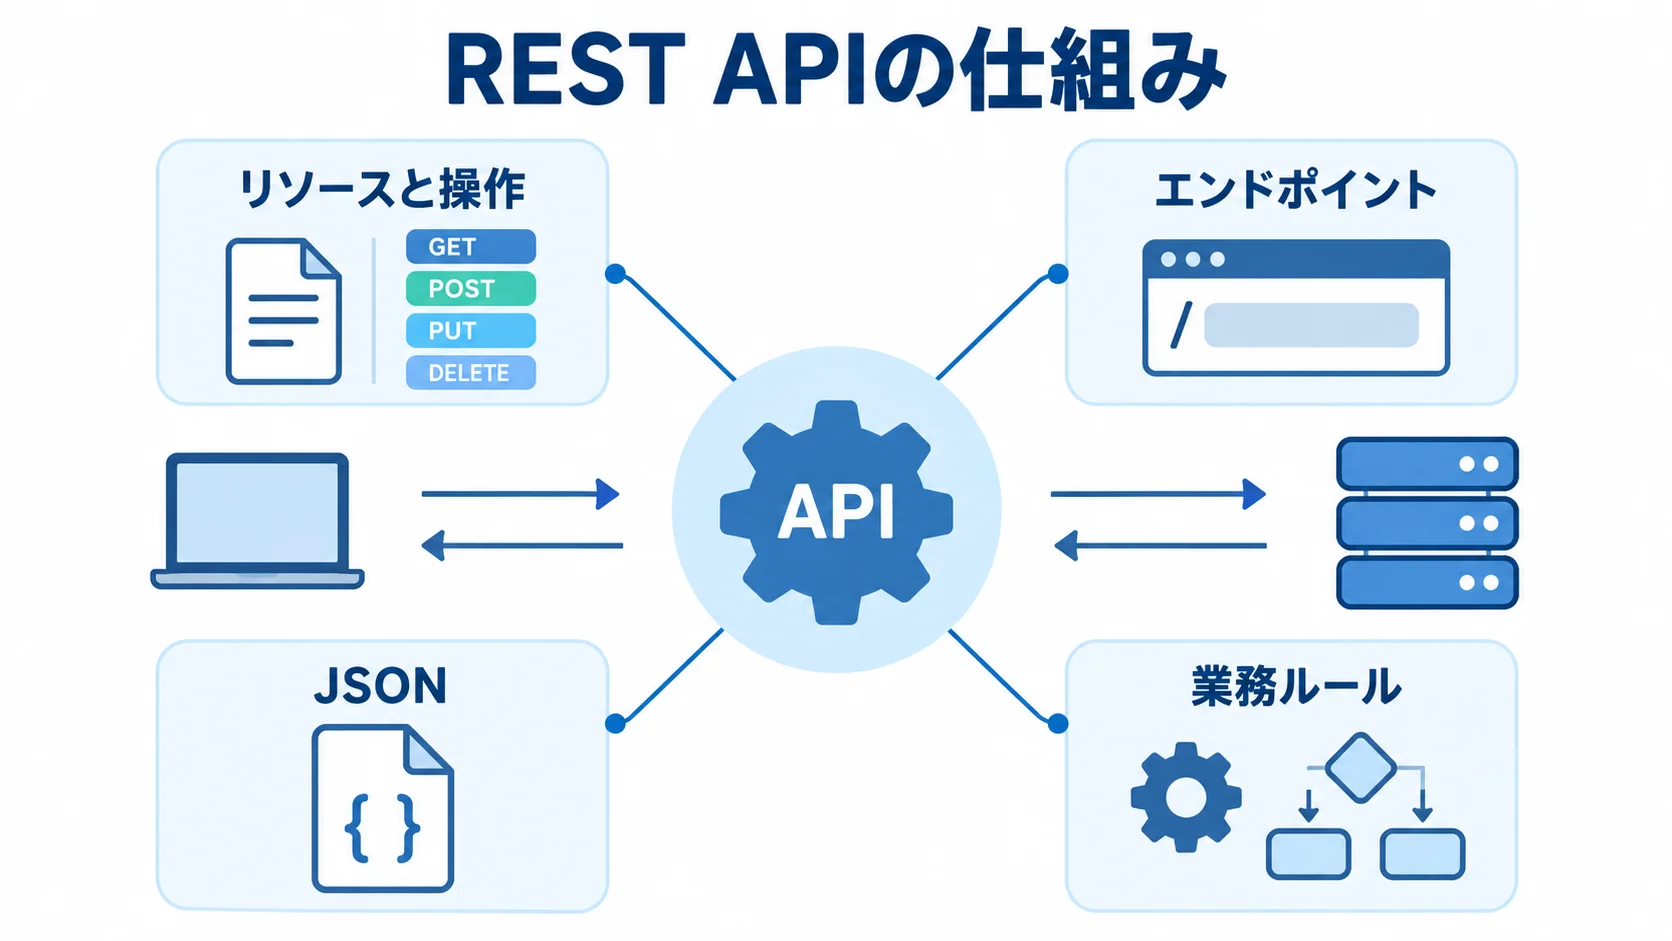
REST APIは、HTTPやHTTPSで顧客、商品、注文、在庫などのリソースをやり取りするための設計方式です。
Web画面やスマートフォンアプリに加えて、基幹システム間の連携、取引先向けAPI、IoT機器からのデータ収集にも使われます。
REST APIがシステム化する範囲
REST APIは、システム間でデータと業務処理を受け渡すための契約です。リソースと操作は、エンドポイントとして定義します。
- 操作の定義:注文の取得は「GET /api/v1/orders」、登録は「POST /api/v1/orders」です。
- 形式とメソッド:通常はJSONで送受信し、GET、POST、PUTまたはPATCH、DELETEを処理に応じて使い分けます。
- 業務ルール:閲覧権限、二重登録防止、失敗時の再送、ログに出す個人情報の範囲。
社内API・連携API・公開APIの違い
基本の進め方は共通ですが、公開範囲が広がるほど設計と運用の作業が増えます。そのため、範囲ごとの違いを踏まえて必要な機能を決めます。
- 社内API:社内の認証基盤やネットワークを前提にできる点が特徴です。
- 取引先向けAPI:利用者登録、権限分離、利用量の計測、障害時の連絡が必要。
- 一般公開API:認証、レート制限、ドキュメント、廃止通知、開発者ポータルを計画に含めます。
たとえば、一般公開APIではAPIキーやOAuth 2.0などを用います。認証方式は、公開範囲と運用要件に合わせて決めます。
連携方式は、REST以外も含めて比べます。目的、データ鮮度、トランザクションなどから、利用者と運用体制に合うものを選びます。
- REST:広い互換性が必要で、CRUD中心の連携に合う方式。
- GraphQL:画面ごとに複雑なデータ取得を最適化したい場合の候補。
- gRPC:サービス間で高速な通信が求められる場合の候補。
- メッセージング・イベント連携:処理を非同期で受け渡したい場合の選択肢。
REST APIのシステム開発の進め方
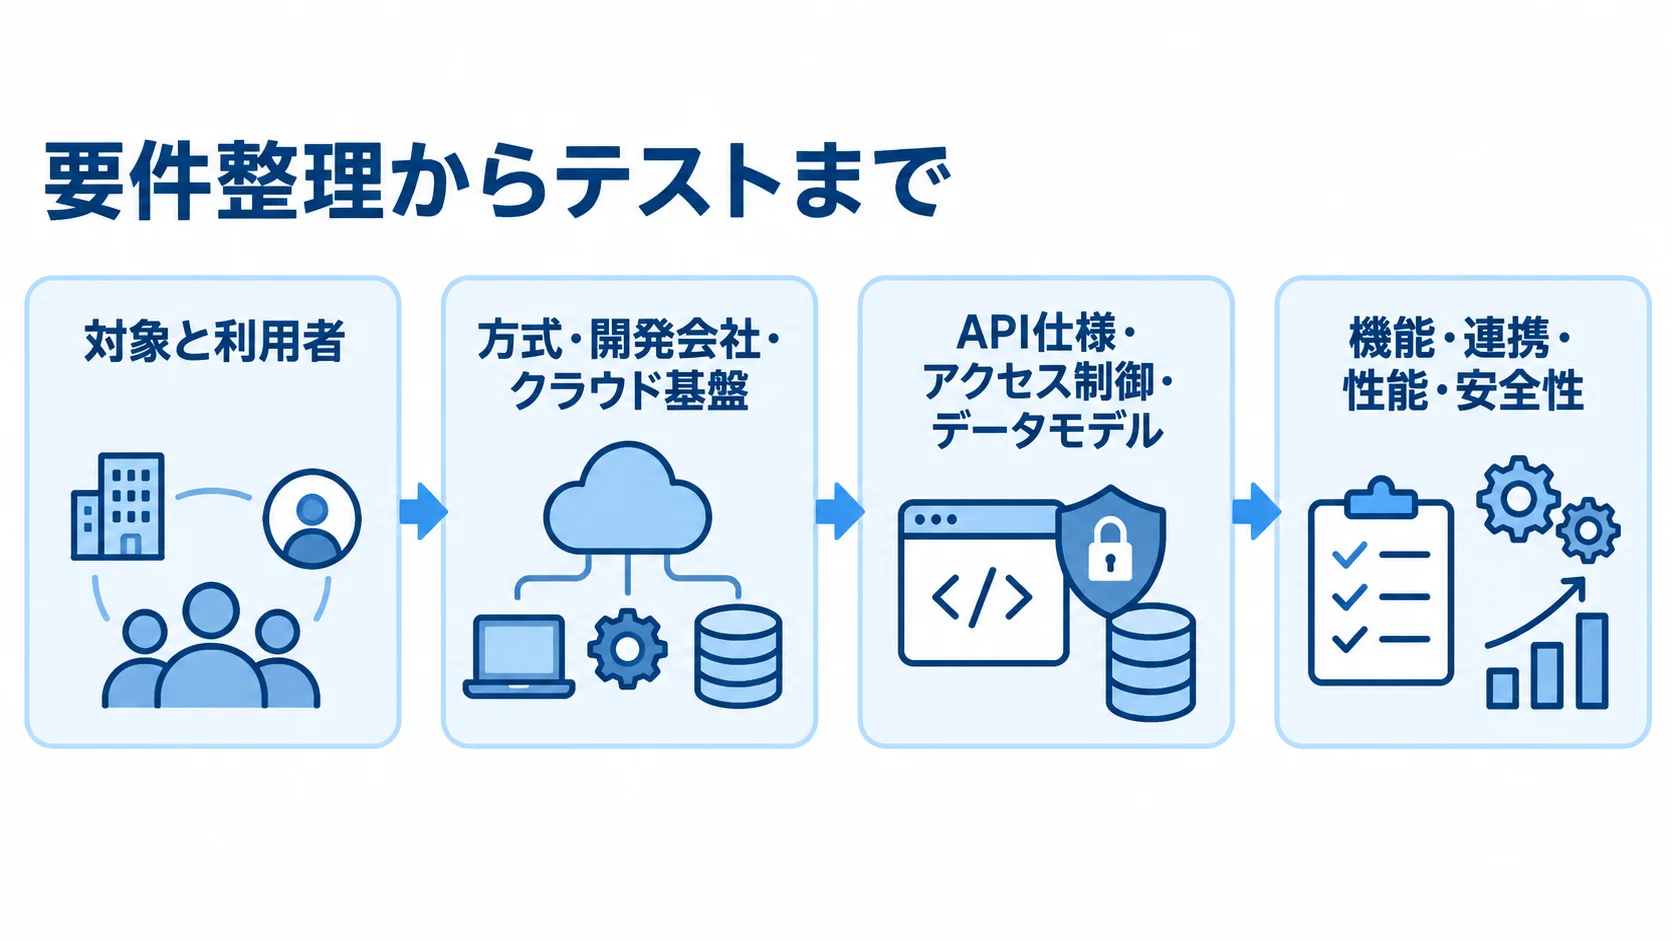
REST API開発は6つのフェーズに分けて進めると、抜け漏れを管理しやすくなります。
各フェーズの終了条件を文書で合意しておけば、次のフェーズへ進む判断がはっきりします。
小規模な社内APIでも、設計を省くと認証や例外処理を後から足すことになり、手戻りが生じます。
フェーズ1:要件整理と業務・利用者の定義
API化する対象だけでなく、誰が、何のために、どの頻度で使うのかを整理します。そのうえで、業務と利用条件を具体化します。
- 対象と利用者:業務、利用者区分、連携先、扱うデータの定義。
- 処理条件:リアルタイム性、処理件数、障害時の許容時間。
- 成功指標:API導入で確認したい成果。
たとえば在庫連携では、在庫数を1分以内に反映するか、受注確定時だけ反映するかで、同期方式と監視の作り方が変わります。
業務フローとAPIの責任範囲、1日の平均とピーク時のリクエスト数を確認します。
個人・決済・機密情報に当たる項目も洗い出します。
既存システムを止めずに移行する必要があるかも、ここで明らかにします。
現場、情報システム、セキュリティ、連携先の責任者には、早い段階から関わってもらいます。
この段階で作る資料は、業務フローと構成図、API対象とデータ項目の一覧です。ほかに、非機能要件と権限一覧を文書にまとめます。移行方針と運用の責任範囲も、資料に残します。
資料をそろえておくと、「APIを作る」という要望が具体的になり、各社の見積もりを同じ前提で比べられます。
フェーズ2:方式・開発会社・クラウド基盤の選定
要件をもとに、実装方式と基盤、開発会社を選びます。選ぶ際は、要件への適合性と運用責任の両方を比べます。
- 標準API・マネージドサービス:標準機能で要件を満たせれば、短期間で始められる選択肢。
- iPaaS・EAI・既存API追加:既存システムや連携要件に合わせて検討する方式。
- フルスクラッチ:柔軟性は高いものの、脆弱性対応と基盤運用の責任も増えます。
独自ルールや複雑な権限がある場合、無理なアドオンを重ねると、将来の保守負債になることがあります。
候補の会社には、同じRFPを渡します。条件を揃えるため、エンドポイント数や連携先、認証方式などを統一した基準で示してもらいます。テスト範囲や成果物、保守時間も、同じ項目で示してもらいます。
実績に加えて、既存DBや基幹システムとの接続を確認します。また、OpenAPIによるAPIファースト設計、認証・認可、負荷試験を見ます。障害対応とリリース後の保守についても確認します。
クラウド費用は、API Gatewayの料金と周辺サービスを合わせて見積もります。たとえば、AWS公式例では、月500万回、レスポンス3KBのREST APIで、APIコールと転送の合計が18.79米ドルです。
実費には、Lambdaやコンテナ、DBなどが含まれます。ほかに、ログやWAF、監視、データ転送も加わります。そのうえで、PoCと本番の高可用性構成を分けて試算します。
フェーズ3:API契約の設計と開発
開発の前に、API契約とデータの扱いを合意しておきます。OpenAPIなどで書き起こすと、実装者と利用者の認識がずれにくくなります。
- API仕様:エンドポイント、メソッド、パラメータ、応答、エラーコードの定義と、ページング・ソート・絞り込みの決め方。
- アクセス制御:認証・権限、レート制限、バージョン方針の決め方。
- データモデル:IDの一意性、日時とタイムゾーン、金額の単位、null、削除、個人情報のマスキング。
冪等性とエラー処理も欠かせません。注文登録が再送されても二重登録されないよう、冪等性キーや一意制約を設けます。
4xx系は入力や権限の問題、5xx系はサーバー側の問題として扱います。利用者が次に何をすべきか判断できるよう、契約で定めておきます。
時間のかかる処理では、受付だけを先に返し、後から状態を取得する非同期方式も検討します。
TLSによる通信保護に加えて、アクセスの認可と認証も確認の対象に含めます。
OWASP API Security Top 10 2023では、オブジェクト単位の認可不備や認証不備、過剰なリソース消費が主要なリスクとされています。
機密業務フローへの無制限アクセス、SSRF、APIの洗い出し不足も、同じ文書で挙げられています。
各エンドポイントでは、ログインできるかの確認に加えて、その利用者が対象の顧客・注文・テナントを操作できるかも検証します。
フェーズ4:機能・連携・性能・安全性のテスト
正常系に加えて、例外や障害時の挙動も検証します。テストの範囲と合格条件は、事前に決めておきます。
- 異常系:入力不備、権限不足、期限切れトークン、重複送信の検証。
- 連携障害:タイムアウト、外部停止、データ欠損の確認。
- 負荷:想定以上のアクセスやピーク負荷での挙動。
テストは、単体から受入まで段階を分けます。段階ごとに、合格条件を定めておきます。
OpenAPIからモックを作っておくと、フロントや連携先が先行して開発できます。
契約テストでは、仕様のずれも検知します。
負荷試験では、平均値だけでなくピーク時の状態も見ます。同時接続数と応答時間を確認し、エラー率やDB負荷も確かめます。
個人情報を扱うテスト環境では、本番データをそのままコピーせず、マスキングか匿名化を行います。
合格基準は数値で決めます。たとえば、重要APIの成功率とP95応答時間を、許容エラー率や復旧時間、監査ログの保存期間と合わせて定めます。
機能に加えて、障害の検知、原因の追跡、安全な再送ができることも確認したうえで、リリースを判定します。
フェーズ5:段階稼働と切り戻しの準備
稼働前には、環境の差分と秘密情報、DNS・ルーティングを確認します。
監視やバックアップの体制、ロールバックの準備、利用者への通知も確かめます。
既存システムを使い続ける場合は、影響を抑えられる導入方法を選びます。たとえば、読み取りAPIから段階的に導入する方法があります。
- 並行稼働:既存環境と新環境を並べて動かす方法。
- カナリアリリース:対象顧客を限定して公開します。
- 読み取りから導入:更新処理より先に、読み取りAPIを段階的に導入。
判定会議では、障害時の連絡先と一次切り分けの担当を確認します。
復旧目標やデータ不整合の補正方法も確かめます。
外部の利用者がいる場合は、仕様変更の通知期間と旧版の終了日を決めておきます。
移行ガイドと問い合わせ窓口も用意します。
新旧APIを一定期間併存させる場合は、利用状況を計測して、移行の進み具合を把握します。
フェーズ6:監視と改善による定着
稼働後は、利用状況と異常を監視します。ログには追跡情報を残し、アクセストークンや個人情報そのものは記録しません。
- 利用・応答:リクエスト数とレイテンシー。
- 異常:4xx・5xx率、認証失敗、レート制限、外部連携失敗、データ不整合の追跡。
- 運用担当:ダッシュボードの確認者とアラート対応者。
月次レビューを行い、使われていないAPIを洗い出します。
依存ライブラリの脆弱性対応や、証明書・秘密情報の更新、復元テストも行います。
権限の定期見直しとSLA実績の確認も、チェックリストに含めます。
仕様書が古いままにならないよう、更新を管理します。
コードとOpenAPI定義、インフラ設定は、同じ場所で更新します。
運用手順と変更履歴も、同じ場所で一緒に管理します。
個人データを扱う場合は、個人情報保護委員会が2026年6月に改訂した「個人情報の保護に関する法律についてのガイドライン(通則編)」も確認します。
同ガイドラインは、技術的安全管理措置として、アクセス制御やアクセス者の識別・認証を示しています。さらに、不正アクセス防止と漏えい防止も挙げています。
認証方式に加えて、権限の最小化、ログ分析、脆弱性対応の運用も要件に含めます。
REST APIのシステム開発にかかる費用相場
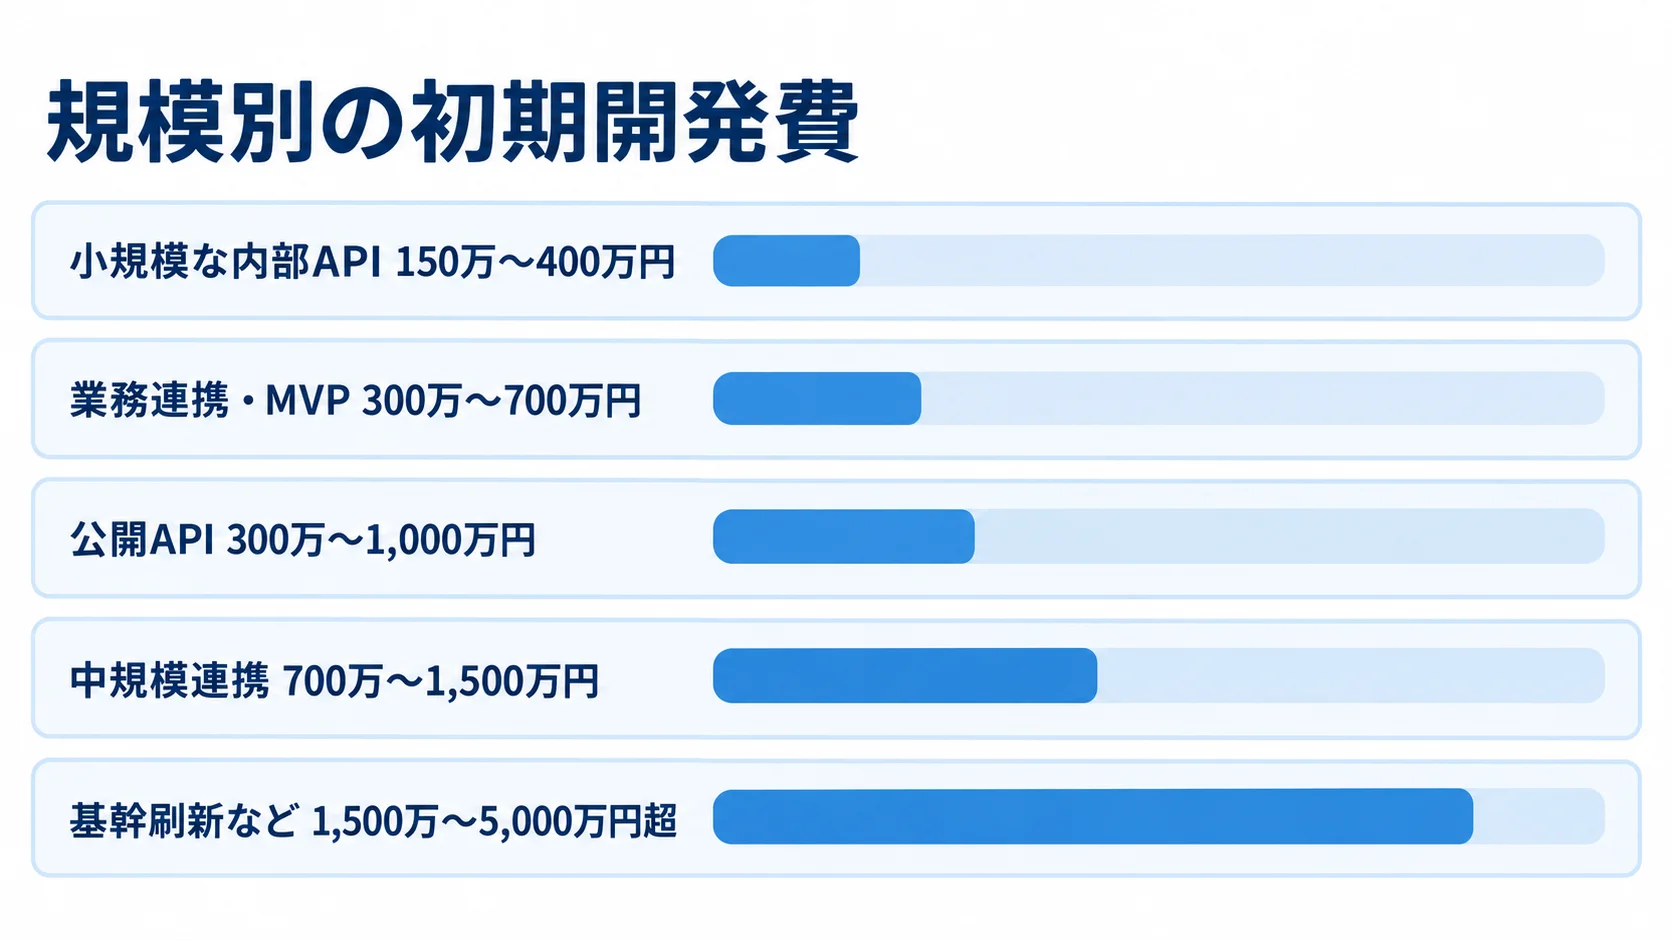
費用は、エンドポイント数に加えて、既存DBや認証・認可、連携先によって変わります。公開範囲や負荷も、費用を左右します。さらに、テスト、文書、保守の範囲によっても金額は変わります。
次の金額は、国内で公開されているAPI開発や業務システム開発の参考レンジです。個別案件の確定金額ではありません。
規模別の初期開発費と期間の目安
規模別の金額と期間は、含まれる機能や前提条件と合わせて見ます。
- 小規模な内部API:5〜15エンドポイントで150万〜400万円程度、1〜3か月程度。
- 業務連携・MVP:300万〜700万円程度、3〜4か月程度が参考。
- 公開API:300万〜1,000万円程度、2〜6か月程度という公開目安。
- 中規模連携:700万〜1,500万円程度、5〜8か月程度が目安。
- 基幹刷新など:1,500万円〜5,000万円超、8〜12か月以上になることもあります。
小規模APIの目安には、既存DBへの接続と基本認証、単体・結合テストまでが含まれます。一方で、画面開発や大規模なデータ移行は含まれません。
既存の仕様が整理されているほど、小規模APIはこの範囲に近づきます。
MVPで権限やログ、OpenAPI文書を含めるときは、クラウド環境と運用設計の範囲も見ます。
要件定義とテスト費用も、分けて確認します。
公開APIの目安には、認証とクォータ、開発者ポータルが入ります。
API管理や監視、外部審査対応も入ります(出典:GXO「API開発・連携の外注ガイド」)。
中規模案件は、ERP・会計・在庫などの複数システムをつなぎ、データ変換や詳細権限、移行、負荷試験を行う想定です。
基幹刷新や高可用性を含むと、高額になることがあります。マルチテナントや大量トラフィック、監査やBCPを含む場合も、高額になることがあります。
期間と金額は、開発会社の規模や契約方式によっても変わります。そのため、レンジの上下に理由があるかを確認します。
初期費用とランニングコストの内訳
初期費用は工程ごとに分けて、見積もりに含まれる範囲を確かめます。
- 開発・移行:要件定義、API・データ設計、認証・権限、基盤、実装、移行。
- 品質・リリース:テスト、文書、リリース支援の範囲。
- 別料金の有無:負荷試験、脆弱性診断、障害訓練、利用者向け文書。
「API開発一式」とだけ書かれている場合は、作業と成果物の内訳を見て範囲を確かめます。
ランニング費用には、API Gateway、コンピュート、DBが含まれます。ログや監視、WAF、バックアップも費用に入ります。転送や証明書、保守も対象になります。
AWSの料金例では、API Gatewayはリクエスト数と転送量に応じて課金されます。
周辺サービスの料金も、総額を左右します。
PoCは、月数千円から数万円程度で始められる場合があります。ただし、本番の可用性や監視を含む金額とは分けて試算します。
保守運用費は、初期費用の年15〜25%程度が目安として示されることがあります。その額は、24時間監視や障害・脆弱性対応、機能追加、SLAの内容で変わります。
契約前には、月額に含まれる問い合わせ時間と障害受付時間、復旧目標を分けて確かめます。
定期保守とクラウド実費、追加開発単価も、別々に確認します。
REST APIの見積もりを取る際のポイント
RFPには、技術名だけでなく、APIを使う業務と利用条件を書いておくと、見積もりの精度が上がります。
要件が曖昧なまま総額だけで比べると、認証や例外処理が後から加わります。移行やテストも追加され、納期と費用が膨らむおそれがあります。
金額に加えて、見積もりの前提条件と除外範囲を確かめます。
発注前に整理する情報とチェックリスト
RFPには、業務と利用条件を記載します。不明な点を明示すると、各社は調査にかかる工数を見積もりやすくなります。
- 業務・利用者:目的、対象業務、利用者と権限、連携先、既存構成。
- API・データ:想定エンドポイント数、項目、認証方式の希望。
- 負荷・運用:平均・ピーク数、応答時間、保存期間、稼働時間、復旧目標。
分からない項目は空欄にせず、「現状調査で確定する」と書いておきます。
受け取る資料は、要件定義書とAPI一覧、OpenAPIです。データモデルや認証・認可設計も確認します。
テスト計画と結果、構成図の引き渡しも明記します。加えて、監視・運用・リリース手順、ソースコード、IaC、操作マニュアルも対象にします。
ソースコードに加えて、API契約と環境を再現できる資料がないと、将来ベンダーを変えるときの引き継ぎが難しくなります。
複数社の見積もりの同条件での比較
相見積もりでは、2〜3社程度に同じ資料を渡し、費目と体制を揃えて比べます。
- 費用と工数:要件定義、設計、開発、テスト、移行、保守、クラウド費用の内訳。
- 体制と品質:担当体制、再委託、セキュリティ・負荷試験。
- 契約条件:納品物、瑕疵対応、変更管理。
金額差が大きい場合は、安い会社の除外項目と、高い会社が先回りしているリスクを確かめます。
実績は件数だけで判断せず、自社に近い業務かどうかで見ます。
データ量やセキュリティ要件、既存システムが近いかも確認します。
不明点を質問してくるか、OpenAPIやモックで合意を早められるかも見ます。
障害時の切り分けを説明できるかも確かめます。
担当アーキテクト、実装責任者、保守担当者を確認しておくと、契約後の体制が見えてきます。
スコープクリープと契約上のリスク対策
追加要望や納品後の運用に備えて、変更管理と契約範囲を事前に決めておきます。
- 変更管理:連携先の例外や古いデータの欠損、権限追加、外部仕様変更の想定。
- 変更要求:納期・費用・品質への影響の記録と、承認手順の契約への組み込み。
- 成果物・権利:ソースコード、OpenAPI、テスト成果物、インフラ設定、データモデル、ログの所有・利用範囲。
- 責任範囲:第三者ライブラリ、脆弱性、個人データ、再委託工程、事故時の責任者。
要件定義を急ぐと、工数や費用が当初の1.3〜1.5倍になるという市場情報もあります。そのため、未知の調査は予備費や追加フェーズとして扱います。
納品後に自社で運用できるか、別の会社へ引き継げるかを基準に判断します。
REST APIのシステム開発でよくある質問
既存システムへの追加、セキュリティ、開発期間、開発会社への伝え方について、よくある質問と答えを並べます。
古い基幹システムでもREST APIを追加できますか?
追加できる場合があります。その判断のため、まず仕様とDB構造、同時更新の制約を調べます。文字コードやバッチ処理、保守契約も確認します。
DBへ直接アクセスせず、中間層や連携基盤で既存の処理を守る形にします。読み取りから段階的にAPI化すると、停止のリスクを抑えられます。
REST APIのセキュリティで最低限確認することは何ですか?
通信暗号化と認証、エンドポイントやオブジェクト単位の認可を確認します。入力検証やレート制限も対象になります。さらに、秘密情報、監査ログ、脆弱性対応も確かめます。
OWASP API Security Top 10 2023を使い、ログインできるかだけでなく、対象データを操作できるかもテストします。
個人データを扱う場合は、個人情報保護委員会のガイドラインに沿って運用を組み立てます。アクセス制御と識別・認証、不正アクセス対策、漏えい防止を、手順として落とし込みます。
REST APIの開発期間はどれくらいかかりますか?
小規模な内部APIは1〜3か月、複数業務をつなぐMVPは3〜4か月が参考になります。公開APIや複数システム連携は、2〜8か月程度です。
期間はエンドポイント数に加えて、要件整理や既存調査、認証審査によって左右されます。移行や負荷試験、受入テストも影響します。
重要な1業務でPoCを行い、契約と運用を確かめてから拡張すれば、全機能を一括で開発する事態を避けられます。
開発会社へ何を伝えると見積もりが比較しやすくなりますか?
API化の目的と業務フロー、利用者と権限を伝えます。連携先やデータ、想定エンドポイント数、平均・ピーク利用量も共有します。
認証や可用性、復旧目標も共有します。納期と既存システムの制約も伝えておきます。不明点は明示し、調査と要件定義の費用は分けて提示してもらいます。
まとめ
REST API開発は、エンドポイントを実装するだけでは終わりません。要件を整理し、方式と基盤を選び、契約を設計するところから始まります。
機能、性能、安全性をテストしたうえで、段階稼働と監視・改善を続けて定着させます。
API化する業務と利用条件の整理
まず、業務と利用者、データ、連携先を整理します。ピーク利用量や応答時間、認証・権限、復旧目標も、あわせて書き出します。
既存システムを活用する範囲と見直す範囲を分けたうえで、重要な1業務についてPoCか小さなMVPを計画します。
目的と終了条件が明確であれば、RESTにするか別の方式にするかを判断できます。
見積もりの開発費・運用費・責任範囲の比較
見積もりは、参考費用と含まれる作業、成果物を揃えて比べます。
- 小規模な内部API:150万〜400万円程度が参考。
- 業務連携・MVP:300万〜700万円、公開APIは300万〜1,000万円程度が目安。
- 費用条件:認証、既存DB調査、移行、負荷試験、監視、クラウド実費、保守の有無で変わる。
- 成果物:同じRFPで比べ、OpenAPI、テスト結果、インフラ設定、運用手順の受け取りを確認。
▼全体ガイドの記事
・REST APIのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。