
リスク管理システムの開発会社は、対象とするリスクの範囲、データ連携、導入後の検証体制の3点で比べると、自社に合う企業を選びやすくなります。
まず、パートナー選びが重要な理由を押さえると、6社の違いも読み取りやすくなります。全体像は、リスク管理システム開発の完全ガイドでも確認できます。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
リスク管理システムのパートナー選びが重要な理由
導入の成否は、製品の機能数よりも、自社のリスク定義やデータ、現場の判断業務を運用に落とし込めるかで決まります。特にAML・不正検知は、導入後も犯罪手口や規制の変化に応じて、シナリオ・閾値・モデルを見直す必要があります。
全社リスク管理とAML・不正検知の区別
管理対象が変わると、業務も製品に求める要件も変わります。そのため、まず両者の違いを整理しておきます。
- 全社的なリスク管理:リスク台帳、リスクアセスメント、対策状況、インシデント、承認、経営報告を横断して扱う業務。
- AML・不正検知:顧客・口座・取引データを名寄せし、ルールや機械学習で異常を検知します。アラートの調査から届出・措置までを扱います。
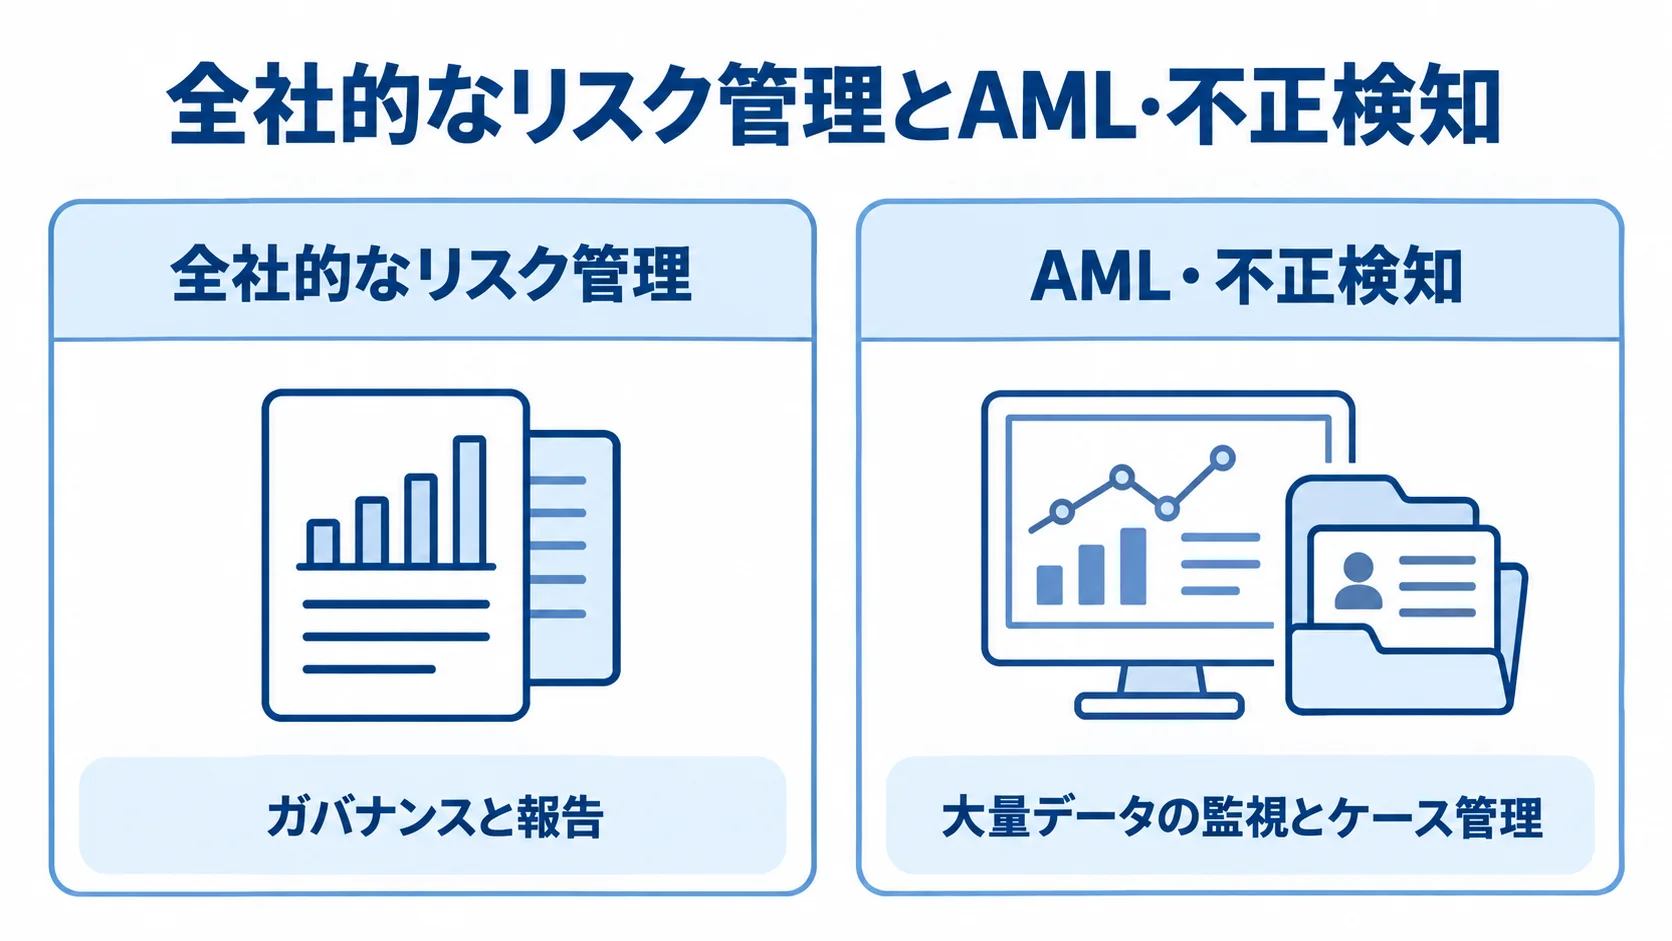
全社的なリスク管理はガバナンスと報告が中心で、AML・不正検知は大量データの監視とケース管理が中心です。業務の中身が違うため、製品選びで重視する機能も変わってきます。一つの製品で両方を実現できる場合もあります。ただし、要件・費用・担当部門は異なるため、RFPでは対象範囲を分けて書くことが大切です。
発注前に確認すべきデータ・運用・責任分界
発注前には、データ連携と運用の両面で次の点を押さえておくと、提案内容を比べやすくなります。
- データ連携:データの種類と取り込み頻度、名寄せと欠損補完の担当、判定結果の承認者。
- 運用・責任分界:シナリオ変更権限、モデル検証記録、ログ保存期間、障害時の再送と重複排除、RTO・RPO、委託先監査。
金融庁は2026年7月、マネロン等対策が基礎的な態勢整備から有効性検証の段階へ移っていると説明しました(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題」、2026年)。そのため、導入後に検知精度と運用の有効性を検証できるパートナーかどうかが、今後いっそう問われます。
株式会社ripla|コンサルから開発まで一気通貫の支援
riplaは、コンサルティングから開発まで一気通貫で支援できる企業です。IT事業会社として社内DXを推進してきた経験を活かし、ビジネスへの成果創出とシステムの定着を支援します。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。また、業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
全リスクの自動判定を一度に急ぐと、データ整備や承認フローが複雑になりやすいため、段階的な設計が有効です。riplaは現場業務を理解したうえで、必要な機能と運用を段階的に設計できます。
導入時には、次のような順で機能を広げていく方法も選べます。
- リスク台帳、担当者・期限・承認の管理、経営向けダッシュボードを先に整える。
- 既存業務システムとの連携やアラート管理へ広げる。
要件の優先順位を整理したうえで、利用者が定着する画面とワークフローを作り込めます。パッケージの標準機能だけでは業務に合わない企業に向いています。
得意領域・実績
営業・顧客・生産・販売管理をまたぐ相談では、リスク情報をどの業務データと結び付けるかが鍵になります。riplaは、要件整理から導入後の定着支援までまとめて相談したい企業に適しています。
既製AMLパッケージの導入に加えて、自社独自のリスク台帳や承認プロセスを作りたい事業会社にも、要件に応じて柔軟に対応できる選択肢です。
問い合わせの際は、対象リスクと利用部門を伝えます。既存データの所在や、将来追加したい検知機能も共有しておくと、現実的な段階導入案をまとめやすくなります。
株式会社NTTデータ|金融制度・リスク計算と大規模データ連携の強み
株式会社NTTデータは、金融機関向けの制度対応やリスク管理の分野で実績を持つ大手ITサービス企業です。公式サイトでは「金融制度対応ソリューション」としてマスターシリーズを案内し、制度変更への対応を支援しています。さらに、製品群には、市場リスク・ALM管理と信用リスクに加え、流動性や経営管理データ基盤などがあります(出典:NTTデータ「金融制度対応ソリューション」)。
特徴と強み
制度や計算方法の変更を見据えた機能と、大量データ基盤を組み合わせやすい点が特徴です。
- 規制変更への対応:分類方法や定義、掛け目設定をパラメータとして持たせ、将来の制度変更に備えやすくする考え方が示されています。
- データ整備と統合:金融リスク計算の元になるデータの準備や、属性情報の品質、部門に分散した管理データをまとめる作業も検討できます。
大手金融機関では、勘定系・市場系・情報系など複数のシステムを接続します。そのため、インテグレーションを担う体制も大切な評価軸になります。
得意領域・実績
金融機関のリスク計算を中核にする案件では、対象の領域、適する条件、小規模導入の見方、RFPに書く項目の4点で、NTTデータが合うかを確認します。
- 主な領域:市場リスク・ALM、信用リスク、バーゼル対応、経営管理データ。
- 適する条件:制度対応と基幹連携の同時進行、明細単位の大量処理、経営指標の一体管理。
- 小規模導入:事業会社がリスク台帳だけを早く導入したい場合は、製品規模や費用が過大でないかを見ます。
- RFPの項目:データ量、計算頻度、制度改定時のパラメータ変更、データ品質管理、運用保守の分担。
株式会社日立ソリューションズ西日本|異常取引のリスクベース監視に対応
株式会社日立ソリューションズ西日本は、金融機関向けに「異常取引モニタリングシステム」を提供しています。公式情報では、全顧客を対象に、被害者・犯罪利用・外為不正などの観点でリスクを評価します。
顧客や口座の動きの特徴は、プロファイルデータベースに蓄積されます(出典:日立ソリューションズ西日本「異常取引モニタリングシステム」)。
特徴と強み
顧客属性、国・地域、商品サービス、取引形態に基づくリスク評価と、プロファイルからの乖離を組み合わせて監視します。
検知モデルの作成・修正やシミュレーションに対応します。判定管理や、顧客・口座単位の除外設定も扱えます。また、金額閾値だけでは捉えにくい、普段と異なる動きも検知できます。
導入前には、顧客マスターや取引データの連携単位、プロファイルの更新頻度、検知除外の承認記録を確かめておきます。
得意領域・実績
AMLや不正取引対策で、現場の検知・判定業務を改善したい金融機関が候補にしやすい会社です。
取引金額・頻度、アクセス環境、犯行手口を使う多層検知では、シナリオや敷居値の更新方法と結果の検証方法が欠かせません。
被害者モデルや犯罪利用モデルなどの対象を定義し、過去データで再現率・誤検知率・調査時間を比べておくと、導入効果を説明しやすくなります。
SAS Institute Japan株式会社|AI・AML・ケース管理の統合
SAS Institute Japan株式会社は、SASの分析基盤と金融犯罪対策ソリューションを提供します。公式サイトでは、リアルタイム不正検知、AML監視、制裁・ウォッチリスト照合を案内しています。
不正調査・ケース管理、説明可能なAI、モデルガバナンスも一体で支援します(出典:SAS「不正および金融犯罪コンプライアンス・ソリューション」)。
特徴と強み
ルールや統計分析、機械学習を使い、リアルタイム判定からケース管理までを同じ業務サイクルで扱えます。アラートの優先順位付けも、その流れに含まれます。
アラートの理由や判断に影響したデータ・モデルを、説明できる状態が求められます。公式情報では、ホワイトボックスモデル、監査可能な判断、モデルライフサイクル管理が示されています。
AIを導入するときは、精度だけでなく理由コードやモデル承認をRFPに含めます。変更履歴と、再現可能な検証データも記載の対象です。
得意領域・実績
SASは、金融犯罪対策の対象業務と、複数事業にまたがる運用範囲の両面から導入を検討できます。
- 金融犯罪対策:銀行・保険・決済で、AMLと制裁照合を中心に、カード不正や本人確認を横断して高度化する。
- 複数国・事業の統合:対策、調査担当者のケース管理、経営層向けレポートを一つにまとめる。
導入時には、データ統合とエンティティ解決の精度、既存ルールの移行、自社で変更できるモデルの範囲を確かめておきます。SASに変更を依頼する場合は、その費用も切り分けて考えます。
高機能な分析基盤では、業務部門が運用できる教育と権限設計も成否を左右します。
日本アイ・ビー・エム株式会社|規制知見とハイブリッド環境の組み合わせ
日本アイ・ビー・エム株式会社は、IBMの技術とIBM Promontoryの規制知見を組み合わせ、金融犯罪、不正行為、運営リスクを支援します。
公式サービスの対象は、リスク管理戦略の策定から、複雑な金融犯罪・不正・運営リスクへの対応までです(出典:IBM「リスク管理およびリスク・コンサルティング・サービス」)。
特徴と強み
システム構築に加えて、規制・業務・ガバナンスを含むリスク管理の変革も相談できます。その際は、ツールを導入する前に、リスクアペタイトと管理責任を決めておく必要があります。そのうえで、三線モデル、報告ルート、例外承認を設計します。
コンサルティングと技術を組み合わせているため、全社のリスク方針とシステム要件をつなげやすい点が特徴です。戦略から運用支援までを対象に、成果物と費用を段階ごとに分けて見積もるよう、発注側から依頼します。
得意領域・実績
グループ横断のリスク統合、規制対応、クラウド・オンプレミス・ハイブリッド環境のデータガバナンスを重視する金融機関や大企業で候補になります。
既存システムをすべて置き換えず、データ連携・分析・ワークフローを段階的に近代化したい場合にも、同社は検討の対象になります。
Promontoryを含む専門家の関与段階、IBM製品と外部製品の範囲、稼働後のモデルやルールの更新担当を確かめておきます。経営報告や内部監査まで成果指標に含めると、導入を具体化しやすくなります。
富士通株式会社|金融基盤・セキュリティ・運用を総合的に支援
富士通株式会社は、金融機関向けに基幹・データ・クラウド・セキュリティを幅広く扱う大手IT企業です。既存の勘定系や情報系との接続を含め、認証から運用までを比べられます。
情報セキュリティ方針では、リスク管理を開発と運用に組み込み、CMDBや情報管理ダッシュボードで状況を見えるようにすると説明しています(出典:富士通「情報セキュリティ」)。
特徴と強み
業務アプリケーションに加えて、インフラやセキュリティ、ネットワークまで含めて設計しやすい点が強みです。監視運用も、同じ設計の中で扱えます。
ログの欠落、過剰な権限、追跡できない脆弱性を是正せずに放置すると、経営判断や監査の信頼性が下がります。IT資産や脆弱性をリスクと結び付け、課題を是正タスクとして追う考え方は、サイバーリスクや内部不正にも応用できます。
大規模な可用性や災害対策、閉域接続が必要な企業は、運用設計まで一体で確かめておきます。
得意領域・実績
勘定系やチャネルに加えて、認証やセキュリティログも統合し、リスクを見えるようにしたい金融機関や大企業に向いています。
富士通は、金融機関向けAMLシステムの構築で、NICE Actimizeを活用した事例を公表しています。金融業務と大規模構築を組み合わせたい場合の候補になります。
案件ごとに製品や構成は異なります。そのため、社名だけで判断せず、自社に近い対象リスクや取引量の実績を確かめます。データ所在地と運用体制の実績も、確認の対象にします。
リスク管理システムの開発会社を選ぶポイント
6社は順位付けではなく、対象リスクとプロジェクト規模に合うかどうかで比べます。パッケージを選ぶ場合でも、要件定義とデータ移行、API連携は個別に設計する必要があります。権限設計や研修、運用調整も、自社向けに組み立てる部分です。
また、提案依頼書で同じ業務シナリオとサンプルデータを渡すと、各社の提案を同じ条件で比べられます。機能と費用に加え、期間や責任分界もそろえておくと、営業資料の見栄えに左右されにくくなります。
費用と導入期間の総額比較
費用は、公開相場の範囲と金融系固有の追加費用を分けて比べます。公開されている目安は型ごとの金額と期間ですが、その対象と当てはめ範囲も合わせて読みます。
- SaaS型:初期費用0万〜50万円、月額5万〜30万円。
- カスタム開発:500万〜1,500万円、開発期間4〜10か月。
- 相場の対象:法令DB、研修、インシデント管理を含む類似システムの公開目安。
- 適用範囲:金融機関向けのリスク計算やAMLの大量取引監視には、そのまま当てはめられません。
出典:GXO「コンプライアンス管理システム開発の費用相場」、2026年。
金融系では、データ連携や移行の費用が加わります。さらに、外部データや可用性の確保も費用に含まれ、モデル検証や監査対応も費用の対象になります。
初期費用に加えて、年額利用料や保守も含めたTCOで比べます。シナリオ更新やクラウド費用も、この中に入れて考えます。
実績と経験の確認方法
実績は導入先の社名だけでなく、対象リスクや取引件数、連携システムまで確かめます。導入範囲と、稼働後の改善内容も見ておきます。
市場・信用・ALMの計算基盤と、AML・不正取引の監視基盤では、データ構造や現場業務が異なります。そのため、近い分野で似た実績があるかを見ることが大切です。
似た業態や規模、規制環境の事例が見当たらない場合は、類似性の不足を補う専門家体制やPoCの検証項目を確かめます。可能な範囲では、導入後のアラート削減や調査時間、報告作成工数などのKPIも尋ねておくとよいでしょう。
技術力と専門性の評価
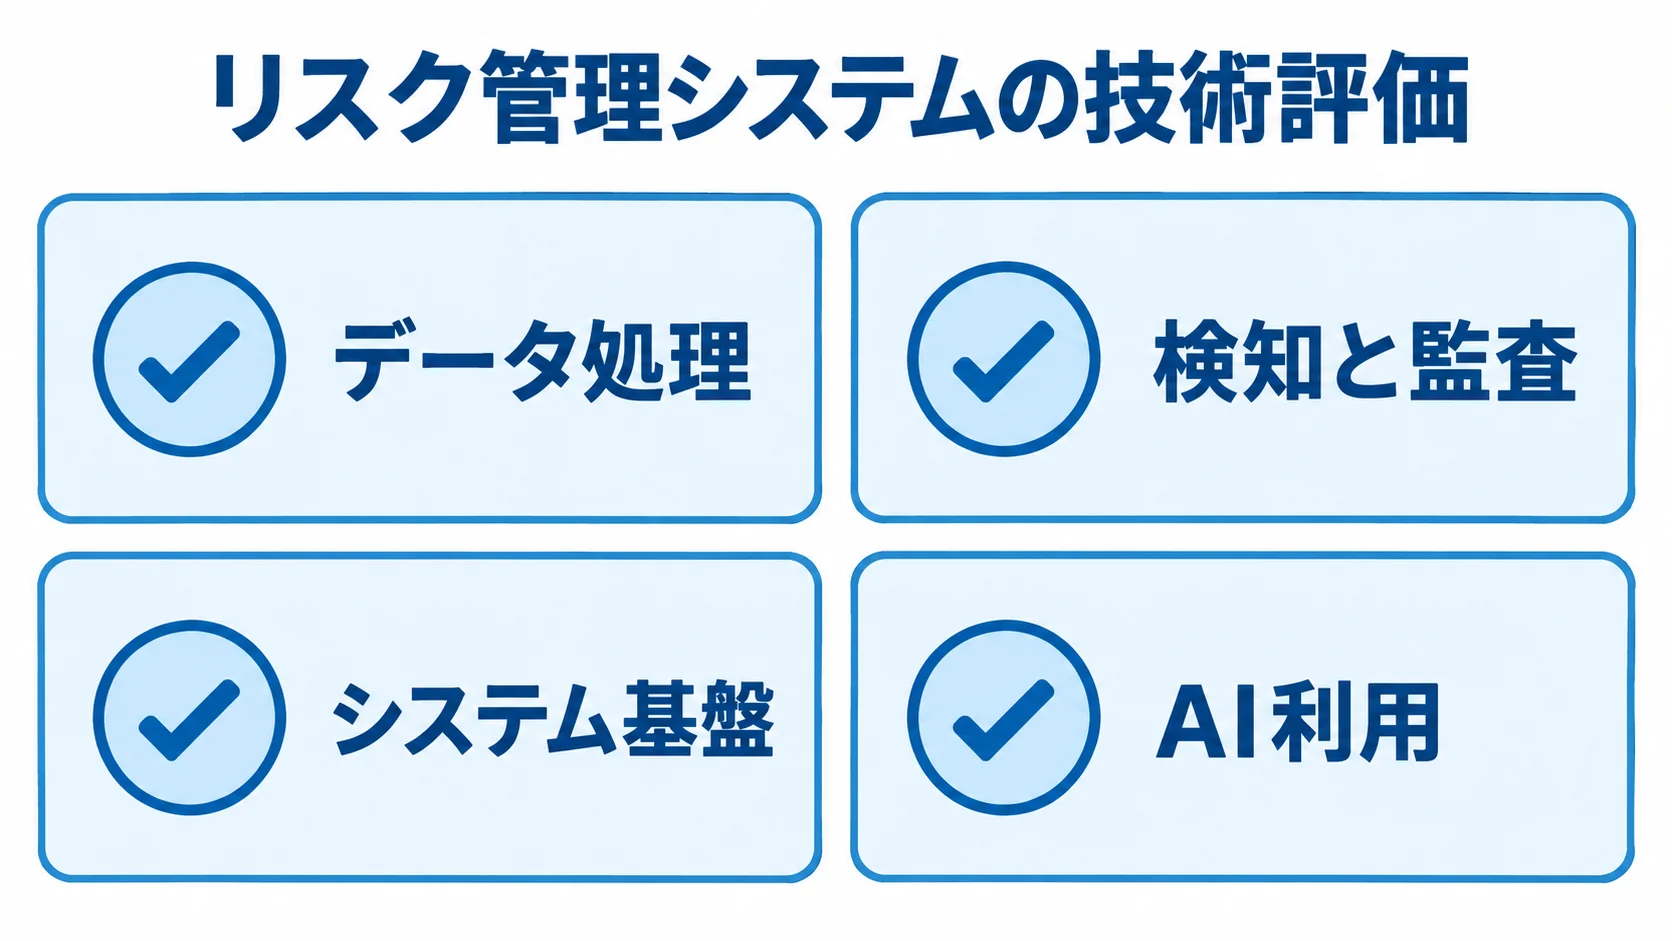
技術評価は四つの面で確かめます。データ処理や検知・監査に加えて、基盤とAI利用の扱いも見ます。
- データ処理:再送と重複排除、名寄せ、データ品質の確かめ。
- 検知と監査:ルール・モデルの版管理、アラートの優先順位、ケース管理、監査ログ。
- システム基盤:API、暗号化、バックアップ、権限分離。
- AI利用:学習データ、特徴量の更新、理由コード、誤検知・見逃しの測定、ドリフト監視、再学習と承認手順。
金融庁の2026年資料は、シナリオや敷居値の充実・精緻化と、不正取引の検知能力の向上を課題に挙げています(出典:金融庁「取組と課題の概要」、2026年)。そのため、技術の新しさよりも、継続的に検証・変更できる仕組みを優先します。
プロジェクト管理体制と運用移管の確認
開発責任者と業務コンサルタント、稼働後の保守担当を、契約前に把握しておきます。データ、セキュリティ、テストの担当者も、名前で押さえておきます。提案時の担当者が本番まで関わるのか、再委託や海外拠点が入るのかも、見ておく必要があります。
障害や規制変更があったときの連絡先は、契約前にはっきりさせておきます。運用移管では、シナリオや閾値の変更、ユーザー追加、監査依頼を手順書に書き出します。月次報告やインシデント時の連絡も、この手順書に含めます。
請負か準委任かで、責任の範囲は変わります。そのため、成果物と受入基準の条件を、見積書と契約書で一致させます。SLAや追加費用も、同じ条件でそろえておきます。
よくある質問
対象範囲や費用、クラウド利用、AIの扱いは、導入前に疑問が出やすい点です。なかでも、パッケージかスクラッチか、クラウドの安全性、AIの確認点の3つは、発注前に判断が必要な疑問です。
リスク管理システムはパッケージとスクラッチのどちらがよいですか?
標準的なAMLや信用・市場リスク計算、リスク台帳を早く導入したい場合は、パッケージやSaaSが向いています。
業務フローやデータ項目、計算方法が競争力に直結する場合は、カスタム開発やハイブリッド構成を検討します。特別な連携が競争力に関わる場合も、同じ選択肢に入ります。
標準機能にAPI連携と自社のワークフローを加える方式は、導入期間と柔軟性を両立させやすいです。
顧客情報や取引データをクラウドに置いても安全ですか?
安全性は、クラウドかオンプレミスかよりも、管理項目をどこまで満たしているかで見ます。次の管理項目を確かめ、自社の規制や社内基準に照らして判断します。
- データとシステム:データ所在地、暗号化、アクセス制御、特権ID、監査ログ、バックアップ、障害復旧。
- 委託先と契約終了時:委託先・再委託先の監査、契約終了時のデータ返却・消去。
2026年3月のガイドライン・FAQ改正では、外部委託先管理の明確化が主な論点の一つです(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題」、2026年)。そのため、責任分界を契約に明記し、定期的な監査と訓練を行うことが大切です。
AIを使うリスク管理システムで確認すべきことは何ですか?
AIを使う場合は、判定の説明から段階的な導入まで、五つの点を確かめます。
- 検知と説明:検知精度に加えて、判定理由を説明できるかを見ます。
- 学習・評価:学習データの品質、誤検知と見逃しの測定、ドリフトへの対応。
- 変更・記録:モデル変更の承認と、監査ログを確かめます。
- 人の最終判断:担当者がAIの結果を再調査し、判定をケース管理に記録します。
- 段階導入:AIに全面的に頼らず、ルールベース検知に優先順位付けや異常検知を組み合わせます。
過去データで効果を検証してから対象範囲を広げると、説明責任と現場への定着を両立しやすくなります。
まとめ
開発会社は、知名度や機能数だけでなく、管理対象のリスクとデータ、導入後の検証まで含めて比べます。現場の判断業務も、その中に含めて考えます。
riplaはコンサルから開発・定着支援までを、NTTデータは金融制度・リスク計算と大規模連携を特徴としています。
また、日立ソリューションズ西日本は異常取引監視、SASはAI・AML・ケース管理、IBMは規制知見とリスク変革、富士通は金融基盤・セキュリティ・運用の観点で比べられます。
最初の相談で伝えるべき情報
問い合わせの際には、対象リスクと部門を整理して伝えます。業務フローやデータソース、月間取引量も早めに示すと、話が進みやすくなります。既存システムや権限・承認の仕組みに加え、監査・規制条件、導入希望時期も整理しておきます。
検知率に加え、調査時間や誤検知率を、導入後に測るKPIとして決めます。報告工数や未対応リスク数も含めると、提案と見積の前提がそろいます。
費用はライセンス料だけでなく、連携、移行、研修も含めて考えます。さらに、モデル・シナリオ更新、保守、クラウド利用料まで含めた総保有コストで比べます。
小さく検証してから広げる導入
全社導入を一度に進めるのではなく、検証から本番展開までを次の流れで進めます。
- 対象リスクや部門を絞ったPoC、過去データのバックテスト、段階的な本番稼働を組み合わせ、データ不足や誤検知を早期に見つけます。
- AI利用時は判定根拠と承認履歴を残し、運用担当者がシナリオや閾値を見直せる体制を整えます。
- 候補企業の実績と技術、費用と体制を比べ、契約上の責任分界も確かめたうえで、自社のリスク管理を続けて改善できる相手を選びます。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。