
リスク管理システムは、どの範囲のリスクを扱うかで、必要な機能も進め方も大きく変わります。
このため、まず種類と機能を押さえ、そのあとで開発の進め方、費用相場、開発会社の選び方、発注の方法を順に見ていきます。
▼関連記事一覧
・リスク管理システム開発の進め方
・リスク管理システム開発でおすすめの開発会社6選と選び方
・リスク管理システム開発の見積相場・費用
・リスク管理システム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
リスク管理システムの概要
リスク管理システムは、リスクの発見・評価から対応、承認、報告、監査までを記録する業務基盤です。データを集め、リスクの大きさや発生可能性を評価し、対応状況を経営層や監査部門が確認できるようにします。
対象範囲によって必要な機能は大きく変わります。そのため、導入の前に、何をリスクとして管理するかを決めておくことが大切です。
全社的なリスク管理と金融犯罪対策の分け方
全社的なリスク管理と金融犯罪対策では、管理対象が異なります。
- 全社的なリスク管理:情報セキュリティ、サイバー攻撃、業務ミス、自然災害を台帳で横断管理します。取引先の信用、法令違反、事業継続も対象です。
- AML・不正検知:顧客・取引・口座や制裁・要注意対象者の情報を組み合わせ、ルールやシナリオで異常を検知して調査します。
両者は、リアルタイム性とデータ量、検知ロジック、調査ワークフローが異なります。全社台帳では、登録・評価・対応期限・承認・報告が中心になります。
一方、金融取引の不正検知では、秒単位か日次でデータを連携させ、名寄せや検知ルールを中心に組み立てます。アラートの優先順位付けや調査履歴も欠かせません。要件を作る前に、業務の開始点と終了点を図にしておきます。
リスク管理システムが今必要とされる理由
表計算での運用では、重複登録や履歴不足が監査や検証の負担につながります。
- 情報の重複・見落とし:部門別ファイルや担当者の経験に頼ると、同じ顧客・取引先が別名で登録される場合があります。
- 判断履歴の不足:判定理由や承認者、閾値を変えた理由が残らないと、監査や事故後の検証に時間がかかります。
システム化で目指すのは、検知件数を増やすことよりも、リスク情報をつなぎ、判断の再現性と対応の速さを高めることです。
また、金融庁は2026年7月、基礎的なマネロン等対策の態勢を整えた後に検査を本格化すると示しました。検査では、有効性の検証に焦点を当てるとされています。
特殊詐欺被害は2025年に3,257億円で、前年比1.6倍とされています(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題(2026年7月)」)。そのため、検知モデルだけでなく、検知後の調査・報告・改善を続けられる仕組みが求められます。
リスク管理システムの種類と主な機能
種類は、対象リスク、判定頻度、必要な計算、利用者の範囲という4つの軸で分けられます。選ぶ基準は製品名や画面数より、どのデータでリスクを把握し、誰がいつまでに対応するかです。
市場・信用・流動性・オペレーショナルリスクの扱い
主なリスクの違いを押さえておくと、必要な計算や記録を決める材料になります。
- 市場リスク:金利・為替・株価・商品価格の変動による損失を扱います。
- 信用リスク:返済能力や格付、債務者の集中を、与信枠・期限・担保情報とあわせて管理します。
- 流動性リスク:資金繰りや資金調達、将来の入出金の見通しを管理します。
- オペレーショナルリスク:事務ミス・障害・事故・不正・委託先の問題を記録します。
市場リスクでは、ポジション限度額や感応度、VaRなどを計算します。一方、オペレーショナルリスクでは、発生原因と再発防止策まで記録します。
情報セキュリティ・サイバーリスクや事業継続リスクでは、インシデント管理と影響度、復旧目標、訓練記録との連携が重要です。AML・不正検知では、顧客・取引・端末・送金先などを組み合わせ、通常と異なる動きを検知します。
複数のリスクを一画面にまとめる場合でも、計算ロジックと責任部署は分けておきます。現実的なのは、共通台帳と個別エンジンに分けて設計することです。
共通する主要機能の10項目
リスクの登録から監査までをつなぐ機能は、必要な範囲から実装します。
- 登録・評価:リスク台帳とリスクアセスメント。
- データ処理:データ収集、名寄せ、ルール・シナリオ・閾値による検知。
- 判定支援:スコアリング、アラートとケース管理。
- 統制・報告:承認・エスカレーション、ダッシュボード・報告、監査証跡・ログ。
将来の拡張に備えて、データ項目と権限モデルは初期に決めておきます。そうすると、後からの手戻りを抑えられます。
AML・不正検知では、本人確認、制裁・PEP等のリスト照合、取引モニタリングに加えて、疑わしい取引の調査・届出支援も必要になります。特に、アラートの理由を説明できることと、関連取引を追跡できることは欠かせません。
判定根拠やモデルのバージョン、閾値変更の承認者は保存しておきます。調査結果も、次のモデル改善に使えるように設計します。
データ連携とAIの説明可能性を中心にした設計
データ連携とAIを設計するときは、構成と品質要件、評価方法をそろえて考えます。
- システム構成:データレイクまたはDWHを含む連携層から、計算・ルールエンジン、AI、ケース管理までを組み合わせます。権限と監査ログ、BIも含めます。
- 連携・データ品質:到着遅延や欠損、重複を要件に含めます。文字コードや時刻基準、再送時の二重計上も要件に入れます。
- AIの評価:正解率だけでなく、誤検知率、見逃し率、調査時間を測り、属性別の偏りや判定理由の再現性、モデルドリフトも見ます。
名寄せの精度を確かめないままモデルを高度化しても、誤検知や見逃しの原因は残ったままです。
AIは、ルール検知の二次評価や異常値の発見から始め、アラートの優先順位付け、調査記録の要約へと段階的に広げると評価しやすくなります。そのうえで、再学習と承認の手順も測定の対象にします。
人が最終判断する業務では、AIの根拠を示し、修正・保留・却下の理由を記録できる設計が求められます。
リスク管理システム開発・導入の進め方
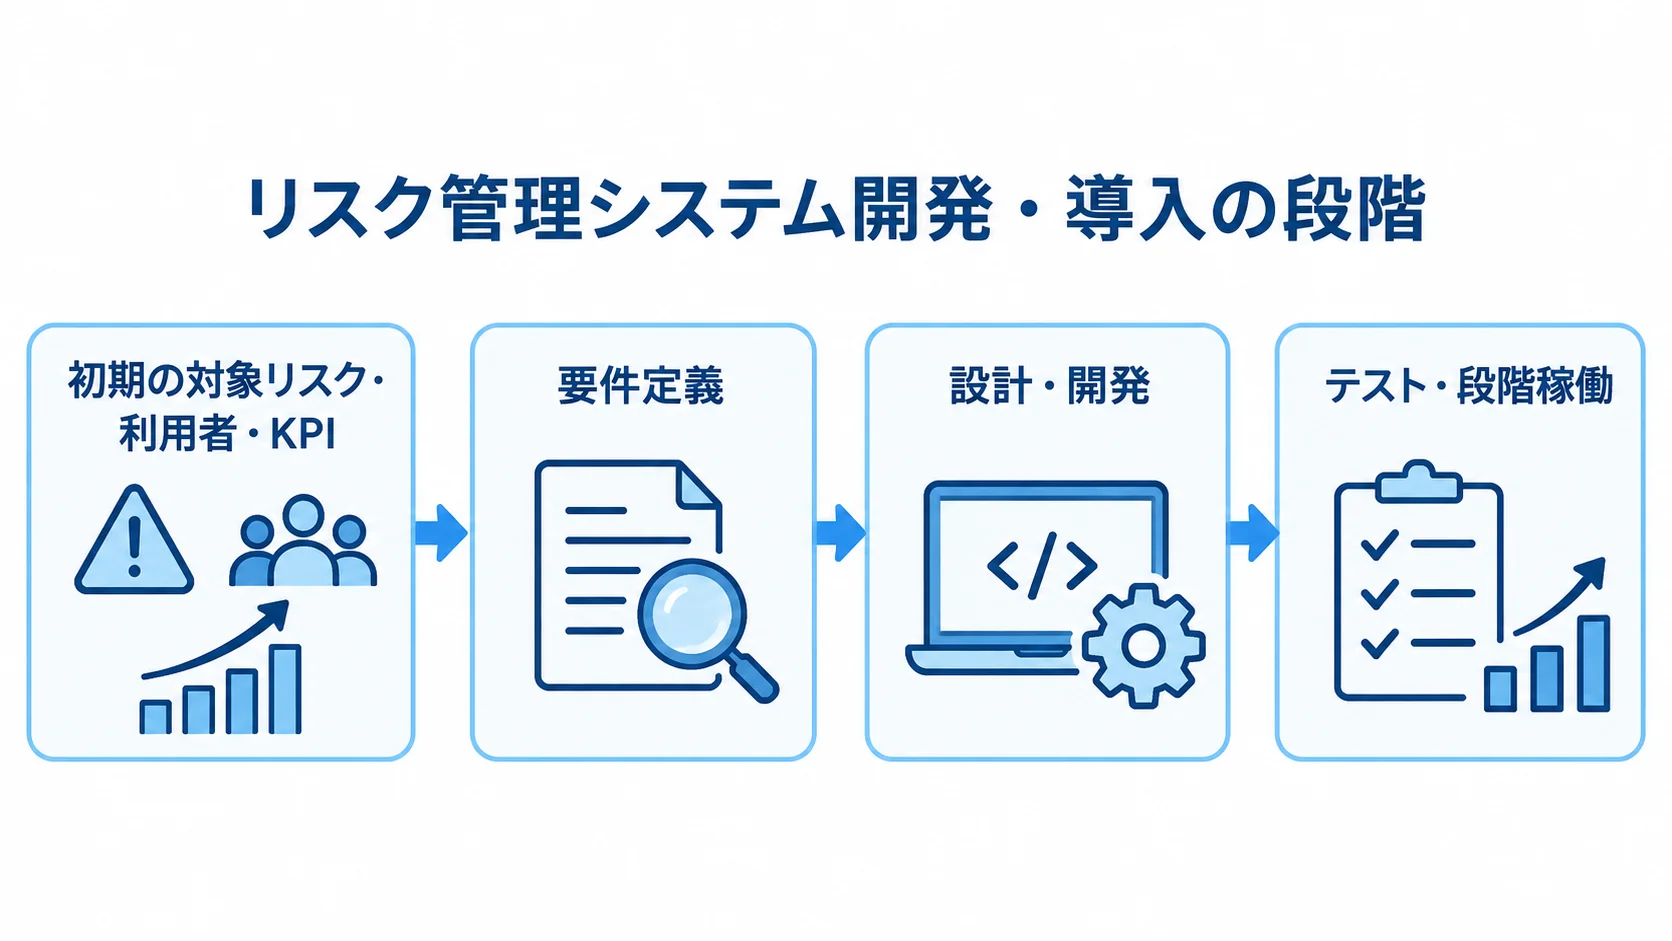
AIや画面の選定は、現状業務と判断責任を整理してから始めます。そのうえで、データ収集から判定、調査、承認、報告、事後検証までの流れを確認します。
次に、対象範囲を絞ったPoCや段階導入を行い、実データで効果と課題を検証します。
初期の対象リスク・利用者・KPIの決め方
初期の対象と評価条件をそろえておくと、範囲が広がりすぎることや効果測定がずれることを防げます。
- 対象:全社台帳、取引のリアルタイム検知、信用・市場リスク計算の置き換えから決めます。
- 範囲:部署、データ、発生頻度を明確にし、対応期限と承認者、監査・規制上の保存期間も決めます。
- 評価:要調査アラートの割合、1件の調査時間、一次判定から承認までの時間、未処理件数、再発率、報告作成時間、データ欠損率をKPIにします。
対象を広げすぎると、要件とデータの確認に時間がかかります。そのため初期は、一つのリスク領域と代表的な業務フローに絞ります。
発注側は、導入前のベースラインを4週間から8週間程度測っておけば、PoC後に同じ指標で比べて、経営層に投資効果を説明できます。
要件定義で具体化するデータ・権限・判断履歴
要件定義では、判断の根拠になるデータと、誰にどこまでの操作を許すかを具体化します。
- データ:項目や取得元、更新頻度に加え、品質基準と保持期間、連携方式を定義します。再送と重複排除の扱いも決めます。
- 権限:閲覧・登録・変更・承認・出力を分け、担当者が自分の処理を承認できないようにします。
- 変更統制:ルール・閾値の変更者と承認者、モデルの検証者を分けます。
権限と変更統制の役割を分けると、運用上の説明責任を果たしやすくなります。
RFPには機能要件に加えて、可用性、復旧時間目標(RTO)、復旧時点目標(RPO)を記載します。暗号化、監視、ログ改ざん防止、脆弱性対応まで定めます。さらに、再委託やデータ返却、解約時の移行も決めておきます。
クラウドを使う場合は、データの所在地と管理者権限を質問します。アクセスログやバックアップ、障害時の連絡体制も確認しておきます。提案書の「対応可能」は、具体的な証跡に置き換えて確かめます。
設計・開発・テスト・段階稼働のつなぎ方
工程ごとの確認事項をそろえ、実データに近い条件で稼働準備を進めます。
- 設計・開発:データ連携・画面・ワークフロー・ルール・レポートを分け、過去データでも検証します。
- テスト:欠損・再送・閾値境界・権限違反・外部停止・アラート急増を確認します。
- 段階稼働:部署や取引チャネルを限定し、並行運用で判定差・処理時間・問い合わせ・欠損を測ります。
AML・不正検知では、過去の人手判断と比較して見逃しと誤検知を評価します。稼働後は、シナリオや閾値、モデルを定期的に検証し、法令や業務が変わったときに、誰がいつ更新するかも運用手順に定めておく必要があります。
▶ 詳細はこちら:リスク管理システム開発の進め方
リスク管理システムの費用相場とコストの内訳
費用は、対象リスクや利用者数、取引件数で変わります。データソース数や計算の複雑さ、可用性、規制対応、既存システムとの連携も関わります。ここで示す数字は、2026年時点の公開目安を組み合わせた概算です。
参考にしたのは、汎用管理システム、類似するコンプライアンス管理システム、金融系の大規模案件です。特定製品の定価ではないため、予算策定の初期仮説として扱い、見積もりでは前提をそろえて確認します。
導入形態別の初期費用・期間の目安
導入形態ごとの費用と期間は、機能範囲や連携条件とあわせて見ます。
- 汎用SaaS:初期費用0万〜300万円、月額5万〜30万円、数週間〜3か月程度。
- パッケージ・クラウド:初期1,000万〜5,000万円、年額500万〜3,000万円程度、3〜9か月。
- 中規模カスタム開発:独自ワークフローやレポートは500万〜1,500万円程度となる場合があります。
- 大規模スクラッチ・ハイブリッド:初期5,000万円から数億円、開発6〜12か月に、安定化3〜6か月を加えます。
汎用SaaSは、利用者数やワークフロー、帳票で金額が増減します。権限設定や既存データの移行量でも変わります。小規模に始めて、運用を定着させたい企業に合っています。
中規模開発は、連携先が多い場合やデータ移行が難しい場合に上振れします。
大量取引や独自の市場・信用リスク計算を含む案件は、金額の差が大きくなります。厳格な閉域網や高可用性、複雑な基幹連携も差の要因になります。そのため、要見積として要件別の内訳を必ず取得します。
見積で分けるべき費用項目
見積もりの抜けを避けるため、初期費用と継続費用を項目ごとに確認します。
- 構築:ライセンス・SaaS利用料、要件定義、設定、個別開発。
- データ・検証:API・ETL連携、移行・名寄せ、ルール・シナリオ設定、モデル開発・検証。
- 導入・運用:セキュリティテスト、研修、リリース支援、保守・運用。
クラウドのログやバックアップ、外部リストや市場データが別請求にならないか確認します。脆弱性診断やモデル再学習、監査対応支援も、別途費用になるかを確かめます。
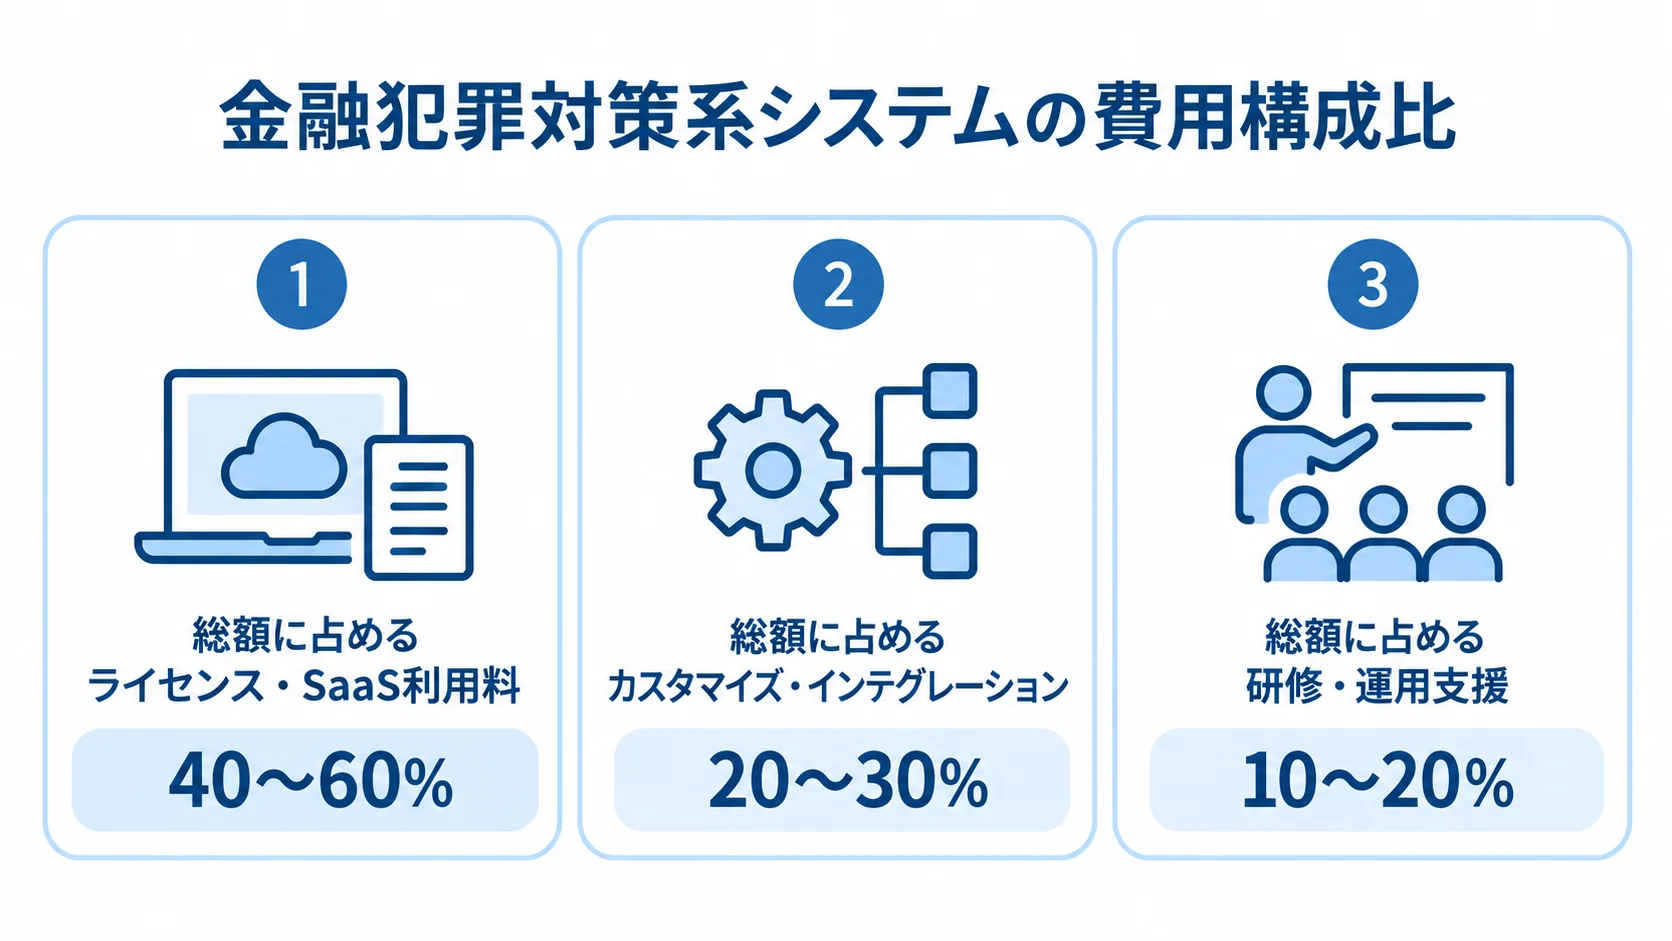
金融犯罪対策系では、初期予算に費用構成比の仮説を置く方法があります。ライセンス・SaaS利用料は総額の40〜60%、カスタマイズ・インテグレーションは20〜30%、研修・運用支援は10〜20%です。
この構成比は一般的な目安にすぎません。取引量と連携数が多い案件では、データ基盤や移行の比率が高まります。見積書では「一式」を減らし、成果物と単価、数量を書いてもらいます。前提や除外事項まで記載してもらいます。
段階導入による初期投資と運用負荷の抑え方
投資と運用負荷を抑えるには、対象範囲、実証、総保有コストを合わせて検討します。
- 対象範囲:損失影響が大きく、データが比較的そろう領域から始めます。
- 実証と拡張:3〜6か月で誤検知率、調査時間、欠損、定着度を確認し、効果が見えた機能から広げます。
- 開発方針:標準機能を優先し、独自開発を法令・業務上必要な範囲に絞ります。
標準機能を優先すると、アップデートに伴う負担も抑えられます。
ログ・データ品質・権限・バックアップ・モデル検証を省くと、後の再構築費用が大きくなります。そのため、5年間の総保有コスト(TCO)で比べます。
TCOには、初期費用や利用料、連携追加、運用人員を含めます。外部データや監査、障害対応、移行費も入れます。
▶ 詳細はこちら:リスク管理システム開発の見積相場・費用
リスク管理システムの開発会社・サービスの選び方
知名度や機能数は、判断材料の一部にすぎません。業務知識や既存データとの接続力、規制・監査対応を同じ条件で比べ、導入後の調整や障害時の責任分界まで見ます。
提案の前に、業務シナリオやデータ項目、利用者、必要な証跡を整理しておくと、価格だけの比較を避けられます。予算と期限も、あわせて伝えておきます。
目的で選ぶパッケージ・クラウド・スクラッチ
導入形態は、業務に必要な独自性と運用負担を見比べて選びます。
- パッケージ:標準機能を短期間で使いやすい一方、業務を製品に合わせる場合があります。
- クラウド・SaaS:初期構築を軽くしやすく、利用者・データ量の拡張や更新にも対応しやすい選択肢です。
- スクラッチ:独自計算や承認フローを組み込めます。一方、継続的な保守を自社または委託先が担います。
クラウドやSaaSでは、データの所在地と暗号化、委託先監査を契約で確かめます。障害時の復旧やデータ出力、解約時の返却も、契約で取り決めておきます。
スクラッチでは、規制改正やモデル更新、脆弱性対応を、自社または委託先が担います。担当者の退職や障害対応も、担い手を決めておく必要があります。
標準製品を基盤にAPI連携、独自帳票、独自ワークフローを拡張する構成は、費用・速度・説明可能性のバランスを取りやすい方法です。
業務知識・データ・運用体制の確認
候補先には同じ業務シナリオとサンプルデータを渡し、比較に必要な回答をそろえます。
- データと判定:接続・名寄せ、ルール・閾値・モデルの変更権限、判定理由・監査ログ。
- 実証:過去データのバックテスト、導入後の検証・調整。
- 継続運用:SLA、障害時の代替運用、データ移行・返却形式、5年間のTCO。
確かめるのは、デモ画面の印象より、検知から調査、承認、報告までの操作です。
規制・社内ルールの更新やモデル検証、再学習の承認は、提案書と契約書に記載します。問い合わせ、障害時の連絡網、再委託先管理も、提案書と契約書に盛り込みます。
金融業務では、納品した後も運用が続きます。そのため、成果物と運用手順が組織に残り、担当者の経験に頼らない体制かを評価します。
提案比較で見る同じ条件と実証結果
提案と実証を比較するときは、依頼条件、評価軸、検証条件をそろえます。
- 依頼条件:課題、範囲、データ量、連携先を記載します。利用者数、ピーク処理量、保存期間を示します。可用性、セキュリティ、時期、予算も書きます。
- 評価軸:必須・加点・対象外を分け、機能、実装と連携、セキュリティ、運用、費用、日程に重みを付けます。
- PoC:通常・異常取引・欠損・誤名寄せ・閾値変更・担当者の引き継ぎを試します。
前提をそろえてから価格を比べ、総合評価で提案を判断します。
短期間では季節変動を見られないため、評価期間は業務特性に応じて設定します。検知率が良く見えた一場面だけで判断しないようにします。
検証データの持ち出しや匿名化、削除証明についても、開始前に合意します。
▶ 詳細はこちら:リスク管理システム開発でおすすめの開発会社6選と選び方
リスク管理システムの発注・外注・委託方法
発注は、要件を決めてから委託する方法と、企画・PoCを準委任で進め、要件が固まった部分を請負で開発する方法があります。
データ品質や現場運用を確かめないまま進めると要件が変わりやすく、固定価格と固定納期だけで契約すると、変更管理で対立しやすくなります。そのため、成果物と責任分界は段階ごとに設計します。
契約方式と成果物・責任分界の対応
契約では、方式ごとの条件と成果物、業務責任を対応付けておきます。
- 準委任:作業内容・体制・稼働時間・会議体・成果の確認方法を定めます。
- 請負:完成の定義・検収・性能・セキュリティ・瑕疵対応・遅延時の扱い・変更見積を定めます。
- 成果物:要件定義やデータ項目、連携・画面・権限仕様を明示します。テスト計画、マニュアル、運用設計、モデル検証報告も含めます。
どちらの契約でも、成果物を明示すると納品後の認識違いを減らせます。
自動化後も、業務上の判定責任は発注側に残ります。そのため、最終判断者や誤検知・見逃し時の調査範囲、データ不備の責任を分けて決め、外部停止時の代替運用も定めます。
モデル精度を保証するのか、検証環境と改善支援を提供するのかも、契約で決めます。
金融データの委託先・再委託先の管理
委託先の管理では、データの扱い、委託条件、継続的な監督を確認します。
- データ管理:利用目的・アクセス担当者・保存場所・暗号化を確認します。ログ・バックアップ・脆弱性対応・事故通知・監査権も見ます。
- 再委託・海外取扱い:再委託の承認と終了時の返却・消去を確認します。海外が関わる場合は、取扱国、法令、移転措置を法務・セキュリティ部門と整理します。
- 継続監督:アクセス権を見直し、ログを確かめ、脆弱性情報を共有し、障害訓練や定期報告を運用に組み込みます。
金融分野の個人情報保護ガイドラインは、安全管理措置、従業者や委託先の監督、データの正確性を扱っています(出典:個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」)。
契約に含める受入テストと運用移管
受入テストと運用移管では、実務での処理完了と継続管理の両方を確かめます。
- 受入確認:担当者が処理を完了し、アラート理由を説明でき、承認・エスカレーションが期限内に進むか確かめます。
- 検収条件:過去データ再現、ピーク負荷、障害復旧、権限誤操作、ログ検索・出力を確認し、課題と回避策、対応期限を残します。
- 運用移管:シナリオや閾値の変更、モデル検証、ユーザー追加、連携監視、月次報告、事故対応の手順を作ります。
導入後に調整を怠ると、誤検知が増え、現場がアラートを無視する状態になることもあります。
内製作業と外部委託作業を分け、担当者の教育と引き継ぎ期間を確保します。
▶ 詳細はこちら:リスク管理システム開発の発注・外注・委託方法
2026年の法規制・セキュリティ・最新動向
リスク管理システムは業務システムであると同時に、個人情報・取引情報・経営情報を扱う統制基盤でもあります。
2026年は、金融犯罪対策の有効性検証・委託先管理・AIを悪用した脅威・ITレジリエンスを踏まえ、機能と非機能の要件を見直します。
AML・金融犯罪対策における検知後の有効性検証
金融庁の2026年7月資料では、2026年3月にマネロン等対策のガイドライン・FAQを改正したとされています。今後も機動的に見直す方針です。
- 運用の記録:シナリオの有効性、閾値の見直し、検知後の調査品質、経営報告の履歴を残します。
- 有効性評価:リスク評価との整合、重要顧客・取引の網羅、処理可能な誤検知量、疑わしいケースのエスカレーションを確かめます。
- 改善追跡:評価が振るわない場合に、データ、ルール、モデル、運用のどこを改めたかを記録します。
有効性は、モデル精度に加えて、リスク評価との整合や検知後の対応まで含めて判断します。
FATF第5次対日相互審査は、2028年6月からオンサイト審査が予定されています(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題(2026年7月)」)。
サイバー攻撃と障害に耐えるレジリエンスの要件化
金融庁のページでは、2026年4月に委託先のサイバーリスク管理調査報告書が掲載されました。5月にはAI脅威への対応要請、7月にはITレジリエンス分析レポートが掲載されています(出典:金融庁「金融分野におけるサイバーセキュリティ対策について」)。
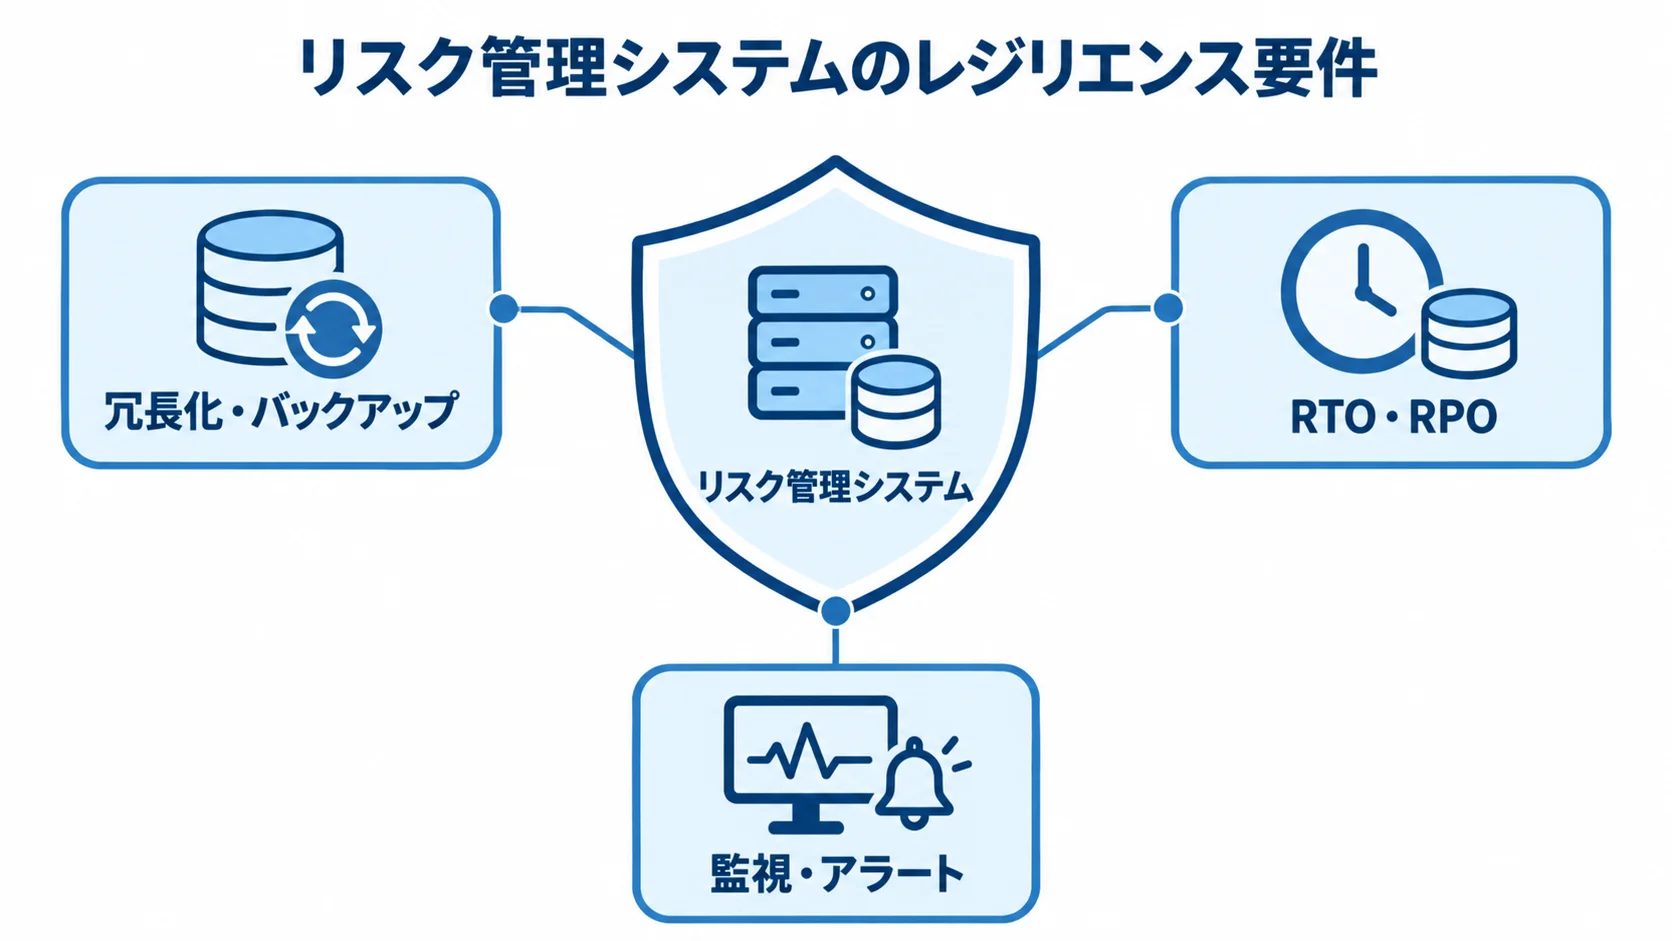
- 復旧力:障害の検知・切り替え・復旧、原因と影響の報告力を開発会社・サービスに確認します。
- 運用要件:冗長化、バックアップ、RTO・RPO、監視、アラートを含めます。
- AIの脅威:機密情報の入力・外部送信、生成結果の誤り、モデル更新による挙動変化を扱います。
運用要件では、権限分離、特権操作記録、脆弱性管理も必要です。秘密情報管理、事故連絡、復旧訓練まで含めます。
自律性と利便性を両立させる要求の作成
要求策定では、自律性と利便性の両面からリスクを見ます。
- システムの特性:IPAのガイドは9項目で評価し、自律性と利便性からリスクと対策を選びます。
- RFPの比較:クラウドの拡張性と、データ・構成・運用を自社で把握できる自律性を同時に評価します。
- 個人情報:利用目的・正確性・安全管理・従業者・委託先・外国での取扱いを確認します。
利便性だけに頼ると、停止時に業務を続けられず、外部サービスの変更にも追随できないリスクがあります(出典:IPA「重要情報を扱うシステムの要求策定ガイド」)。
名寄せやAI分析では、誤データを訂正できること、利用範囲を説明できること、不要なデータを消去できることが求められます。
法務・リスク・情報システム・業務・監査の各部門が要件レビューに加わると、後からの修正を減らせます。
よくある質問(FAQ)
導入では、対象範囲や費用、AI、クラウドの扱いについての質問が多く寄せられます。企画段階で判断に迷いやすい点を、ここで回答します。
リスク管理システムはパッケージとスクラッチのどちらがよいですか?
標準的なリスク台帳、ケース管理、監査ログを早く使いたい場合は、パッケージやクラウドが向いています。独自計算や特殊な承認フローが競争力や規制対応に直結する場合は、必要な部分のカスタム開発を検討します。
標準機能を基盤に、API連携と独自帳票だけを追加する構成は、費用と保守性のバランスを取りやすい方法です。
顧客・取引データをクラウドに置いても問題ありませんか?
判断にあたっては、データの種類や利用目的、契約内容を確認します。アクセス制御・暗号化・ログ・委託先の監督・保存場所・復旧も見ます。金融分野の個人情報保護ガイドラインや社内規程も踏まえます。
クラウド事業者と自社の責任範囲を整理し、要求水準と証跡で比べます。安全性は、クラウドか社内設置かという区分よりも、その証跡で見ます。
AIを使えばリスク管理の精度は上がりますか?
AIを導入すれば精度が上がるとは限りません。入力データの欠損や名寄せの誤り、教師データの偏り、閾値の放置があると、誤検知や見逃しが残ります。
まずルールとデータ品質を見直し、二次評価やアラートの優先順位付けから始めます。精度、調査時間、判定理由、偏りを継続的に測りながら、適用範囲を広げます。
リスク管理システムの開発期間はどのくらいですか?
汎用SaaSの設定は数週間から3か月、パッケージへの連携・設定追加は3〜9か月、中規模カスタム開発は4〜9か月が目安です。
大規模な金融系システムは6〜12か月に安定化期間を加えます。特に、データ移行や名寄せ、外部連携が長期化の要因になります。受入テストと並行運用も、期間を押し上げます。
要件定義では稼働日だけでなく、検証・教育・移行・安定化の日程まで見積もります。
まとめ
リスク管理システムは、台帳やデータ連携、検知・計算、ケース管理を基盤に、承認から報告、監査証跡までをつなぐ業務基盤です。
全社的なリスク管理とAML・不正検知では、対象データやリアルタイム性が異なるため、目的と範囲を分けて定義します。
導入成功のために押さえるポイント
AIより先に決めるのは、リスク分類や現状業務、データ品質です。KPIや権限、監査証跡も決めておきます。費用は、ライセンス費だけでなく、TCOで比べます。TCOには、連携・移行・モデル検証・セキュリティ・保守・運用人員を含みます。
開発会社やサービスは、同じシナリオでデモやPoCを行い、業務知識や説明可能性、障害時の責任、導入後の調整体制を確かめます。
自社の対象リスクとデータの洗い出し
対象リスクや利用者、データソースを1枚にまとめます。現在の判定・承認・報告や、困っている指標も書き出します。優先領域を選んだら、機能・非機能要件や受入基準、運用移管、契約終了時のデータ返却をRFPに記載します。
小さく検証し、結果をもとに範囲を広げると、現場に定着するシステムを構築しやすくなります。
▼関連記事一覧
・リスク管理システム開発の進め方
・リスク管理システム開発でおすすめの開発会社6選と選び方
・リスク管理システム開発の見積相場・費用
・リスク管理システム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。