
費用相場は導入形態(SaaS・パッケージ・スクラッチ)と対象リスクで決まります。データ連携の範囲や運用要件でも変わり、初期0〜300万円から数億円まで幅があります。
費用の目安、内訳、変動要因を見たあと、進め方と見積もりの確認点へ進みます。全体像はリスク管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
リスク管理システムの全体像
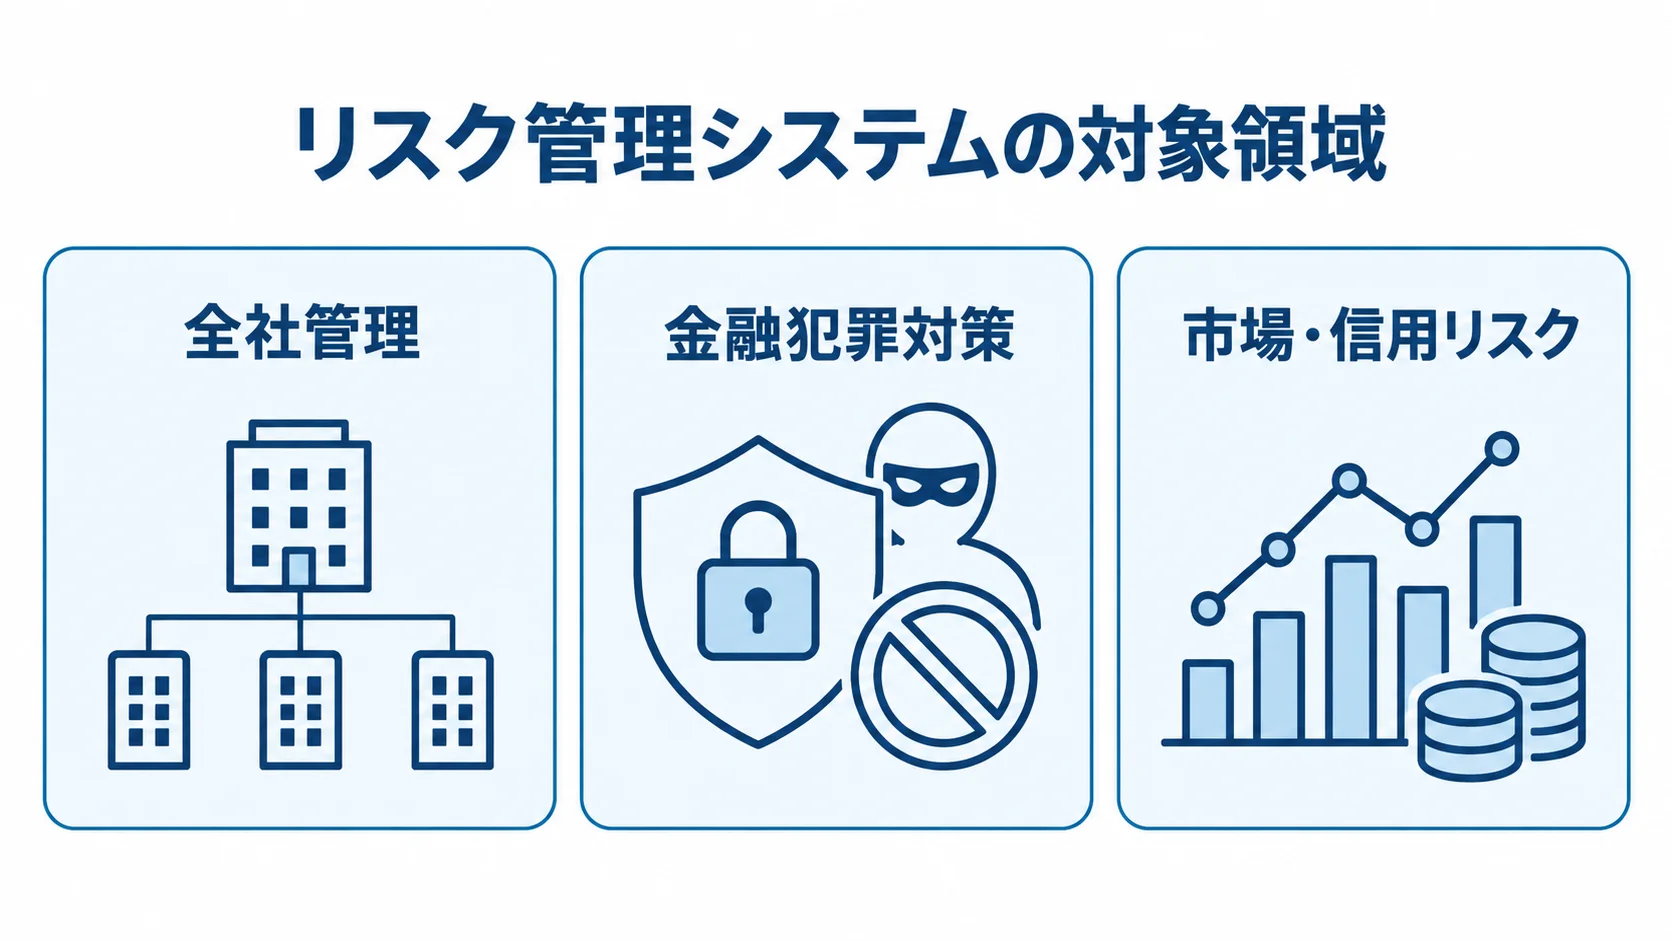
リスク管理システムは、リスクの発見や評価、対応状況を記録し、経営層や監査部門へ報告する仕組みです。必要な機能と費用は、対象とする領域によって大きく違います。
全社的なリスク管理と金融犯罪対策の分け方
全社管理では、リスク台帳やアセスメントの記録を、事故や対応計画と一緒に管理します。承認と経営報告も、同じ仕組みの中で扱います。事業部ごとのExcelやメール管理を集約し、担当者と期限を追跡します。残存リスクや対応状況も、同じように追います。この範囲であれば、SaaSやパッケージの設定で始められる場合が多くあります。
AML・CFTや不正検知では、顧客属性、口座、取引の情報を取り込みます。地域や商品情報も対象に含め、検知後の調査や承認まで扱います。名寄せやモデル検証、誤検知の調整も必要なため、同じ名称のまま見積もると予算を誤りやすくなります。
費用を左右する主要機能の領域
対象とするリスクが違えば、必要な機能も変わります。そのため、領域ごとに確認します。
- 全社管理:台帳、評価、データ収集、ワークフロー、レポート・監査ログ
- 金融犯罪対策:名寄せ、検知、ケース管理に加え、AMLではKYCや制裁・PEP・ウォッチリストの照合、取引監視も行います。
- 市場・信用リスク:VaRや金利・為替、与信、格付、集中リスクの計算
機能数が増えても、費用が比例して増えるとは限りません。既存のDWHやBI、認証、ワークフローを再利用できれば、新規開発を減らせます。一方で、部門ごとにデータ形式が異なり、顧客や取引先を結び付けられない場合は、名寄せとデータクレンジングに追加費用がかかります。
リスク管理システムの費用相場
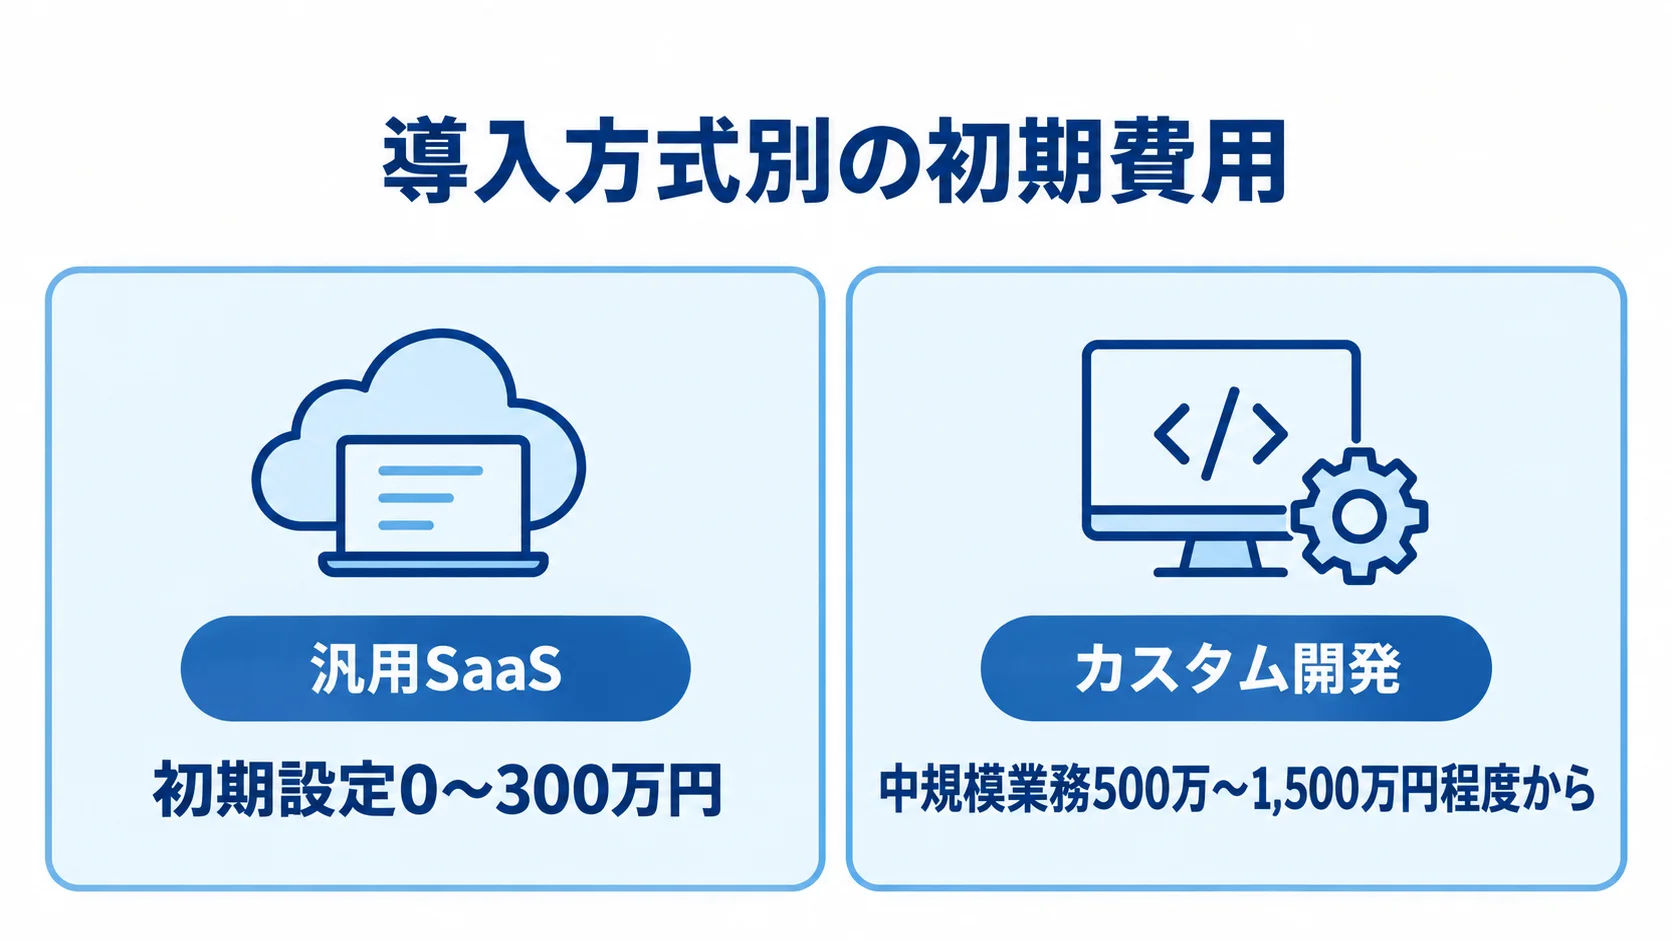
全社リスク台帳だけであれば、初期0〜300万円、月額5万〜30万円程度が目安です。独自ワークフローを開発する場合は500万〜1,500万円程度で、金融機関向けの大規模開発になると数億円まで広がります。
AML・不正検知やリスク計算、複数の基幹連携を含むと、パッケージ導入は初期1,000万〜5,000万円程度になります。大規模開発は5,000万円から数億円です。
この金額は、公開されている類似システムの価格と一般的な構成から算出した概算です。製品や案件の確定価格ではありません。
汎用SaaS・リスク台帳の相場
台帳やインシデントの管理が中心であれば、汎用SaaSが候補になります。初期設定0〜300万円、月額5万〜30万円、初年度総額60万〜360万円程度が目安です。
類似システムの費用情報では、SaaSは月額5万〜30万円、初期費用0〜50万円です。一方で、カスタム開発は500万〜1,500万円とされています(出典:GXO「コンプライアンス管理システム開発の費用相場」、2026年)。ただし、この価格帯は、顧客・取引データをリアルタイムで分析する金融犯罪対策を含まないケースが中心です。
プランを比べるときは、管理機能と月額の条件をそろえて確認します。
- 主な機能:台帳、インシデント、課題、承認、通知、簡易レポート
- 月額の条件:利用者数、容量、ログ保持期間、SSO、API、帳票、サポート
導入は台帳とワークフローから始め、検知機能は別製品や連携で広げる方法もあります。
パッケージ導入の相場(初期1,000万〜5,000万円程度)
AMLや信用・市場・オペレーショナルリスクの標準計算、検知機能には、パッケージやクラウド製品に設定と連携を加える方式が現実的です。
大手製品は公開価格が少ないため、次の金額を予算検討の仮説として扱います。
- 初期費用:1,000万〜5,000万円程度
- 導入期間:3〜9か月
- 年額費用:ライセンス・サポートで500万〜3,000万円程度
NTTデータのMasterシリーズは、流動性指標やALMのほか、市場・信用リスク、格付データのソリューションも展開しています(出典:NTTデータ「金融制度対応ソリューション Masterシリーズ」、確認日:2026年8月)。
製品を使えば、制度対応や計算ロジックを一から作らずに済みます。ただし、勘定系・情報系との接続、データ品質の調整、業務フロー設定は、別途見積もりが必要です。
カスタム開発・スクラッチの相場
独自の分類や社内固有の承認、子会社をまたぐ報告、独自の信用・市場計算が必要な場合は、カスタム開発を検討します。独自業務への適合範囲や、金融機関の処理条件によって、開発規模と費用が変わります。
- 中規模業務:500万〜1,500万円程度から
- 基盤・運用を含む開発:数千万円規模
- 大手金融機関:初期5,000万円〜数億円となる可能性
データ基盤、API、AIモデル、24時間運用、災害対策、監査対応を含むと、数千万円規模です。大量取引や複雑なモデル、閉域網、厳格な可用性は、いずれも費用に影響します。
スクラッチは業務に合わせやすい一方で、制度改正やモデル更新、障害・脆弱性対応を、自社と開発会社が続けて負担します。初期費だけでなく、制度変更やモデルの再検証、データ追加、OS・ミドルウェアの更新を5年分ほど見積もると、パッケージとの比較を誤りにくくなります。
リスク管理システム開発の費用内訳
見積書では、ライセンスや開発人件費に加えて、導入前後の作業を分けて確認します。金融犯罪対策は利用料よりデータ準備と運用設計の比重が大きくなりやすいため、この分け方が欠かせません。
初期費用の内訳(企画・設定・開発・移行)
初期費用には、現状分析やリスク分類、要件定義、RFP作成の支援が含まれます。対象業務と責任者を決めないまま製品選定へ進むと、後から機能追加が発生します。
製品の環境や権限、画面・帳票、ワークフローの設定も、見積もりの対象です。API・ETL連携やデータ変換、過去データの移行も、見積もりに含まれます。名寄せやテストデータの作成も確認します。
AML・不正検知では、シナリオや閾値の設定、バックテスト、結果レビューが加わります。研修やマニュアル、受入テスト、リリース立会いも含めて、成果物と担当範囲を明記してもらいます。
ランニングコストの内訳(利用料・保守・運用・更新)
運用費には、利用料や保守、監視が含まれます。クラウドの計算資源や保存・通信費、バックアップ、ログ保管の費用も発生します。外部リストや企業・信用情報を使う場合は、その購読料も発生します。
見積もりでは、利用料に加えて、見落とされやすいシナリオや閾値、AIモデルの更新費も確認します。
- 従量料金:利用者数や取引件数の将来増加分
- モデル更新:誤検知・検知漏れやドリフトの確認
- 変更管理:更新履歴と承認記録の保存
金融庁は2026年7月、基礎態勢整備後に有効性検証へ焦点を当てた検査を始めるとし、対策の高度化が重要と示しました(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題」、2026年7月)。
導入後の検証は、保守契約に含めるか、別契約にするかを確認します。
費用が変動する5つの要因
費用を変える要因は5つあります。1つめは対象データと責任の分け方で、同じ製品でも、ここが違えば見積額は変わります。残りの4つは、データ連携、セキュリティ、AIモデル、対象範囲です。作るものに加えて、品質や頻度、運用担当を数値で示します。
データ連携と名寄せの難しさ
顧客、口座、取引、商品、組織、地域などのデータソースが増えるほど、連携方式と変換処理も増えます。日次バッチか、数分単位のストリーミングかによっても、設計費は異なります。
顧客名や住所、法人番号、口座番号が統一されていない場合は、名寄せのルールや例外処理が必要です。重複の排除や品質レポートも加わります。
セキュリティ、可用性、監査要件
個人・取引情報には、暗号化やアクセス制御、職務分離、多要素認証が必要です。さらに、操作ログや改ざん検知、バックアップ、脆弱性対応も求められます。
金融分野の個人情報保護ガイドラインは、安全管理や従業者・委託先の監督、外国の第三者への提供を扱います。(出典:個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」、2024年3月版を2026年8月確認)個人・取引情報を守り、障害が起きても業務を続けられるように、監視や復旧、接続の水準を決めておきます。
- 監視:24時間365日対応
- 復旧・接続:RTO・RPO、リージョン障害対策、閉域接続
クラウドでは、保存場所や再委託先、監査権限、データの返却形式を契約と設計に反映します。
AI・検知モデルと説明可能性
AIや機械学習を使うには、モデルの作成や評価、検証、再学習の仕組みが必要です。学習データや特徴量の扱いも含まれます。さらに、判定の理由を担当者や監査人、当局へ説明できる設計も求められます。
ルールの根拠や入力データ、モデルの版、判定時のスコア、担当者の判断を保存する機能も、費用に含まれます。
対象範囲、利用者数、データ量
1部門の台帳管理と、国内外のグループ横断管理では、必要な権限や組織マスタ、報告書、保存期間が異なります。取引件数が増えるほど、処理性能とストレージの要件が上がります。監視や再処理、バックアップの要件も高まります。
見積依頼には、利用者数や対象会社数、1日・1か月のデータ件数を記載します。ピーク時の処理時間と保存年数も、あわせて書きます。
リスク管理システム開発の進め方
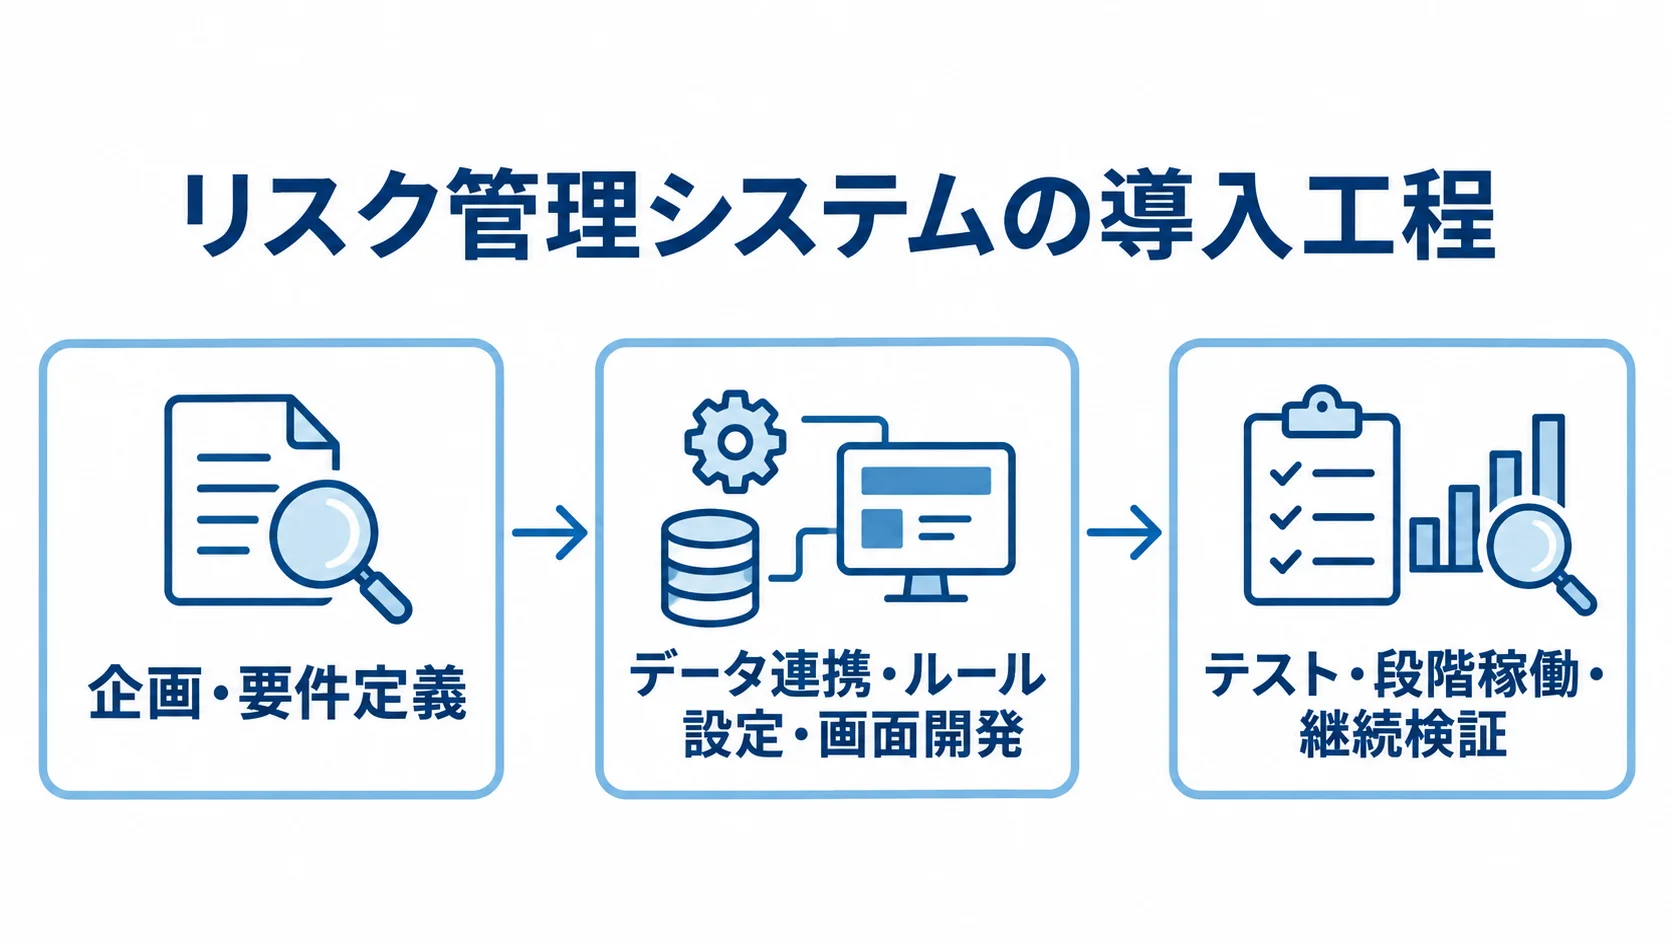
費用を適正化するには、AIや画面の選定より前に、リスクの定義とデータの洗い出しから始めます。判断の基準と責任者を明確にすると、必要な要件へ予算を集中できます。
企画・要件定義のリスクとKPI
市場や信用、流動性、オペレーショナルのリスクから、対象を整理します。サイバー、内部不正、AML・不正取引も候補になります。次に、検知や管理の結果として、何を改善したいかを決めます。
- 調査・処理:アラート調査時間、報告書作成時間
- 精度・滞留:誤検知率、未処理件数、期限超過率
- データ品質:データ欠損率
検知率だけをKPIにすると、アラートが増えて現場の負担が重くなることがあります。
RFPには、データや連携頻度、業務フロー、権限を書きます。ログや保存期間、RTO・RPO、テストも加えます。モデル変更の承認者と障害時の運用も、あわせて記載します。
IPAの要求策定ガイドは、システムの特性や問題・リスク、必要な対策を、自律性と利便性から整理する3段階の考え方を示しています(出典:IPA「重要情報を扱うシステムの要求策定ガイド」、2023年公開)。この考え方は、RFPの要求項目を作る基礎として有効です。
データ連携・ルール設定・画面開発
サンプルデータで連携と品質を確かめ、標準機能で扱う範囲と、追加開発の担当を具体的に決めます。
- データ品質:名寄せ、欠損、コード体系、時刻・通貨、過去データ形式
- 変更分担:ルール・シナリオを業務担当者が変更する範囲と開発会社の作業範囲
- 製品機能:特徴の蓄積、リスク評価、モデル修正、シミュレーション、判定管理
日立ソリューションズ西日本の製品は、顧客・口座の特徴をプロファイルDBに蓄積します。同社は、特徴の蓄積やリスク評価、シミュレーションなどの機能も案内しています(出典:日立ソリューションズ西日本「異常取引モニタリングシステム」、確認日:2026年8月)。標準機能を活用できれば、検知エンジンをゼロから開発せずに済みます。
テスト・段階稼働・継続検証
導入前のテストでは、単体や連携、権限、性能を確認します。復旧や脆弱性についても、押さえておきます。次に、過去データを使ってバックテストと業務受入を行い、誤検知数や調査時間も確かめます。
- リリース直後は部門やシナリオを絞り、旧運用と新システムを一定期間並行させます。
- 稼働後は月次または四半期ごとにルールや閾値、モデルを検証し、変更の理由と承認者、適用日、結果を記録します。
旧運用と並行すると、判定漏れやデータ欠損を見つけやすくなります。
責任者がいないと、シナリオが放置され、リスクの変化に追随できません。保守契約には、障害対応や制度変更、モデル更新を含めるかを書きます。KPIレビューや教育まで含むかも、記載しておきます。
リスク管理システムのコスト最適化ポイント
コストを抑えるには、必要なリスク領域と導入効果を絞り、既存資産を使い、将来の運用費も含めて比べることが基本です。ただし、最安の製品でも、連携費や運用費が加わって総額が上がる場合があります。
最初の1領域のPoCと段階導入
全社、AML、サイバー、信用、市場リスクを同時に始めると、要件と連携が膨らみます。そのため、損失や監査負担が大きい1領域を選び、3〜6か月のPoCで効果を測ります。
- 品質:データ欠損率、誤検知率
- 効率:調査時間、処理時間
- 定着:利用者の定着度
効果を確認した機能だけを次の部門へ広げれば、不要なカスタマイズを抑えられます。たとえば、台帳と承認ワークフローをSaaSで導入し、DWHやAPIの連携後にAMLや異常検知を加える流れも考えられます。一方で、制度対応や大量処理が目的の金融機関では、標準パッケージを先に評価し、独自開発は不足する機能に絞る方が合理的です。
標準機能・既存基盤・共通データの再利用
費用を抑えるため、既存資産や帳票、データ連携の頻度を見直します。
- 既存資産:認証、組織マスタ、DWH、データレイク、BI、チケット、通知基盤
- 画面・帳票:個別のExcel帳票を全部は再現せず、経営報告の目的と指標を整理して共通帳票にまとめ、開発・テスト・保守費を抑えます。
- 連携頻度:判断に必要な頻度を定めて、日次で足りる台帳には常時連携を設けず、即時検知はバッチ化しません。
業務上許容できる時間と費用を並べたうえで判断します。
5年TCOと契約条件の比較
比較の期間と前提をそろえ、費用と契約条件を同じ資料で確認します。
- 5年分の費用:初期費、ライセンス、クラウド、保守、データ購読、監視、バックアップ、モデル更新、診断、教育、追加連携
- 価格条件:利用者・取引件数増加時の単価、更新時の値上げ、最低利用期間、解約時の返却費
- 契約・体制:障害時のSLA、再委託先、監査協力を契約で明確にします。
- 通知・変更権:事故通知・脆弱性修正の期限、制度変更対応、モデル変更権限、データ所有権を定めます。
初期費が安くても、解約時にデータを出せない契約や、設定変更のたびに高額な作業費がかかる契約は、長期の費用とリスクが高くなります。
見積もりを取る際のポイント
複数社に依頼する前に、比較の条件をそろえておきます。前提が違うまま価格だけを比べると、安い見積に必要な作業が含まれていないことがあります。
RFPに書くデータ量と運用条件
見積の条件をそろえるため、RFPには対象業務と、次の規模や運用の情報を記載します。
- 対象と利用範囲:リスク、利用者数、組織数
- データ:データ元、連携方式、日次・ピーク件数、保存期間
- 運用要件:処理時間、権限、ログ、帳票、通知、SLA
AML・不正検知では、対象取引やシナリオ数、外部リストを提示します。アラート件数や調査・承認の流れ、過去データの有無も、あわせて示します。
見積書では、要件定義やデータ分析、移行、連携、設定を項目ごとに分けてもらいます。追加開発やテスト、教育、リリース、保守、モデル更新も、別々に示してもらいます。「一式」とある場合は、作業量と成果物を確認します。
前提や対象外、変更単価、納期の起算日も、契約前にそろえておきます。
同じシナリオとサンプルデータでの比較
同じデータと業務シナリオで実演を依頼し、次の機能を確かめます。
- 業務の流れ:取込、名寄せ、検知、優先付け、調査、承認、報告
- 説明・記録:判定理由、ログの検索・出力
- 変更・復旧:担当者のシナリオ変更、障害時の再処理
選定では、金融リスク計算、AML・不正検知、データ基盤の各領域で、各社の強みを見ます。クラウド、セキュリティ、導入後の検証についても、各社の強みを比べます。大手企業であることは、判断の一つにとどめます。
候補の会社には、類似実績や金融実務経験、再委託、障害体制を質問します。データ返却形式や概算の前提も、あわせて聞いておきます。
費用と同時に確認する契約と責任分界
契約形態に応じた役割と、次の責任者を明確にします。
- 準委任:作業支援の責任範囲
- 請負:成果物と検収条件
- 運用・品質:移行精度、検知妥当性、障害・脆弱性対応、規制変更、モデル更新
金融データを委託する場合は、委託先の監督や監査への協力、再委託、国外での取扱いを確認します。クラウドなどでは、停止や漏えい、誤判定、外部リストの更新の遅れについて、責任の分け方も整理します。重要リスクが利用企業に集中すると、社内の監視や監査の費用が増える可能性があります。
契約条件もTCOに含め、費用とリスクを合わせて比べます。
よくある質問
リスク管理システムの費用を検討するときに、よく質問される内容をまとめました。自社の対象リスクやデータ量、運用体制に照らして判断してください。
リスク管理システムはSaaSとスクラッチのどちらが安いですか?
初期費用だけで見るなら、一般にSaaSの方が安く始めやすいです。ただし、金融固有の計算や複雑な連携、閉域接続、独自ワークフローがあると、追加費が膨らむ場合があります。
5年間の利用料や設定変更、保守、データ返却まで比べたうえで決めます。
小規模企業はどの機能から導入するとよいですか?
台帳や評価、対応期限、承認、経営報告など、全社で使いやすい機能から始める方法が適しています。
初期0〜300万円、月額5万〜30万円程度のSaaSを候補にし、利用の定着とデータ品質を見てから連携や検知を加えます。一度に全機能を導入するより、効果を確認しながら拡張できます。
AIを導入すると費用対効果は高くなりますか?
AIは、アラートの優先付けや異常検知、調査記録の要約に使え、調査時間を短縮する可能性があります。ただし、費用対効果はAIだけで決まるものではありません。
学習データやモデル検証、説明可能性、再学習、誤検知の監視が必要です。まずルール検知を用意したうえで、PoCで調査時間や誤検知率を測り、本導入を判断します。
見積もり前に準備すべき資料は何ですか?
見積もりの前には、対象リスクや業務フロー、利用者・組織、データ元・サンプルを準備します。連携の頻度・量や権限、帳票も必要です。監査・安全要件と目標KPIも、そろえておきます。
過去のアラートや事故の件数、調査時間、誤検知の例があると、PoCや見積もりの精度が上がります。機密データは匿名化し、開示の範囲と保管の方法も決めておきます。
まとめ
全社台帳中心のSaaSは初期0〜300万円、月額5万〜30万円、独自業務の開発は500万〜1,500万円程度です。金融機関向けの製品・大規模開発は、初期1,000万円から数億円に及びます。
この概算は、対象リスクやデータ量、連携数、可用性、監査、モデル運用によって変わります。
費用相場を決める導入形態と対象リスク
初期費用に加えて、ライセンスや移行、名寄せ、クラウドの費用を見ます。監視や保守、制度変更、モデル更新、教育、解約時の返却も含め、5年TCOで比べます。
AIを先に決めず、リスクの定義とデータの洗い出しを行います。1領域のPoCと段階導入で効果を測ることは、費用と運用リスクを抑えるうえで有効です。
見積前の要件と運用責任の整理
RFPには、対象業務やデータ、KPI、安全、監査証跡を書きます。加えて、責任の分け方やSLA、モデル検証、規制変更への対応も書いたうえで、同じシナリオで複数社を比べます。
導入後も、シナリオや閾値を見直して効果を保ちます。必要な範囲を整理したうえで、初期費用と運用費を分けた見積もりを取ります。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。