
リスク管理システムの発注は、対象リスクと業務を決め、RFPで要件をそろえ、契約と検証を段階ごとに進めます。この流れで進めると、稼働後の運用まで見通した導入につながります。
各段階で決めたことが次の段階の前提になるため、順番どおりに進めます。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
リスク管理システムを発注する前に押さえる全体像
リスク管理システムは、リスクの発見、評価、対応、報告、監査を支える業務基盤で、アラートを表示するだけの画面とは役割が違います。顧客や取引、勘定、市場のデータを集めて判定し、担当者の調査や承認を記録します。さらに、経営報告や監査に再利用できる状態までを含めて考えます。
発注の出発点は、対象リスク、使うデータ、判断する人を決めることです。「AIを導入したい」という手段から入ると、何を判定させるかが定まらないまま進みやすくなります。また、RFPの冒頭で対象リスクと対象外の範囲を明示し、提案会社の前提をそろえます。
管理するリスクの範囲
対象のリスクは、全社の管理、金融リスク、その他の3つの領域に分けて考えると整理しやすくなります。
- 全社リスク:リスク台帳、リスクアセスメント、インシデント管理
- 金融リスク:市場、信用、流動性、オペレーショナルリスク
- その他:情報セキュリティ、AML/CFT、不正取引
リスク台帳中心のシステムと、取引をリアルタイムで監視する金融犯罪対策とでは、必要なデータ量や計算性能が大きく異なり、求められる専門知識や監査要件も違います。同じ「リスク管理システム」という名前で呼ばれても中身が違うため、RFPの冒頭で対象と対象外を明示し、提案会社の前提をそろえます。
業務の流れで分けた必要な機能
リスク管理業務を支える機能は、台帳の記録から検知後の対応、経営報告、監査まで一連の流れで整理します。流れに沿って並べると、どこに機能が欠けているかがわかります。
- 管理と評価:リスク台帳と評価の記録
- 収集と検知:データの収集と名寄せ、ルールやシナリオによる検知、AI・機械学習によるスコアリング
- 調査と対応:アラートの優先付け、ケース管理、承認、エスカレーション
- 報告と監査:ダッシュボード、経営報告、監査ログ
- AML/CFT:KYC、制裁・PEP・ウォッチリスト照合、取引監視、疑わしい取引の調査と届出の支援
機能の有無に加えて、判定理由の説明、シナリオや閾値の変更権限、変更履歴の追跡可否も確認します。
発注形態(パッケージ・SaaS・スクラッチ・ハイブリッド)の選び方
発注形態は大きく、標準機能を使うパッケージ・SaaS、独自要件を反映するスクラッチ、その中間のハイブリッドに分けられます。
初期費用に加えて、5年程度の運用費も比べます。運用費には、規制改定やモデル更新のほか、データ増加や委託先変更の影響も含めます。初期費用が安くても、連携やアドオン、従量課金が後から加わると、総保有コストが上がることがあります。
パッケージ・SaaSが向くケース
必要な業務に合わせて候補を選び、標準機能と追加要件の境目を確かめます。
- 汎用SaaS:全社リスク台帳、インシデント、承認、報告を早く整えたい場合
- 金融向け製品:AML、信用・市場リスク、取引監視などの専門機能が必要な場合
既存の業務知識や規制対応を取り込みやすい一方で、製品の標準業務の流れに合わせる必要があります。さらに、独自フローを増やしすぎると、更新時の回帰テストも増えます。
RFPでは、要件を「標準設定」「追加開発」「業務運用で対応」に分けて提案してもらいます。
スクラッチ開発が向くケース
スクラッチ開発が向くのは、独自の指標や複雑な社内承認が必要な場合です。その分、導入後の保守と運用の負担も見込んでおく必要があります。
- 向く条件:独自指標、複雑な社内承認、特殊なデータ構造、基幹連携が競争力や管理上の必須条件
- 保守負担:制度改定やモデル変更を、自社で保守し続ける負担
- 運用体制:計算式の版管理、入力データの時点、再計算の再現性、担当者の承認、障害時の代替手順
- 依存の抑制:開発会社に頼りきらない運用体制の事前設計
ハイブリッドとPoCによる不確実性の抑え方
標準的なデータ基盤や検知、ケース管理は製品で整えます。独自の報告画面や業務フローは、API連携で補う進め方が現実的です。
適合性がはっきりしないときは、3〜6か月程度の限定PoCで、少数のデータソースと業務シナリオを検証します。判断の軸は、名寄せ精度とアラート再現性、調査時間です。判定理由の説明やログ保存も、実データに近い条件で測ります。
RFPと要件整理で決める項目
RFPは希望を伝える資料であると同時に、提案と見積の条件をそろえる比較基準です。すべての仕様を確定させる必要はありません。
対象範囲、業務、データを軸に書きます。連携や非機能の条件、納めるものと検収の方法も書きます。運用と見積前提もあわせて記載します。
未確定の項目は、理由と決定期限を添えて示します。決定者と暫定の前提も書いておくと、提案会社ごとに違う条件で見積もる事態を防ぎやすくなります。
対象リスクと業務シナリオの記載
対象リスクには、信用や流動性、市場があります。オペレーショナルとサイバーのほか、内部不正やAML/CFTなどもあります。そのうえで、対象部門と地域、利用者を決め、リスクオーナーと最終承認者を対応付けます。
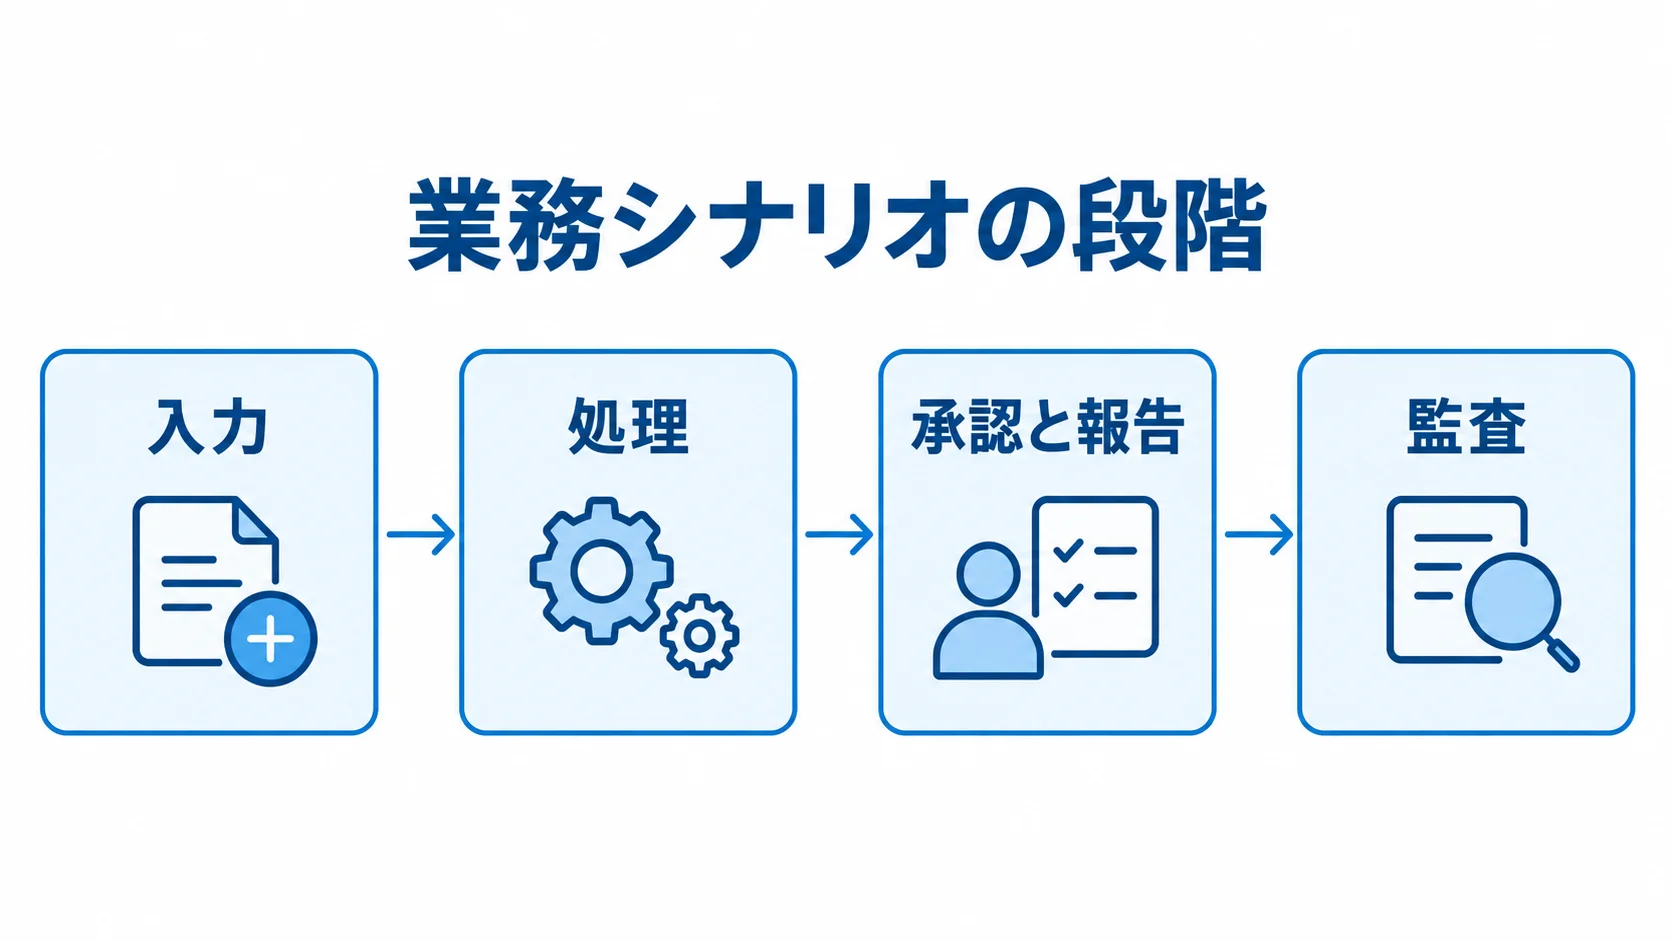
シナリオは、業務の流れに沿って次のとおりに分けます。例外や保存期間も、同じ流れの中で記します。
- 入力:データの取り込み
- 処理:ルールによる検知と、担当者の調査
- 承認と報告:上長による承認と、経営会議への報告
- 監査:監査人による履歴の確認
各シナリオに入力と処理、出力を付け、例外と承認、保存期間まで書くと、画面や帳票だけでは見えない要件が明確になります。
データ連携・名寄せ・品質の要件
システムの成否は、アルゴリズムだけでなく入力データの品質にも左右されます。そのため、RFPでは次のデータソースと属性を洗い出します。
- 業務データ:顧客、取引、口座、勘定、市場データ
- 運用データ:事故報告、権限情報
- 属性と連携:項目名、形式、更新頻度、欠損率、重複、正本、保持期間、連携方式
- 処理条件:API・ETL・ファイル・メッセージング、ピーク件数、許容遅延
- 障害時対応:再送、重複排除、手動運用、検知停止・暫定判定・通知先
顧客名や法人番号を名寄せできないと、複数口座の取引を一つのリスクとして捉えられず、検知結果の信頼性も下がります。
欠損や遅延が起きたときは、検知の停止や暫定判定が業務にどう響くかを踏まえて、対応を決めます。
金融庁の2026年7月資料が扱う金融犯罪対策でも、リスクベースの継続対応が取り上げられています。また、導入時の移行だけでなく、運用中の品質監視も要件に含めます(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題」、2026年)。
非機能要件と監査要件の数値化
「安全性が高い」や「高速に動く」といった表現では、提案会社ごとに解釈が変わります。そこで、可用性や性能、拡張性を数値で示します。
- 性能・拡張性:通常・ピーク時のアラート処理件数、画面の最大応答時間
- 復旧:バックアップ、復旧目標、RTO・RPO、月間稼働率
- セキュリティ:暗号化、アクセス制御、脆弱性対応、データ所在地
- 監査:ログ保存年数、重大脆弱性の対応期限
これらを数値にしておけば、提案会社ごとの解釈の差を減らし、要件に合うかを検証できます。
IPAの「重要情報を扱うシステムの要求策定ガイド」は、利便性だけでなく安全性も含めて要求を整理する考え方を示しています。データの漏えいや改ざん、システム停止を防ぐ自律性の観点も含まれます。
RFPでは、構成要素と委託先、サプライチェーンを確認します。さらに、運用体制とデータの持ち出しやすさも見ます(出典:IPA「重要情報を扱うシステムの要求策定ガイド」、2023年公開)。
契約形態の使い分け(準委任・請負・段階契約)
リスク管理システムの開発は、業務やデータに不確実な部分が残った状態で始まることが少なくありません。
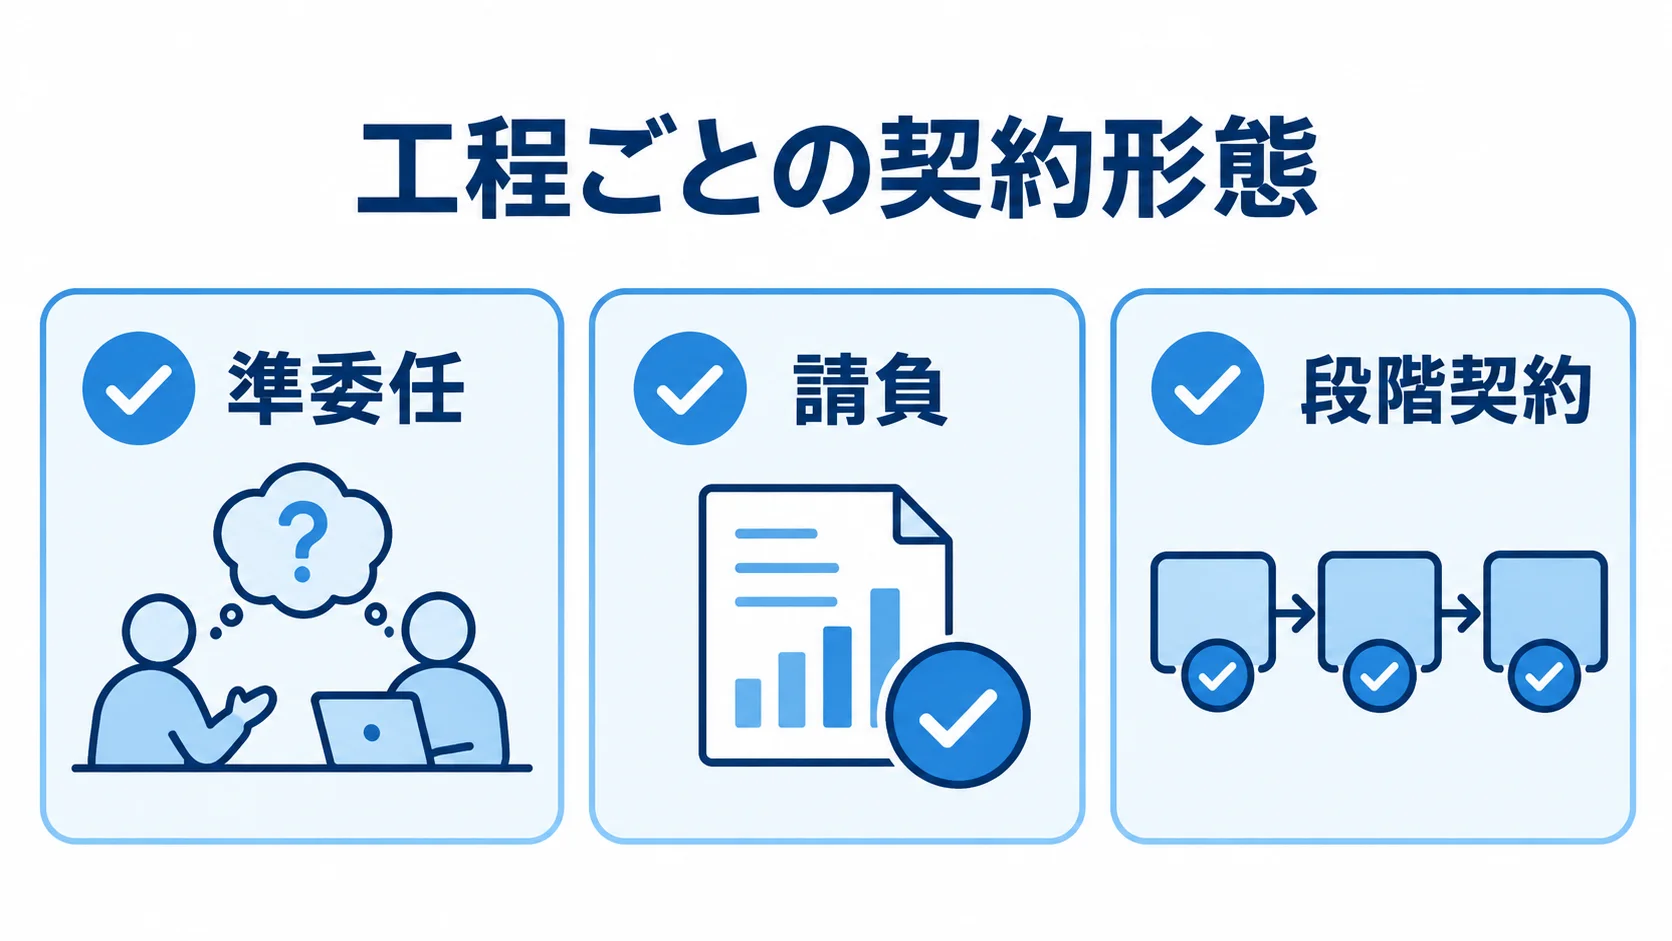
責任範囲は契約名称だけでは判断できないため、工程ごとに委託内容と成果物、意思決定者、検収条件を決めます。
要件探索は準委任とし、確定した設計と実装は請負とします。難しい案件は、複数の段階契約に分けます。
準委任契約が向く調査・要件定義・PoC
準委任は、作業を進めながら最適解を探る工程で用いる契約です。たとえば、現行業務やデータの調査、RFI・RFPの作成が該当します。製品選定やPoC、アーキテクチャ検討も、同じ準委任で扱います。
作業時間に対して対価が支払われる形になりやすいため、月次報告に加えて成果を定めます。
- 成果:課題一覧、決定事項、作成資料、検証結果
- 次工程:移行条件と判断期限の明示
発注者が決定を先送りすると、期間が延びていきます。業務、データ、セキュリティの各責任者を置き、判断期限を管理します。
成果物と検収条件が確定した工程での請負契約
設計から運用準備までの成果物を契約で定めると、画面の動きだけに偏らず、業務と運用の要件を基準に検収できます。
- 設計:要件定義書、基本設計書、詳細設計書
- 実装と検証:プログラム、テスト計画・結果
- 移行と運用:移行手順、運用手順、教育資料
検収では、計算結果の許容誤差と権限分離、監査ログを確認します。性能や復旧、連携の再送、過去データの再現性も見ます。また、要件変更の影響と追加費用、納期、承認者は、契約書や変更管理票で扱います。
契約書の責任分界と運用条項
契約条項は、データと知的財産、委託先管理、セキュリティ、サービス継続、終了時の扱いに分けて確認します。
- データと権利:所有・利用権、秘密保持、データ返却と消去
- 委託先管理:再委託許可、監査、事故報告時間、脆弱性修正期限
- 運用と終了:SLA、バックアップ、制度・モデル更新費用、解約条件
クラウドでは、データ所在地や管理者権限、ログアクセスを確認します。停止時の代替や仕様変更の通知、エクスポート形式も見ます。
金融分野の個人情報保護ガイドラインは、委託先でも安全管理措置を確保する考え方を示しています。また、再委託先も適切に監督する必要があります。
個人情報を扱う可能性があれば、選定基準と監査方法、従業者の教育、アクセス制御を確認します。外国にある第三者への提供の有無も、発注前に確かめます(出典:個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」)。
リスク管理システムの費用相場とコスト内訳
費用は、対象リスクやデータソース数、取引件数で変わります。既存連携や可用性、規制対応も影響します。AIモデルや移行範囲も、費用を動かす要因です。
公開価格を横断した一律の統計は少ないため、ここに示すのは2026年時点の発注計画用の概算です。実際の予算は、同じ前提条件を書いたRFPを使い、複数社から取得します。
導入形態別の初期費用と期間の目安
導入形態ごとの概算は、費用と期間を合わせて見ると比べやすくなります。
- 汎用SaaS:初期費用0〜300万円、月額5万〜30万円、導入期間は数週間〜3か月程度
- 金融向け製品:設定・データ連携を加える場合、初期1,000万〜5,000万円、年額500万〜3,000万円程度、期間3〜9か月
- 中規模カスタム:独自ワークフローや社内リスク台帳を含む場合、500万〜1,500万円程度、4〜9か月
- 大規模案件:初期5,000万円から数億円、6〜12か月と安定化期間
ユーザー数やデータ量、モジュール、支援範囲によって、金額は変わります。大規模案件には、大量取引や複雑な信用・市場計算、複数基幹連携が含まれます。閉域での運用や高可用性、厳格な監査も対象に入ります。
類似するコンプライアンス管理システムの、2026年公開の相場も参考になります。ただし、リスク管理システム固有の一律価格ではないため、概算として扱います。
(出典:GXO「コンプライアンス管理システム開発の費用相場」、2026年版)
見積書で分ける初期費用以外の項目
見積では、作業費と継続費を分け、各項目の対象範囲を確かめます。
- 作業費:要件・業務分析、設計・実装、移行・名寄せ、外部連携
- 品質と導入:テスト、品質保証、セキュリティ診断、教育、導入支援
- 運用費:保守・運用、ライセンス、クラウド、監視、バックアップ、専用線
- 追加費用:外部データ、制裁リスト、24時間対応、制度改定、モデル再学習
金融犯罪対策では、ライセンス・SaaSが総額の40〜60%、カスタマイズ・連携が20〜30%程度という構成を、初期の仮説として置けます。また、研修・運用支援は10〜20%程度を仮説にできます。製品や契約方式によって比率は変わるため、統計値とは断定しません。
「一式」に含まれる作業は、成果物ごとに確かめます。そのうえで、初期費用と月額・年額、従量課金を同じ書式で並べてもらいます。更新や追加データ、5年TCOも、同じ様式で比べます。
5年TCOと段階導入による予算管理
費用の想定範囲と、導入や評価の進め方を確認します。
- 5年TCO:初期開発費、保守・運用、ライセンス更新、クラウド、外部データ、制度改定、モデル検証、追加商品、教育、バックアップ、監査、解約時のデータ移行
- 費用変動:取引件数が2倍になる場合、データソースを追加する場合、制度改定や委託先変更がある場合の試算
- 段階導入:予算や体制に制約がある場合、リスク台帳と承認から始め、データ連携、アラート・ケース管理、高度なAI分析や複雑な計算の順に広げる方法
- PoC:3〜6か月で誤検知率や調査時間、データ欠損、担当者の定着度を測り、本導入の判断材料とする
委託先の選定と見積比較の観点
業務知識や連携力、セキュリティを中心に、監査や運用支援、知識移管も比べます。各社には、同じデータとシナリオを渡し、同じ様式の提案書と見積書を出してもらいます。
候補は3〜5社程度に絞り、書類に加えて、質問の質やリスク指摘、実装後の運用説明を確かめます。
金融・リスク領域の経験の確認
同じ領域での導入経験や担当者の金融実務経験を確認します。データ量と連携先、運用体制も見ます。各社が公開する情報は、得意領域を知る参考として扱います。
- NTTデータ:金融制度対応で市場リスク・ALMや信用リスクを扱う情報を公開
- 日立ソリューションズ西日本:異常取引のリスク評価、検知モデル、シミュレーション、判定管理を紹介
- SAS:AML、ケース管理、AI分析などの不正・金融犯罪コンプライアンスを提供
上の3社は、得意領域を知るための参考として挙げたものです。IBMや富士通・NECなど、ほかの会社を比べる場合も、会社全体の実績より担当する領域の中身で判断します。
自社と同じ対象リスク、連携方式、運用水準を扱うチームかどうかを確認します。営業資料の導入社数に加えて、設計や検証、運用移管を担う人にも質問します。
同じ前提条件での見積比較
各社の見積条件をそろえるため、利用規模、稼働条件、導入範囲を共通の基準で示してもらいます。
- 規模:ユーザー、取引、データソース、API、保存期間、同時接続
- 稼働条件:稼働時間、SLA、RTO・RPO
- 導入範囲:移行件数、テスト、教育回数、保守時間
各社には、「含む」「含まない」「仮置き」「別途」の区分で示してもらいます。そうすると、連携や移行を外した低価格の見積を見抜きやすくなります。
評価表には、適合度や業務知識、連携、セキュリティ、監査を並べます。管理や費用、期間、導入後の支援も項目に加えます。価格だけで比べると、追加開発による費用増を見落とすおそれがあります。
高額な提案が安全とは限りません。金額の根拠と未確定の要件、リスクと対策を説明できる会社を選びます。
セキュリティ・再委託・障害対応の確認項目
候補会社の環境と委託先の管理は、作業手順まで含めて確認します。
- 環境管理:開発・本番分離、権限、特権ID、多要素認証、暗号化、ログ監視
- 安全対策:脆弱性診断、バックアップ、事故対応、従業者教育
- 再委託:会社、作業範囲、データ接触、再々委託、監査、事故連絡
顧客や取引、従業員の情報を扱うことがあるため、認証の有無だけでなく、実際の運用を見ます。
金融庁は、金融分野のサイバー対策や、サードパーティ・サプライチェーンのリスク管理に関する情報を公開しています。2025年7月改正のガイドラインを含め、要求の内容を確かめます。
契約には、重大インシデントの第一報、脆弱性の修正期限、フォレンジック協力を含めます。再発防止とサービス継続の条件も、あわせて定めます(出典:金融庁「金融分野におけるサイバーセキュリティ対策について」、2025〜2026年の更新情報)。
発注から稼働までの進め方と失敗しやすい点
発注から稼働までは、各段階の完了条件と決定者をそろえて進めます。進め方は次の順です。
- 経営課題と対象範囲を確定する
- 現行業務とデータを洗い出す
- RFI・RFPを作成する
- 提案を比較して契約する
- 要件定義、設計、開発、テストを行う
- 移行、受入、段階稼働、運用チューニングを進める
業務やリスク管理、IT部門が、共通の課題一覧を見られるようにします。法務・コンプライアンスやセキュリティの部門も、同じ一覧で課題を追えるようにします。
受入テストの確認範囲
テストでは、正常系に加えて、データ異常や業務継続時の動きも確認します。
- データと連携:欠損、重複、遅延、名寄せ誤り、連携停止、通信切断
- 判定と権限:閾値変更、再判定、権限外操作、取引急増
- 再現と復旧:過去データ再計算、障害時の動作
AIや異常検知では、検知率に加えて、誤検知率や調査時間、優先順位を評価します。判定根拠とモデル変更の履歴も、あわせて確かめます。
発注者の業務責任者がテストケースと許容範囲を承認します。一方で、開発会社は結果と再現手順を提出します。
名寄せ不足・閾値放置・責任者不在の防止
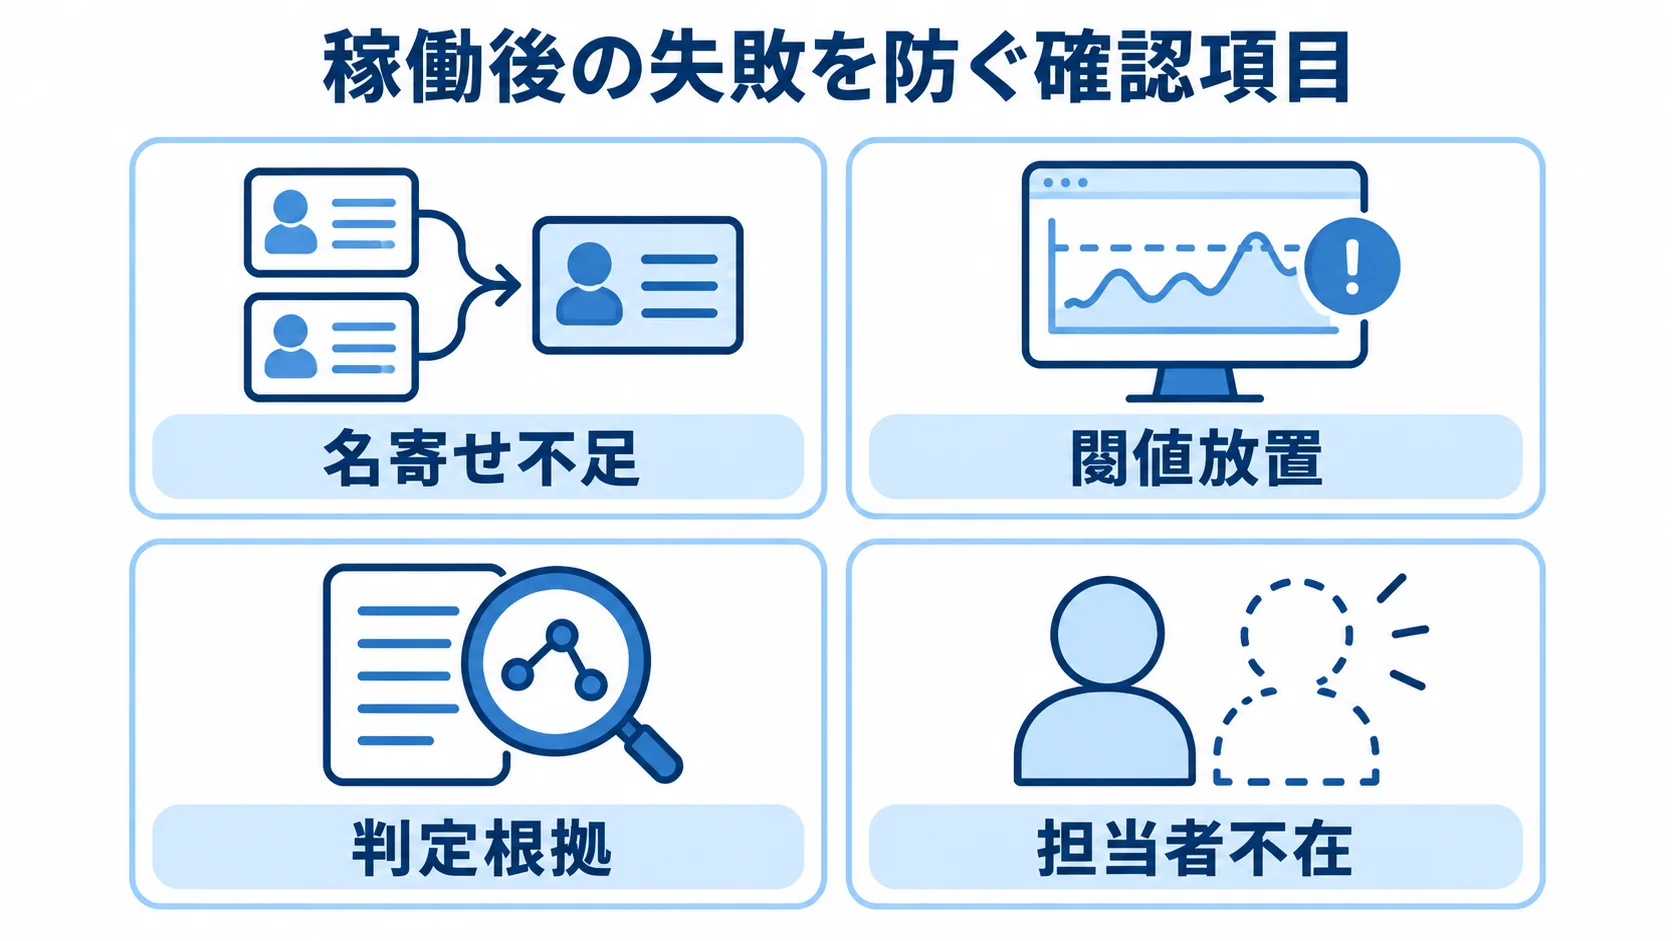
稼働後の失敗は、データや判定設定、運用責任の不足から起きます。見落としやすい点は、発注の時点で確かめておきます。
- 名寄せ不足:アラートが正しく集約されない
- 閾値放置:初期値を見直さず、誤検知が増える
- 判定根拠:AIの判定根拠を説明できない
- 担当者不在:シナリオ変更やモデル検証の担当者が未定
データ品質のKPIや閾値の見直し頻度、モデル検証の方法を決めておくと、稼働後の放置を防ぎやすくなります。変更の承認者と運用費も、あらかじめ定めておきます。
運用移管と継続的なチューニングの契約への組み込み
本番稼働は、開発の終わりではなく運用の始まりです。リスクシナリオや閾値、モデルは稼働後も変わり、データソースや制度、業務フローも変化します。
稼働前には、運用手順と障害時の連絡方法を文書にします。さらに、一次切り分けやアラート対応、月次レビューの進め方も、同じ文書に書いておきます。
- 日常運用:障害連絡、一次切り分け、アラート対応、月次レビュー
- 管理:権限の洗い出し、ログ確認、モデル検証、教育、改修依頼
知識の移管は、説明会ではなく、手順書や設定一覧、テストデータに加えて、復旧訓練と担当者の実地確認で完了させます。
よくある質問
発注担当者からよく寄せられる質問に答えます。自社の対象リスクやデータに当てはめて読んでください。
RFPや委託先との打ち合わせでも使えます。
リスク管理システムの開発費用はいくらですか?
汎用SaaSは初期0〜300万円、月額5万〜30万円が目安です。
金融向け製品に設定・データ連携を加える場合、初期1,000万〜5,000万円程度が目安です。
独自ワークフローや社内リスク台帳を含む中規模カスタムは500万〜1,500万円程度、大量取引や複数の基幹連携を含む大規模案件は5,000万円から数億円が目安です。判断は、対象リスクやデータソース、取引量をそろえた個別見積で行います。可用性や移行、保守の条件も、同じ前提で比べます。
リスク管理システムはSaaSに外注しても安全ですか?
SaaSだから安全、オンプレミスだから安全とは、一概にはいえません。データ所在地や暗号化、アクセス権限を確認します。
ログやバックアップ、復旧の手順も見ます。委託先と再委託先の監督や監査、解約時のデータ返却、インシデント報告も対象です。
自社のリスク許容度と業務継続の要件に合った安全管理措置が、実際に実装・運用されているかを見ます。
発注から稼働までどれくらいかかりますか?
導入期間は導入形態によって大きく変わります。
- 導入期間の目安:汎用SaaSの初期設定は数週間〜3か月、パッケージ設定・連携は3〜9か月、中規模カスタム開発は4〜9か月程度
- 長期化する条件:大量取引、複雑なモデル、複数基幹連携、移行、並行稼働、監査を含む案件では6〜12か月以上かかる場合がある
- 期間短縮:対象リスクとデータソースを絞ったPoCや段階導入、発注者側の決定者の明確化
RFPがなくても開発会社へ相談できますか?
相談はできます。対象リスクや困っている業務、既存データを整理しておくと、相談の質が上がります。利用部門や希望時期、予算上限もあわせて整理すると役立ちます。
現状が見えていない場合は、準委任で現行調査や要件整理を頼み、その結果をRFPに発展させる方法もあります。複数社へ相談する場合は、同じ情報を渡したうえで、質問の内容と前提の置き方も比べます。
まとめ
まず、全社リスク台帳やAML/CFT・不正検知、信用・市場・流動性リスクのうち、どれを扱うかを定めます。対象外も決めておきます。
発注形態は、パッケージ、SaaS、スクラッチ、ハイブリッドの4つを、5年TCOと、どこまでを誰が受け持つかで比べます。
RFPには、業務シナリオやデータ品質、連携を記載します。非機能や監査、検収、運用も、あわせて書きます。
委託先は、同領域の経験と担当チーム、連携を見ます。説明可能性やセキュリティ、再委託の管理、導入後の調整体制も、比較の軸にします。
要件が固まっていない工程は準委任やPoCで整理します。成果物と検収条件が確定した工程は請負とするなど、段階に合わせて契約を組み合わせます。
また、発注者側にも、業務とデータ、セキュリティの責任者を置き、継続的な管理体制を育てます。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。