
リスク管理システム開発は、現状分析と要件定義、方式選定、設計・開発と検証の順に進めます。この順で進めると、後工程の手戻りを抑えやすくなります。
開発の流れに加えて、費用相場と見積もりの確認点も取り上げます。全体像は、リスク管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
リスク管理システムの全体像
リスク管理システムは、事業上のリスクを記録・評価し、対応状況を追跡する仕組みです。経営層や監査部門への報告まで、一つの流れで管理します。
金融機関では、市場・信用・流動性・オペレーショナルリスクが対象になります。加えて、情報セキュリティやAML・CFT、取引不正も扱います。目的によって必要な機能とデータ量が異なるため、範囲を先に定義します。
全社リスク管理とAML・不正検知の切り分け
全社リスク管理のシステムでは、部門ごとにExcelやメールで管理していた課題を、責任者や期限とともに追跡できます。汎用SaaSやワークフロー製品から始めるケースも多く、毎秒の取引分析を必要としない企業に向いています。
- 全社管理:リスク台帳、評価、事故、対応計画、承認、経営報告
- AML・不正検知:取引データを収集し、ルールやシナリオで異常検知。調査、届出を支援
社内全体のリスク管理では、リスクオーナーや期限、残存リスク、対応効果を管理します。一方、マネー・ローンダリング対策では、顧客や口座、取引、商品を扱います。
国・地域や制裁対象リストも対象になります。アラートの順位付けやケース管理も必要です。調査や承認、届出の支援も欠かせません。
モデルや閾値の変更履歴も残します。さらに、金融庁は2026年7月の資料で有効性検証へ重点を移す方針を示しており、導入後に検知効果を検証できる機能が求められます(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題」、2026年)。
必要な機能とデータの流れの整理
機能とデータの流れを合わせて設計すると、担当者が判定の根拠を確認できます。アラートを表示するだけでは足りず、根拠まで見られることが必要です。
- 基本機能:台帳・評価、収集、ルール・閾値、ワークフロー、権限、ダッシュボード、通知、監査ログ
- 追加機能:名寄せ、取引監視、VaR・金利・為替計算、検証、バックテスト
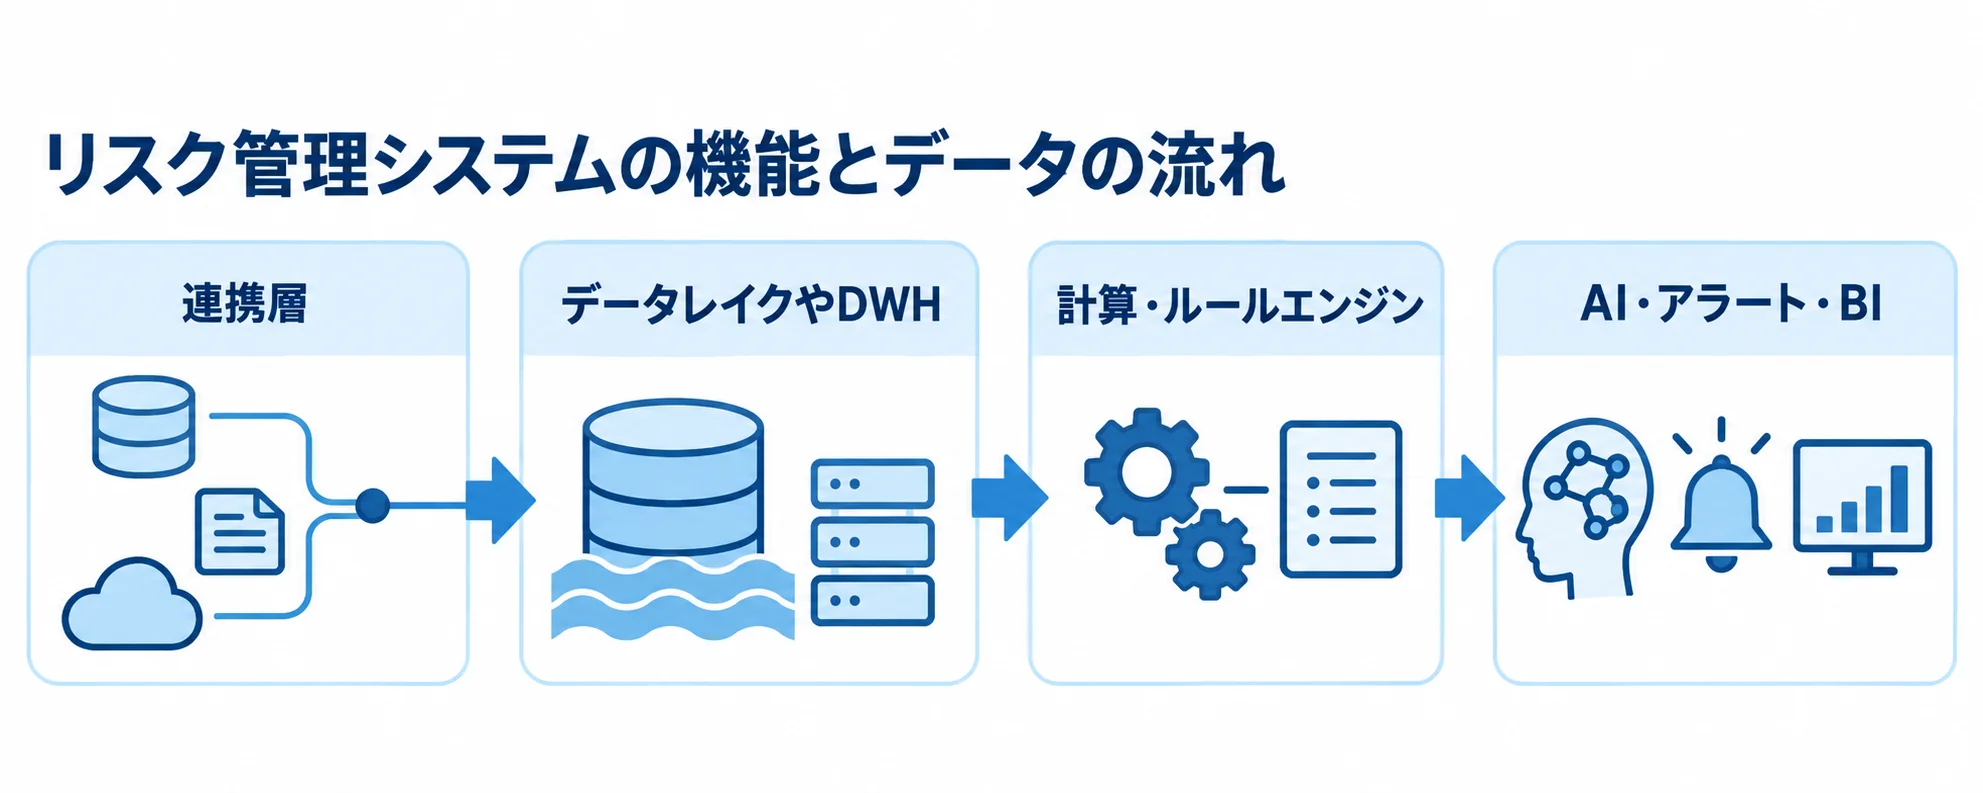
- 構成要素:連携層、データレイクやDWH、エンジン、AI、アラート・ケース管理、BI
金融リスク計算では、モデル検証やケース管理も加える必要があります。入力データの欠損や顧客名の表記ゆれは、AIの結果も不安定にします。
業務システムや市場データは、まず連携層から取り込みます。その後、DWHやデータレイク、計算・ルールエンジンを経て、AIやアラート、BIへつなぎます。権限と監査ログも構成に含めます。
NTTデータの金融制度対応ソリューションでも、流動性指標や市場リスクの計算では、データ準備と、制度変更に耐えるパラメータ化が重視されています(出典:NTTデータ「金融制度対応ソリューション Masterシリーズ」、2026年確認)。
リスク管理システム開発の進め方・流れや方法
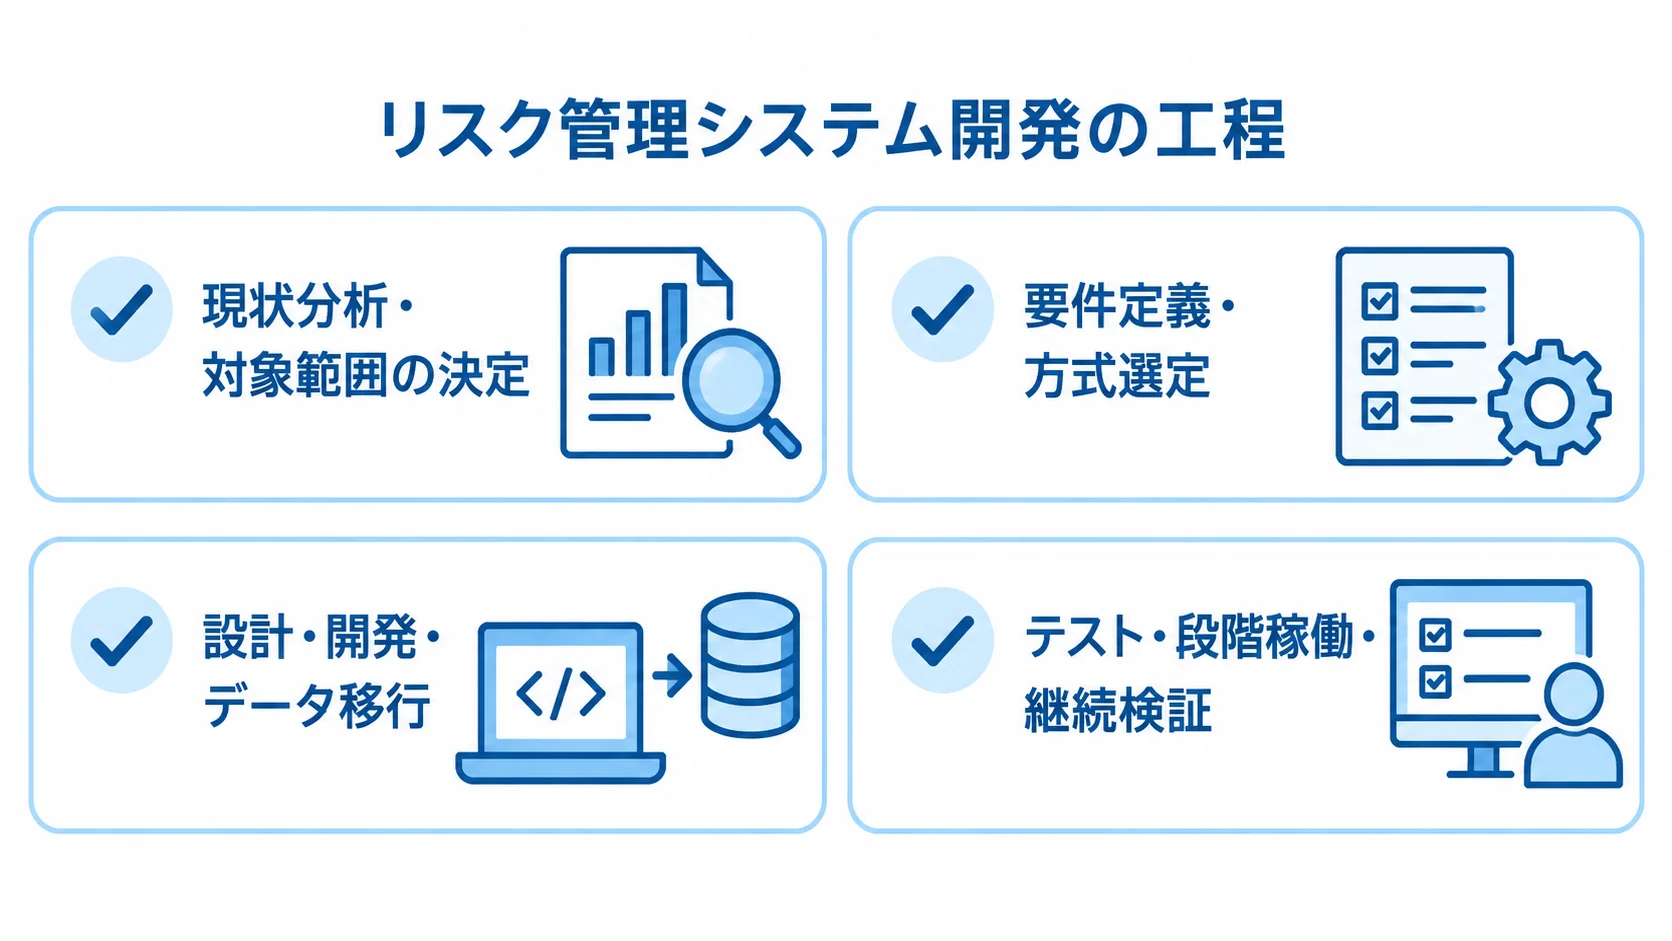
開発は、現状分析と対象範囲の決定、要件定義、方式・ベンダー選定を先に行います。続いて、設計・開発やデータ移行を進め、テストと段階稼働、継続検証へ移ります。この順で進めると、追加費用を抑えやすくなります。
製品選定を急ぐと、既存業務とのずれやデータ不足が後から見つかります。そこで、金融犯罪対策ではPoCの段階から、検知率や誤検知、調査時間、説明可能性を測ります。
現状分析と要件定義による対象リスクの決定
最初に、管理するリスクと、システムが支援する判断を決めておきます。そのうえで、業務を分解し、データの所在や品質保証者も整理します。
現行業務は、収集や判定、調査の段階と、承認や報告、事後検証の段階に分けて洗い出します。データ台帳には、形式や更新頻度、所在を書き込み、品質保証者も記録します。
- 全社リスク:部門、分類、評価尺度、担当者、期限、承認者、報告先
- AML・不正:取引、顧客属性、チャネル、監視時間、地域、制裁リスト、届出責任者
- 金融リスク:計算指標、限度、格付、担保、資金繰り、報告単位
RFPには、対象システムとデータ項目、件数、ピーク量を書きます。保持期間やAPI・ファイル連携、RTO・RPOも記載します。権限の分離、ログの保存期間、障害時の代替運用も明記します。
市場・信用・流動性リスクでは、計算指標やポジション限度を定めます。加えて、格付、担保、資金繰りの扱いと、経営報告の単位も決めます。RFPには接続先も含めます。
IPAの要求策定ガイドでも、社会的影響を踏まえて管理者が要求水準を定める考え方が示されています(出典:IPA「重要情報を扱うシステムの要求策定ガイド」、2023年公開・2026年確認)。
パッケージ・クラウド・スクラッチの選定
標準機能、独自要件、運用責任を比べて、方式を選びます。標準機能はそのまま保ち、独自の業務だけを拡張するFit to Standardは、保守の負担を抑えます。
- パッケージ:標準機能や製品更新を使いやすいが、業務適合が必要
- クラウド・SaaS:環境構築や更新の負担を抑え、利用量にも対応しやすい
- スクラッチ:独自計算や規程を反映できるが、継続保守を担う
パッケージでは、AMLの標準シナリオや金融リスク計算などを利用できます。あわせて、ライセンス費や保守費のほか、追加モジュールと連携の費用も確認します。
クラウドでは、保管場所や暗号化、鍵管理のほか、委託先と再委託先の範囲も契約で定めます。加えて、アクセスログとバックアップの扱い、解約時のデータ返却、障害時の責任も決めておきます。
クラウドは、環境構築や更新の負担が小さく、部門や利用量の変化にも対応しやすい方式です。ただし、再委託先を含めて、どこまでを誰が受け持つかを明確にしておきます。
金融分野のガイドラインでも、委託先の安全管理と再委託先の監督が求められています(出典:個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」、2024年)。
スクラッチでは、独自のリスク計算や社内規程、複雑な承認フローを反映できます。反面、法改正やモデル更新に加え、障害やセキュリティ対策も継続して行う必要があり、その作業は自社と開発会社が担います。
機能は段階的に広げ、最初は台帳や一つの不正検知業務から始めます。品質と運用KPIを見ながら、対象を増やします。
データ検証・テスト・段階稼働
設計・実装では、データ連携から監査ログ、権限まで作り込みます。判定の経緯も記録します。
- AIの用途:二次評価、優先順位付け、異常抽出、調査記録の要約
- テスト指標:検知件数、真陽性率、誤検知率、担当者の平均調査時間、未処理数、欠損率
- 稼働手順:一部で試行し、並行確認後に対象を広げる
テストは、単体、結合、総合の段階に分けます。そのうえで、性能や障害、セキュリティ、業務受入も確認します。過去データは匿名化したうえで、バックテストに使います。
実装の対象は、連携と名寄せ、ルール・シナリオ、スコアです。ケース管理と承認、帳票、ダッシュボードも含みます。AIは、ルール検知を全面的に置き換えず、判断支援から始めます。
データ遅延やAPI再送、重複、リスト更新の失敗も検証します。加えて、モデル停止や通信断、権限の誤設定、災害時の切替も対象に含めます。
モデルについては、入力や学習データ、理由を残します。また、変更者と承認者、適用日時も記録します。
金融庁の2026年7月資料でも、金融犯罪被害の拡大が示されています。導入後も、シナリオや閾値を見直すことが欠かせません。
日立ソリューションズ西日本の製品は、リスク評価や顧客・口座プロファイルを備えています。さらに、検知モデルの作成・修正やシミュレーション、判定管理の機能もあります(出典:日立ソリューションズ西日本「異常取引モニタリングシステム」、2026年確認)。
リスク管理システム開発の費用相場とコストの内訳
費用は、全社の台帳だけを対象にするか、金融犯罪対策やリスク計算まで含めるかで変わります。さらに、取引量やデータソース、名寄せ、連携も影響します。可用性や監査、AI、移行範囲も、費用を左右します。
ここから示す金額は、2026年時点の公開目安と、金融系開発の一般的な構成をもとにした概算です。見積もりを比べる際の基準として参考にしてください。確定価格とは異なります。
導入形態別の費用相場と期間
導入形態によって、初期費用や継続費、期間は変わります。金融機関向けのライセンスや大規模な連携では、下記の目安を超える場合もあります。
- 汎用SaaS:初期0〜300万円、月額5万〜30万円、数週間〜3か月
- 金融向けパッケージ:初期1,000万〜5,000万円、年額500万〜3,000万円
- 中規模カスタム:500万〜1,500万円程度、4〜9か月
- 大規模開発:初期5,000万円〜数億円、開発6〜12か月、安定化3〜6か月以上
2026年版の調査でも、SaaSとカスタム開発の目安は上の一覧と同じです(出典:GXO「コンプライアンス管理システム開発の費用相場」、2026年)。
パッケージ導入の期間は、3〜9か月が目安です。全社展開や複数国・子会社、長期履歴、リアルタイム監視を伴う大規模構成では、運用設計とデータ移行も期間を左右します。
金融機関向けパッケージでは、設定や連携、ワークフロー、帳票、テストを含めて考えます。独自の台帳やレポート、承認フローを中規模に改修する場合の目安は、上の中規模カスタムと同じです。
大量取引や複雑な市場・信用計算に加え、閉域網や二重化、災害復旧、勘定系連携を含む構成は、大規模になります。安定化の期間も、見込んでおく必要があります。
ライセンス以外のTCOの見積もり
初期のライセンス費が低くても、連携先やシナリオを変更するたびに費用が増えることがあります。そのため、3年または5年の総保有コストを、同じ条件で比べます。
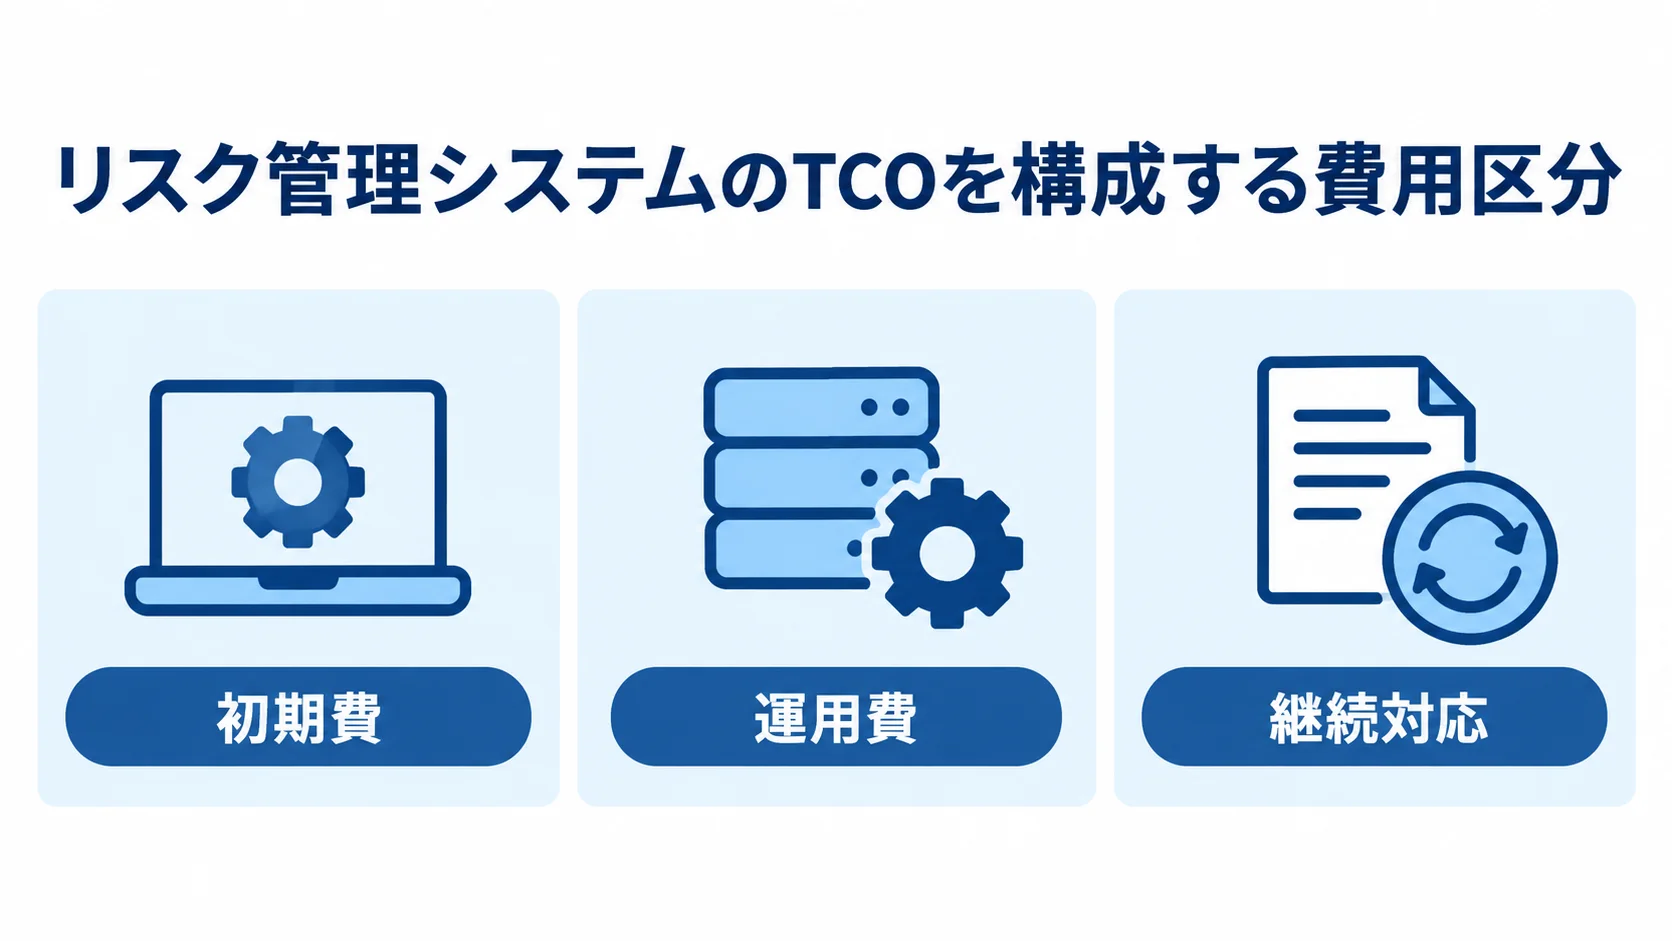
- 初期費:要件定義、設計、ライセンス、基盤、画面、API、移行、テスト
- 運用費:クラウド、監視、バックアップ、ログ、外部リスト、再学習
- 継続対応:チューニング、脆弱性、規制改正、問い合わせ、障害、再委託管理
見積書では、名寄せやルール・モデル開発、診断の項目を確認します。金融犯罪対策では、導入後の検証予算も確保します。
内訳は、上の3つの区分に沿って見ます。そのうえで、業務設計や連携、ルール設定、モデル開発も含めます。セキュリティ診断や教育、稼働支援、保守も、同じ内訳に入れます。
費用を抑えるには、台帳か一業務のPoCを3〜6か月行い、その中で欠損率や誤検知率、調査時間、期限遵守率を測ります。
将来に備えたデータモデルや権限、監査ログ、APIの拡張性は、初期設計で確保します。結果を見て対象リスクや部門を広げれば、不要な機能や連携を避けられます。制度や犯罪手口の変化に対応する検証費用も、運用予算に含めます。
リスク管理システムの見積もりを取る際のポイント
見積もりを比べるには、金額に含まれる業務の成果と責任をそろえる必要があります。RFPには、対象リスクやデータ、処理量、利用者を記載します。さらに、品質や移行、テスト、運用、契約終了条件も書いておきます。
RFPへの要件と前提条件の具体的な記載
目的と対象範囲を明示して、各社が同じ前提で提案できるようにします。あわせて、希望の稼働時期や停止可能な時間も示します。
全社台帳の一元化、取引監視とアラート調査、市場・信用リスク計算と経営報告のうち、どれを対象にするかを明確にします。利用者数や処理量も、分かる範囲で示します。
- 業務条件:対象会社、利用者、取引件数、ピーク量、過去データ年数
- 性能・継続性:応答時間、同時処理、可用性、RTO、RPO、復旧
- 安全性:ログ、保持、暗号化、権限、診断、通知、再委託管理
AIを使う場合は、判定理由や学習データ、性能・バイアス評価を定義します。変更の承認や精度劣化の検知基準も、あわせて決めておきます。「高精度」「高セキュリティ」という表現では、受入基準として足りません。
複数社の同じシナリオと評価軸による比較
各社に同じデータと業務シナリオで実演を依頼し、自社業務での使いやすさを比べます。通常の処理に加えて、例外の扱いも確認します。
重複電文やリスト更新の失敗、担当者の引き継ぎも、実際に試します。SASなどの機能比較では、製品名ではなく、自社ケースに沿った実演結果で評価します。
- 実演条件:連携、検知・計算、調査、承認、報告、監査ログ
- 例外処理:名寄せ不能、重複、遅延、閾値変更、障害復旧
- 評価軸:同業実績、標準機能、移行、調整体制、24時間障害対応、SLA、内製化支援
SASは、取引監視やAML監視、ケース管理、説明可能なAIを示しています。機能名ではなく、自社シナリオでどこまで対応できるかを確認します(出典:SAS「不正および金融犯罪コンプライアンス・ソリューション」、2026年確認)。
大手かどうかよりも、稼働後の担当者や切戻し、エスカレーションを確認します。さらに、再委託やデータ返却、障害対応も評価の対象です。
契約・運用における責任範囲の確認
見積書には、作業範囲や前提データ、変更単価、環境費を明記します。外部リストや保守、教育、移行、受入支援も、あわせて書いてもらいます。準委任では作業時間と体制を、請負では成果物と検収条件を確認します。
要件が変わったときの変更管理も、あらかじめ決めておきます。検収では、画面の完成だけでなく、データ突合や性能、障害復旧、運用手順まで確認します。
- 検収:データ突合、監査ログ、性能、障害復旧、運用手順
- 契約終了:データの返却・消去、保管場所、監査権
- 事故対応:通知時間、調査協力、ログ提供、再委託先の管理
同じガイドラインでは、委託先の選定と安全管理、二段階以上の委託における再委託先の監督が示されています(出典:個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」、2024年)。
サイバー対策では、侵入防止に加えて、検知や初動、復旧、再発防止まで、業務継続の観点で確認します。診断や侵入テスト、監視、復元、訓練については、担当部署と開発会社の責任を分けておきます。
障害や漏えい、脆弱性、規制改正時の通知時間を確認します。あわせて、調査協力やログ提供、再委託先、監査権も見ておきます。契約終了時のデータ返却と消去も明記します。
リスク管理システム開発でよくある質問(FAQ)
企画の段階で多い疑問を取り上げます。回答は、自社のデータや業務責任、監査要件に照らして検討してください。
リスク管理システムにAIは必須ですか?
AIは必須ではありません。まず、リスク定義やデータ品質、ルール、承認、監査ログを整えます。
たとえば、アラートの順位付けや異常検知など、判断を支える用途からAIを導入できます。ただし、判定理由を説明できなければ、監査や顧客への説明で使えない可能性があります。
顧客・取引データをクラウドに置いても問題ありませんか?
クラウド利用は、データの種類と保管場所、暗号化、アクセス制御を確認して判断します。加えて、委託先の監督や監査、復旧、返却条件も判断材料になります。
クラウドでもオンプレミスでも、それだけで安全だとは限りません。ガイドラインと社内規程を踏まえて、提供者と自社の責任を文書にまとめます。
リスク管理システム開発はどのくらいの期間と費用がかかりますか?
全社リスク台帳のSaaSは、数週間〜3か月、初期0〜300万円程度が目安です。複数のデータ連携やモデル検証を加えた金融向けパッケージでは、3〜9か月、初期1,000万〜5,000万円程度になります。
大規模な独自開発では、6〜12か月以上、5,000万円から数億円が目安です。対象範囲やデータ品質によって変わるため、PoCや要件定義を含めて見積もります。
開発会社を選ぶときに最も重視すべき点は何ですか?
同じリスク領域やデータ量、規制水準での経験と、稼働後の調整・監査支援を重視します。移行やモデル検証、障害訓練を比べます。権限設計や文書移管、再委託管理も、あわせて見ます。
デモでは、通常の処理に加えて、誤検知や閾値変更、障害、監査ログを確認します。こうした場面を確かめることで、運用力を具体的に評価できます。
まとめ
AIや製品から選ぶ前に、対象リスクと判断責任を定めます。そのうえで、業務やデータ品質、監査要件も整理します。全社台帳、AML・不正検知、金融リスクでは、必要な機能が異なります。
開発前に押さえるべきポイント
工程と費用の幅を把握したうえで、初期費用だけでなくTCO(総保有コスト)で判断します。運用費や制度改正への対応も、比較の対象になります。
- 工程:現状分析、要件定義、方式選定、開発、移行、テスト、段階稼働
- 費用:SaaS初期0〜300万円から大規模開発の数億円まで
- TCO:連携、名寄せ、移行、検証、セキュリティ、保守を含める
まず作成する資料と次のアクション
見積もりの前提と運用責任を比べられるよう、要件と評価指標をそろえます。導入後も、KPIを追って継続的な改善につなげます。
- 対象リスク一覧、業務フロー、データ台帳、接続先一覧を作成します。
- 利用者と権限、非機能要件、PoCで測るKPIを定めます。
- 複数社に同じシナリオを示し、追加費用、体制、返却、障害責任を比べます。
- 導入後は閾値やモデルを見直し、検知率から監査対応コストまで追います。
▼全体ガイドの記事
・リスク管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。