
Rollupのシステム開発は、要件整理、方式選定、設計開発、テスト、稼働、定着の順に進めると、事業成果につながります。
進め方の前提になる全体像は、Rollupのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・Rollupのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Rollupのシステムの全体像
Rollupは、ユーザーの取引をL2でまとめ、状態更新のデータや証明をL1のEthereumへ投稿する仕組みです。L1で一件ずつ計算する負荷を下げながら、最終状態の基準や検証はEthereumに置けます。
Ethereum公式は、Optimistic RollupをMainnetへデータを投稿し、Fault Proofで安全性を導くL2と説明しています(出典: ethereum.org「Optimistic Rollups」、2026年確認)。
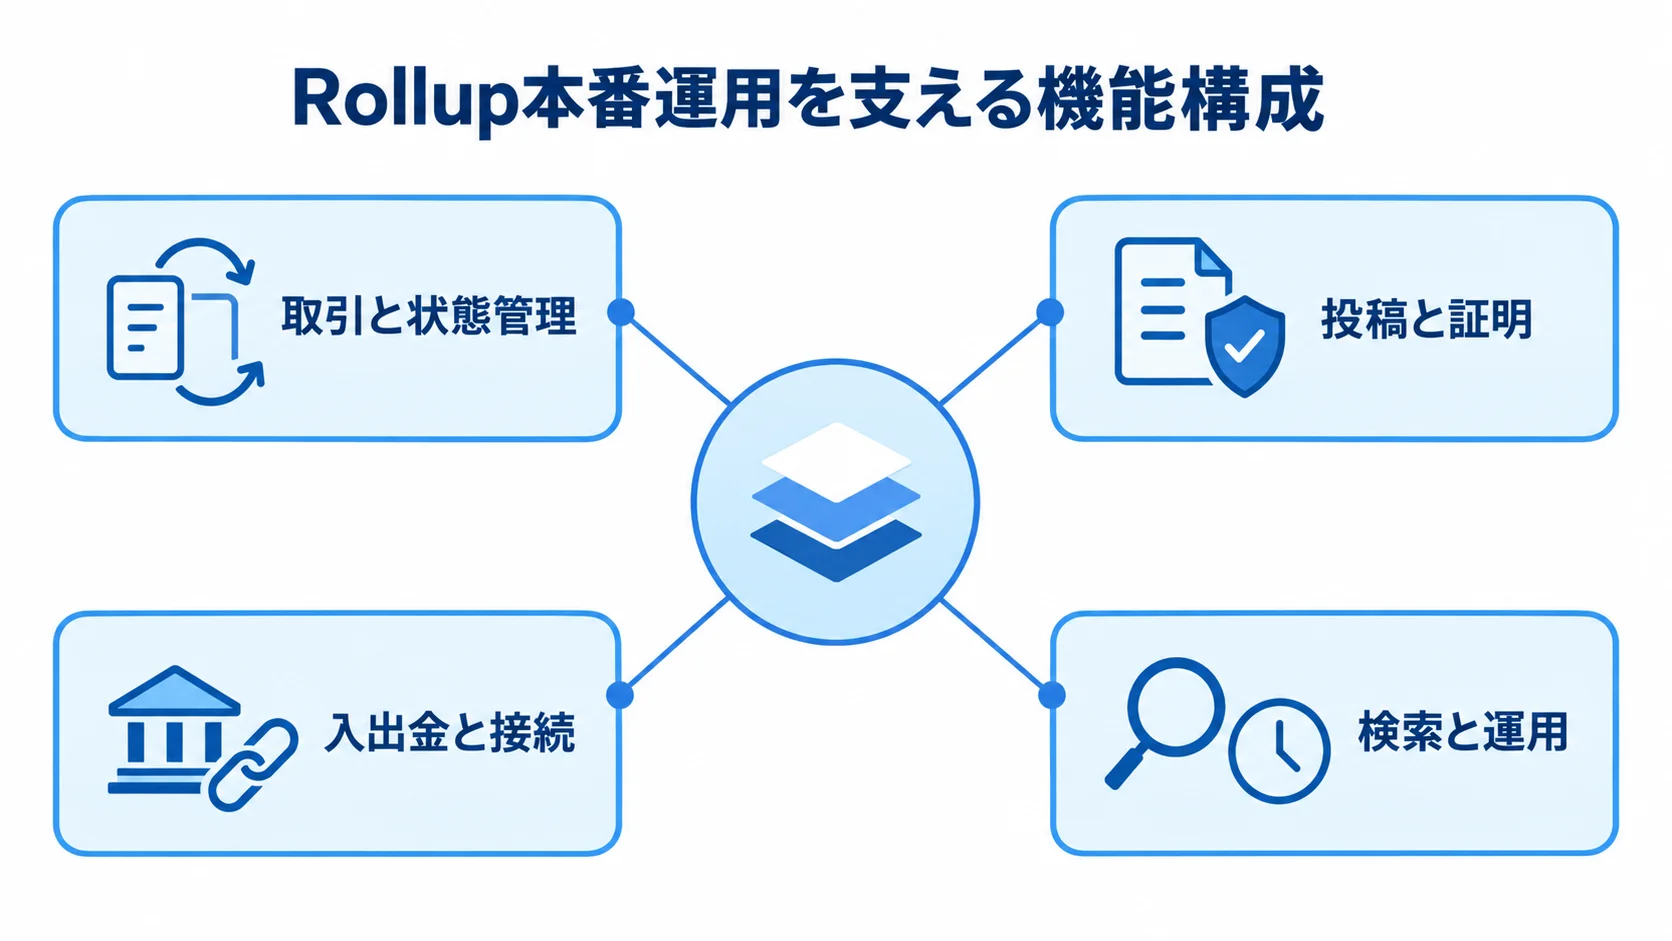
Rollupのシステムを構成する主な機能
本番運用に必要な機能は、取引処理、証明、資産移動、閲覧、障害対応にまたがります。
- 取引と状態管理:L1コントラクト、シーケンサー、実行環境
- 投稿と証明:Batcher、Proposer、VerifierまたはProver
- 入出金と接続:ブリッジ、RPC
- 検索と運用:インデクサー、エクスプローラー、監視基盤
シーケンサーは取引を受け付けて順番を決め、L2ブロックを作ります。続いて、Batcherは取引データを圧縮してL1やDA層へ送り、Proposerは状態ルートを提案します。
Optimistic方式では、Fault Proofで争う仕組みの設計が必要です。一方、ZK方式では、証明を作るProverと、L1側のVerifierが必要です。
ユーザーが触れるのはウォレットやdAppですが、ブリッジや復旧ノードが欠けると本番運用はできません。
取引履歴を検索するインデクサーや、遅延と投稿失敗を知らせる監視も必要です。さらに、Rollup開発では、チェーン、アプリ、インフラ、セキュリティ、運用を一体で設計します。
既存L2の利用と自社Rollupの構築の切り分け
発注側では、まず既存L2にdAppを載せるか、自社専用のL2やアプリチェーンを立ち上げるかを決めます。
- 既存L2:Base、Arbitrum One、OP Mainnet、ZK系などを利用
- 専用Rollup:独自ガス代、専用ブロックスペース、許可型アクセスを設計
- 独自運営:独自ガバナンスやDA方針を持つ一方、運営責任も負う
既存L2では、シーケンサー、ブリッジ、ノード、開発ツールを利用しやすく、仮説検証を早く始められます。手数料や処理件数の改善だけが目的なら、既存L2上でPoCを作るほうが合理的な場合があります。
一方で、金融機関の権限管理、ゲーム内経済圏、企業間共有、規制やプライバシーに合わせた制御では、専用Rollupを検討します。独自チェーンの必要性は、取引量、手数料、確定時間、権限、相互運用性などのKPIで説明できるかどうかで判断します。
Rollupのシステム開発の進め方|6つのフェーズ
要件整理から定着までの6段階で進めると、技術の導入そのものが目的になるのを防げます。段階は、要件整理、選定、設計開発、テストの順に進み、そのあと稼働と定着へ移ります。
段階ごとに、決定事項、納品物、次へ進む条件を文書に明記しておきます。そのうえで、事業、技術、法務、セキュリティ、運用、開発の各担当者が、同じ判断基準で次へ進めるかを決められるようにします。
フェーズ1:要件整理で決める目的・範囲・責任
要件整理では、「誰が、どの取引を、どれだけ使い、何を改善するか」を一文にまとめます。たとえば、ゲーム内アイテムの手数料を予測可能にする場合と、金融機関が許可された参加者だけでトークン化資産を移転する場合では、構成と法務確認が変わります。
- 性能と利用者:想定TPS、ピーク取引数、確定時間、対象ユーザー
- 運用条件:許容停止時間、対象国、資産の種類、ガス代の負担者
- 業務フロー:ウォレット作成から入出金、L2実行とL1投稿、再実行を経て、問い合わせ、返金、監査ログまで
- 責任と成果物:誰がどこまで管理し、どの権限を持つか、停止と復旧、規制確認、対象外、受け入れ条件、費用モデル
要件定義書には、既存L2と自社管理の範囲、ブリッジ対象、DA保存期間を書きます。加えて、管理者権限、緊急停止、復旧目標、初期対象外も記載します。
成果物には、業務フロー、ユースケース、非機能要件、脅威モデルを含めます。また、概算取引量と費用モデルもまとめます。
フェーズ2:方式・Stack・運用体制の選定
構築方式とOptimistic・ZKの方式は、費用だけでなく運用条件と責任分界も含めて比べます。
- 構築方式:既存L2、RaaS、OP StackやArbitrum系の自社運用、フルスクラッチ
- PoC:独自チェーンを早く確認するならRaaSを検討
- 運用移管:本番資産と長期運用を持つなら、コード、設定、鍵、ログ、履歴の搬出性
- 方式比較:出金待ち、証明計算資源、EVM互換性、監査、プライバシー、開発者採用を比べる
選定の段階では、シーケンサーが止まったときの取引と出金の経路や、DAが欠けたときの復元担当を確かめておきます。さらに、L1コントラクトのアップグレード権限、Timelockやマルチシグ、監査報告、脆弱性開示の運用も見ておきます。
契約が終わったあとに、自社で運用を引き継げるかも比べます。特に、障害時と終了時の責任分界は、機能の数よりも優先して見ます。
フェーズ3:チェーン・アプリ・インフラの設計開発
各コンポーネントの境界と、平常時・障害時の動きを設計書に落とし込みます。
- チェーン基盤:L1コントラクト、実行クライアント、シーケンサー、Batcher、Proposer
- 証明と接続:ProverまたはVerifier、ノード、RPC、ブリッジ
- 利用・監視:インデクサー、エクスプローラー、監視
- 設計項目:鍵、ログ、障害切替、更新方法、担当者
EVM互換といっても細部は異なるため、ガス計算、プリコンパイル、RPCの差、ブリッジのメッセージ仕様を代表例で検証します。
まず、入金からL2実行、L1投稿までを一通り動かします。続けて、残高確認と出金まで確かめます。その後、主要コントラクト、管理画面、権限へ範囲を広げます。さらに、インデックス、通知、障害対応も対象に加えます。
ブリッジでは、二重入金、再送、出金遅延、チェーン停止、鍵のローテーションを試します。完了の条件は、テストネットで主要フローを再現し、構成図と運用手順を更新することです。
フェーズ4:機能・性能・安全性のテスト
単体テストに加えて、L1・L2の連携と障害時の復旧を含むシナリオで検証します。
- 接続と処理:入出金、RPCエラー、インデクサー再同期、Batch投稿失敗
- 障害と資源:シーケンサー停止、Prover遅延、DA断、ディスク不足、チェーン再起動
- 方式別検証:OptimisticはFault Proofと異議申し立て、ZKは証明失敗と再試行
- 本番前検証:第三者監査、負荷・カオス試験、復旧訓練、利用者受け入れ
正常系と異常系の両方で、状態が壊れないことを確かめます。セキュリティの項目は、脅威モデルと照合します。
セキュリティ試験の対象には、ブリッジ権限、アップグレードキー、管理者、シーケンサー認証、RPC制御、秘密鍵が入ります。また、依存パッケージとログの改ざん耐性も検証します。
検証項目のたたき台には、OWASPのSmart Contract Security Verification Standardが役立ちます(出典: OWASP「SCSVS」、2026年確認)。
Rollupでは、検証の範囲をノードや運用者の権限まで広げます。重大な未解決リスクが残っていないことを、本番移行の判定条件とします。
フェーズ5:段階公開と監視をセットにした稼働
本番では、構成管理とリリース手順を整えて、テストネットの設定を再現できるようにします。
Polygon CDKの公式資料では、展開にインフラ計画、ブリッジ設定、AggLayer登録などが必要です。また、Mainnetでは、L1ブリッジのデプロイと、SafeのマルチシグによるProposer設定が示されています(出典: Polygon Developer Docs「Going to Production」、2026年確認)。
- 設定:チェーンID、ガストークン、RPC、ドメイン
- 運用:監視、バックアップ、鍵の権限、緊急停止、連絡先
- 公開順:社内、限定、少額取引、招待制本番、一般公開
- 上限と検知:各段階でTVLや日次取引額を制限し、異常を通知
アラートは、異常出金、証明遅延、L1投稿失敗、RPCエラー、ブリッジ残高の不整合を検知できるように設定します。
障害時の停止判断、資産保全、利用者への説明の経路、復旧訓練の時期を決めてから公開します。
フェーズ6:KPIと継続改善による定着
稼働状況だけでなく事業成果も測るため、用途に合ったKPIを継続して追います。
- 利用と処理:アクティブユーザー、取引成功率、平均確定時間、ガス代
- 資産移動:ブリッジ利用率、出金完了率
- 運用:RPCエラー率、インシデント件数、復旧時間、問い合わせ件数
- 用途別:ゲームの継続率や取引成立率、金融の処理時間や承認漏れ、共有の利用率や照合作業時間
定例会では、KPIと監視ログを基に、脆弱性、アップグレード、依存Stackの変更を見ます。L1ガスやblob価格、利用者の声も取り上げます。
EIP-4844のblobは投稿費を抑えやすい一方で、Ethereum公式によると約18日後に剪定される非永続データです。そのため、長期保存には、アーカイブノードや別ストレージの方針を運用に含めます(出典: ethereum.org「Blockchain Data Storage Strategies」、2026年確認)。
Rollupのシステム開発にかかる費用相場とコストの内訳
費用は、既存L2のアプリ開発、RaaS専用チェーン、自社のノード・証明基盤のどれを選ぶかで異なります。
ここで示す金額は、国内ブロックチェーンや基幹系の工数感と、公開RaaSやインフラ価格を組み合わせた編集用の推定です。確定見積もりではありません。金額は、取引量やL1ガス、DA、監査、規制で左右されます。加えて、SLAや運用時間の条件も関わります。
構築パターン別の初期費用と期間の目安
初期費用と期間の推定レンジは、構築する範囲によって変わります。
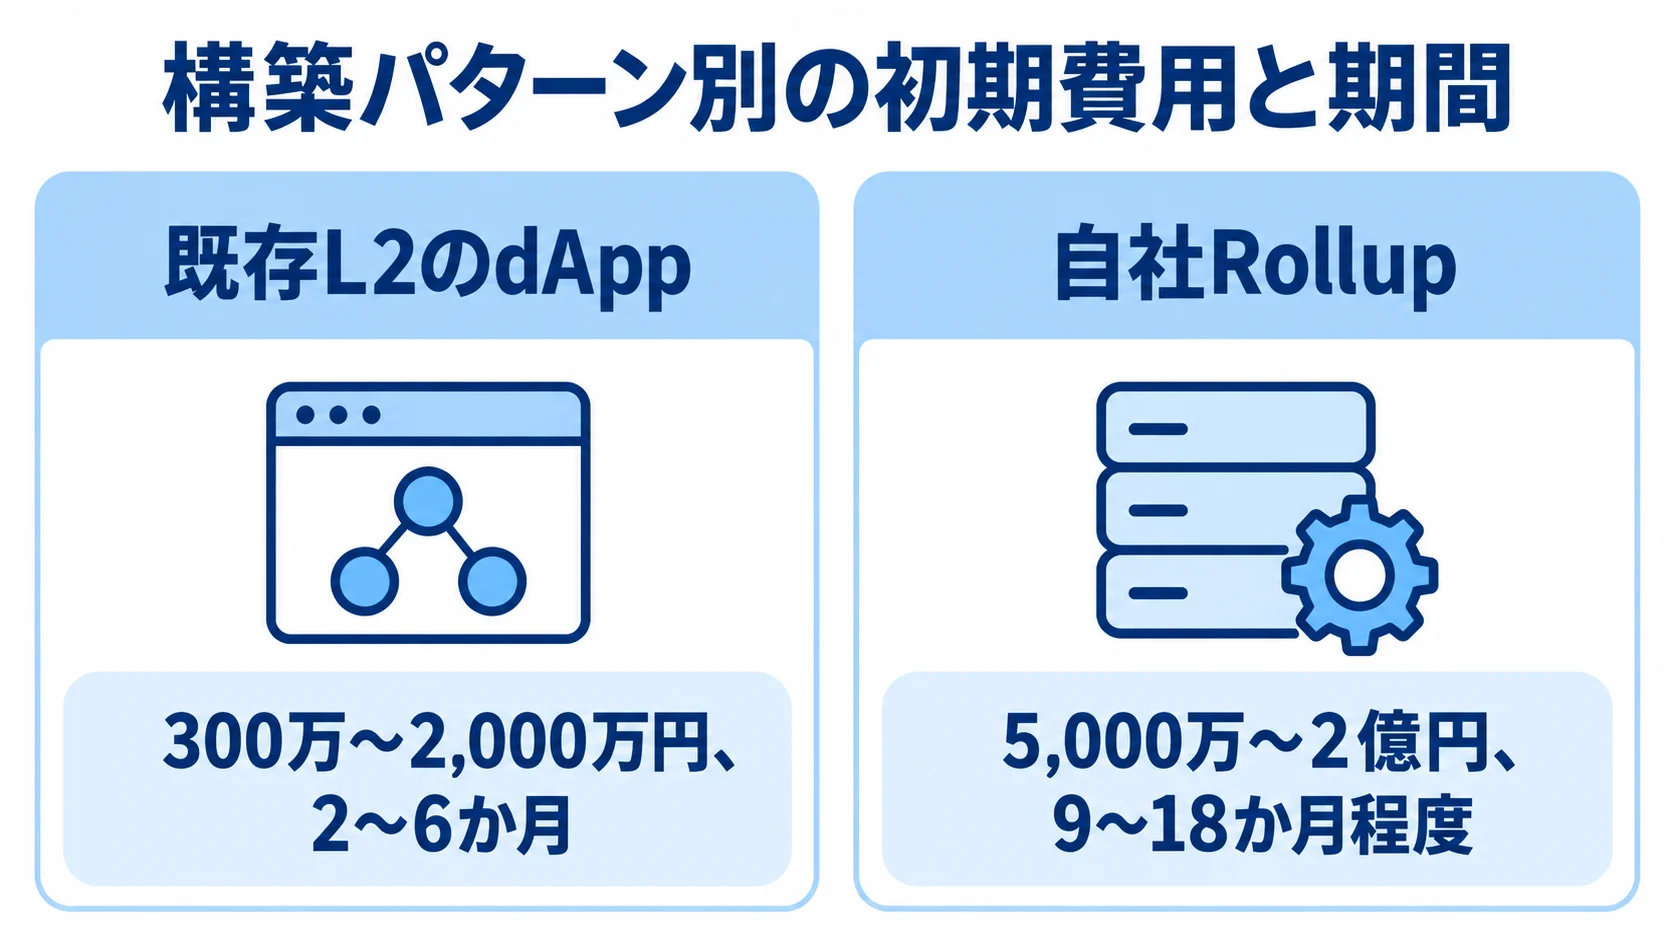
- 既存L2のdApp:300万〜2,000万円、2〜6か月
- RaaSのテストネット・PoC:100万〜1,000万円、1〜3か月程度
- RaaS本番チェーンと運用委託:1,500万〜6,000万円、3〜9か月程度
- 自社Rollup:5,000万〜2億円、9〜18か月程度
- 新規VM・証明系を含むプロトコル:1億〜5億円以上、18〜36か月以上
既存L2では、チェーン基盤の費用が抑えられる一方で、アプリ、コントラクト、監査、ウォレット連携に費用が寄ります。
本格的な自社Rollupのレンジには、複数ノード、セキュリティ体制、社内運用が含まれます。各金額と期間は、要件を前提とした推定です。
工程・レイヤー・変動費に分けた費用の確認
工程別の配分目安と監査範囲を分けて見ると、見積もりの差を読み取りやすくなります。
- 要件定義:10〜15%
- プロトコル・チェーン設計:15〜25%
- コントラクト・ノード実装:25〜40%
- テスト・負荷試験:10〜20%
- 監査・リリース・運用設計:15〜30%
配分は案件ごとの編集用の目安で、開発会社の工程表と一致するとは限りません。そのため、監査の契約先や、監査後の修正が含まれるかも確かめておきます。
内訳は、L1コントラクトとブリッジの部分と、シーケンサーやBatcher、DAの部分に分けます。また、ProposerやProver、RPCとインデクサー、監視と障害対応の部分も個別に見ます。
AWS MarketplaceのCaldera掲載例では、1か月契約のRollup podが月額500米ドル、Blockscoutも月額500米ドルです。
AWSのインフラ費などは別途発生し得ます(出典: AWS Marketplace「Caldera Rollups」、2026年確認)。ただし、上記の数字は一部の価格で、監査やL1投稿費を含む本番のTCOではありません。
ランニングコストに含める範囲(L1・DA・監視・人材)
稼働後の費用は、月額料金だけでは決まりません。必要な運用項目を含めて試算します。
- 基盤:クラウド、ノード、RPC、ストレージ、インデクサー、エクスプローラー
- データと証明:ログ、バックアップ、L1投稿、DA、Prover計算資源
- 安全運用:ブリッジ監視、監査更新、バグバウンティ、オンコール、障害対応
- 変更対応:アップグレード検証、超過利用料、サポート、SLA、収益分配、移行費
RaaSでは、DA費、超過利用料、サポート、SLA、収益分配、終了時の移行費が別建ての場合があります。
本番Rollupは、月50万〜500万円に加えて、L1・DA、Prover、SLA、監査などを見込みます。自社運用の本格構成では、年1,000万〜1億円超となる可能性もある推定レンジです。
費用は運用の規模と体制で変わります。そのため、24時間監視、重大障害への対応時間、鍵管理、復旧訓練、人材まで含め、5年間の総保有コストで比べます。
Rollupのシステムで見積もりを取る際のポイント
見積もりの精度は、画面数やコントラクト数より、前提条件がそろっているかで決まります。そこで、同じ条件をRFPに記載して、複数社へ依頼します。
RFPには、想定取引量、資産、入出金、チェーンの責任範囲を書きます。また、監査、障害対応、規制確認、契約終了時の移行も含めます。
開発会社、プロトコル元、RaaS、クラウド、監査会社は役割が異なるため、区別して見ます。あわせて、納品物と本番の判断を担う人も明確にしておきます。
RFPに記載する取引量・受け入れ条件・対象外
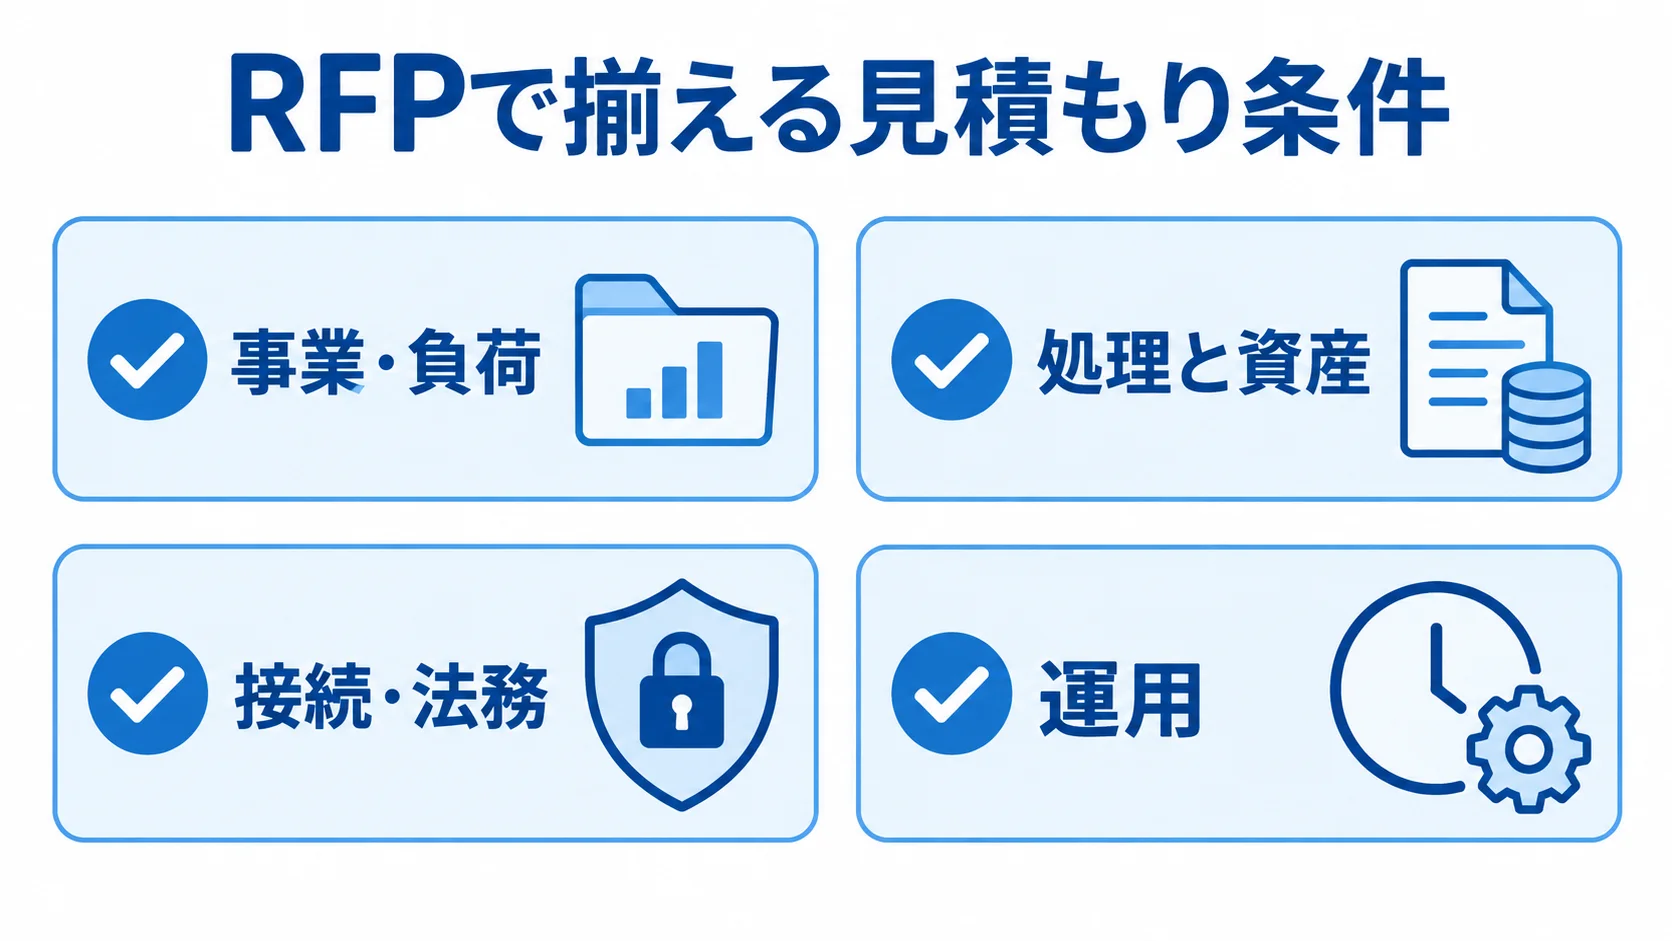
比べられる提案を得るため、事業、負荷、接続、運用と法務の前提をそろえます。
- 事業・負荷:目的、ユーザー数、日次・ピーク件数、TPS、平均データサイズ
- 処理と資産:確定時間、ガス設計、ウォレット、トークン、入出金経路
- 接続・法務:対応L1・L2、利用国、法務確認範囲
- 運用:稼働時間、許容停止時間、復旧目標
dAppか独自チェーンか、既存ブリッジを使うか自社で開発するかも書きます。また、受け入れ条件は、測定できる表現にします。
たとえば、指定負荷時のAPI 95パーセンタイル応答時間、一定期間の成功率、停止後の復旧時間を定めておきます。さらに、履歴をバックアップから復元できることや、管理者キーを単独で操作できないことも条件にできます。
相互運用、追加トークン、許可型機能、分析画面などは、初期対象外として明記します。これにより、追加請求や納期延長を抑えやすくなります。
複数社の同条件での比較と実装担当者の確認
候補は役割別に比べ、営業担当だけでなく、設計や運用を担うエンジニアにも質問します。
- 候補の役割:プロトコル開発元、RaaS、インフラ運用会社、SIer、監査会社
- 実績と障害:本番チェーン、障害履歴、公表方針、対応Stackと方式
- 安全性:ブリッジ、鍵管理、DA、監査、バグバウンティ
- 契約と移行:SLA、サポート時間、コード所有、搬出、終了時の引き継ぎ
Polygon CDKの資料では、ConduitとGatewayが実装プロバイダーとして示されています。さらに、デプロイ、インフラ、監視、運用の役割も整理されています(出典: Polygon Developer Docs「Going to Production」、2026年確認)。
Stackの提供元と実装・運用の担当は、別の会社になる場合があります。そのため、作業範囲と責任分界をそろえたうえで、価格、期間、納品物、保守条件を比べます。
ブリッジ・鍵・DA・契約終了時のリスクの確認
価格の安さだけで決めると、障害や攻撃が起きたときに、追加費用や責任の押し付け合いが生じるおそれがあります。
- 想定リスク:ブリッジ攻撃、シーケンサー停止、証明遅延、DA欠損、鍵悪用、ノード障害
- 安全策:脅威モデル、資産上限、緊急停止、マルチシグ、Timelock、鍵復旧
- 対応体制:監査、脆弱性報告、通知時間、利用者への説明
契約には、コードやDockerイメージ、設定の扱いを明記します。加えて、秘密情報の管理者、ログ・履歴の所有権、バックアップ、搬出形式も書きます。
契約書では、移行支援、SLA、免責、再委託、監査協力、終了後のサポートも見ておきます。
日本でトークン、交換、カストディ、送金を提供する場合は、Rollupの技術面と、サービスに関わる規制を分けて、法務に確認します。金融庁の制度改正やEUのMiCAなど、論点は対象地域とサービス形態で変わります。判断には、技術会社の説明に加えて、法務の見解も合わせます。
Rollupのシステム開発でよくある質問
既存L2と独自チェーン、OptimisticとZK、費用、依頼範囲について、発注前の判断に使えるよう回答します。
Rollupのシステムは既存L2を使うべきですか?
独自ガス代やアクセス制御が必須でなく、手数料や性能改善が目的なら、既存L2が合理的な場合が多いです。そのため、既存のノード、ブリッジ、開発ツール、ウォレット対応を使って、まずdAppの体験を検証できます。
一方で、専用ブロックスペース、独自経済圏、許可型アクセス、DA、ガバナンスを事業として管理する必要があるなら、独自チェーンを検討します。
Optimistic RollupとZK Rollupはどちらがよいですか?
どちらがよいかは、一概には言えません。出金待ち、証明計算資源、EVM互換性、プライバシー、監査、開発者採用で判断します。
- Optimistic:EVMやSolidity資産を活かしやすく、Fault Proofと異議申し立ての運用が必要
- ZK:有効性証明で確定を短くしやすく、Prover資源や証明遅延、回路・互換性の検証が重要
Ethereum公式は、ZK Rollupについて、取引をオフチェーンでまとめ、状態変更の要約と暗号学的証明をMainnetへ投稿する方式と説明しています(出典: ethereum.org「Zero-knowledge rollups」、2026年確認)。
選ぶ際は、代表的なコントラクト、ピーク負荷、出金、障害復旧をテストネットで比べます。技術の新しさは、判断の一つにとどめます。
Rollupのシステム開発費はいくらですか?
企画段階の推定レンジは、構築方式によって異なります。
- 既存L2のdApp:300万〜2,000万円
- RaaSのテストネット・PoC:100万〜1,000万円
- RaaSで本番チェーンと運用まで委託:1,500万〜6,000万円
- 自社運用:5,000万〜2億円程度
- 新規VMや証明系を含むプロトコル開発:1億〜5億円以上となる場合もあります
これらは企画段階の推定で、取引量、監査、ブリッジ、DAの範囲によって変わります。Prover、監視、法務、SLAの範囲でも変わるため、工程別の見積もりも併せて確かめます。
Rollupの開発会社には何を確認すべきですか?
まず、本番実績、対応するStackと方式、ブリッジとコントラクトの監査を見ます。そのうえで、シーケンサーやProverの障害対応、DAと履歴の復元、アップグレード権限を確認します。
鍵管理や24時間監視、SLA、コードと設定の納品、契約終了時の移行支援も、確かめておきます。回答の内容だけでなく、代表フローのPoC、テスト計画、復旧訓練、実装担当者の経歴まで聞くと有効です。
まとめ
既存L2のdAppと自社Rollupを切り分け、独自チェーンを選ぶ理由をKPIで説明できるようにします。そのうえで、要件整理から定着まで6段階で進めます。
判断軸:初期費用より資産保全を含むTCO
費用には開発のほかに、監査、L1投稿、DA、RPC、インデクサーが関わります。また、Prover、監視、鍵管理、更新、障害対応も関わります。法務や移行の費用も見込みます。
公開されている価格は一部サービスの参考値にすぎません。そのため、初期費用、月額、従量費、障害時費用を分けて、5年間の総保有コストで比べます。
最初の一歩:少額の代表フローを使ったPoC
PoCを発注する前に、代表フローと相談先への確認事項をそろえておきます。
- 代表フロー:入金、実行、L1投稿、残高確認、出金
- 検証条件:取引量、対象者、受け入れ条件、復旧目標
- 複数社への確認:同条件で相談し、ブリッジ・鍵の保護、DAと履歴の復元を確認
- 体制と責任:監査・テスト体制、利用者説明の責任分界
小さく検証してから本番の範囲を広げると、手戻りと資産リスクを抑えながら、継続利用につながるRollupを目指せます。
▼全体ガイドの記事
・Rollupのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。