
SaaSアプリの失敗は、テナント分離、チャーン(解約)、性能とSLA、課金・運用費・契約の4つの型に分けられます。
失敗の多くは、構造を事前に知っていれば避けられるものです。発注企業が成功事例以上に学ぶべきなのは、「なぜ失敗したのか」というリアルな教訓です。全体像をまだ把握していない方は、まずSaaSアプリ開発の完全ガイドからご覧ください。
スマホアプリ開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「スマホアプリ開発の完全ガイドブック」で詳しく解説しています。
▼開発を相談する前に読みたい無料ホワイトペーパー
・スマホアプリ開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
マルチテナント設計の不備によるデータ漏えい失敗
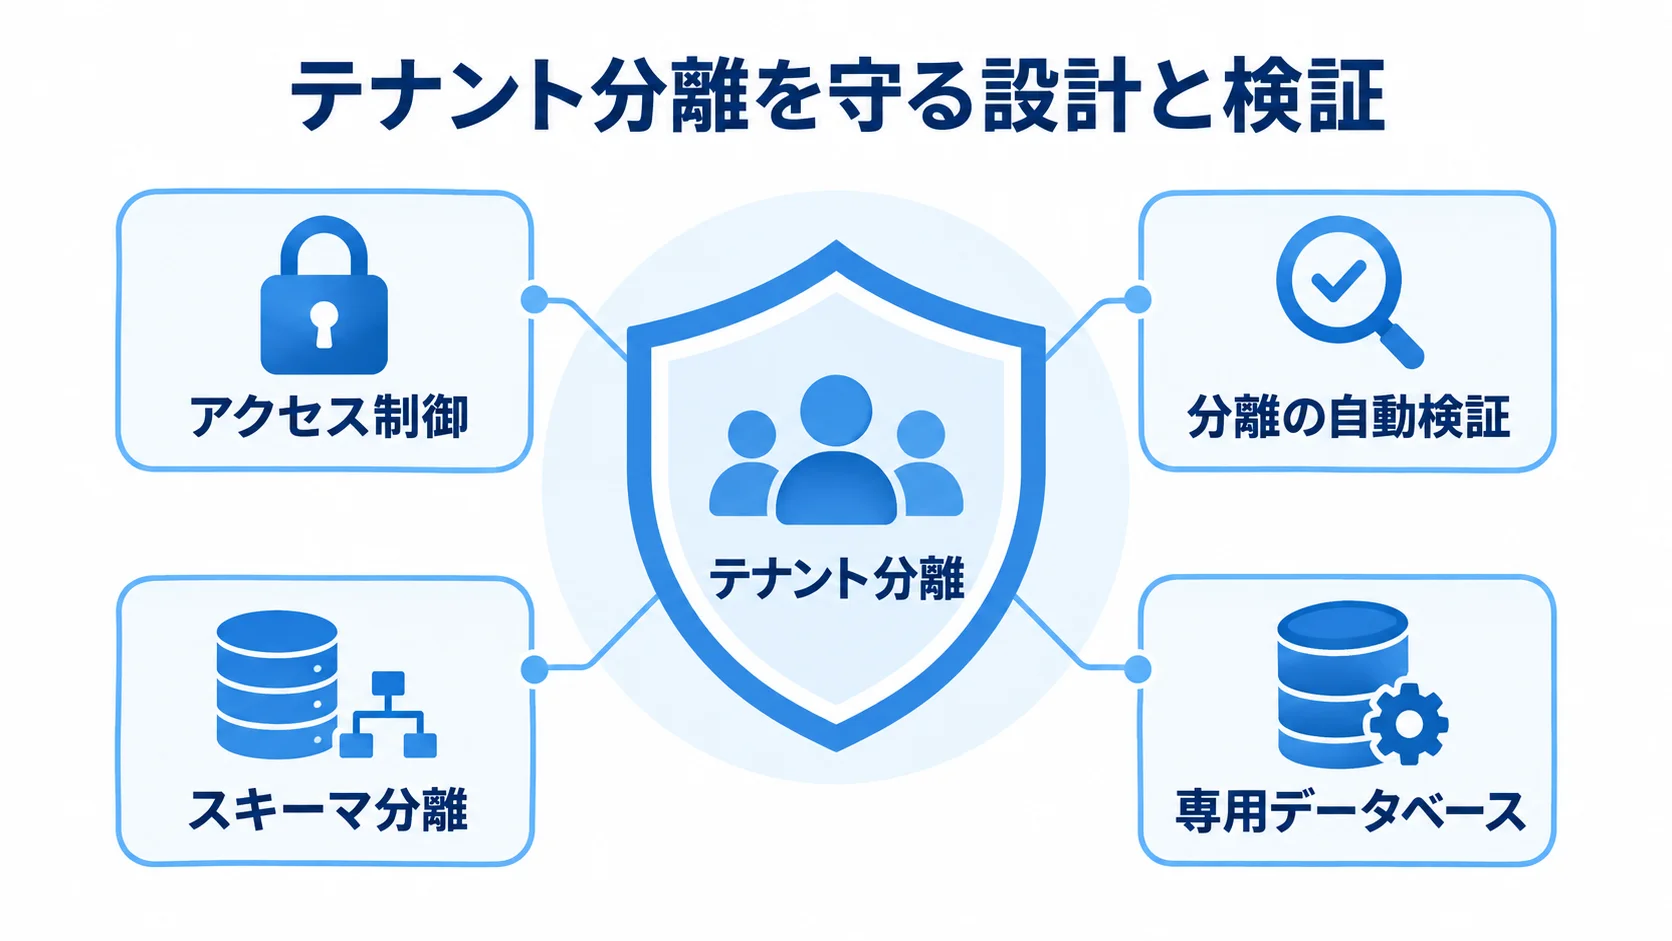
SaaSアプリの失敗で、もっとも深刻で取り返しがつかないのが、マルチテナント設計の不備による情報漏えいです。
複数の契約企業のデータを同じ基盤で扱うSaaSでは、テナント間のデータ分離が甘いと、ある企業の機密情報が別の企業に見えてしまいます。
これはSaaSの根幹を揺るがす失敗であり、一度起きれば信頼の回復は極めて困難です。
テナント分離が甘く他社データが見えた失敗
典型的な失敗は、コストを優先して全テナントでデータベースを共有する方式を選んだものの、アプリ側のアクセス制御の作り込みが甘く、本来は見えてはいけない他テナントのデータが見えてしまうケースです。
ただし、共有方式を選ぶなら、「すべてのデータアクセスに必ずテナントの識別条件を付ける」という規律を、設計と実装の両面で徹底する必要があります。この規律が一箇所でも漏れると、そこが情報漏えいの穴になります。テナント分離は、一部でも破れれば全体が破綻する、極めて厳しい要件です。
この失敗の背景には、「とりあえず動くものを早く作りたい」という焦りから、テナント分離の検証を後回しにする心理があります。しかし、データ分離はSaaSの絶対条件で、後から付け足すのではなく、設計の最初から組み込むべき土台です。
情報漏えいは、損害賠償や契約解除に加えて、ブランドの致命的な毀損も招きます。投資額や開発スピード以前に、テナント分離の堅牢さこそ、SaaSアプリで最初に死守すべき一線です。
- アクセス制御:他テナントのデータが、画面やAPIから取り出せない状態であること
- 分離の自動検証:別テナントへのアクセスを、テストで確かめ続ける仕組み
分離方式の設計と検証による漏えい防止
この失敗を防ぐには、データベース共有方式、スキーマ分離方式、専用データベース方式のなかから適切な方式を選びます。
顧客がセキュリティ要件の厳しい大企業であれば、共有方式の規律の徹底だけに頼らず、スキーマ分離や専用データベースで物理的に分ける選択も、開発会社と検討します。
そのうえで、テナント分離が正しく機能しているかを継続的に検証する仕組みが欠かせません。「別テナントのデータには絶対にアクセスできない」ことを、テストとして自動的に検証し続けます。
新しい機能を追加するたびに、分離が破れていないかを確認します。こうした検証の文化が、長期にわたって漏えいを防ぎます。
riplaは、フルスクラッチ受託と国内開発の立場から、テナント分離を設計の土台に据え、検証まで含めた堅牢なマルチテナント設計を支援しています。
テナント分離は、SaaSアプリの失敗を防ぐ最初の対策であり、同時に最も影響の大きい対策です。要件に落とし込む際は、『SaaSアプリのRFP/要件定義書/提案依頼書について』もあわせてご覧ください。
- 方式の選定:顧客のセキュリティ要件と、漏えい時のリスクの大きさ
- 検証の継続:新機能を追加するたびに行う、分離の確認
チャーン軽視で解約が止まらない失敗
SaaSアプリならではの、そして見えにくい失敗が、チャーン(解約)の軽視です。
新規顧客の獲得ばかりに注力し、既存顧客の解約を放置すると、いくら新規を増やしても収益が伸びない「穴の開いたバケツ」の状態に陥ります。
これは派手な障害のように目立たないため、気づいたときには事業が立ち行かなくなっている、という静かな失敗です。
新規獲得偏重で解約が積み上がる失敗
チャーン軽視の失敗は、リリース直後ほど気づきにくいのが厄介です。立ち上げ期は新規顧客が次々に増えるため、解約が出ていても全体の数字は伸びて見えます。しかし、毎月一定の割合で解約が続くと、ある時点で新規獲得と解約が釣り合い、それ以上は伸びなくなります。
継続課金モデルは、解約率が少し違うだけで数年後の収益が変わる構造です。
チャーンを計測も分析もせずに進めると、気づいたときには手遅れになります。根本原因の多くは、「作って売る」ことに集中し、「使い続けてもらう」ための機能とデータ基盤を軽視したことにあります。
たとえば、利用状況を計測する仕組みがアプリに組み込まれていないと、どの顧客が離脱しそうかを検知できず、手の打ちようがありません。チャーン軽視は、機能の問題であると同時に、SaaSを「売り切り」の感覚で捉えてしまう発想の問題でもあります。継続事業であるという本質を見失うと、この静かな失敗に飲み込まれます。
- 解約の見え方:新規獲得の数字だけでは隠れてしまう、毎月の解約
- 利用状況の計測:離脱しそうな顧客を検知するためのデータ
計測と定着投資によるチャーン抑制
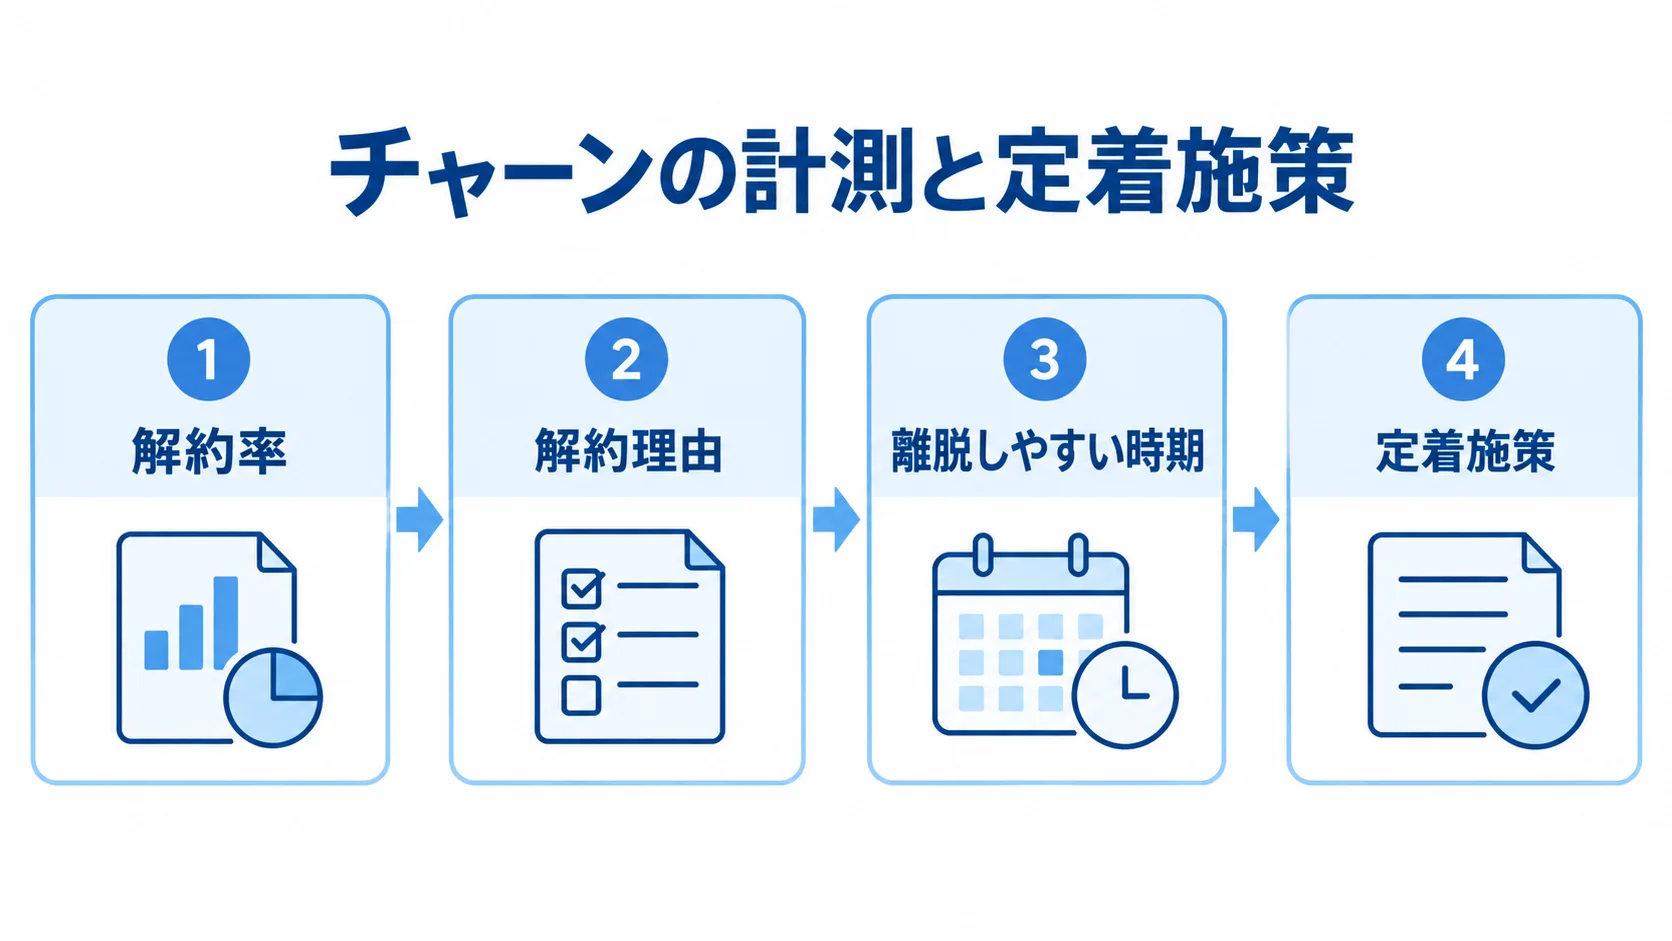
チャーンを防ぐ第一歩は、解約率を継続的に計測し、その変化を経営指標として追うことです。月次の解約率、解約理由、離脱しやすい時期を把握すれば、どこに手を打つべきかが見えてきます。
そのうえで、発注側は運用予算を定着施策へ継続的に充てます。具体的には、初回の成功体験を早めるオンボーディング、利用が落ちた顧客の早期検知、休眠ユーザーへの通知によるリエンゲージメントといった施策です。
維持費は初期開発費の年間15〜20%が目安です。この予算を、バグ修正だけでなくチャーン防止にも積極的に使うことが、収益を守る鍵になります。
重要なのは、チャーン対策を「リリース後に考える」のではなく、設計段階から織り込むことです。利用計測のデータ基盤をアプリの土台に組み込み、解約導線を誠実に設計して、定着機能への継続投資を予算に入れておきます。
新規獲得と同じ熱量で、継続事業であるSaaSではそれ以上の熱量で、チャーンに向き合う姿勢が、静かな失敗を防ぎます。
チャーンの軽視は、メリット・デメリットの判断とも深く関わります。判断の材料は、『SaaSアプリ開発/導入のメリット/デメリット/効果と判断基準について』もあわせてご覧ください。
- 利用データの計測:経営指標として追う解約率と、解約理由や離脱の時期
- 解約導線の設計:離脱する顧客に対して、誠実に設計された導線
スケーラビリティ・SLA軽視で障害多発の失敗
SaaSアプリが成長軌道に乗ったときに表面化するのが、スケーラビリティとSLA(サービス品質保証)の軽視による失敗です。
立ち上げ期の少ない利用を前提に作った構成のまま顧客が増えると、性能が破綻して障害が多発し、せっかく獲得した顧客を失います。
「最初は動いていたのに、伸びた途端に壊れる」という、成長期ならではの落とし穴です。
利用増で性能が破綻する失敗
成長期の性能破綻には、典型的なパターンがいくつかあります。
テナント数が増えてデータ量が膨らむと、処理が遅くなります。また、特定のテナントの大量アクセスが他のテナントの性能を巻き込んで落とす「ノイジーネイバー(騒がしい隣人)問題」もあります。たとえば、ピーク時間帯にアクセスが集中して、画面が固まるといったケースです。
これらは、立ち上げ期の小さな負荷だけを想定して設計したことに起因します。SaaSは成長すると負荷が桁違いに増えるため、「今動くこと」だけを基準に設計すると、成長そのものが事故の引き金になります。
また、SLAを軽々しく約束する失敗もあります。営業段階で「99.9%の稼働率を保証します」と謳ったものの、それを実現する冗長構成も、達成状況を測る監視も整っていないケースです。
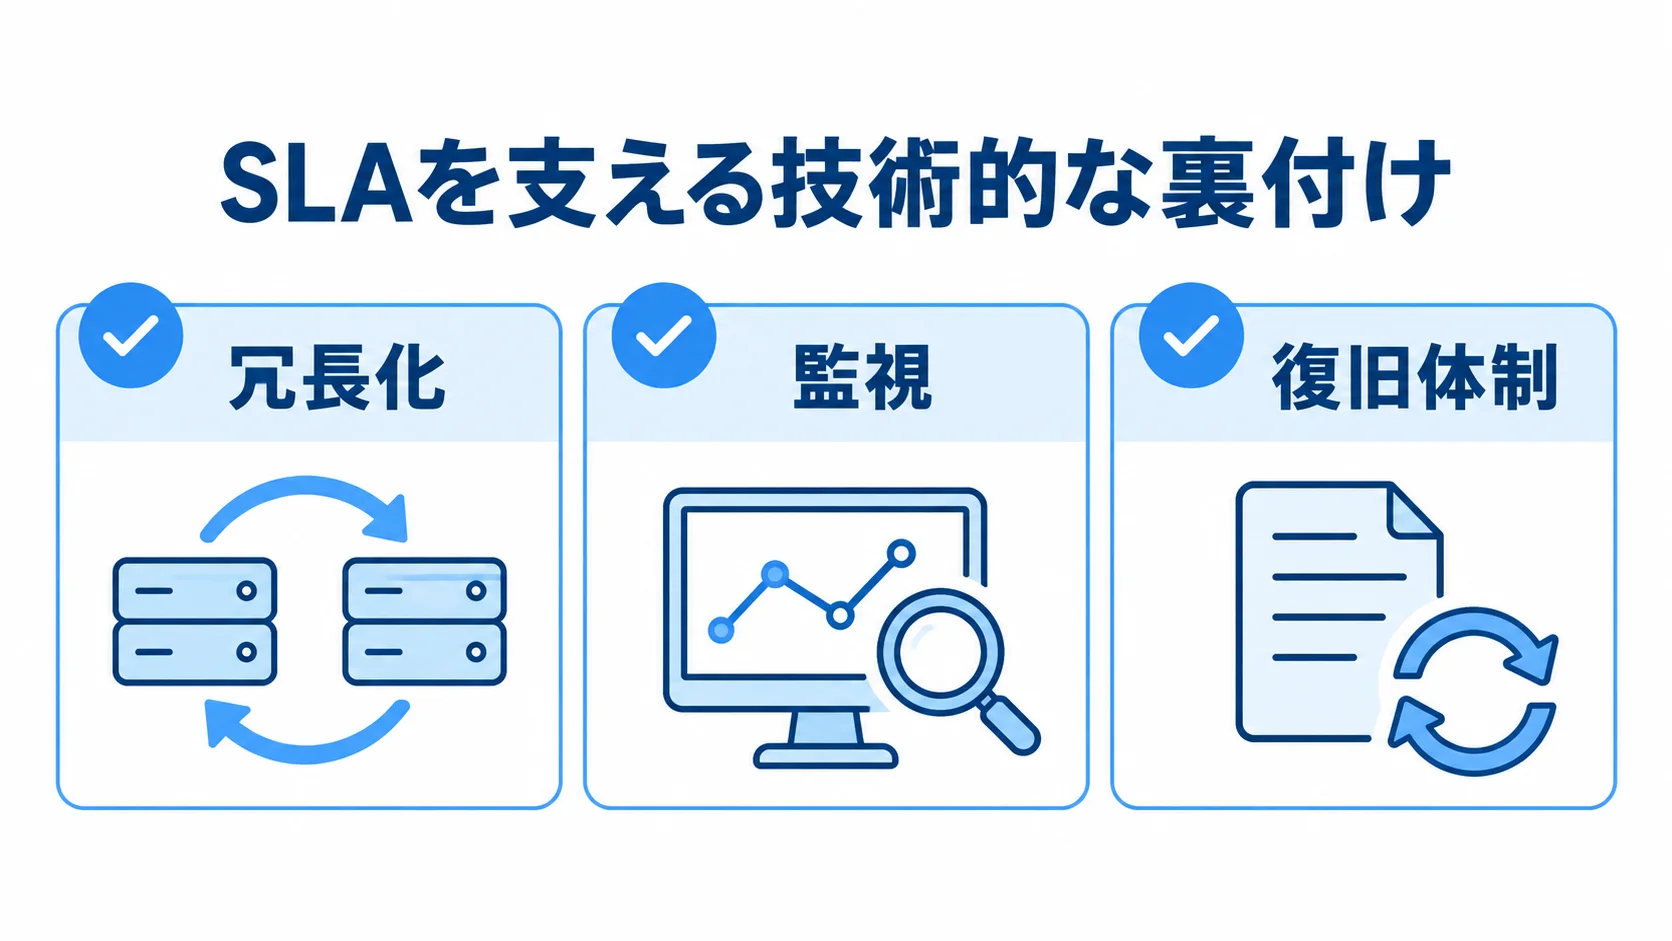
いざ障害が起きると、約束を守れず契約違反になり、信頼を失います。SLAは、冗長化、監視、復旧体制といった技術的な裏付けがあって初めて約束できるものです。裏付けのないSLAは、守れない約束、いわば空手形になります。
- 負荷の想定:テナント数とデータ量が増えた後の規模まで考えた設計
- SLAの裏付け:冗長化、監視、復旧体制の有無
段階的な負荷設計と監視による防止
この失敗を防ぐには、「現時点の規模」と「成長後に拡張する前提」を分けて設計します。最初は小さな構成で始めても構いません。ただし、利用が増えたときにサーバーを増やして対応できる、スケールアウトの拡張性を、設計の前提として持っておきます。
ノイジーネイバー問題に備えるには、テナントごとの負荷を監視し、必要に応じてリソースを分離できる設計にしておくことも有効です。MVP段階では速度を優先した構成にし、伸びることが確認できたら、計画的にスケーラブルな基盤へ作り替えます。この二段構えが現実的です。
SLAについては、約束する水準を、それを支える技術的な裏付けと一致させることが鉄則です。開発会社は、稼働状況を常時監視してエラーを検知し、障害から復旧できる体制を整えます。そのうえで、その能力の範囲で現実的なSLAを設定します。
監視機能でSLAの達成状況を実測し、顧客に説明できるようにしておきます。スケーラビリティとSLAは、見えにくい運用機能ですが、成長期に顧客の信頼を守るために欠かせません。利用が増えるほど効いてくるこれらの設計を、成長を見据えて最初から織り込むことが、障害多発の失敗を避ける鍵です。
- 現時点の規模:いまの利用量に合わせた、過大ではない構成
- 成長後の拡張性:サーバーを増やして対応できるスケールアウトの余地
課金・運用費・契約(ロックイン)の失敗
SaaSアプリには、お金と契約にまつわる失敗も潜んでいます。課金処理のバグによる損失、運用費の見積もり不足による破綻、そしてベンダーロックインやソースコード著作権の見落としにより、身動きが取れなくなることです。
これらは、目先のことに気を取られると見落としがちですが、長期の事業継続に深く関わるリスクです。
課金バグと運用費の見積もり不足
課金まわりの失敗は、直接お金のトラブルになります。
もう一つは、運用費の見積もり不足です。構築費にばかり目が行き、リリース後のランニングコストを軽視すると、運用フェーズで予算が破綻します。
維持費は初期開発費の年間15〜20%が目安です。
SaaSは継続事業であり、運用費は「収益で賄い続ける」前提で設計しなければなりません。そのため、構築段階で「公開後に誰が、どれだけの工数とコストで運用するのか」を見積もり、予算化しておくことが、長期的な失敗を防ぎます。
- 決済まわりの作り込み:日割り計算、リトライ、二重課金の防止
- 運用費の内訳:サーバー費用、保守・改善費、カスタマーサポートの人件費
なかでも、請求漏れや決済失敗時の売上の取りこぼしといったバグは、顧客の信頼を損ない、返金や対応に追われる原因になります。
決済機能単体でも80〜200万円が目安の作り込みが必要で、サブスク特有の処理を加えると、さらに複雑です。決済まわりを安易に自前でフルスクラッチすると、仕様の抜けがそのままお金の事故につながります。
実績のある決済やサブスク管理の仕組みを活用し、自社で作り込む範囲を絞ることが、課金トラブルを防ぐ堅実な策です。
ロックイン・著作権のリスクとリカバリー
契約面の失敗で代表的なのが、ベンダーロックインです。特定のプラットフォームや特定の開発フレームワークに深く依存すると、後から乗り換えたり内製化したりするのが困難になります。とくに技術選定では、エンジニアの採用難易度も考慮すべきです。
一次データによる採用難易度は、「React Native > Swift/Kotlin > Flutter > KMP」の順です(左ほど採用しやすい。出典:ripla)。採用が難しいフレームワークを選ぶと、担当者の退職時にリカバリーできなくなる経営リスクを抱えます。そのため、技術選定は、目先の開発効率だけでなく、退職時の保険として採用市場まで見据えて行うことが大切です。
外部に開発を委託する場合、ベンダーを変更したいときにソースを渡してもらえず、身動きが取れなくなります。
万一プロジェクトが炎上した場合は、要件を絞り込むフェーズ分割で、最優先の機能だけを小さくリリースして立て直すのが有効です。
riplaは、フルスクラッチ受託と国内開発の立場から、ロックインを避ける透明な進め方と、必要に応じたリカバリー支援を行っています。
失敗の構造を知り、防衛策を備えることが、最大のリスク管理です。具体的な成功・回復の事例は『SaaSアプリの導入/開発事例や活用/成功事例について』もあわせてご覧ください。
- ソースコードの帰属:契約で明確にしておく項目
- 採用市場の視点:担当者の退職に備えた、フレームワーク選定の判断材料
契約の段階で、検収基準、SLA、契約解除や損害賠償の取り決めをしておくことが、いざというときの自衛策になります。
まとめ
SaaSアプリ開発・導入の失敗は、ほぼすべて、本記事で見た4つの型のどれかに起因します。その4つは、「マルチテナント設計の不備によるデータ漏えい」「チャーン軽視で解約が止まらない」「スケーラビリティ・SLA軽視で障害多発」「課金・運用費・契約(ロックイン)の失敗」です。
テナント分離の不備は一度で信頼を崩壊させ、チャーン軽視は穴の開いたバケツのように静かに収益を蝕み、成長期の性能破綻は獲得した顧客を失わせます。
これらはすべて、事前に構造を知っていれば避けられる失敗です。失敗を避ける鍵は、まずテナント分離を徹底して検証することです。そのうえで、チャーンを計測して定着に投資し、成長を見据えた負荷設計と、裏付けのあるSLAを整えます。
また、運用費の予算化と、契約(ソースコード帰属・ロックイン回避)の管理も欠かせません。万一炎上しても、フェーズ分割で立て直せます。
riplaはフルスクラッチ受託と国内開発、元事業会社出身の知見を組み合わせ、こうした失敗を構造的に防ぐ進め方と、必要に応じたリカバリー支援を行います。
全体像の確認には、あらためて完全ガイドをご活用ください。
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。