
SIEM開発会社は、既存クラウドとの親和性、対象ログの接続実績、SOC体制の3つで比べると、自社に合う候補を絞り込みやすくなります。
6社それぞれの特徴を見たうえで、会社の選び方も順に取り上げます。全体像はSIEM開発の完全ガイドで確認できます。
▼全体ガイドの記事
・SIEM開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SIEM開発のパートナー選びが重要な理由
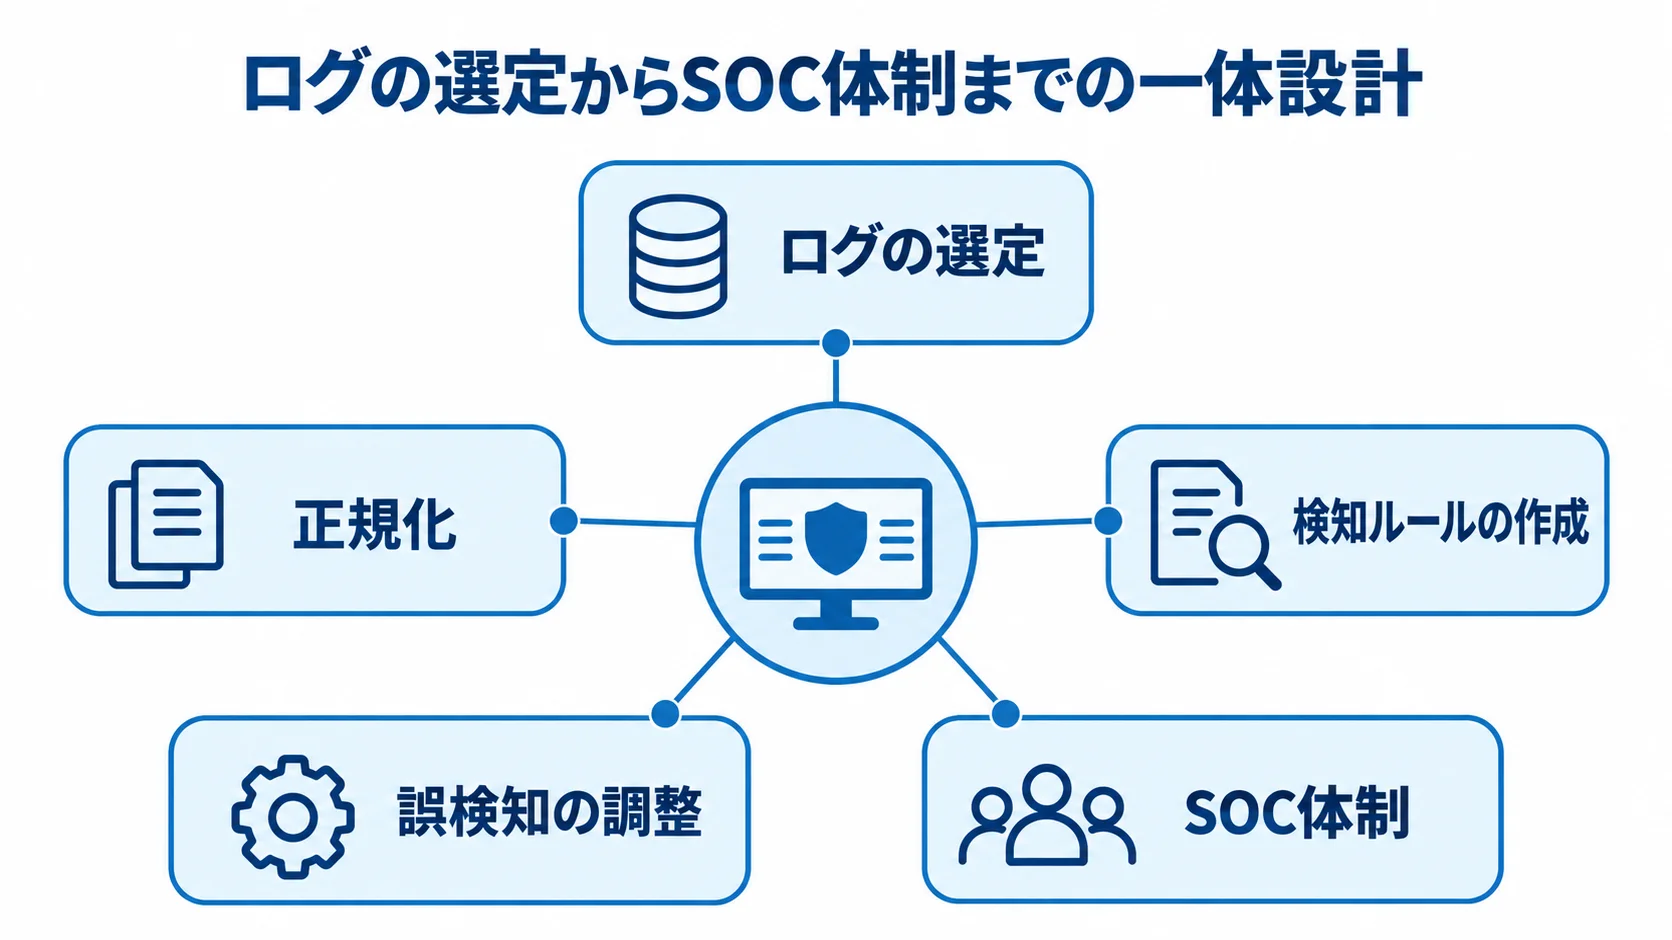
製品を導入しただけでは、SIEMは機能しません。ログの選定から正規化、検知ルールの作成、誤検知の調整、SOC体制までを一体で設計して、はじめて使える状態になります。そのため、パートナーの選び方を誤ると、「導入したのに使われない」状態に陥りやすくなります。
発注前に確認すべきポイント
候補を絞るときは、自社の環境や運用に合うかを、観点ごとに比べます。
- 既存環境との親和性:得意なクラウドや既存資産との適合の度合い。
- ログと導入支援:対応ログ源と、要件定義から運用までの担当範囲。
- 運用と実績:SOC・MDR連携、公共・金融・重要インフラなどでの導入経験、日本語サポートの有無。
- 見積方式:概算の出し方と費用の内訳。
RFPに呼ぶ候補は、知名度よりも、自社のクラウド環境、監視体制、予算に合うかで選びます。
適切なパートナー選定が成否を分ける理由
製品を販売するだけのベンダーと、要件定義からPoC、運用まで支援するベンダーとでは、稼働後の安心感に差が出ます。
費用は製品価格、導入開発費、SOC運用費に分かれ、区別せずに比べると、初期費用は安くても運用時に想定外の費用が生じることがあります。
6社の特徴と確認事項を先に押さえておくと、RFPの作成や社内稟議の段階から、現実的な予算感で比べられます。
株式会社ripla|コンサルから開発まで一気通貫の支援
riplaは、コンサルティングから開発まで一気通貫で支援します。IT事業会社として社内DXを推進した経験を活かし、業務成果とシステムの定着まで支えます。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。また、企業の業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
複数システムのログを扱うSIEMでは、機能を比べるだけでなく、自社業務のリスクを洗い出す上流工程が欠かせません。
riplaは現場の業務を理解したうえで要件を整理します。ログ源を一覧にして、検知ユースケースの優先順位を経営指標と結び付けて検討したい企業に向いています。
大規模なSOC構築を一括で任せる場合だけでなく、まずは自社の課題整理やPoC計画から相談したい場合の窓口としても検討できます。
得意領域と相談時の確認事項
相談の際は、製品選びまで任せたいのか、既存クラウドやEDRを前提にしたログ連携と運用体制づくりを頼みたいのかを、最初に伝えておきます。
高度な脅威ハンティングなどは、専門ベンダーとの協業が必要になる場合もあります。そのため、要件整理、RFP作成、ベンダー選定の伴走、プロジェクト推進のどこまでを依頼するかを明確にしておくと、体制を組みやすくなります。
日本マイクロソフト株式会社|Microsoft 365・Azure利用企業との統合
日本マイクロソフトは、クラウドSIEM「Microsoft Sentinel」を中心に提供しています。Defender XDR、Entra、Security Copilotとも組み合わせられます。
2025年に発表されたSentinel data lake構想では、350を超えるネイティブコネクタが示されました。さらに、AIエージェントの活用により、コストを抑える方向性も打ち出されています(出典: Microsoft Security Blog「Microsoft Sentinel data lake」、2025年)。
特徴と強み
既存環境との統合事例と料金体系を見ていきます。AVEVA社は2025年、SaaS移行に合わせてSentinelを採用しました。
AVEVA社は、セキュリティコストの回避と運用効率化を実現したと公表しています(出典: Microsoft Customer Stories「AVEVA achieves secure SaaS migration goals and cuts security costs with Microsoft Sentinel SIEM」、2025年)。
- 既存ライセンスとの親和性:Microsoft 365やAzureを使う企業は、手持ちのライセンスを生かして、ログを統合しやすい特徴があります。
- 料金体系:従量課金モデルです。
料金については、コミットメントティアがWebサイト上で100GB/日から用意されています(出典: Microsoft Learn「Plan costs and understand pricing and billing」、2026年確認)。
得意領域・実績と確認事項
Microsoft 365、Azure、Entra IDなどの既存契約を活用して統合したい企業が、主な候補になります。
実装は直販のほか、認定パートナーや国内SIerの体制でも提供されます。RFPでは、日本語での運用支援、コミットメントティアの選び方、長期保管のコストの抑え方を具体的に聞いておきたい点です。
グーグル・クラウド・ジャパン合同会社|大規模ログと脅威インテリジェンスの強み
グーグル・クラウド・ジャパンは、Google Security Operations(旧Chronicle系)を中心に提供しています。Google Threat IntelligenceやGeminiとも組み合わせられ、クラウド、オンプレミス、エンドポイントのログを統合しやすい点も特徴です。
2025年には、Emerging Threats Centerが公表されました。
Googleは同センターで、Geminiを使った検知エンジニアリングと脅威インテリジェンスを強化し、検知ギャップへの対応力を高めています(出典: Google Cloud Blog「Introducing the Emerging Threats Center in Google Security Operations」、2025年)。
特徴と強み
大規模ログの取り込みと検索性能に強みがあり、GCP監査ログやGoogle Workspaceログとも親和性があります。
条件を満たす場合は、GCP監査ログとGoogle Workspaceログが、それぞれ最大10GB/日までデータ上限の対象外になる制度があります。Google Cloudがこの制度を案内しています(出典: Google Cloud「Google Security Operations Data Benefit Program」、2026年確認)。
2026年契約向けの適用条件は、対象SKUや年間契約額などになります。
得意領域・実績と確認事項
大規模ログ、脅威インテリジェンス、検知エンジニアリングを重視する企業に合う選択肢です。契約前に聞いておきたいのは、Google Cloudパートナーの導入・MDR体制、データ上限外プログラムの適用条件、契約終了時のデータ取り出し方法です。
Splunk Services Japan合同会社|広いログ連携とSOCの検索・調査力が強み
Splunkは、Splunk Enterprise Securityを中心に、幅広いログ・データ連携と検索・分析のエコシステムを備えています。
マルチベンダー環境のログを横断して扱えるため、既存のSplunk資産を活かしたい企業や、SOCの検索・調査力を重視する企業に合っています。
特徴と強み
特定のクラウドやOSに縛られず、多様なログソースを横断して検索・可視化できます。
検索言語(SPL)と、それを支える分析基盤が蓄積されています。そのため、独自の分析ロジックやダッシュボードを組みたい企業にとって、選択肢のひとつになります。
得意領域・実績と確認事項
既存Splunk資産を活かしたい企業や、複雑なマルチベンダー環境を扱う企業が主な候補です。
契約単位や取り込み量に応じた課金、追加機能のライセンスのほか、運用人材の確保にかかる費用も、個別に見積もる必要があります。そのうえで、総保有コストで比べることが重要です。
日本アイ・ビー・エム株式会社|ハイブリッド環境と大企業の統制に対応
日本アイ・ビー・エムは、QRadar系のSIEM・SOARに、IBM Consultingやセキュリティ運用サービスを組み合わせて提供できます。ハイブリッド環境や金融・大企業の統制要件に対応できるため、既存のIBM資産を活用したい企業に適しています。
特徴と強み
コンサルティングから運用支援までを一体で提供でき、金融機関や大企業のガバナンス要件に対応してきた実績があります。また、オンプレミス資産とクラウドを併用するハイブリッド構成でも、統一した監視基盤を組み立てやすい点が特徴です。
得意領域・実績と確認事項
ハイブリッド環境を抱える企業、金融・大企業の統制が求められる企業、既存のIBM資産を活かしたい企業が主な候補です。
提案を受ける際は、製品ロードマップ、クラウド移行の方針、現行資産からの移行条件を聞いておきたいところです。また、コンサルティングと運用の費用区分も比べます。
日本電気株式会社(NEC)|国内SOC運用と幅広い業種対応が強み
NECは、国内の大規模システム、公共・重要インフラ、SOC・CSIRT運用の知見を持つシステムインテグレーターです。グループ会社のNECネッツエスアイは、24時間365日のセキュリティ運用監視サービス(SOC)を提供しています。
その体制では、監視ログをSIEMに集め、異常を検知した時点でSOCが調査・報告します(出典: NECネッツエスアイ「セキュリティ運用サービス(SOC)」公式情報、2026年確認)。
特徴と強み
NECグループは、日本語での要件整理、国内拠点でのSOC運用、幅広い業種の監視対応を強みとしています。
予兆検知からインシデント対応まで一括で相談したい企業に適しています。海外拠点との時差を気にせず、国内体制で運用したい場合も候補になります。
得意領域・実績と確認事項
公共・重要インフラ、国内拠点、サプライチェーンを重視する企業が主な候補です。提案の段階では、製品中立性、採用するSIEM製品、監視時間帯、担当者の資格と体制、報告レポートの粒度を、具体的に聞いておきます。
SIEM開発会社の選び方
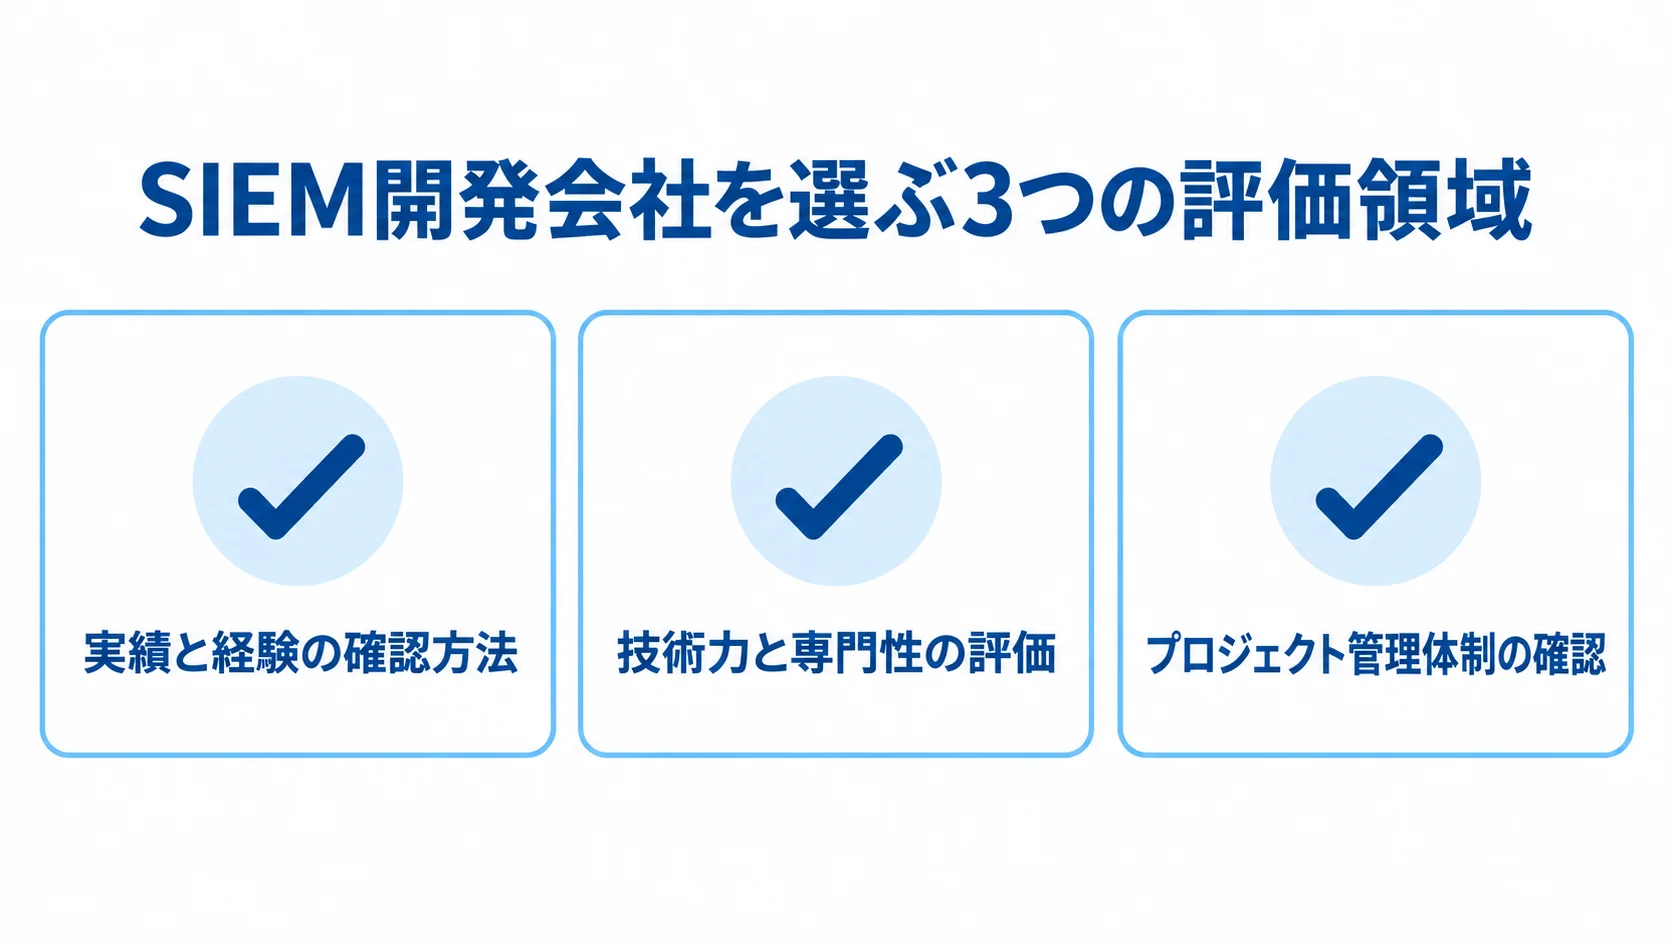
会社名よりも、既存のクラウド環境、対象ログ、希望する監視体制に近い実績を基準に選ぶと、比較しやすくなります。
まず、全社で統一したクラウドSIEMを求めるのか、既存のオンプレミス資産を活かして段階的に移行するのかを決めます。そのうえで各社を比べると、提案条件を同じ基準で見比べられます。
実績と経験の確認方法
「セキュリティ実績がある」という説明だけで済ませず、案件の内容を具体的に聞きます。
- ログと接続:対象ログの量と、取り込んだ実績のあるログソースの種類。
- 導入と調整:PoCの進め方と、誤検知の見直しにかけた期間。
- 運用実績:SOCの監視時間帯、検知率・誤検知率の改善の度合い。
同業種・同規模に近い案件の工程表を提示できるかどうかも、実務上の判断材料になります。
技術力と専門性の評価
技術面では、接続から自動化までどこまで対応できるか、安全に運用する仕組みがあるかを見ます。
- ログ処理:対応コネクタ、正規化、エンリッチメントの精度。
- 分析・連携:UEBA(ユーザー・エンティティ行動分析)の実装可否と、SOAR自動化の範囲。
- 安全対策:AI検知の承認フローと、誤動作時の復旧手順。
AIによる検知支援を打ち出す会社もあります。ただし、検知結果を検証しないまま自動遮断につなぐと、業務に影響するおそれがあります。
プロジェクト管理体制の確認
要件定義、PoC、本番実装、運用移行の各段階に責任者を置いてもらい、成果物と検収条件は契約に定めておきます。さらに、契約に明記しておきたいのは、追加改修の単価、契約終了時のデータ返却、再委託先の管理です。
個人情報のマスキング、データ所在地、監査証跡など、日本企業特有の要件は、ログの改ざん・削除対策も含めて発注チェックリストにまとめておくと、RFPの作成に役立ちます。
よくある質問(FAQ)
会社選びで多く寄せられるのは、費用体系、対応クラウド、SOC運用の有無です。発注前に判断しやすいよう、要点をまとめて回答します。
SIEM開発の費用はどのくらいですか?
PoCやスモールスタートは50万〜350万円、中小規模の本番導入は300万〜1,500万円が、編集部による推定の目安です。
部門横断や中堅企業規模では800万〜3,000万円、大企業・高要件環境では2,000万〜1億円超となる場合もあります。金額はログ量、保存期間、SOC運用の有無によって変わります。
クラウドSIEMとオンプレミスSIEMはどちらを選ぶべきですか?
どちらが優れているかは、自社の状況によって変わります。基盤運用の負担を減らして早く始めたい場合は、クラウドSIEMが候補になります。
データ主権や閉域網、OT・制御系との接続を重視する場合は、オンプレミスが候補に挙がります。あわせて、既存クラウドとの親和性や、サービスから退出する際のデータ移行も比べておきます。
開発会社には何社くらい相談すべきですか?
要件と評価基準をそろえたうえで、3〜5社程度にRFIやRFPを依頼すると、比較しやすくなります。
製品ベンダーの直販に加えて、業務整理やPoC支援を得意とする会社も含めたうえで、提案範囲をそろえます。価格だけでなく、PoCの成果物、運用体制、契約終了時の移管条件も、同じ配点で評価します。
まとめ
6社の特徴を自社の課題に照らした比較
Microsoft 365・Azureとの統合を重視するか、大規模ログと脅威インテリジェンスを重視するかで、適したパートナーは異なります。広いログ連携やSOCの検索力、ハイブリッド環境や大企業の統制、国内SOC運用についても、それぞれ向き不向きがあります。
比較では、会社の優劣を一律に決めず、自社の課題と各社の提案範囲を対応させて評価します。
対象範囲とRFPの評価基準の統一
各社の得意領域を比べる際は、それぞれの提案が自社のどの課題に対応するかを押さえておきます。
- ripla:業務整理やPoC計画から相談できる点。
- Microsoft・Google:既存クラウドとの統合の度合い。
- Splunk:広いログ連携の範囲。
- IBM:ハイブリッド環境への対応力。
- NEC:国内SOC運用の体制。
候補を比べる前に、対象範囲と評価条件をそろえておきます。
- 対象ログを認証、境界防御、クラウド、エンドポイント、業務アプリに分け、日次ログ量、保存期間、監視時間帯を整理します。
- 同じ要件を複数社へ提示し、費用に加えてPoC、誤検知調整、SOC体制、契約終了時のデータ返却を比べます。
これらの比較を進めると、長期的な運用リスクを抑えられます。
▼全体ガイドの記事
・SIEM開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。