
SIEMは、サーバーやネットワーク機器、クラウドなどのセキュリティログを集めて分析し、攻撃や異常の兆候を検知する仕組みです。必要な方式や費用、運用の負荷は、監視するログの範囲、検知ルール、対応体制によって変わります。
各テーマの詳細は、関連記事もご覧ください。
▼関連記事一覧
・SIEM開発の進め方
・SIEM開発でおすすめの開発会社6選と選び方
・SIEM開発の見積相場・費用
・SIEM開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SIEMの定義
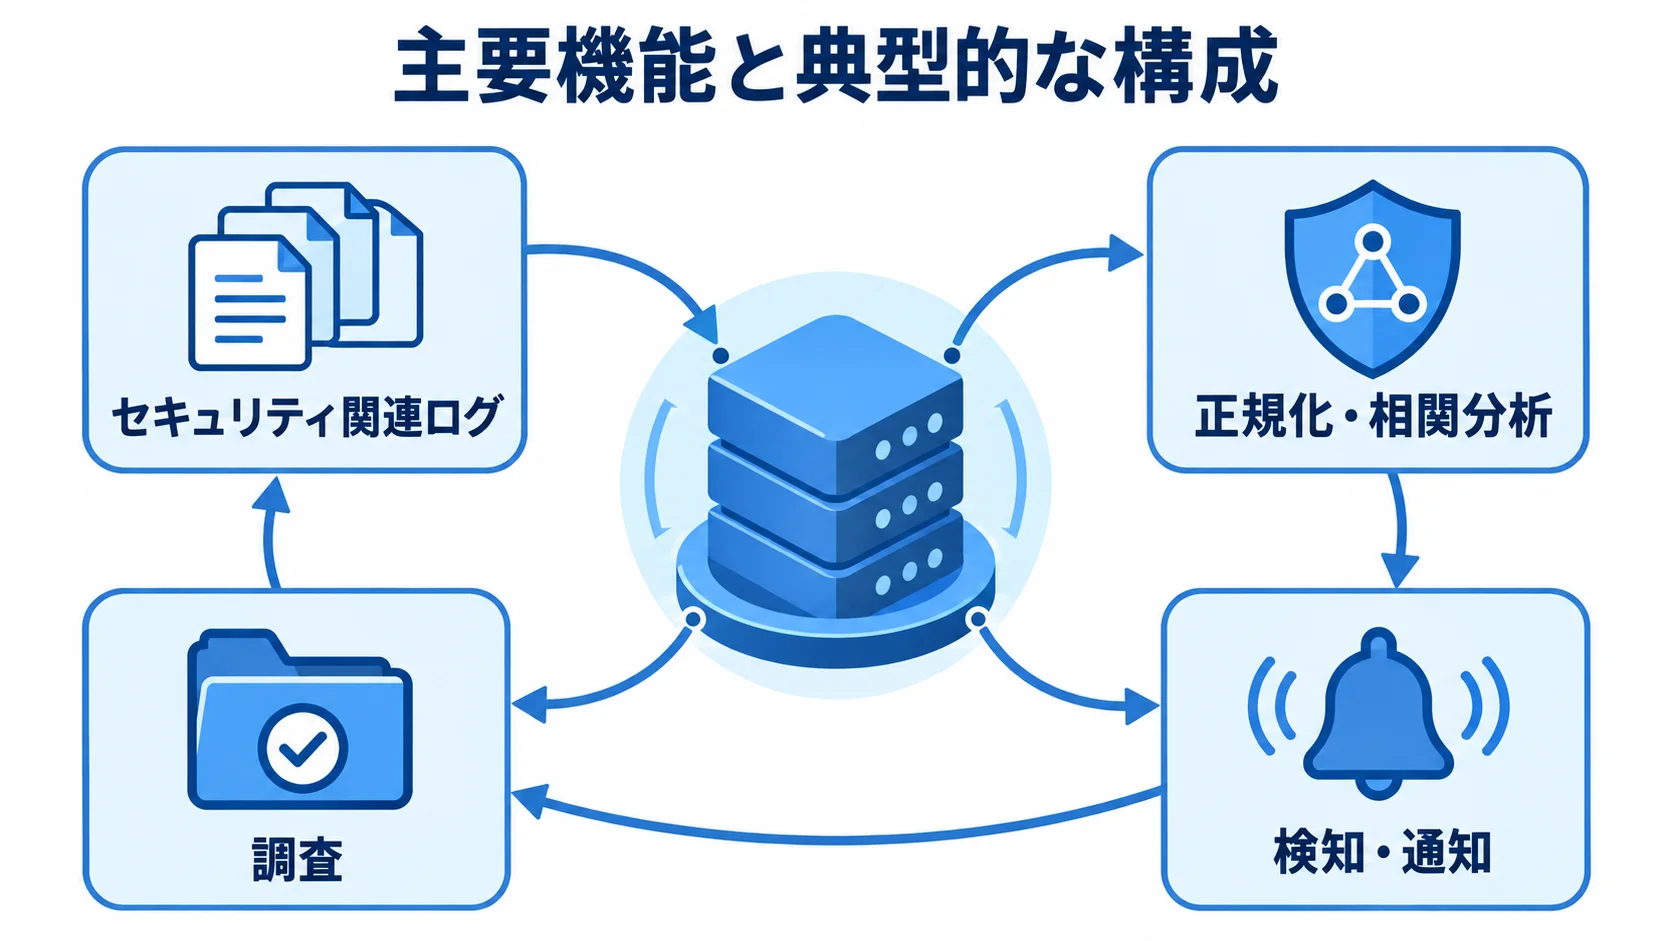
SIEM(Security Information and Event Management)は、セキュリティ関連ログを集約し、正規化・相関分析する仕組みです。
攻撃や異常の兆候を検知・通知し、調査までを支えるのがSIEMの役割です。ログを保管するだけのツールとは、役割が異なります。
対象になるログには、サーバーやネットワーク機器、認証基盤、クラウドなどがあります。エンドポイントや業務アプリケーションのログも、対象に含まれます。
SIEMは、監視対象や兆候の判断、誰がどの手順で対応するかまでを運用に落とし込む基盤です。
主要機能と典型的な構成
ログの収集から通知までは、役割の異なる5つの機能が順に受け持ちます。
- 収集・転送:ログを集めて分析基盤へ送ります。
- 正規化・エンリッチメント:ログの形式をそろえ、情報を補う機能です。
- 検知・相関分析:ルールやUEBA(ユーザー・エンティティ行動分析)で兆候を見つけ出します。
- 通知・調査:アラートやケースの管理、検索・調査・可視化を担当します。
- 外部連携:SOAR、チケット、通知ツールとつなぎます。
典型的な構成では、ログソースから収集エージェントやコレクタを経て、転送・キューへ送られます。続いて、パーサーで正規化し、検索可能な分析ストレージに格納します。最後に、検知ルールやUEBAでアラートを生成し、ケース管理を通じてSOC・CSIRT・SOARへつなぎます。
クラウドSIEMでは、基盤の運用をサービス側に寄せられます。一方で、ログの選定や保存期間のほか、ルールと対応責任は利用企業側に残ります。
SOC・SOAR・XDR・EDR・ログ管理との違い
似た言葉が並ぶため、それぞれの役割を分けて捉えておくと、打ち合わせでの認識合わせがしやすくなります。
- SIEM:セキュリティログを分析する仕組みです。
- SOC:監視・対応を担う人とプロセスの体制です。
- SOAR:アラート対応やチケット起票を自動化・調整するツールです。
- XDR・EDR:XDRは複数レイヤー、EDRはエンドポイントの検知・対応を担う製品カテゴリです。
- ログ管理:ログの収集・保存を主な目的とします。
24時間365日の監視は、SIEMとSOC、インシデント対応手順を組み合わせて機能させる形になります。
SIEMの種類
SIEMの方式は、4つに整理できます。1つ目はクラウド・SaaS、2つ目はパッケージ・マネージド製品です。3つ目はオンプレミス・専用環境、4つ目はスクラッチです。データ主権の要件、既存システムとの親和性、専門人材の有無を踏まえて選びます。
クラウドSIEMとパッケージ製品の特徴
クラウドSIEM・SaaSは、最短で始めやすく、冗長化や基盤更新の負担も小さい方式です。
- クラウドの比較観点:既存クラウド・グループウェアとの親和性、従量課金、データ所在地、退出時の移行性。
- パッケージ・マネージド製品:標準コネクタ、検知ルール、運用知見を活用しやすい方式です。
- 製品の比較観点:ライセンス、専門スキル、追加費用、既存ログ分析基盤との親和性、マルチベンダー環境の検索・調査力を比べます。
オンプレミスとスクラッチの特徴
オンプレミスとスクラッチは、管理要件や標準製品への適合性を踏まえて選びます。
- オンプレミス・専用環境:閉域網、厳格なデータ管理、既存設備との接続、特殊な性能要件に向きます。
- 自社での維持管理:サーバー、ストレージ、バックアップ、パッチ、冗長化を、自社または委託先が担います。
- スクラッチ:独自業務、特殊な制御系、固有ワークフローが標準製品に合わない場合に限る選択肢です。
- 標準SIEMの拡張:API・収集・画面・SOARの拡張は、更新やルールの維持の面で、独自エンジン開発より安全な場合が多くあります。
SIEM開発の進め方
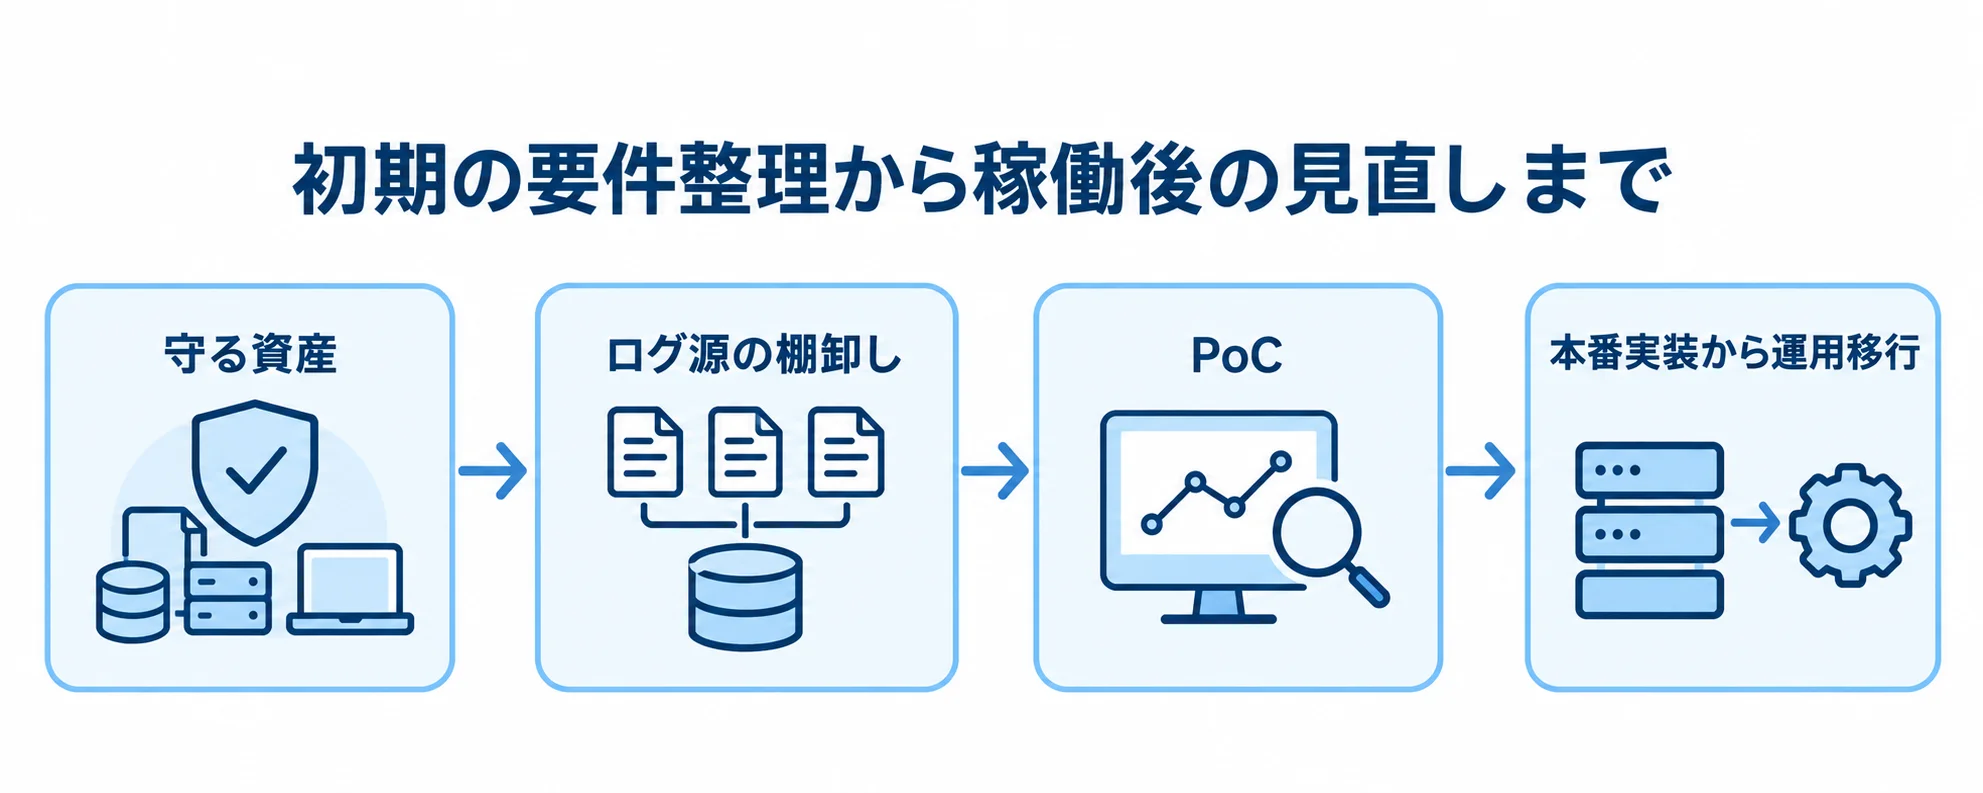
まず目的とリスクを定め、ログ源の棚卸し、データ量と保管の設計を経て、PoCから本番実装へ進みます。試験と運用移行のあとも、継続改善を続けます。
特に、ログ収集より先に、守る資産、検知したい攻撃、対応にかけられる時間を定めることが、開発全体の質を左右します。
要件定義とログ源の棚卸し
棚卸しでは、各ログが取得できるかを確かめたうえで、時刻同期や個人情報、保存期間、責任者を押さえます。
- 対象ログ:認証基盤、特権操作、境界防御、エンドポイントの各ログ。
- 業務・基盤ログ:クラウド監査、重要業務アプリ、データベース、バックアップのログ。
- 必要に応じた対象:必要に応じて、OT(制御系)も一覧に加えます。
要件定義では、ログ源の一覧に加えて、日次・ピーク時のログ量、検知ルール、通知先、対応担当を含めます。そのうえで、監査要件やRTO・RPO、費用上限も定めておきます。
PoCから本番実装・運用移行までの計画
PoCでは代表的なログを取り込み、検知精度と調査時間を測ります。その期間は2〜4週間程度とし、認証異常や特権アカウント、マルウェア、データ持ち出しなど、5〜10個のユースケースを扱います。
本番実装から運用移行までは、設計・実装、試験、手順整備の順に進めます。
- 取り込みと検知では、コネクタ、パーサー、正規化、ルール、UEBAを整えます。可視化と対応では、ダッシュボードやケース管理、チケット、SOARを整備します。
- 権限やバックアップ、障害時の代替手段を用意しておきます。
- 攻撃シナリオやログ欠損・遅延・重複、誤検知、権限逸脱、保存期限、障害復旧を、試験の対象にします。
- 運用手順書や連絡網、教育、検収基準を整えたうえで、運用へ移行します。
稼働後は、月次で検知率・誤検知率・対応時間を振り返ります。環境の変化や新しい攻撃手法に合わせて、ルールも継続的に調整します。
▶ 詳細はこちら:SIEM開発の進め方
SIEMの費用相場
SIEMの初期構築・導入支援費用は、規模によって50万円から1億円超まで幅があります。国内の導入費を一律に示す公的統計は見当たりません。
公開されているベンダー料金も、地域や契約条件、ログ量、保持期間で異なり、既存ライセンスの有無でも変わります。そのため、以下の金額は編集部が組み立てた予算レンジとして読んでください。
規模別の初期費用の目安(5段階)
規模別の初期費用と期間は、次のような幅になります。
- PoC・小規模開始:50万〜350万円、1〜3か月です。
- 中小規模の本番導入:300万〜1,500万円、2〜6か月です。
- 部門横断・中堅企業:800万〜3,000万円、3〜9か月です。
- 大企業・高要件環境:2,000万〜1億円超、6〜18か月です。
- 独自要件のスクラッチ基盤:3,000万〜数億円、9〜24か月以上です。
費用は、人件費や工数に加えて、ログ量と対象範囲でも左右されます。
ランニング費用と課金軸の分け方
ランニング費用は、サービスの利用範囲や監視の範囲によって変わります。
- クラウドSIEM:利用料・ログ保管料・コネクタ費用を含め、月額10万〜300万円です。
- SOC・MDR委託:監視対象と時間帯により月額30万〜300万円程度です。
- 高度な常時監視:24時間365日体制で脅威ハンティングを含む場合、月額数百万円以上です。
費用の計算要素は7つあります。データ量の面では、日次取り込みGBまたはイベント量、分析用ホット保持期間、アーカイブ保持期間が関わります。さらに、検索・クエリ量やコネクタ数、SOARや脅威インテリジェンスの追加も計算に入り、導入やチューニング、SOCの人件費が加わります。
公開課金モデルには従量課金とコミットメント階層があり、100GB/日からの設定例があります(出典:クラウドSIEMベンダー公式の料金ガイド、2026年確認)。
2026年契約向けには、対象SKUや年間契約額などの条件を満たす場合に、既存のクラウド監査ログやグループウェアのログを一定量まで、データ上限の対象外とする制度があります。
この制度を案内しているベンダーもあります(出典:クラウドSIEMベンダー公式のデータ特典プログラム、2026年確認)。
▶ 詳細はこちら:SIEM開発の見積相場・費用
SIEMの開発会社・サービスの選び方
開発会社は、知名度より、対象ログへの接続実績、SOC体制、既存クラウド環境との親和性を同じ基準で比べます。提案の中身を実績や支援範囲と照らし合わせると、違いが見えてきます。
「おすすめ6選」は、順位ではなく、環境と発注範囲に応じた候補として捉えます。
実績と対応ログの範囲
「セキュリティ実績がある」という説明は、そのまま判断材料にせず、同規模・同業界での導入状況や対応範囲まで具体的に確かめます。
- 導入実績:同規模・同業界の事例と対象ログ量を尋ねます。
- 接続とPoC:対応ログソースの種類とPoCの進め方を確認します。
- 稼働後の支援:誤検知調整にかけた期間や支援範囲。
特に、製品販売のみのベンダーと、要件定義からPoC、移行、運用、インシデント対応まで支援できるベンダーでは、稼働後の安心感に差が出ます。
SOC体制と契約条件
監視体制と契約終了時のデータ、委託先管理、データ保護の条件を、事前に確かめておきます。
- 対応体制:24時間対応の可否と、日本語サポートの有無。
- データ管理:返却方法、再委託先、個人情報のマスキング、データ所在地を確認します。
- 安全性:監査証跡と、ログの改ざん・削除への対策。
AIによる検知支援を打ち出す会社が増えています。ただし、検知結果を無検証のまま自動遮断へつなぐと、業務影響が大きくなります。そのため、承認フローや誤動作時の復旧手順まで説明できるかも評価します。
▶ 詳細はこちら:SIEM開発でおすすめの開発会社6選と選び方
SIEMの発注・外注・委託の進め方
発注側は、対象範囲や優先順位、リスク許容度、受入条件を先に決めておきます。そのうえで、外部パートナーに設計や開発、移行、運用の専門性を任せると、要件の追加や障害時の責任が曖昧になりにくくなります。
発注範囲の4パターン
専門人材の有無や予算によって、どこまでを誰が受け持つかを決めます。
- 内製:開発から運用まで自社で受け持ちます。
- 製品購入:製品を購入し、導入と運用は自社で担います。
- 導入支援を外注:導入作業を外部の会社に委託します。
- SOC・MDRも外注:監視と対応まで外部に任せる形です。
PoC段階では導入支援を外注し、本番稼働後にSOCまで範囲を広げていく形も選べます。
RFPと契約に含める項目
RFPでは対象と運用条件を明示し、契約では工程に合う形態を選びます。
- 対象と量:対象資産、ログ源、日次・ピーク量、保存を記載します。
- 運用と報告:検知ルール、対応時間、連絡網、報告書を定めます。
- 管理条件:個人情報、データ所在地、再委託、SLAを含めます。
- 完了条件:検収、運用引き継ぎ、契約終了時のデータ返却を定めます。
要件定義やPoCのように完成の形を決めにくい工程は準委任契約、仕様が固まった本番実装は請負契約とするなど、工程ごとに使い分けると責任範囲が明確になります。
▶ 詳細はこちら:SIEM開発の発注・外注・委託方法
SIEM運用と法令対応での注意点
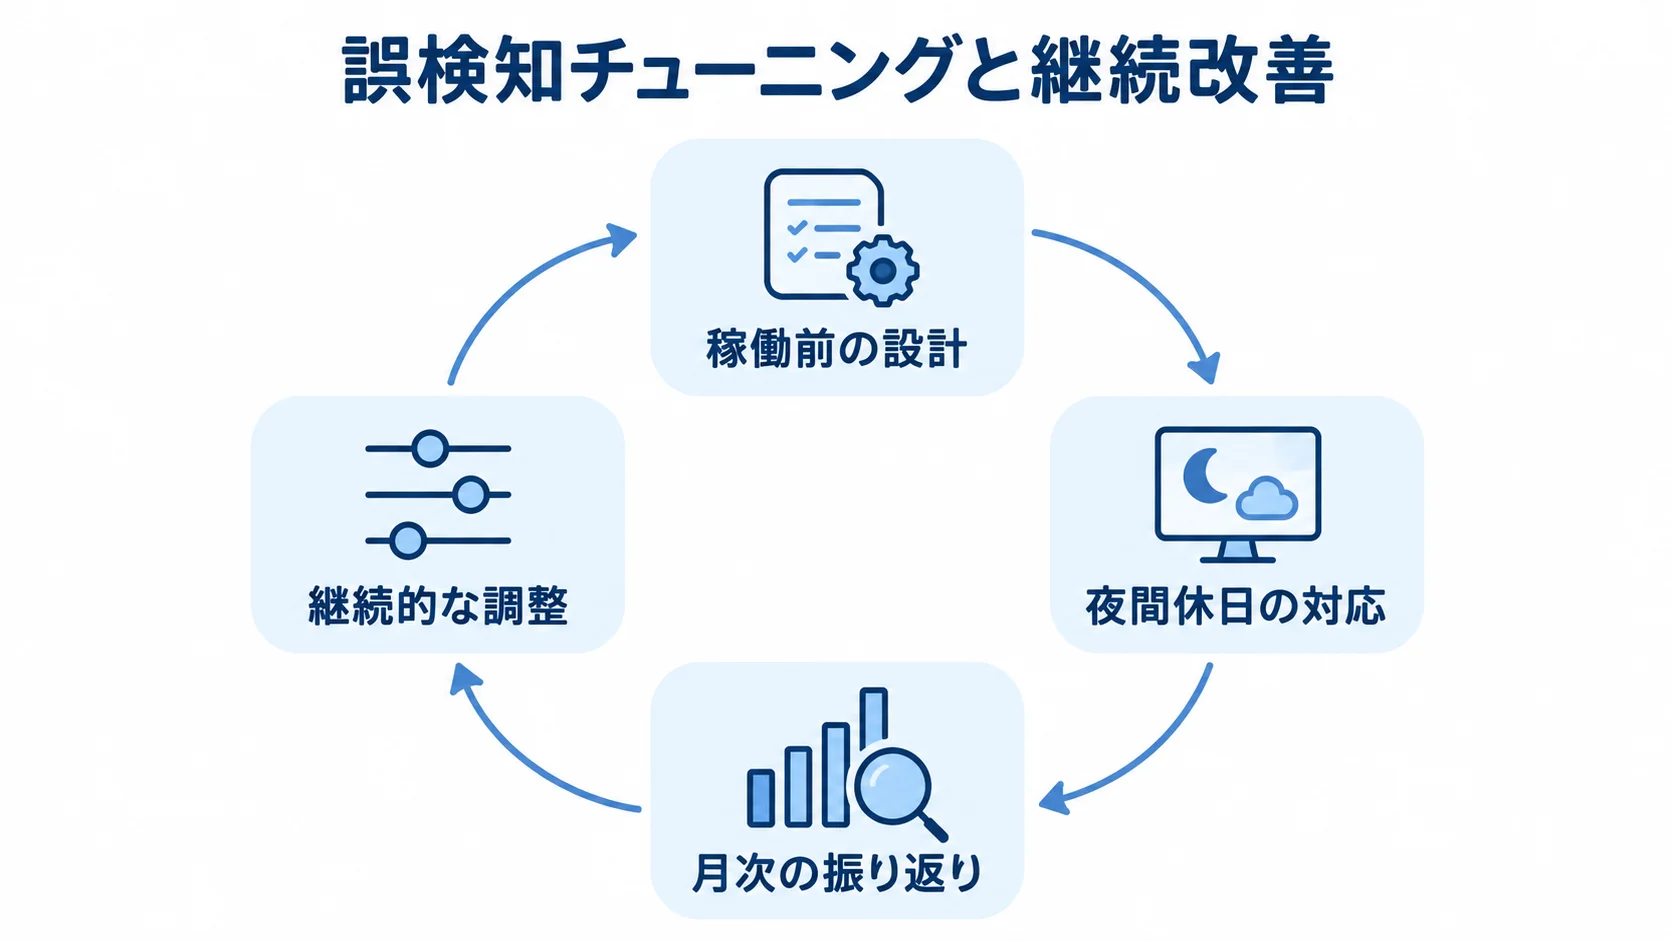
SIEMは稼働後も改善を続けるための体制が必要です。検知ルールの更新、法令・監査要件、AI活用のリスクまで、その体制に含めておきます。
誤検知チューニングと継続改善
SIEMを導入したあとに、アラートが多すぎて担当者が見切れないという悩みは、非常に多く聞かれます。
- 稼働前の設計:検知ルールの初期セット、誤検知の抑制、対応SLAを決めます。
- 夜間休日の対応:エスカレーション体制の設計。
- 月次の振り返り:検知率、誤検知率、対応時間を振り返る。
- 継続的な調整:環境変化や新しい攻撃手法に合わせてチューニングします。
法令・監査要件とログ設計
日本企業の発注チェックリストに挙がる要件を、ログ運用の設計に反映させます。
- IPAの指針:ログの目的や項目、保管方法を確かめます。
- PCI DSS v4.0.1:監査ログのレビューと保全。
- 発注時の確認:個人情報のマスキング、委託先と再委託先、データ所在地、ログの改ざん・削除対策。
IPAのガイドラインでは、別媒体や別場所でのログ保管についての考え方も示されています。
出典は、IPA「サイバーセキュリティ経営ガイドラインVer3.0 実践のためのプラクティス集 第4版」(2025年)です。
PCI DSS v4.0.1では、監査ログの扱いについての要件が定められています(出典:PCI Security Standards Council「PCI DSS v4.0.1」)。
AI活用時の説明可能性と復旧手順
主要クラウドSIEMベンダーは2025年、AI活用に関する動向を相次いで打ち出しています。
- ネイティブコネクタ:数百規模のコネクタを打ち出しています。
- 長期保持:AIエージェントで長期保持のコストを最適化する方向性を打ち出しています(出典:クラウドSIEMベンダー公式ブログ、2025年)。
- 検知エンジニアリング:生成AIによる強化を公表しています(出典:クラウドSIEMベンダー公式ブログ、2025年)。
AIの検知結果を無検証で自動遮断へつなぐと、誤動作時の業務影響が大きくなります。そのため、説明可能性や承認フロー、誤動作時の復旧手順を併記した運用設計が重要です。
SIEMについてよくある質問
導入の必要性、クラウドの可否、費用、開発期間について、方式を決める前に押さえたい基準を、質問ごとに紹介します。
中小企業でもSIEMは必要ですか?
標的型攻撃やランサムウェアの被害は、企業規模を問わず発生しています。
認証や境界防御、重要業務アプリなど優先度の高いログから、小規模なクラウドSIEMで始められます。すべてのログを最初から集める必要はなく、対象を段階的に広げていけば、中小企業も現実的な予算で導入を検討できます。
SIEMはクラウドとオンプレミスのどちらが安全ですか?
安全性は、クラウドかオンプレミスかという区分だけでなく、設計の中身で判断することになります。
アクセス権限や暗号化、監視などを設計し、バックアップや障害時の切替も含めて、実際に訓練しておくことが大切です。委託先管理と出口戦略も欠かせない要素です。
データ所在地や責任分界、既存クラウド契約との親和性も、判断の材料に含めます。
SIEM開発にはどれくらいの期間がかかりますか?
期間は規模や要件で異なり、小規模な導入からスクラッチまで幅があります。
- PoCから小規模導入:1〜6か月程度です。
- 部門横断・大企業の高要件環境:6〜18か月以上です。
- 独自要件のスクラッチ基盤:24か月以上かかる場合もあります。
対象ログ数、既存システムとの連携範囲、SOC体制の構築有無が期間を左右します。
SIEM開発は何から始めればよいですか?
最初に、検知したい攻撃、守る資産、対応にかけられる時間、監査要件を資料にまとめます。
製品や開発会社を決めるのは後回しにし、ログ源の棚卸しと2〜4週間程度のPoC計画を立てます。PoCの結果は、本番投資を判断する材料になり、ベンダーを比べる基礎資料にもなります。
まとめ
SIEMはログを集めるだけでなく、監視対象やインシデントの判断、対応手順まで運用に落とし込む中核基盤です。また、方式は費用だけでなく、業務適合性と出口戦略で比べます。
対象範囲・概算・運用体制の整理
実務では、検知したい攻撃と守るべき資産を定めたうえで、ログ源を棚卸しします。
- 日次・ピーク時のログ量と保存期間を数値で押さえます。
- 費用を製品価格、導入開発費、SOC運用費に分けておきます。
- PoCで検知精度と運用負荷を検証します。
- PoCの結果をもとに本番投資を判断し、ベンダーを比べます。
最後に、稼働後のチューニングや法令・監査対応、AI活用時の承認フローまで運用体制に含めます。これが、長期的に機能するSIEM基盤の条件です。
目的別の詳細と関連記事
開発の進め方、開発会社の比較、費用、発注・外注は、案件の規模や現行環境で確認点が異なります。
自社の状況に近い詳細記事も読み、業務担当者や情報システム担当者、セキュリティ担当者、経営判断者が同じ前提で検討できるようにします。
▼関連記事一覧
・SIEM開発の進め方
・SIEM開発でおすすめの開発会社6選と選び方
・SIEM開発の見積相場・費用
・SIEM開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。