
SIEMの発注は、外注範囲を決め、要件をRFPにまとめ、契約と委託先を選ぶ順に進めます。この順で進めると、稼働後も機能する運用体制につながります。
発注範囲、RFPと契約、費用相場と委託先選定の順に説明します。全体像はSIEM開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・SIEM開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SIEM発注・外注の全体像
SIEMの発注では、製品の導入先を選ぶだけでなく、作業のどこを自社で担い、どこを委託するかも決める必要があります。作業には、ログ収集、正規化、検知ルール作成があり、誤検知の調整、日々のアラート対応、インシデント調査も含まれます。
担当範囲が曖昧なままだと、稼働後にアラートを見る人が決まらず、SIEMが機能しない事態を招きがちです。また、導入直後は問題なく見えても、数か月後に検知ルールが古くなり、誤検知が重なって現場が対応を諦める失敗も少なくありません。そのため、発注の時点から稼働後の運用体制まで見据えて計画します。
発注範囲の4つのパターン
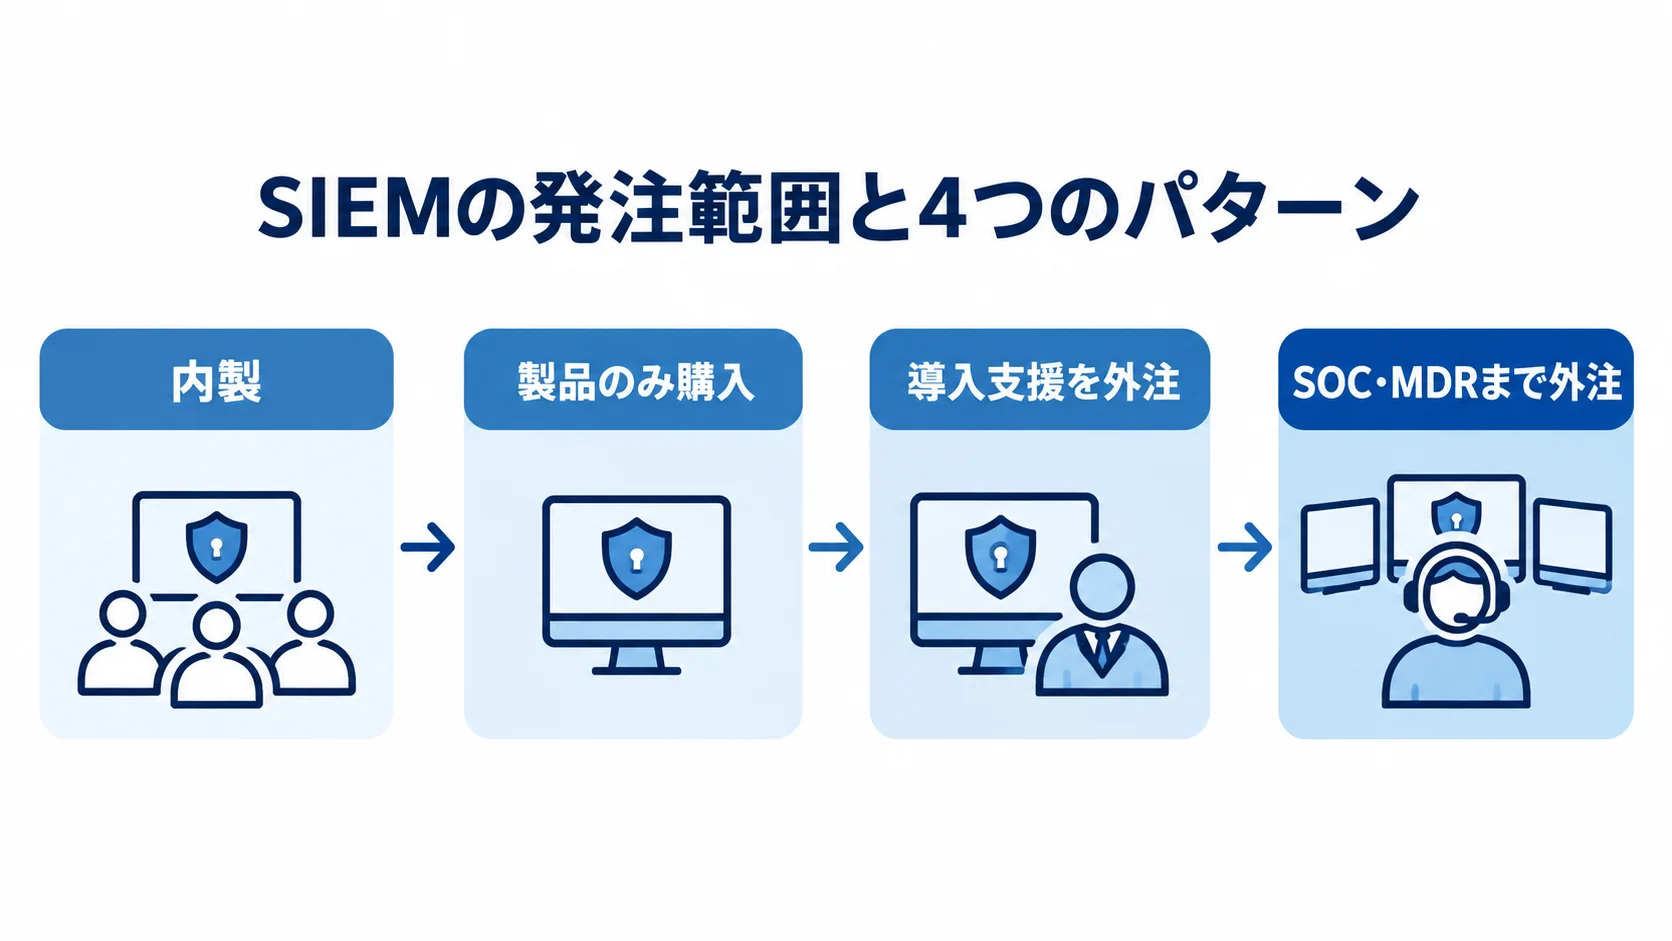
発注範囲は、外注する業務の広さで4つのパターンに分かれます。
- 内製:自由度は高い半面、専門人材の確保が課題です。
- 製品のみ購入:初期費用は抑えられるものの、正規化やルール作成のノウハウがないと効果を発揮できません。
- 導入支援を外注:多くの企業にとって現実的な選択肢です。
- SOC・MDRまで外注:24時間監視を自社で担えない場合に有効です。
最初から一つに決めきる必要はありません。PoCでは導入支援を外注し、本番稼働後にSOCまで広げる進め方もあります。段階を分けると、実運用を通じて内製する知識と外注する業務を見極められます。
発注者側に残す業務判断
何をインシデントとして検知するか、どの資産を優先して守るかは、発注者側で判断します。そのため、業務責任者、セキュリティ責任者、ベンダー管理者を自社に置き、検知ルールの承認や重大アラートへの対応方針を決められる体制を残しておきます。
特に、技術力の高い外部パートナーでも、業務判断まで任せると丸投げによるトラブルにつながります。
発注形態の選び方
発注形態は4つあります。クラウドSIEM・SaaSやパッケージ・マネージド製品のほか、オンプレミス・専用環境、スクラッチも選択肢になります。
選ぶときは、自社のデータ主権要件や既存システムとの親和性、専門人材の有無を見て決めます。
クラウドSIEMとパッケージ製品の違い
両者は、導入のしやすさと運用条件の違いで選び分けます。
- クラウドSIEM・SaaS:最短で始めやすく、冗長化や基盤更新の負担が小さい形態です。
- クラウドの選定条件:従量課金の仕組みやデータ所在地が確認の対象です。
- パッケージ・マネージド製品:標準コネクタや検知ルール、運用知見を使いやすい形態です。
- 製品の比較条件:ライセンス体系や専門スキルの要件、追加モジュールの費用を比べます。
既存環境との親和性は、Azure、Google Cloud、AWSといったクラウド基盤と、Microsoft 365との相性で確かめます。加えて、退出時のデータ移行のしやすさも確認しておきます。
オンプレミスとスクラッチの使いどころ
オンプレミスとスクラッチは、制約や独自要件があるときに検討します。
- オンプレミス・専用環境:閉域網や厳格なデータ管理が必要な場合、既存設備との接続や特殊な性能要件に適します。
- 環境の維持:サーバー・ストレージ、バックアップ、パッチ・冗長化を、自社または委託先で担います。
- スクラッチ開発:独自業務や特殊な制御系、固有のワークフローが標準製品に合わない場合に限ります。
- 標準SIEMの拡張:APIや収集、画面、SOARを広げる形のほうが、分析エンジン全体を独自開発するより、更新とルール維持の面で安全な場合があります。
RFP作成と要件整理・契約形態
提案各社が同じ条件で検討できるよう、RFPには対象資産とログ源、日次・ピーク量を記載します。保存期間と検知ルールも書いておきます。
対応時間、連絡網、報告書の条件を明記します。個人情報の扱い、データ所在地、再委託の可否も含めます。加えて、SLAと検収条件も示します。
運用の引き継ぎと契約終了時のデータ返却も含めて、同じ前提条件で提案を受けます。また、RFPは、PoCの結果や社内判断を受けて、本番導入時に更新できるよう改訂の工程も計画しておきます。
RFPに書く項目
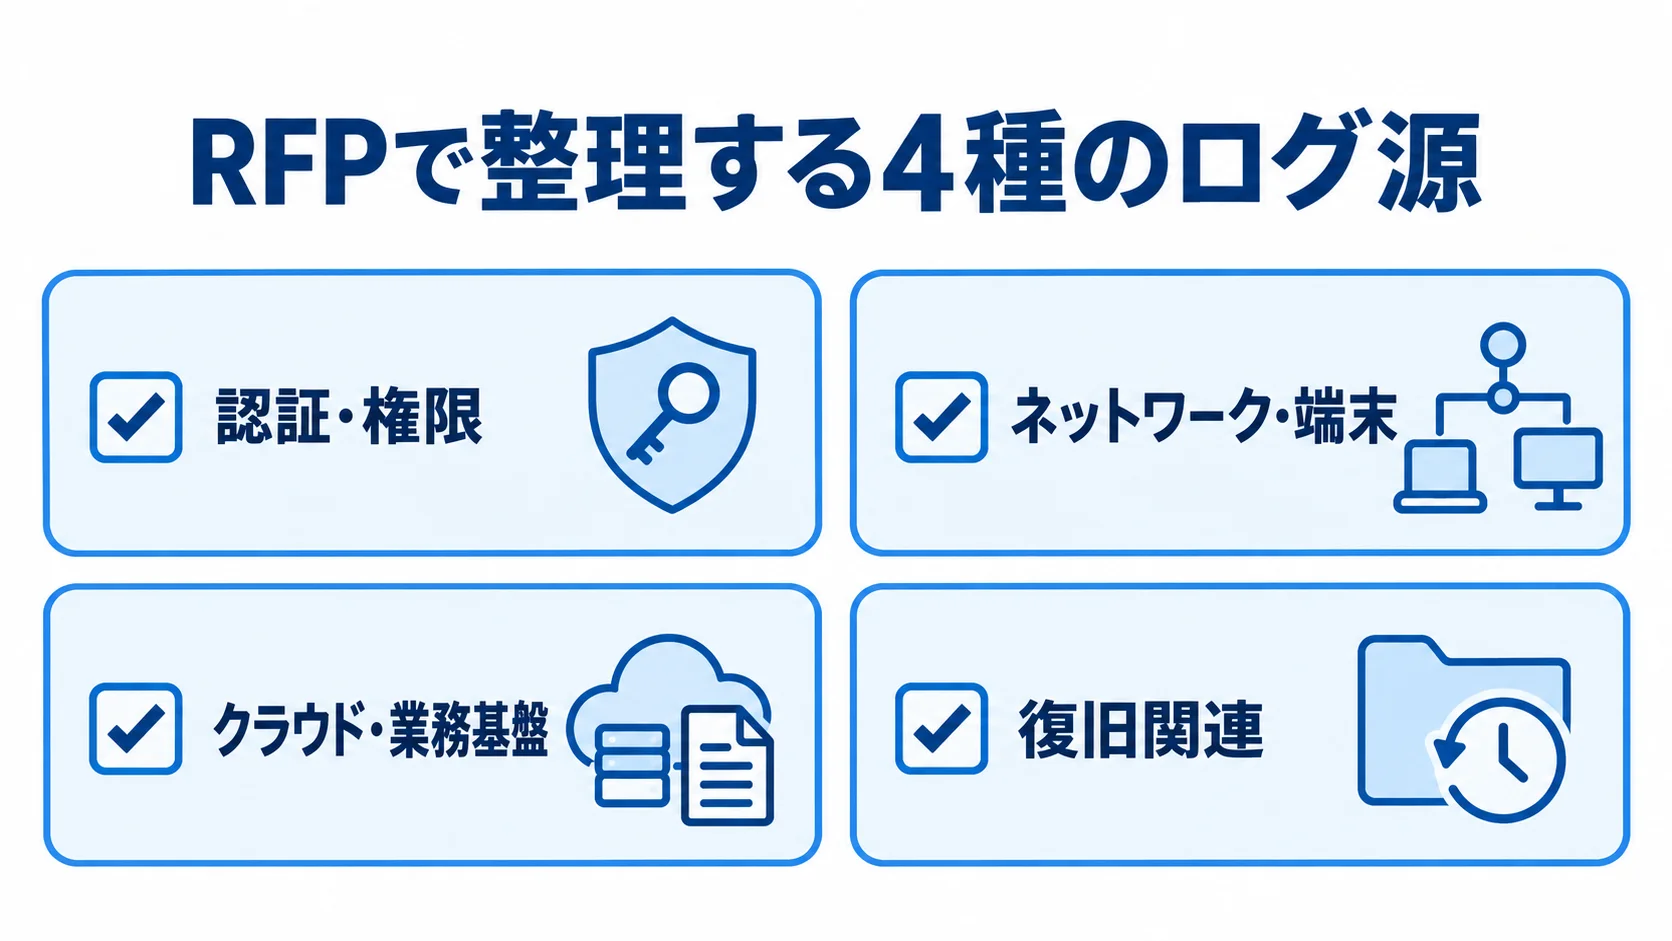
ログ源は対象と取得状況を対応づけて示し、提案各社が接続範囲を判断できる形にします。
- 認証・権限:認証ログと特権操作ログ
- ネットワーク・端末:境界防御と端末のログ
- クラウド・業務基盤:クラウド監査、重要アプリ、データベースのログ
- 復旧関連:バックアップのログ
各ログの取得可否と時刻同期の状況も記載します。そのうえで、RTO・RPOや監査要件、費用上限、PoCを有償・無償のどちらにするかも決めておくと、提案との認識差を防げます。
外注先には、同規模案件での接続実績や誤検知チューニングの期間、障害時の対応フローを具体的に質問します。
提出前にドラフトを情報システムや法務へ共有し、監査や事業部門にも確認して、要件の漏れを見つけます。そうしておくと、後工程での要件追加を減らせます。
準委任契約と請負契約の使い分け
工程の成果物や継続性によって契約形態を選ぶと、責任範囲を明確にできます。
- 要件定義・PoC:成果物を定義しづらい工程は準委任契約が適しています。
- 本番実装:仕様が固まった工程は請負契約が適しています。
- SOC・MDR:継続運用はサブスクリプション型の準委任契約が一般的で、SLAや報告頻度、エスカレーション条件は契約書に明記します。
- 情報管理:個人情報のマスキングや委託先・再委託先の管理、データ所在地、監査証跡も契約書に定めます。
- ログ・契約終了:ログの改ざん・削除対策と、終了後のデータ返却
発注・外注時の費用相場
費用は対象範囲によって変わり、PoCの50万円台から大企業の1億円超まで幅があります。下の金額は、編集部が公開課金モデルと類似案件から整理した目安です。
導入支援を外注する場合の初期費用
導入支援の初期費用は、案件の規模ごとに目安が異なります。
- PoC・スモールスタート:50万〜350万円
- 中小規模の本番導入:300万〜1,500万円
- 部門横断・中堅企業規模:800万〜3,000万円
- 大企業・高要件環境:2,000万〜1億円超
導入支援費には、要件定義、ログ連携、正規化が含まれることが一般的です。さらに、初期ルール作成、ダッシュボード構築、初期チューニングも含まれることが多いです。
含まれる作業範囲は会社によって異なるため、見積書で確認が必要です。独自要件のスクラッチ基盤では3,000万〜数億円、期間は9〜24か月以上が目安です。
標準製品の拡張と比べると、スクラッチは開発費と保守費が高くなりやすく、判断材料にもなります。
SOC・MDRへ運用を外注する場合のランニング費用
SOC・MDRの委託費は、監視対象と対応内容で変わります。
- 通常の監視委託:監視対象と時間帯により、月額30万〜300万円程度です。
- 高度な24時間365日対応:脅威ハンティングや初動対応を含むと、月額数百万円以上を見込みます。
クラウドSIEMには、Microsoft Sentinelのように従量課金とコミットメント階層を採用するものがあります。さらに、コミットメントが100GB/日から始まる仕組みもあります(出典: Microsoft Learn「Plan costs and understand pricing and billing」、2026年確認)。
SOC委託費とクラウドSIEMの利用料は、分けて予算化します。
委託先選定・見積比較のポイント
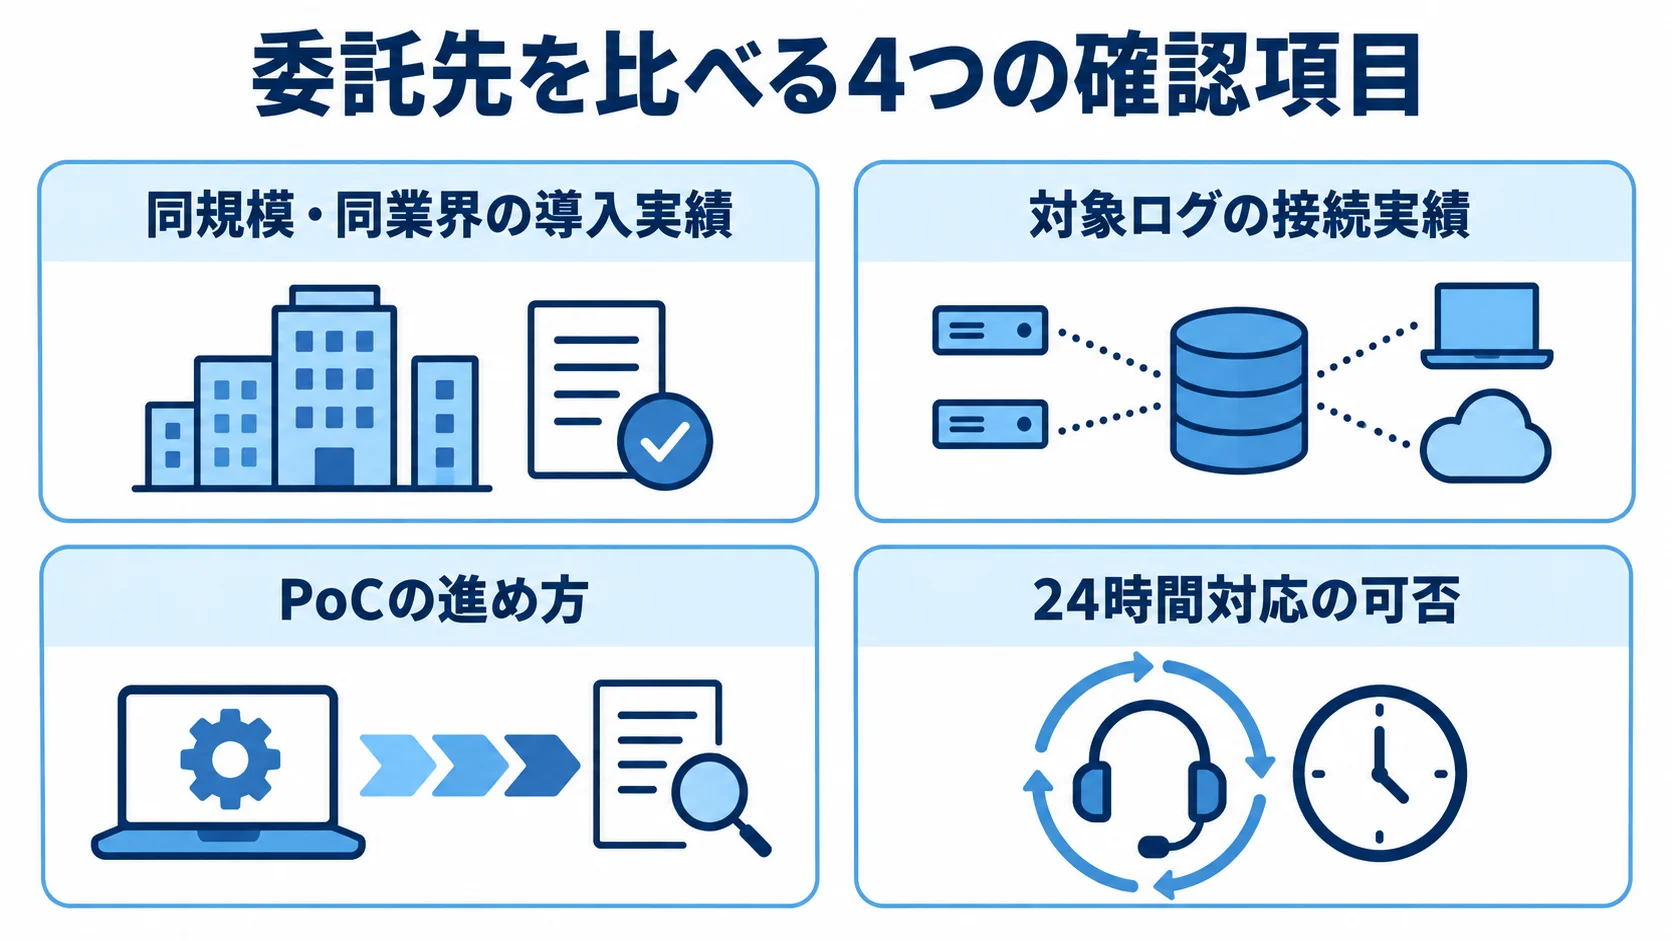
委託先は、価格に加えて、同規模・同業界の導入実績、対象ログの接続実績、PoCの進め方で比較します。さらに、24時間対応の可否や契約終了時のデータ返却方法も基準に加えます。
見積書の前提条件の揃え方
見積書が「SIEM導入一式」と書かれていても、ログ範囲や保存期間、SOC対応の有無が違えば、金額は直接比べられません。
まず、各社の提案がRFPの条件に対して「標準」「オプション」「対象外」のどれに当たるかを一覧にします。そのうえで、金額差の理由を説明できる状態にしてから、比較検討会議に臨みます。
委託先選定で注意すべき兆候
「導入すれば安全になる」と説明する一方で、稼働後のチューニングやSOC体制が曖昧な提案には注意します。このため、長期運用に備えて、委託先から具体的な説明を受ける項目を整理しておきます。
- 検知運用:ログ品質の管理とルール更新頻度
- 対応体制:SOC要員、インシデント訓練、複数名での引継ぎ
- 契約終了:データ返却と必要なドキュメント
- 自動化:AIによる自動検知・自動遮断を強みとする場合の、誤動作時の復旧手順と承認フロー
これらを説明できる会社を選ぶと、運用トラブルを避けやすくなります。また、担当者の異動や退職に備えて、引継ぎ方法とドキュメントの整備状況も確認します。
SIEM発注・外注でよくある質問(FAQ)
SIEMの発注・外注を検討する際によくある疑問に回答します。
SOC運用まで外注する必要はありますか?
SOC運用の外注は必須ではありません。ただし、24時間365日の監視体制を自社で築くには、専門人材の採用と育成に相応の時間がかかります。
たとえば、夜間・休日の監視をSOC・MDRへ任せ、平日日中は自社で対応する部分的な外注も選べます。自社の体制と予算に合わせ、時間帯と対応範囲を決めます。
外注範囲を段階的に見直すなら、契約期間を1年単位の更新制にする方法もあります。そうすると、稼働後の実績を見て、翌年の委託範囲を調整できます。
RFPは何社くらいに送るべきですか?
3〜5社程度に送ると、価格帯や提案内容の傾向を比較できます。さらに、製品ベンダーの直販に加えて、要件整理やPoC支援が得意な会社も含めると、業務理解の深さも比べられます。
PoCは有償にすべきですか、無償にすべきですか?
案件の規模と検証範囲に応じて決めます。たとえば、数種類のログに絞る簡易検証なら、無償で対応してもらえる場合があります。
一方で、複数の検知ユースケースを検証する本格的なPoCは、有償として工数と成果物を明確に定義することをおすすめします。有償にすると、成果物の質と検証範囲について双方の認識を合わせやすくなります。
まとめ
SIEMの発注では、内製と製品のみ購入、導入支援の外注、SOC・MDRまでの外注から、自社に合う形を選びます。
RFPには、対象資産やログ源、保存期間を明記します。加えて、対応時間やデータ所在地、検収条件も含めます。
業務判断は発注者側に残し、外部パートナーには技術実装と運用支援を任せます。そうすると、丸投げによるトラブルを防げます。
最初に決める発注範囲と契約形態
内製と外注の境界を定め、クラウドSIEMかパッケージ、オンプレミス、スクラッチのどれを採用するかも決めます。また、要件定義や本番実装に適した契約形態も選びます。この判断が、後のRFP作成と見積比較の質を左右します。
RFPの複数社への提示と比較
委託先の比較から稼働後の見直しまで、同じ判断基準で進めます。
- 3〜5社程度に同じRFPを示し、価格やPoC、SOC体制、データ返却を同じ配点で評価します。
- 業務責任者、セキュリティ責任者、ベンダー管理者を自社に置き、検知ルールの承認や重大アラートへの対応方針を決めます。
- 契約後も年1回程度、外注範囲と費用対効果を見直し、ログ量やセキュリティ要件の変化に応じて委託内容を更新して、無駄のない体制を維持します。
▼全体ガイドの記事
・SIEM開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。