
SIEM開発は、守る資産と検知対象を決めてから進めます。ログ源の棚卸し、PoC、本番実装、受入試験、運用移行を順に重ねていくと、検知と対応を続ける体制につながります。
全体像を先に知りたい方は、SIEM開発の完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・SIEM開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SIEM開発の全体像
SIEM(Security Information and Event Management)は、セキュリティ関連ログを集約して分析する仕組みです。集約の対象には、たとえば、サーバーやネットワーク機器、認証基盤などがあります。そのほか、クラウドやエンドポイント、業務アプリケーションも対象になります。
ログの正規化と相関分析を通じて、攻撃や異常の兆候を検知し、通知や調査につなげます。SIEMを単なるログ保管庫として導入すると、アラートが機能せず、費用だけが増えてしまいます。そこで、開発工程では監視対象や対応手順まで設計します。
典型的な構成と主要機能
まず主要機能を整理すると、自社で優先する領域を関係者と検討できます。
- ログ収集・転送:各ログ源からのデータの取り込み
- 正規化・エンリッチメント:ログ形式の統一と、分析に必要な情報の付与
- 検知・相関分析:ルールやUEBA(ユーザー・エンティティ行動分析)で兆候を捉えます。
- アラート・ケース管理/検索・調査・可視化:検知結果の通知と管理、ログ検索による状況の確認
- SOAR・チケット連携:対応業務やチケット管理との接続
データは、ログ源から収集エージェントやコレクタを経て転送・キューへ流れ、パーサーで正規化されたうえで検索できる分析ストレージに格納されます。その後、検知ルールやUEBAで生成したアラートが、ケース管理からSOCやCSIRT、SOARへつながります。
クラウドSIEMを使うと、基盤運用の負担をサービス側に寄せられます。ただし、ログの選定や保存日数、検知ルールの設計判断は、利用企業側に残ります。
構成図を初期段階で関係者と共有しておくと、後工程での認識違いを防げます。さらに、主要機能のうち自社の弱点を開発初期に見極めることが、後工程の設計品質を左右します。
開発前に解決したい課題の言語化
開発前に決める内容を揃えておくと、優先順位と対応範囲を判断しやすくなります。特に、検知対象から監査要求までを言葉にしておくと、発注側と開発会社が同じ前提で話せます。
- 検知対象:検知したい攻撃シナリオ
- 保護対象:守るべき資産の範囲
- 対応条件:対応にかけられる時間
- 監査要求:満たすべき監査上の要求事項
ログを集めるだけでなく、解決したい課題を決めておくことが、安全性を支えます。反対に、課題を決めずにログを集めると、対応しきれないアラートが増え、担当者が通知を無視する事態につながります。
目的は、MTTD(平均検知時間)やMTTR(平均対応時間)といった指標に結び付けておきます。そのうえで、重大アラートの処理時間も経営指標に加えると、開発の優先順位の根拠になります。
SIEM開発の進め方
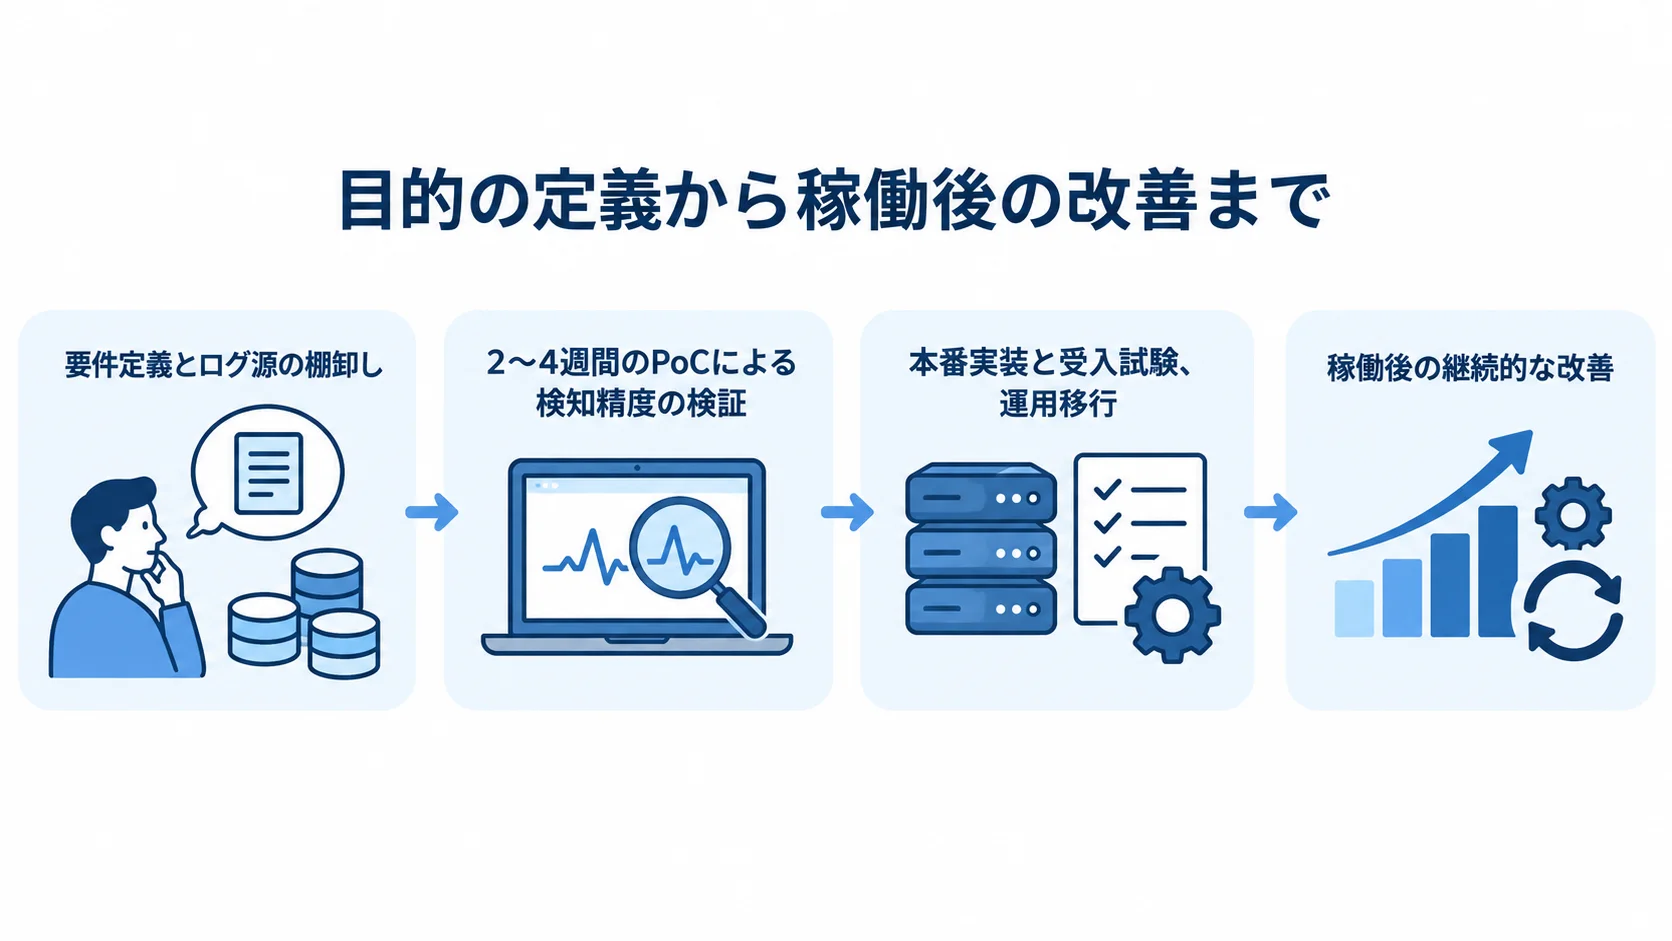
SIEMを本番運用へつなぐには、目的の定義から稼働後の改善まで、段階を追って進めます。
- 目的とリスクの定義
- ログ源の棚卸し
- データ量と保管方法の設計
- PoCによる実現性の検証
- 本番の設計と実装
- 受入試験を経た運用への移行
- 稼働後の継続的な改善
PoCを挟まずに本番実装へ進むと、想定外のログ量やノイズが稼働後に見つかり、手戻りの原因になります。
要件定義とログ源の棚卸し
ログ源の棚卸しでは、基盤から業務データまで監視対象を洗い出します。そのうえで、各ログ源については取得の可否と時刻同期の状況を確かめておきます。個人情報の有無や保存期間、責任者も、あわせて押さえておきます。
- 基盤・境界:認証基盤、特権操作、境界防御
- 端末・クラウド:エンドポイントとクラウドの監査ログ
- 業務・データ:重要業務アプリ、データベース、バックアップ
- 制御系:必要に応じてOT(制御系)も対象に含めます。
要件定義テンプレートには、日次とピーク時のログ量、検知ルール、通知先を記載します。対応担当と監査要件、RTO・RPO、費用上限も入れておきます。このテンプレートは、設計にもベンダー比較にも使えます。
対象を広げすぎると費用が増えるため、優先度の高いログ源から段階的に広げます。費用の目安は、次の章で取り上げます。
重要ログは検索性の高い分析層に置き、参照頻度の低いログはアーカイブ層に分けます。検索性能とコストのバランスを取るためです。
マスキングやアクセス制御、改ざん耐性、削除権限も要件に含めます。そうすると、個人情報や監査要件の対応漏れを防げます。
2〜4週間のPoCによる検知精度の検証
PoC(概念実証)では、代表的なログを取り込み、検知精度と調査時間を測ります。検知精度は、攻撃シナリオごとに検知できたかどうかで確かめます。
- 認証異常
- 特権アカウントの不正利用
- マルウェア感染
- データ持ち出し
期間は2〜4週間程度を目安に、5〜10個程度のユースケースを検証します。PoCの終わりには、接続できたログ源数、検知できたユースケース数、誤検知率を記録します。
加えて、1日あたりのログ量と想定月額費用も残しておきます。こうした数値は、社内稟議で本番投資を判断する材料になります。
本番実装と受入試験、運用移行
本番環境では、PoCの結果を検知から対応までの機能設計に反映します。そのうえで、ログの処理から運用の基盤まで、機能を役割ごとに実装していきます。
- データ処理:コネクタ、パーサー、正規化を実装します。
- 検知・可視化:検知ルール、UEBA、ダッシュボードの整備
- 対応連携:ケース管理、チケット連携、SOAR連携を構築します。
- 運用基盤:権限、バックアップ、障害時の代替手段の用意
受入試験では、攻撃シナリオやログ欠損、遅延、重複を確認します。あわせて、誤検知や権限逸脱、保存期限、障害復旧も確かめます。
運用手順書と連絡網、教育計画、検収基準を整えてから、運用へ移行します。稼働後は、月次で検知率や誤検知率、対応時間を振り返ります。さらに、環境の変化や新しい攻撃手法に合わせて、ルールを継続的に調整します。
24時間365日の監視には、SIEMに加えて、SOC(人とプロセス)とインシデント対応手順を組み合わせて機能させます。SOCとインシデント対応手順の必要性を運用移行の時点で関係者に共有しておくと、定着につながります。
費用相場とコストの内訳
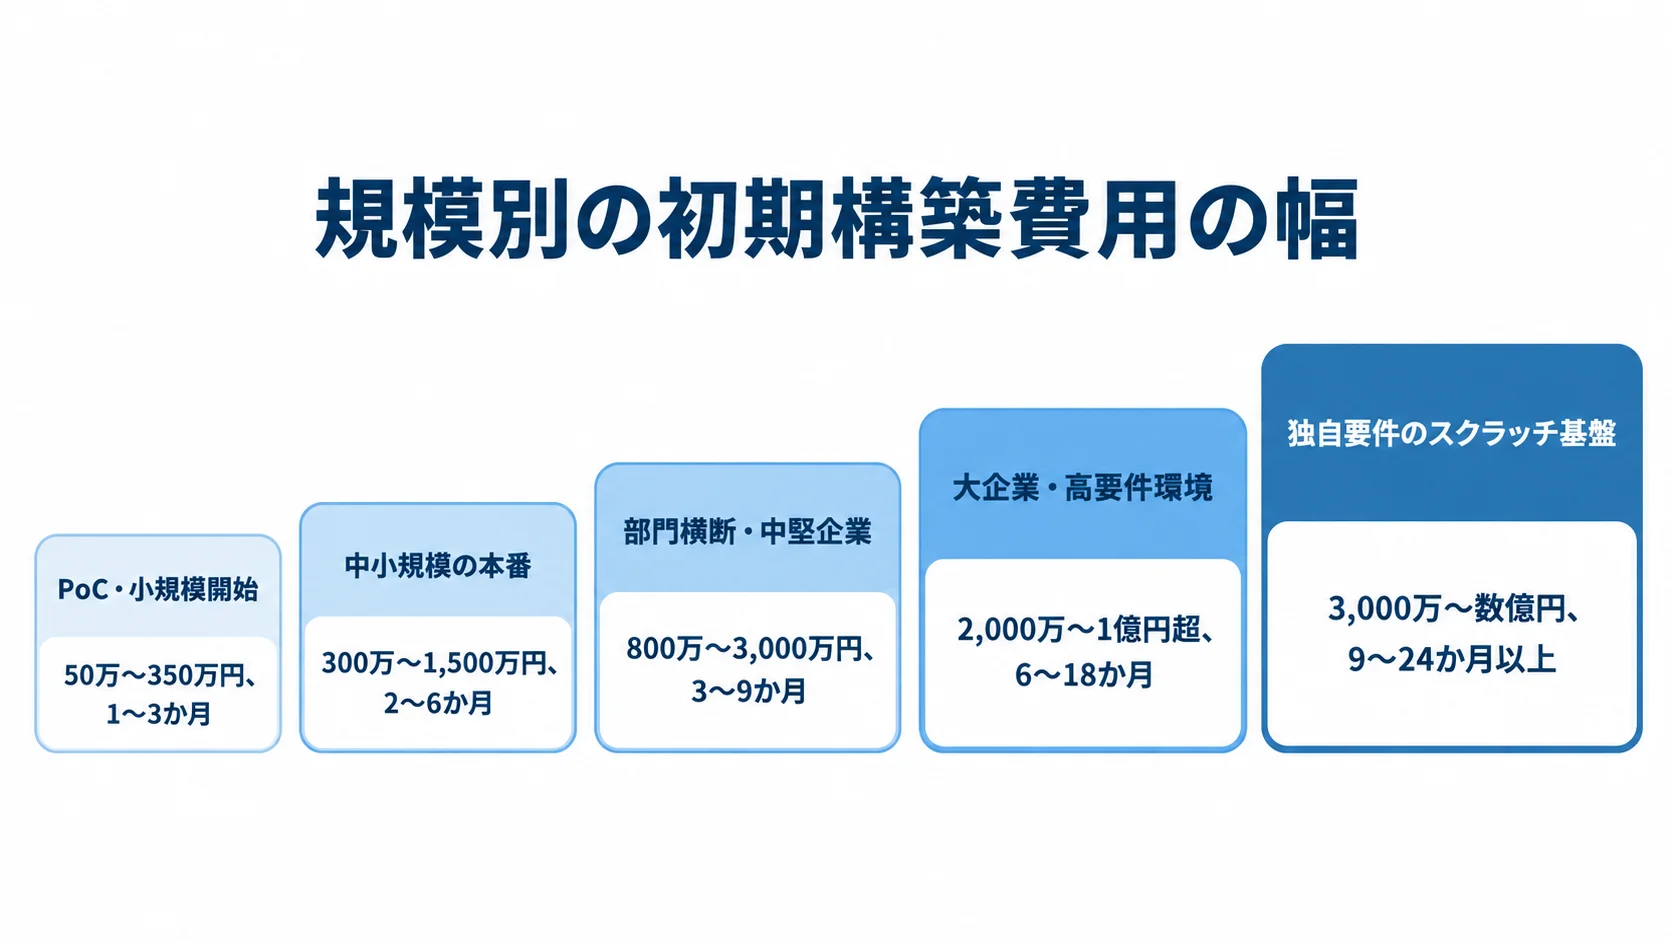
SIEM開発費は、対象ログの範囲や保存期間で変わり、監視時間やSOC体制の有無でも左右されます。国内には一律に公開された相場が見当たらないため、編集部が公開課金モデルと類似案件の傾向から整理した予算レンジを示します。実際の見積もりを取る前の目安としてご利用ください。
規模別の初期構築費用の幅(50万円〜数億円)
初期構築費と期間は、SIEMの導入規模や独自開発の範囲によって異なります。そのため、検討中の規模に近い予算帯から見ていくとよいでしょう。
- PoC・小規模開始:50万〜350万円、1〜3か月です。
- 中小規模の本番:300万〜1,500万円、2〜6か月です。
- 部門横断・中堅企業:800万〜3,000万円、3〜9か月です。
- 大企業・高要件環境:2,000万〜1億円超、6〜18か月です。
- 独自要件のスクラッチ基盤:3,000万〜数億円、9〜24か月以上です。
小規模開始では、重要ログ3〜5種類を対象にできます。クラウド設定や標準ルール、評価レポートも含められます。中小規模の本番では、5〜20種類のログの正規化とダッシュボードに加えて、初期チューニングや運用設計まで含みます。
部門横断の構築では、複数拠点やクラウド・オンプレ連携、SOAR連携を含みます。また、独自基盤は、標準製品のAPIや収集基盤を拡張する方法に比べて、更新対応と検知ルールの維持負担が大きくなります。
人件費や工数だけでなく、ログ量と対象範囲も費用を左右します。発注側は、社内予算を検討する段階で、これらを共有しておきます。
初期費用以外のランニングコスト
導入後の予算を組むには、SIEMの利用料と監視サービスの費用を分けて見積もります。監視時間や支援範囲によっても、金額は変わります。
- クラウドSIEMなど:利用料、保管料、コネクタ費用は月額10万〜300万円、年額120万〜3,600万円程度です。
- SOC・MDR委託:監視対象と時間帯により月額30万〜300万円程度です。
- 24時間365日対応:脅威ハンティングや初動対応を含むと月額数百万円以上です。
Microsoft SentinelはWeb上で、100GB/日からのコミットメントティアを用意しています。取り込みログ量は、そのまま費用に直結します(出典: Microsoft Learn「Plan costs and understand pricing and billing」、2026年確認)。
見積もり依頼では、日次平均だけでなく、月末や障害・攻撃時のピーク量も含めます。そうすると、稼働後の予算超過を防ぐ助けになります。
見積もりを取る際のポイント
見積もりは、価格の安さだけでなく前提条件を揃えて比べます。「SIEM導入一式」と書かれていても、ログ範囲や保存期間が異なれば、金額を比べても判断できません。
要件明確化と仕様書の準備
各社の見積もり条件を揃えるため、発注前に対象範囲と運用状況を仕様書に記載します。既存ライセンスも共有しておくと、比べやすくなります。
- 対象ログ源
- 現状のSOC体制の有無
- 想定ログ量と保存期間
- 対応時間と既存ライセンス
見積書では、製品ライセンス費用と、導入設計・ログ連携・ルール作成・SOC運用の費用を分けてもらいます。両者を混同すると、初期費用が安くても、運用費が想定を超えるおそれがあります。
複数社比較と発注先の選び方
発注先は、製品の知名度よりも、導入後の運用継続や契約終了時の扱いまで見通して選びます。比較の際は、技術実績と支援体制を確認します。
- 実績:同規模・同業界での導入実績
- 運用体制:国内体制と24時間対応の可否
- 技術対応:対象ログの接続実績とPoCの進め方
- 契約終了時:データの返却方法を確かめます。
製品を売るだけの会社と、要件定義からPoC・移行・運用・インシデント対応まで支援する会社とでは、稼働後の安心感が異なります。
注意すべきリスクと対策
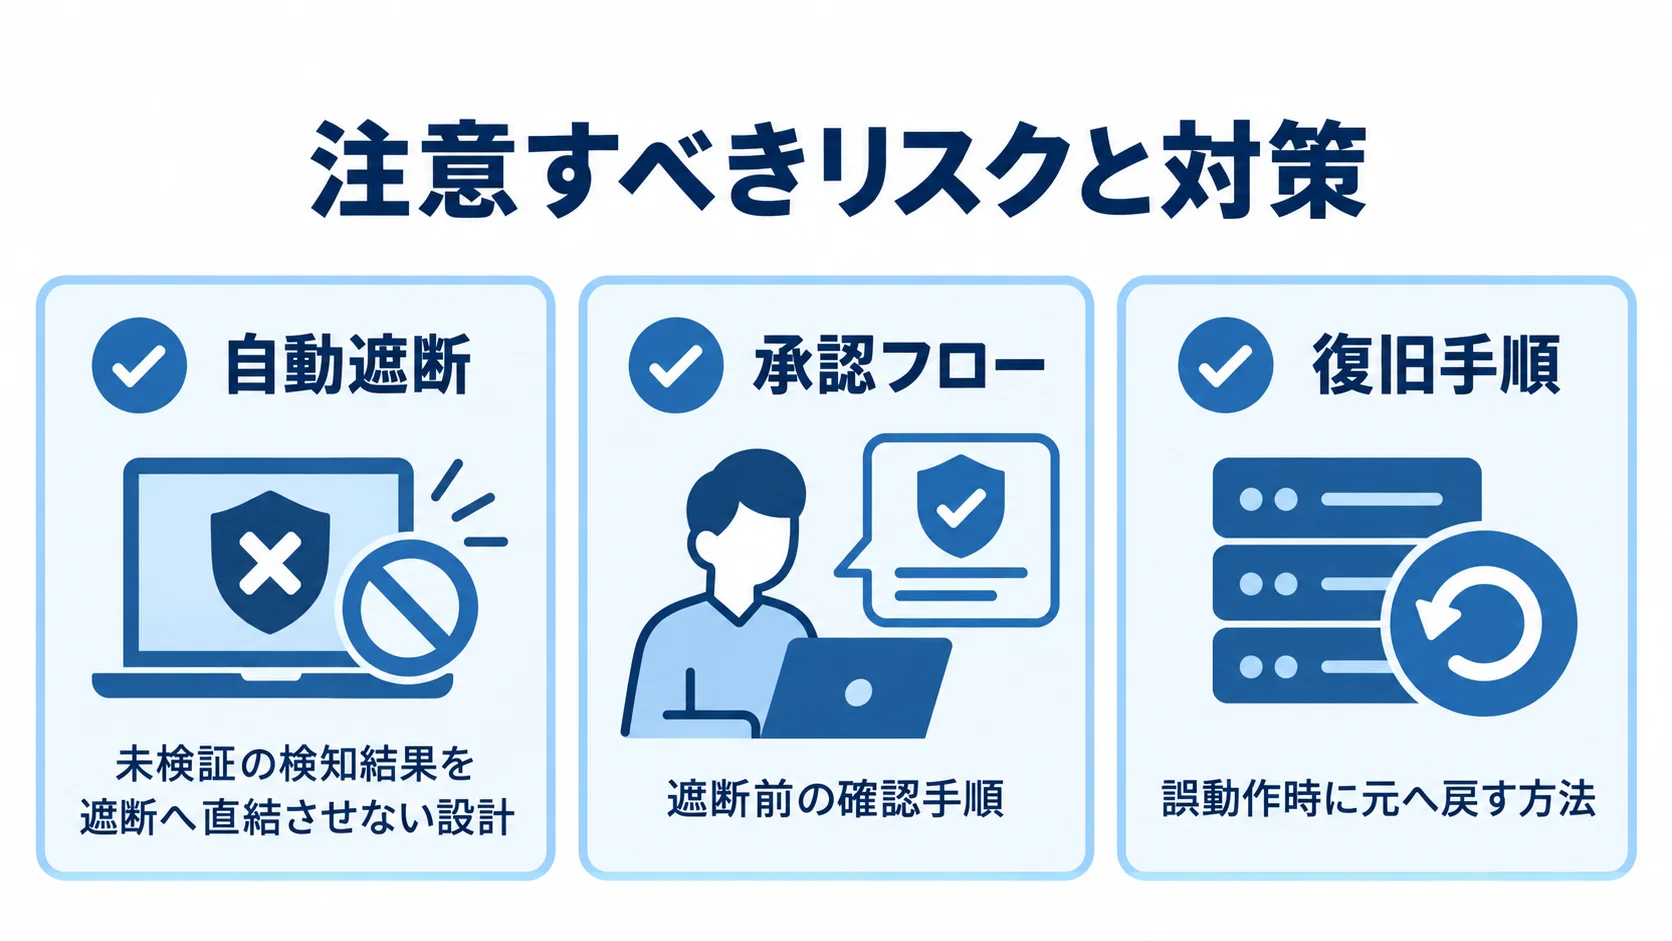
AIによる検知や遮断を見積もる際は、誤動作が業務に及ぼす影響を想定しておきます。承認や復旧の手順も、あわせて整理しておきます。
- 自動遮断:未検証の検知結果を遮断へ直結させない設計
- 承認フロー:遮断前の確認手順
- 復旧手順:誤動作時に元へ戻す方法
Microsoftは2025年、Sentinel data lakeの構想を発表しました。
350を超えるネイティブコネクタの対応と、AIエージェントを活用してコストを抑える方向性を示しています(出典: Microsoft Security Blog「Microsoft Sentinel data lake: Unify signals, cut costs, and power agentic AI」、2025年)。
自動化の範囲に応じて、見積もりの段階で承認方法と復旧方法を確かめておきます。
SIEM開発でよくある質問(FAQ)
費用や期間は、ログ量や監視体制によって異なります。導入を検討する初期段階でよくある疑問に、順に答えます。
SIEM開発にはどのくらいの期間がかかりますか?
PoCから小規模な本番導入までは1〜6か月程度、部門横断や大企業の高要件環境では6〜18か月以上が目安です。期間を左右する主な要因は、ログ源の数と既存システムとの連携範囲です。
専門のセキュリティ人材がいなくてもSIEMを開発できますか?
可能です。クラウドSIEMを採用し、ログ連携とルール作成、初期チューニングを開発会社やSOCサービスに委託すれば、専門人材が不足していても運用を開始できます。
- 自社で決めること:守る資産の優先順位と検知対象、対応方針を社内で固めます。判断まで外部に任せると、自社に合わないルールになるおそれがあります。
- 外部へ任せること:技術実装と運用支援を委託し、役割分担を明確にします。
アラートが多すぎて対応しきれない場合はどうすればよいですか?
初期の検知ルールを見直したうえで、重大度と担当者、対応期限を明確にしたケース管理を導入します。重複アラートをまとめる設計も有効です。
誤検知の抑制と優先順位付けは、稼働後も繰り返し見直す作業です。そのため、月次でチューニングを続ける体制が、実務上の解決策になります。
まとめ
SIEM開発は、守る資産と検知対象を定めたうえで、要件定義からPoC・本番設計・受入試験を経て、運用移行へ進みます。目的が曖昧なまま製品を選ぶと、アラート過多や検知漏れにつながります。
最初のログ源の棚卸しとPoC計画
まず、対象資産と検知ユースケースを明確にし、ログ源を棚卸しします。次に、2〜4週間程度のPoCを計画します。
PoCで得る接続ログ源数、誤検知率、月額費用の見込みは、本番投資の判断やベンダー比較の基礎資料になります。
運用体制まで含めた発注先の選び方
発注先は、要件定義からPoC・本番実装を経て、運用移行や継続チューニングまで支援できる会社を優先します。
運用設計には、ログ品質や検知ルールの更新、SOC要員を含めておきます。インシデント対応や訓練まで含めると、導入後に使われないSIEMとなるリスクを抑えられます。
▼全体ガイドの記事
・SIEM開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。