
SIEMの開発会社は、対象ログ、検知シナリオ、運用時間と対応責任を同じ条件で比べると、自社の業務に合う検知と対応の体制を組み立てやすくなります。株式会社riplaと実在する5社を加えた計6社の特徴も、この観点で見ると違いが分かります。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ情報イベント管理(SIEM)のパートナー選びの重要性
SIEMの成果は、製品の性能だけでなく、どのログを集めるか、どの組み合わせを危険と判定するかで決まります。さらに、誰が何分以内に対応するかも、導入前に決めておく必要があります。
個人情報を扱う予約・会員サービスでは、検知精度に加えて、ログのマスキング、アクセス権、保管場所の設計が欠かせません。また、障害時にも業務を続けられるかについて、あらかじめ検討しておくことが求められます。
複数ログの相関分析の設計範囲
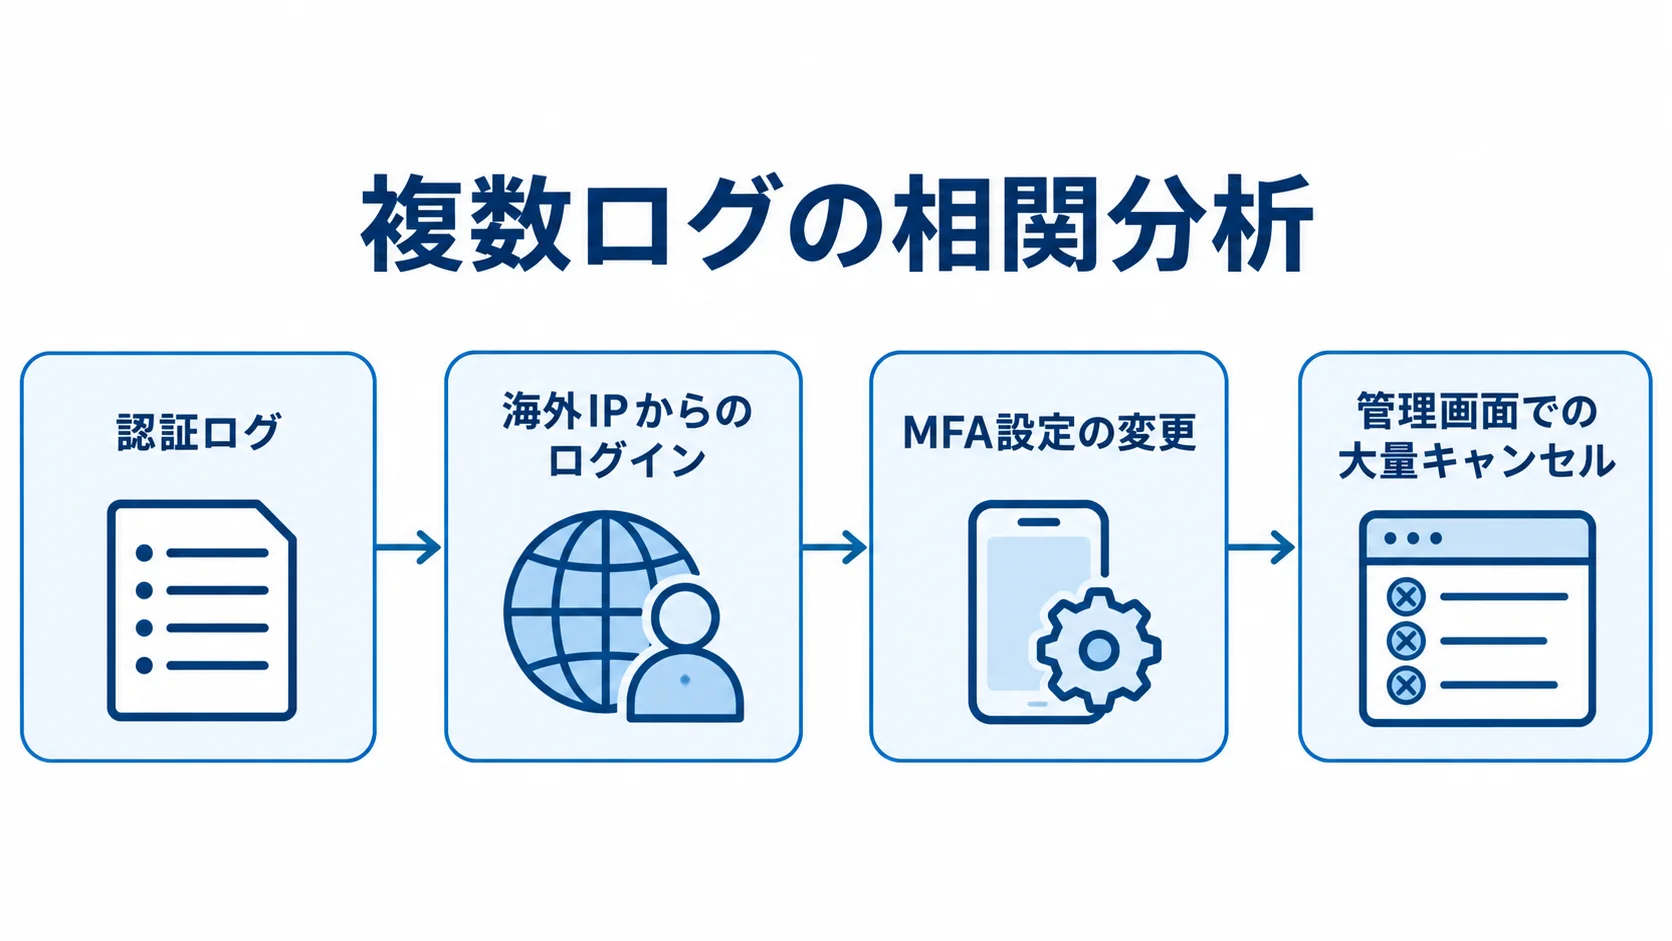
SIEMは、複数のログを時系列で結び付けることで、単独では見えにくい乗っ取りの兆候を捉えます。認証ログの一件だけでは判断しにくいため、この結び付けが欠かせません。
たとえば、同じ会員IDに短時間のログイン失敗が続いたあと、海外IPからログインに成功し、MFA設定の変更や管理画面での大量キャンセルが続くケースがあります。
開発会社には、認証と予約・決済の流れを中心に、どの粒度でログを連携するかを確認します。WAFやデータベース、管理者操作も含めるかを、あわせて尋ねます。
導入後のチューニングと対応体制
導入直後は、正常なキャンペーンや社内管理者の操作までアラートになることがあります。そのため、誤検知を減らすルールの調整が欠かせません。
重大度の優先順位、月次レポート、インシデントの連絡方法は、導入前に決めておきます。これらが未整備のままだと、アラートが溜まって重要な兆候を見逃しやすくなります。
NISTは2025年4月公表のSP 800-61r3で、インシデント対応をリスク管理に組み込む考え方を示しています(出典: NIST、2025年)。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaは、コンサルティングから開発までを一気通貫で支援する企業です。社内DXの経験を活かして、業務上の成果とシステムの定着を支えます。
営業や顧客管理、生産、販売管理など、幅広い基幹システムの構築と導入の実績があります。そのため、企業の業務要件に合わせた柔軟な対応が可能です。
特徴と強み
SIEMを導入する前に、守る業務と検知後の対応を整理しておく必要があります。その点で、riplaは業務ヒアリングから導入後の定着まで一つの窓口で進めたい企業に向いています。
会員IDの認証ログと予約・決済の操作履歴を結び付ける場合も、既存システムや現場の対応フローを踏まえて設計できます。そのうえで、標準機能でまかなう部分と追加開発する部分の境界も検討します。
得意領域・実績
基幹システムでは業務とシステムをあわせて設計してきたため、既存の会員管理や予約管理との連携も相談できます。
SIEM専用製品のライセンス提供や24時間SOC監視の範囲は、案件ごとに確認が必要です。また、RFPの作成を含め、ログ一覧や検知ユースケースの整備からダッシュボードや承認フローの追加開発まで実装したい場合に、比較候補になります。
NTT DATA|企画から構築・運用まで支援するSIEM導入
NTT DATAは、不正アクセスの痕跡や兆候を検知、分析、可視化する「SIEM構築支援サービス」を提供しています。
公式情報では、企画から運用導入までを、要件定義やリスク分析、構築も含めてワンストップで支援すると説明されています。
大規模な業務システムや複数拠点のログを対象に、SIEMとCSIRTの役割をあわせて設計したい企業に向いています。
特徴と強み
公式の説明では、1997年から運用するSOCでSIEMの構築・運用を行ってきた経験があり、大手キャリアを含む企業への導入支援実績もあるとされています(出典: NTT DATA公式、2026年確認)。
SIEMは、システムや攻撃手法の変化に応じて調整を続ける必要があります。そのため、構築だけでなく運用担当者の知見も求める場合に、強みを活かしやすくなります。
複数ログを扱う案件では、ログの正規化や相関ルールを設計書に記載します。アラートの重大度とエスカレーション基準も、あわせて書き残します。
得意領域・実績と確認事項
大規模・複数拠点の環境や、オンプレミスとクラウドが混在する環境を持つ企業は、比較しやすい候補です。また、専任のセキュリティ人材が不足している企業も、比較の候補に入りやすいです。
ログを外部の監視基盤へ送れるかどうかと、個人情報をいつマスキングするかを確認してください。さらに、24時間365日の監視やインシデント対応を、どこまで受け持つかも確認します。
既存のWAFやEDR、ID基盤などとの連携方法は、事前に確認しておきます。PoCで測る検知率、誤検知率、平均調査時間についても、見積書に明記してもらいます。
SCSKセキュリティ|24時間365日のマネージドSIEMに対応
SCSKセキュリティは、SCSK Security SOCの分析基盤の導入・運用で培った知見をもとに、マネージドSIEMを提供しています。
IDS・IPS、Proxy、ADサーバなどのログを分析し、インシデントと判定したあとの対応を支援します。監視、分析、レポートの一部を委託したい企業に向いています。
特徴と強み
基本・スタンダードメニューのほかに、アドバンスドメニューがあります。アドバンスドメニューには、任意ログのリアルタイム分析、顧客向けログ検索、ルール調整が含まれます。
プランによって、24時間365日の分析とインシデント管理の範囲が異なります。月次レポートや報告会の範囲も、プランごとに変わります。分析と報告の深さを選びたい場合には、この違いを比べるとよいでしょう(出典: SCSKセキュリティ公式、2026年確認)。
得意領域・実績と確認事項
機密ログを外部へ送ることが難しい企業は、ログの送信先も相談できます。氏名やメールアドレスは、そのままでは監視基盤へ送れない場合があるためです。
認証ログからクラウド監査ログまでを対象にする場合は、マスキング、保管場所、検索権限を契約前に確認します。
緊急遮断の承認者と、月次のルール見直しについても確認しておきます。
日本ビジネスシステムズ(JBS)|Microsoft環境の監視・分析支援
日本ビジネスシステムズ(JBS)は、Microsoft 365を中心としたマネージドセキュリティサービスを提供しています。
Microsoft Sentinelの分析結果をもとに、アラート監視や一次対応、対策の立案と実施を支援します。Microsoft製品のデータを一つの運用にまとめたい企業に向いています。
特徴と強み
JBSの支援を検討するときは、接続先と課金対象の違いを押さえておきます。
- 対応ログ:Microsoft 365、Microsoft Entra ID、Defender、Azureなどのログを接続できます。
- コネクタ数:350超のデータコネクタを案内しています。
- 追加料金:既存ライセンスやDefender製品で追加費用なく取り込めるデータと、追加課金のデータを分けて示します。
Microsoft Entra、Microsoft Purview、Microsoft Intuneなどにも対応しています(出典: Microsoft Learn、2026年4月更新)。
得意領域・実績と確認事項
Microsoft環境を中心に、アラートの二次被害防止から横断分析を踏まえた一次対応まで委託したい場合は、比較候補になります。
JBSの資料には、基本サービスの月額12万円、導入価格30万円といった例や、製品別の料金例が載っています。料金は対象製品や件数によって変わります(出典: JBS公式サービス資料、2024年確認)。
予約・会員サービスのAPIやDBログを追加する場合、追加費用は個別見積もりで確認してください。コネクタや保存期間、分析ルールに加えて、24時間対応の費用も対象になるかが焦点です。
Microsoft|クラウドネイティブなMicrosoft Sentinel
Microsoftは、Azure上で動くクラウドネイティブSIEM「Microsoft Sentinel」の製品ベンダーです。
Microsoft 365やAzureに加えて、AWSやGoogle Cloudなど350超のデータコネクタから、ログを一か所に集められます。
分析ルール、脅威インテリジェンス、ワークフロー自動化を組み合わせられます。製品の導入と、認定パートナーによる構築・運用支援は、分けて比べます。
特徴と強み
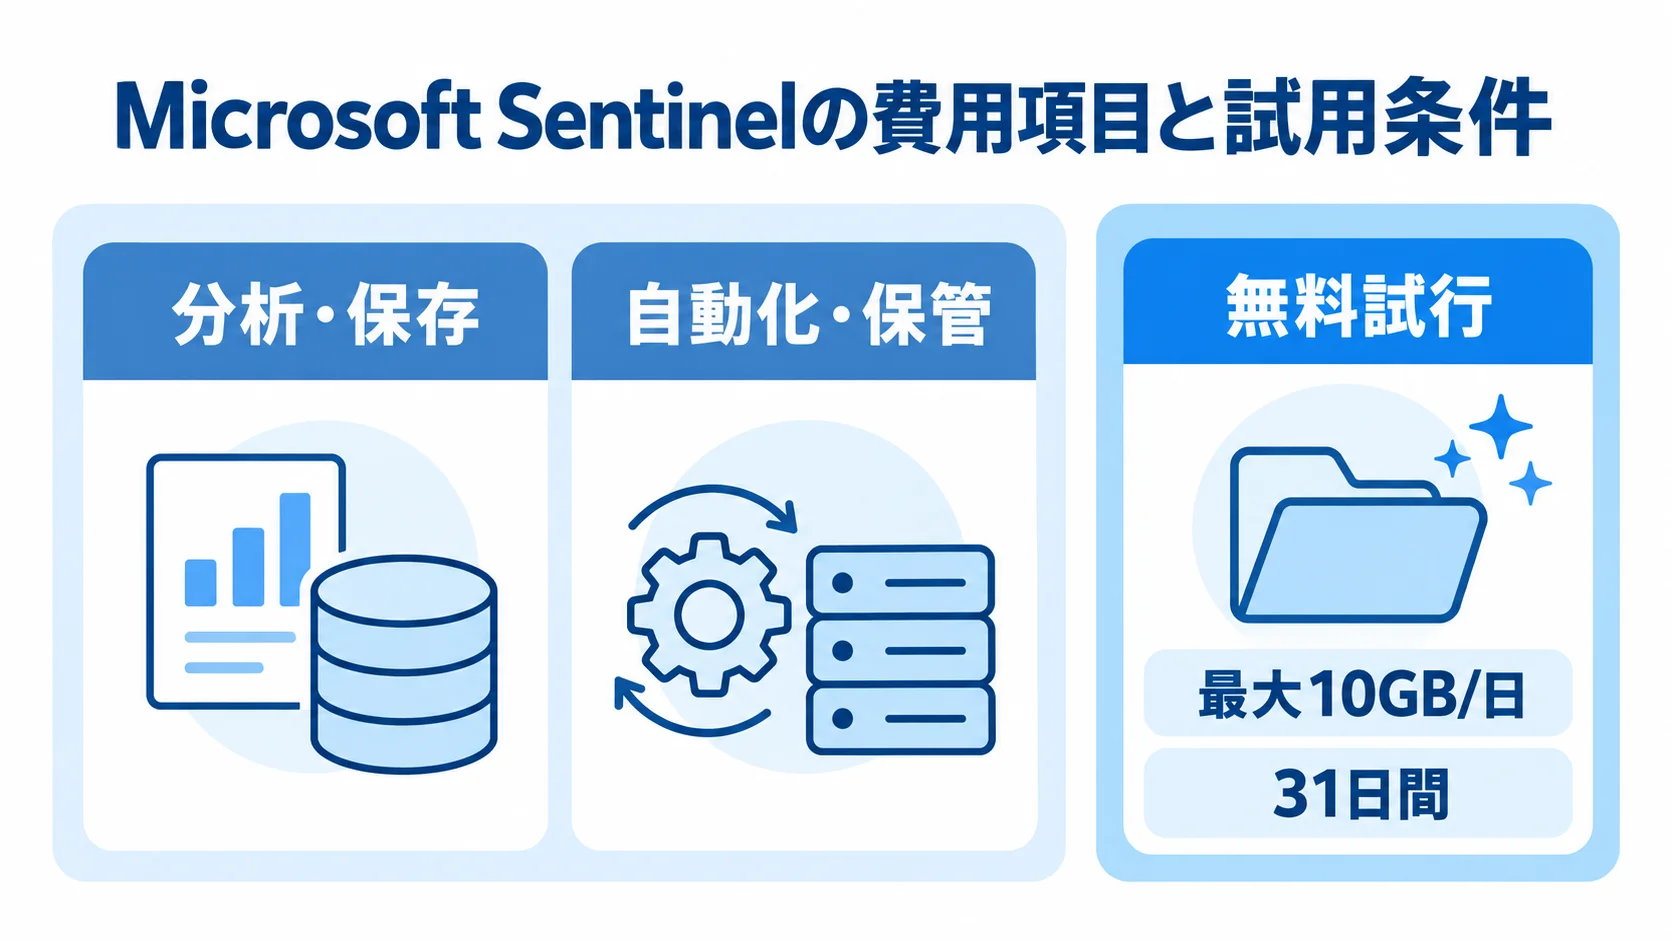
Sentinelは、データ量に応じた従量課金が基本です。そのうえで、関連サービスの利用料も分けて見積もります。
- 分析・保存:Azure Monitor Log Analyticsの保存や分析には、費用がかかる場合があります。
- 自動化・保管:Logic Apps、長期保管、検索は、別料金になることがあります。
- 無料試行:新規ワークスペースなら、最大10GB/日を31日間試せます。
- データ特典:Microsoft 365 E5などの特典(出典: Microsoft Azure公式料金ページ、2026年確認)。
PoCでは、1日あたりのログ量と保存期間を測定します。本番の費用は、無料枠を前提にせず見積もる必要があります。
得意領域・実績と確認事項
Azure、Entra ID、Defender、Microsoft 365の認証・操作ログを中心に据え、会員サービスのWAFやAPIログを加える構成に向いています。
製品を入れただけでは、運用体制は完結しません。ログ設計や検知ルール、インシデント対応、24時間365日の監視を誰が担うかは、別途決めておく必要があります。
アカウント停止やIP遮断を自動化する場合、誤検知で正規会員を締め出すことを防ぐため、初めは人の承認を挟みます。
Splunk(Cisco)|大量ログと高度な分析を統合するSIEM
Splunk(Cisco)は、Splunk Enterprise Securityを提供する製品ベンダーです。
公式情報では、リアルタイムのセキュリティデータを収集し、集中して分析する製品として説明されています。
SIEMやSOAR、UEBAなどを組み合わせ、脅威の検知から調査、対応までを案内しています。脅威インテリジェンスやAIも、その組み合わせに含まれます。
既にSplunkでログ分析をしている企業や、オンプレミスと複数クラウドをまたぐ大量のデータを一つの基盤で扱いたい企業に向いています。
特徴と強み
リスクベースのアラートと機械学習を使うUEBAを組み合わせ、調査と対応を効率化します。Detection StudioやSOARのプレイブックも、その中で使われる要素です。
UEBAによる侵害アカウントや内部脅威の検知、自動化、MITRE ATT&CKに対応した検知ライフサイクルも案内されています(出典: Splunk公式、2026年確認)。
UEBAや自動化などの機能は、複数ログから複雑な攻撃を追跡したい企業に適しています。
得意領域・実績と確認事項
会員サービスでは、ログイン異常から予約・決済履歴まで、同じ時系列で追えるかをPoCで試します。
ログ量や検知ルール、検索用の正規化は、費用と期間に影響します。担当者教育も、費用と期間に関わります。そのうえで、既存のSplunk資産をどこまで再利用できるかを確認します。
クラウドとオンプレミスの配置、ライセンス単位、導入パートナーの運用範囲は、分けて見積もる必要があります。
セキュリティ情報イベント管理(SIEM)のパートナー選びのポイント
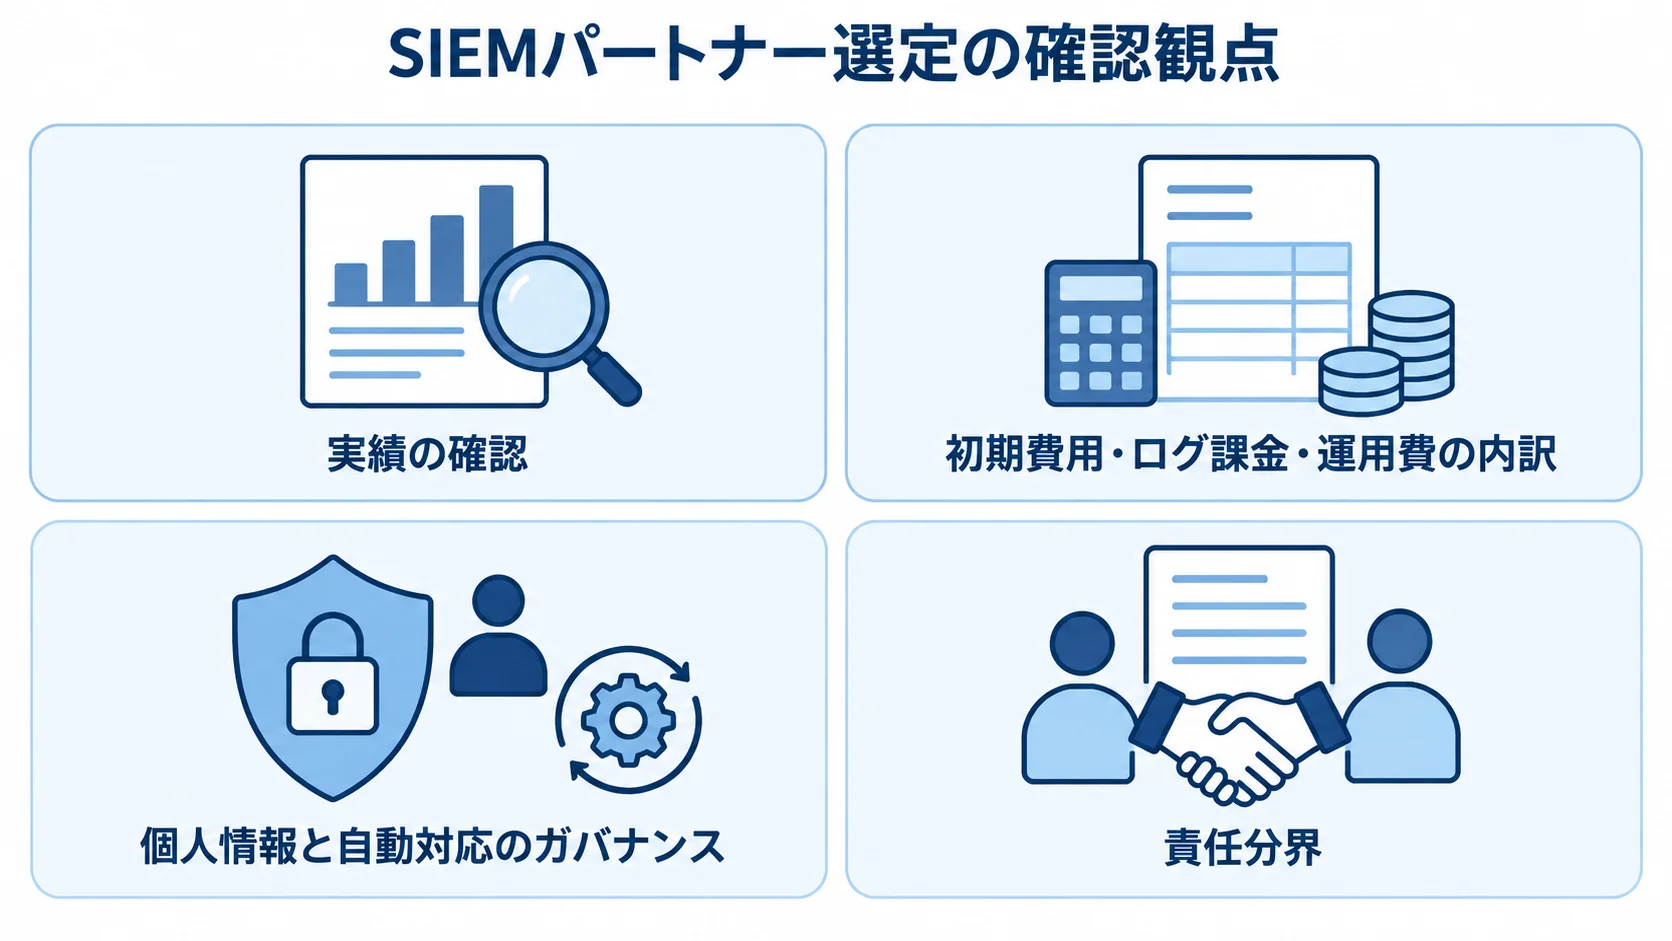
知名度や製品名だけで決めず、各社に同じ条件で質問します。質問は、対象ログや検知シナリオ、運用時間に加えて、対応責任と費用算定にも及びます。
導入支援会社は要件定義や構築、SOC事業者は監視・分析、製品ベンダーはライセンスや機能を主に担います。ただし、1社ですべて完結するとは限りません。
提案書で責任分界を確認しておくと、導入後の契約範囲をめぐる行き違いを防ぎやすくなります。
実績の確認(自社の検知シナリオでの再現)
導入社数だけでなく、自社に似たログ構成や業務での実績も確認します。PoCでは、次の事象を使って、検知から対応までを試します。
- ログイン異常:失敗が続いたあとの成功ログイン
- MFA変更:普段と異なる国や端末からの設定変更
- 予約操作:管理者による大量の予約変更
- WAFとDB:WAF検知直後のデータベース参照
ユースケースは5〜10個を用意します。検知の有無に加えて、アラートを把握するまでと対応を完了するまでの平均時間、誤検知率を測ると、会社ごとの差が見えてきます。
初期費用・ログ課金・運用費の内訳
公開されている比較情報の費用目安は、方式によって異なります。案件ごとの見積もりでは、これを固定価格として扱わないでください(出典: ITreview「SIEMパートナー」、2026年確認)。
- クラウドSIEM導入支援:初期約50万〜300万円、月額約10万〜50万円。
- オンプレミス構築支援:初期約300万〜800万円、月額約30万〜100万円。
- マネージドSIEM・SOC:初期0万〜200万円、月額約50万〜200万円。
金額は、ログ量や保存期間、コネクタによって変わります。ルール数や監視時間、対応範囲でも変わります。
Microsoft Sentinelは、分析データ量に応じて費用が変わる従量課金型です。Amazon Security Lakeも、従量課金型です。
Security Lakeでは、取り込みや正規化、クエリなどの利用量が費用に影響します。Amazon Security Lakeには初期費用がありません。一方で、AWSサービス由来のログの取り込みと正規化には料金がかかります。
S3や関連サービスの料金も別にかかります(出典: Amazon Web Services公式料金ページ、2026年確認)。
見積書では、費用項目を分けて記載してもらいます。製品料金とクラウド利用料、ログ保管料は、別々に書いてもらうと比べられます。
初期設定やログ連携の費用も、見積書で確認します。検知ルールの作成、PoC、教育の費用も、項目ごとに確認します。
月次報告や24時間監視、インシデント対応も、見積もりに含めるかを確認してください。
個人情報と自動対応のガバナンス(契約への明記)
予約・会員サービスのログには、個人情報が含まれる可能性があります。
個人情報保護委員会の通則ガイドラインは、個人データの取扱いについて、次の対応を示しています(出典: 個人情報保護委員会、2026年6月改正)。
- 対象データ:氏名、メールアドレス、会員ID、IPアドレス、予約履歴。
- アクセス管理:担当者と個人データの範囲を限り、利用者の識別・認証や不正アクセスの防止を行います。
- ログ分析:ログなどを定期的に分析し、不正アクセスの検知につなげます。
- 情報保護:収集項目を絞り、マスキングやトークン化、暗号化、権限分離を設計します。
ログは、必要なデータに絞って管理する必要があります。集めるほど安全になるとは限らないためです。
自動化する場合は、アカウント停止やセッション無効化、IP遮断、端末隔離の対象条件を決めておきます。承認者や実行ログ、取り消し方法、時間外の連絡先も、あらかじめ定めておく必要があります。
生成AIやSOARは調査を速められますが、正規の利用者を誤って止めるリスクもあります。そのため、重要な操作は人の承認から始めます。
よくある質問
SIEM会社の比較で迷いやすい、SOC・MDRとの違い、費用、導入期間について回答します。発注前の確認に役立ててください。
SIEMとSOCやMDRは何が違いますか?
SIEMは、ログを収集・正規化・相関分析し、異常を検知する技術基盤です。SOCは、その基盤を使って監視や分析、報告、対応を行う組織やサービスです。
MDRは、EDRやNDRなども含めて、検知後の対応まで外部に委託するサービスを指すことが多いです。見積書では、製品と構築、監視を分けて確認し、一次対応と復旧支援も別に見ます。
SIEMの導入費用はどのくらいかかりますか?
小規模なクラウドSIEMのPoCは、初期50万〜300万円程度が目安です。また、ログ連携と基本ルールを含む標準導入は、2〜4か月を目安に相談します。
24時間365日の有人監視やインシデント対応を含めると、月額が大きく変わります。複数クラウドやオンプレミス、SOARを加える場合も、月額を左右します。そのため、製品料金と運用料金を分けて見積もります。
初めから全ログを取り込まず、重要な5〜10ユースケースから段階的に始めると、予算と効果を見ながら進めやすくなります。
SIEMの開発はどのくらいの期間で始められますか?
ログを2〜3種類に絞るPoCは4〜8週間、5〜10種類を取り込む標準導入は2〜4か月が目安です。取り込む対象には、認証ログやWAF、クラウド、DB、業務アプリなどがあります。
複数拠点やオンプレミス連携、20種類以上のログを含めると、6〜12か月になる場合があります。高度な自動対応や24時間運用も、期間に関わります。
期間を短くするには、初回相談までに対象資産とログのサンプルをそろえます。検知ユースケースや対応者、評価KPIも、あわせて用意しておきます。
まとめ
SIEM会社を選ぶ際は、守る業務や対象ログを軸に、検知ルールと対応時間、個人情報の扱いまでを一つの計画としてまとめられるかを確かめます。
6社の役割は、それぞれ異なります。たとえば、riplaは業務要件に合わせた開発を、NTT DATAは企画から運用までを支援します。
SCSKセキュリティはマネージドSIEM、JBSはMicrosoft環境向けの支援を行います。
Microsoft SentinelとSplunk Enterprise Securityは製品です。そのため、各社の支援内容と製品機能を分けて、自社の運用に必要な範囲を比べます。
重要ログと検知ユースケースの整理
会員ログイン、MFA変更、管理者操作を中心に優先順位を付けます。予約・キャンセル、決済API、WAF、クラウド監査ログも、その中で順位を決めます。
PoCでは、検知率や誤検知率、平均検知時間に加えて、平均対応時間と担当者の調査負荷を測ります。効果が確認できた範囲から対象を広げれば、費用と運用負荷を調整しやすくなります。
見積依頼での責任分界と運用費の確認
問い合わせ時には、構成や対象ログ、検知したい事象を伝えます。あわせて運用条件を伝え、責任分界を確認しておきます。
- 環境情報:構成図、ログの種類と1日量、保存期間、個人情報の有無。
- 既存環境:WAF・EDR・ID基盤と検知したい事象。
- 依頼条件:監視時間、対応者、予算、希望時期。
- 費用内訳:構築、ライセンス・クラウド、保管、運用ごとの金額。運用には、ルール調整や報告、監視、インシデント対応を含みます。
初期構築費と運用費の範囲を分けて比べると、導入後の費用を確認できます。
SIEMは、導入しただけで自動的に安全になる仕組みではありません。検知後に人と業務が動いて初めて効果を発揮するため、導入後も運用を続けながら見直していきます。
自社の予約・会員サービスに合う検知と対応を段階的に実装できるパートナーが、候補になります。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。