
セキュリティ情報イベント管理(SIEM)は、サーバー、クラウド、認証基盤などに散らばるログを一つに集め、複数の兆候を組み合わせて判断し、調査や監査までつなげる仕組みです。
開発では、守る資産、検知条件、対応体制を先に決め、必要なログから段階的に集めると運用改善に役立ちます。
▼関連記事一覧
・セキュリティ情報イベント管理(SIEM)開発の進め方/やり方/流れや方法/手法/工程/手順
・セキュリティ情報イベント管理(SIEM)開発でおすすめの開発会社/ベンダー6選と選び方
・セキュリティ情報イベント管理(SIEM)開発の見積相場や費用/コスト/値段について
・セキュリティ情報イベント管理(SIEM)開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ情報イベント管理(SIEM)の全体像
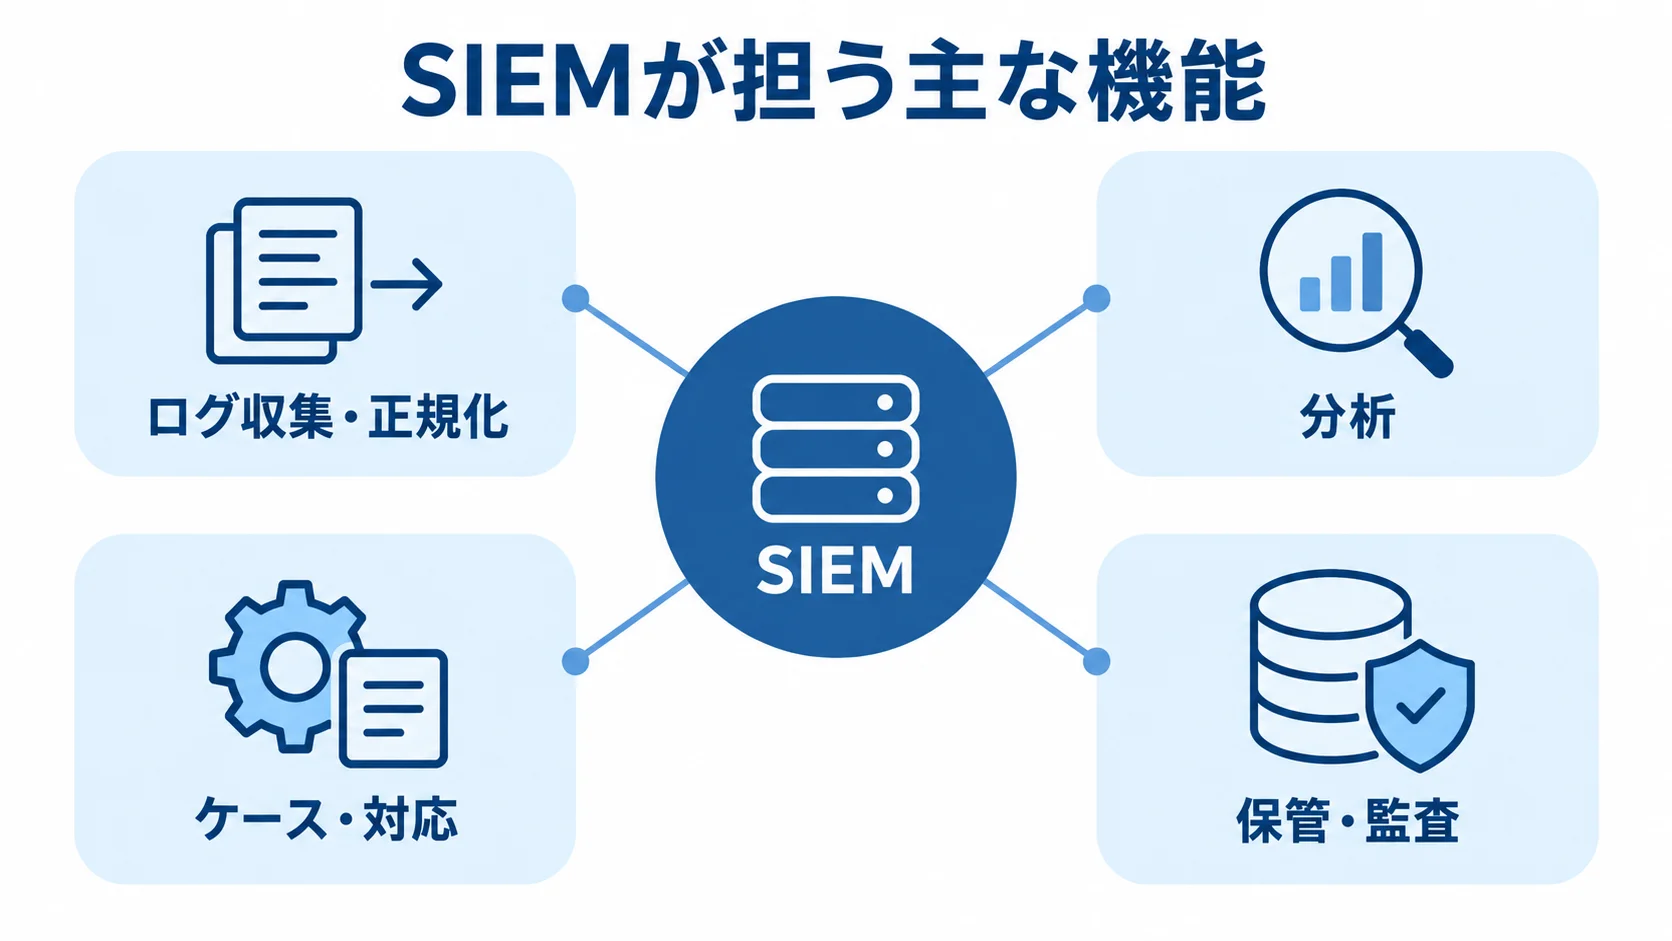
SIEMは、サーバー、ネットワーク、クラウド、端末、認証基盤、業務アプリケーションに散らばるイベント情報を一つの基盤へ集めます。さらに、複数の兆候を組み合わせて判断し、検知後の調査、ケース管理、対応履歴、監査報告まで扱います。単なるログ保管庫とは、役割が異なります。
SIEMが担う主な機能
ログを集めて分析し、検知後の調査や監査までつなげるために、SIEMには次の機能があります。
- ログ収集・正規化:形式の異なるイベントを集め、共通の項目に整えます。
- 分析:相関分析と脅威ハンティングによる兆候の発見。
- アラート・検索:通知の管理と、ログの検索や可視化。
- ケース・対応:調査記録の管理と、対応の一部の自動化。
- 保管・監査:証跡の保管と、監査報告への活用。
収集には、Syslog、Windowsイベント、クラウド監査ログ、API、エージェントなどを使います。分析の前提は、発生時刻、端末、利用者、IPアドレス、資産IDの形式をそろえることです。
相関分析では、複数地域からの短時間ログインや、失敗後の権限変更などを組み合わせます。たとえば、管理者による通常外の時間帯の顧客データ参照も、検知条件の例です。
検知した事象には重大度と対応期限を設定します。そのうえで、担当者が関連ログや証跡を同じ画面で確認できるようにします。ただし、アカウント停止や端末隔離のように影響の大きい自動処理は、承認を挟む設計が安全です。
SOC・MDR・EDR・NDRとの違い
監視や分析を担う各機能の役割を分けて見ると、必要な組み合わせを判断しやすくなります。
- SIEM:ログを横断して分析する基盤です。
- SOC:基盤を使って、監視・分析・報告を担う組織やサービスです。
- MDR:外部チームが検知から調査、封じ込めを支援します。
- EDR・NDR:端末の挙動や、ネットワーク通信の監視・検知を担います。
実務では、EDRやWAFが出したアラートをSIEMへ集め、認証ログやクラウド操作ログと組み合わせて、インシデントの優先順位を決めます。ただし、SIEMを導入しても、分析や対応を担う人や手順がなければ効果は限定的です。
内製SOCを持たない場合は、対応時間と予算を見て、監視サービスやMDRを組み合わせるか、一次判定だけを外部に委託するかを決めます。
SIEMの種類と環境に合わせた選択肢
SIEMの種類は、提供形態と開発範囲で分けて見ると整理できます。クラウド型、オンプレミス型、パッケージ・マネージド型、個別開発型の四つが代表的です。
型ごとに得意な場面が違うため、ログ量、データ保管場所、運用人材、既存環境、対応速度を基準に決めることが大切です。
クラウド型SIEM
クラウド型は、分析サーバーを自社に置かず、ネットワーク経由でログを取り込む方式です。短期間で始めやすく、複数拠点のログも接続しやすいのが特徴です。
- 費用管理:取込量と保存期間で従量課金されるので、検知用と長期保管用を分けて考えます。
- 接続確認:データコネクタの数より、対象ログ、正規化項目、保管先と越境条件を確かめます。
- 保守計画:ログインジェストAPIやコードレスコネクタへの移行期限、IaC対応、保守主体。
2026年時点では、複数クラウドのログ一元化に加え、脅威検知やケース管理、SOAR連携、AI調査支援をまとめて提供する動きがあります。また、主要クラウドSIEMの一部では、従来のHTTPデータ収集APIが2026年9月14日以降サポート対象外となる更新が告知されています。
オンプレミス型・閉域型SIEM
オンプレミス型・閉域型は、ログや分析環境を自社設備、専用環境、閉域網に置く方式です。機密性の高い業務や、接続に制約がある環境に適しています。
導入時は、サーバー、ストレージ、バックアップ、冗長化、パッチ適用、監視基盤を設計する必要があります。将来のログ増加を見込まずに容量を設計すると、数年後に移行費用がかかることがあります。
- 保管管理:権限分離、改ざん困難な保管領域、時刻同期、暗号化、バックアップ、証跡アクセス記録。
- 個人情報:収集時にマスキングやトークン化を行い、氏名やメールを見ずに調査できる設計にして、リスクと運用負荷を抑えます。
マネージド型と個別開発型
自社の運用人材と独自の要件に応じて、委託する作業と開発する範囲を選びます。
- マネージド型:基盤に加えて、監視、判定、月次報告、ルール調整を専門チームへ委託する形です。
- 委託条件:専任人材を置きにくい企業にも合います。一次・二次対応、夜間休日の連絡、どこまでを誰が受け持つかは、契約前に決めておきます。
- 個別開発型:独自アプリや特殊ログ、承認フローに合わせて、コネクタ、ルール、ダッシュボード、チケット連携を追加します。
- 開発・見積もり:相関エンジンを一から作らず既存基盤を使い、設定、追加開発、運用を分けて考えると、品質と納期の見通しが立ちます。
SIEM開発・導入の進め方と5つの段階
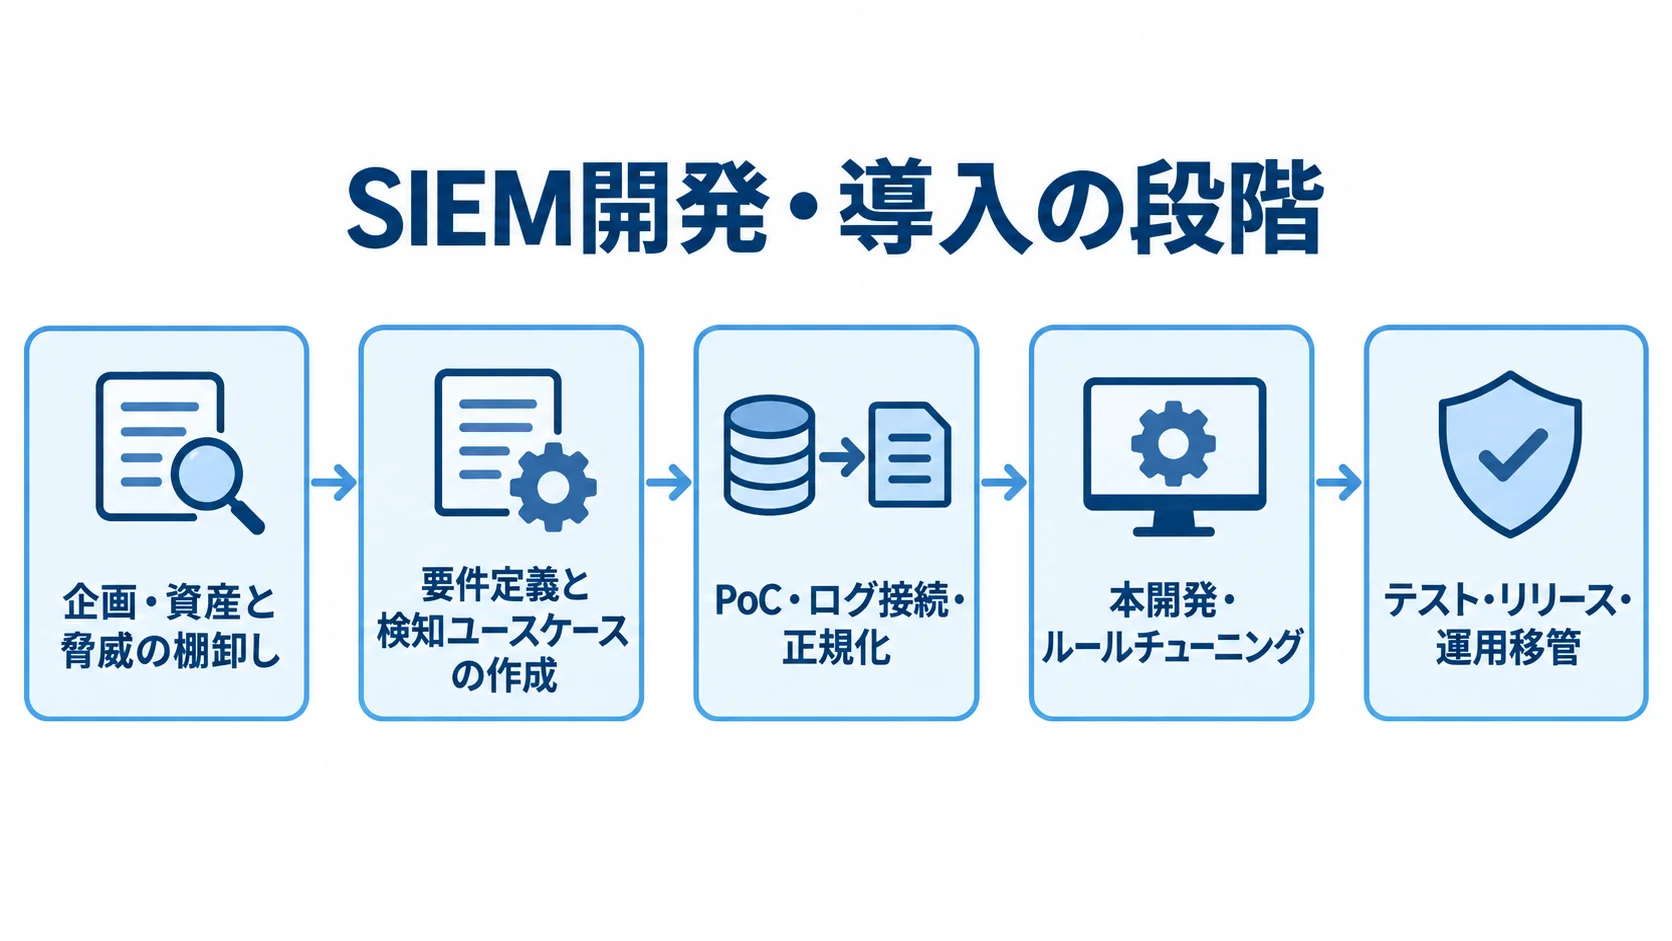
SIEMの成否を分けるのは、製品の機能よりも、何を検知し、誰が、何分以内に、どの証拠を使って判断するかを決められるかです。
まずは優先度の高いユースケースを小さく検証し、運用できることを確かめてから、対象を広げます。
▶ 詳細はこちら:セキュリティ情報イベント管理(SIEM)開発の進め方/やり方/流れや方法/手法/工程/手順
1. 企画と守る資産・脅威の洗い出し
まず、守る資産を重要度で分けます。予約・会員サービスの場合は、資産と事業上の脅威を洗い出します。
- 資産:会員登録、ログイン、MFA、パスワードリセット、予約変更・キャンセル。
- システム:管理画面、決済連携、APIゲートウェイ、WAF、DB、クラウド操作。
- 脅威:アカウント乗っ取り、権限悪用、個人情報大量取得、決済API異常、不正アクセス。
SIEMでは、ログを無制限に集めるのではなく、必要な分だけを集めるのが基本です。そのため、保存期間、利用目的、閲覧者、個人情報の有無、国外保管の可否を先に確認します。そのうえで、調査に必要な粒度と、費用、プライバシー、通信負荷のバランスを取ります。
2. 要件定義と検知ユースケースの作成
検知ルールの目的から対応までを一貫して設計するために、ユースケースごとに必要な条件を整理します。
- 検知条件:目的、対象資産、必要ログ、条件、重大度。
- 対応設計:担当者、一次対応、エスカレーション、証跡。
- 評価方法:誤検知時の扱いを決めたうえで、5〜10件程度に絞り、ルールの有効性を評価します。
例として、大量のログイン失敗のあとに成功した会員IDや、離れた地域から短時間に成功した同一アカウントを検知します。ほかにも、権限付与後の大量参照や、WAF検知後の異常なDB読み取りが候補になります。
単一のアラートを増やすより、複数の事象を時系列で関連付けるほうが、SIEMの価値を引き出せます。
3. PoC・ログ接続・正規化
PoCでは、認証、WAF、クラウド監査など、重要度が高く形式の異なるログを2〜3種類選びます。
- ログの確認:遅延なく届くか、時刻がそろうか、利用者や端末を追跡できるかを確かめます。
- 個人情報:収集したログのマスキングの可否。
- 一連の検証:検索、相関、アラート、ケース化、報告までを通して試します。
PoCは4〜8週間が目安です。評価には、検知までのMTTDと、復旧・封じ込めまでのMTTRを使います。また、アラートの有効率、誤検知率、1件あたりの調査時間、ログ接続の追加日数も測定します。
数字を取らず「検知できた」というデモだけで判断すると、本番運用でアラートを処理しきれない問題を見逃すおそれがあります。
4. 本開発・ルールチューニング
本開発では、SIEMの機能を実装し、独自システムのログ項目を共通の形式にそろえます。
- 機能:ログコネクタ、正規化、検知ルール、ダッシュボード、ケース管理。
- 連携・統制:チケット連携、自動化プレイブック、権限管理、監査証跡。
- 共通項目:イベント名、時刻、利用者ID、端末ID、セッションID。
- ログ項目:送信元IP、対象資産、結果、エラー理由。
繁忙期、キャンペーン、夜間メンテナンス、バッチ処理の正常なログも確認し、誤検知の原因を調整します。
自動対応は、通知やチケット起票、追加情報の収集から始めます。ただし、アカウント停止や通信遮断は、承認のあとに実行する段階設計が望ましいです。
5. テスト・リリース・運用移管
リリース前には、正常系だけでなく、ログや接続の異常も確かめます。
- ログ・通信:欠損、重複、時刻ずれ、通信遅延、急増、コネクタ停止。
- 権限:誤った権限設定が残っていないかの確認。
- 検知ルール:テストデータによる、重大度、通知先、期限、証跡保存、クローズ条件の検証。
運用移管では、監視から月次報告までの作業について、どこまでを誰が受け持つかを文書にします。一次判定、二次調査、証拠保全、復旧判断などが対象です。
ルール変更や緊急変更は、定例化して進めます。加えて、権限レビューと保存期間の見直しも定例の対象に含めます。稼働開始後も、運用改善を続けます。
SIEM開発・導入の費用相場とコストの内訳
SIEMの費用は、製品料だけでなく、ログ接続や初期設定、運用の作業まで含めて考えます。
2026年時点の国内目安では、クラウドSIEMの導入支援は初期50万〜300万円、月額10万〜50万円程度です。一方、オンプレミス構築支援は初期300万〜800万円、月額30万〜100万円程度です。
マネージドSIEMやSOCを含める場合は、初期0万〜200万円、月額50万〜200万円程度が目安です。これらは公開相場をもとにした概算で、ログ量、保存期間、監視時間、対応範囲によって金額は変わります。
なお、24時間365日の有人監視や脅威ハンティング、インシデント対応まで含めると、月額150万〜500万円程度になることもあります。
見積もりでは初期と月額を分け、ログ量が増えたときに上がる費用も確認します。
初期費用に含まれる項目
初期見積もりの範囲を明確にするため、設計・構築から運用準備までの作業を分けて確認します。
- 設計・環境:要件定義、アーキテクチャ設計、環境構築、ネットワーク設定。
- SIEM設定:コネクタ、正規化、検知ルール、画面、権限、通知、チケット連携。
- 導入準備:テスト、運用手順書、教育。
業務アプリの独自ログを取り込む場合は、仕様の確認や追加開発に工数がかかります。
PoCでは、4〜8週間でログ2〜3種類と基本ルールを検証します。標準導入では、5〜10種類のログを2〜4か月で接続する計画が一般的です。
複数拠点やオンプレミス連携を含む場合、20種類以上のログを扱う場合、高度な自動化や24時間運用を含む場合は、6〜12か月を見込みます。短縮するには、標準コネクタを使い、開発を独自部分に集中させます。
月額費用と従量課金の考え方
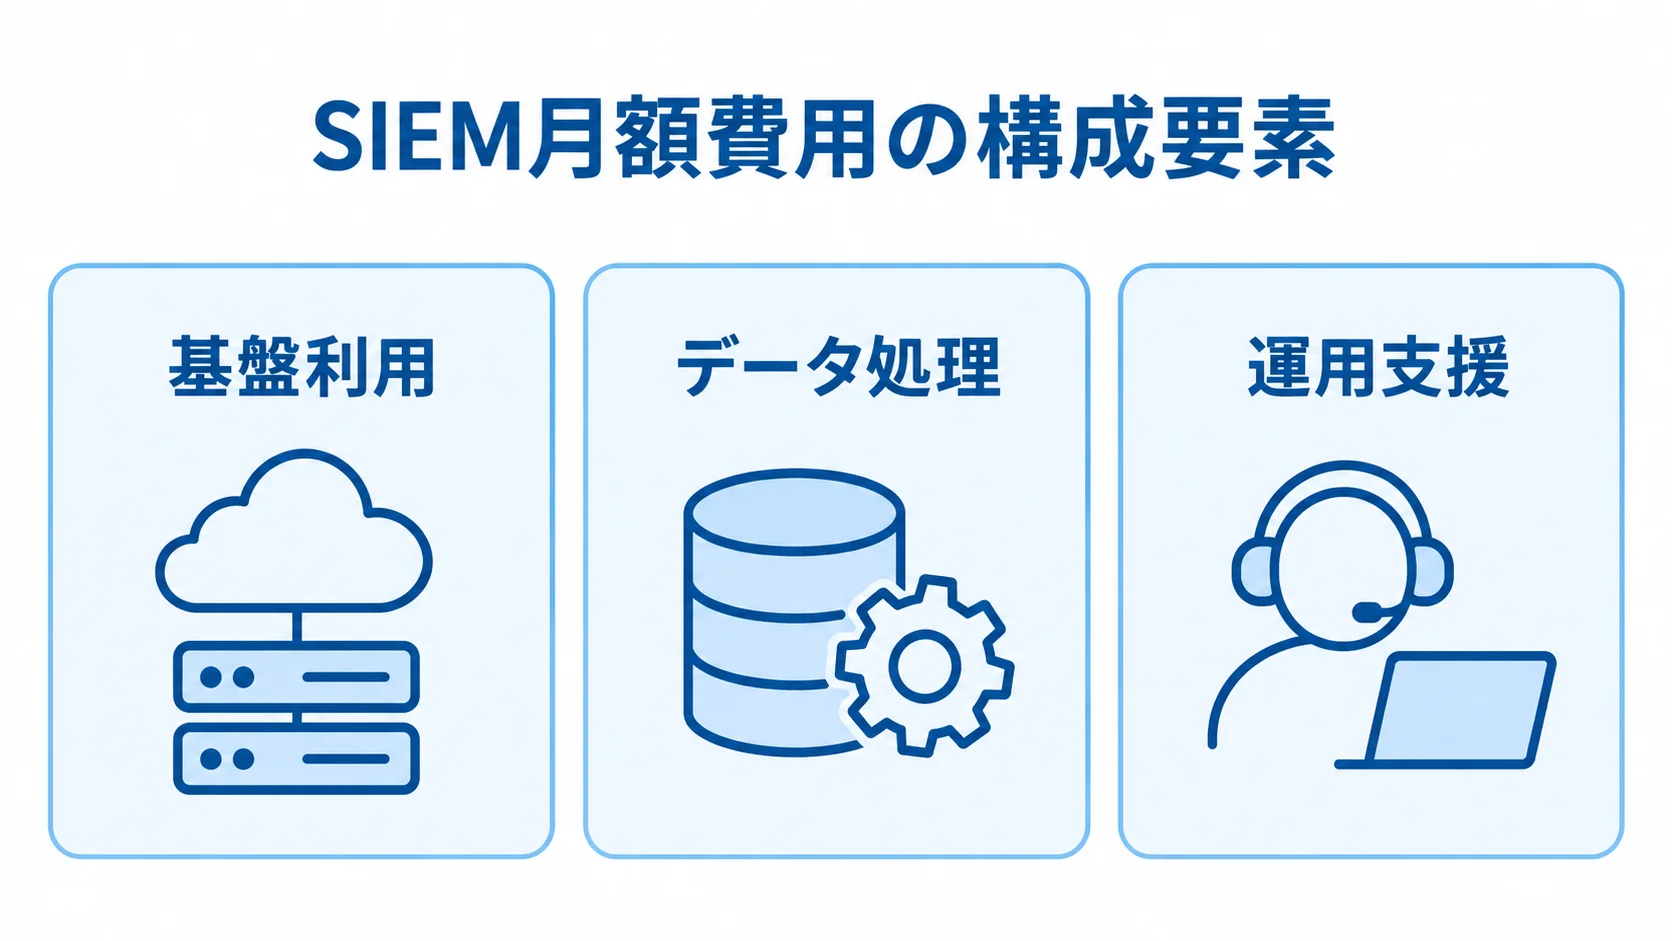
月額費用は、サービス利用、データ処理、運用支援に分けると、課金の対象を見比べやすくなります。
- 基盤利用:SIEM利用料、分析、検索、通知、自動化。
- データ処理:ログ取り込み、ストレージ、バックアップ。
- 運用支援:監視、ルール調整、レポート。
クラウド型では、分析データ量に応じた課金が多いです。また、無料の試行でも、上限を超えた分や自動化機能が有料になる場合があります。
公式料金表には、新規ワークスペースで1日10GBまでを31日間無料とする例があります。ただし、これはサービス利用の条件で、導入支援や運用人件費は含まれません。
別の料金例では、ログ取り込み元、正規化、保存、クエリにそれぞれ費用が設定されています。正規化は1GBあたり0.035米ドルです。
100GB/日を30日処理すると、正規化だけで105米ドルになります。1ドル150円で換算すると、約1.6万円です。
実際には、取り込みや保存、検索のほか、分析基盤、通信、運用の費用も加わります。そのため、単価だけで月額を判断することはできません(出典: クラウドSIEM・セキュリティデータレイクの公式料金表、2026年確認)。
SIEMの見積もりを取る際に確認すべきポイント
SIEMの見積もりを機能一覧だけで比べると、差が見えにくくなります。そこで、ログ量や対象システム、検知ユースケースを中心に、同じ条件を各社に示します。
保存期間や開発範囲、運用移管も揃えたうえで、初期・月額・追加費用を分けて比べます。見積もりの前に、最低限のログ一覧と検知シナリオを用意しておくことが重要です。
RFPに盛り込むべき項目
提案条件を各社でそろえるため、RFPには次の情報を記載します。
- 環境・ログ:事業概要、構成、クラウド・オンプレ区分、ログ種類・日量、ピーク増加率。
- 運用・検知:保存期間、個人情報、検知要件、監視時間、連絡体制、既存連携。
- 管理条件:データ保管場所、権限、監査要件。
ログ量が分からない場合は、直近30日分から平均と最大値を出し、将来の増加率も仮に置きます。
検知ユースケースは、目的と対応を具体的に書きます。たとえば、ログイン失敗が続いたあとに短時間で成功し、会員情報を大量に参照した場合を定義します。
重大アラートの発行条件と、一次担当への5分以内の通知を記載すれば、ルールや工数、運用費を比べやすくなります。
提案内容を比べる観点
提案は、実運用に関わる観点で比べます。提案段階では、PoC期間、評価指標、未達時の扱い、追加ログの接続単価を確認します。ログ増加時の料金やルール追加単価も対象です。
障害時の復旧目標、担当者のスキル、成果物の所有権も確認します。なお、チューニングや対応が別料金の場合は、安価に見えても運用費が膨らむことがあります。
失敗しやすい進め方と対策
費用、誤検知、緊急対応、個人情報の管理で起きやすい失敗には、次のようなものがあります。
- 全ログの一括収集:費用とアラート数が急増するおそれがあります。
- 標準ルールの流用:業務に合わず誤検知が増える場合があります。
- 担当者不在の自動化:監視担当がいないまま、自動対応を有効にしてしまうこと。
- 広い閲覧権限:個人情報を含むログを、広い範囲で閲覧できる状態にしてしまうこと。
対策としては、まず重要な資産と5〜10個のユースケースに絞り、収集するログを段階的に増やします。
導入前に、平常時のアラート件数と調査時間を測っておき、運用開始後に比べます。
NIST SP 800-61r3は、インシデント対応を組織のリスク管理に組み込み、検知、対応、復旧の有効性を継続的に高める考え方を示しています。そのうえで、SIEMは導入プロジェクトだけで終わらせず、月次のルール改善、四半期の権限レビュー、年次の対応訓練へつなげることが大切です(出典: NIST SP 800-61r3、2025年)。
SIEMの発注先は、分析基盤の製品ベンダー、導入やカスタマイズを行う開発会社、監視とインシデント対応を担うSOC・MDR事業者に分かれます。三者の役割を混同すると、製品は入っても、業務に合うルール作成や対応体制が足りなくなります。そのため、製品、開発、監視、対応のどこまでが必要かを、最初に決めておきます。
実績は、導入社数や資格数だけでなく、自社に近い環境での経験で確かめます。守秘義務で詳細を見られない場合も、課題、対応方針、成果指標の説明が具体的かを確認します。
予約・会員サービスでは、ログインや予約変更から決済連携、API、WAF、データベースまでを、一つの調査画面で追えるかを見ます。
特定の製品に詳しいことに加えて、業務イベントの意味を理解し、検知シナリオに落とし込める担当者がいるかも見ます。
契約前に、委託先の監視と対応の範囲を確かめます。「24時間監視」と書かれていても、通知のみか有人分析を含むか、対応開始の目標時間はいくつかで、内容は異なります。
自社側でも連絡網を用意し、業務責任者やシステム管理者、個人情報管理者などを入れておきます。SIEM事業者だけでは顧客への影響は判断できないため、予約の停止や会員への通知、警察や関係機関への相談など、社内の判断が要る場面も事前に決めておきます。
データの保管場所と暗号化、アクセス制御を確かめます。担当者認証、委託先管理、ログ削除、監査証跡も見ます。さらに、障害時の復旧や契約終了時のデータ返却も対象です。
個人情報保護委員会のガイドラインは、個人データへのアクセス範囲を必要最小限にし、アクセス制御と識別・認証を適切に行う考え方を示しています。SIEMの導入先も、評価の対象にします(出典: 個人情報保護委員会「通則編」ガイドライン、2026年公開版)。
費用は、初期と月額に分けて確認します。ログ増加、ルール追加、調査時間、緊急対応、教育、契約更新の費用も、別々に見ます。
SIEMの導入では、「自社の規模でも必要か」「ログを集めれば安全になるか」「SOCまで契約すべきか」といった疑問がよく出ます。
個人情報、認証情報、決済連携、管理者権限を扱うサービスなら、規模だけで不要とは判断できません。
ただし、最初から大規模な基盤を導入する必要はなく、重要ログを2〜3種類に絞ったPoCや、監視サービスとの組み合わせから始められます。守る資産と必要な対応時間に応じて、費用と運用負荷を調整します。
すべてのログを無条件に集める必要はなく、集めるログは目的ごとに絞ります。検知や調査に必要なログ、長期保管が必要な監査ログ、障害解析用のログを分けたうえで、目的、保存期間、閲覧権限、費用を決めて収集します。
ログ量を増やすほど、分析対象の費用とノイズが増えます。そのため、重要なユースケースから始め、効果を測定しながら段階的に広げる方法が現実的です。
SIEMは監視と分析の基盤で、24時間365日の有人監視を自動で提供するものではありません。そのため、自社のSOC、外部のSOC・MDR、または通知を受けて社内担当者が対応する体制を、別途設計します。
契約時は、夜間休日の監視やアラート判定から復旧支援まで、どこまで含まれるかを分けて確認します。
ログに氏名やメールアドレス、予約内容、決済に関する情報をそのまま出さず、マスキングやトークン化、最小限の項目設計で扱います。閲覧者は限定し、分析担当者には業務上必要な範囲だけを見せます。保管期間と削除手順も、あらかじめ決めておきます。
個人データへのアクセス制御、識別・認証、外部からの不正アクセス対策を運用します。委託先の取り扱いも、契約と監査で確かめます。
SIEMは、各システムのログを集め、正規化し、複数の兆候を相関分析して、優先度を付けます。さらに、調査と対応を記録し、監査や改善につなげるセキュリティ運用の基盤です。
EDR、WAF、認証基盤、クラウド監査ログなどを横断して、業務に影響するインシデントを早く見つけることが役割です。
導入前には、資産と検知対象、費用の区分、対応体制の三点を整理しておきます。
予約・会員サービスでは、ログインや予約変更などの会員操作を優先して洗い出します。そのうえで、管理画面、決済連携、API、WAF、データベースを押さえます。
個人情報を含む記録は必要最小限にとどめ、閲覧できる人も業務上必要な範囲に絞ります。加えて、繁忙期の正常な挙動を誤検知しないよう、ルールを調整します。
SIEMの開発会社・ベンダーの選び方
発注先は、分析基盤の製品ベンダー、導入やカスタマイズを行う開発会社、監視や対応を担うSOC・MDR事業者に分かれます。
選び方は三つの観点で見ます。まず実績と専門性を確かめ、次に運用体制と責任分界を見ます。さらに、セキュリティ・費用・継続性も比べます。
実績と専門性の確認
実績は、導入社数や資格数だけでなく、自社に近い環境での経験で確かめます。具体的には、ログ構成、会員データ、混在環境、監視時間、インシデント対応の経験を見ます。
- 確認材料:匿名化した構成図、検知ルール例、PoC評価、運用後の改善例。
守秘義務で詳細を見られない場合も、課題、対応方針、成果指標の説明が具体的かを見ます。
予約・会員サービスでは、ログインや予約変更から決済連携、API、WAF、データベースまでを、一画面で追えるかを確認します。
製品の知識だけでなく、業務イベントを理解して検知シナリオへ落とし込める担当者がいるかも見ます。
運用体制と責任分界の確認
契約前に、委託先の対応範囲をすり合わせます。監視時間、通知、一次判定、重大時の連絡先、二次調査が対象です。
- 対応範囲:封じ込め、復旧、顧客報告、証拠保全、月次報告の担当。
「24時間監視」と書かれていても、通知だけか有人分析まで含むか、対応開始の目標時間はいくつかで、内容は異なります。
自社側でも連絡網を用意し、業務責任者やシステム管理者、個人情報管理者などを入れておきます。
予約の停止や会員への通知、警察や関係機関への相談など、社内の判断が要る場面は、事前に決めておきます。
セキュリティ・費用・継続性の評価
データの保管場所と暗号化、アクセス制御を確かめます。担当者認証、委託先管理、削除、監査証跡も見ます。さらに、障害時の復旧や契約終了時のデータ返却も対象です。
個人情報保護委員会のガイドラインは、個人データへのアクセス範囲を必要最小限にし、アクセス制御と識別・認証を適切に行う考え方を示しています。
導入先も評価します(出典: 個人情報保護委員会「通則編」ガイドライン、2026年公開版)。
- 費用:初期と月額、ログ増加、追加作業、教育、更新に分けて確認します。
- 継続性:知識の集中の度合い、成果物の所有権、事業者の切り替えの可否。
低価格だけでなく、3年間の総保有コストと、重大時に必要な対応力を合わせて評価します。
▶ 詳細はこちら:セキュリティ情報イベント管理(SIEM)開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:セキュリティ情報イベント管理(SIEM)開発の発注/外注/依頼/委託方法について
セキュリティ情報イベント管理(SIEM)についてよくある質問
導入の検討時には、自社規模での必要性、ログ収集の効果、SOC契約の範囲などが、よく問われます。
SIEMは中小規模のサービスにも必要ですか?
個人情報、認証情報、決済連携、管理者権限を扱うなら、規模だけで不要とは判断できません。
大規模な基盤を最初から導入する必要はなく、重要なログ2〜3種類のPoCや、監視サービスとの併用から始められます。守る資産と対応時間に応じて、費用や負荷を調整します。
すべてのログをSIEMへ集めるべきですか?
すべてのログを無条件に集める必要はなく、検知・調査用、長期監査用、障害解析用に分けて考えます。目的、期間、閲覧権限、費用を決めたうえで、ログを集めます。
ログ量に比例して費用やノイズが増えるため、重要なユースケースから始め、効果を測りながら段階的に広げます。
SIEMを導入すれば24時間365日監視できますか?
SIEMは監視と分析の基盤で、24時間365日の有人監視を自動で提供するものではありません。そのため、自社SOC、外部SOC・MDR、社内担当者のいずれかで対応体制を設計します。
夜間休日の監視や判定、インシデント対応、連絡時間、復旧支援について、契約範囲を分けて確かめます。
個人情報を含むログはどのように扱えばよいですか?
氏名、メールアドレス、予約内容、決済情報は、そのまま出力せず、マスキングやトークン化、最小限の項目設計で扱います。
閲覧者を限定し、保管期間と削除手順を決めます。そのうえで、アクセス制御、識別・認証、不正アクセス対策を行い、委託先の扱いも契約と監査で確かめます。
まとめ:検知後の運用まで含めたSIEM開発
SIEMは、ログ収集にとどまらず、相関分析や優先度付けを行い、調査と対応の記録、監査や改善までを支える基盤です。
導入前に押さえる三つの要点
導入前に整理する要点は、資産と検知対象、費用、対応体制の三つです。
- 検知対象:守る資産と5〜10個のユースケースを決めます。
- 費用:初期構築、ログ量、保存、監視、調整、対応に分けて考えます。
- 体制:一次判定の担当と時間、連絡条件、自動化の範囲。
予約・会員サービスでは、ログインや予約変更などの会員操作を優先します。そのうえで、管理画面、決済連携、API、WAF、データベースを押さえます。
個人情報の記録は抑え、閲覧権限は絞ります。また、繁忙期の正常な挙動を誤検知しないことも大切です。
小さく検証して、運用できる範囲で広げる進め方
検証で接続と検知の有効性を確かめてから、対応できる範囲を段階的に広げます。
- 4〜8週間のPoCでログ接続と検知の有効性を確かめます。
- 2〜4か月の標準導入へ進みます。
- 必要に応じて高度な自動化や24時間運用へ拡張します。
大規模環境では、ログ収集を最適化してデータ量を減らし、根本原因の特定を早めた事例もあります。ログ量そのものより、検知精度やMTTD、MTTR、調査時間、有効率を測ることが大切です。
発注先は、製品機能だけでなく、ログ接続、ユースケース設計、ルール調整、監視と対応の体制、データ管理で比べます。
3年間の総保有コストも確かめます。導入後に自社と委託先が改善を続けられる体制は、セキュリティと事業継続につながります。
▼関連記事一覧
・セキュリティ情報イベント管理(SIEM)開発の進め方/やり方/流れや方法/手法/工程/手順
・セキュリティ情報イベント管理(SIEM)開発でおすすめの開発会社/ベンダー6選と選び方
・セキュリティ情報イベント管理(SIEM)開発の見積相場や費用/コスト/値段について
・セキュリティ情報イベント管理(SIEM)開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。