
SIEM開発・運用の費用は、初期が0万〜800万円、月額が10万〜500万円と幅があり、固定の価格で示せるものではありません。その差を生むのは、導入方式、ログ量、監視・対応範囲です。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ情報イベント管理(SIEM)の概要
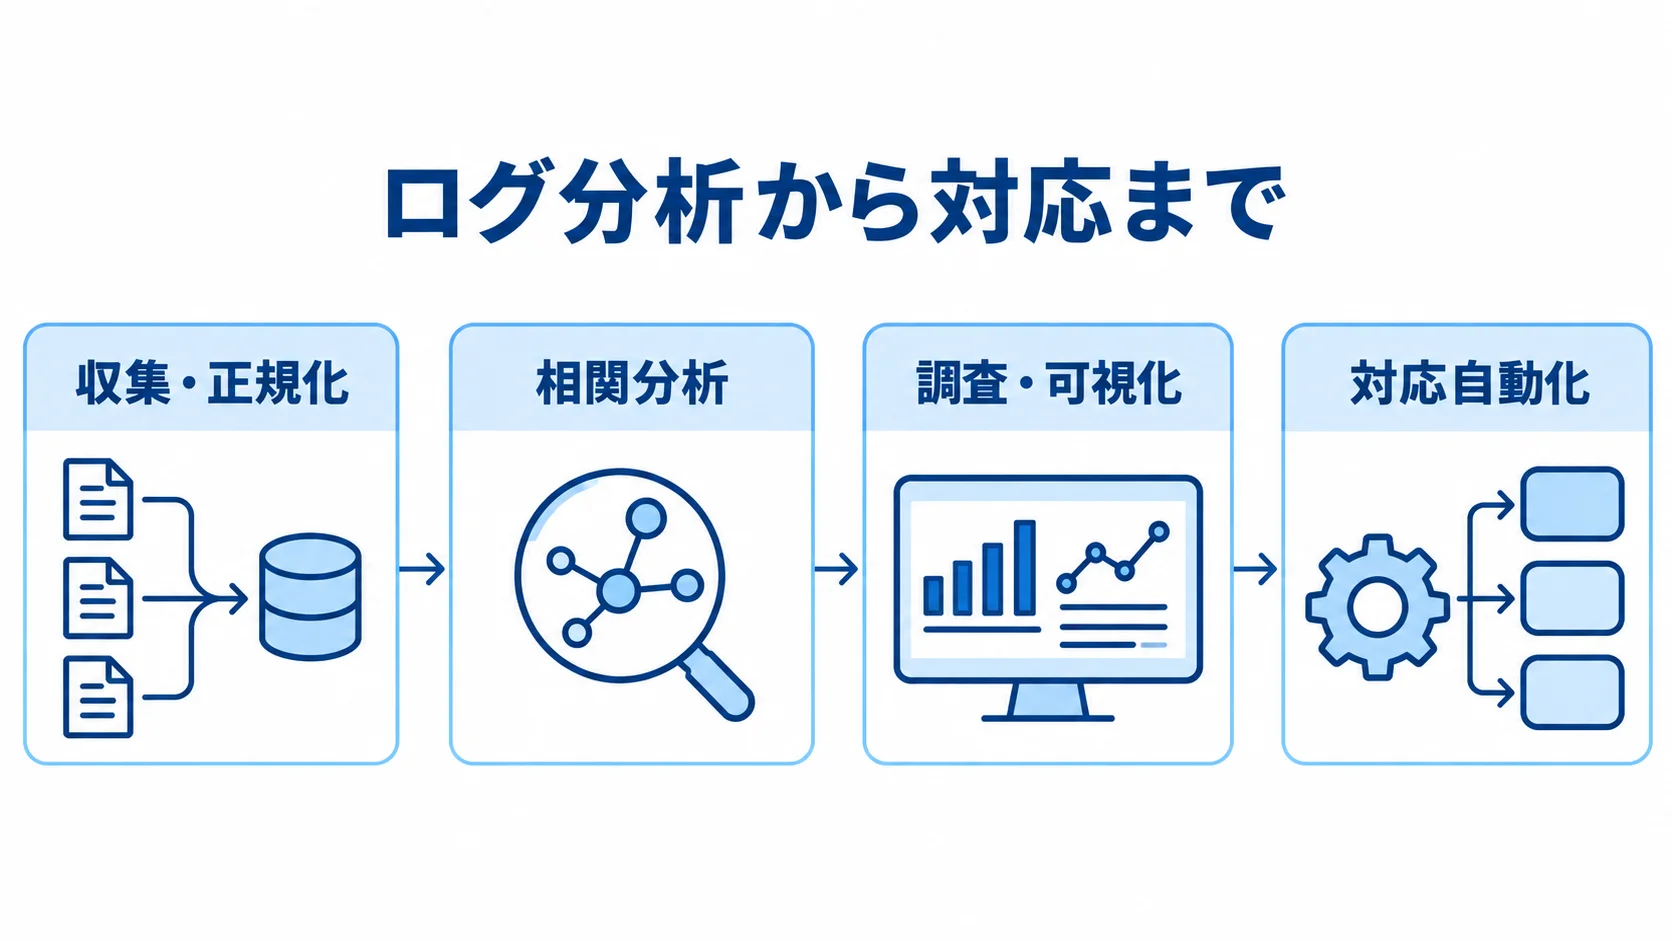
SIEMは、サーバーやネットワーク、クラウドに加えて、認証基盤、エンドポイント、業務アプリケーションなど幅広いシステムのログを集約します。そのうえで複数の情報を相関分析し、攻撃や不正操作の兆候を検知する仕組みです。
保管したログを、検知から調査、対応、監査報告までつなぐ運用基盤でもあります。この流れを押さえておくと、開発範囲と費用を整理しやすくなります。
ログの収集から対応までをつなぐ仕組み
SIEMは、ログの収集から対応までを機能ごとにつないで動きます。
- 収集・正規化:各種ログを集め、時刻や項目の表記をそろえる工程。
- 相関分析:複数のログを組み合わせ、アラートに優先順位を付けます。
- 調査・可視化:ケース管理や検索、ダッシュボードで事象を調べ、脅威を探す段階。
- 対応自動化:SOAR連携でチケット起票やアカウント停止などを実行します。
収集元はSyslogやWindowsイベント、クラウド監査ログなどです。APIやエージェントからも集められます。さらに、脅威インテリジェンスやUEBA(ユーザー・エンティティ行動分析)とも連携できます。
Microsoft Learnによると、Microsoft SentinelはクラウドネイティブのSIEMです。マルチクラウド・マルチプラットフォームで、データ収集や脅威検知から、調査、ハンティング、自動対応までを提供します(Microsoft Learnの説明、2026年5月更新)。
製品画面を用意するだけでなく、どの事象を誰が何分以内に調査するかも導入範囲に含まれます。
予約・会員サービスで優先するログ
予約・会員サービスで優先するログは、認証、業務操作、基盤などの領域と、個人情報保護・保管の観点に分けて考えます。
- 認証:会員登録、ログイン、MFA、パスワードリセット。
- 業務操作:予約変更・キャンセル、管理画面、決済連携。
- 基盤:APIゲートウェイ、WAF、データベース、クラウド管理。
- 個人情報保護:氏名、メールアドレス、予約履歴は、そのまま記録せず、マスキングやトークン化を検討します。
- 管理・保管:アクセス権の分離、改ざんされにくい保管、検索履歴の監査。
たとえば、短時間に多数の会員アカウントへログインを試みたあと、同じIPから予約変更が続く場合があります。こうした流れは、認証ログと業務ログを組み合わせることで、単体の監視より状況を読み解きやすい形になります。
ただし、個人情報がログに含まれると、SIEMの検索者や保管先も新たなリスクを抱えます。そのため、個人情報保護委員会のガイドラインを参照し、何を残すかを業務部門と決めておきます。
SIEM開発・導入の進め方
SIEMは、守る資産と検知したい業務リスクを決めてから、少数のログで検証し、そのあとで拡張していきます。
いきなり全システムを取り込まず、要件定義から始めて、PoC、本番設計、試運転と順に判断を重ねます。また、製品を先に決めてしまうと、不要なログの収集で費用とアラートが膨らみやすくなります。
要件定義で決める対象と検知ユースケース
要件定義では、SIEMの対象と運用条件を先に整理しておきます。
- 対象:守る資産、脅威、個人情報、ログ保存期間。
- 連携:既存WAF・EDR・ID基盤・チケット管理。
- 体制:一次対応と二次対応の担当者。
予約・会員サービスでは、不正ログイン、管理者権限の異常利用、大量予約・キャンセルを検知対象にします。また、決済APIの異常や、WAF検知後のデータベースアクセスも対象に含めます。
検知ユースケースは5〜10個から始めます。全ログの保存を前提にすると見積もりが不安定になるため、必須ログ、調査時だけ見るログ、SIEMへは送らず原本を保管するログに分けます。さらに、ログの重要度と保存期間を決め、監査証跡と分析用データを分けておきます。
PoCで測るログの有効性と運用負荷
PoCでは2〜3種類のログを使い、機能と運用負荷を確認します。
- 対象ログ:認証、WAF、クラウド監査ログなど。
- 機能確認:正規化、検索、相関ルール、通知、ケース管理。
- 検知評価:有効アラート率、誤検知率、MTTD、MTTR。
- 運用評価:一件の調査時間と一日の処理件数。
アラートが多い場合は、ルール条件や除外対象を見直し、通知先や重大度も調整します。自動停止や通信遮断は、まず人が承認するHuman-in-the-Loop方式で安全性を確かめます。あらかじめ合格条件を定めておけば、本番後の手戻りを抑えられます。
本番設計の成果物と運用手順
本番設計では、収集から対応までの手順と納品物を具体的に決めます。
- 基盤設計:収集経路と障害時の再送、権限と暗号化、保存先、検索権限、バックアップ。
- 運用設計:検知ルール、通知経路、インシデントのエスカレーション。
- 納品物:基本設計書やログ・ルール一覧、調整履歴、運用手順書。
- 確認資料:試運転結果、教育資料。
NTTデータは、企画やリスク分析から、構築、運用導入までを支援しています。導入後も環境や攻撃手法に応じた調整が必要だと説明しています(出典: NTTデータ公式、2026年確認)。
SIEMは、納品日に完成するものではありません。運用開始後も、検知精度を高めていきます。
SIEM開発の費用相場とコストの内訳
SIEM費用には、製品・クラウド利用料のほかに、要件定義からテストまでの開発作業、教育、運用監視が含まれます。
次の金額は、2026年時点の公開比較情報とリサーチノートに基づく目安です。ログ量やシステム数、監視時間、契約範囲によって変わるため、固定価格ではありません。
クラウドSIEM導入支援は初期50万〜300万円、月額10万〜50万円の目安
クラウドSIEM導入支援は、初期50万〜300万円、月額10万〜50万円程度です。初期費用には、設定とテストの作業が含まれます。
- 初期作業:ログ整理、テナント・ワークスペース・収集設定。
- 導入設定:基本ルール、通知先、ダッシュボード。
- 確認:テストと動作確認。
- 独自ログ:コネクタやパーサを追加すると、標準設定より費用が上がります。
- 月額:取込・保存・検索、関連クラウド、ルール、バックアップ、保守、定例報告など。
Microsoft Sentinelは、分析対象データ量を軸に従量課金します。Pay-As-You-Goとコミットメント階層から選べます(出典: Microsoft Azure公式料金ページ、2026年確認)。
月額を試算するには、一日のログ量をGB単位で計測しておく必要があります。
オンプレミス型は初期300万〜800万円、月額30万〜100万円の目安
オンプレミス型の構築支援は、初期300万〜800万円、月額30万〜100万円程度です。機器や基盤を用意する分だけ、初期の工数が増えます。
- 構築対象:サーバー、ストレージ、ネットワーク、冗長化、閉域接続。
- 初期作業:バックアップ、ライセンス、設計、構築。
- 長期費用:保守、機器更新、障害対応。
金融、公共、医療などで、保管場所や外部送信に強い制約がある場合に候補になります。
比べるときは、初期額に加えて総保有コストを見ます。対象には、5年程度の機器更新やデータセンター、バックアップが含まれます。さらに、運用担当者や容量追加、障害復旧も含めて比べます。
閉域要件に合うクラウドや、原本を別領域に置いて分析対象だけを送る方式もあります。まず要件を確認し、そのうえで選びます。
マネージドSIEM・SOCの費用目安
マネージドSIEMやSOCの外部委託は、初期0万〜200万円、月額50万〜200万円程度です。オプションの有無によって、総額が変わります。
- 基本・追加候補:機器追加、ルール設計、月次報告。
- 緊急・高度対応:緊急遮断、脅威ハンティング、インシデント対応。
24時間365日の有人監視に加えて、インシデント対応や脅威ハンティングも含めると、月額150万〜500万円程度まで上がるケースがあります。
SCSKセキュリティは、24時間365日の分析やインシデント管理、月次報告、SIEM運用管理を基本として示しています。任意ログの分析や検索、ルール調整、緊急遮断は、別メニューになっています(出典: SCSKセキュリティ公式、2026年確認)。
月額を比べるときは、監視時間と対応範囲を分けて確認します。
SIEMの料金体系と開発期間
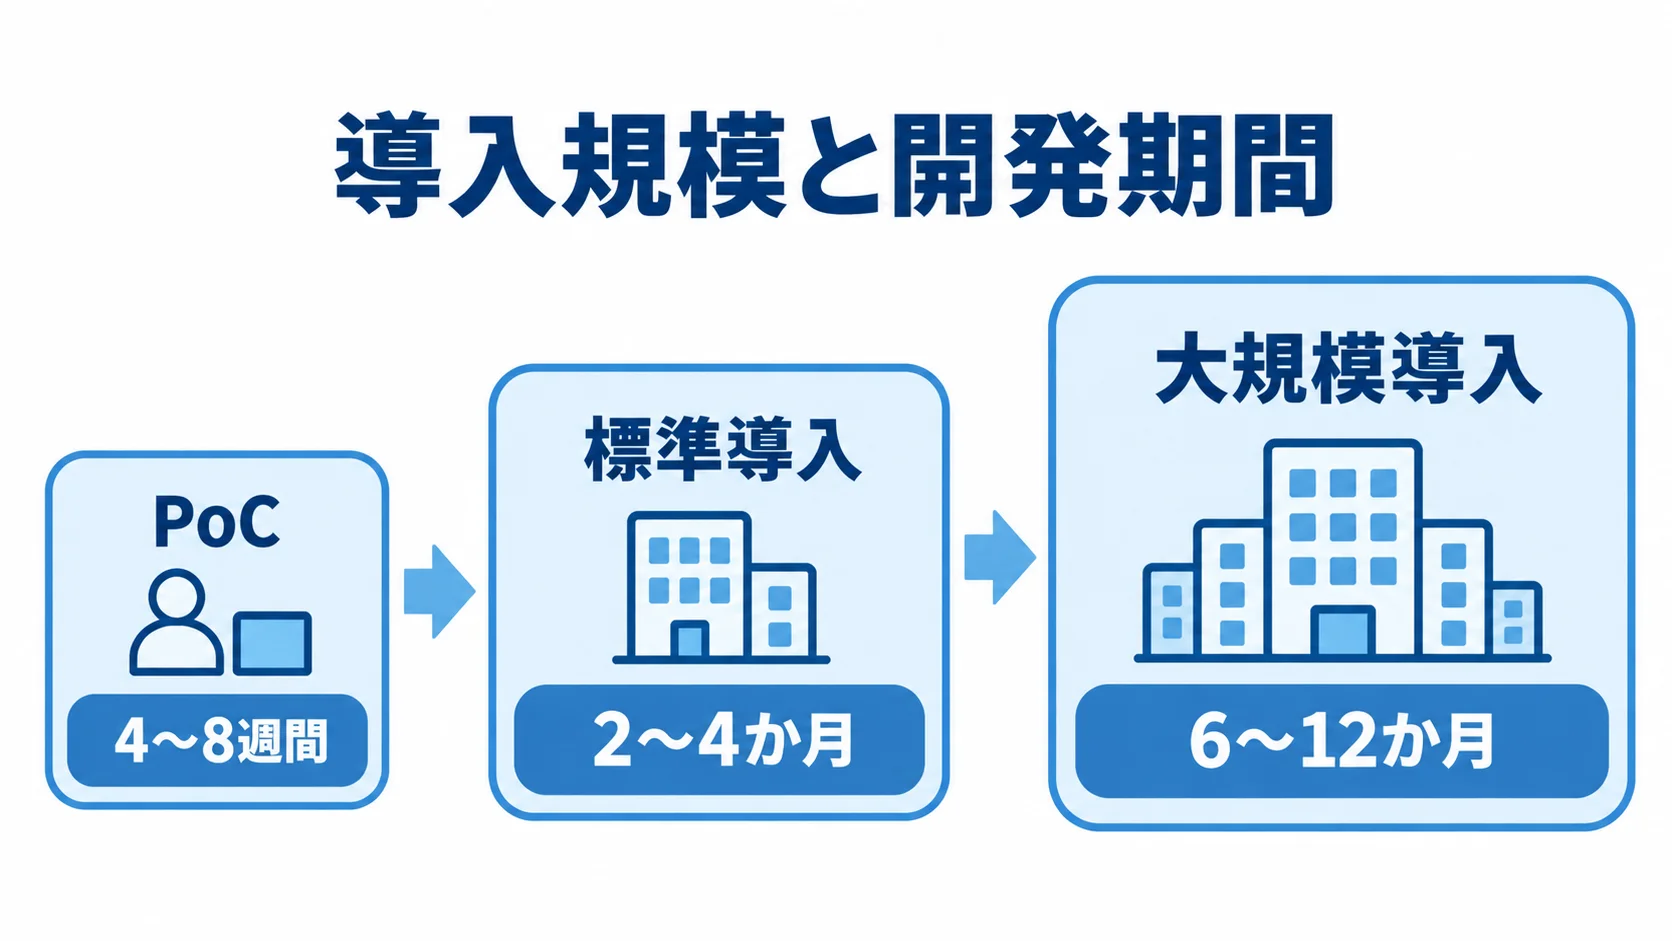
料金は、ライセンス形態ごとに算出されます。基準となるのは、ユーザー数やノード数、データ量などです。さらに、保存容量や分析量、監視対象機器数なども使われます。
開発期間は、ログの種類と運用設計によって変わります。見積書では、初期設定だけでなく、PoCやルール調整、試運転、本番移行の期間も分けて確認します。
一日のログ量と保存期間で決まる従量課金
従量課金は、ログ量と保存・検索の条件を分けて試算します。
- 取込量:一日の総量と分析対象の割合。
- 保存・検索:保存期間、検索頻度、クエリ結果の保存。
- 関連費用:バックアップや転送などの費用。
繁忙期と平常時でログ量が違う予約サービスでは、平均だけでなくピーク値も確かめます。また、契約階層を超えると、追加料金が生じる可能性があります。
Amazon Security Lakeは、初期費用のない従量制で、取り込みと正規化を軸に課金されます。S3保存やAWS Glueのほか、EventBridgeやクエリ、データ転送は別費用になります。
公式例では、CloudTrailなど合計1,536GBのデータで、取込・正規化だけでも月額693.76米ドルです(出典: AWS公式料金ページ、2026年確認)。SIEM本体以外の費用も、あわせて加算して考えます。
PoC・標準導入・大規模導入の期間目安
導入範囲に応じて、PoC、標準導入、大規模導入の期間を見積もります。
- PoC:ログ2〜3種類と基本ルールで4〜8週間が目安です。
- 標準導入:認証、WAF、クラウド、DB、業務アプリなど5〜10種類を取り込み、2〜4か月が目安です。
- 大規模導入:複数拠点やオンプレ接続、20種類以上のログ、高度なSOAR、24時間運用、既存SOCとの統合を含み、6〜12か月を見込みます。
短期間で接続やルールを増やしすぎると、試験が不足したまま本番化するおそれがあります。そこで、重要な認証や管理者操作、WAFから始め、月次でログとユースケースを追加していきます。
大規模事例に見るログ選別の効果
ログ選別の効果を、AWS公式事例の数値で確認します。
- 集約対象:AWS公式のSiemens事例では、Amazon Security Lakeで800超のAWSアカウントのデータを集約しました。
- 分析対象:日々5〜7TBを取り込み、Splunkへ詳細分析用として送る量は600GBに絞っています。
同事例は、データ量を90%減らし、年間130万ドルを削減したと報告しています(出典: AWS公式導入事例、2026年確認)。
大規模企業の事例なので、予約サービスにそのまま当てはめることはできません。ただし、ログを捨てず、原本保管とSIEM分析を分ける考え方は参考になります。具体的には、検知に必要な項目を正規化して送り、個人情報や決済情報をマスキングしつつ、調査用の識別子と時系列を残します。
SIEMの見積もり費用が変動する5つの要因
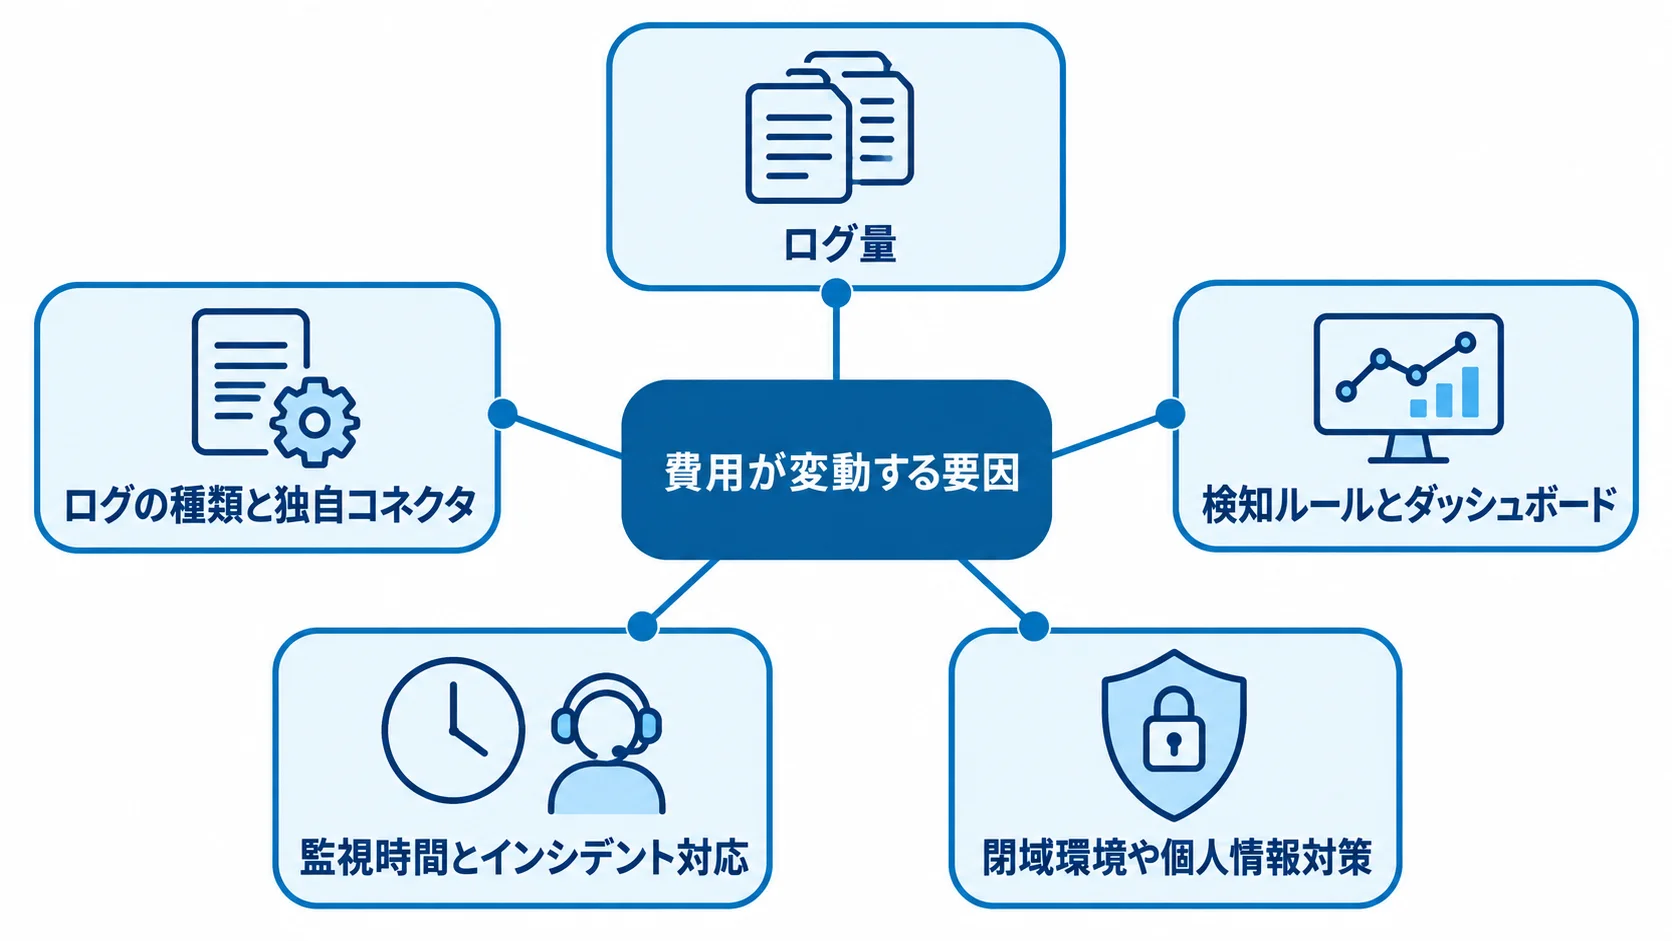
同じ製品でも、ログ量や連携システム数によって、初期費用と月額費用が変わります。ルール作成や監視時間、ガバナンス要件も、費用を左右する要素です。
ログ量と保存期間が左右する費用
ログが増えると、取り込みや正規化、分析にかかる費用だけでなく、保存と検索の費用も増えます。繁忙期やキャンペーン、障害時は平常時よりログが増えるため、1日平均と最大値を把握しておきます。
90日や1年、3年といった期間のログを高性能な分析領域に置くか、古い記録を安価なアーカイブへ移すかでも、月額が変わります。
ログの種類と独自コネクタの数による開発工数
標準コネクタのある認証基盤やクラウドは、設定中心で進められます。一方で、独自予約システムや古いアプリ、特殊なネットワーク機器は、形式解析やパーサ開発が必要になります。
再送や仕様変更への対応も、工数に加わります。ログ源が10種類から20種類に増えると、接続だけでなく相関ルールやテストパターンも増えます。そのため、見積もりの前提を明確にしておきます。
検知ルールとダッシュボードの作り込み度合い
標準機能の適用と業務向けの作り込みでは、設計や実装、確認の工数が異なります。
- 標準ルール:製品に搭載された既存ルールを使う。
- 個別ルール:自社固有の不正パターンを数十個設計する場合があります。
- 予約・会員向け:ログイン失敗、異常地域、時間外操作、決済APIの連続失敗を判別します。
件数を表示するだけの画面は、設定で済みます。一方で、会員の端末やIPから予約、決済、管理者権限までを時系列で追う画面は、設計の工数が増えます。
見積もりでは、標準ルールと業務固有ルールを分けたうえで、各ルールのテスト件数と調整回数を確認します。
監視時間とインシデント対応の範囲
平日日中の通知と、24時間365日の分析では、必要な人員と責任が異なります。さらに、重大インシデントの判定や緊急遮断、端末隔離、顧客連絡まで含めると、対応の範囲が広がります。
SOCやMDRの契約では、監視対象や一次通知、封じ込めの範囲を明記します。復旧支援や報告書、再発防止提案についても、範囲を書いておきます。
閉域環境や個人情報対策で広がる設計範囲
社外送信の禁止や特定リージョンへの保管、担当者別の検索権限、改ざん困難な操作履歴は、ネットワークや暗号鍵の設計に影響します。さらに、認証や監査、バックアップの設計にも及びます。
会員情報や予約内容を含む場合は、マスキングやトークン化に加えて、マスキング後も調査できる相関IDの設計が必要です。
SIEM開発・運用のコストを抑える方法
コストを抑えるには、検知に有効なデータへ予算と工数を集中させます。そのうえで、原本保管と分析対象、短期と長期の保存を分け、証拠を残しながら不要な取り込みを抑えます。
重要なログとユースケースからの段階的な導入
導入初期は、効果を測れる範囲に対象を絞って始めます。
- 初期対象:会員認証、管理者操作、WAF、クラウド監査など、被害の大きい領域。
- 費用と工数:全サーバー、全アプリケーション、全ネットワーク機器を取り込むと、月額の従量費用とアラートを読む工数が増えます。
- 段階拡張:4〜8週間のPoCで検知の有効性を確かめたうえで、KPIを満たしたログから広げます。
ログの選別とマスキングによる費用・リスクの抑制
検知に必要な項目と、調査時の補助情報を分けておきます。分析用には、認証結果やユーザー識別子のハッシュ、IPなどの項目を送る方法があります。端末識別子や操作種別、時刻、相関IDを含める組み方もあります。
氏名やメールアドレスはマスキングできます。さらに、高頻度の正常イベントをまとめ、原本を低コストのストレージに置くと、分析量を適正化できます。
標準コネクタと既存ルールの活用
相関エンジンやケース管理をゼロから開発すると、検知ロジックや検索性能、権限の保守が長期にわたって必要になります。監査や更新、障害対応も、自社で抱えることになります。
クラウドSIEMやパッケージの標準機能を活用します。対象は、コネクタや標準ルール、SOAR、ダッシュボードです。業務固有のコネクタやマスキング、承認フローだけを追加開発すれば、初期費用と保守費用を抑えやすくなります。
承認付きの自動対応
自動対応は、誤操作を防ぎながら段階的に進めます。
- 自動化の効果とリスク:アカウント停止や通信遮断は対応時間を縮められますが、誤検知で正規会員や業務担当者を止めるおそれがあります。
- 最初の対応:アラートからチケットを自動起票し、担当者の承認を経て隔離や停止を行う。
- 完全自動化:検知精度と対応時間が安定したあとで、低リスクの処理から導入します。
MTTD・MTTRと誤検知率の月次管理
導入後は、有効アラート率や誤検知率、MTTD、MTTRを月次で確認します。加えて、未処理件数やルール別の調査時間、ログ源別の費用も見ておきます。
未使用のルールや重複する通知、費用に対して成果の低いログ源を見直せば、セキュリティ水準を保ちつつ運用負荷を下げられます。
SIEMの見積もりを取る際のポイント
見積もりを比べるには、製品価格だけでなく、条件をそろえることが欠かせません。まず、ログ量や保存期間、ユースケース、監視時間を整理します。さらに、一次対応や保管場所、既存連携、納品物も整理します。
各社に、初期費用と月額、追加、将来拡張の費用を同じ条件で提示してもらいます。
RFPに書くログ一覧と検知シナリオ
RFPには、システム名や環境、ログ形式、1日平均とピーク量を記します。そのうえで、送信頻度や保存期間、個人情報、保管リージョンを書きます。想定攻撃と通知先、対応時間も含めます。
チケットやチャット、ID管理との連携も記載します。「不正ログイン検知」と書くだけでなく、同じIPから複数会員への失敗が続き、成功後に予約変更があった場合など、ログと判定条件を示します。
PoCの合格条件には、5〜10個のユースケースの再現と、重大アラートの到達を含めます。さらに、相関IDの検索や誤検知の調整方法、個人情報のマスキングも加えます。
同じ作業範囲で比べる複数社の見積もり
複数社の見積もりは、製品、導入・構築、監視・分析の担当者ごとに分けて確認します。
- 製品メーカー:製品を提供する側。
- SIer:導入や構築を担う側。
- SOC・MDR:監視や分析の担い手。
製品価格が安くても、ログ接続やルール作成、運用設計、24時間監視が別契約になる場合があります。一方で、マネージドサービスは、専任人材や監視基盤、報告、インシデント判定まで含むことがあります。
費用は、初期費用や製品・クラウド、ログ課金、保守をそろえて並べます。監視やルール追加・調整、緊急対応、教育、データ移行も、同じ行に入れます。
ITreviewは、オンプレ構築やクラウド導入、マネージド運用によって初期と月額の相場が異なると整理しています(出典: ITreview、2026年確認)。
契約前の責任分担と個人情報の取り扱い
重大アラート時には、一次判定、顧客や経営層への報告、停止の承認者を定めておきます。ただし、事業者が業務システムの停止判断まで担うとは限りません。
- 対応条件:SLA、連絡手段、対応時間、休日対応。
- 報告条件:証跡と再発防止報告の範囲。
会員や予約の情報をSOCへ送る場合は、保管場所やアクセス担当者、再委託先を確認します。さらに、暗号化や削除方法、事故連絡、監査方法も確かめておきます。
外部送信が難しい場合は、自社環境にログを保管したまま分析するサービスや、機密項目をマスキングして送る構成も候補になります。
よくある質問
SIEM費用を検討するときは、製品価格に加えて、ログや運用体制、対応範囲と保存要件を確認します。導入前によくある質問を、費用と実装の観点からまとめます。
中小規模の予約・会員サービスにもSIEMは必要ですか?
個人情報や認証情報、決済連携、管理者権限を扱う中小規模のサービスでも、重要なログに絞ったSIEMを検討できます。
対象を全システムに広げず、クラウドSIEMの小規模構成やマネージドサービスで、認証やWAF、管理者操作から始めると、費用を抑えやすくなります。
月額10万円程度でSIEMを運用できますか?
対象ログや保存期間、検索頻度、ルール数を絞った小規模なクラウドSIEMなら、月額10万円台から始められる可能性があります。
24時間365日の監視を中心に委託する場合は、月額50万〜200万円程度が目安です。そこに継続的なルール調整や緊急対応、脅威ハンティングまで含めると、月額150万〜500万円程度まで上がるケースがあります。範囲が広い場合は、費用はさらに上がります。
クラウドSIEMとオンプレミス型はどちらを選ぶべきですか?
クラウドSIEMは短期間で始めやすく、ログ量に応じて拡張できます。ただし、従量課金と保管場所の確認が必要です。
一方、オンプレミス型は閉域や自社保管に対応しやすいものの、初期300万〜800万円程度に加えて、機器や保守、容量追加、障害対応の費用がかかります。5年程度の総額で比較します。
SIEMを導入すればSOCや専門人材は不要になりますか?
SIEM導入後も、アラートの業務影響を判断し、対応を承認する担当者が必要です。
専門人材が少ない場合は、マネージドSIEMやSOCへ一次監視や分析を委託できます。ただし、緊急時の連絡先や停止判断は社内で決めておきます。また、復旧責任と報告先も定めておく必要があります。
まとめ
公開情報をもとにした費用目安では、クラウド導入支援は初期50万〜300万円、月額10万〜50万円です。一方、オンプレミス型は初期300万〜800万円、月額30万〜100万円です。
マネージドSIEM・SOCは初期0万〜200万円、月額50万〜200万円が目安です。有人対応や脅威ハンティング、インシデント対応を含めると、月額150万〜500万円程度まで上がります。
製品料金と開発・運用人件費の分け方
比べるときは、ログ量や保存期間、コネクタ、検知ルールと調整に分けて考えます。さらに、監視時間やインシデント対応、教育、個人情報対策も切り分けます。
製品の従量課金だけでなく、アラート分析の工数や、障害・攻撃時の契約範囲まで含めた総額を確認します。
5〜10個の検知シナリオとログ量の整理
着手時には、対象範囲と検証条件を整理します。
- 対象:守る資産と認証・WAF・管理者操作などの優先ログ。
- 検知条件:5〜10個のシナリオ、ログの平均・ピーク量。
- 運用条件:保存期間と一次対応者。
4〜8週間のPoCで有効性と負荷を測り、段階的に広げると、不要な課金や誤検知対応の工数を抑えられます。
SIEMは導入すれば自動的に安全になる製品ではありません。検知後に誰が何をするかまで設計して、初めて効果を発揮します。
見積もりは、クラウド構成や個人情報の扱い、運用人材、事業継続要件を踏まえて行います。さらに、製品ベンダーや構築会社、SOC事業者の役割も整理します。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。