
SIEM開発の発注は、守る資産とログを決め、検知と対応を要件に書き出し、PoCから段階的に進めると運用までつながります。
委託範囲、発注形態、RFP、費用、委託先の順に、判断すべき点を見ます。全体像は、セキュリティ情報イベント管理(SIEM)開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SIEM開発の委託範囲
外注範囲の設計では、ログ基盤だけでなく、検知対象、調査時間、遮断や報告の条件まで決めます。範囲を分けておくと、製品、構築、監視の費用が重なったり、どこかの作業が抜けたりするのを防げます。
製品導入・設定を中心にした委託形態
製品導入では、クラウドSIEMやパッケージ製品を選び、テナントを用意して、標準コネクタでログを接続します。
- Microsoft 365・Azure中心:Microsoft Sentinelが比較対象です。
- AWS中心:Amazon Security Lakeを含む構成が候補です。
- ハイブリッド・大量ログ:Splunk Enterprise Securityも比較の対象です。
製品名を選ぶより先に、必要なログ源と運用担当者のスキルを確かめます。
業務システムとの連携や個別開発を含む委託形態
標準コネクタの対象外になる予約画面、会員API、決済ゲートウェイなどは、APIやログ転送で接続します。そのうえで、会員ID、メール、予約番号、IP、管理者IDを正規化し、個人情報はマスキングかトークン化して扱います。
成果物には、必須項目、欠損時の扱い、時刻基準を含めてもらいます。さらに、取り込み遅延、再送方法、障害時にどこまでを誰が受け持つかも記載します。
SOC・MSS・MDRまで含めた委託形態
24時間監視や分析を担う人材が社内にいない場合は、構築と合わせて、MSS、MDR、SOC運用を委託します。SIEM、SOC、MDRは担う役割が異なるため、どこまで委託するかを先に決めておきます。
- SIEM:検知と調査の基盤です。
- SOC:アラートを分析する組織・機能です。
- MDR:検知から対応までを含むサービスです。
- 対応範囲:通知、一次切り分け、封じ込め、経営報告、再発防止の中から選びます。
たとえば、NTT DATAは企画、リスク分析、構築、運用導入を支援範囲として案内しています(出典:NTT DATA「SIEM構築支援サービス」)。
SIEMの発注形態の選び方
発注形態は、要件がどこまで決まっているかと、検証や監視をどこまで委託するかで選びます。ログ量や誤検知の見込みが分からないまま費用を固定すると、予算と責任範囲にずれが出ます。
発注を細かく分けすぎると、PoC後の本番移行で会社をまたいだ引き継ぎが発生します。
要件が固まっている場合の請負型の一括発注
要件が固まっているなら、設計・構築・試験を請負でまとめて発注します。その前提は、ログ、ルール、ダッシュボードが明確なことです。さらに、性能、試験条件、納期も決まっている必要があります。
請負型は、予算を管理しながら、SIEMを運用できる状態で引き渡してもらう形です。
- 予算管理:成果物と検収基準を先に決めておく点
- 不確実性:実データを取り込むまで誤検知率やアラート量が不明な場合があります。
- 検収:指定シナリオの検知と、手順書に沿う対応の確認
検証しながら進める場合の準委任型の伴走
ログや検知シナリオを試す段階では、準委任で専門家の稼働を確保して、設計レビューと調整を進めます。一方で、判断は自社が行い、委託先は設計、設定、調査を支援します。
有効率、誤検知数、平均検知時間(MTTD)を測ります。さらに、平均復旧時間(MTTR)と調査時間も測り、その結果を次の発注へつなげます。
不確実性が高い場合のPoCから本番への段階発注
段階発注であれば、検証結果に合わせて本番の範囲を広げられます。
- PoC範囲:認証、WAF、クラウド監査ログなど2〜3種類と、5個前後のシナリオ
- 検証期間:4〜8週間を目安にした、有効率と調査時間の確認
- 本番拡張:業務アプリ、DB、決済連携への拡大
- 導入期間:標準は2〜4か月で、複数拠点や20種類以上のログ、SOAR、社内SOC統合は6〜12か月という情報があります。
SIEMのRFPと要件の整理
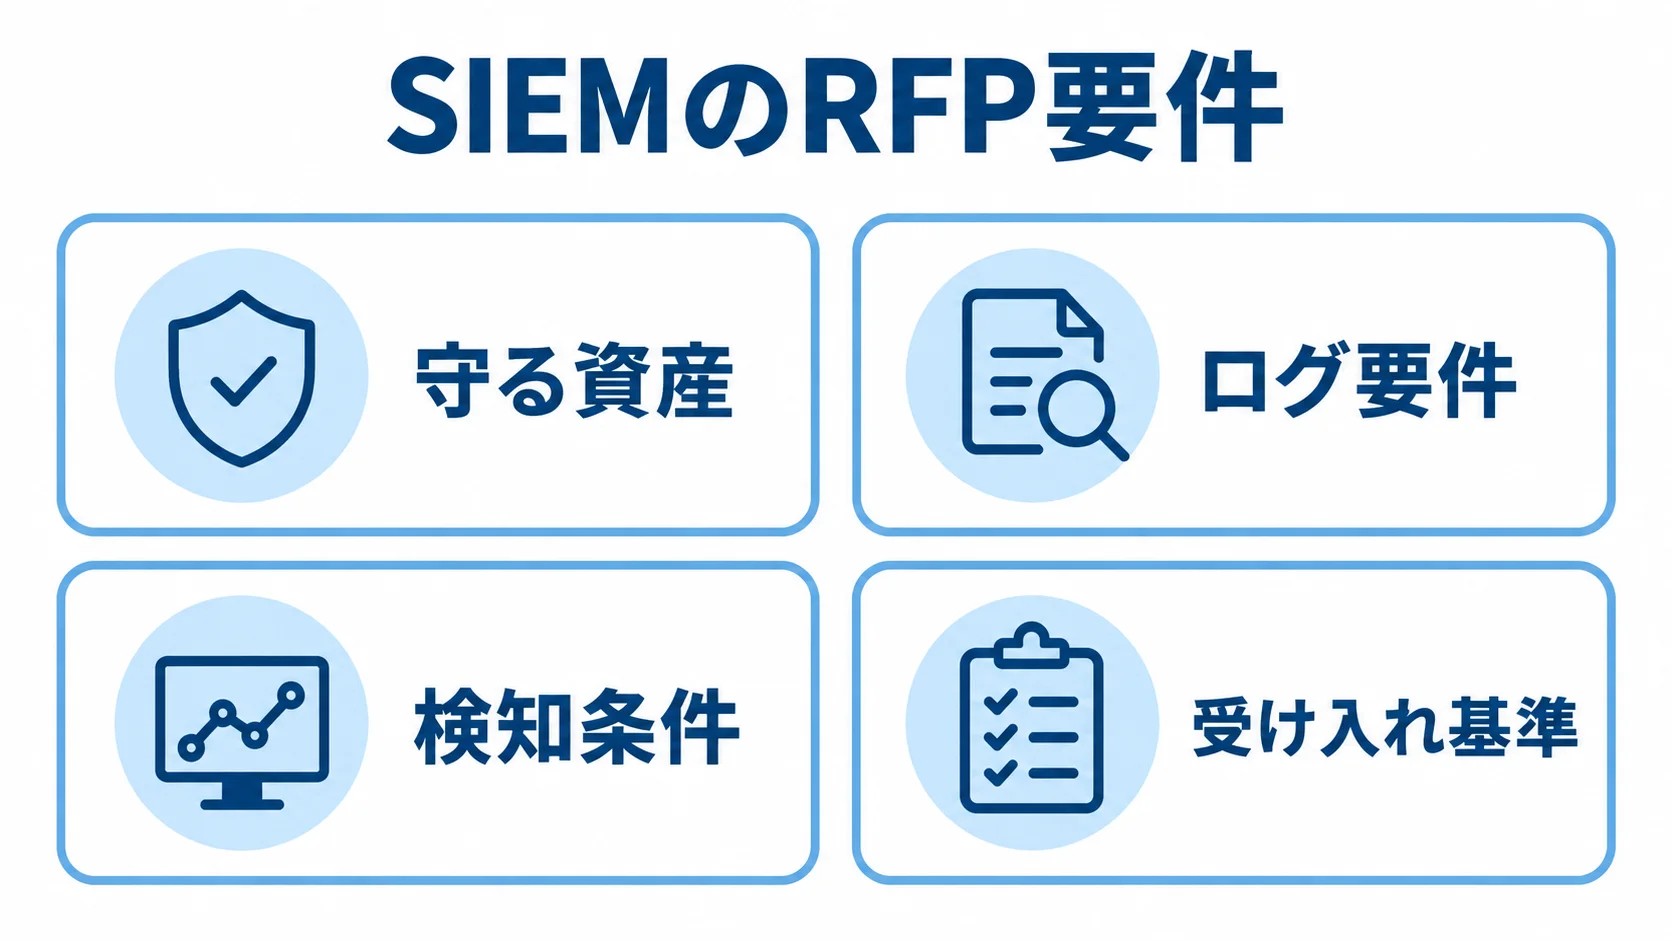
RFPは、製品を指定するものではなく、各社に同じ条件で提案してもらうための文書です。守る対象、検知事象、体制を示します。制約と納品物も明記します。
RFPの作成には、セキュリティ、運営、インフラの各部門が参加します。さらに、アプリや個人情報保護の部門も加わり、法務と経理も関わります。業務上の優先順位を示しておくと、見積も比べやすくなります。
守る資産と想定する被害の書き出し
守る資産と想定する被害は、RFPでセットにして示します。資産だけを書くと、どの被害を想定して検知するかが提案ごとにずれるため、被害と組み合わせて書きます。
- 保護する資産:会員情報、予約履歴、決済連携、管理画面、APIキー、クラウドアカウントです。
- 想定する被害:乗っ取り、大量ログイン失敗、予約・キャンセル、時間外の特権ID利用です。
- 横断して見る事象:WAF検知後のDBアクセスや、通常と異なる地域からの操作です。
- シナリオの条件:検知理由、許容遅延、通知先、一次対応、エスカレーション先を付けます。
ログ源・量・保存期間・個人情報の扱いの定義
ログ要件には、ログ源、1日あたりの量、ピーク増加率を書きます。取り込み方式と時刻精度、正規化項目も含まれます。欠損通知と検索性能も、同じ要件に入ります。
保存期間と削除方法も決めておきます。特に、氏名や予約内容を送る場合は、閲覧者が増えるうえ、漏えい時の影響も大きくなります。
マスキング、トークン化、権限分離を要件に書き込みます。また、暗号化と監査証跡も求め、カード情報は送らない設計にします。
検知条件と対応手順の受け入れ基準
「AIで異常検知」や「リアルタイム監視」といった書き方では、提案の中身を比べにくくなります。そこで、条件例として、同一会員IDへの連続失敗、MFA変更後の管理操作、WAF遮断元からのDBアクセスを示します。
受け入れ基準には、通知目標時間、重大度、チケット起票を含めます。さらに、停止の自動化条件と承認要件も加えます。
SIEM開発の発注から運用開始までの進め方
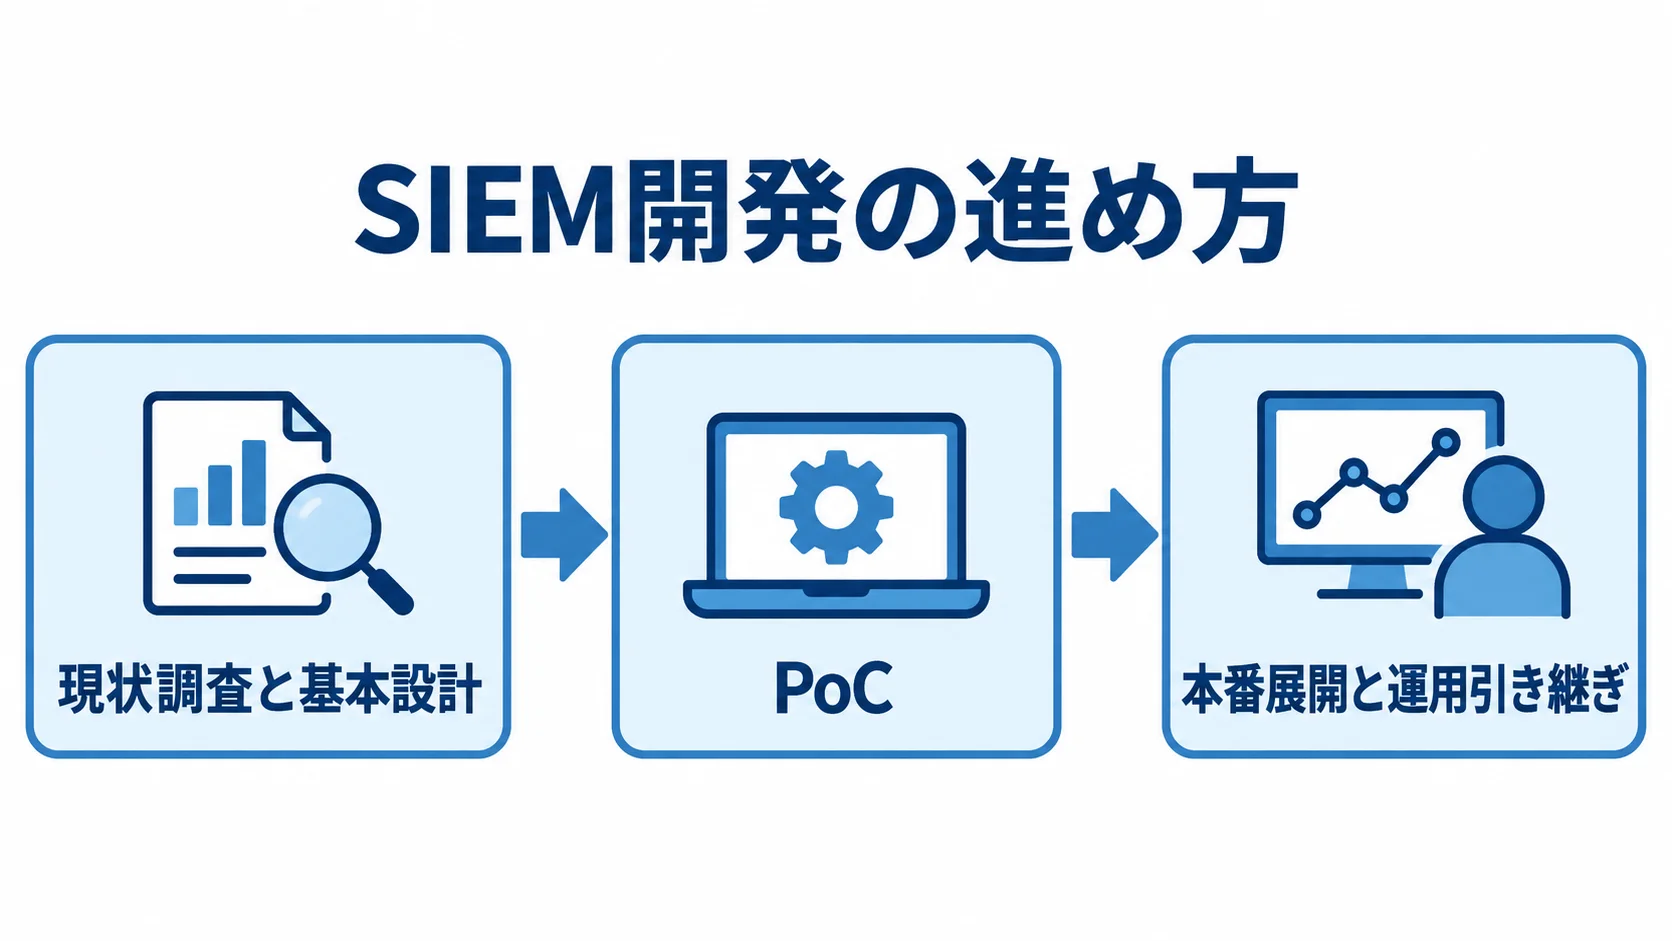
SIEM開発は、要件定義、設計、接続・ルール実装の順に進めます。続いて、試験、運用設計、引き継ぎを行います。
各工程では、自社が判断すべき項目を残しておきます。本番後も攻撃やシステム変更に対応できるよう、改善サイクルを始められる状態をゴールにします。
現状調査と基本設計での責任分界
現状調査では、まず構成図、認証方式、WAF・EDRを確認します。加えて、業務アプリのログ仕様、脆弱性管理、対応規程も見ておきます。
取り込むログと対象外のログを分けます。そのうえで、ログを生成する側の管理者、SIEMの運用者、通知先を決めます。構築会社がログの生成側も変更するのか、別の会社に頼むのかを、責任分界表に書き出します。
PoCでの検知シナリオと運用負荷の検証
PoCでは、ログ2〜3種類と重要シナリオ5〜10個ほどを対象にします。次に、検知と誤検知、調査情報、一次判断時間を評価します。
繁忙期や販売開始日はログ量が増えるため、評価にはそうした日も含めます。また、負荷試験とピーク時のアラート抑制も行います。
本番展開と運用引き継ぎの別工程
PoC後は、ログ源を段階的に追加し、ルールを調整します。次に、ダッシュボードとケース管理を整えます。
本番前には、ログ欠損の有無とルール変更の承認を確認し、権限も洗い出します。さらに、バックアップ、保管期限、閲覧記録も見ておきます。
引き継ぐものは、手順書、判断基準、誤検知例です。また、連絡網、月次報告見本、ルール変更申請も引き継ぎます。
SIEM開発の契約形態と見積範囲
SIEMの作業には、成果物を定義しやすい構築と、ログを見ながら改善していく作業があります。
PoC、構築、保守監視は分けて考えます。見積は、ライセンス、クラウド料、工数に分けます。監視と緊急対応料も、別々に示してもらいます。
請負・準委任・保守監視の工程別の使い分け
請負は、要件、納品物、検収条件が固まった構築に向きます。一方で、準委任は、担当者の稼働を確保して、要件整理やチューニングを伴うPoC、設計支援、運用改善に使う形です。
保守・監視契約では、月額の対応時間、対象、通知を定めます。さらに、報告頻度、時間外対応、緊急対応も決めます。
所有権、再委託、秘密保持を確認します。個人情報、保管場所、契約終了時の返却・消去は、別に確かめます。
見積条件と変更管理の契約への記載
見積条件と、要件を追加するときの合意事項は、次のとおり整理します。
- 見積条件:ログ源数・量、保存期間、接続方式、独自コネクタ、ルール・画面・試験数の指定
- 付帯項目:会議回数、教育、移行、ドキュメントも指定対象にします。
- 変更時の合意:単価、承認者、納期への影響、予算上限を、変更管理票に残します。
- 無償対応の範囲:ログ源追加、24時間監視、自動停止は、工数と責任が変わるため、無償の前提にはしません。
運用可能性で判定する検収
SIEMは、導入した日に価値が完成するサービスではありません。そのため、検収は設定の完了ではなく、運用できるかどうかで判定します。取り込みから担当者の一次判断まで、動かして確かめます。
- ログ品質:指定ログを欠落なく取り込めるか、時刻と項目を正規化できるか
- 検知と通知:シナリオの再現、アラートの届き方、チケット起票の確認
- 権限と監査:利用者の設定と、記録の残り方の確認
- 運用演習:担当者が一次判断し、エスカレーションできるかの確認
- 検収後の支援:見積段階で決める、一定期間のチューニング支援か保守契約への包含か
SIEM開発の費用相場とコストの内訳
費用は、製品やクラウド料に加えて、作業の分も含めて考えます。作業には、要件整理、接続、ルール作成があります。さらに、調整、監視、報告、対応も含まれます。
2026年の国内目安は、クラウド導入が初期約50万〜300万円、月額約10万〜50万円です。一方で、オンプレミス構築支援は、初期約300万〜800万円、月額約30万〜100万円です。
マネージドSIEM・SOCは、初期0万〜200万円、月額約50万〜200万円です(出典:ITreview「SIEM構築・運用パートナー」公開比較情報、2026年)。ただし、条件で変わるため、予算の目安として扱い、金額は断定しません。
ログ接続と設計・ルール作成で変わる初期費用
初期費用は、製品の開始費よりも、自社環境に合わせる範囲で変わります。たとえば、標準接続のPoCか、個別連携を含む標準導入かで、幅が出ます。
- 小規模PoC:ログ2〜3種類で標準コネクタを使う場合、初期約50万〜150万円程度の導入支援レンジが示されることがあります。
- 標準導入:ログ5〜10種類を取り込み、独自API、マスキング、ルール、画面、運用手順を作ります。初期約100万〜300万円程度のレンジが比較対象です。
いずれも公開相場の目安で、ログ量と要件によって見積が変わります。
ログ量・保存・監視時間で増減する月額費用
クラウドSIEMの料金は、取り込み量や分析・保管の区分、検索期間で変わります。さらに、長期保存、クエリ、連携でも変動します。Microsoft Sentinelの料金と無料枠の条件は、公式の料金ページで確認できます(出典:Microsoft Azure「Microsoft Sentinel pricing」)。
- 課金軸:Microsoft Sentinelでは、分析対象データ量が基準
- 試行:新規ワークスペースは31日間、最大10GB/日まで無料で試せます。
- ピーク量:無料枠を本番費用とみなさず、予約開始日やキャンペーン時に増えるログ量を見ます。
- 周辺費用:保存期間やAzure Monitor、Logic Appsも別建てで試算します。
公式計算例で確認するクラウドの従量課金
AWS構成では、公式の正規化料金例に加えて、関連費用と為替の前提も確認します。
- 課金対象:Security Lakeの取り込み・正規化に加え、S3、Glue、EventBridge、Lambda、クエリにも費用が発生します。
- 公式例:1,536GBを0.035米ドル/GBで正規化した場合は53.76米ドルです(出典:AWS「Amazon Security Lakeの料金」)。
- 例に含まれない費用:取り込み、保存、クエリ、構築、運用は別です。
- 円換算:利用量と為替の前提を併記し、日本円の金額は断定しません。
別枠で確認する有人監視とインシデント対応
監視サービスの見積は、費用と対応範囲を分けて確認します。
- 有人監視・対応:24時間365日監視、脅威ハンティング、封じ込め、現地対応、経営層への報告を含むと、月額約50万〜200万円の目安を超えます。
- 高度な調査:24時間対応と、踏み込んだ分析を含む場合、月額約150万〜500万円程度まで上がる情報もあります。
- 委託範囲:監視のみか、調査と対応まで含むかで、範囲が大きく違います。
- 比較条件:通知回数、対応時間、対象資産、緊急時の追加料金をそろえます。
SIEMの委託先選定と見積比較のポイント
委託先は、製品提供、導入・連携、監視・対応の役割で見ます。同じ会社が複数の役割を担う場合もあります。加えて、製品サポート、ルール変更、最終判断者も確認します。
提案書の見栄えよりも、実データに近いシナリオをPoCで再現できるかを重視します。
製品ベンダー・構築会社・SOCの役割を分けた評価
役割ごとに分けて、製品、構築、監視の実績を確認します。
- 製品ベンダー:機能、コネクタ、料金、製品ロードマップ
- 構築会社:要件、ログ設計、連携、ルール作成、教育を担います。
- SOC・MSS:分析、通知、一次対応、報告が担当範囲です。
製品ベンダーの例として、Sentinel、Google Security Operations、Splunkなどがあります。また、NTTコミュニケーションズは、2025年にMicrosoftのThreat Protection領域でSpecializationを取得したと公表しました。
同社はSentinel運用にも触れています(出典:NTTコミュニケーションズ「Specialization取得」)。そこで、公式情報を参考に、自社の要件に近い実績を確認します。
提案書の検知シナリオと運用体制の確認
候補会社には、次の項目について説明してもらいます。
- 検知シナリオ:不正ログイン、管理者権限の異常利用、大量予約、決済API異常、WAF後のDBアクセスの扱い
- 検知条件:使うログと相関条件の確認
- 対応体制:一次判断の担当者と時間、顧客サービス部門・カード会社・経営層への報告条件の確認
- 運用実績:資格・経験、夜間・休日体制、再委託先、ルールチューニング頻度、月次報告見本の比較
同じ前提での総額と除外項目の比較
見積条件をそろえたうえで、初期額だけでなく、利用期間全体の総額を比べます。
- 費目:初期・月額、従量課金、保守、監視、追加作業の区分
- 比較条件:ログ量・源数、保存期間、ルール・画面数、PoC、24時間監視、対応、教育、移行、税・為替をそろえます。
- 総額:取り込み、長期保存、検索、分析、ルール追加料を含めた、3年程度の試算
- 増加分:ログ量が増えた場合の単価も確認します。
予約・会員サービスの業務理解の確認
委託先が、会員登録やMFA、パスワードリセットを理解しているかを見ます。さらに、繁忙期の業務や管理画面の権限も確かめます。
キャンセル、返金、決済連携の業務フローを見ておきます。理解が足りないと、正常な販促操作が誤検知され、重要な通知が埋もれてしまいます。
委託先には、匿名化ログを使った誤検知・見逃しの評価方法、保管場所、権限分離について、具体的に説明してもらいます。
SIEMの発注で起きやすい失敗と対策
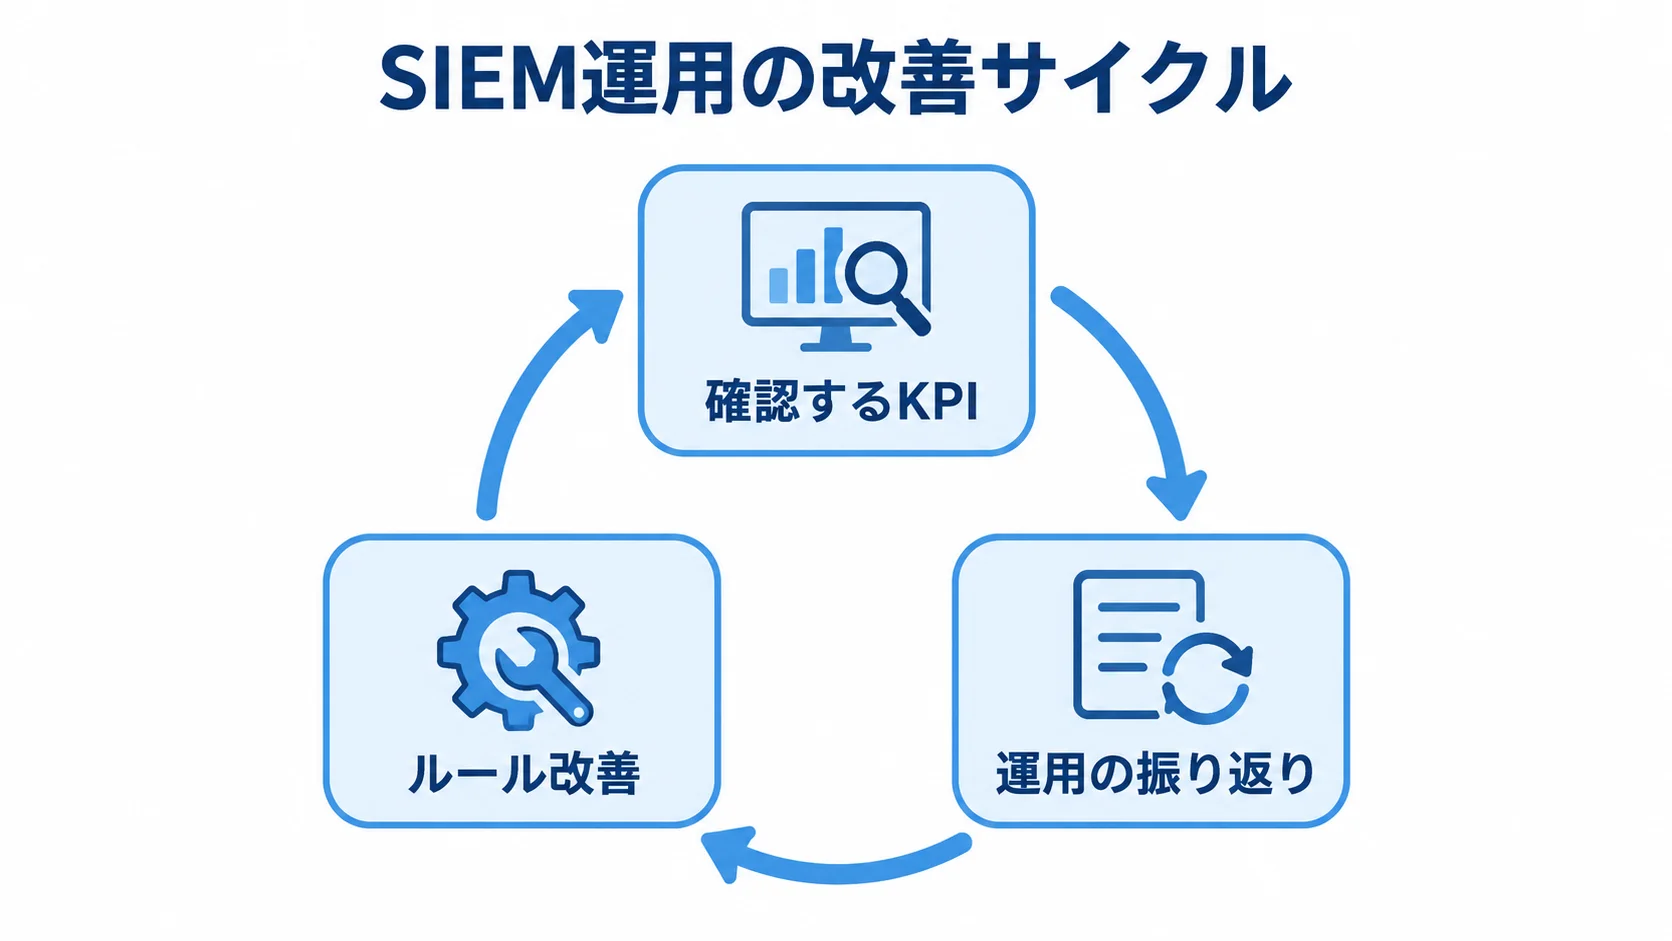
失敗は、製品選びのほかに、ログ過多や対応者不在、未調整ルールでも起きます。個人情報の権限不足も要因です。そのため、小さく検証、測定、改善する仕組みを、契約と体制に含めておきます。
最初から全ログ・全自動化を狙わない進め方
費用と誤検知を抑えるため、まずは対象を絞り、必要な範囲から段階的に始めます。
- 優先するログ:認証、特権操作、WAF、クラウド監査、決済連携です。
- 保管先:低頻度ログは安価な層へ分け、分析層には必要な期間・項目だけ置きます。
- 自動停止:当初は承認制にし、誤停止の影響を見て自動化を広げます。
運用KPIとルール改善の担当者
定量の指標と実際の事案を定期的に振り返り、ルール改善につなげます。
- 確認するKPI:有効率、誤検知率、MTTD、MTTR、一次判断時間、未処理数、ログ欠損時間です。
- 運用の振り返り:繁忙期の誤検知と、事案で必要な情報がそろっていたかを確認します。
- 改善の責任:月次改善の担当、自社変更の可否、承認者を決めます。
NISTは2025年4月にSP 800-61r3を公表しました。対応をリスク管理に組み込む考え方です(出典:NIST「SP 800-61r3の公表」)。この考え方に沿い、SIEMも対応と復旧まで評価します。
設計の一部としての個人情報と委託先管理
個人情報の扱いと委託先管理は、設計段階から決めておきます。
- 情報管理:収集目的、利用者、権限、保管場所、保存期間、削除方法を一覧にします。
- SOCの閲覧:必要な情報だけを見せ、調査用の匿名IDと会員情報を分けます。
- 委託先管理:再委託、海外アクセス、データ返却、終了後の消去証明の確認
個人情報保護委員会のガイドラインを参照します。そのうえで、法務・情報セキュリティ部門と要件を決めます。
よくある質問(FAQ)
製品を比べても決まらない疑問があります。費用や外注範囲、PoC、監視体制について、発注前に確認されやすい質問を取り上げます。
SIEMの開発・外注費用はどのくらいかかりますか?
公開情報では、導入支援が初期約50万〜300万円、月額約10万〜50万円です。マネージドSIEM・SOCは月額約50万〜200万円ですが、ログ量や保存、ルール、監視、対応によって変わります。
製品、構築、運用を分けた見積を依頼します。
SIEMの運用は外注したほうがよいですか?
SOC人材や夜間休日の体制がない場合は、監視と一次分析の外注が役立ちます。一方で、アカウント停止や顧客通知は、権限と承認を分けて考えます。
契約では、通知だけか、一次切り分けや封じ込め、復旧支援まで含むかを定めます。
SIEMのPoCはどのくらいの期間で実施しますか?
ログ2〜3種類、シナリオ5〜10個のPoCであれば、4〜8週間が目安です。
期間だけでなく、想定攻撃を検知できるか、誤検知が運用できる量かを評価基準にします。さらに、担当者が調査できるかも見ます。そのうえで、PoCのログ量とルール数を本番見積に反映します。
SIEM製品と開発会社は同じ会社に依頼すべきですか?
製品、構築、SOCの役割を分け、どこまでを誰が受け持つかを決めれば、同じ会社にまとめなくても進められます。ただし、窓口を一社にする場合も、製品支援、構築、監視、障害対応の責任範囲を確認します。
まとめ
発注前に、守る資産、検知シナリオ、ログ、体制、個人情報の扱いを整理します。そのうえで、構築は請負、検証は準委任、監視は保守・SOC契約に分けると、費用と責任を管理しやすくなります。
発注前に確認する要点
RFPには、ログ源と量、保存、シナリオを記します。さらに、MTTD・MTTR、PoC、検収を書き込みます。監視、対応、再委託、保管場所も、同じ文書に加えます。
見積は、初期費だけでなく年額で比べます。ここには、従量料とクラウドの費用、保守が入ります。ルール追加、監視、緊急対応も、同じ年額に含めます。
同じシナリオを複数社に示し、提案の具体性と運用体制を確かめます。
最初の一歩は重要ログと5つの検知シナリオの洗い出し
優先するログと検知シナリオを洗い出し、発注計画の起点にします。
- ログ確認:認証、WAF、クラウド監査、管理画面、決済を見ます。
- シナリオ選定:不正ログインや特権操作など5つ程度を選び、RFPにまとめます。
- 委託範囲:PoC、構築、監視について、候補会社に相談します。
相談を通して、自社に合う発注計画を形にしていきます。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。