
SIEM開発は、守る資産と検知条件を整理し、少数のログでPoCを行い、運用体制を設計する順に進めます。この順に進めると、異常を捉えて対応できる基盤につながります。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
セキュリティ情報イベント管理(SIEM)開発の全体像
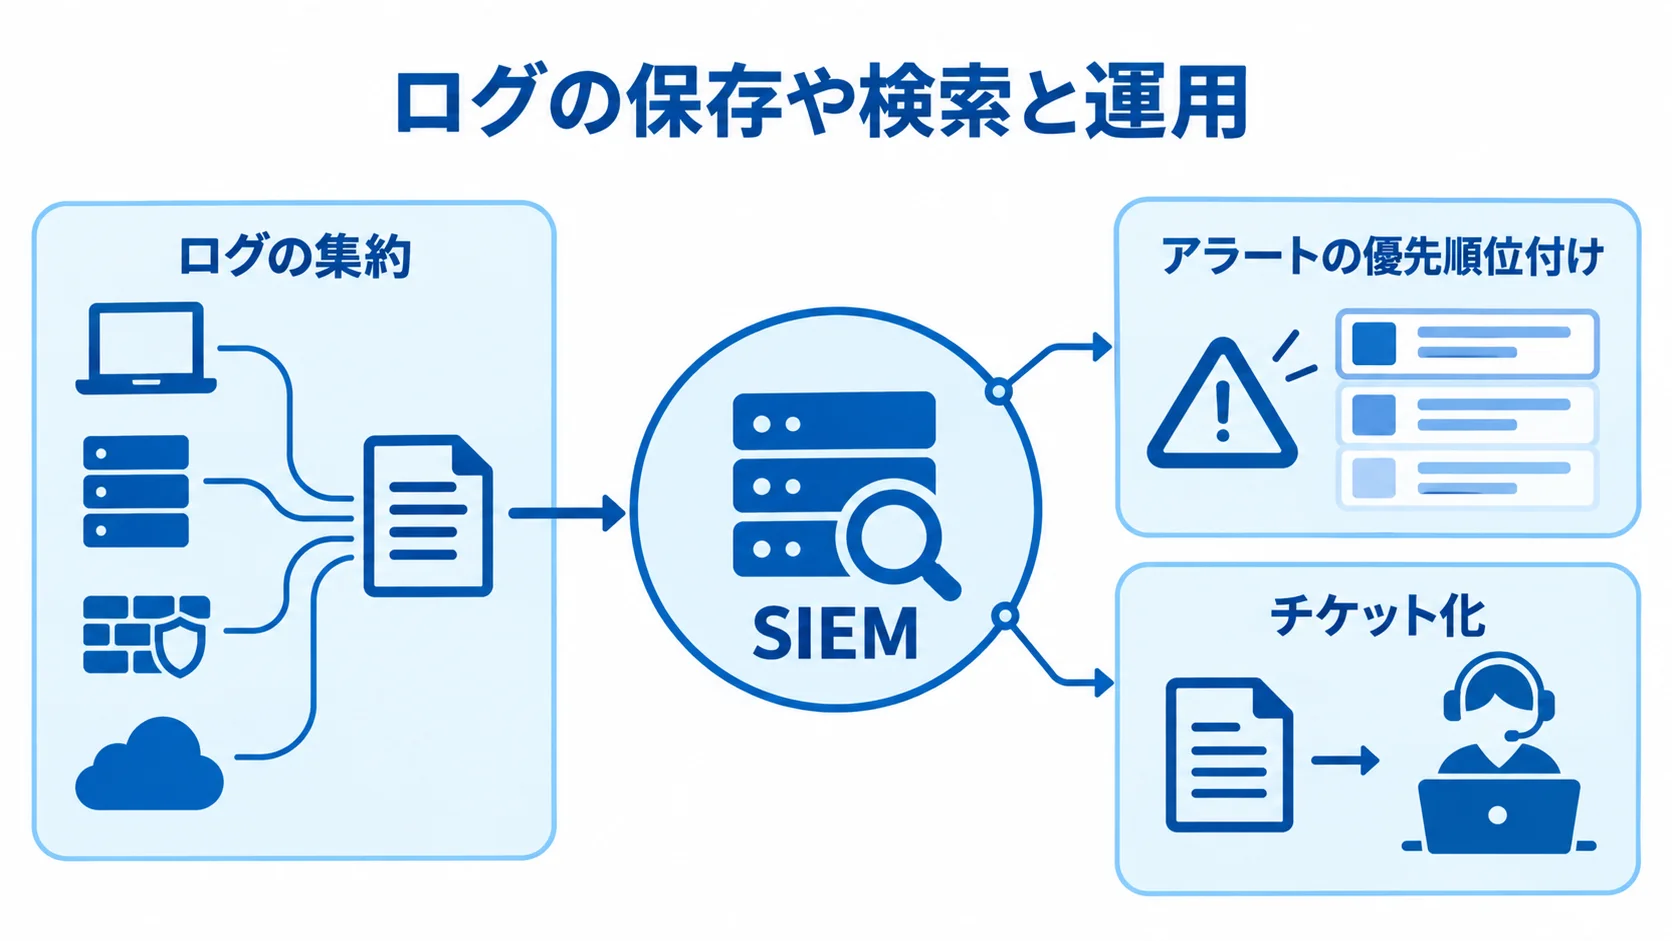
SIEMは、サーバーやネットワーク、クラウド、端末、認証基盤、業務アプリのログを集約する基盤です。利用者や時刻、端末、IPアドレス、資産情報を組み合わせて、脅威を検知します。
ログの保存や検索に加えて、アラートの優先順位付け、調査、チケット化、監査報告までを運用につなげます。この点が、ログ管理製品との違いです。
SIEMとEDR・NDR・SOC・MDRの違い
各製品・サービスは、対象とする範囲が異なります。監視担当者や対応手順は、SIEMの導入とは別に用意する必要があります。
- EDR・NDR・WAF:端末、ネットワーク通信、Webアプリへの攻撃の防御。
- SIEM:各検知結果や認証、クラウド操作、業務アプリの履歴を横断し、因果関係を調べる基盤。
- SOC・MDR:SOCは監視・分析の体制やサービス、MDRは検知後の調査や対応を委託するサービスです。
監視とインシデント対応を誰が担うかは、SIEMの構築と合わせて、発注側と開発会社で決めておきます。
予約・会員サービスで最初に対象にするログ
最初に集めるのは、会員や予約の操作と、認証・管理に関わる記録です。
- 会員・認証:登録、ログイン、MFA、パスワードリセットのログ。
- 予約・決済:予約変更やキャンセル、決済連携、APIゲートウェイのログ。
- システム・管理:管理画面、WAF、データベース、クラウド管理操作のログ。
ログは組み合わせて見ます。たとえば、同じ会員IDへの短時間の多地域ログインと、MFA失敗後のパスワード変更を一緒に見ます。また、管理者権限付与直後の大量参照や、WAF検知直後のDBアクセスも兆候になります。
氏名やメールアドレス、予約履歴、決済識別子は、そのままログへ出さない設計にします。そのうえで、開発会社がマスキングやトークン化、権限分離を行い、必要な情報だけを復元できるようにします。
個人情報保護委員会のガイドラインを確認し、利用目的、閲覧権限、保存期間を要件に含めます。委託先の扱いも決めておきます。
セキュリティ情報イベント管理(SIEM)開発の進め方
製品を先に契約してログを流すと、費用が増えても、アラートを処理しきれないことがあります。そこで、守る資産と検知したい事象を決め、少数のログ源でPoCを行ってから対象を広げます。進め方は、要件整理から定着までの6フェーズに分かれます。
フェーズ1:要件整理と検知ユースケースの決定
要件整理では、発注側と開発会社が、システム一覧より先に守る資産と事業への影響を確かめます。そのうえで、分類した資産をもとに検知内容を決めます。
検知の例には、不正ログインや特権アカウントの異常利用があります。ほかに、大量予約・キャンセル、決済APIの異常、WAF検知後の内部アクセスも挙げられます。
判断には、地域や会員ランク、端末、時間帯、過去の行動を組み合わせます。「海外IPなら危険」のような単一条件だけに頼りません。
- 守る資産:会員情報、予約枠、決済連携、管理者アカウント、クラウド権限を、重要度で分類したもの。
- 検知シナリオ:侵害時の影響を踏まえて定義する、5〜10個のケース。
- 対応条件:各ケースに設定する重大度、除外条件、一次対応、連絡先、目標時間。
成果物には、ログ源一覧、データ分類表、ユースケース定義があります。そのほか、対応フロー、保存期間、権限マトリクスも含まれます。
PoC評価指標も成果物の一つです。要件が曖昧なままでは、製品選定や見積もりを比べられません。
フェーズ2:製品・構成・運用体制の選定
発注側は、環境に合う構成を選んだうえで、共通の条件で機能と運用範囲を比べます。
- クラウドSIEM:Microsoft中心ならMicrosoft Sentinelが候補です。
- データレイク併用:AWS中心ならAmazon Security Lakeと既存分析基盤を検討します。
- 大規模・複雑な環境:Splunk Enterprise Securityなどを比較候補にします。
確認するのは、対応ログ源、データ所在地、検索性能です。そのほか、ルール作成やSOAR連携、既存EDR・WAF・ID基盤との接続も見ます。
監視時間と委託範囲も決めておきます。24時間365日の有人監視、営業時間内の一次分析、インシデント対応の外注から、必要な範囲を選びます。
製品ベンダー、導入会社、SOC・MDR事業者は、それぞれ役割が異なります。そのうえで、RFPには取り込み遅延、1日あたりのログ量、保存期間を記載します。
加えて、アラート件数と一次対応の目標時間も記載します。さらに、月次報告と重大時の連絡経路も含めます。
フェーズ3:収集・正規化・相関分析の設計開発
設計開発では、開発会社が取り込みから保管までの仕様と、相関分析に使う共通項目を決めます。
Syslog、Windowsイベント、クラウド監査ログは、取り込み方法が異なります。さらに、APIやエージェントでも取り込み方法が異なります。そのため、接続試験を経て共通項目をそろえると、後のルール追加が容易になります。
設計では、ログの処理から検知ルール、自動対応までを、4つの領域に分けて決めます。
- ログ処理:送信、時刻同期、正規化、重複・欠損対応、暗号化、改ざん困難な保管の設計。
- 共通項目:イベントID、ユーザーID、端末ID、IPアドレス、資産ID、操作結果の各項目をそろえる。
- 検知ルール:同一会員の多地域ログインとMFA失敗の連続、権限付与後30分以内の大量エクスポートなどから作るもの。
- 個人情報・自動対応:マスキング検索を可能にすることと、承認付きのHuman-in-the-Loopからの開始。
ほかの検知例には、短時間の予約作成・キャンセル急増があります。また、WAFのSQLインジェクション検知後にDB認証が成功する例もあります。
自動隔離やアカウント停止は、誤検知による顧客への影響を避けるため、承認付きで始めます。
フェーズ4:テストによる検知精度と対応可能性の検証
テストでは、ログが届くかだけでなく、攻撃や不正操作を適切な優先度で検知し、担当者が調査できるかを確かめます。
- 障害条件:ログ欠損、時刻ずれ、通信断、同一イベントの重複。
- アクセス条件:正常・異常操作、休日や繁忙期の大量アクセス。
- 業務シナリオ:パスワードリセット、MFA失敗、権限変更、予約の大量操作、決済連携エラー。
業務シナリオは、テスト用アカウントで再現します。
PoCでは、アラート有効率と重大イベントの検知漏れを測ります。加えて、平均検知時間(MTTD)と平均対応時間(MTTR)を見ます。さらに、1件の調査に要する時間と、1日あたりの対応件数も確かめます。
一次担当者がアラートを処理しきれない場合は、PoCが成功したとは言えません。
ルールごとに、継続、条件変更、停止を決め、理由と承認者を記録します。そのうえで、検知精度と業務影響の両方を評価します。
フェーズ5:稼働時の責任分界とエスカレーションの確定
稼働開始前に、発注側と開発会社が責任分界と切り替え時の確認手順を整え、担当者が対応できる状態にします。
重要ログから本番へ段階的に移し、旧監視との並行期間には、取り込み量と遅延を比べます。アラート数と費用の実績も確認します。そのうえで、アラートを受けてから誰がどこまで対応するかを、具体的に決めておきます。
- 重大度別の連絡先、一次判定期限、業務部門への確認方法、停止・隔離の承認者の決定。
- 深夜のアラートでSOCが通知のみか、MDRが封じ込めまで行うかで、必要な契約と権限が変わります。
- 監視対象外ログや時間外対応の、手順書への記載。
- 重大事案の演習を行い、SIEMの証跡による説明と経営層向け報告資料の作成を確かめます。
フェーズ6:チューニングと教育による定着
新機能やクラウドサービスの追加で、ログ形式や通常行動も変わります。SIEMは稼働日が完成日ではないため、月次または四半期ごとにルールを見直します。
ルール数を増やすことより、担当者が対応できるルールを保つことを優先します。
NISTが2025年4月に公表したSP 800-61r3は、インシデント対応を組織全体のリスク管理へ組み込む考え方を示しています。
- 改善指標:誤検知率、重大アラートの見逃し、調査時間、対応完了率、ログ量、1アラートあたりの運用費をダッシュボードで追います。
- 担当者教育:アラート、証跡、個人情報、エスカレーション、誤検知報告を扱う研修。
- 組織連携:事業部門、情シス、法務、広報、委託先を定例会に加え、判断を速めます。
セキュリティ情報イベント管理(SIEM)の費用相場とコストの内訳
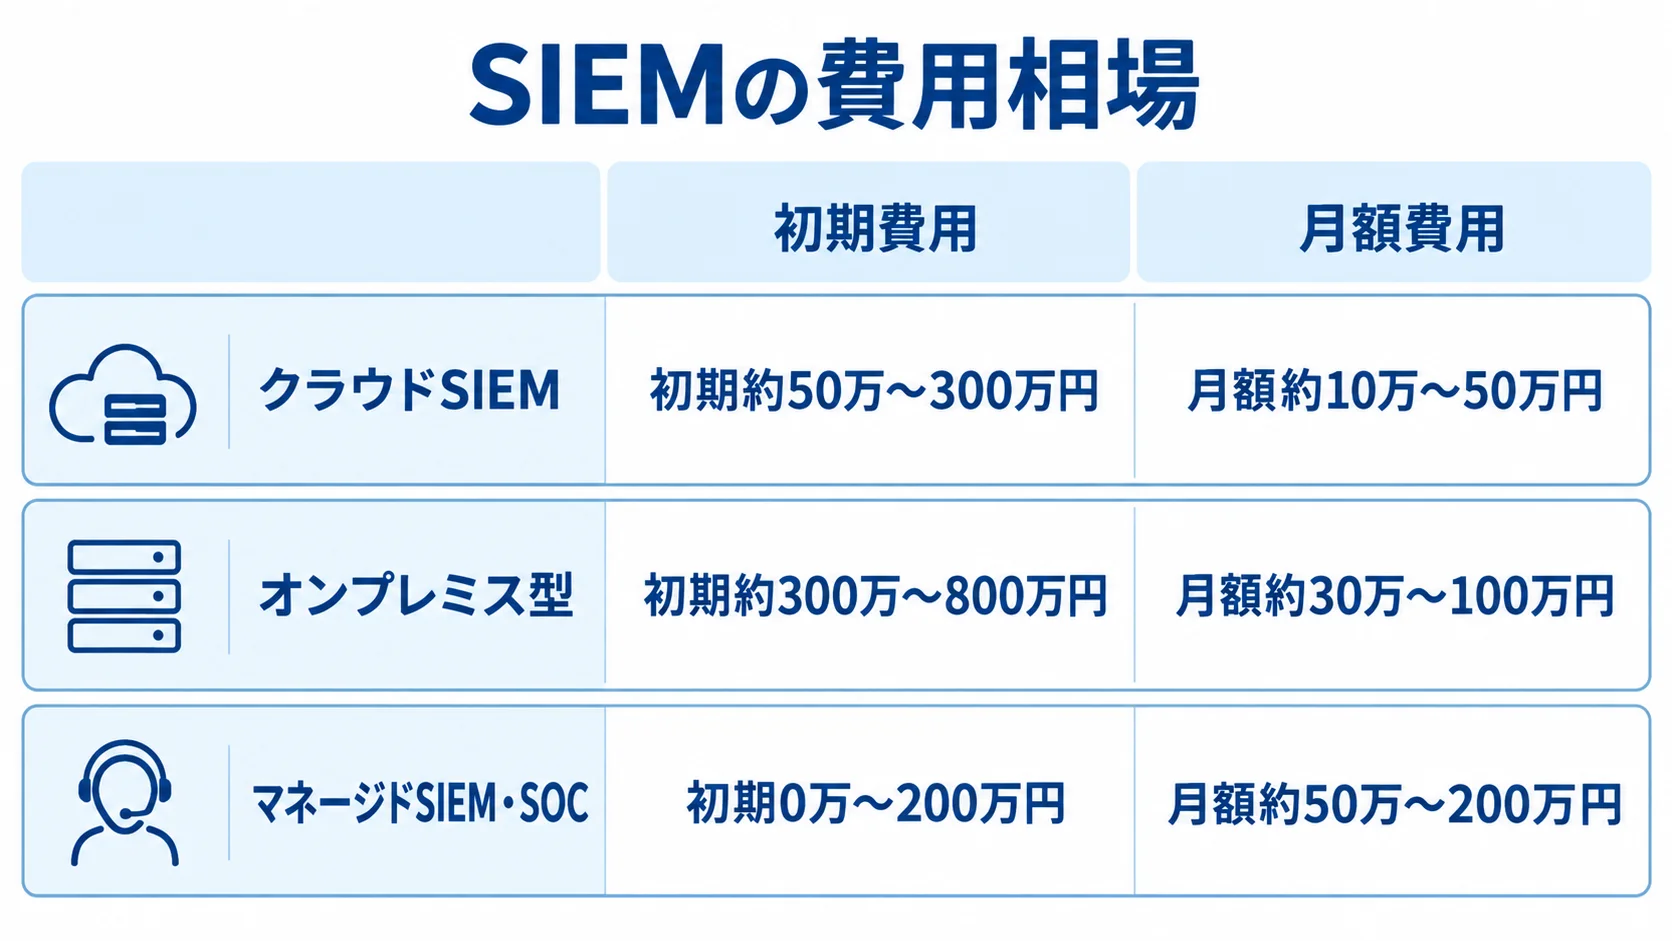
費用は、製品料金のほか、ログ量や保存期間、接続開発に左右されます。さらに、ルール調整や監視も関わります。対応と教育も、費用の内訳に入ります。
公開比較情報(ITreview、2026年)では、クラウドSIEMの支援は初期約50万〜300万円、月額約10万〜50万円です。
同情報では、オンプレミス型の構築支援は初期約300万〜800万円、月額約30万〜100万円です。また、マネージドSIEM・SOCは初期0万〜200万円、月額約50万〜200万円が目安です。
これらは案件条件で変動する相場で、確定価格ではありません。
初期費用の変動要因(要件整理・接続・ルール開発)
初期費用には、現状調査、要件定義、設計が含まれます。そのほか、設定、ログ接続、正規化も対象になります。
検知ルールやSOAR連携、ダッシュボードも、初期費用に入ります。さらに、テスト、手順書、教育も含まれます。
- PoC:ログ2〜3種類と基本ルールで4〜8週間。
- 標準導入:ログ5〜10種類で2〜4か月。
- 大規模導入:20種類以上や24時間運用を含め6〜12か月。
複数拠点、オンプレミス、高度なSOARも、大規模導入の条件になります。なお、これらは開発期間の目安です。
古い独自形式や時刻の不一致は、工数を増やす要因になります。アプリ改修や複雑なマスキング、過去ログ移行も、工数を押し上げます。
そのため、接続本数だけでなく、調査や変換の作業も見積もりに含むか確認します。テストや障害時の再送も、見積もりの範囲に入っているか確かめます。
月額費用の内訳(ログ量・保存期間・人の対応費)
月額費用は、分析データ量や保存、検索で変わります。ワークフローや接続サービスの利用量も関わります。そのため、製品料金と有人対応の費用を分けて見ます。
- Microsoft Sentinel:分析対象データ量で課金されます。
- Amazon Security Lake:取り込みと正規化に応じて課金されます。
- 有人監視:分析、脅威ハンティング、報告、インシデント対応が加算されます。
Sentinelの新しいワークスペースでは31日間、1日最大10GBまで無料試行できます。
Log AnalyticsやLogic Appsは別料金の場合があります。機械学習や長期保存などは、別料金になることもあります(出典:Microsoft Azure「Microsoft Sentinel Pricing」、2026年確認)。
Security Lakeの公式例は、CloudTrailなど合計1,536GBの処理です。正規化は1GBあたり0.035米ドルです。取り込みを含む月額合計は693.76米ドルです(出典:AWS「Amazon Security Lakeの料金」、2026年確認)。
S3保存やクエリは別料金です。さらに、LambdaやEventBridgeも別料金です。この例は製品料金の参考にとどめ、国内の人件費や構築費とは分けて考えます。
マネージドSIEM・SOCは月額約50万〜200万円、24時間365日の有人対応や脅威ハンティング込みでは約150万〜500万円の場合もあります。総額は処理件数と対応時間を含めて比べます。
セキュリティ情報イベント管理(SIEM)の見積もりを取る際のポイント
金額は、製品料金と導入支援、監視・対応・保守の境界で変わります。見積もりは、初期費用と月額固定費、従量課金を分けて依頼します。追加作業や時間外対応の単価も、別に示してもらいます。
価格だけでなく、検知後に自社が実行できる運用かも、見積もりの段階で確認します。
見積もり前の条件合わせ(ログ量・保存期間・ユースケース)
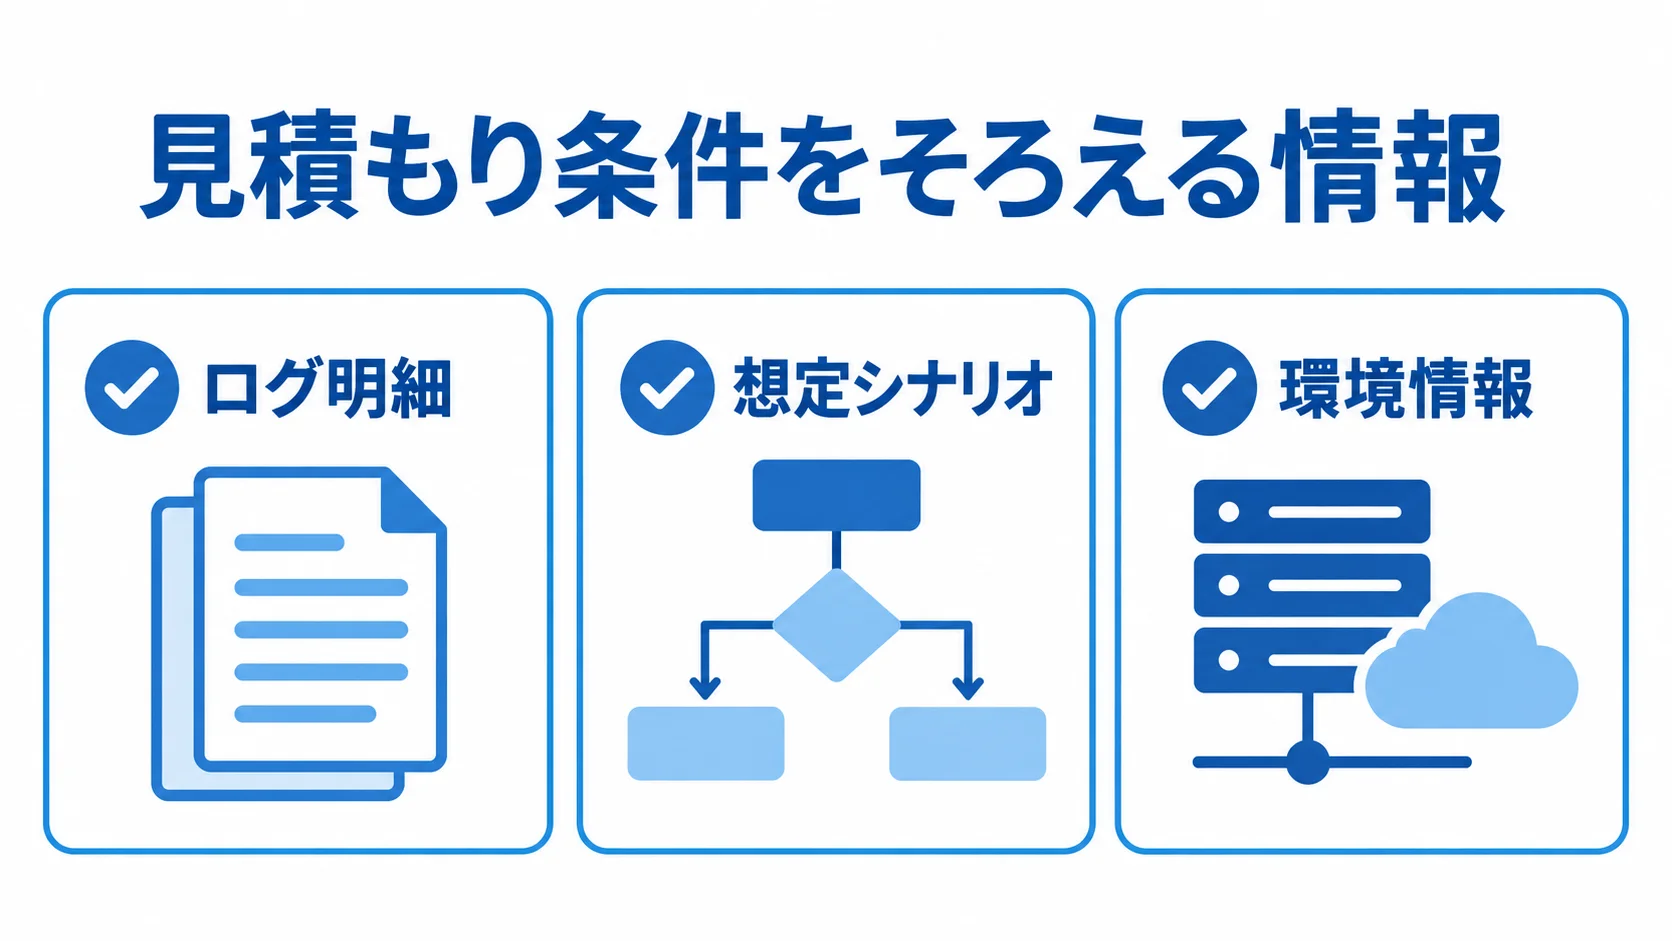
見積もり条件をそろえるため、ログ量と保存期間、ユースケースを整理します。受注側へ渡す環境情報も、あわせて整えます。
容量が分からない場合は、実測値をサンプリングし、繁忙期に何倍になるかの仮説を添えます。また、予約開始日やキャンペーン時のアクセス増は、別のシナリオにします。
- ログ明細:容量、ピーク量、形式、送信方法、時刻、個人情報、保存期間、優先度。
- 想定シナリオ:検知条件と一時ロック、顧客確認、決済事業者への連絡、証跡保全。
- 環境情報:構成図、権限、ネットワーク制約、API、既存製品、監視可能時間。
環境情報を事前に共有すると、後からの追加見積もりを減らせます。
複数社比較の条件(PoCと運用範囲)
候補会社には、同じ2〜3種類のログと検知シナリオでPoCを提案してもらいます。比べる条件がそろうと、提案の差を判断しやすくなります。
- 接続・開発:接続までの日数と追加開発の範囲。
- 検知・調査:ルールの説明、誤検知の調整、調査画面の使いやすさ。
- 報告・データ:レポート内容と匿名化データでの再現可否。
実際の会員IDや個人情報は使わず、匿名化データやテスト環境で評価します。
予約・会員サービスや個人情報を扱う運用経験、クラウドとオンプレミスの接続実績を確認します。加えて、24時間監視体制と重大時の責任範囲も見ます。
製品ベンダー、構築会社、SOC・MDR事業者が関わる場合は、障害や検知漏れの窓口を一本化できるか確認します。
見積もりの抜け漏れと導入リスク
費用項目は、契約に含まれる範囲を確かめます。月額内か時間単価の別請求かを明記してもらい、ログ量が増えたときの単価も確認します。
- 構築・保守:ログ追加、過去ログ移行、保存延長、高性能検索領域、コネクタ保守。
- 運用・対応:ルール追加、月次調整、証跡出力、教育、インシデント対応。
- 契約条件:最低利用量、解約時のデータ返却、追加作業の単価。
導入リスクには、アラート過多、個人情報の過剰収集、担当者不在があります。ほかに、監視の二重化、クラウド料金超過、誤った自動対応も挙げられます。
そこで、重要ログと少数のユースケースから始め、費用上限アラートとマスキングを設けます。さらに、当番表と責任分界、承認付き自動化も用意します。
詳細分析へ送るログは、目的に応じて絞る方法もあります。たとえば、AWSの事例では、Siemensが800超のAWSアカウントをAmazon Security Lakeへ集約しました。1日5〜7TBのデータから詳細分析対象を600GBに絞っています。
同社はデータ量を90%削減し、原因特定を数日から10分へ短縮したと報告されています(出典:AWS「Siemens Boosts Security Visibility Across 800+ AWS Accounts Using Amazon Security Lake」、2026年確認)。
ただし、この大規模事例は小規模企業にそのまま当てはまるものではありません。収集と分析を分けて、重要データに調査工数を集中させる考え方の参考になります。
よくある質問(FAQ)
SIEMはどのような企業に必要ですか?
会員情報や予約、決済を横断し、管理者権限の利用も含めて不正の兆候を調べたい企業に向いています。
専任担当者が少ない場合も、重要ログを集めて、監視会社に分析を委託できます。
効果を出す条件は、ログを保存するだけでなく、検知後に誰が判断するかを先に決めておくことです。
SIEMのPoCはどれくらいの期間で実施できますか?
ログ2〜3種類と基本ルールに絞る場合、4〜8週間が目安です。期間は、ログ準備や接続方式、匿名化で変わります。さらに、テストデータとユースケース数も、期間に影響します。
検知漏れや誤検知、MTTDを測ります。調査時間や担当者の負荷、1日あたりの費用も見て、本番拡張の判断材料にします。
SIEMを導入すればSOCやMDRは不要ですか?
SIEMは分析基盤、SOCは監視・分析の体制、MDRは検知後の調査や対応を含む外部サービスです。役割が異なるため、SOCやMDRが必要かは別に判断します。
24時間の監視や対応を自社で担えない場合は、マネージドSIEMやMDRを組み合わせます。
契約では、通知のみか、封じ込めや復旧支援まで含むかを確認します。
個人情報を含むログをSIEMで扱っても問題ありませんか?
ログには個人情報が含まれる可能性があるため、取り扱い方針を事前に設計します。
- 収集と保護:収集を最小限にし、マスキングやトークン化、権限分離、暗号化、保存期間、委託先監査を設計します。
- 識別情報:不要な本文や決済情報は送らず、会員IDも用途に応じた識別子に置き換えます。
- 利用目的と記録:法務・個人情報管理部門と確認する、利用目的やアクセス記録。
- ログの分離:障害調査用とセキュリティ分析用のログを分ける方法もあります。
SIEMの費用を抑えるにはどうすればよいですか?
重要資産と5〜10個の検知ユースケースに絞ってPoCを行います。全ログを長期保存や高度分析の対象にはせず、低頻度の調査ログは安価な保管層へ分けます。
認証や管理者操作の重要ログを外すと、検知の目的を損ないます。そのため、検知価値と保存要件を評価して、対象を決めます。
まとめ
6フェーズで小さく始めて運用へ広げる流れ
SIEM開発は6つのフェーズを順に進めます。まず要件整理と選定、設計開発を行い、続いてテストと稼働、定着へ進みます。
予約・会員サービスでは、不正ログインと権限悪用を初期ユースケースに含めます。予約・決済の異常や個人情報ログの扱いも、あわせて入れておきます。
製品費用と運用費用を分けた比較
費用は、ログ量と保存期間、コネクタで変わります。さらに、ルール調整や監視も関わります。対応と人材教育も、費用に影響します。
PoCでは、検知精度とMTTD・MTTRを測ります。加えて、調査時間と運用負荷、費用も確認し、効果を確かめたログから拡張します。
発注時は、ログ源や容量、保存期間をRFPに明記します。検知シナリオと対応時間、責任分界、個人情報の保護も盛り込みます。複数社を同じ条件で比較し、担当者が異常へ対応できる状態を成功基準にします。
▼全体ガイドの記事
・セキュリティ情報イベント管理(SIEM)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。