
SOC運用システムの開発会社は、監視実績、検知後の対応範囲、既存環境との連携の3点で比べると、自社に合う運用体制を選べます。
各社の特徴は、株式会社riplaを最初に、実在する5社を含むおすすめ6社の順で並べています。比較時の確認項目は、後半の節で扱います。
▼全体ガイドの記事
・SOC運用システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SOC運用システムのパートナー選びが重要な理由
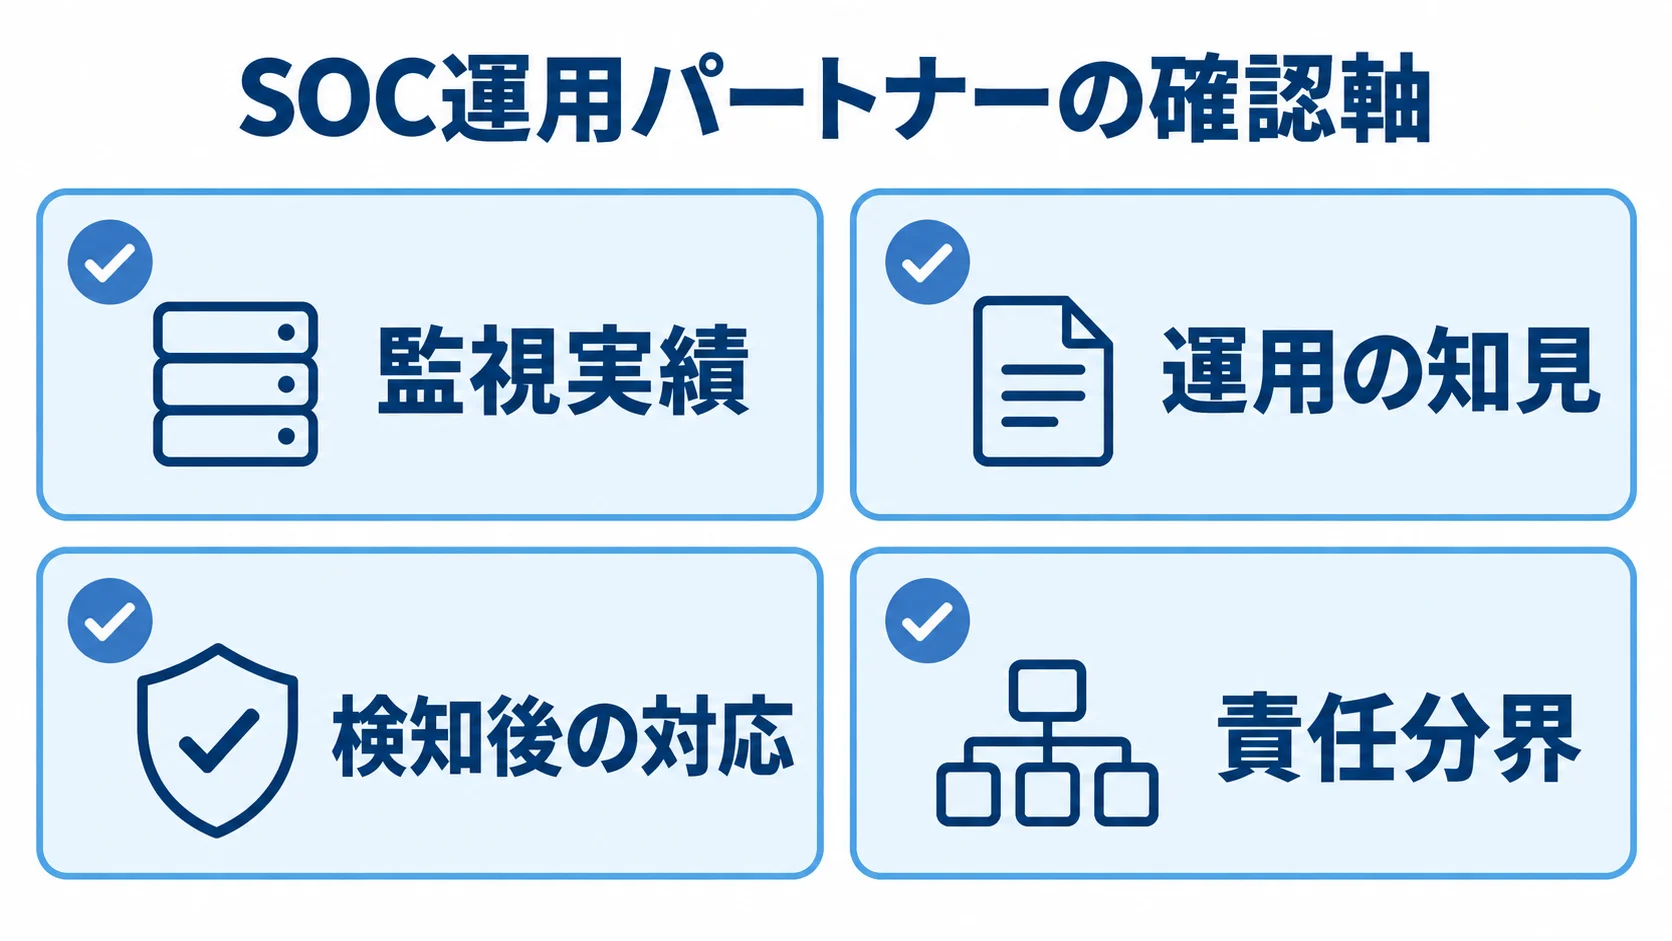
SOC運用システムは、導入後も監視・分析・初動対応を24時間365日続ける仕組みです。会社選びを誤ると、アラート疲れや契約上の対応範囲との食い違いが起こるため、発注側は初期費用だけでなく、運用時の総保有コストと責任範囲まで見て判断します。
適切なパートナー選定が成否を分ける理由
SOC運用では、多様なログソースを横断して監視します。そのため、開発会社には監視対象ごとの実績と、チューニングのノウハウが求められます。
製品を導入するだけの会社と、運用まで担う会社とでは、運用品質に差が出ます。そのため、会社選びでは監視対象の経験と検知後の対応力を分けて確認します。
- 監視実績:FW、IDS/IPS、EDR、認証基盤、クラウド、業務アプリのログを横断して扱えるか
- 運用の知見:多様なログを調整するチューニング経験があるか
- 検知後の対応:一次対応、証跡管理、月次のルール改善まで担うか
- 責任の分け方:検知・通知・封じ込め・復旧・法定報告の担当を定めているか
責任の分担が曖昧なままだと、インシデント時に端末を止める担当が決まらず、現場の判断が止まるおそれがあります。そのため、候補会社ごとに責任の決め方を比べて、どこで判断が止まるかを確かめます。
発注前に確認すべきポイント
発注前には、見積もり条件と運用範囲をそろえるため、次の項目を確認します。
- 監視範囲:対象資産、ログ量、端末数に応じた課金方法
- 監視時間:24時間365日か、営業時間中心か
- 保管・連携:国内保管、SLA、既存EDRやMicrosoft 365との連携
- 対応範囲:検知・通知のみか、端末隔離・調査・復旧支援まで含むか
対応の線引きが曖昧なままだと、見積もりの条件がそろわず、価格だけで判断してしまうおそれがあります。
契約終了時のログ返却と移行の方法、再委託先の管理体制も、提案依頼書に明記しておきます。そうすると、回答の内容から実務対応力を見極めやすくなります。
株式会社ripla|コンサルから開発まで一気通貫の支援
riplaは、コンサルティングから開発まで一気通貫で支援します。IT事業会社として社内DXを推進した経験を活かし、業務成果とシステムの定着を支えます。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。こうした実績を背景に、riplaは企業の業務要件に合わせて柔軟に対応できる体制を備えています。
特徴と強み
SOC運用の検討では、業務要件の整理が課題になりやすいです。riplaの支援は、その要件整理の段階から確認できます。
- 上流から定着まで:現場ヒアリングと要件定義を行い、導入後の定着も支援
- 要件整理:資産とログを洗い出し、既存システムとの責任の分け方を整理
- 運用設計:ダッシュボードと通知経路の要件を検討
- 段階導入:全社一括ではなく、認証基盤、EDR、公開資産から始め、クラウド・子会社・OTへ広げる
標準化できる監視業務と、個別対応が必要な業務を分けて整理します。そのうえで、組織の拡大や規制対応を見据えたデータ設計も検討します。
得意領域・実績
公開されている紹介文の実績と、SOC案件で相談できる内容を並べます。
- 基幹システム:営業・顧客・生産・販売管理などの構築・導入実績
- 専門知識の体制:SOC専用パッケージの実績を前提にせず、初回相談で補完方法を確認
- 既存環境の活用:EDR、Microsoft 365、クラウド基盤を活かした段階導入
- 提案の中身:検知ルール設定、ケース管理画面、証跡管理、障害時の再実行、引き継ぎ成果物を具体的に提示
株式会社NTTデータ|SIEM構築からSOC構築・再構築までの一貫支援
株式会社NTTデータは、SIEMの要件整理から導入・構築・運用まで支援する実在の企業です。1997年からのSOC運用経験を背景に、SIEM構築支援を提供しています(出典: NTTデータ「SIEM構築支援サービス」、2026年確認)。
24時間365日体制のSOCの構築・再構築・強化を支援するサービスもあります(出典: NTTデータ「SOC構築・再構築サービス」、2026年確認)。
特徴と強み
長年のSOC運用で得た知見を活かし、大企業や金融・公共分野のニーズに応えます。
- グローバル体制:既存SOCの運用経験や国際的な体制を重視する企業向け
- 上流支援:SIEM導入の要件整理から相談でき、専門人材が少ない企業にも対応
- 規模の確認:中小規模での導入は費用感と対応スピードを個別に確認
2026年3月には、複数の金融機関が共同で利用できるSOCサービス「FinSOC」の提供を開始しました。業界に特化した共同運用も検討できます(出典: NTTデータグループ「共同利用型SOCを中核とした金融総合セキュリティサービス」、2026年3月)。
得意領域・実績
大企業や金融・公共向けにSIEMを導入したい企業に向く候補です。SIEM構築支援とSOC構築・再構築支援は別サービスで提供しているため、既存SIEMの見直しとSOC体制の新設のどちらも相談できます。
日本電気株式会社(NEC)|ActSecure χによる24時間365日のマネージド監視
日本電気株式会社(NEC)は、ActSecure χ(カイ)マネージドセキュリティサービスを提供しています。FWやIDS/IPS、EDRのログを監視対象とします。さらに、OT機器やクラウドゲートウェイのログも監視します。
監視は24時間365日体制で、アナリストが常駐するSOCがサイバーインテリジェンスを使って分析します。同サービスは15年以上の運用実績があり、500社以上への提供実績を公開しています(出典: NEC「ActSecure χ マネージドセキュリティサービス」、2026年確認)。
特徴と強み
NECは幅広い規模の組織に提供実績があり、MDRやOT監視にも対応しています。
- 提供先:大企業から中小企業、官公庁まで幅広い規模に実績
- MDR対応:端末隔離やファストフォレンジックに対応
- OT・IoT監視:工場などの制御システムを監視し、業務環境と同じベンダーに相談可能
- 提案時の確認:国内拠点、OT連携、運用代行、ログ源ごとの監視ルール数
検知後の対応が、どの製品や契約範囲まで自動化されているかも、具体的に確かめます。
得意領域・実績
運用代行を任せたい企業や、工場などのOTを含めて監視したい企業に向く候補です。
特殊な業界の要件にも対応してきた実績があり、業務システムとOT環境を横断する監視体制を検討する企業に適しています。
富士通株式会社|SIEM・SOAR・XDR・CNAPPを組み合わせた統合監視
富士通株式会社は、Fujitsu Managed Security Servicesを提供しています。SIEMやSOAR、XDRを組み合わせ、CNAPPとAIも取り入れたサービスです。
24時間365日体制で監視・判定・通報を行います。大規模な基盤や既存の富士通環境を持つ企業、業種別の運用知見を活かしたい企業に向く設計です。
特徴と強み
富士通は、SIEMとSOARを中心に、XDRやCNAPP(クラウドネイティブアプリケーション保護基盤)も一体で扱います。
- 統合監視:クラウドとオンプレミスの混在環境や複数製品に対応
- 一貫した分析:幅広い監視対象を扱い、分析の一貫性を保ちやすい
- 窓口の集約:他の富士通サービスとの連携で運用担当窓口を一本化しやすい
- 導入時の確認:AI検知の判定精度と誤検知時の調整プロセス
得意領域・実績
既存の富士通環境との相性を重視する企業に向く候補です。
複数の技術要素を単一ベンダーから提案してもらえます。監視対象を段階的に広げたい場合、将来の拡張性も踏まえて選べます。
トレンドマイクロ株式会社|Trend Vision Oneを中核としたManaged XDR
トレンドマイクロ株式会社は、Trend Service One(旧Trend Micro Vision One関連サービス)を提供しています。Trend Vision Oneで各種テレメトリを相関分析し、対象はメールや端末、サーバーに加え、クラウドとネットワークにも広がります。
専門家が24時間365日、高優先度の脅威指標を監視・通知します(出典: トレンドマイクロ「Trend Service One」、2026年確認)。
特徴と強み
同社のエンドポイント対策やクラウドセキュリティの製品と、監視サービスを一体で提供します。Trend Vision Oneを導入済みの企業や、統一プラットフォームに集約したい企業に向きます。
侵害の痕跡(IoC)や、攻撃に悪用される正規ツールの情報をもとに調べます。検知後の初動調査まで含めた設計です。
単一のコンソールで端末からクラウドまで扱えます。一方で、他社製品を多く使う場合は、連携できる範囲を確かめておく必要があります。
得意領域・実績
Trend Vision Oneを中心に製品を統合したい企業や、メールや端末など幅広い対象を一か所で見たい企業に適しています。
製品ベンダー自身が監視サービスを提供するため、検知ルールの更新や製品アップデートとの連動が速い点も、比べる材料になります。
Sophos|Sophos MDR Completeによる中堅企業向け監視・対応
Sophosは、Sophos MDR Completeなどで24時間365日の監視・対応を提供しています。2025年11月には、サンポール、ヤスヒラ、荏原製作所などの導入事例が公開されました。
サンポールの事例では、AI型アンチウイルスの誤検知対応や更新遅延を解消し、24時間365日の監視と本格的なEDRを実現したと説明されています(出典: Sophos「サンポール導入事例」、2025年11月)。
特徴と強み
Sophos MDR Completeは、インシデント対応を含む中堅企業向けの監視サービスです。
- インシデント対応:Sophos製品向けの対応を含み、ランサムウェア対応費用の補償保証も付帯
- 他社製品連携:CrowdStrike、Microsoft Defender、トレンドマイクロなど350以上に対応
- 向いている企業:専任人材が少ない中小〜中堅企業で、運用負担と初動対応を外部化
- 導入時の確認:自社利用製品との連携実績を公開事例で確認
得意領域・実績
複数の製品を使いながら、監視体制を強めたい企業に向く候補です。特に、既存製品への投資を残したい企業にとって、現実的な選択肢になりやすいサービスです。
SOC運用システムのパートナー選びで比較すべきポイント
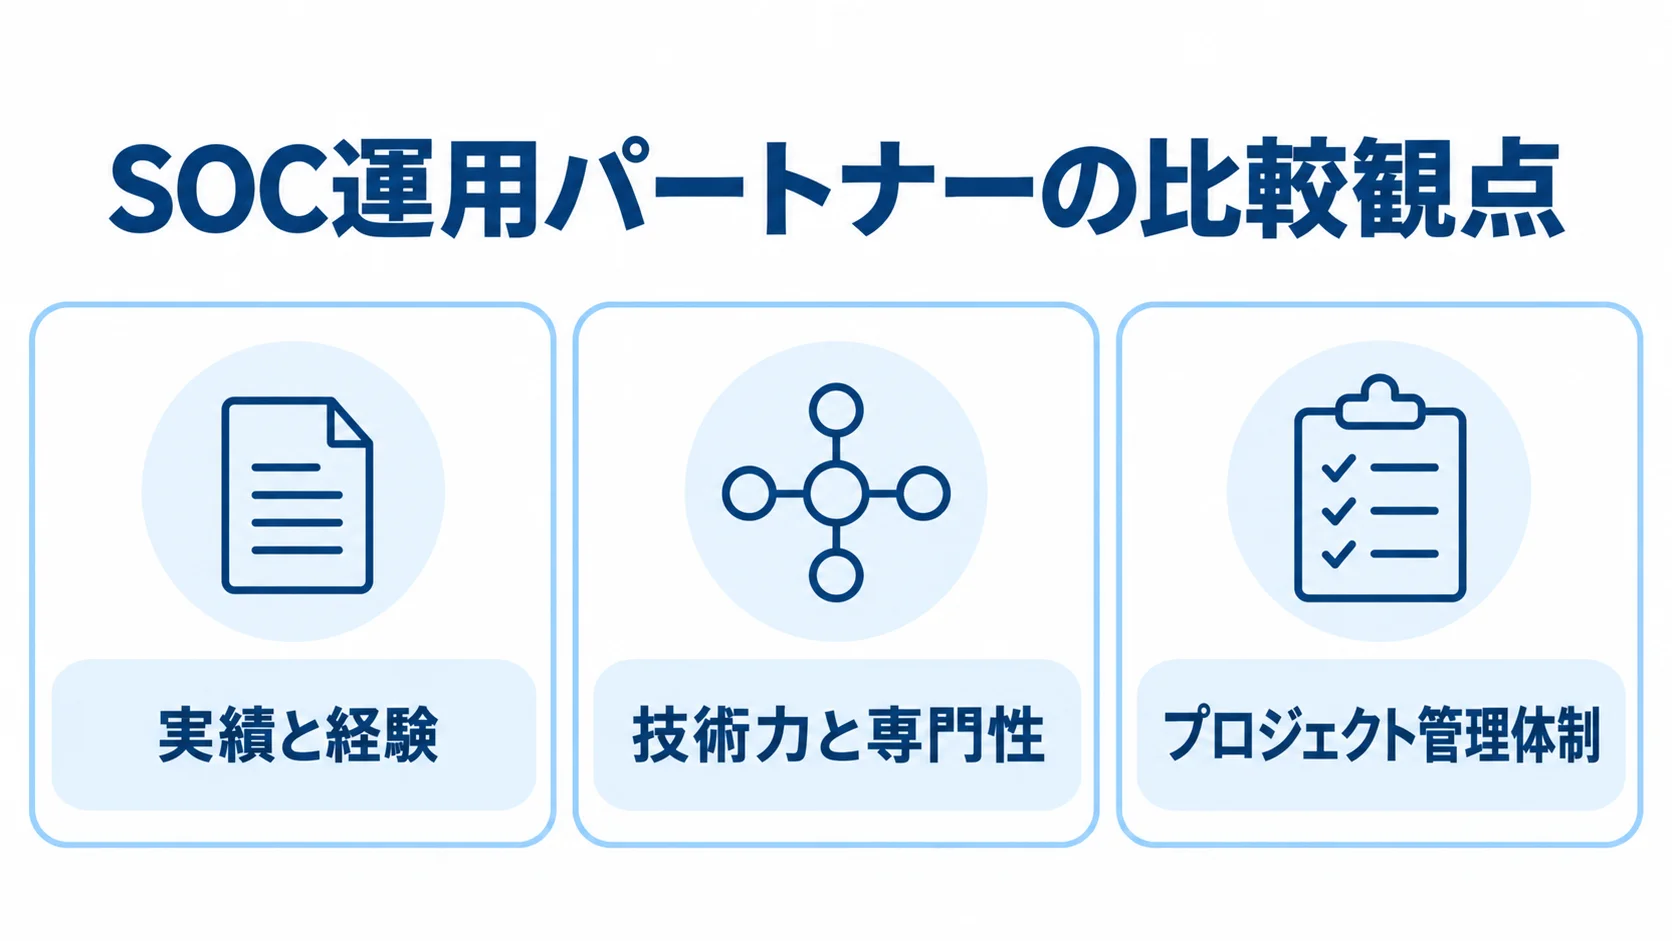
各社は強みが異なるため、順位づけよりも案件との相性で比べるのが適しています。
- NTTデータ:大企業・金融向けのSIEM/SOC構築支援
- NEC:幅広い規模での24時間監視とOT連携
- 富士通:SIEM・SOAR・XDR・CNAPPの統合
- トレンドマイクロ:自社製品と一体化したManaged XDR
- Sophos:中堅企業向けの製品横断MDR
riplaは、上流工程から定着まで柔軟な業務設計を支援します。
実績と経験の確認方法
実績は、会社名や「セキュリティに強い」といった説明だけで判断せず、匿名化した事例で次の項目を示してもらいます。
- 対象と規模:業種、ログ種別、端末数、ログ量
- 監視・対応:24時間365日体制の有無、検知後の対応範囲
- 運用:稼働後の保守範囲
そのうえで、自社と近い規模や業種の実績があるかを分けて評価します。可能であれば、演習シナリオや誤検知時のチューニング手順、月次レポートのサンプルも確認します。
提案の段階で説明できる会社なら、営業資料だけでは分からない実務対応力を見極めやすくなります。
技術力と専門性の評価
技術力は、検知から証跡管理までの仕組みを確かめて評価します。
- 製品構成:SIEM・SOAR・EDR/XDRの組み合わせ
- 検知改善:ルールの継続的なチューニング方法
- ケース管理:証跡保存と脅威インテリジェンスの取り込み
- 指標の表示:MTTD・MTTR・誤検知率・資産カバレッジの表示
クラウドを使う場合は、データ保管地域、暗号化、アクセス制御を確認します。そのうえで、ログ保存期間と障害時の責任の分け方も見ておきます。
個人情報保護委員会への報告義務が生じるケースを想定し、証跡の保存期間と連携フローを契約に含められるかを確かめます。
プロジェクト管理体制の確認
導入後に改善を続けるため、関係者の間で課題と運用ルールを共有しておきます。
- 共有・記録:業務責任者、セキュリティ担当者、開発会社の運用責任者が同じ課題管理表を使い、決定・保留・変更理由を記録
- 契約前の設定:月次レビュー頻度、ルール更新の承認フロー、演習回数を決定
費用は、初期構築費と月額監視費を分けて確認します。加えて、インシデント対応の追加費用、演習費用、契約終了時の移行費用も別々に見ておきます。
ただし、SOC運用システムそのものの直接的な公開相場は限られています。そこで参考になるのが、2026年版の外注費用相場で、セキュリティ監視の外注は初期費用30万〜200万円、月額費用10万〜150万円が目安です(出典: 情シス365「セキュリティ対策の外注費用相場」、2026年版)。
SOC運用システムに関するよくある質問
会社選びでは、監視だけを頼むか、自社構築と外部委託のどちらにするか、費用をどの程度見込むかがよく問われます。
SOC運用システムとは何ですか?
SOC運用システムは、社内外のログやアラートを集約し、脅威の検知と調査、優先順位付けを行ったうえで、初動対応から事後改善までを回す基盤です。
SIEMやSOARを中心に、EDR/XDRを組み合わせます。さらにケース管理も加えて、監視だけでなく対応と改善まで含めて運用します。
自社構築とMDR・SOCaaSはどちらがよいですか?
専門人材が不足していて、最短で24時間365日の監視を始めたい場合は、MDR・SOCaaSが向いています。
特殊なOT環境や厳格なデータ管理、自社ノウハウの蓄積を優先する場合は、自社構築やハイブリッド運用が候補です。
そのうえで、標準機能で足りる部分と、個別対応が必要な部分を分けて検討します。
SOC運用システムの開発費用はいくらですか?
SOC専用システムには公的な一律価格がなく、対象範囲によって費用が変わります。そのため、予算の仮置きは構成ごとの目安で考えます。
- 小規模なEDR+MDR:初期費用50万〜300万円、月額10万〜60万円
- 標準的なSIEM:初期費用200万〜1,000万円、月額30万〜150万円
対象ログ量、端末数、監視時間を確定します。そのうえで、対応範囲も定めてから、複数社へ見積もりを依頼してください。
まとめ
SOC運用システムの会社は、規模や知名度だけでなく、監視対象と検知後の対応範囲で選びます。
24時間体制や既存製品との連携、データ保管を、どこまで実装・運用できるかも比べます。さらに、契約終了時の移行方法も見ておきます。
riplaやNTTデータ、NECなど6社は、それぞれ異なる強みを持つ候補です。
最初に整理するべき発注条件
導入後のミスマッチを避けるため、発注条件を次の順で整理します。
- 自社が守りたい資産と想定する脅威シナリオを確定する
- 監視対象のログ源、端末数、監視時間、SLA、検知後の対応範囲をRFPに記載する
- データ保管地域、再委託の可否、契約終了時のログ返却方法を明記する
- 演習頻度と月次レビューの内容も見積もり条件に含める
会社へ相談するときの進め方
会社への相談は、現在の体制と課題を共有するところから始めます。
- 資産の洗い出しや要件定義だけを先に発注する方法も検討する
- 公開情報で分かる強みと、自社案件で担う範囲を分けて候補会社に説明してもらう
- 検知精度、初動の速さ、復旧判断、継続改善を比較し、運用定着を見据えて選ぶ
▼全体ガイドの記事
・SOC運用システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。