
SOC運用システムは、監視対象・対応範囲・責任分界を整理し、ログ収集から初動対応・改善までをつなぐことで、継続的な脅威対応に役立つ仕組みです。
全体は、機能と運用方式の選び方、開発と発注の流れ、費用相場、導入後の運用の順に進みます。
▼関連記事一覧
・SOC運用システム開発の進め方
・SOC運用システム開発でおすすめの開発会社6選と選び方
・SOC運用システム開発の見積相場・費用
・SOC運用システム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SOC運用システムの概要
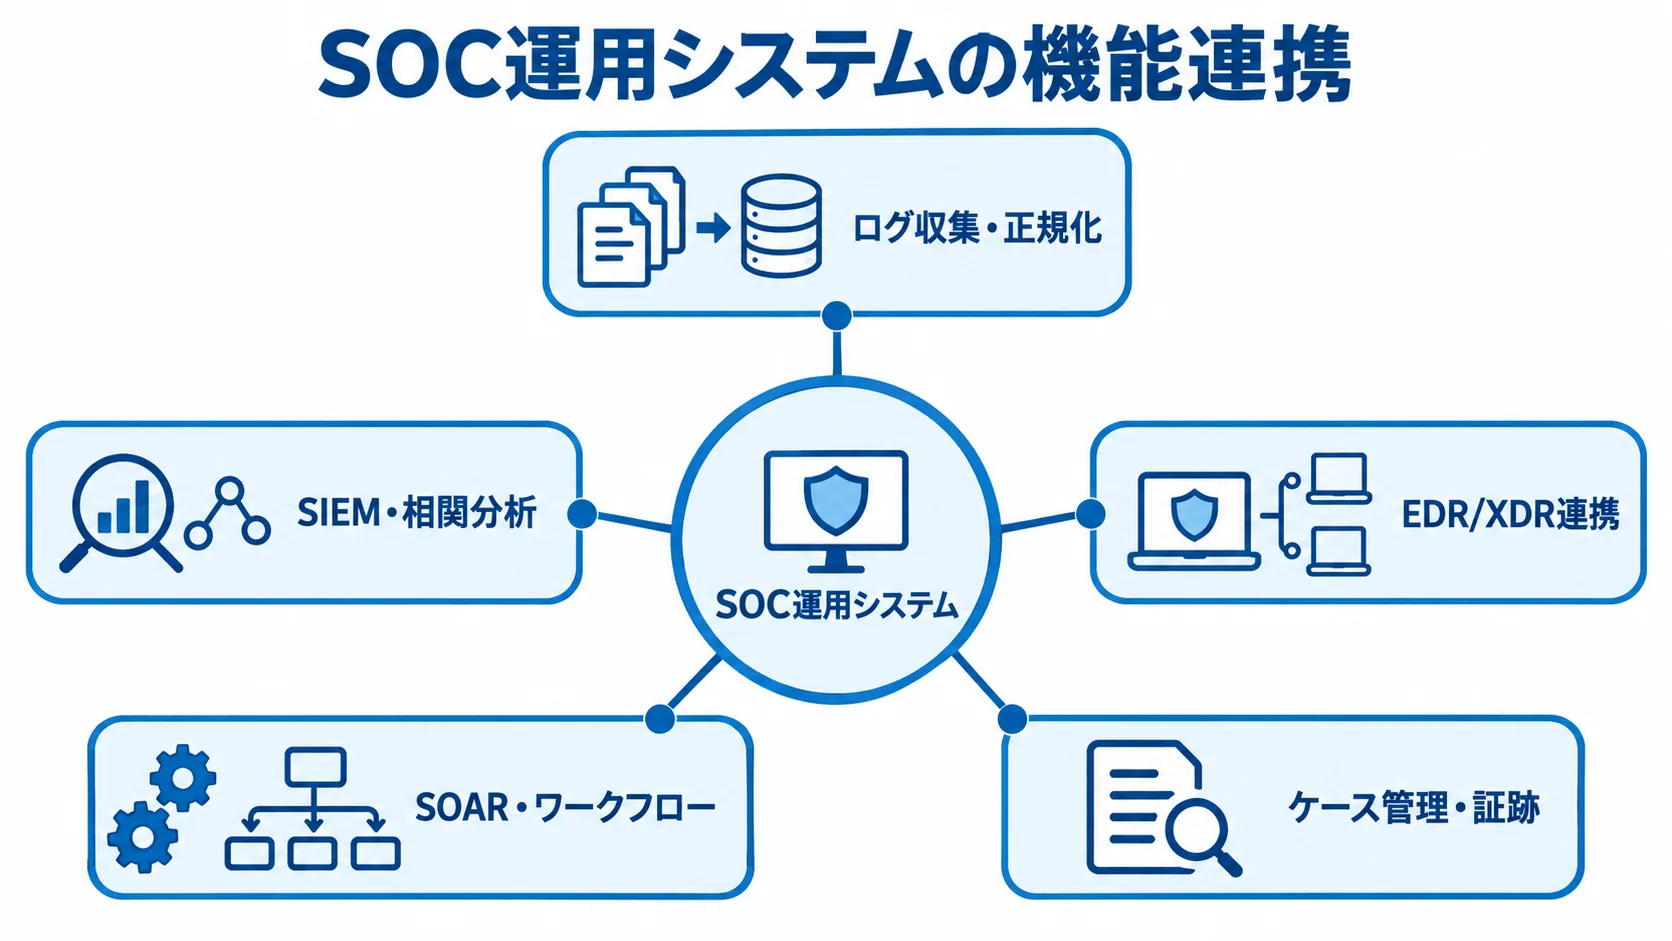
SOC運用システムは、Security Operation Centerの機能を支える情報基盤です。社内外の機器・クラウド・端末からログやアラートを集め、脅威の検知から事後改善までを回します。調査、優先順位付け、通知、初動対応も含めます。
SIEM、SOAR、EDR/XDRを中核に、ケース管理や脅威インテリジェンス、レポート、運用手順を組み合わせます。全体は、単なる監視ツールではなく、人・プロセス・技術を一つの体系として設計します。
守るためのシステムの範囲
守る対象は、社内ネットワークにとどまりません。導入前に、守る事業・資産、許容停止時間、法的報告の責任者を決めておきます。
夜間の意思決定者も先に定めておくと、後工程の要件定義を大きく左右します。
- ネットワーク・端末:FW、IDS/IPS、EDR、VPNが対象です。
- 認証・クラウド:認証基盤、Active Directory、Microsoft 365、AWS、Azureを含めます。
- サーバー・業務設備:Webサーバー、業務アプリ、OT機器も確認の対象になります。
監視対象を決めたら、自社構築とSOCaaSの違いや、24時間365日体制の要否を検討します。
ツールを増やしても解消しないアラート疲れや、拠点・子会社・クラウドのログ分散、人材不足を抱えて、検討を始める企業もあります。
SOC・SIEM・MDR・CSIRTの違い
役割の違いは、監視基盤、運用機能、外部サービス、対応体制のどれに当たるかで区別できます。
- SIEM:複数ログを横断して相関分析する技術基盤。
- SOC:SIEMやEDR、SOARを活用し、24時間365日の監視・分析・一次対応を担う組織や機能。
- MDR:SOCの監視・検知・初動対応を外部ベンダーが提供する形態。
- CSIRT:検知後の対応、社内外への報告、再発防止の判断を担う体制。
用語を混同すると、「監視だけ」の想定が対応込みの契約だと誤解されるなど、業務範囲のミスマッチが起きます。
SOC運用システムの主要機能と構成
主な機能の中心は、ログ収集・正規化と、SIEM・相関分析です。ほかに、次の機能も含めます。
- EDR/XDR連携
- SOAR・ワークフロー
- ケース管理・証跡
- ダッシュボード・レポート
機能を一つずつ入れるより、データ収集から検知、初動対応、証跡保存、改善までをつなげて設計するのが基本です。
ログ収集とSIEM相関分析
ログ収集から相関分析まで、主な処理は次の順に進みます。
- ログ収集:FW、IDS/IPS、EDR、認証基盤、クラウド、VPN、Webサーバー、業務アプリ、OT機器からログを集めます。
- 正規化:時刻、ユーザー、端末、IPアドレスをそろえ、横断分析の基盤にします。
- 相関分析:SIEMで複数ログから脅威の兆候を検出する処理です。
SIEMは、不正ログイン、権限昇格、横展開、データ持ち出しなどを検出します。さらに、検知ルールを既知の攻撃手法の分類体系と対応づけると、抜け漏れを把握しやすくなります。
EDR/XDR連携とSOARによる自動化
EDR/XDRは、端末、メール、ID、ネットワーク、クラウドの情報を関連付けます。その情報をもとに、感染端末の隔離、プロセス停止、認証失効などの対処につなげます。
- SOARで自動化:重複排除、脅威情報との照合、チケット発行、通知、定型的な隔離を行います。
- 社内で判断:業務停止や顧客通知などの最終的な決定は、社内責任者に残します。
自動化の範囲を広げすぎると、誤検知時の被害が予想外に拡大します。そのため、段階的に広げる設計が安全です。
ケース管理・証跡とダッシュボード
ケース管理では、検知時刻、判断者、対応、承認、フォレンジック結果、再発防止策を記録します。これにより、監査や法定報告、経営報告に使える状態を保ちます。
ダッシュボードには、重大度別件数、MTTD(検知までの平均時間)、MTTR(対応完了までの平均時間)を表示します。
ダッシュボードでは、誤検知率、未対応アラート、資産カバレッジ、SLA達成率も見える形にし、投資判断や体制見直しの根拠にします。
内製・SOCaaS・ハイブリッドの選び方
方式は、既製のMDR・SOCaaS、クラウドSIEMと外部運用、SIEMパッケージのSIer構築、スクラッチの内製SOCに大きく分けられます。
選ぶときは、人材、制度・データ管理要件、既存資産との相性、5年程度の総保有コストを基準にします。
既製のMDR・SOCaaSの特徴
人材や必要な対応範囲に応じて、サービスの条件を確かめます。
- 体制:専門人材が不足する企業でも、最短で24時間365日の監視体制を整えられます。
- 導入条件:カスタム性は限定される一方、初期費用と導入期間を抑えやすく、多くの企業がまず選ぶ入り口です。
- 契約範囲:検知・通知だけか、端末隔離や復旧支援まで含むかを契約前に明確にします。
クラウドSIEMとSIEMパッケージの比べ方
方式を比べるときは、費用がどのように変わるか、導入後にどんな支援を受けられるかを確かめます。
- クラウドSIEMと外部運用:拡張性があり、従量課金で費用を柔軟に管理できます。
- SIEMパッケージのSIer構築:複雑な既存環境や国内サポートを重視する企業の候補です。
クラウド方式は、データ取り込み量の増加で費用が膨らみやすい一方、パッケージ方式は制度対応や運用ノウハウを既製品に頼れる利点があります。
スクラッチ・内製SOCの特徴と費用
スクラッチ内製SOCは、特殊なOT環境、厳格なデータ管理、自社ノウハウの蓄積を優先する企業の選択肢になります。24時間体制のシフト、専門人材の採用・育成、継続的な調整には、大きな費用がかかります。
クラウドSIEMやMDRを先行させ、必要な部分から段階的に内製化するハイブリッド型が、多くの企業で選ばれています。
SOC運用システム開発の進め方
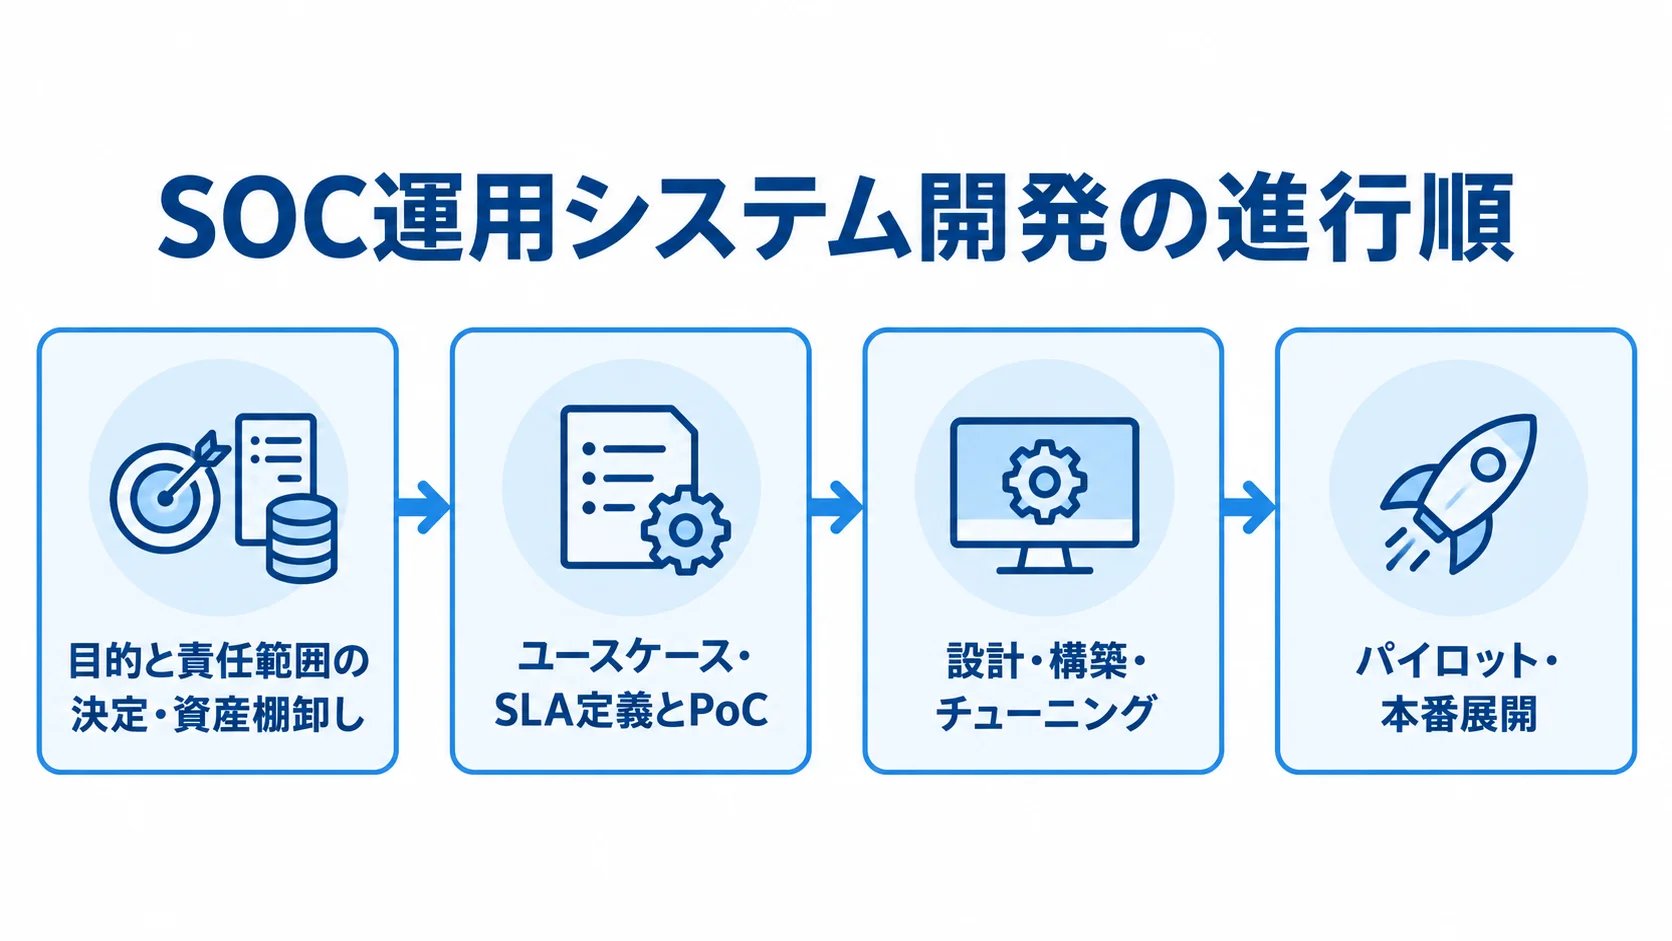
開発は、目的と責任範囲の決定、資産とログの棚卸しから始まります。その後は、ユースケースとSLAの定義とPoCに取り組みます。そのうえで、設計・構築・調整を経て、パイロットと本番展開へ進みます。標準的な期間は1〜3か月で、拠点数やログ量によって前後します。
目的と責任範囲の決定・資産棚卸し
まず、守る事業・資産と許容停止時間を定め、法的報告の責任者と夜間の意思決定者も明確にします。さらに、検知後にベンダーが実行できる操作の範囲も決めます。
- 資産:端末、ID、ネットワーク、クラウド、公開サーバー、OT機器、委託先を洗い出します。
- ログ:有無、保存期間、個人情報の有無、時刻同期、接続方式を確かめます。
棚卸しを飛ばしてツールを選ぶと、契約後になってログを取得できない機器が見つかり、大きな手戻りにつながります。
ユースケース・SLA定義とPoC
想定する事象と検証方法を決め、要件をRFPにまとめます。
- RFP:不正ログイン、ランサムウェア、特権ID悪用、異常なデータ転送の優先度、重大度、連絡先、検知〜通知の目標時間、エスカレーション条件を記載します。
- PoC:重要度の高い2〜4ソースだけで実施し、誤検知率、分析時間、連絡フローを実データで確かめます。
- 対象範囲:全社ログを最初から取り込むと費用とノイズがともに膨らむため、小さく始めることが定着の鍵です。
設計・構築・チューニングと本番展開
PoCの知見をもとに、コネクタ、収集エージェント、SIEM、SOAR、チケットを設計します。あわせて、権限、暗号化、データ保管地域も決めます。検知ルールは、実データを見ながら調整します。
- 平日日中や高リスク領域から本番展開を始めます。
- 月次レビューで監視対象とルールを段階的に広げます。
- 机上演習や端末隔離テストで、実際に手順どおり対応できるか確かめます。
▶ 詳細はこちら:SOC運用システム開発の進め方
SOC運用システムの費用相場と内訳
一律の公開価格表はありません。ここで示す金額は、一次Q&Aと一般的なSI開発工数から組み立てた企画用の推定で、正式な市場統計ではありません。そのため、実際の見積もりには、監視対象や対応範囲ごとの個別確認が欠かせません。
導入パターン別の費用レンジ
費用と期間の目安は、構成と規模によって変わります。下の項目は、それぞれの条件に基づく推定レンジです。
- 小規模:EDR+MDR、数十〜300端末。初期50万〜300万円、月額10万〜60万円、2週間〜2か月です。
- 標準:SIEM+複数ログソース、300〜1,000端末、24時間監視。初期200万〜1,000万円、月額30万〜150万円、1〜3か月です。
- 中堅〜大規模:クラウド・拠点・子会社・複数EDRを統合。初期500万〜2,000万円、月額100万〜300万円、3〜6か月です。
- OT・重要インフラ:専用構築は初期1,000万〜5,000万円以上、6〜12か月です。
- スクラッチ内製SOC:初期3,000万〜1億円以上、年間運用費5,000万〜数億円に達することもあります。
初期費用とランニングコストの内訳
初期費用には、現状調査、資産棚卸し、要件定義が含まれます。ログ接続、SIEM環境、検知ルールも対象になります。そのほか、次の項目も初期費用に入ります。
- ダッシュボード
- 通知経路
- 運用設計・手順書
- 教育
- 試験・調整
月額費用は、ライセンス、クラウド基盤、監視アナリスト、脅威情報で構成されます。月次報告、ルール更新、問い合わせ対応も、月額に含まれます。ただし、フォレンジック、復旧、演習は別料金の場合があります。
見積もりには、端末数に加えて、1日あたりのデータ量や保存期間も含めます。クエリ量、SOAR実行量、周辺サービス費用も、あわせて見積もります。
費用が変動する主な要因
費用を比べるときは、契約前に次の条件をそろえておきます。
- 監視範囲と稼働時間:対象と、24時間365日か営業時間中心かを確かめます。
- 検知後の対応範囲:検知・通知のみか、端末隔離・調査・復旧支援までかを分けて把握します。
- データ保管地域:求められる保管地域の要件を確認します。
要配慮情報を含む漏えい等、財産的被害のおそれ、不正目的、1,000人超のいずれかに当たると、個人情報保護委員会への報告が必要です(出典: 個人情報保護委員会「漏えい等の対応とお役立ち資料」、2026年確認)。
速報はおおむね3〜5日以内、確報は原則30日以内です。ただし、不正目的のおそれがある場合の確報は60日以内です。また、同委員会への報告対応を契約に含めるかどうかも、費用に影響します。
▶ 詳細はこちら:SOC運用システム開発の見積相場・費用
発注・外注・委託の進め方
発注先を探す前に、RFPで条件を整理しておきます。まず、対象資産、ログ種別、監視時間、SLA、対応範囲を決め、そのうえで保管地域、契約形態、費用条件を書き込みます。
未確定の項目があれば、決定期限と仮定条件を書き添えます。そうすると、各社の見積条件をそろえやすくなります。
RFPに書く対応範囲と法定報告の分界
RFPでは、提供内容と契約後の費用を同じ条件で比べられるよう、次の項目を明記します。
- 監視・対応:対象資産、ログ種別、監視時間、重大度別SLA、通知手段、封じ込め権限。
- データ・契約:保管地域、再委託の可否、終了時のログ返却・移行方法。
- 追加費用:監視対象外のSaaS、ログ超過、追加端末、夜間・重大インシデント対応、1件ごとの費用。
業務の確定度で選ぶ契約形態
初期構築と稼働後の継続業務を分け、それぞれに合う契約を選びます。
- 請負契約:成果物が明確な初期構築に適します。
- 準委任・サブスクリプション:成果を固定しにくい継続監視・分析・改善を進めやすい形態です。
たとえば、初期構築を請負、月次運用を準委任に分ける段階契約も一般的です。
委託先比較とPoCの合否基準
本契約の前に、重要度の高い数ソースでPoCを行います。そのうえで、誤検知率、通知までの目標時間、レポートの分かりやすさを、合否基準として数値で先に決めておきます。
同じ基準なら、候補どうしを比べやすくなります。また、委託しても事業者側の説明責任は残るため、社内で担う範囲を決めてから発注します。
▶ 詳細はこちら:SOC運用システム開発の発注・外注・委託方法
開発会社・サービスの選び方
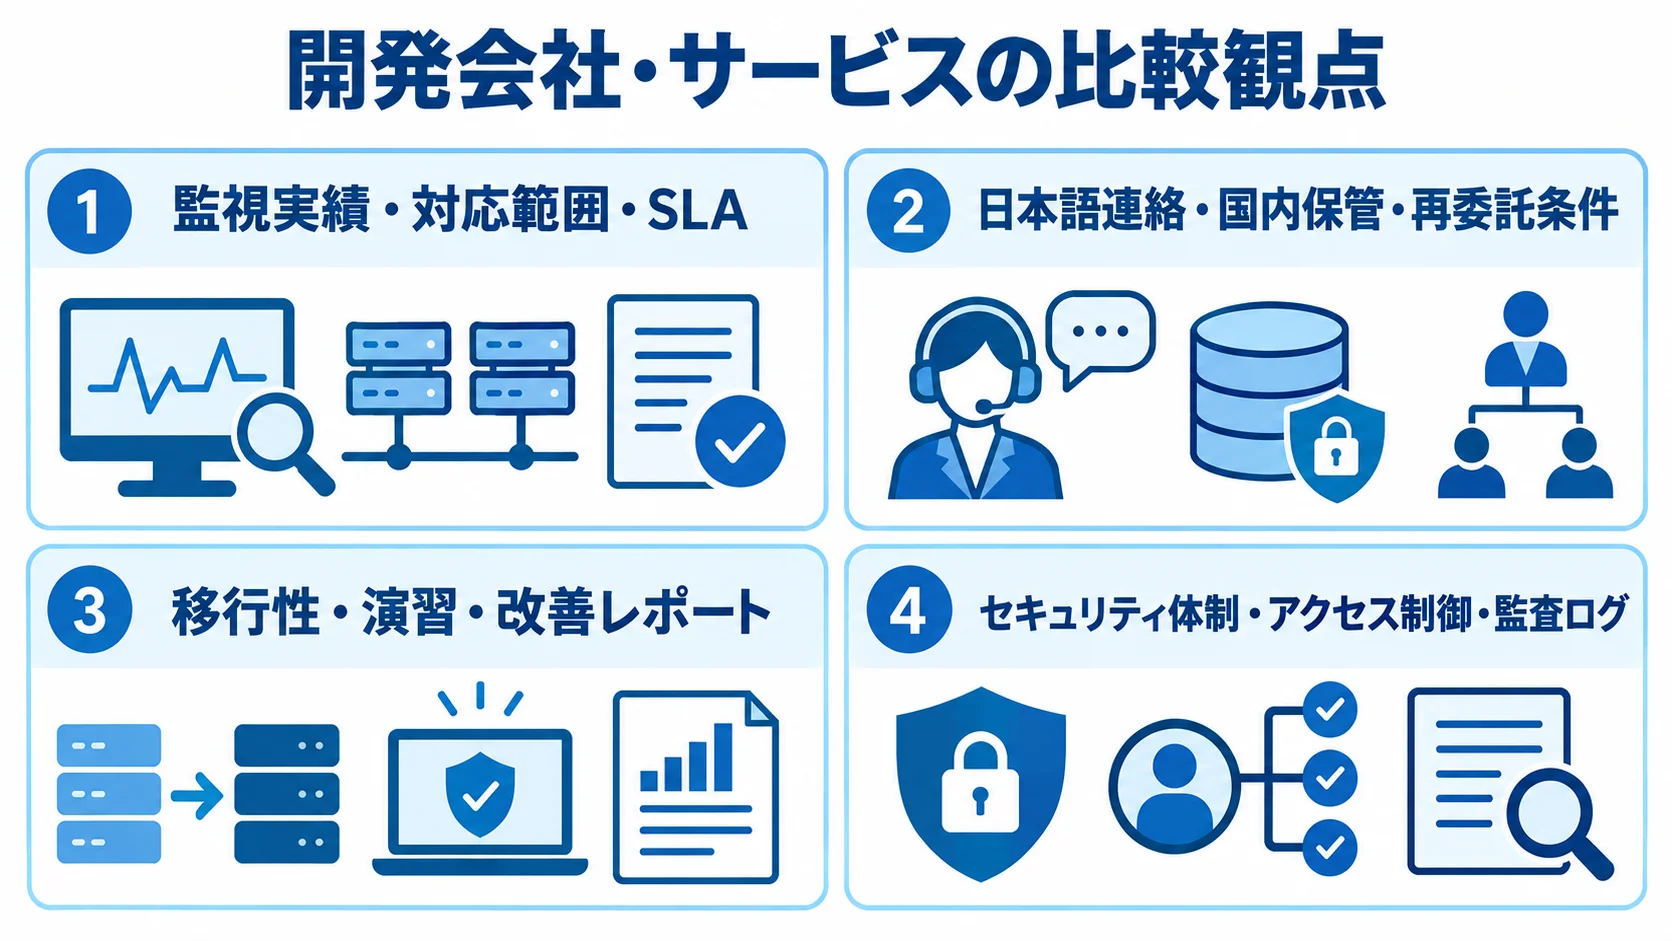
発注先は、知名度や初期見積もりだけで決めず、監視実績、対応範囲、SLAを中心に比べます。連絡・保管条件や移行性、改善支援も、同じ基準で確認します。
比較すべき評価軸
製品名の知名度より、各社の条件を同じ表にそろえることを優先します。
- 監視・対応:対象実績、検知・通知・封じ込め・復旧の境界、重大度別SLA。
- 運用・データ:日本語連絡、国内保管、再委託・認証・ログ返却の条件。
- 継続性:既存EDR/SIEMからの移行性、演習と改善レポートの頻度。
同じ表で比べれば、価格だけで発注するミスマッチを避けやすくなります。
実績確認と演習・改善レポート
事例と運用資料を照らし合わせて、実績や支援内容を確かめます。
- 匿名化した事例:「セキュリティに強い」という説明より、対象業種、ログ種別、端末数やログ量の規模を確かめます。
- 体制と対応:24時間365日体制の有無と、検知後・稼働後の対応範囲。
- 資料:可能であれば、演習シナリオ、誤検知発生時のチューニング手順、月次レポートのサンプルを提示してもらいます。
セキュリティと再委託の確認
委託先については、セキュリティ体制、基盤へのアクセス制御、分析担当者の権限、監査ログの保存期間を確かめます。再委託先がある場合は、作業範囲と閲覧できるデータも確認します。
IPAの実践資料は、委託先・再委託先を含むリスク管理の重要性を示しています(出典: IPA「サイバーセキュリティ経営ガイドラインVer3.0実践のためのプラクティス集」、2025年12月更新)。
▶ 詳細はこちら:SOC運用システム開発でおすすめの開発会社6選と選び方
導入後の運用とインシデント対応
本番稼働は、運用の始まりです。アラート対応、月次のルール見直し、演習、資産カバレッジの拡大、契約見直しを続けることで、投資に見合う効果につながります。
運用KPIと月次レビュー
運用KPIには、MTTD、MTTR、誤検知率、アラート対応率、資産カバレッジを使い、継続して追います。
月次レビューでは、重大度別件数とSLA達成率も確認します。
- 典型的な失敗:アラート疲れ、丸投げ、フルスコープ導入、追加料金の見落とし。
- AIの評価:AI機能は、トリアージを補助するものとして評価します。
KPIを続けて追うと、異常な傾向に早く気づけます。
2025〜2026年は、AI支援、SOAR自動化、XDR統合、MDRの普及が進んでいます。一方で、自動隔離の誤作動やAI判断の説明可能性、サプライチェーンのリスクも課題になります。
法定報告と社内体制
インシデント時に社内外が連携できるよう、運用設計に含める事項を押さえます。
- 社内の連絡と証跡:CSIRT、法務、広報への連絡網と証跡保存を設計します。
- 責任と意思決定:委託先の監視体制と自社の判断体制をそろえたうえで、事業者側の説明責任を経営層と共有します。
国のサイバーセキュリティ戦略に関する報告でも、社会全体の対応力を高めることの重要性が指摘されています(出典: 国家サイバー統括室「サイバーセキュリティ2025」、2025年)。
SOC運用システムに関するよくある質問
費用や方式は、監視対象、業種、既存システム、法規制対応の範囲によって変わります。自社の条件に当てはめて、確かめてください。
SOC運用システムとは何ですか?
SOC運用システムは、社内外のログやアラートを集め、検知、調査、初動対応、事後改善を一連の業務として回す基盤です。
SIEMやSOAR、EDR/XDR、ケース管理を組み合わせ、監視に加えて対応と改善まで運用します。
MDRとSOCaaSは同じものですか?
業界共通の厳密な定義はありません。一般にMDRは端末中心の検知・対応、SOCaaSはSIEMを含む広い監視業務の外部委託を指すことが多い用語です。
呼び方よりも契約範囲で比べます。検知・通知のみか、端末隔離・調査・復旧支援まで含むかを、個別に確かめます。
SOC運用システムの導入費用はいくらですか?
予算検討用の推定では、小規模なEDR+MDRは初期50万〜300万円、月額10万〜60万円です。また、標準的なSIEM構成は、初期200万〜1,000万円、月額30万〜150万円です。
OT・重要インフラを含む専用構築は、初期1,000万〜5,000万円以上です。
対象ログ量、端末数、監視時間、対応範囲をそろえたRFPで、複数社に見積もりを依頼します。
導入までどのくらいの期間がかかりますか?
小規模MDRは2週間〜2か月、標準的なSIEMは1〜3か月が目安です。中堅〜大規模でクラウド、拠点、子会社を統合する場合は、3〜6か月です。
OT・重要インフラの専用構築は、6〜12か月が目安です。
重要度の高い数ソースでPoCを始め、監視範囲を段階的に広げると、期間短縮に有効です。
まとめ
SOC運用システムは、ログ収集、相関分析、初動対応、証跡管理、継続改善をつなぐ基幹システムです。守る資産と責任を定めたうえで、検知精度、初動、復旧判断、改善を続けられる状態を目指します。
導入前に押さえる3つの要点
導入後の行き違いを防ぐため、事前に次の3点を確かめておきます。
- 検知・通知・封じ込め・復旧・法定報告の責任分界を、要件定義の早い段階で図にします。
- 重要度の高い数ソースからPoCを行い、誤検知率と分析時間を実データで検証してから展開します。
- 端末課金、GB/日課金、人月、インシデント従量で費用を分解し、総保有コストで方式と発注先を比べます。
最初に作成する資料
守る資産、監視対象ログ、ユースケース、既存EDR・クラウドの利用状況、社内に残す責任を一枚にまとめます。
資料をもとに、対象範囲、優先順位、段階導入の単位、予算上限、候補先への質問を整理します。そうすると、各社の提案を同じ条件で比べやすくなります。さらに、アラート疲れや対応範囲のミスマッチも抑えられます。
▼関連記事一覧
・SOC運用システム開発の進め方
・SOC運用システム開発でおすすめの開発会社6選と選び方
・SOC運用システム開発の見積相場・費用
・SOC運用システム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。