
Splunkのシステム開発費用は、ログ量、検索負荷、保持期間、導入範囲によって大きく変わります。初期費用は50万円から、大規模導入では5,000万円以上までと幅があります。
費用の内訳や変動要因、進め方、見積もりの要点は、本文の各節で扱います。全体像は、Splunkのシステム開発の完全ガイドにまとめています。
▼全体ガイドの記事
・Splunkのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Splunkのシステム開発の概要
Splunkのシステム開発では、企業のサーバー、ネットワーク機器、クラウドのログやメトリクスを収集します。アプリ、データベース、エンドポイントも、同じように収集の対象になります。そのうえで、Splunkを使って検索・分析・可視化・通知できる状態に整えます。
業務データを登録して受発注を処理する基幹システムとは異なり、Splunkは障害原因や不正アクセスの兆候を探す観測基盤として位置づけられます。
ログを集めて判断につなげるデータ基盤
Splunk EnterpriseやSplunk Cloud Platformにログを集約すると、複数の管理画面を開く作業を減らせます。SPLでログを相関させ、エラーの原因や認証失敗と端末の挙動、サービス停止前の兆候を確認できます。
導入の価値は、ログを保存することだけでなく、障害対応、セキュリティ調査、監査対応にかかる時間や工数を短くできる点にもあります。
EnterpriseとCloudで変わる費用の持ち方
方式によって、自社で担う管理作業と費用に含める範囲が異なります。
- Splunk Enterprise:自社環境のインフラを自社で管理する方式
- Splunk Cloud Platform:Splunkが管理するクラウドを利用する方式
Enterpriseは、データの所在地やネットワークの分離を細かく決めやすい方式です。IndexerやSearch Headの設計、容量計画、更新、バックアップは、自社または委託先が担います。
Cloudは、基盤の保守にかかる負担を抑えやすい方式です。費用は、サブスクリプション、データ転送、追加ストレージ、連携設定を含めた総額で比べます。
Splunkのシステム開発費用の相場
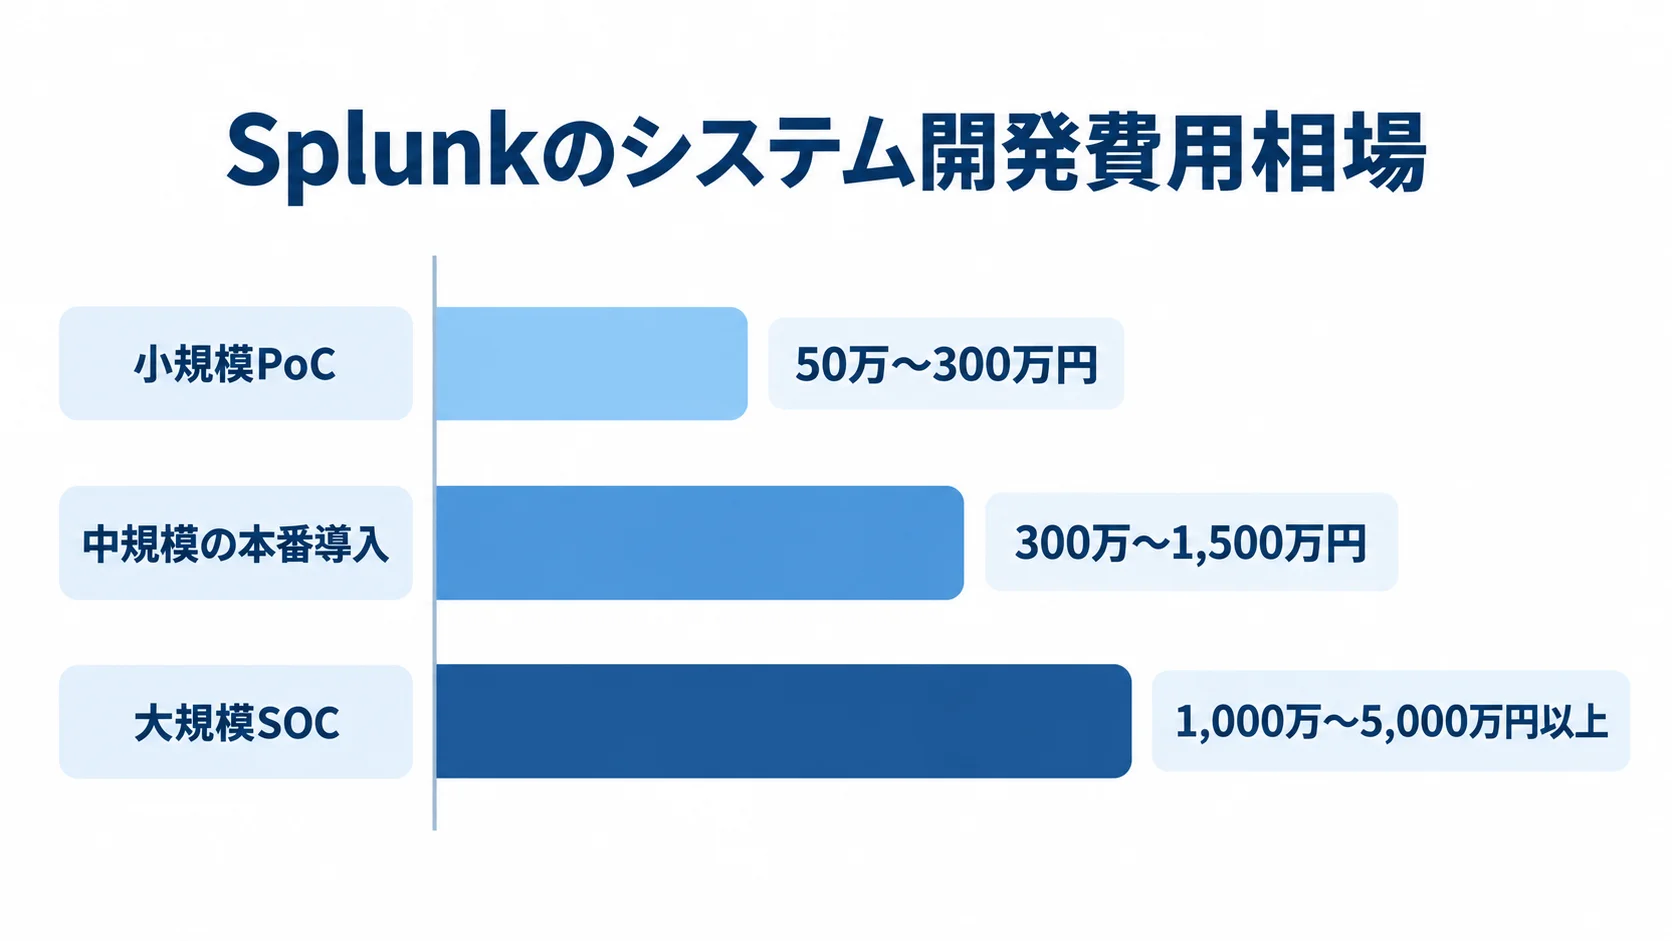
初期構築だけなら50万〜300万円、本番導入なら300万〜1,500万円、大規模SOCや全社基盤なら1,000万〜5,000万円以上が検討レンジです。ただし、これはライセンスの定価ではありません。
金額は、要件定義からテスト、教育までの導入作業を含めた概算です。また、ログ連携やデータ整形、ダッシュボードとアラートの作成も、この概算の対象です。
小規模PoCの費用目安
ログソースを5〜20種類程度に絞り、数GB/日未満を取り込みます。標準ダッシュボードを数枚とアラートを数本作るPoCは、初期費用50万〜300万円程度、期間2〜6週間程度が目安です。
PoCでは完成版を作るより、実データで検索速度とノイズ量を確かめ、必要な項目や画面の使いやすさも見極めることが目的です。
製品ライセンスやクラウド利用料は別途見積もりになるため、PoCの費用だけで本番の費用を判断しないよう注意します。
中規模の本番導入の費用目安
対象は、サーバーや認証基盤、クラウドなどのログ20〜100種類です。1日10〜100GB程度を取り込む場合、初期費用は300万〜1,500万円程度が目安です。
本番では、ダッシュボードや相関検索、権限、SSOを作り込みます。通知やバックアップ、運用手順も整え、既存監視からの移行を含めると、PoCより工数が増えます。
期間は2〜6か月程度で、ライセンスと運用費込みの年間総額は500万〜3,000万円程度の検討レンジになり得ます。
大規模SOCの費用の想定
大規模構成では、複数拠点や複数クラウドから100GB/日を超えるログを集めます。構成と費用は、冗長化や長期保管、24時間監視をどこまで含めるかで左右されます。
- 構成:冗長化やSIEM、IT Service Intelligence、SOC連携の整備
- 保管・監視:長期の保存から24時間監視までの対応
- 初期費用:上記の構成では、1,000万〜5,000万円以上となる可能性があります。
- 年間費用:ライセンス、クラウド、構築、教育、保守の合計が3,000万〜1億円超となるケースもあります。
想定する金額は、大規模ログ分析・セキュリティ基盤の一般的な工数から作った記事用の概算で、Splunk公式の一律価格ではありません。対象データと運用条件を伝えて、個別見積もりを取ってください。
Splunkの費用・コストの内訳
見積書は、製品に支払う費用と導入会社へ依頼する費用に分けて読むと、条件の違いを比べられます。総額や工数は、ログ量だけでなく、処理能力や検索の使われ方、連携範囲によっても変わります。費目を分けておくと、将来ログ量が増えたときに何が増額の原因になるかを説明できます。
ライセンス・サブスクリプション費用
ライセンスの価格方式は製品と導入環境で異なり、CloudとEnterpriseでは測り方も変わります。
- Cloud:Splunk公式の価格FAQでは、SVCで測るワークロード方式と、一部環境の1日あたりのGB数による取り込み量方式を案内しています。
- Enterprise:vCPU数か取り込み量を基準に、1GB/日から数TB/日まで購入できます。
- ボリューム例:1GB/日から100GB/日へ増やすと、GB単価が50%以下になる例もあります。
SVCは、クラウドのコンピューティング、メモリー、入出力をまとめた単位です。必要数は、サーチの回数や複雑さ、1日あたりのインデックス作成容量などで決まります。
取り込み量に同じ単価を掛けて総額を算出できるとは限りません(出典: Splunk公式「価格に関するFAQ」、2026年8月確認)。
見積もりでは、契約期間やボリューム、価格方式、サポート範囲に加え、Enterprise SecurityやITSIなどの追加ソリューションの扱いも確かめます。
製品価格は一律の日本円リストとして公開されていません。そのため、見積書にはGB/日、SVCまたはvCPU、契約年数を明記してもらいます。
設計・連携・ダッシュボードの初期構築費用
初期構築の見積もりでは、次の作業がどこまで含まれているかを確かめておきます。
- 要件と設計:目的やKPI、ログ台帳、収集方式、インデックスの整理
- 連携と処理:Universal ForwarderやHTTP Event Collectorの設定、パース、正規化、個人情報のマスキング
- 利用準備:SPL、画面、アラート、権限、SSO、テスト、手順書、教育の整備
ログソースが10種類でも、形式が統一されているか、業務アプリごとに項目定義が異なるかで工数は変わります。
監視ツールやSIEMから移行する場合は、過去データ、検知ルールの再現、担当者の権限移行、切り替え時の二重運用が追加されます。
独自画面をすべてスクラッチ開発すると、費用が膨らみがちです。そこで、標準アプリやSplunkbaseのアドオン、Dashboard Studioを優先し、差別化が必要な分析だけを追加開発する設計が有効です。
クラウド・保守・教育のランニングコスト
運用費用は、契約と継続的な支援の範囲によって内訳が変わります。
- 契約:サブスクリプションまたは保守契約の費用
- 基盤:クラウド、ログ転送、追加ストレージの費用
- 運用支援:監視、SPLや画面の改善、更新、障害対応、教育が含まれる範囲
たとえば、IIJは2025年1月に「IIJデータ可視化ソリューション with Splunk Cloud Platform」の提供を始めました。基本機能は、ライセンス、ログ転送基盤、サポート窓口です。
ログ取り込みと画面カスタマイズはオプションで、料金は個別見積もりです(出典: IIJ「IIJデータ可視化ソリューション with Splunk Cloud Platform」、2025年1月16日)。
業務システム全般の保守費用は、初期構築費の年15〜25%程度を参考値にすることがあります。ただし、Splunkではデータ量や検索負荷の増加に伴う契約変更が別途起こり得ます。
24時間365日の監視、インシデント対応、検知ルールの継続改善を委託する場合、通常時間帯の問い合わせ対応だけの契約より高くなります。
年額とあわせて、月次のログ増加量と検索利用量を前提に見積もりを取ってください。
Splunkの価格を変動させる要因
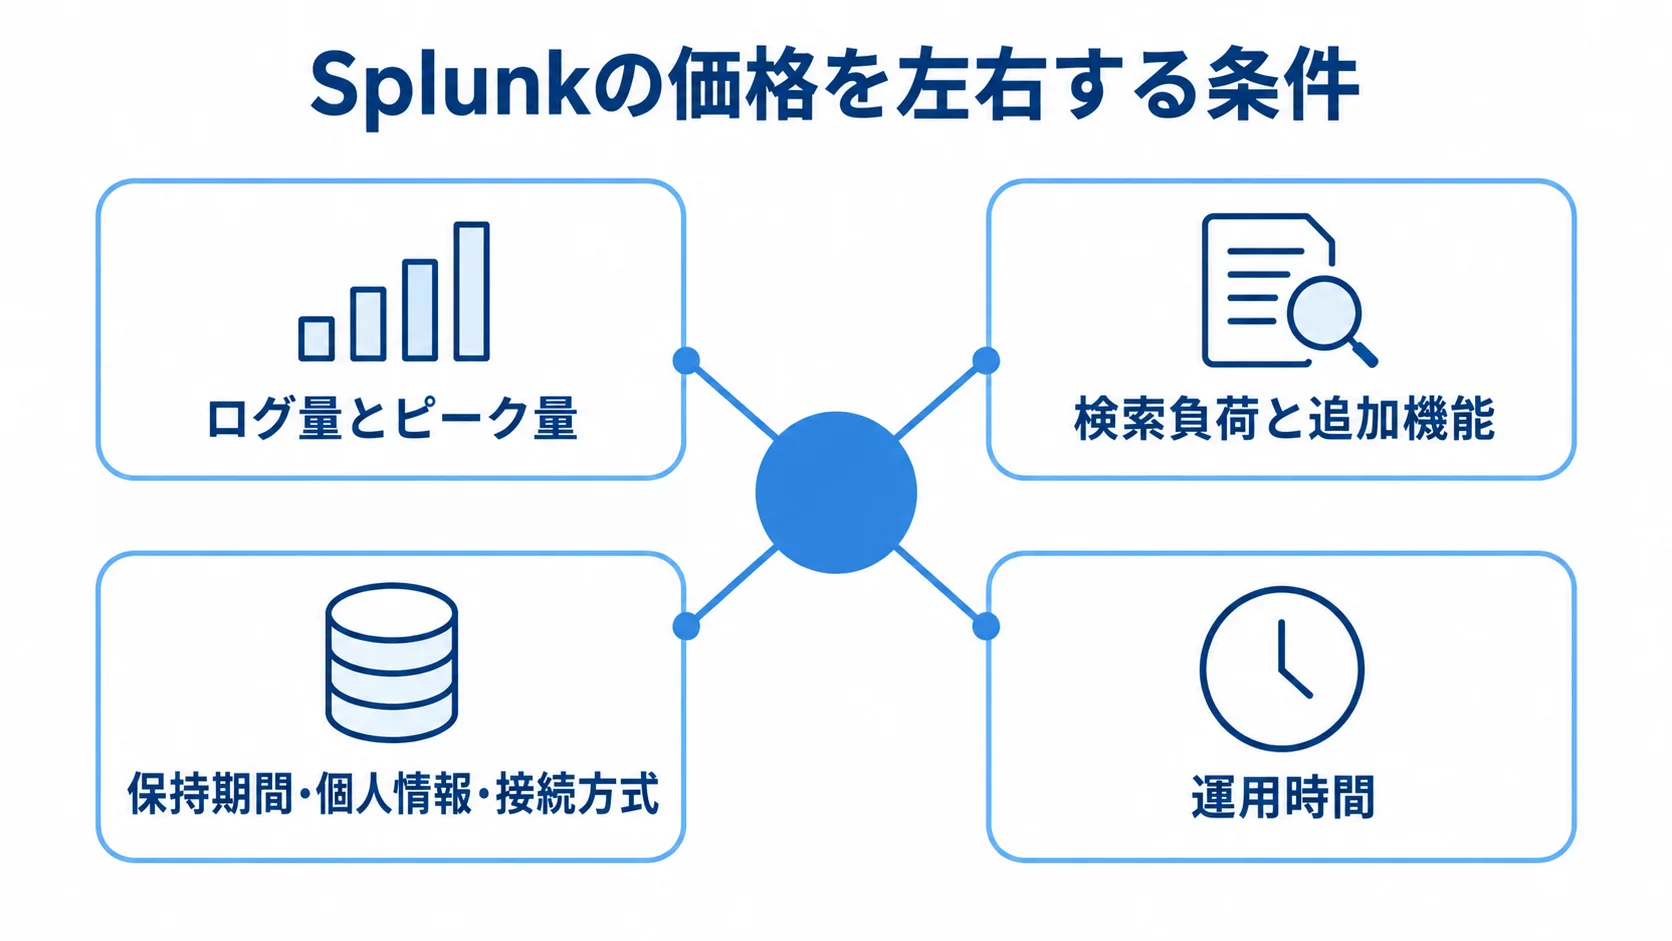
費用を正しく比べるには、見積もりの合計金額だけでなく、金額を動かす変数を把握することが欠かせません。
ログ量や検索負荷、保持期間は、Splunkを小さく始めるか全社基盤にするかを左右します。追加機能や接続先、運用時間も、金額を動かす要因です。
最初に効くログ量とピーク量
1日平均だけでなく、月末、キャンペーン、障害時のピーク量も測ります。たとえば、平均10GB/日でも、短時間に数倍のログが集中すれば、転送、取り込み、検索の処理能力を余分に見込む必要があります。
ログ台帳には、平均値、最大値、将来の増加率を分けて記載します。あわせて、アクセス、認証、アプリケーションの各ログとメトリクスを目的別に分類します。
検索負荷と追加機能による処理能力の違い
同じ100GB/日でも、必要な処理能力は利用方法によって異なります。たとえば、月数回の調査と、数百人がリアルタイムダッシュボードで複雑な相関検索を常時行う場合では差があります。
- 見積もり条件:利用者数や検索回数、複雑さ、同時実行数などの提示
- 追加機能:Enterprise Security、ITSI、Observabilityには、追加の整備作業も伴います。
追加機能には、コンテンツ作成、データモデル、運用ルール、教育が必要です。機能名だけでなく、実際に使うユースケースまで定義してください。
保持期間・個人情報・接続方式による増額要因
保持や接続の条件が変わると、ストレージ設計と安全対策も変わります。見積もりの前提として、次の項目を揃えておきます。
- 保持期間:90日検索、1年分の高速検索、低頻度ログの保管の決定
- 個人情報:フィルタリング、マスキング、暗号化、権限分離、監査ログの検討
- 保管条件:データの種類、委託先、契約上の保管場所の確認
- 復旧とアクセス:障害時の復旧方法と、海外拠点からのアクセスの確認
個人情報保護委員会のガイドラインは、アクセス制御、担当者の識別・認証、外部からの不正アクセス防止などを技術的安全管理措置の例として示しています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年8月確認)。
東京リージョンのSplunk Cloud Platformを使う場合も、上記の条件を確かめる必要があります。
オンプレ機器、AWS、Microsoft 365、認証基盤など接続先が増えるほど、アドオン選定、ネットワーク経路、証明書、テストの工数も増えます。
安全に運用を続けられるかも、費用と同じ重さで評価します。
Splunkのシステム開発の進め方
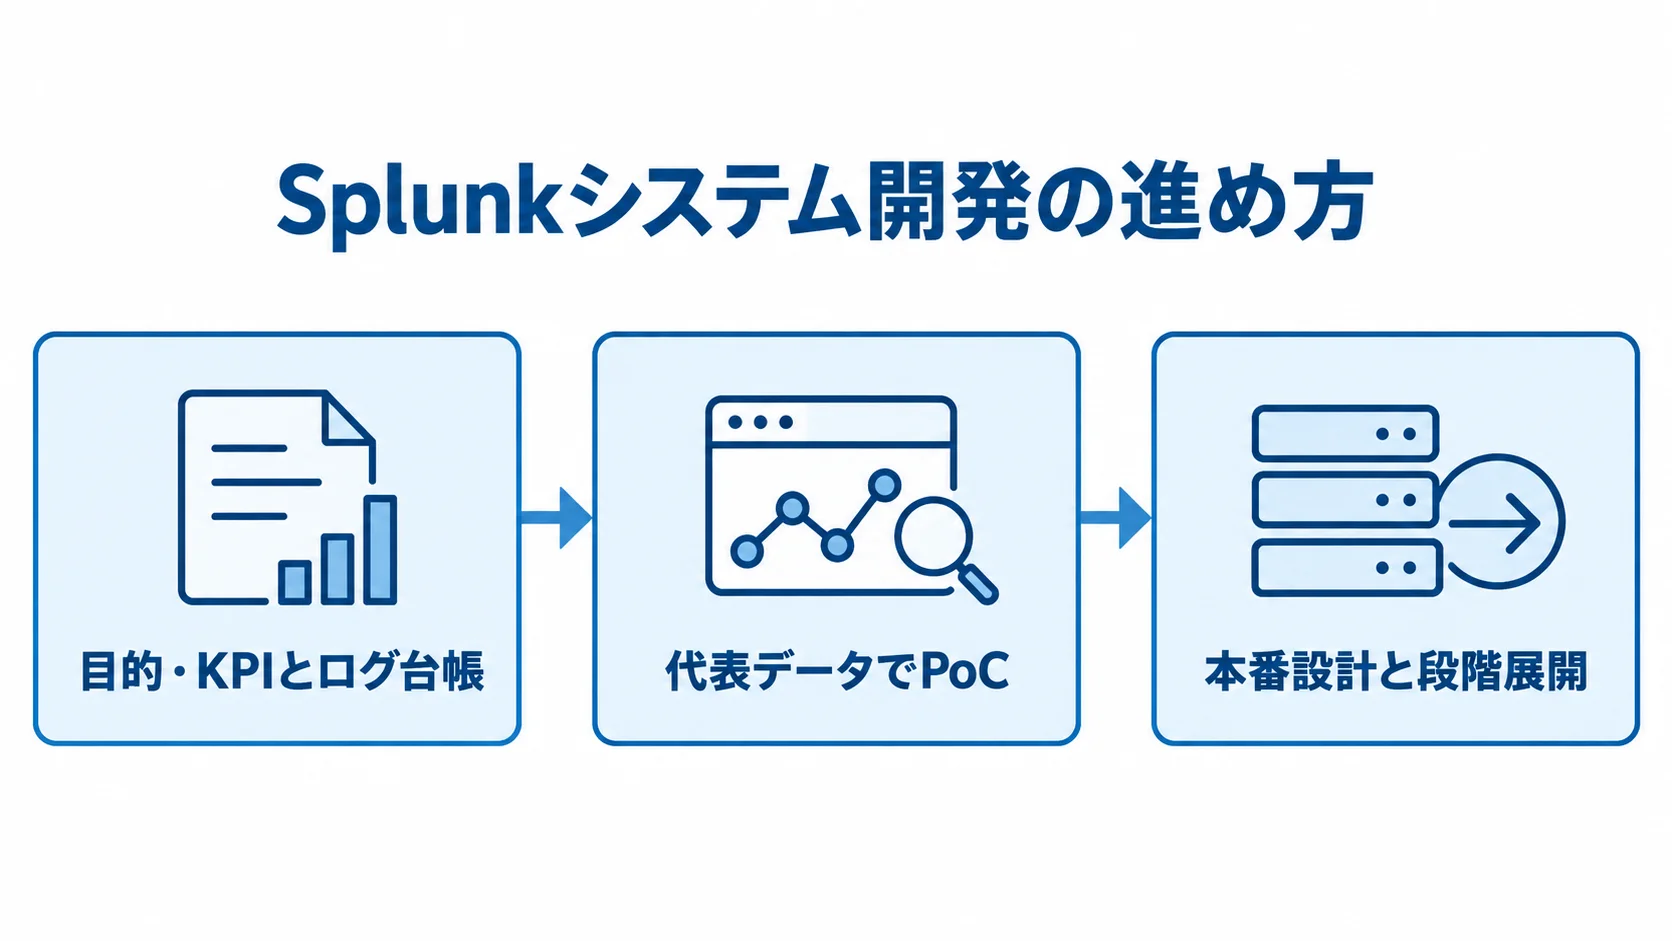
Splunkは全社のログを一度に取り込むより、目的と対象を絞って検証し、効果を確認した領域から段階的に広げる進め方が安全です。
初期の段階でログ量、KPI、権限、保持期間を決めておくと、作り直しや予算超過を抑えやすくなります。
目的・KPIとログ台帳の作成
障害の平均復旧時間や重大アラートの検知時間、調査工数、監査対応時間、誤検知数などを、導入効果を測るKPIとして決めます。
次に、システム名、所有部署、ログ形式、平均・ピークGB/日、個人情報の有無などをログ台帳にまとめます。保存期間や接続方式、欠損時の扱いも、同じ台帳に記します。
全ログの取り込みを目標にせず、重要度と検索頻度で優先順位を付けることが、費用管理につながります。
代表データでのPoCと使い勝手の検証
まず、代表的なサーバーや認証、ネットワーク、業務アプリから数種類のログを取り込みます。そのうえで、SPLとダッシュボードを実データで検証します。アラートや権限、ノイズ削減も、同じデータで確かめます。
取り込みの成否に加えて、担当者が5分以内に必要な情報へたどり着けるか、誤検知を抑えられるか、個人情報を表示しない権限を作れるかも確かめます。
PoCで作ったものを本番要件に転用できる形で残すと、初期投資が無駄になりにくくなります。
本番設計と段階展開による運用の定着
本番設計から運用の定着までは、要件を固め、段階的に展開し、定期的に見直す順で進めます。
- 入力、インデックス、検索、冗長化、バックアップと復旧、保持・アーカイブに関する非機能要件
- RBAC、SSO/MFA、監査ログを定めたうえで、IT運用、セキュリティ、アプリ監視の順に展開します。
- 月次の見直し対象は、ログ量、検索負荷、アラート件数、利用状況です。版管理するのは、SPL、データモデル、画面、Runbookです。
担当者が異動しても運用できる状態を作ることは、長期コストの抑制につながります。
公開事例では、パナソニック インフォメーションシステムズがSplunk Cloud Platformをログレイク基盤として利用しています。同社は、日々約3TBのログ、約3,000台の収集対象、約70種類のログを扱っています。そのうち、インフラレイヤーでは1日約100GBを可視化しています。
8か月ほどの集計で問い合わせのリードタイムを9,464時間短縮し、90%以上の満足度につながったと紹介されています(出典: Splunk公式「パナソニック インフォメーションシステムズ株式会社 導入事例」、2025年公開資料)。
大規模な事例は、そのまま再現せず、自社のKPIに置き換えて段階的に広げます。
Splunkの見積もりを取る際のポイント
複数社から見積もりを取るときは、同じ条件で比べられるRFPを用意します。製品料金と導入作業、運用サービスが一つの金額にまとめられていると、安く見える提案に必要な作業が含まれていないことがあります。
見積もりの前提と除外項目を揃え、初年度と2年目以降を分けて確認してください。
RFPに書くログ量・保持期間・対象範囲
RFPには、対象システムとログソース数、平均・ピークGB/日を書きます。加えて、検索利用者数や同時検索、保存期間、アーカイブの要否も盛り込みます。
CloudかEnterpriseかの希望や既存監視・SIEMとの関係に加え、ダッシュボードやアラートの数、SSO、権限、マスキングも書き添えます。SLAや24時間運用の有無も記載しておくと、見積もりを比べやすくなります。
「ログをすべて取り込む」「高性能にする」といった曖昧な表現は、解釈差と追加費用を生みます。
販売だけでなく設計・構築・運用の範囲の比較
提案を比べるときは、対応範囲と、自社の課題に近い実績を見ます。
- 技術と実績:認定資格者数、同業種・同規模の導入事例
- 対応範囲:Cloud・Enterprise、内製移管、24時間監視、Cisco製品連携の違い
- 契約条件:契約変更時の料金条件
Splunk公式の一覧には、マクニカやNEC、IIJなどが掲載されています。このうち、マクニカは取り扱い10年以上です。
導入・構築支援は600社以上と説明されています(出典: Splunk公式「パートナー一覧」、2026年8月確認)。
実績の数字だけで優劣を決めず、自社のログ量や運用課題に近い事例を確かめます。
追加費用と契約変更の条件
ログ量が増えたときの単価、SVCやvCPUの追加方法、検索負荷が上がったときの扱いを確かめます。加えて、追加ストレージやデータ転送費、時間外対応、再委託、契約終了時のデータ取り出し方法も見ておきます。
Ciscoは2024年3月18日にSplunkの買収を完了しました。2026年時点ではCisco製品との連携を期待できます。一方で、契約窓口、製品ロードマップ、データ移行、ベンダーロックインの条件は、自社で確かめておく必要があります(出典: Cisco Newsroom「Cisco Completes Acquisition of Splunk」、2024年3月18日)。
Splunkのコストを最適化するポイント
コストを抑えるには、値引き交渉より先に、取り込むデータと利用目的を設計することから始めます。
ログを減らしすぎると調査できなくなる一方で、価値の低いデバッグログを無期限に保存すると、ライセンス、ストレージ、検索負荷を押し上げます。目的ごとに必要なデータを決め、実績を毎月見直します。
取り込む前のフィルタリングと保持期間の決め方
収集前に不要なヘルスチェック、重複イベント、過度に詳細なデバッグログを除外し、必要なフィールドだけを残します。
アプリ側のログレベル調整や、Forwarder・中継基盤でのルーティングとマスキングも使えます。
検索頻度の高いログは短期の高速検索領域に置きます。一方で、監査などで保存が必要なログは低コストのアーカイブへ分けると、一律の条件で保管するより合理的です。
運用負荷で比べるCloudとEnterprise
方式は、自社で担えるインフラ管理の範囲を基準に比べます。
- Cloud:短期間で稼働させたい場合や、インフラ要員を増やしにくい場合の候補
- Enterprise:ネットワーク分離、データ所在地、特殊構成、細かな制御を優先する場合の候補
初期費用だけでなく、更新、バックアップ、障害対応、容量増設を5年間続けた場合の総保有コストを比べます。運用担当者の人件費も含めて判断してください。
PoCと内製化による作り込みの抑制
まず重要なユースケースを数個に絞ってPoCを行い、全社分の画面は一度に作らないようにします。本番後は、SPLやダッシュボード、アラートの基本を社内メンバーへ移します。
設計書、検索文、命名規則、変更申請、レビュー手順を残すと、軽微な改善を自社で行いやすくなり、都度外注する費用を抑えられます。
24時間監視や高度な脅威分析などは、必要な専門性と応答時間を踏まえて外部サービスを使う判断も必要です。
よくある質問(FAQ)
Splunkの費用は、製品料金、取り込むデータ、検索の使われ方、導入範囲、運用時間帯によって変わります。
Splunkのライセンス料金は月額いくらですか?
導入環境や価格方式によって個別見積もりとなるため、一律の月額は断定できません。CloudはSVCなどのワークロードベース、または一部環境でGB/日ベースです。
EnterpriseはvCPUまたは取り込み量ベースが案内されています。平均・ピークGB/日、検索利用状況、保持期間、契約年数を営業やパートナーへ提示し、見積もりを取得してください。
SplunkのPoCだけを依頼する場合の費用はいくらですか?
対象を5〜20種類程度のログ、数GB/日未満、標準ダッシュボードと少数のアラートに絞る場合、初期50万〜300万円、期間2〜6週間程度が検討レンジです。
ライセンス、クラウド利用料、個人情報のマスキング、既存監視からの移行、詳細なカスタム開発を含むかで、費用は変わります。PoCで確かめたいことを明確にしたうえで、見積もりを依頼します。
Splunkの費用を安くするには何から始めればよいですか?
不要なログを無条件に取り込まず、平均・ピーク量、検索頻度、保持期間を測定します。重要なユースケースからPoCを行い、標準機能とアドオンを優先して、必要な分析だけを追加開発します。
CloudとEnterpriseは、初期費用だけでなく、5年間の運用、保守、容量増加、担当者工数を含む総額で比べます。そのため、安さだけで方式を選ぶリスクを抑えられます。
まとめ
初期構築費は小規模PoCで50万〜300万円、本番導入で300万〜1,500万円、大規模SOCや全社基盤で1,000万〜5,000万円以上が目安です。
これらは導入作業の概算で、ライセンスの一律価格ではありません。
料金はSVC、vCPU、GB/日、検索負荷、保持期間、追加ソリューションなどで変わるため、条件を揃えた個別見積もりが必要です。
費用を抑える基本となる目的・ログ量・保持期間の整理
見積もり前にKPIとログ台帳を作り、平均・ピークGB/日、検索利用者、保持期間、個人情報の有無、必要な画面とアラートを整理します。
小さくPoCを行って実データで検証し、不要なログを除外して標準機能を活用しながら本番へ広げます。そうすると、予算超過や使われない画面を防ぎやすくなります。
自社に合う構成と支援範囲の確認
CloudとEnterpriseの違い、製品料金、初期構築、保守、教育、24時間監視を分けて比較し、契約変更やデータ取り出しの条件も確認してください。
SPLやダッシュボードを自社で保守するか、導入会社へ運用を委託するかを決めると、導入後のコストと責任範囲が明確になります。見積もり金額に加え、現場が使い続けられる仕組みまで含めて判断します。
▼全体ガイドの記事
・Splunkのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。