
Splunkのシステム開発は、収集・分析するデータ、CloudかEnterpriseかという構成、活用目的の3点で導入範囲が決まります。
Splunkの仕組みと構成の違い、活用方法を取り上げ、各テーマの詳細は関連記事で扱います。
▼関連記事一覧
・Splunkのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Splunkのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Splunkのシステム開発の見積相場や費用/コスト/値段について
・Splunkのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Splunkのシステムの概要
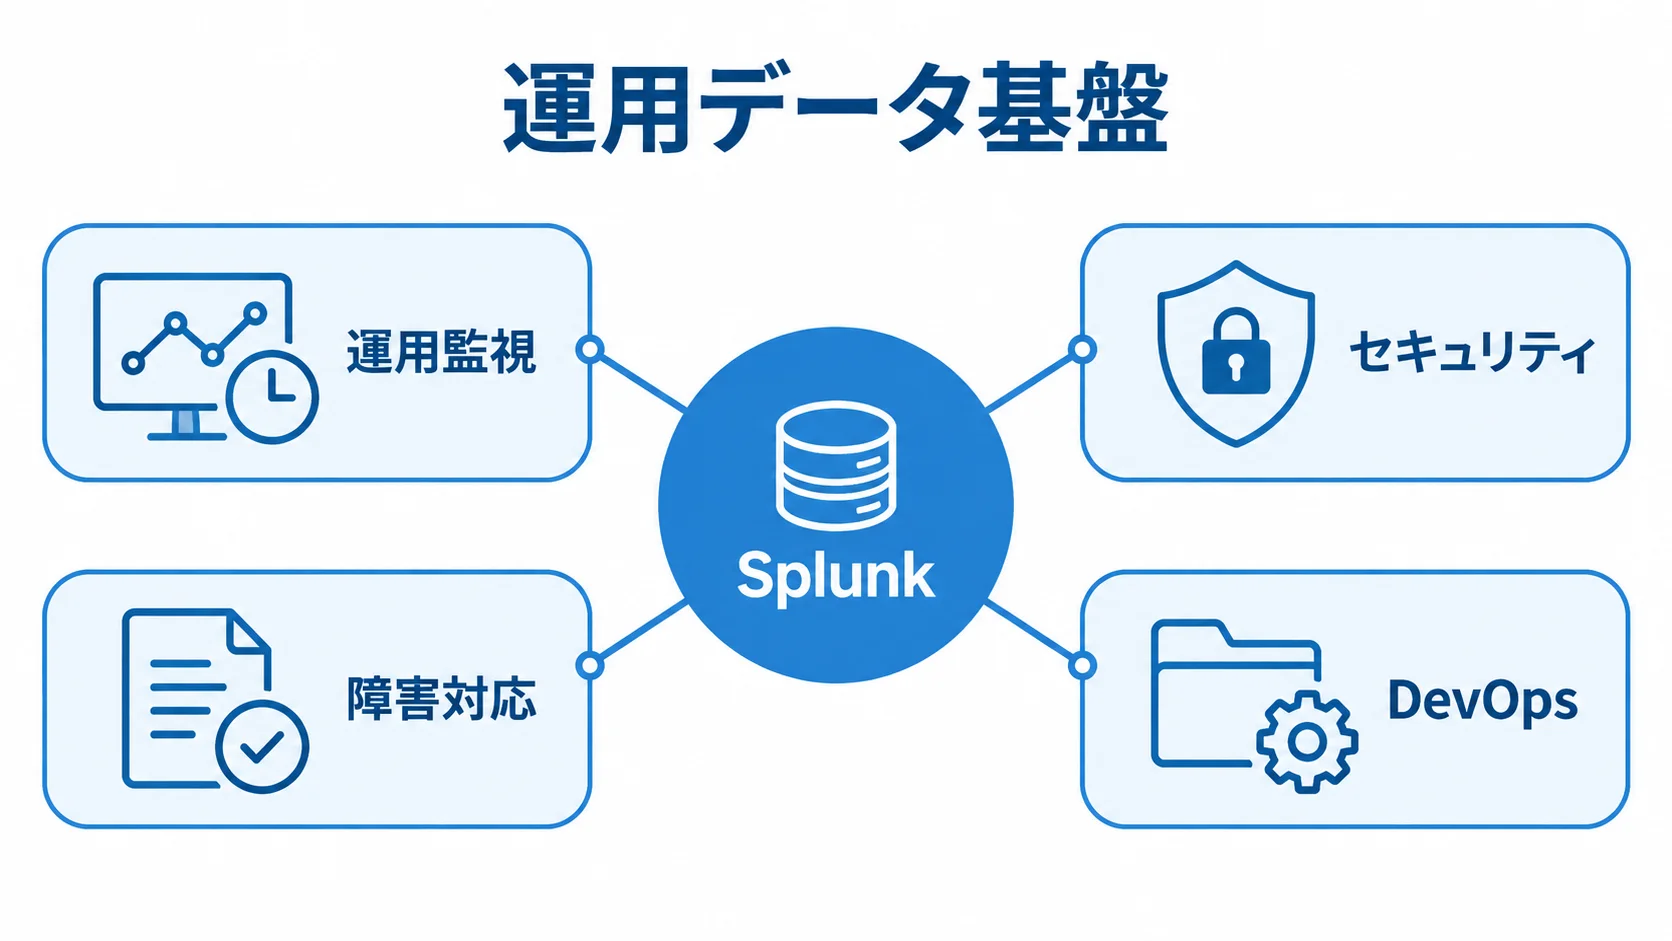
Splunkは、複数システムのログ・イベント・メトリクスを集約し、検索・分析・可視化・通知につなげる運用データ基盤です。受発注や会計を処理するERPとは違い、複数システムのデータを横断して調べます。Splunkは、何が起きたか、どこで問題が起きたか、次に何を確認すべきかを判断する基盤です。
運用監視、セキュリティ、障害対応などを、一つのデータ基盤でつなげます。DevOpsやオブザーバビリティも、同じ基盤で扱えます。
ログ・イベント・メトリクスを集める基盤
収集対象は、Webサーバー、データベース、認証基盤などです。ネットワーク機器やクラウドも含まれます。コンテナやエンドポイント、業務アプリも対象になります。
ログに加えて、CPU使用率やレイテンシーといったメトリクス、ユーザー操作や認証結果のイベントも扱えます。そのうえで、データを共通項目に整え、時間やホスト、サービス名で横断検索すると、データ間の因果関係を追いやすくなります。
検索・相関分析・可視化をつなぐ仕組み
SPL(Search Processing Language)でデータを絞り込み、複数のデータソースを突き合わせて集計や統計処理を行います。
検索結果は、保存済み検索やレポートとして再利用できます。ダッシュボードやアラートにも使えます。たとえば、ログイン失敗と特定端末のアクセスを同じ時間軸で見ると、不審な挙動の調査を始められます。
公式製品情報では、主要機能としてダッシュボードやレポートのほか、リアルタイム監視、アラート、メトリクス分析が挙げられています(出典: Splunk公式製品情報、2026年)。
判断と対応の支援と業務処理との違い
Splunkは、システムを観測して異常を見つけ、調査と対応を速めるために使います。たとえば、障害ログを時系列で調べたり、認証・端末・ネットワークを相関させたりします。
開発の場面では、リリース後のエラーや性能を追います。一方で、伝票登録や在庫引当のような業務処理は対象外です。
導入の目的は、「復旧時間を短くする」「調査工数を減らす」などの業務成果に置きます。製品を入れること自体は目的になりません。
Splunkの種類と構成の違い
Splunkには、自社で管理するEnterpriseと、クラウドで提供されるCloud Platformがあります。選ぶときは、データの所在地や人材、検索負荷を比べます。接続条件もあわせて見ます。
さらに、利用者とデータソース、保持期間は、構成と合わせて決めます。障害時の責任分界も同時に決めておきます。
Splunk Enterpriseの自社管理型構成
Splunk Enterpriseは、オンプレミスやプライベートクラウドに配置します。インフラの設計や更新は、利用企業が管理します。バックアップや障害復旧も、利用企業が担います。
小規模なら単一構成で始められます。データ量や検索利用者が増えれば、入力・インデックス・検索を分散します。データの所在地やネットワーク分離を自社で制御したい場合や、既存基盤と一体で運用したい場合に適します。
Splunk Cloud Platformの運用基盤を任せる方式
Splunk Cloud Platformは、基盤の保守や更新の負担を抑えるクラウド方式です。次の機能を利用できます。
- データ管理:ログやイベントの取り込み
- 検索:取り込んだデータからの絞り込み
- 可視化と通知:ダッシュボードとアラート
公式価格FAQでは、ワークロードをSVCで測る方式と、取り込み量をGB/日で測る方式を案内しています。
また、取り込み量ベースの場合は、90日分のインデックスデータ相当が含まれる条件があります。東京を含む複数のリージョンも案内されています(出典: Splunk公式価格FAQ、2026年)。
なお、契約プランや追加保管、データ越境の条件は、個別に確認します。
ハイブリッド構成の接続と責任分界
オンプレミスの重要システムとクラウドアプリが混在する場合、収集元の近くにForwarderを配置し、暗号化通信でSplunkへ送る構成を検討します。
接続できるかだけでなく、通信が切れたときの一時保存と再送を決めます。時刻のずれや重複、帯域、障害時の連絡先も、あわせて決めておきます。そのうえで、クラウド側と自社側の担当範囲をRFPに書くと、見積もりや契約を比べやすくなります。
Splunkでできることと使い分け
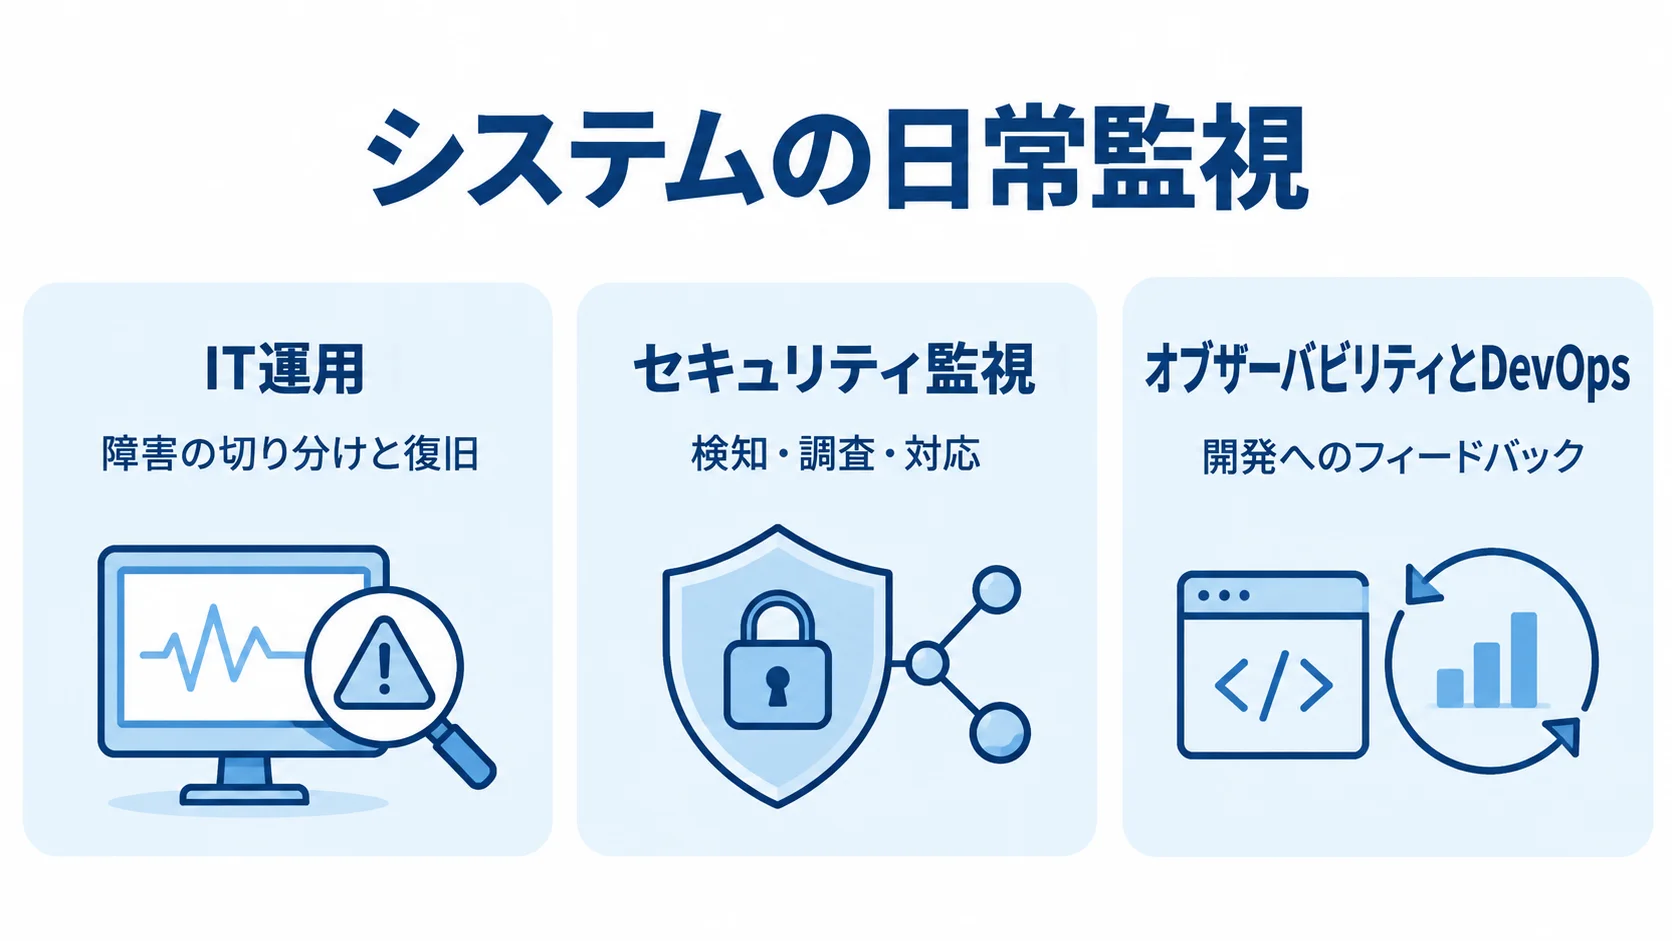
Splunkは、システムの日常監視から重大なセキュリティインシデントの調査まで使えます。用途によって、使うデータや画面、担当者が変わります。そのため、課題と成果指標を結びつけ、測りやすい領域から始めます。
IT運用での障害の切り分けと復旧
IT運用では、サービスごとにエラー率や応答時間、リソース使用率を一覧にします。バッチの成否や外部連携の遅延も、同じ単位で追います。
たとえば、CPUの上昇と同時に起きたリリースや利用者層、依存サービスを追えます。複数の画面を行き来する回数も減らせます。
サービスレベルの指標と詳細ログを、同じダッシュボード上で分けて配置します。そうすると、経営層と運用担当者が、それぞれ必要な情報を確認できます。
セキュリティ監視での検知・調査・対応
認証ログや端末の挙動、ネットワーク通信を相関させ、目立たない兆候を調べます。クラウド操作や脆弱性情報も、あわせて突き合わせます。
SIEMでは、検知ルールや重大度の判断、通知を設計します。さらに、チケット化や証跡保存、封じ込め後の振り返りまで決めます。
アラートが多すぎると見逃しにつながるため、誤検知率や1件あたりの調査時間もKPIに含めます。
オブザーバビリティとDevOpsでの改善サイクル
オブザーバビリティとDevOpsでは、データを確認し、その結果を開発に返して改善に生かします。
- 処理の追跡:ユーザー操作からデータベース呼び出しまで、ログやメトリクス、トレースで追えます。
- 開発への連携:リリース後のエラー増加を見つけ、開発チームへ返す流れ
- AIの異常検知:人が確認する範囲と自動化する範囲の切り分け
公式情報は、ログ・メトリクス・トレースの可視化やAI異常検知の方向性を示しています(出典: Splunk公式製品概要、2026年)。ただし、AIの判定は自動対応へ直結させない形にします。
公開事例に見る大規模ログの可視化効果
公開事例では、約3TB/日のログを約3,000台から約70種類収集し、ダッシュボードでインフラ状態を横断確認した例があります。
問い合わせのリードタイムを8か月の集計で9,464時間短縮し、ダッシュボード満足度が90%以上になったと報告されています(出典: Splunk公式導入事例、2025年)。
この数値は自社の効果として見込まず、ログ集約やKPI定義、利用者別の画面設計が成果に影響した事例として参考にします。
Splunkのシステム開発・導入の進め方
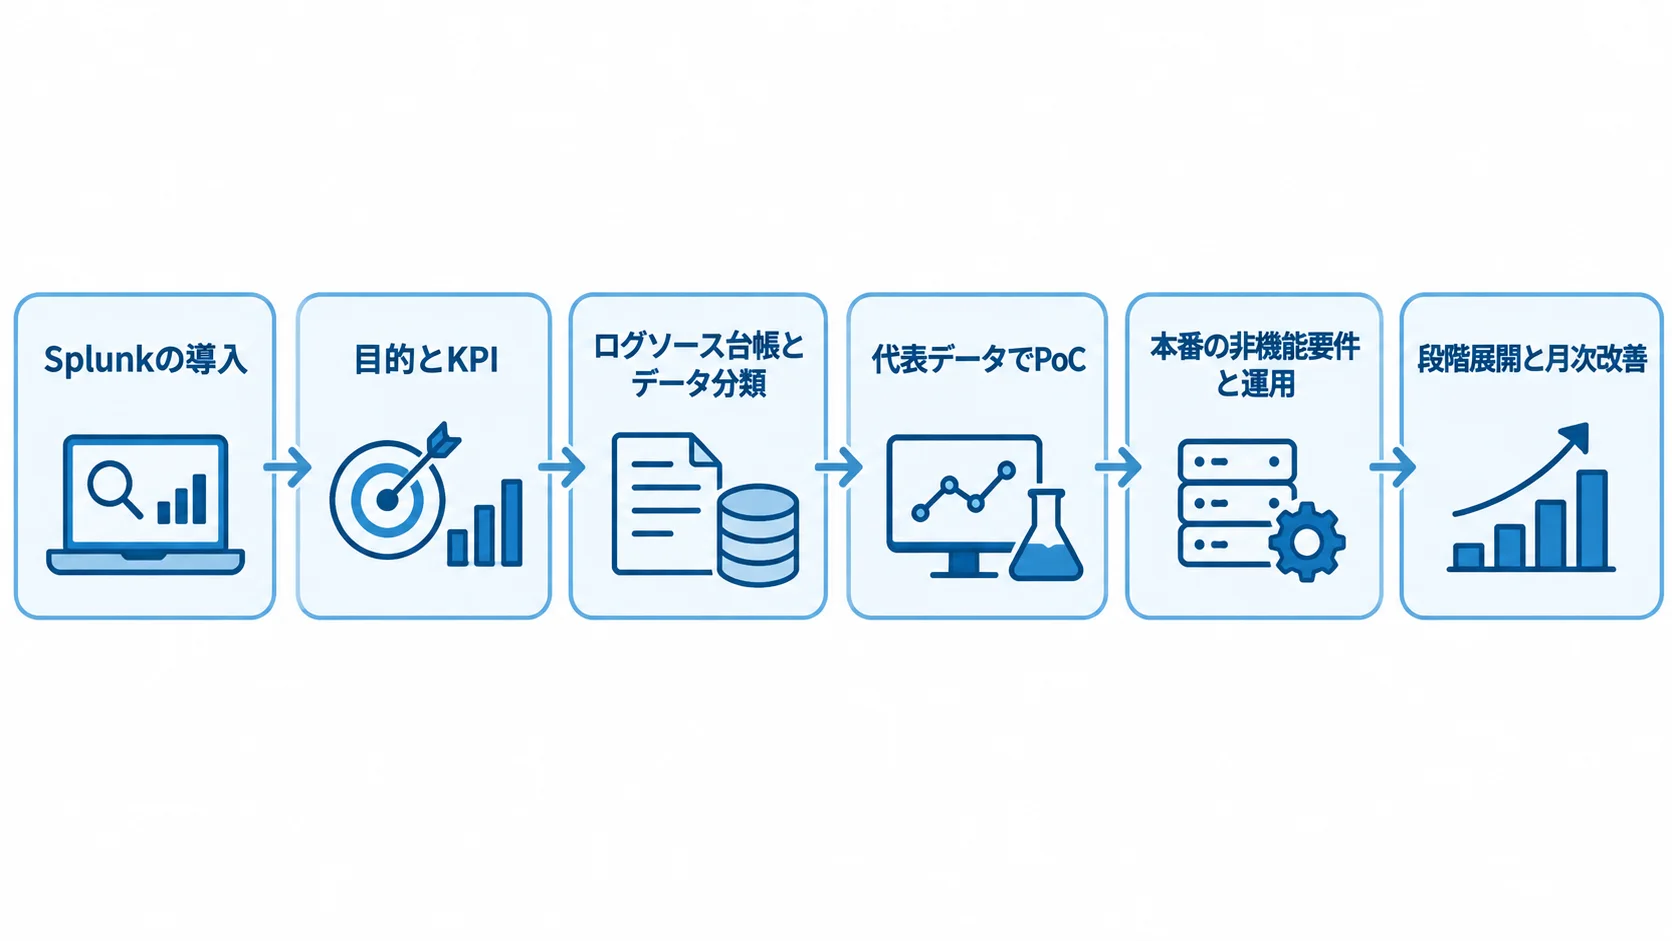
Splunkの導入は、製品のインストールから始めると失敗につながりがちです。先に目的と対象データを決め、代表データでPoCを行ってから、費用と運用負荷を確かめて本番へ広げます。
- 企画
- ログ設計
- PoC
- 方式設計と本番構築
- テスト
- 段階展開と運用改善
1. 目的とKPIの設定
導入で何を改善するかを、まず決めます。指標の例は、平均復旧時間や重大アラートの検知時間、障害調査工数です。ほかに、監査資料の作成時間、誤検知率、問い合わせの一次回答時間なども挙げられます。
「全社のログを見える化する」という目標だけでは、収集範囲も成功条件も定まりません。現状値と目標値を並べ、誰がいつ確認するかを決めておくと、PoCを評価できる状態になります。
2. ログソース台帳とデータ分類の作成
台帳には、システム名と所有部署、ログ形式を記録します。さらに、平均とピークの量や個人情報の有無、保存期間を書き留めます。接続方式と欠損時の扱いも、あわせて記録します。
1日平均だけでなく、月末やキャンペーン時のピークも測ります。認証情報やアクセストークンが記録される場合は、除外やマスキングを設計します。住所や電話番号が含まれる場合も、除外やマスキングを設計します。
全ログを無条件に取り込まず、重要度、検索頻度、監査要件に応じて優先順位を付けます。
3. 代表データによるPoC
PoCでは、性質の異なる数種類のデータを取り込みます。サーバーや認証のログ、ネットワーク、業務アプリなどが対象です。
検索の速さや項目の抽出精度、画面の分かりやすさを、実データで検証します。あわせて、アラートのノイズや権限分離を確かめ、通信断からの復旧と日量も見ます。
小規模なPoCは2〜6週間程度が目安です。対象や評価項目が多い場合は、期間を延ばします。
4. 本番の非機能要件と運用の設計
本番設計では、データの入力、インデックス、検索を要件に含めます。冗長化やバックアップ、アーカイブも、要件として決めておきます。
保持期間と権限(RBAC)も要件に含めます。SSO・MFAや監査ログ、障害復旧も、必要な要件として扱います。
検索を優先するデータと、長期保管だけが必要なデータを分けておくと、費用と性能のバランスを取りやすくなります。さらに、SPLやダッシュボードを版ごとに管理し、担当が替わっても保守できる状態にします。データモデル、検知ルール、運用Runbookも、版で管理します。
5. 段階展開と月次改善
本番稼働後は、重要サービスや代表的なセキュリティイベントから、対象を広げていきます。
毎月、取り込み量や検索負荷、保存量を確認します。アラートの件数や誤検知も見ます。さらに、利用者数やKPIの改善状況を踏まえ、不要なデータや検索を整理します。
新しいシステムを追加するときは、ログの所有者と命名規則を、テンプレートとして決めておきます。標準ダッシュボードやアラートの優先度も、テンプレートに含めます。これにより、品質を保てます。
Splunkのシステム開発・導入費用の相場
費用は、ライセンスまたはサブスクリプション、クラウド基盤、初期構築に分けて考えます。さらに、データ整形とダッシュボード、教育、保守も、別々の費目として見ます。
公式価格は、一律の日本円定価ではなく、ワークロードや取り込み量などで決まります。ここで示す金額は、2026年時点の導入を含む概算です。Splunk製品の公式定価ではありません。
▶ 詳細はこちら:Splunkのシステム開発の見積相場や費用/コスト/値段について
小規模PoC・部門監視の費用目安(50万〜300万円程度)
5〜20種類、数GB/日未満のログを扱い、標準ダッシュボード数枚とアラート数本を作るPoCの場合、初期費用は50万〜300万円程度が検討レンジです。
期間は2〜6週間程度が目安です。データ欠損や個人情報のマスキング確認には、追加の工数がかかります。
ライセンスやクラウド利用料は別途で、月額10万〜50万円程度を仮置きする場合があります。契約条件で変わるため、PoCで本番に必要なデータ量と運用方法を明らかにします。
中規模の本番導入の費用目安(300万〜1,500万円程度)
20〜100種類のログを扱い、10〜100GB/日程度を取り込む本番導入は、初期費用300万〜1,500万円程度が目安です。
期間は2〜6か月程度です。相関検索や通知、権限の設定を含めると、工数が増えます。移行や運用手順まで含めると、さらに膨らみます。
年間総額は、ライセンスやクラウド、構築、保守を含めて500万〜3,000万円程度が検討レンジです。検索頻度や保持期間、追加ソリューションで変動します。
大規模SOC・全社監視の費用目安(1,000万〜5,000万円以上)
対象規模や運用機能によって、費用と期間が大きく変わります。
- 初期費用:1,000万〜5,000万円以上になる可能性があります。
- 期間:6〜12か月以上を見込みます。
- 年間総額:3,000万円を超え、1億円以上になるケースもあります。
対象には、複数拠点や複数クラウドにまたがる構成、100GB/日超のデータが含まれる場合があります。さらに、冗長化やSIEM、ITサービス管理が加わることもあります。SOC連携や長期保管、24時間運用が必要になるケースもあります。
これは大規模ログ分析・セキュリティ基盤の一般的な推定で、個別の見積もりで確認が必要です。
費用を左右する要因
見積もりでは、平均GB/日に加えてピーク量を確認します。検索の同時実行数や複雑さも見ます。さらに、保持期間と、よく見るデータとアーカイブの比率も確認します。
公式FAQではEnterpriseにvCPU基準のワークロード方式とGB/日基準の取り込み量方式があります。取り込み量方式は1GB/日から数TB/日まで購入できます。
1GB/日から100GB/日に増えた場合、GB単価が50%以下になる例も示されています(出典: Splunk公式価格FAQ、2026年)。ただし、実際の価格は契約条件と利用形態で決まります。
Splunkの開発会社・サービスの選び方
Splunkの支援では、製品をゼロから開発するのではなく、要件定義からログ正規化、SPL、ダッシュボードまでを担えるパートナーを選びます。さらに、セキュリティ設計や運用移管も、担当範囲に含められるかを見ます。
販売やライセンスの調達と、設計・構築・運用を担うSIサービスとでは、役割が異なります。そこで、どの工程が不足しているかを洗い出し、契約範囲を比べます。
実績の規模と支援範囲
導入社数や認定資格者数だけでなく、自社に近い業種やログ量を確認します。利用者数や、CloudかEnterpriseかの別も見ます。さらに、セキュリティ要件と24時間運用の有無も確認します。
確認したいのは、要件定義だけや構築だけ、監視だけではなく、ログ設計から運用改善まで一貫して担当した実績です。実績を公開できない場合でも、匿名化した規模と課題を説明できるかを聞きます。また、担当範囲や成果指標も確かめます。
ログ設計と内製移管による技術力の評価
提案時には、収集方式やフィールド設計について質問します。マスキングや重複排除、遅延データの扱いも、確認しておきます。さらに、インデックス分割と検索負荷の抑制も質問します。
SPLの作成だけでなく、画面やアラートを誰が更新するかも確認します。標準機能とアドオンのどこまでを使うか、独自開発はどの範囲かも聞きます。
納品物には、設定一覧やSPL、データモデルを含めます。テスト結果や運用手順、教育資料も、内製チームへ引き継ぐための材料になります。内製チームへの移管計画を示す提案は、長期運用の面で比べやすいです。
同じ前提での見積書の比較
見積もりを比べるときは、費目を次のように分けて確認します。
- 基盤:ライセンスまたはクラウド基盤
- 連携・整形:Forwarderの設定、ログ正規化、マスキング
- 開発:SPL、画面、SIEM、ITサービス管理
- 導入後:テスト、教育、保守、監視
平均とピークのGB/日や保持期間が記載されていない見積もりは、後から増額しやすくなります。検索ユーザー数やアラート数、データソース数の記載も確認します。
データ量が増えたときの単価や追加保管の条件も、確認します。契約更新や解約時のデータ返却方法も、あわせて確かめます。
導入後の保守と運用体制
本番稼働後も、運用の作業は続きます。
- 設定変更:ログソース追加、SPL修正、アラート調整
- 基盤管理:バージョン更新と障害対応
- 費用管理:利用費用の監視
運用サービスは、平日日中か24時間かを確認します。一次切り分けの範囲や目標応答時間、月次報告も、あわせて見ます。さらに、緊急連絡と内製化への移行条件も確かめます。
保守費は、初期構築費の一定割合だけで見積もらず、データ増加や検索負荷を含めた年間計画で考えます。
▶ 詳細はこちら:Splunkのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Splunkのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Splunkのシステム開発の発注/外注/依頼/委託方法について
失敗を防ぐデータ管理とセキュリティ設計
収集データが増えると、検索できる情報は豊かになります。一方で、費用や性能、個人情報管理の負担も増えます。
全ログの取り込みや個人情報の無加工収集、アラート過多を避けるため、管理ルールと運用責任を設計時に決めます。SPLの属人化、保持期間の未定義、PoCなしの一括導入も避けます。
個人情報と認証情報の保護
ログには、ユーザーIDやIPアドレスが含まれる場合があります。メールやアクセストークン、リクエスト本文が含まれることもあります。
収集目的と取得項目を整理したうえで、次の順に対策します。
- 出力制御:不要な項目はログに出力しません。
- マスキング:取り込み前に識別情報を伏せること
- 保存期間:必要な期間に限った保存
- 閲覧権限:利用者を最小限に絞ること
個人情報保護委員会のガイドラインは、技術的安全管理措置の例として、アクセス権限による利用者の限定や認証を挙げています。さらに、不正アクセスの防止やログの定期分析も例に含めています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)。
Splunkを導入しただけでは、法令対応は完了しません。
保持期間と検索頻度によるデータの階層化
同じ保存条件のままでは、利用頻度の違いに対応できず、費用や性能が悪化します。
- 障害調査:日々の障害対応で使うデータ
- 月次監査:月次で参照するデータ
- 保管:検索より保管を目的とするデータ
検索頻度や法令・社内規程の保存期間、許容できる復元時間を基準に、ホット、低頻度、アーカイブへ分けます。
保存費を抑えつつ検索性を保つ機能も案内されています(出典: Splunk Enterprise公式機能情報、2026年)。ただし、効果はデータ形式や検索要件によって変わるため、PoCで確かめます。
2026年の統合可視化とAI活用を前提にした評価
Splunkは、セキュリティとオブザーバビリティを、ネットワークやクラウド、エンドポイントのデータと組み合わせて扱う方向を強めています。
2024年3月には大手ネットワーク・セキュリティ企業による買収が完了し、統合可視化やAI分析が評価軸になっています(出典: 買収に関する公式発表、2024年)。
既存製品やクラウドとの連携を確かめます。さらに、契約窓口や製品ロードマップ、データ移行を、RFPに含めます。特定基盤への依存条件も明記します。
Splunkのシステムに関するよくある質問
Splunkのシステム開発・導入でよく挙がる質問に答えます。料金や構成は個別の条件で変わるため、ログ台帳とPoCの結果で確かめます。
Splunk CloudとEnterpriseはどちらを選べばよいですか?
運用基盤の保守負担を減らし、短期間で使い始めたい場合は、Splunk Cloudが候補になります。
データの所在地やネットワーク分離を細かく管理したい場合は、Enterpriseが候補です。インフラやバックアップを自社で管理したい場合も、Enterpriseを検討します。
既存環境、人材、契約条件で適した方式は変わります。両方式のデータフローと責任分界を比べてください。
Splunkの費用は1日あたりのログ量だけで決まりますか?
ログ量だけでは決まりません。ワークロード方式はvCPUやSVCなどの処理能力、取り込み量方式はGB/日が基準です。
検索の複雑さや同時利用者数も影響します。さらに、保持期間や追加ソリューション、保守範囲によっても変わります。
ピーク量を含むログ台帳を用意します。そのうえで、ライセンスと構築は分けて見積もり、保管と運用も別に確認します。
Splunkのシステム開発にはどのくらいの期間がかかりますか?
小規模PoCは2〜6週間、中規模本番は2〜6か月、大規模な全社監視・SOC連携は6〜12か月以上が目安です。
期間は製品の設定だけでなく、ログ台帳の作成や個人情報の確認で決まります。さらに、ネットワーク接続や権限設計に加え、テストと運用教育も期間を左右します。対象範囲を分けて段階導入すると、成果を確認しながら次の工程へ進めます。
個人情報を含むログをSplunkに保存できますか?
保存できる場合でも、まず必要性を確認します。そのうえで、不要な項目を削除し、マスキングや暗号化を施します。さらに、権限や保存期間、監査の方法も設計します。
Cloudでは、リージョンや委託先・再委託先の範囲、データの返却と削除の条件も確認します。個人情報保護法への対応は、製品機能だけでは完了しません。そのため、法務や情報セキュリティ、運用担当者を交えて判断します。
まとめ
Splunkは、ログ・イベント・メトリクスを横断して検索し、運用監視、セキュリティ、障害対応、オブザーバビリティを支えるデータ基盤です。
導入目的とKPIを決め、ログ台帳を作ります。そのうえで、CloudとEnterpriseの責任分界を比べ、PoCで費用・性能・運用を確かめることが成功につながります。
ログ台帳とKPIから始める準備
初期段階では、ログソース数や平均・ピークのGB/日を整理します。保存期間や個人情報の有無も、あわせて確認します。さらに、検索ユーザー数や、希望するCloudまたはEnterprise、24時間運用の有無も見ます。
見積もりは、ライセンスや初期構築、データ整形を費目ごとに分けて比べます。また、ダッシュボード、教育、保守の費用も、同じように分けて確認します。
SPLやアラートを一部の担当者だけに任せず、設定と運用手順を共有の資産として管理します。
支援先の工程と運用体制の比較
開発会社や導入サービスは、要件定義からログ設計、連携、セキュリティまで、どこを担うかを確認します。さらに、ダッシュボードやテスト、教育、運用改善も担当に含まれるかを見ます。
内製移管や月次の費用・性能レビュー、障害時の支援体制も比べると、導入後の行き違いを防ぎやすくなります。
▼関連記事一覧
・Splunkのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Splunkのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Splunkのシステム開発の見積相場や費用/コスト/値段について
・Splunkのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。