
Splunkのシステム開発は、目的とログ範囲を決め、委託条件を比べ、PoCで検証してから本番構築と運用移管へ進みます。これにより、判断に使える監視基盤につながります。
▼全体ガイドの記事
・Splunkのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Splunkのシステムを外注する前の全体像
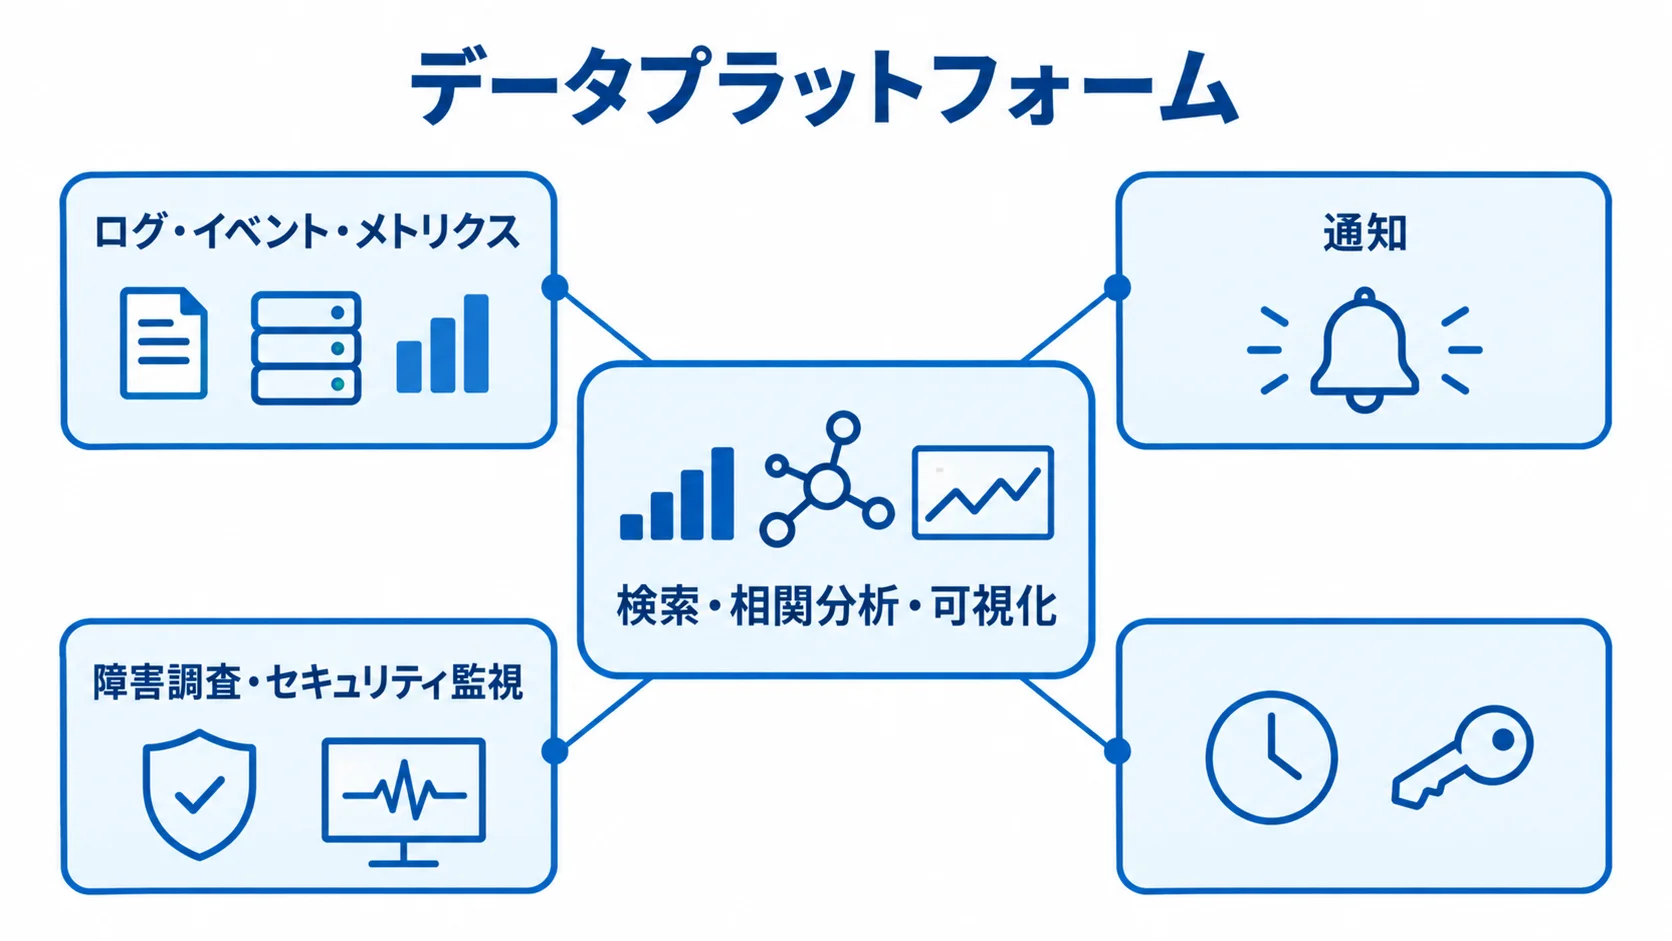
Splunkは、サーバーやネットワーク機器、クラウドなどのログを集めるデータプラットフォームです。アプリケーションやデータベース、エンドポイントも対象になり、ログに加えてイベントやメトリクスも集めます。
集めたデータは、検索や相関分析、可視化を経て通知へつながります。障害調査やセキュリティ監視に使うほか、ITサービスの把握やDevOpsの改善にも使われる基盤です。
一方で、ERPや販売管理システムは、業務データを登録して処理するシステムです。Splunkはそれらとは性格が異なります。
そのため、外注時は「誰が、何を判断するために、どのログを見るのか」まで決めておく必要があります。製品の導入だけを頼むと、発注範囲が足りなくなります。
Splunkは業務システムではなく、観測・分析の基盤
Splunk単体の導入と、Splunkを使った監視・分析業務の実装は別の作業です。ログを送るだけでは、検索結果が見づらい、アラートが多すぎる、担当者ごとにSPLが違うといった問題が起こります。
そのため、発注範囲にはログソースの洗い出しと、取り込み前のフィルタリングやマスキングを含めます。加えて、インデックス設計、SPL、ダッシュボードも対象です。さらに、通知先と権限の設定、運用手順、教育も含めます。
Splunk CloudとSplunk Enterpriseの違い
両方式は、運用する場所と設計できる範囲が異なります。
- Splunk Cloud Platform:Splunkが管理し、インフラ保守や更新の負担を抑えやすい方式です。
- Splunk Enterprise:自社データセンターやプライベートクラウドで運用し、ネットワーク分離などを自社方針に合わせて設計できます。
公式サイトでは、Cloudは短期間で稼働を開始でき、データ量や分析ニーズに応じて拡張しやすいと案内されています。
運用担当者が少なく、早く使い始めたい場合はCloudが候補です。一方で、制約の強い環境や既存基盤との密接な統合を重視するなら、Enterpriseが候補になります。
Splunkの発注形態の選び方
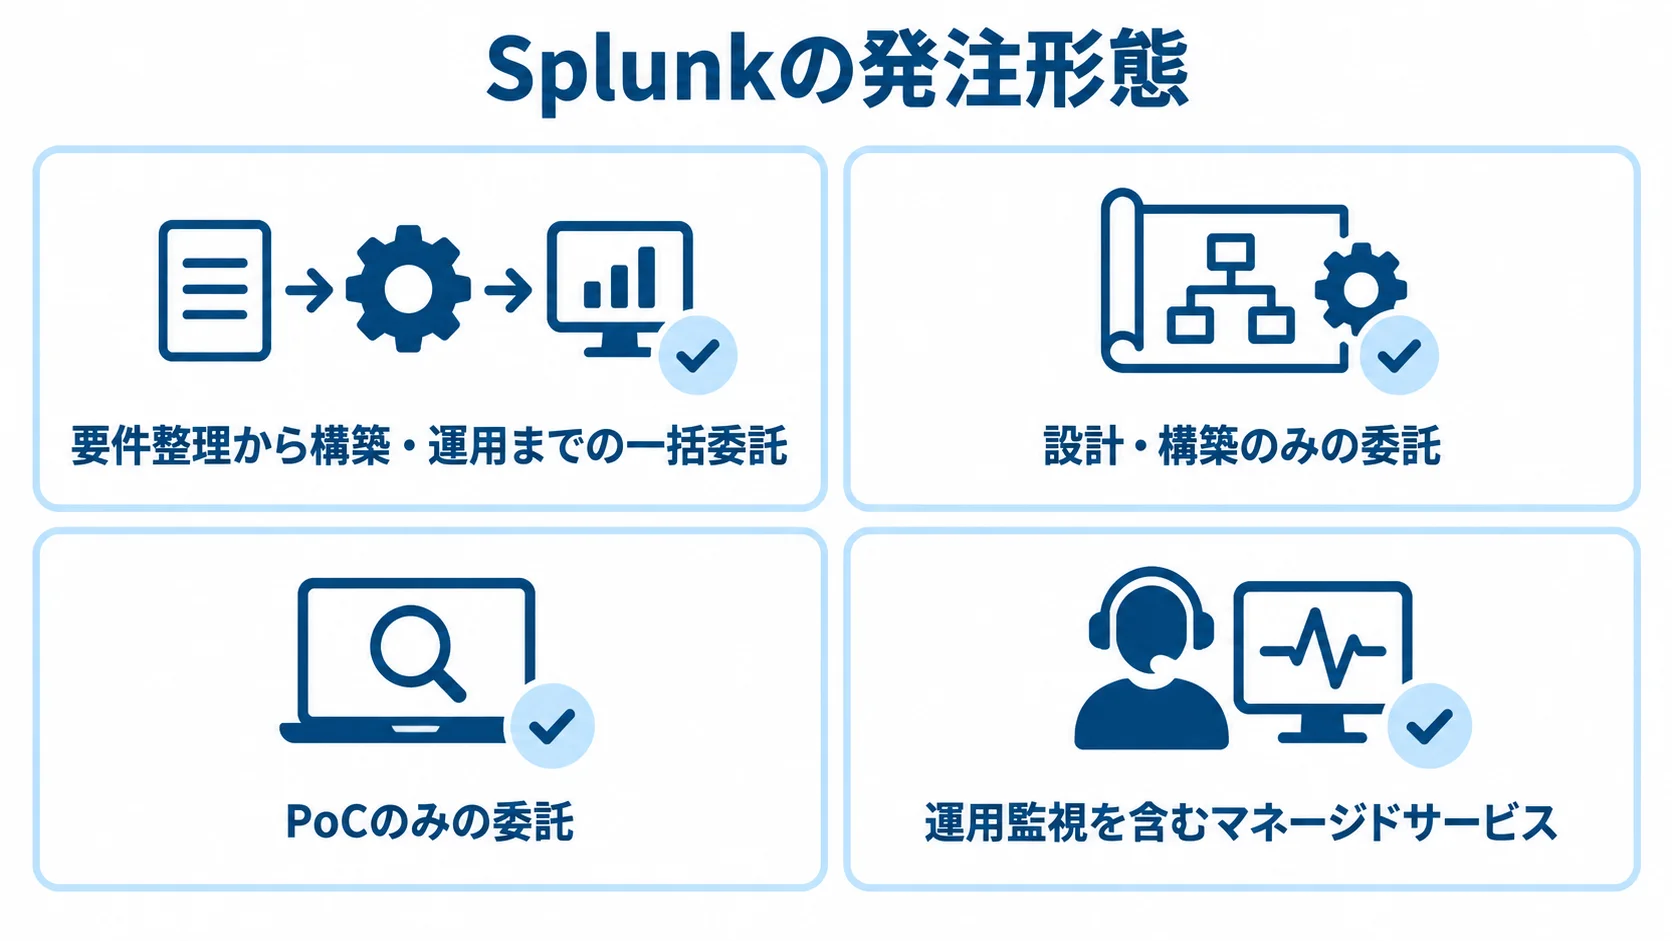
発注形態には、要件整理から構築・運用までを任せる一括委託や、設計・構築だけを任せる委託があります。PoCだけを頼む形や、運用監視を含むマネージドサービスも選べます。
発注形態は、社内のSplunk経験者や監視体制、導入期限に合わせて選びます。セキュリティ要件も、選定の前提にそろえておきます。最初から全社一括で契約せず、初期成果物と将来の拡張範囲を分けると、過剰発注を防ぎやすくなります。
要件定義から運用まで一括で委託する方式
Splunkに詳しい担当者がいない場合は、目的の整理から運用開始後の改善まで一括で依頼できます。窓口が一社になるので、責任の分かれ目も分かりやすくなります。
CloudとEnterpriseの比較や、SIEM・ITSI・Observabilityの使い分けも相談できます。一方で、使わない機能や過剰なログ量まで提案に含まれることがあります。
契約前には、成果物と内製移管の条件、ライセンスの増額条件、再委託先を確かめておきます。依頼範囲には、目的の整理や製品選定、ログ設計を含めます。構築やテスト、教育も含めて依頼すると、窓口を一つにまとめた利点が生かせます。
PoCや設計だけを外注して段階的に進める方式
導入効果や必要なライセンス規模がはっきりしない場合は、代表的なログを使ったPoCから始めます。期間は2〜6週間程度が目安です。
対象は5〜20種類のログで、認証ログやネットワーク機器、サーバーに加え、業務アプリケーションなども含みます。検索速度や画面の使いやすさ、アラートの妥当性を確かめます。
日次取り込み量とマスキングの実現性も確かめます。終了条件を「画面が表示されること」だけにすると、本番発注の判断材料が足りなくなります。障害調査時間の短縮や重大な検知の再現件数などを定めると、判断材料がそろいます。
24時間監視や運用保守まで委託する方式
社内でセキュリティ監視や重大障害の一次対応を担えない場合は、構築に加えて、24時間365日のアラート監視などを委託できます。
委託内容には、ルールのチューニング、インシデント対応支援、月次レポートも含められます。ただし、Splunkを設定する会社がSOCとして検知後の対応まで担えるとは限りません。
サービス範囲には、監視対象、対応時間、エスカレーション先を明記します。さらに、誤検知の削減、緊急時の連絡手段、月次改善会議も書き込みます。
RFPと要件整理で委託先に伝える内容
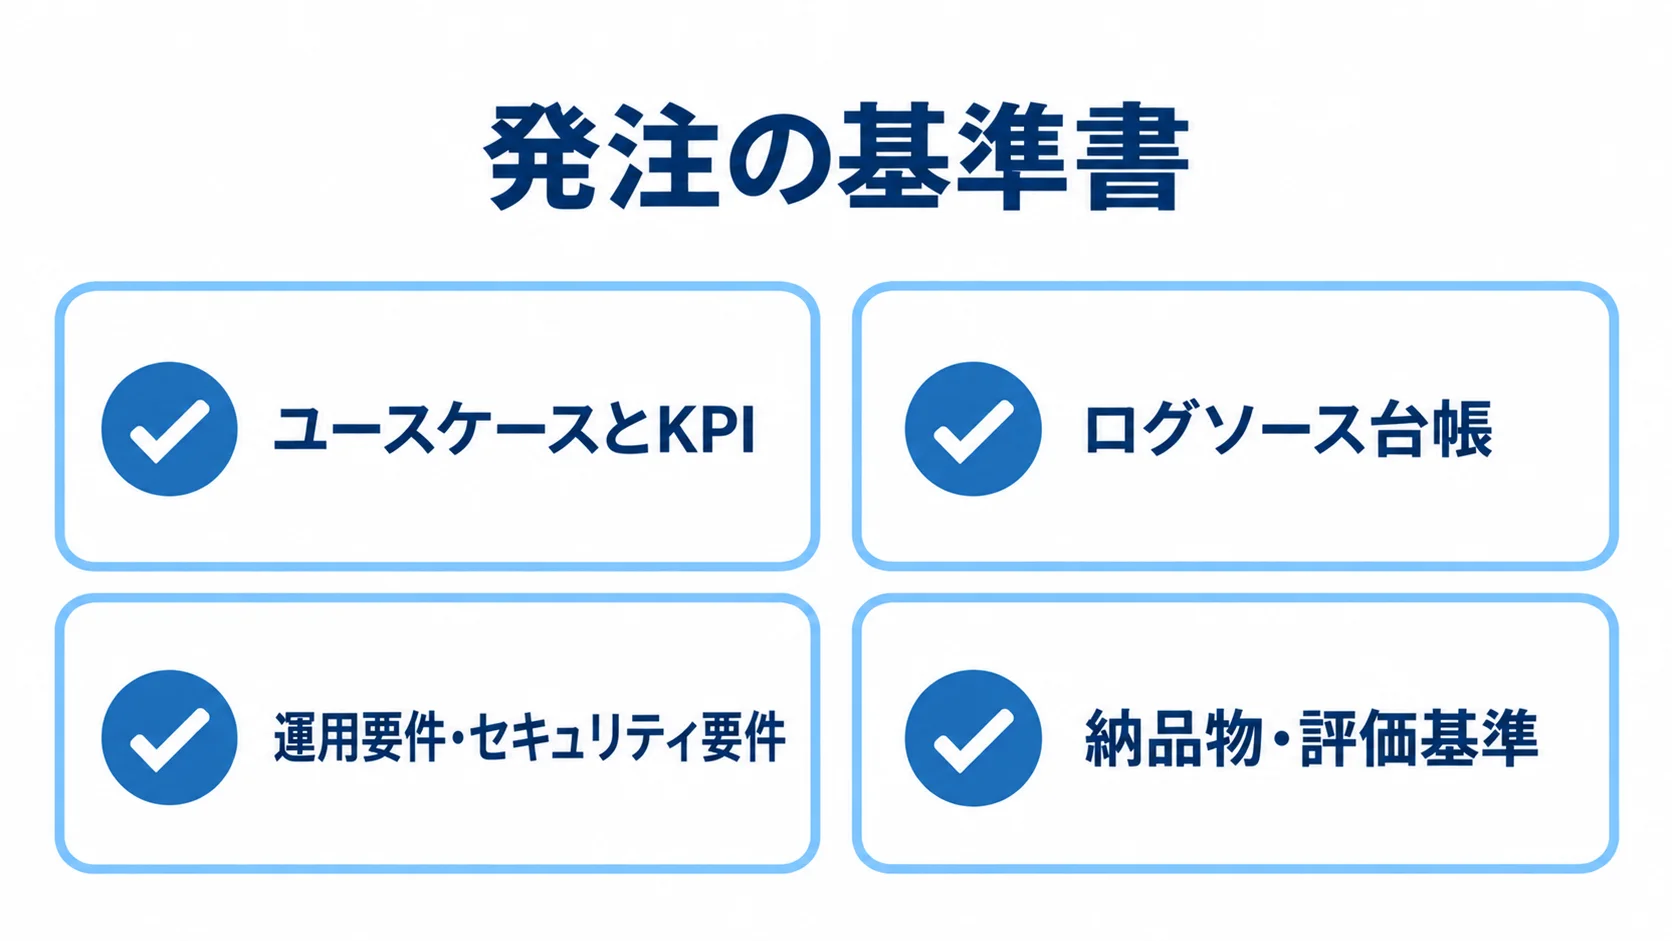
RFPは、発注の基準書となる資料です。現状と目的、対象データ、利用者を示します。また、運用・セキュリティ要件や納品物、評価基準も、同じ資料にそろえます。
製品名と希望納期だけでは、各社の見積前提が異なり、比べられません。そのため、ログソース台帳と、PoC・本番・運用の各段階で求める成果物を用意してから、複数社へ提示します。これにより、提案の前提をそろえやすくなります。
最初に決めるユースケースとKPI
「ログを集めたい」という要望は、業務上の判断に置き換えて考えます。たとえば、障害の平均復旧時間や認証異常の検知時間を改善する目的を定めます。
監査用の調査時間を減らすことや、サービスの健全性を一画面で確認することも、目的になります。KPIには、重大アラートの検知時間、一次調査時間、誤検知数などを設定します。
問い合わせの解決時間や監査資料の作成時間も、KPIの候補になります。特に、導入前の基準値を計測しておくと、導入後の効果を検証できます。
ログソース台帳によるデータ量と扱いの整理
台帳には、システム名や所有部署、ログ形式を書きます。さらに、接続方式と発生頻度、保存期間を記載します。取り込み量は、平均とピークの両方を書いておきます。
個人情報・認証情報の有無と、欠損時の扱いも記録します。1日あたりのGB数は、通常日の平均だけでなく、月末やキャンペーン、障害発生時のピークも確認します。
取り込み対象が増えると、分析材料とともに、ライセンスや保管、検索負荷も増えます。そのため、重要度や検索頻度、検知に必要な期間で優先順位を付けます。全ログを無条件に送らない設計が必要です。
RFPに入れる非機能要件とセキュリティ要件
RFPには、運用要件とセキュリティ要件を入れます。
- 運用要件:可用性、検索応答時間、取り込み遅延、障害時の復旧目標、バックアップ、保持期間
- セキュリティ要件:アクセス権限、SSO・MFA、監査ログ、暗号化、データ所在地、ネットワーク経路
個人情報保護委員会のガイドラインでは、担当者とデータベースの範囲を限定するアクセス制御が示されています。さらに、アクセス者の識別・認証や不正アクセス防止、ログの定期分析も例として挙がっています。
これらは技術的安全管理措置の例です(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)。
個人データを含むログを送る場合は、取得目的、マスキング方法、保存期間を確かめます。委託先や再委託先、海外リージョンの利用条件は、法務・セキュリティ部門と一緒に確認します。
Splunkのシステム開発で選ぶ契約形態と責任分界
不確実性が高い工程と、成果物を定義しやすい工程は、分けて契約するのが実務的です。たとえば、PoCや要件定義を固定価格にすると、ログ品質や既存環境の制約が判明したあとに、追加費用や納期変更が生じることがあります。
製品ライセンスと、導入支援・開発・保守の業務委託契約を分けて整理すると、費用と責任の所在が見えやすくなります。
請負契約の成果物と受入条件
請負契約では、合意した成果物を完成させ、検査・受入を行います。たとえば、指定データソースの取り込みやインデックス設定を、成果物として定義できます。
成果物の例は、ダッシュボード10枚とアラート20本です。テスト仕様書や運用手順書、管理者向け研修資料も含められます。
受入条件には、取り込み遅延や検索結果、権限分離を書きます。さらに、通知や障害復旧手順の確認方法も記載します。「Splunkを使える状態にする」のような曖昧な表現では、完成を判断できません。
準委任契約が向く調査・伴走・運用支援
準委任契約は、専門家の知見や作業時間を提供してもらう業務に向いています。たとえば、現状調査やログ設計の相談、既存SPLの改善があります。さらに、運用会議への参加も対象になります。
アラートチューニングや内製化支援など、状況に応じて変わる工程でも使いやすい契約形態です。ただし、作業時間を投入しても、特定の成果が保証されるとは限りません。
月ごとの作業内容や稼働時間、担当者を決めておきます。報告書、定例会、課題管理表も定めます。また、PoCの前半は準委任とし、確定した構築範囲は請負にする方法もあります。
ライセンス・クラウド・運用の責任分界
責任分界は、基盤側と運用側の担当範囲を分けて整理します。
- 基盤:Splunk本体、クラウド基盤、ネットワーク、Forwarder、ログ出力元の各システム
- 運用:SPL、ダッシュボード、検知ルール、インシデント対応
Cloudでも、データの正規化や不要ログの除外が自動で解決するわけではありません。権限設計や検索作成、利用部門への教育も、残る作業になります。
CiscoによるSplunk買収は2024年3月18日に完了しました。また、ネットワークやエンドポイントの可視性と、クラウドやアプリケーションを組み合わせる方向が示されています(出典:Cisco Newsroom、2024年)。
Cisco製品との連携を期待する場合は、対象製品、必要なアドオン、連携後の運用担当を、見積と契約に明記します。
Splunkのシステム発注にかかる費用相場と内訳
Splunkは、日本円の一律のリスト価格を公開していません。費用は個別見積もりで、契約条件やデータ量によって変わります。さらに、検索頻度と複雑さ、保持期間、製品構成も影響します。
Splunk Cloud Platformには、SVC基準のワークロードベースと、1日あたりのGB数を基準とする取り込み量ベースがあります(出典:Splunk「Splunkプラットフォームの価格に関するFAQ」、2026年8月確認)。
ここで示す金額は、ライセンスの定価ではありません。導入支援や業務システム開発の工数、公開情報をもとにした、検討用の概算レンジです。
小規模PoCの初期費用の検討レンジ
小規模PoCは、初期50万〜300万円程度、期間2〜6週間が目安です。想定するのは、ログソース5〜20種類と、数GB/日未満のデータ量です。
標準的なダッシュボード数枚、アラート数本、基本的な権限設定と効果検証を含む想定です。ライセンスやクラウド利用料は、別途かかることが多くなります。
月額10万〜50万円程度を仮置きするケースもありますが、これは個別契約で変わる参考値です。この費用は、ログ量や検索性能を確かめるためのものと捉えます。実務で使う画面や検知ルールの有効性も、そこで検証します。
中規模の本番導入の初期費用の目安
中規模の本番導入は、初期300万〜1,500万円程度、期間2〜6か月が概算の検討レンジです。想定は、データソース20〜100種類、取り込み量10〜100GB/日程度です。
対象には、サーバーとネットワーク、認証、クラウドなどが入ります。業務アプリケーションも含みます。ダッシュボードや相関検索、通知も想定に入ります。
権限と移行、運用手順、教育も含む想定です。ライセンス・クラウド・保守を含む年間総額は、500万〜3,000万円程度を仮置きできますが、公式の定価ではありません。構築費と毎月増える費用を分けて、ログ増加時の単価や契約変更の条件を確認します。
大規模SOCや全社基盤の費用の想定
複数拠点・複数クラウドなどを含む大規模案件では、範囲と条件に応じて費用や期間が変わります。
- 対象範囲:100GB/日超のデータ、冗長化、SIEM、ITSI、SOC連携、長期保管、24時間運用
- 初期費用・期間:1,000万〜5,000万円以上、6〜12か月以上になる可能性があります。
- 費用の変動要因:ライセンス、クラウド、構築、データ整形、検知コンテンツ、教育、運用保守
- 年間総額:3,000万円を超えるケースも検討対象です。
パナソニック インフォメーションシステムズの公開事例では、Splunk Cloud Platformで日々約3TB、約3,000台、約70種類のログを収集しています(出典:Splunk公式導入事例、2025年)。
自社に当てはめる際は、この規模をそのまま使わず、データ量とユースケースを自社の台帳で算定します。
Splunkの委託先の選び方と見積の比べ方
委託先は、知名度や総額だけでなく、Splunkで何を運用できる状態にするかで比べます。
公式パートナー検索には、導入や設計、構築、運用監視などの企業が掲載されています。セキュリティやクラウド、品質保証を得意とする企業も含まれ、会社ごとに強みが異なります。
候補会社には、同じRFPとログ量を渡し、共通の前提で提案を受けます。そのうえで、提案の具体性や担当者の経験、内製化支援を確認します。さらに、運用体制や追加費用の条件も見ます。
実績の見方:社数より似た環境と成果
導入社数だけでなく、セキュリティ水準を含めて、自社と近い環境でどこまで支援したかを確認します。特に、同じ業界かどうかや、ログ量、クラウドの条件を見ます。
平均・ピークのGB/日や取り込み対象数、CloudとEnterpriseの別を質問します。さらに、SPLやダッシュボードの保守担当、誤検知の削減方法、運用後の改善支援期間も確認します。
可能であれば、匿名化した構成図、成果物のサンプル、担当予定者の経歴を提示してもらいます。
見積の比較:ライセンス・構築・運用の分け方
費用の比較では、利用料、設計・開発、導入後の作業を同じ形で並べます。見積条件も、そろえて比べます。
- 利用料:ライセンスまたはサブスクリプション、クラウド基盤、Forwarder、連携設定
- 設計・開発:ログの正規化・マスキング、SPL・ダッシュボード、SIEM・ITSIのコンテンツ
- 導入後:テスト、教育、保守・監視
- 見積条件:成果物、担当者、期間、前提条件、除外事項、追加変更の単価
ワークロードベースでは、検索回数や複雑さ、インデックス容量が必要な処理能力に影響します。取り込み量ベースでは、1日あたりの最大データ量が基準になります(出典:Splunk公式価格FAQ、2026年)。
料金モデルが異なる提案は、総額だけで比べないようにします。
内製化と将来コストの評価
納品後に誰がSplunkを使うかは、発注時点で決めておきます。そのうえで、SPLやダッシュボード、データモデルを文書にまとめます。アラートルール、インデックス設計、権限も、残しておきます。
Runbookや障害対応フローは、見積に含めます。加えて、管理者・運用者向けの研修と引き継ぎ期間も入れます。運用を外注する場合は、ログ量や検索負荷の増加、保持期間の延長で費用が変わる条件を確認します。
また、ユーザーや監視対象の追加も費用変更の要因です。PoCなしの全社導入や全ログの無加工取り込みは、費用が膨らみやすいリスクです。アラートの大量作成やSPLの属人化も、運用負荷と費用を大きくするリスクです。
Splunkの発注・外注・依頼の進め方
発注は、目的を明確にして現状を調べ、RFPを作るところから始まります。続いて、会社を選び、提案を比べたうえで、PoCまたは要件定義に進みます。その後、構築と受入を経て、運用移管で締めくくります。
発注先を先に決めず、社内の課題と制約を整理してから、提案を受けます。
判断基準を決めておくと、安くても範囲が狭い提案と、高くても不要な機能を含む提案を、同じ基準で比べられます。
1. 社内の課題と対象範囲の決定
運用やセキュリティ、開発の関係者から、課題と達成したいことを聞き取ります。ネットワークや法務、購買の関係者からも、意見を集めます。対象ログやSOC・ITSMとの連携範囲も決めます。
認証ログだけにするか、クラウドと業務アプリまで含めるかを検討します。さらに、現状の監視ツールを廃止するか、Splunkと併用するかも決めます。
責任者や予算上限、稼働希望時期を定めておくと、委託先から現実的な提案を受けやすくなります。利用部門や社内スキルも、あわせて定めます。
2. RFPの配布と同じ条件での提案依頼
候補会社には、同じ資料で目的と対象ログを渡します。さらに、平均・ピークGB/日や保存期間、CloudまたはEnterpriseの希望も伝えます。既存ツールとネットワークの制約、個人情報の扱い、希望成果物も記載します。
納期や予算の考え方も、資料に入れます。質問受付期間や現地調査の有無、提案書の形式を統一します。見積の分離方法もそろえます。
プレゼンテーションの評価項目もそろえます。候補は3〜5社程度に絞り、Splunk認定資格者や専門チームの有無を担当予定者に確認します。
3. PoC・構築・運用移管の各ゲート
PoCでは、実データに近いログを取り込み、検索や相関、可視化を検証します。さらに、通知や権限、マスキングも確かめます。結果をもとに、最大取り込み量や検索パターン、保持期間を再計算します。
必要なSVCやインデックス容量も見直します。本番構築では、設計書と設定一覧、テスト仕様書を残します。課題一覧も残し、受入試験でKPIと非機能要件を確認します。
運用移管では、定常監視と障害対応、ルール追加の手順を、担当者が実行できるかを確認します。費用監視や月次改善の手順も対象です。確かめられた時点で、移管の完了とします。
Splunkのシステム発注・外注に関するよくある質問
Splunkを外注するときに多い疑問に、発注前に判断できる形で答えます。
費用や期間は、ログ量や対象範囲、契約条件で変わります。そのため、断定的な価格ではなく、見積を作るときの考え方を示します。
Splunkのシステム発注は最低いくらから相談できますか?
最低発注額は一律には決まりません。数種類のログを使うPoCなら、導入支援の概算として50万〜300万円程度が検討レンジです。
Splunkのライセンスやクラウド利用料は、別途見積もりです。初期構築費だけで判断しないよう、対象ログと目的を伝え、期間と成果物も示して見積を取ります。
見積は、PoCと本番の2段階に分けて取る方法もあります。
Splunk CloudとSplunk Enterpriseのどちらを外注すべきですか?
運用負荷を抑えて早く使い始めたい場合はSplunk Cloudが候補です。一方で、データ所在地やネットワーク分離、インフラ制御を重視する場合は、Enterpriseが候補です。
Cloudでも、ログ品質や権限の設計は必要です。SPLとダッシュボード、運用設計も必要です。既存クラウド、社内ネットワーク、データ保護方針をベンダーに提示します。
両方式について、初期費用や年間費用、責任分界を並べて提案してもらいます。
Splunkの導入はPoCを実施してから発注したほうがよいですか?
ログ形式やデータ量、検索性能が不明なら、PoCを挟んでから本番を発注するのが適しています。マスキングやアラートの妥当性が不明な場合も、PoCで確かめられます。代表的なログと実際の利用者を選びます。
KPIや成功条件、検証期間を決めます。さらに、成果物と次段階への移行条件も定めます。既存環境と要件が明確で、標準連携の範囲に収まるなら、要件定義と構築を一体で依頼できることもあります。
まとめ
Splunkの発注は、障害やセキュリティ、サービス運用の判断をログで改善するプロジェクトとして設計します。一括委託や、PoC・設計の部分委託、構築後の運用委託のなかから、社内の人材と体制に合う形を選びます。
発注前に押さえる三つの要点
発注条件は、RFP、契約、費用の三つの観点でそろえます。
- RFP:ユースケース、KPI、ログソース、平均・ピークGB/日、保持期間を記載します。
- 契約:請負・準委任、成果物、受入条件、責任分界、内製化、将来のデータ量増加を見積と契約に反映します。
- 費用:PoCは50万〜300万円程度、中規模本番は300万〜1,500万円程度、大規模は1,000万〜5,000万円以上が検討レンジです。
CloudとEnterprise、SVCと取り込み量ベースの前提も、RFPの段階でそろえておきます。最終判断は、自社のログ量と契約条件に基づく個別見積もりで行います。
最初の一歩:ログ台帳とPoCの成功条件
認証ログや業務アプリケーションに加え、サーバー、ネットワーク、クラウドのログからも、代表的なログを選びます。そのうえで、目的や所有者、日次とピーク量を一覧にします。個人情報の有無や保存期間も、同じ表に書きます。
次に、何を検知し、どの画面で確認し、どの時間を短縮するかを決めます。同じ資料を候補会社に渡し、見積をライセンス・構築・運用・保守に分けてもらうと、発注先を選びやすくなります。
▼全体ガイドの記事
・Splunkのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。