
Splunkのシステム開発は、目的とKPIを整理し、データと方式を選ぶことから始まります。
そのあと、設計、テスト、段階的な稼働を経て運用を改善していくと、障害対応や監視の判断を業務に定着させられます。全体像は完全ガイドでも確認できます。
▼全体ガイドの記事
・Splunkのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Splunkのシステム開発の全体像
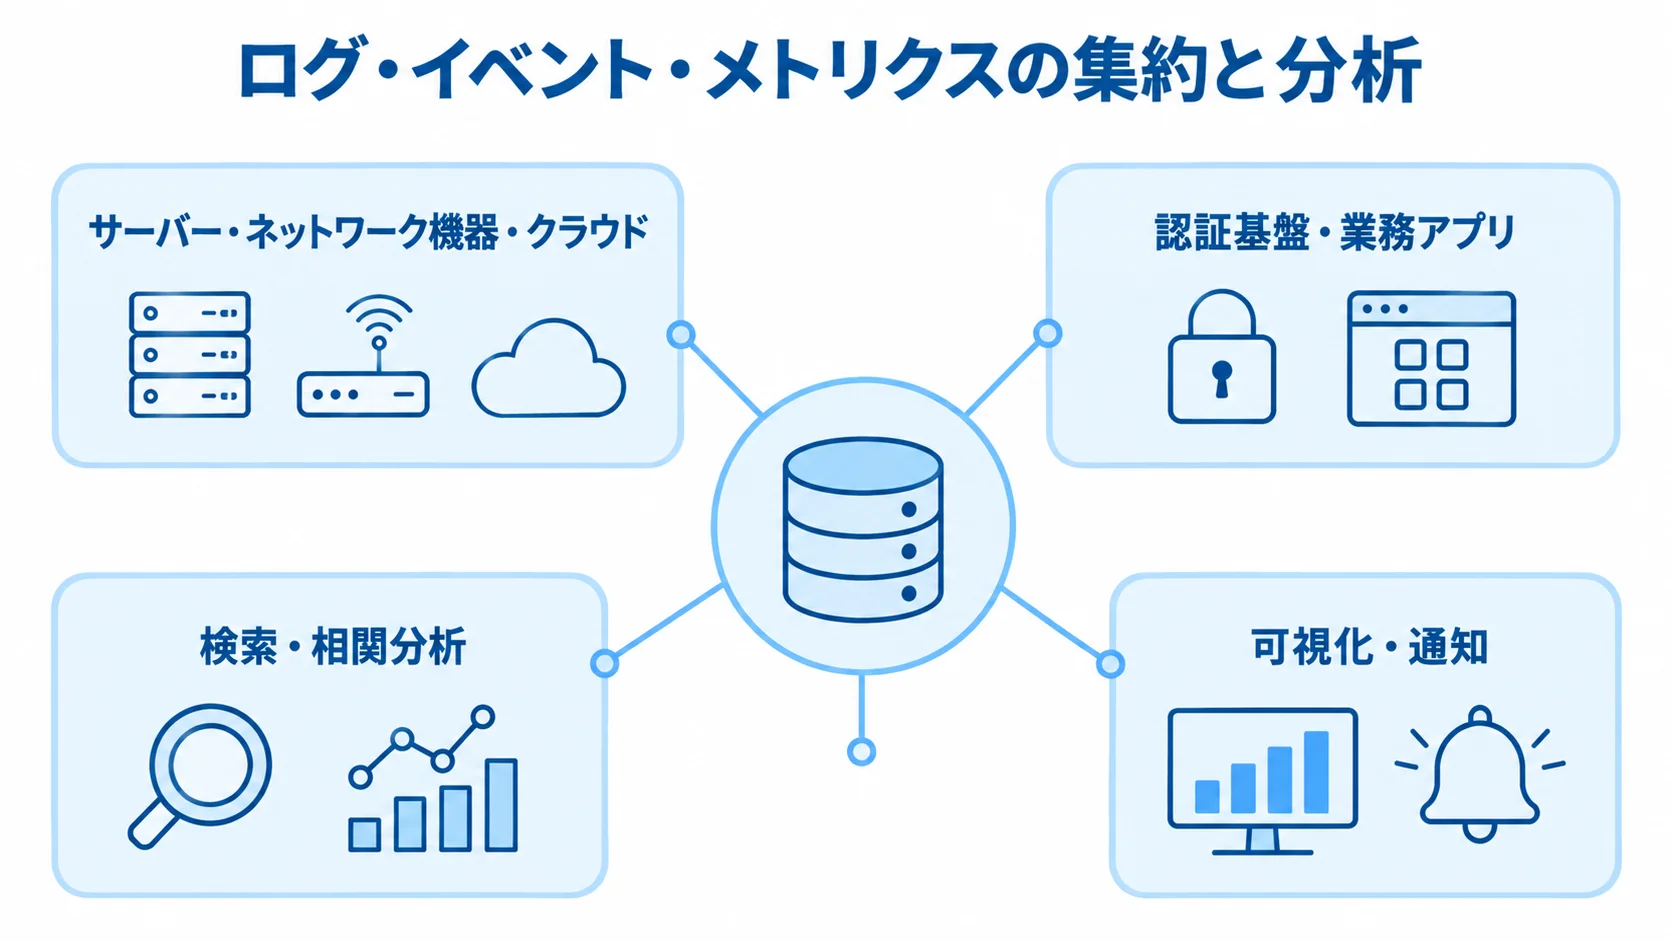
Splunkは、サーバーやネットワーク機器、クラウドのログ・イベント・メトリクスを集めます。認証基盤や業務アプリの情報も、同じ基盤に集約します。集めた情報は、検索や相関分析、可視化、通知につなげるデータプラットフォームです。
販売管理やERPは、業務データを登録・処理するシステムです。Splunkは役割が異なり、「何が起きたか」「原因はどこか」「次に何をすべきか」を判断する基盤として設計します。
Splunkの役割は観測・分析の基盤
Splunkは、複数のシステムの情報を同じ時間軸で調べられます。たとえば、Webサーバーのエラーや認証失敗を、ネットワーク遅延やデータベースの応答時間と関連づけ、障害の連鎖を確認できます。
SPL(Search Processing Language)で検索・集計し、その結果をDashboard Studioやレポートで共有します。しきい値を超えた場合や異常が起きた場合は、アラートで通知します。この仕組みは、IT運用、セキュリティ、性能監視の場面に応じて、次のように使い分けられます。
- IT Service Intelligence:IT運用のサービス健全性を把握
- Enterprise Security:認証・端末・ネットワークのイベントを分析
- オブザーバビリティ:アプリケーションやインフラの性能を追跡
なお、Splunk公式は、Cloudをスケーラブルな SaaS、Enterpriseをデータセンターやプライベートクラウドでセルフマネージド運用する基盤と説明しています(出典: Splunk「Splunkプラットフォーム」、2026年8月確認)。
CloudとEnterpriseの選び方
方式は、運用の負担、構成上の制約、既存環境とのつながり方を比べて決めます。
- Splunk Cloud:基盤保守やアップグレードの負担を抑えやすい
- Splunk Enterprise:構成やデータ所在地を細かく決めやすい
- ハイブリッド構成:オンプレミスとクラウドをまたぐ場合の候補
Cloudは、標準機能を短期間で使いたい企業に適しています。一方でEnterpriseは、ネットワーク分離やデータ所在地、インフラ構成を自社方針に合わせたい場合に検討します。バックアップや冗長化も、そうした方針に含めて考えます。
選ぶ前に、基盤障害への対応、データを置くリージョン、検索負荷を確かめておきます。
価格には、SVCによるワークロードベースと、環境によって使えるGB/日ベースがあります。AWS東京リージョンも利用できます(出典: Splunk「Splunkプラットフォームの価格に関するFAQ」、2026年8月確認)。
Splunkのシステム開発の進め方と6フェーズ
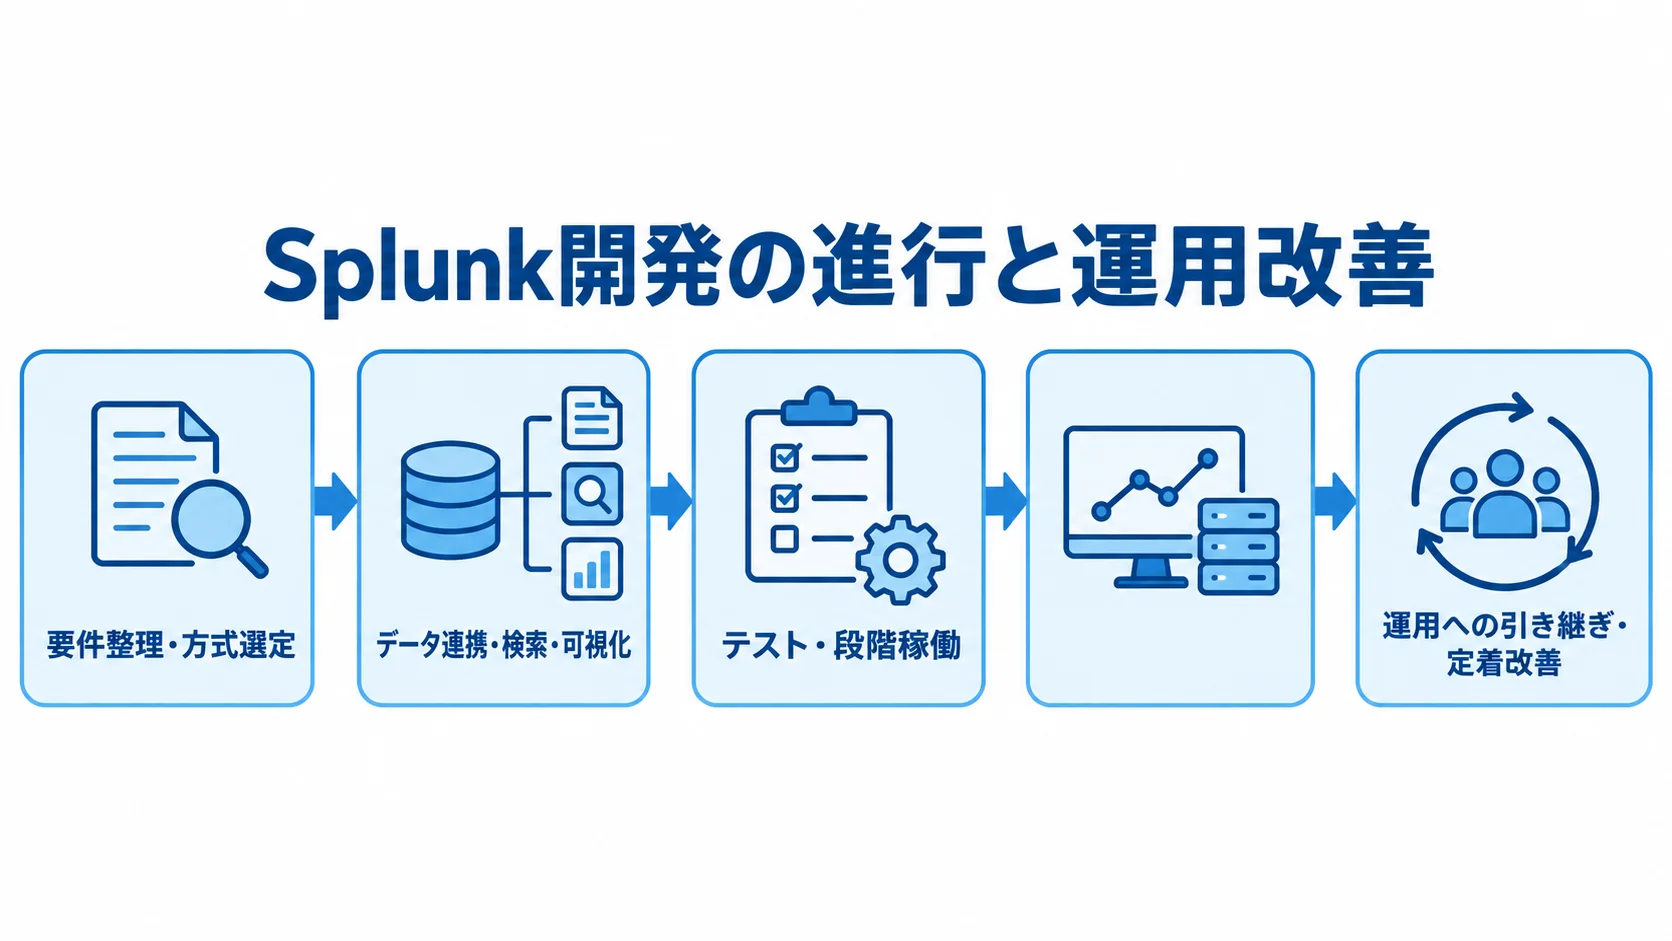
Splunk開発では、データの品質、検索のしやすさ、検知後の運用までを一つの流れで設計します。6つの段階それぞれで、納品物と判断基準を決めておくと、後工程で手戻りしやすい論点を前倒しで整理できます。
フェーズ1:要件整理で決める目的・KPI・ログ範囲
最初に、解決したい業務課題を一文で定義します。「Splunkを導入する」こと自体を目的にはしません。
- 課題をKPIに落とし込み、必要なログを決める
- ログソース台帳を作り、対象範囲を絞る
KPIの例は、平均復旧時間や重大アラートの検知時間、監査調査時間、誤検知です。各KPIには現状値と目標値を記し、測定方法、責任者、評価時期も決めておきます。
台帳は、対象範囲を絞るための材料になります。まず、システム名、所有部署、環境を記します。
続けて、形式、平均・ピーク量、発生頻度を書き込みます。最後に、個人情報・認証情報や保存期間、接続方式、欠損時の扱いも加えます。
ログを選ぶときは、業務上の重要度、障害・不正検知への利用、検索頻度を見ます。さらに、取込前のマスキングの可否や停止時の代替手段も確かめます。全ログを無条件で対象にすると費用と検索ノイズが増えるため、対象は絞り込みます。
フェーズ2:製品・導入方式・支援範囲の選定
CloudとEnterpriseのどちらにするかと、プレミアムソリューションや導入パートナーの支援範囲を、要件に照らして選びます。
- Cloud:運用人材が少なく、早期稼働を優先
- Enterprise:データ所在地やネットワーク分離を重視
- 支援範囲:契約後の設計・構築・教育・運用を確認
既存の監視製品やSOC、Cisco製品との接続条件も確かめます。さらに、クラウド基盤や社内認証基盤とのつながりも見ます。CloudかEnterpriseかは、こうした接続条件も含めて判断します。
比較表には、対象ログ、平均・ピークGB/日、同時検索数を並べます。続けて、保持期間、リージョン、SLAも書き込みます。さらに、バックアップや障害窓口、内製移管、24時間運用も入れます。
販売やライセンス契約だけの会社と、設計から運用改善まで担うSIerとでは、役割が違います。見積書で、どこまでを誰が受け持つかも比べます。
フェーズ3:データ連携・検索・可視化の設計開発
まず、ログの入力と正規化、インデックスを設計します。続けて、検索、画面、アラートを設計します。権限、監査、保持・アーカイブも、同じ流れのなかで扱います。
- Universal Forwarder、Heavy Forwarder、HTTP Event Collectorなどで入力する
- 代表データで検索、ダッシュボード、アラートを作る
- 納品物の所有者とレビュー担当を決め、版管理する
各データのタイムスタンプやホスト、ソースを揃えます。さらに、イベントタイプとフィールド名も揃えます。形式がそろっていないと、検索のたびに変換が必要になり、運用の負荷が高まります。
代表データには、サーバーや認証、ネットワーク、業務アプリのログを使います。標準アプリやSplunkbaseのアドオン、Dashboard Studioを優先し、企業固有の判断ロジックを追加します。
独自画面は、必要なものだけを作って保守性と導入速度を両立させます。SPLや保存済み検索、データモデルは、リポジトリなどで版管理します。さらに、画面とアラートも版管理の対象にします。
フェーズ4:データ・性能・セキュリティのテスト
画面が表示されるだけでなく、必要なイベントが届き、正しい意味で検索できるかを確かめます。
- 連携:遅延・重複・文字コード・時差・欠損・復旧の検証
- 検索:通常・障害・攻撃のサンプルでの件数と検知時間
- 性能・安全:ピーク負荷、権限、暗号化などの確認
性能面では、平均だけでなくピーク時の取り込み量も測ります。同時検索数や複雑な相関検索の負荷、画面の更新間隔も確かめます。
連携では、タイムゾーンやフィールド抽出、転送停止からの復旧も検証します。
権限まわりでは、RBACやSSO・MFA、管理者権限を確認します。さらに、監査ログやネットワーク経路、秘密情報のマスキングも確かめます。個人情報を含む場合は、テスト用データを使います。
テストでは、本番データをそのまま複製しません。受入基準は、検索できるかどうかよりも、担当者が何分以内に原因候補を絞り、手順に移れるかで定めます。
フェーズ5:段階的な稼働と運用への引き継ぎ
全社のログを一度に移さず、優先度の高いサービスや認証基盤から始めます。
- データ到着・検索精度・通知・エスカレーションの判定
- バックアップと切り戻し、ライセンス消費量の確認
- 引き継ぎ会での、担当者による操作の実技テスト
夜間や休日の障害を想定し、一次判断者と、アプリ・セキュリティ担当への連絡条件をRunbookにまとめます。納品物には、構成図、台帳、SPL・画面・アラート・権限の一覧を含めます。さらに、保持期間や障害手順、問い合わせ先、変更手順も入れます。
担当者が検索を読めないと、運用が属人化します。そのため、引き継ぎ会では、ログ追加やアラートの一時停止、原因調査の検索を実行できるかを確認します。
フェーズ6:利用状況に基づく定着・改善
稼働後は、取り込み量、検索状況、アラート数と対応を月次で確認します。さらに、利用者と復旧時間も見ていきます。
- 検知:アラートの無視や重要ログの不足の見直し
- 利用:未使用の検索や画面の整理
- 容量:フィルタ・保持・アーカイブ・検索の改善
運用担当者にはSPLの研修を行います。あわせて、障害、セキュリティ、アプリの各担当者が同じ画面で判断できる体制を整えます。
改善会では、KPIや、検知から対応までの時間、誤検知を確認します。さらに、未対応アラートを確かめ、権限を洗い出します。検索やルールの変更も見ます。
Ciscoは2024年3月18日にSplunkの買収を完了し、ネットワークとセキュリティ・オブザーバビリティを組み合わせる方針を示しています(出典: Cisco「Cisco acquires Splunk」、2026年8月確認)。
Cisco製品を利用する企業は、契約窓口やロードマップを契約書で確認します。さらに、連携範囲や移行・ロックイン条件も確かめます。
Splunkのシステム開発の費用相場と内訳
ライセンスやサブスクリプションの料金は、費用の一部です。費用は、データ量、検索負荷、保持期間で大きく変わります。
さらに、CloudかEnterpriseか、製品の違いも費用に関わります。加えて、連携数や画面・アラート数、保守・教育の範囲も影響します。
Enterprise SecurityやITSIの有無、検索の回数と複雑さも、費用を左右します。
公式価格は、SVC、vCPU、環境によりGB/日を基準に見積もる形で、日本円の一律リスト価格ではありません。そのため、以下に示す金額は検討レンジで、公式定価や契約金額ではありません。
規模別の初期費用・期間の目安
小規模のPoCや部門監視は、ログソース5〜20種類と数GB/日未満が対象です。画面は標準の数枚、アラートは数本を想定します。
中規模の本番導入は、20〜100種類、10〜100GB/日程度のデータを対象にします。権限や相関検索、通知の設定に加え、移行や運用手順も含みます。
大規模なSOCや全社のオブザーバビリティでは、複数拠点や複数クラウド、100GB/日超を含む場合があります。そのほか、冗長化や長期保管、24時間運用も入ることがあります。
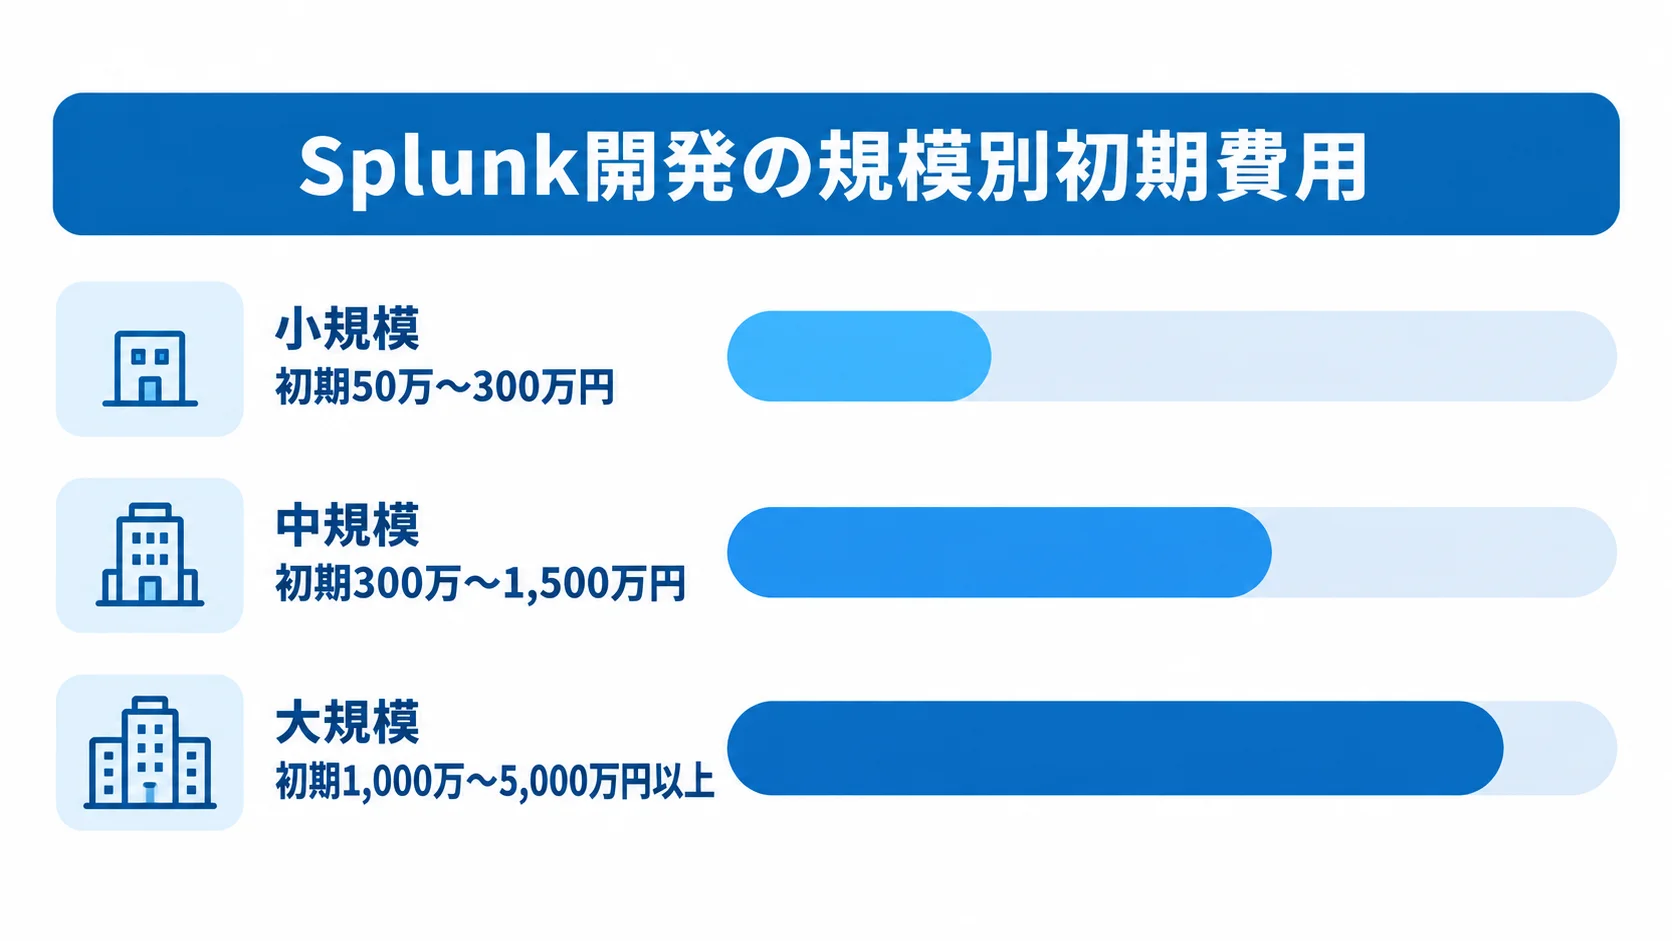
規模別のレンジは、対象範囲と初期費用・期間・年間総額をそろえて比べます。中規模の年間総額は、ライセンスやクラウドの利用料、構築に、教育と保守を加えた検討値です。
- 小規模:初期50万〜300万円、期間2〜6週間
- 中規模:初期300万〜1,500万円、期間2〜6か月、年間500万〜3,000万円
- 大規模:初期1,000万〜5,000万円以上、期間6〜12か月以上、年間3,000万〜1億円超のケース
小規模では、ライセンスやクラウドの利用料は別途かかります。月額10万〜50万円程度を仮置きする場合がありますが、契約額は個別見積もりで決まります。
大規模を含め、各レンジは要件に基づく概算です。ただし、実額を断定するものではありません。
見積でのライセンス・構築・運用費の内訳
費用を比較しやすくするため、見積書では費目を作業や運用の単位に分けて確認します。
- 利用料:Splunkのライセンスまたはサブスクリプション
- 基盤:クラウド、ストレージ
- データ連携・処理:ForwarderやHEC、正規化、マスキング、ルーティング
- 開発:SPL、ダッシュボード、アラート、SIEM・ITSIコンテンツ
- 導入後まで:テスト、移行、教育、保守、監視、改善
Cloudの取込量ベース価格には、90日分相当のストレージが含まれます。追加分は別途相談になります(出典: Splunk「Splunkプラットフォームの価格に関するFAQ」、2026年8月確認)。
保存期間を延ばす場合は、保管方法と追加費用を見積書で確かめます。
2025年1月のIIJ資料には、Splunk Cloud Platformを使うデータ可視化サービスのログ容量追加オプションが載っています。月額29万円、50万円などの料金例が示されています。
この料金はIIJサービスのもので、Splunk単体の標準価格ではありません。一方で、業務システムでは保守費を初期費の年15〜25%程度とする考え方もあります。
Splunkでは、ログ量や検索負荷、アラートの見直しが発生します。そのため、固定率だけで保守費を決めないようにします。
Splunkのシステム開発の見積もりで確認する点
製品名だけを伝えて見積もりを取ると、会社ごとに前提が違い、比べられません。そこで、RFPや依頼書に必要条件を書き、同じ前提で複数社の提案を受けます。
依頼書には、目的と対象システム、ログ量・ピーク、保持期間を記載します。続けて、検索利用者、必要画面、アラートを書き込みます。最後に、セキュリティ要件、稼働希望日、内製化範囲を添えます。
価格だけでなく、納品物と、どこまでを誰が受け持つかも比べます。見積もりでは、量・期間・検索負荷を確かめます。さらに、内製化の範囲や個人情報・将来費用も見ます。
ログ量・保持期間・検索負荷の数値による提示
見積条件は、ログ容量、保管期間、検索の負荷に分けて数値にします。
- ログ量:平均・ピークGB/日、イベント数、圧縮前後、増加率、接続予定
- 将来容量:10GB/日でも年30%増なら3年後を見積もるか決める
- 保管・利用:検索可能期間、アーカイブ期間、利用人数と頻度
- 検索負荷:同時利用者、画面更新、定時レポート、相関検索、ピーク時間
- 処理能力:同じ100GB/日でも、検索頻度により必要量が変わる
Splunk公式FAQでは、ワークロードベースはSVCやvCPU、取込量ベースは1日あたりのインデックス容量を基準としています(出典: Splunk「Splunkプラットフォームの価格に関するFAQ」、2026年8月確認)。
見積書に書く納品物と内製化の範囲
見積書には、納品物と、自社で運用できるようにする作業の範囲を明記します。
- 設計・設定:基本設計、構成図、台帳、フィールド・インデックス、SPL、画面、アラート、権限
- 導入・教育:テスト計画と結果、移行計画、Runbook、教育資料
- 検収条件:画面・アラート数、検知条件、通知先、対応手順、レビュー回数
- 内製化の到達点:自社でログ接続、SPL修正、画面変更、誤検知調整ができる
「設定一式」や「導入支援一式」と書かれていると、何が完成したかを確かめられません。
見積もりには、設計レビューやペア作業、運用訓練を含めます。加えて、問い合わせ期間も入れます。
契約後は、ライセンス更新やアップグレードの責任を確認します。そのうえで、障害対応やアドオン更新の責任も確かめます。
個人情報・アラート過多・将来費用のリスク確認
見積もりでは、個人情報の取扱い、アラート運用、将来の追加費用を分けて確認します。
- 個人情報:目的、対象項目、マスキング・匿名化、権限、保存・削除を定める
- 委託・保管:委託先・再委託先、リージョン、国外取扱いをRFPと契約に記す
- アラート:重大度、担当、一次対応、抑制、時間外連絡先、誤検知評価を決める
- 将来費用:平均・ピーク量、増加率、保持年数、検索可能期間で試算する
ログには、ユーザーIDやメールアドレス、IPアドレスが含まれることがあります。さらに、リクエストパラメータや認証情報、顧客番号なども入ることがあります。個人情報を含む場合は、その取扱いを決めます。
個人情報保護委員会のガイドラインは、技術的安全管理措置の例として、アクセス制御や利用者の識別・認証を挙げています。さらに、ログの定期分析や通信暗号化も例に入っています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年8月確認)。法令遵守は、利用企業側で設計と運用を行って初めて成り立ちます。
見積段階で全データの保持や全件のリアルタイム通知を前提にすると、ライセンス、ストレージ、運用工数が膨らみます。アラートは、数を増やせばよいとは限りません。
平均・ピークのログ量や増加率、保持年数、検索可能期間を変数にして試算し、追加費用の条件を確かめます。
よくある質問(FAQ)
費用や期間は、ログ量や検索負荷、対象範囲によって変わります。最終的な金額は、自社の要件をもとに見積もります。
Splunkはゼロからシステム開発する製品ですか?
Splunkは、データ収集や検索、分析を組み合わせ、可視化や通知までを担うプラットフォームです。独自のログ分析製品をゼロから作るためのものではありません。
主な作業は、ログ設計、データ連携、SPLです。さらに、画面やアラート、権限、運用設計も行います。必要に応じて、周辺連携や追加開発も行います。
Splunkの導入にはどのくらいの期間がかかりますか?
小規模PoCは2〜6週間、中規模本番導入は2〜6か月、大規模な全社基盤やSOC連携は6〜12か月以上が目安です。
期間は、ログ数や既存環境、セキュリティ審査によって前後します。受入テストや24時間運用設計によっても変わります。短納期の場合でも、代表データのPoCと引き継ぎ時間は確保します。
Splunk CloudとSplunk Enterpriseはどちらを選べばよいですか?
運用負担を抑えて早く使いたいならCloudが候補です。一方、データ所在地やネットワーク分離、構成、バックアップを細かく管理したいならEnterpriseが候補になります。
選ぶ際は、運用人材や接続方式、検索負荷を評価します。そのほか、保存要件や既存環境も見ます。判断が難しい場合は、同じデータでPoCを行い、費用と運用負荷を比べます。
まとめ:Splunkの段階導入と運用定着までの設計
製品の機能を比べる前に、障害対応やセキュリティ監視、監査、オブザーバビリティのうち、どの課題を解くかを決めます。
要件整理から始めて、選定、設計開発、テスト、稼働を経て定着まで、一つの流れでつなぎます。そのうえで、ログやデータ量、保持期間を明確にします。さらに、検索負荷や個人情報、運用責任も定めます。
発注前に確認する5つのチェックポイント
発注前には、提案の内容を次の5点と照らし合わせます。
- 目的:KPIと対象ユースケースの決定
- 容量:平均・ピークGB/日と保持期間の把握
- 方式:CloudとEnterpriseの選定理由の整理
- 委託:納品物、テスト、内製化範囲の見積書への記載
- 安全・運用:マスキング、権限、暗号化、監査、体制の取り決め
「ログ収集」そのものを目的にせず、稼働後に検索とアラートを改善する担当者も、社内で合意しておきます。
小さく始めるPoCでは、機能の確認だけでなく、実データで検索・検知・運用が成り立つかを確かめます。
結果をもとに、本番のログ範囲とライセンス指標を見直し、保持期間や必要な支援も再見積もります。
段階的に対象を広げると、費用の膨張や使われない画面を防ぎやすくなります。
▼全体ガイドの記事
・Splunkのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。