
SSO開発会社を比べるときは、対応技術、対象システムの構成、運用支援の3点を比べて選びます。この3点が自社の環境に合うかで、認証基盤の作りやすさが変わります。
取り上げるのは6社の得意領域、選定時の確認項目、費用の目安です。全体像は、シングルサインオン(SSO)開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・シングルサインオン(SSO)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
シングルサインオン(SSO)のパートナー選びが重要な理由
SSOは、一度の認証で許可された複数の業務システムやSaaSへ再ログインせずにアクセスできる仕組みです。
認証の入口を一つにまとめるほど、IdPのアカウントが不正に使われたときの影響も大きくなります。そのため、認証強度や権限の設計に加えて、ログや障害時の復旧まで考えておく必要があります。
適切なパートナー選定が成否を分ける理由
SSO導入では、SaaSの設定だけで済まず、既存環境の棚卸しや認証設計が必要になる場合があります。そのため、既存アプリや利用者の管理課題を把握し、認証方式と導入支援の範囲を先に整理しておくことが求められます。
- 既存環境:独自認証アプリ、クライアントサーバー型、共有ID、退職者アカウント、部門ごとの権限。
- 導入支援:対象の棚卸し、認証方式の選定、既存アプリ改修、利用者展開。
- 接続方式:新規Webアプリや顧客向けサービスではOIDCを第一候補にし、企業向けSaaSや古いIdPではSAMLも確認。
Microsoft Learnの2026年6月更新の解説でも、新しいSaaSやクラウドネイティブアプリにはOIDCを選ぶ整理が示されています。一方で、レガシーIdPや企業調達でSAMLが必要な場合は、SAMLを選ぶとされています(出典: Microsoft Learn「SAMLとOpenID Connect」、2026年)。
両方の方式を使う前提で設計できる会社なら、将来の接続先も増やしやすくなります。
発注前に確認すべきポイント
相談の前に、利用者とシステムの範囲、認証やアカウント管理の現状を、発注側で整理しておきます。
見積もりやPoCで難易度と追加費用をつかむには、条件をそろえて比べることが欠かせません。
- 対象範囲:従業員数、アプリ数、利用者の種類、AD・人事システム、退職時の停止手順。
- PoC対象:SAMLアプリ、新規OIDCアプリ、フォーム認証のみの古いアプリ。
- 見積項目:初期設定、アプリ連携、既存アプリ改修、MFA端末登録、データクレンジング、利用者教育、保守。
SaaSが10本あっても、すべてがSAMLに対応しているとは限りません。また、ライセンス料金だけで比べると、導入後の権限棚卸しやログ監視の工数を見落とす恐れがあります。
判断するときは、3年または5年のTCO(総所有コスト)で比べることが大切です。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaはコンサルティングから開発まで一気通貫で支援する企業です。IT事業会社として社内DXを推進した経験を活かし、ビジネス成果とシステムの定着までを支援します。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。また、企業の業務要件に合わせて柔軟に対応できる体制を整えています。
特徴と強み
riplaは、SSOを認証製品の設定だけでなく、業務システム全体の改善として捉えています。
現場へのヒアリングでは、利用者が各システムを使う場面や、異動・退職時に止める権限を整理します。そのうえで、IdP、既存システム、業務フローをつないだ設計を検討できます。
導入する製品をまだ決めていない企業でも、要件整理の段階から相談できます。
得意領域と向いている企業
複数の業務システムをまたいでIDと権限を整理したい企業や、導入後の定着まで支援を受けたい企業に向いています。
riplaでは、まずは3〜5本のSaaSから始め、社内Webアプリや人事連携へ広げる段階導入も検討できます。
問い合わせの際は、SAML、OIDC、SCIM、MFAの対応方針を確認します。導入後の運用支援がどこまで含まれるかも、あわせて聞きます。
SCSK株式会社|複数製品を組み合わせた統合認証基盤
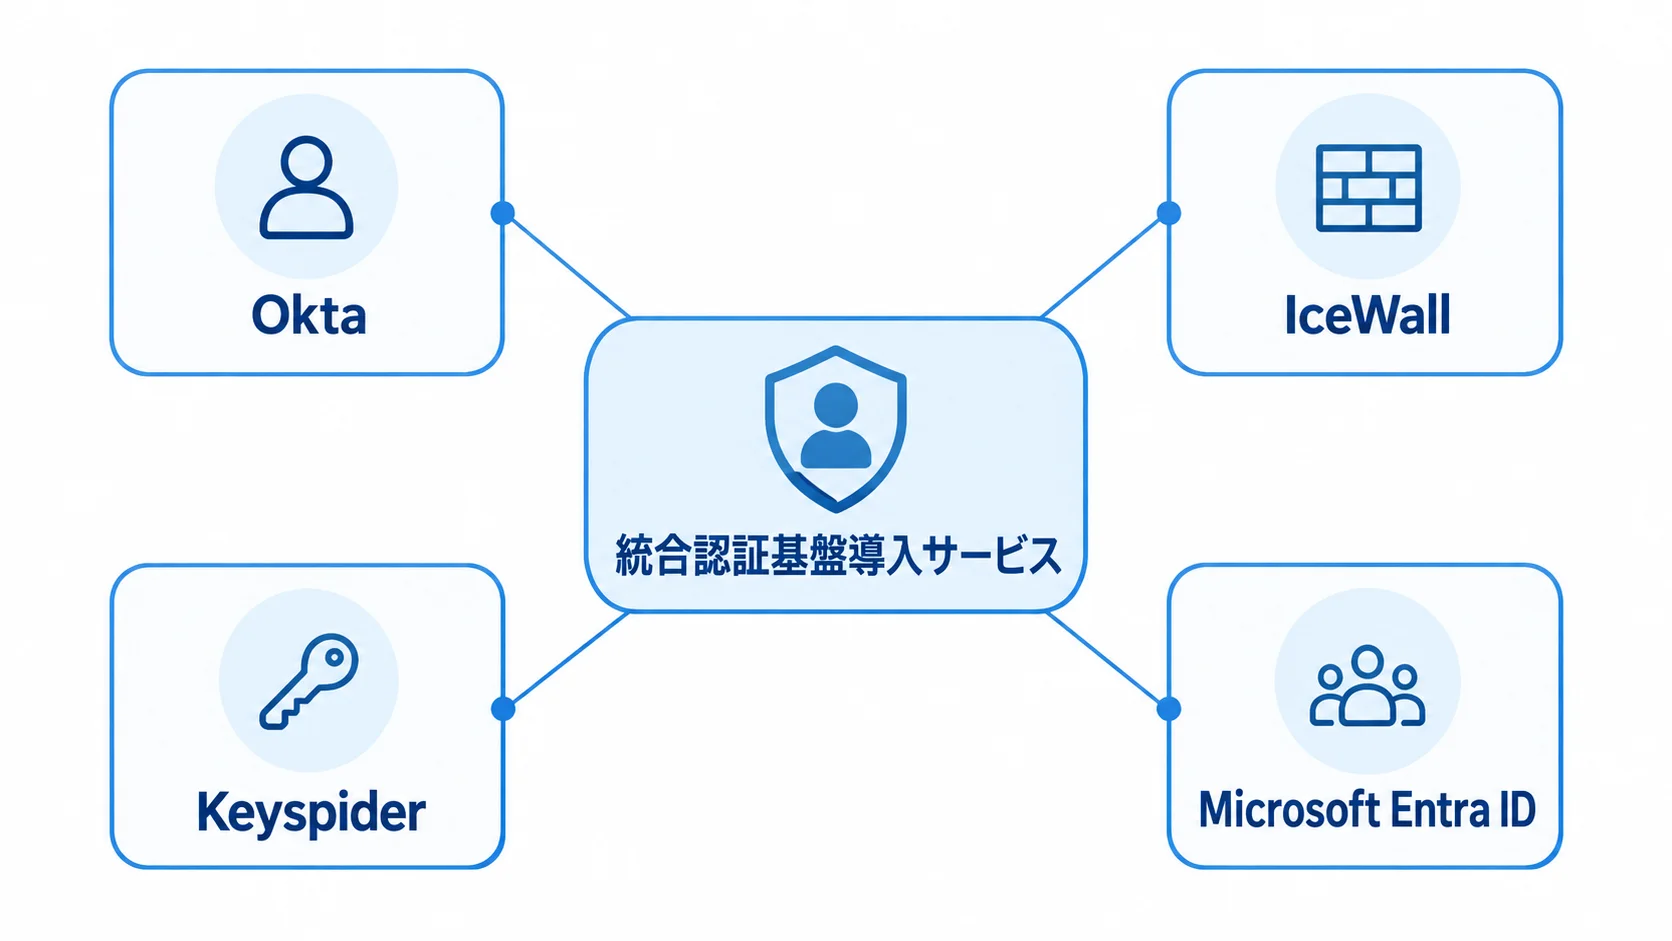
SCSK株式会社は、Okta、IceWall、Keyspider、Microsoft Entra IDなどを組み合わせた統合認証基盤導入サービスを提供しています。
SSOに加えて、ID・権限管理やMFAを一つの基盤として整理したい企業が候補になります。棚卸しやプロビジョニング、アクセスログも同じ基盤で扱いたい場合に適しています。
特徴と強み
SCSKの公式ページでは、統合認証基盤について、20年超のグローバル運用経験、10年超の構築・保守実績、1,000万超のユーザー対応を掲げています(出典: SCSK「統合認証基盤導入サービス」、2026年8月確認)。また、製品を一つに固定せず、クラウドSSO、オンプレミス向けSSO、ID管理製品を環境に応じて組み合わせられます。
得意領域と導入事例
複数拠点やグループ会社を含む大規模基盤、クラウドとオンプレミスが混在する環境、導入後の運用も委託したい企業に向いています。
公式ページには、10万名以上の全労済、4万名以上の明治大学、8,000名以上のJCOMの導入事例があります(出典: SCSK「統合認証基盤導入サービス」、2026年8月確認)。
自社と同じ規模の実績があるかは、対象アプリごとの連携方法とあわせて確かめます。
株式会社NTTデータ|既存Webシステムへの段階導入
株式会社NTTデータは、SecureJoinやVANADIS SSO Web Editionなどを展開しています。既存のWebシステムにSSOを組み込みやすいソリューションです。
ただし、SecureJoinはNTTデータ先端技術株式会社へ移管されたとの注記があります。問い合わせの際は、現在の提供主体、保守範囲、後継製品の方針を確認します。
特徴と強み
SecureJoinは、Active Directoryとの連携、統合Windows認証、既存業務システムの認証機能との連携に対応します。
SecureJoinは、リバースプロキシ方式や証明書・ICカードなどの認証も利用できます。
大幅な改修が難しい場合でも、認証方式とネットワーク構成を踏まえて適用方法を検討できます。また、クラウド連携にも対応しており、社内システムからSaaSへ移行中の企業にも適しています。
得意領域と向いている企業
一斉更改を避け、優先順位を付けてSSO対象を広げたい企業に向いています。
公式ページでは、SSOエージェントを導入した業務システムから段階的に対象を広げられ、対象外のシステムとの混在も可能と説明されています。
見積もりの段階では、エージェントの導入単位と冗長化を確認します。証明書更新や障害時の切り戻しも、あわせて見ておきます。現在の保守会社との役割分担は、明確にしておく必要があります。
日本電気株式会社(NEC)|大規模なID管理と認証強化
日本電気株式会社(NEC)は、WebSAM SECUREMASTERなどのID・認証ソリューションを提供しています。同製品は、社内のオンプレミス業務システムと外部パブリッククラウドのID情報、認証・認可情報を統合管理し、SSOを実現するソフトウェアです。
既存インフラを活かしながら、ID管理とアクセス制御を強化したい企業が検討しやすい候補です。
特徴と強み
WebSAM SECUREMASTERの主な機能と運用面の確認事項を整理します。
- ID管理:ID・認証・認可情報を一元管理し、業務システムへのアクセスを制御。
- 製品更新:NECは2026年3月31日にVer8.9をリリース。
- 認証強化:生体認証や顔認証とSSOを組み合わせて相談可能。
長期の運用では、バージョン更新や保守の状況も確かめておく必要があります(出典: NEC「WebSAM SECUREMASTER 最新情報」、2026年8月確認)。
得意領域と向いている企業
多数の利用者や複数拠点があり、オンプレミスとクラウドを一つの方針で管理したい企業に向いています。
官公庁や大企業に近い厳格な認証、監査ログ、アクセス制御が求められる場合は、既存認証局、ネットワーク分離、端末認証の条件を要件定義で伝えておきます。
大規模な構成では、ライセンスのほかに冗長化や運用監視の費用も含めて確認します。
株式会社日立ソリューションズ|業務アプリとクラウドを横断する認証基盤
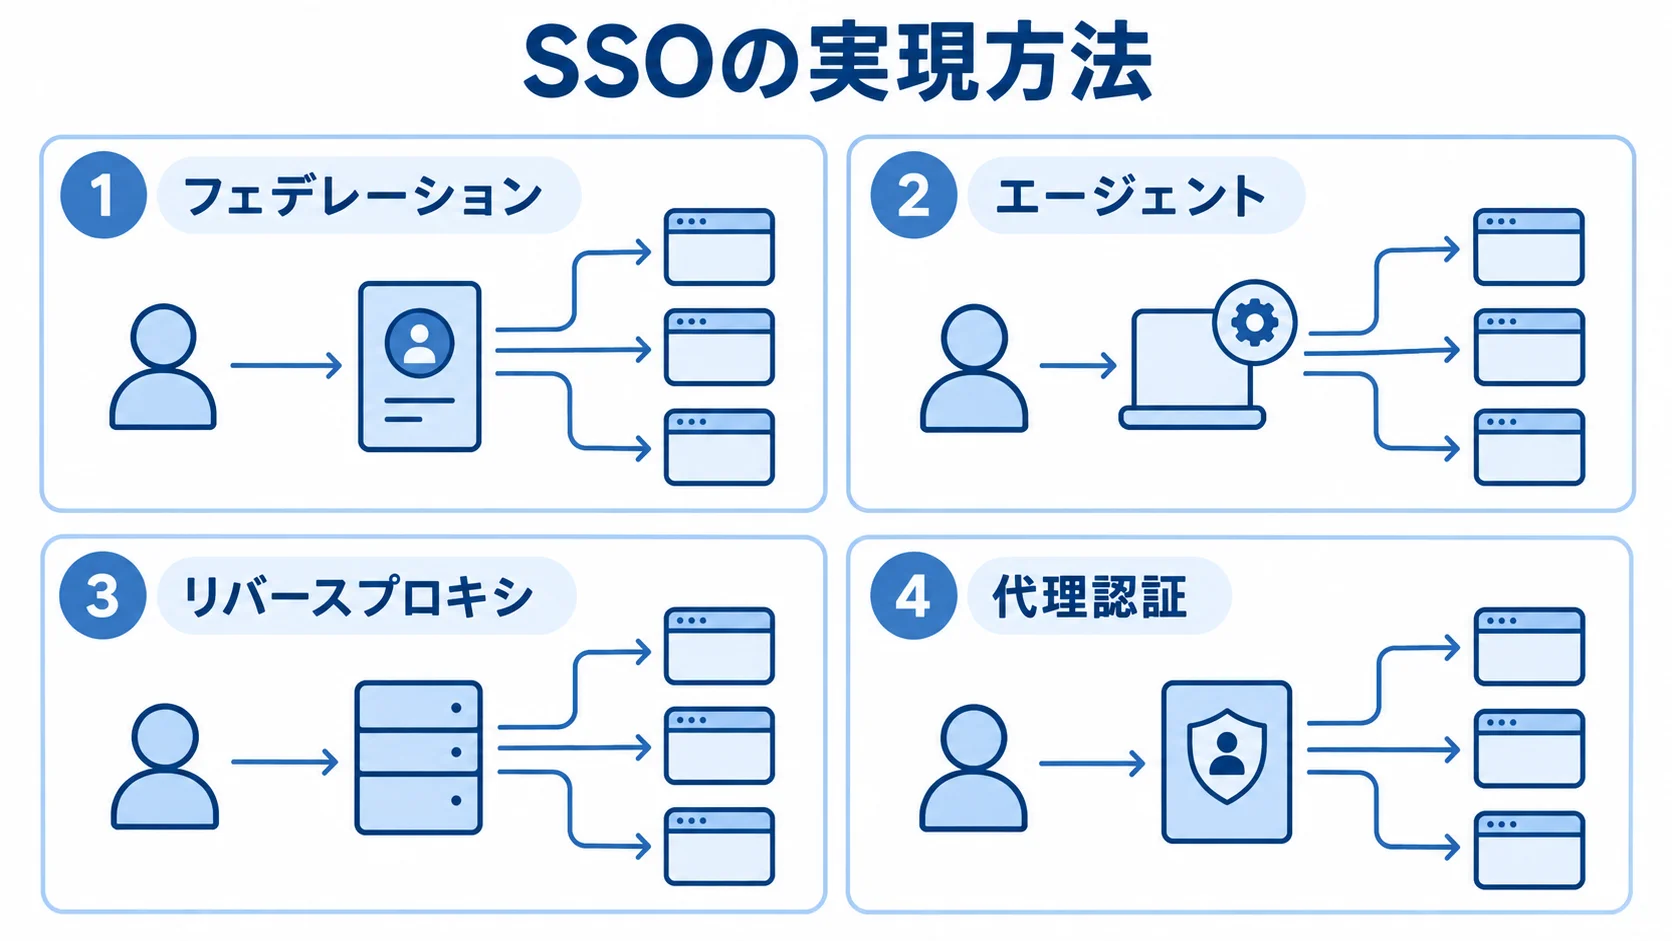
株式会社日立ソリューションズは、ID管理やSSO・フェデレーションを含む統合認証・アクセス管理を支援します。認証強化や特権ID管理も、その支援範囲に入ります。
クラウドやモバイルに加えて、既存のオンプレミス環境にも認証基盤を適用できます。システムを追加しやすい構成を提案する会社です。
特徴と強み
日立ソリューションズは、SSOの実現方法として4つの方式を説明しています。フェデレーションとエージェントのほか、リバースプロキシと代理認証もあります。
方式によって、アプリ改修が必要かどうかや、端末へのエージェント導入の要否が変わります。認証サーバーの負荷や古いアプリへの適用可否も、方式ごとに異なります。
そのため、SAML対応の有無で判断しにくい案件にも適しています。IDの登録・削除や、アクセス権の一元管理、認証強化も組み合わせられます。
得意領域と向いている企業
業務アプリの改修を抑えたい企業や、クラウドと社内システムのアクセス管理を統合したい企業に向いています。
パスワードだけに依存しない認証を導入したい企業も相談できます。また、2026年にはOkta Customer IdentityやWorkforce Identityに関する取り組みも公表されています。
従業員向けと顧客向けを分けて相談する場合は、対象ユーザーや月間アクティブユーザーの数を整理します。同意管理や可用性の要件も、あわせて整理しておきます。
富士通株式会社|IDaaSからパスキーまで幅広い提案
富士通株式会社は、Identity and Access Managementを提案しています。IDaaSやSSO、ID管理のほか、端末向けMFAやオンライン生体認証も含まれます。
利便性、管理者の運用負荷、認証強度を同時に見直したい大規模組織にとって、検討しやすい会社です。
特徴と強み
富士通の公式説明では、SSOサービスは認証とアクセス制御を統合し、MFAでセキュリティを高める構成です。
ID管理サービスは、複数の業務システムへユーザー情報を自動で配布します。また、入社・異動・退職に伴う管理負荷の軽減を支援します。
パスキー(FIDO)は、パスワードレス認証を実現する選択肢として案内されています(出典: 富士通「Identity and Access Management」、2026年8月確認)。
得意領域と向いている企業
認証基盤を選ぶ際の適合性と、パスキーを段階導入する際の確認事項を整理します。
- 向いている企業:Microsoft 365や複数の業務システムを使い、クラウド認証基盤と既存インフラをまとめて運用したい企業。
- パスキー導入:対象者、対応端末、回復手段、管理者の緊急アクセスを決め、段階的に検証します。
Google Developersは、パスキーにフィッシング耐性があると説明しています。その理由は、Webサイトやアプリの身元に紐づくためです(出典: Google for Developers「Passkeys」、2025年5月)。
シングルサインオン(SSO)パートナー選びのポイント
会社を評価する際は、製品名の多さよりも、自社の認証方式と運用課題を解決できるかを見ます。
従業員向けのWorkforce IAMと顧客・会員向けのCIAMでは、ユーザー数の数え方や登録・退会の扱いが異なります。外部IdP連携や同意管理、ブランドに合わせた画面設計も、両者で扱い方が違います。そのため、相談先がどちらを主に扱うかを確認します。
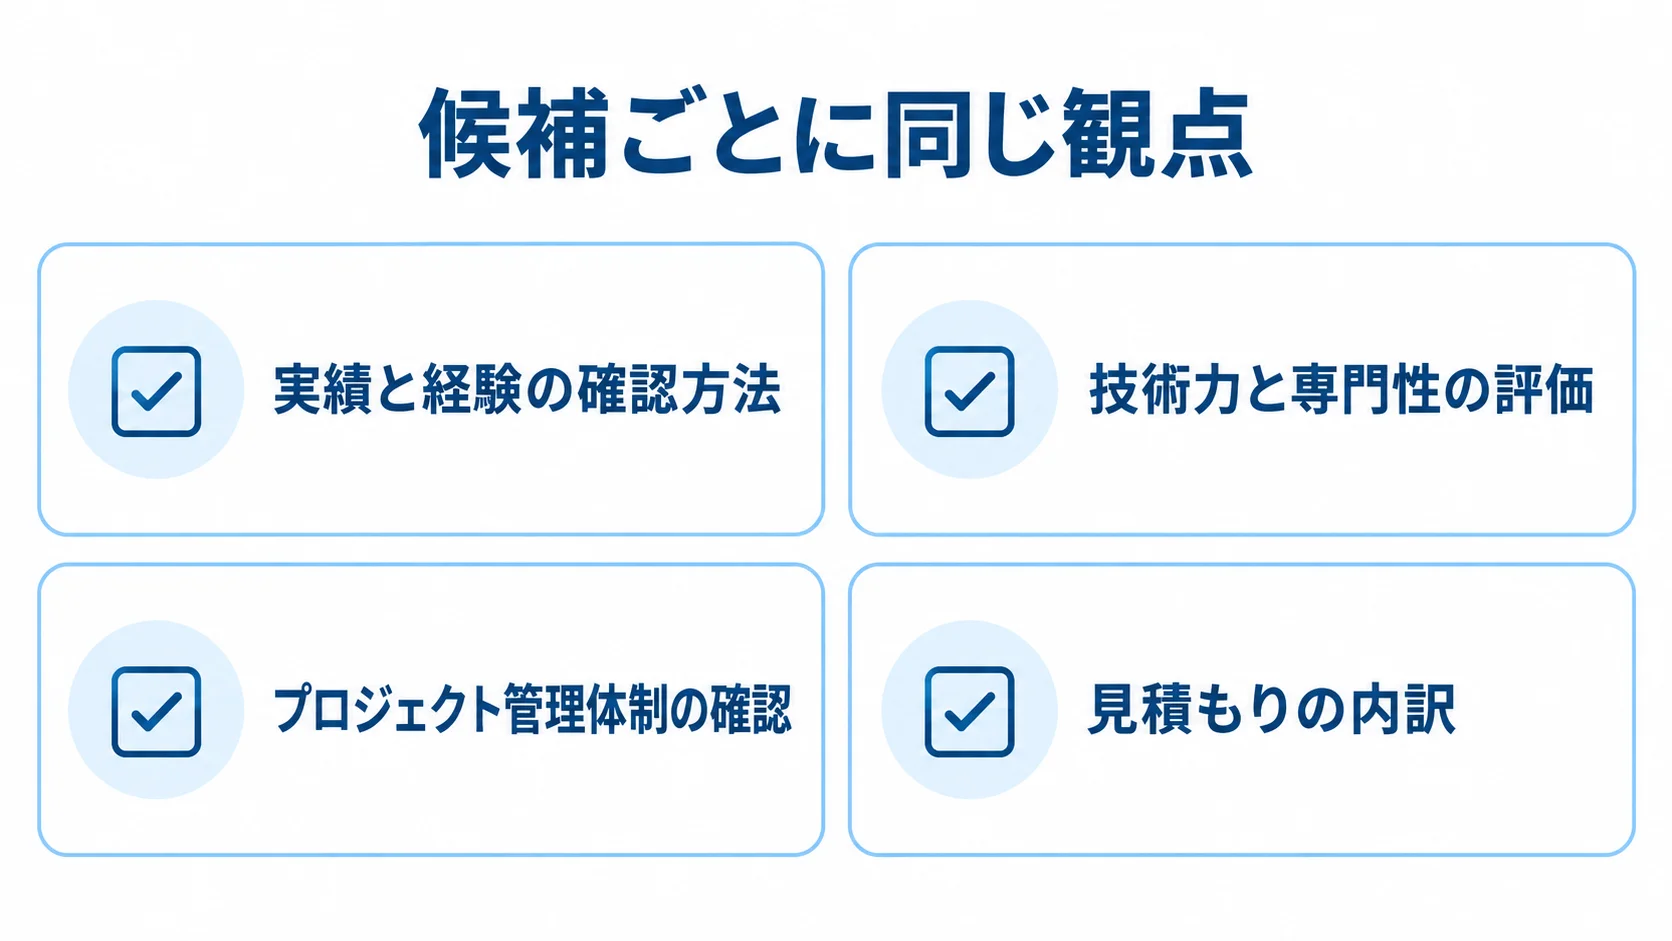
実績と経験の確認方法
導入件数だけでなく、従業員数や構成が自社に近い事例を見ます。規模や対象者によって必要な設計が変わるためです。
事例を比べるときは、自社と条件をそろえて見ていきます。
- 規模・構成:従業員数が100人なのか5,000人なのか、SaaS中心かオンプレミス混在か。
- 対象サービス:顧客向けか。同業・同規模の事例で対象アプリ数やプロトコルは何か。
- 導入・運用:MFA、SCIM、人事連携、移行期間、導入後の運用体制。
ログイン問い合わせが減った事例でも、自社に同じ効果があるとは限りません。
共有IDの廃止や権限の棚卸しが必要な場合もあります。そのときは、現状のパスワードリセット件数やアカウント発行時間、退職者の停止時間を測り、導入後の目標値を決めておきます。
技術力と専門性の評価
技術力は、各認証・認可方式を用途に応じて使い分けられるかで判断します。
- SAML:企業向けSaaSや既存システムで広く使われます。
- OIDC:新しいWebアプリ、SPA、モバイルアプリに適しています。
- OAuth 2.0:APIへのアクセス認可を扱い、ログイン認証そのものとは異なります。
また、MFAに加えて、フィッシング耐性や条件付きアクセスを設計できるかを確認します。最小権限や監査ログの設計も、あわせて見ておきます。端末・場所・リスクに応じたアクセス制御や、証明書・秘密鍵の更新も確認項目です。
個人情報保護委員会のガイドラインでは、個人データを扱う情報システムの認証措置が示されています。その認証措置は、正当なアクセス権を持つ者であることを識別した結果に基づくものです(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)。
プロジェクト管理体制の確認
SSOは、認証基盤やネットワークが関わる横断プロジェクトです。人事や業務システム、現場も関わります。
提案の段階では、担当者と導入後の運用体制を確認します。
- 体制:全体責任者、アプリ連携担当、ベンダー間の役割分担。
- 運用:テスト、利用者告知、ヘルプデスク、障害時の連絡経路と切り分け。
- 小規模:50〜300人、SaaSが3〜10本なら100万〜300万円、1〜2カ月程度。
- 中規模:300〜1,000人でAD・人事連携、MFA、SCIM、権限設計を行う場合、300万〜800万円、3〜6カ月程度。
- 大規模:複数拠点等を含む場合、800万〜2,000万円超、6〜12カ月以上の可能性。
大規模案件には、複数拠点・複数ドメインやレガシー認証が含まれる場合があります。冗長化や段階移行が伴うこともあります。
ここで示した費用目安は、ライセンス費と端末費を含まない構築費です。金額は対象アプリ数で大きく変わります。
シングルサインオン(SSO)会社選びでよくある質問
SSOの会社選びでは、ライセンス価格や対応プロトコルを確認します。既存システム連携や導入後の運用も、あわせて確かめます。
SSOの導入費用はいくらですか?
構築費の規模別の目安と、別途かかるライセンス料金を見ておきます。
- 小規模構築:SaaS連携のみなら100万〜300万円程度。
- 中規模構築:ID連携や権限設計を含めると300万〜800万円程度。
- Okta Workforce Identity Starter:1ユーザー月額940円。
- Okta Workforce Identity Essentials:月額2,670円から。
Essentialsの年契約の最低額は24万円です(出典: Okta「プランと価格」、2026年8月確認)。総額は、ユーザー数やオプション、外部ユーザーの有無によって変わります。運用監視の範囲も、総額に影響します。
Microsoft 365を使っていてもSSO開発会社は必要ですか?
Microsoft 365の機能だけで足りる場合と、追加支援が必要な場合があります。
- 既存機能で対応:Microsoft Entra IDでSaaSのSSOを設定できる場合があります。
- 外部支援を検討:古いアプリ改修、複数IdP統合、自動無効化、権限設計、ログ監視、利用者展開が必要なら、開発会社やSIerへ相談。
Entra ID P1は、Microsoft 365 E3に含まれる場合があります(出典: Microsoft Security「Microsoft Entraのプランと価格」、2026年確認)。Business Premiumに含まれる場合もあります。まずは既存契約で対象になる機能を確認します。
SSOにすると一つのアカウントを突破されるリスクはありませんか?
SSOは認証の入口が集約されるため、IdPアカウントを守る設計が重要です。その対策として、MFAや条件付きアクセス、パスキーを組み合わせます。さらに、管理者権限の分離や異常ログイン監視、緊急用アカウントの管理も設計に含めます。
IdPだけが突破された場合でも、全システムへ入れる状態を避けます。導入後も、認証と認可を継続して管理する仕組みとして運用します。
まとめ
SSO開発会社を選ぶ際は、技術と費用、運用の条件を、各社の得意領域と照らし合わせます。自社の認証基盤に合う相談先を絞り込みましょう。
自社に合う会社を選ぶための結論
riplaは業務要件整理から開発・定着、SCSKは複数製品による統合認証、NTTデータは既存Webシステムへの段階導入を得意とします。また、NECは大規模ID管理、日立ソリューションズは複数方式の認証基盤、富士通はIDaaSやパスキーを含むIAMに強みがあります。
知名度で選ぶよりも、自社のアプリや利用者規模との適合性を見ます。既存インフラや運用体制との相性も、同じ基準で確かめます。
発注前にそろえる情報
候補を2〜3社に絞ったら、同じ条件で情報を提示します。
- 対象範囲:ユーザー数、アプリ数、SAML・OIDC・SCIMの利用予定、MFA。
- 運用条件:退職時の停止時間、ログ保存期間、5年TCO、導入後の運用体制。
製品の購入だけで済む案件と、業務システムを改修して認証基盤を作る案件は、分けて見積もります。切り戻し条件まで比べておくと、導入後の予算超過や運用負担を抑えやすくなります。
▼全体ガイドの記事
・シングルサインオン(SSO)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。