
シングルサインオン(SSO)の開発は、認証方式、利用者の範囲、IDライフサイクルの連携範囲を整理するところから始まります。そのうえで、仕組み、導入、費用、発注先、運用の順に検討を進めます。
こうして整理すると、利便性とセキュリティを両立する認証基盤の構築に役立ちます。
▼関連記事一覧
・シングルサインオン(SSO)開発の進め方/やり方/流れや方法/手法/工程/手順
・シングルサインオン(SSO)開発でおすすめの開発会社/ベンダー6選と選び方
・シングルサインオン(SSO)開発の見積相場や費用/コスト/値段について
・シングルサインオン(SSO)開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
シングルサインオン(SSO)の仕組みと全体像
SSOは、本人確認を認証の中心に集め、その結果を複数のアプリへ安全に伝える仕組みです。そのため、利用者はアプリごとにパスワードを入力せずに済み、管理者はアクセス権とIDライフサイクルをまとめて管理できます。
IdPとSPによる認証の分担
認証の担当は、IdPとSPに分かれています。そのため、連携のときに迷わないよう、それぞれの役割と処理を先に整理しておきます。
- IdP:本人確認とアクセス条件を確認し、認証情報を発行する役割。
- SP:サービスを提供し、認証情報を検証して、条件に合う利用者のアクセスを許可する役割。
- 認証の依頼:利用者がアプリを開くと、アプリがIdPへ認証を依頼する場面。
認証情報には、利用者を示す識別子やメールアドレスが含まれ、場合によっては所属グループやロールも入ります。
設計では、アプリへ渡す属性と、属性の変化に応じた権限の変え方も決めます。運用要件を満たすには、ログインの可否に加えて、ここまで設計しておく必要があります。
一度の認証が複数アプリへ伝わる流れ
利用者がアクセスしてから画面が表示されるまで、SSOの認証連携は次の順に進みます。
- 利用者がアプリへアクセスします。
- アプリがIdPへリダイレクトします。
- IdPがパスワードやMFA、端末、場所などを確認します。
- IdPが認証結果をアプリへ返します。
- アプリで属性と権限を確認し、画面が表示されます。
アプリ自身が認証情報を直接持たないので、各アプリにパスワードを保存する必要が減ります。
一方で、IdPの障害やアカウントの侵害は、複数のアプリへ影響する可能性があります。そのため、緊急用の管理者アカウントを用意しておきます。連絡経路や代替の認証手段、条件付きアクセスも備えておく必要があります。
SSOの種類とSAML・OIDC・OAuth・SCIMの違い
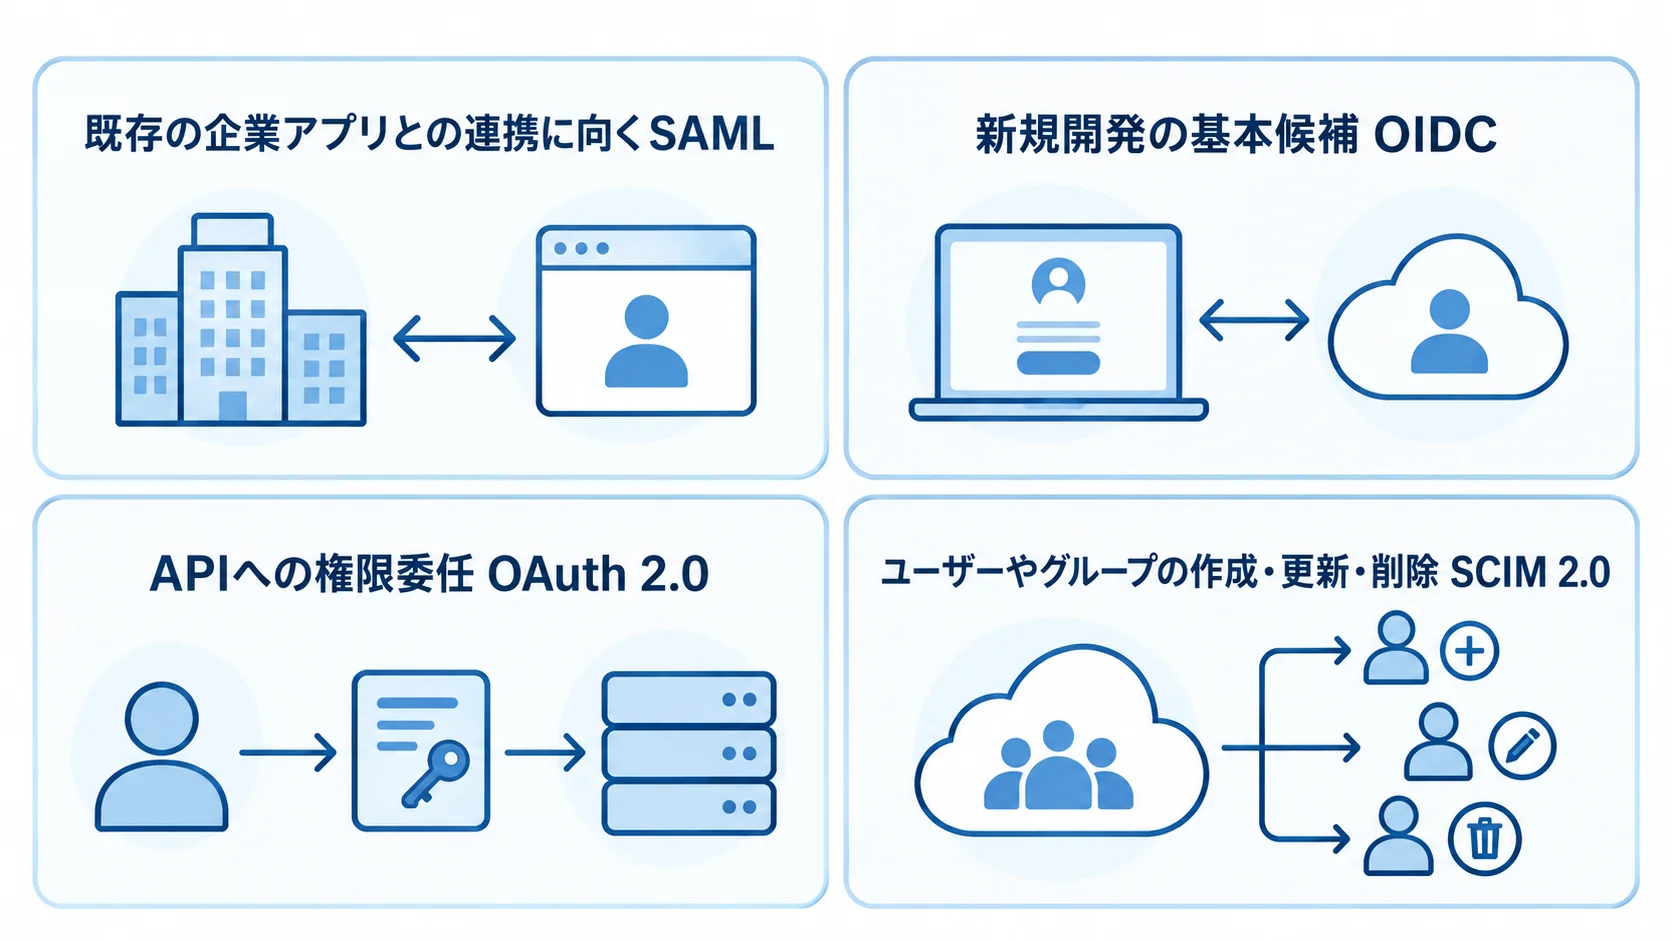
SSOの種類は、認証連携の方式と利用者の範囲から整理できます。従業員が社内のSaaSを使う場合はWorkforce IAM、顧客や会員がサービスを使う場合はCIAMとして、要件を分けて考えます。
利用者が違えば、同意管理や登録・退会の扱いも変わります。外部ID連携、可用性、費用の考え方も、利用者ごとに異なります。
既存の企業アプリとの連携に向くSAML
既存の企業アプリとSAMLでつなぐ場合は、適用先、アクセス検証、個別の設定、運用の記録の4点を押さえておきます。
- 標準と適用先:SAML 2.0は、XML形式のアサーションを交換するための標準です。既存の業務SaaSや社内Webアプリ、細かな属性連携で候補になります。
- アクセス検証:SPは、署名付きの認証情報を検証してから、アクセスの可否を判断します。
- 個別設定:証明書の期限と属性マッピングを確認し、Entity IDやACS URL、NameIDも押さえます。サービスごとに仕様も異なります。
- 連携表:認証方式やログアウト、証明書更新、グループ連携を記録し、エラー時にどこまでを誰が受け持つかも書き残します。
この記録があれば、移行後のトラブルを減らせます。
新規アプリに向くOIDCとOAuth、ID管理に使うSCIM
認証、APIへの権限委任、ID管理では、次のようにプロトコルを使い分けます。
- OIDC:新規開発の基本候補です。顧客や取引先がSAMLを求める場合に備え、両方に対応して将来の連携の幅を確保します。
- OAuth 2.0:保護されたAPIやリソースへのアクセス権を委任する役割です。
- SCIM 2.0:ユーザーやグループの作成・更新・削除を連携させる役割です。
OIDCはOAuth 2.0に認証機能を加えたプロトコルです。JSONやJWTを使い、Webやスマートフォンのアプリ、SPA、API周辺の認証を実装しやすい特徴があります。
標準仕様の公式解説は、新しいクラウドネイティブアプリにはOIDC、既存の企業連携や調達要件にはSAMLが適していると整理しています(出典:SAMLとOIDCの選択に関する公式解説、2026年6月更新)。
ログイン認証はOIDC、APIへの権限委任はOAuthと分けて考えると、トークン設計の誤りを防ぎやすくなります。また、SCIMを認証連携と組み合わせると、退職者アカウントの削除漏れを減らせます。
SSOのメリット・デメリットとセキュリティ対策
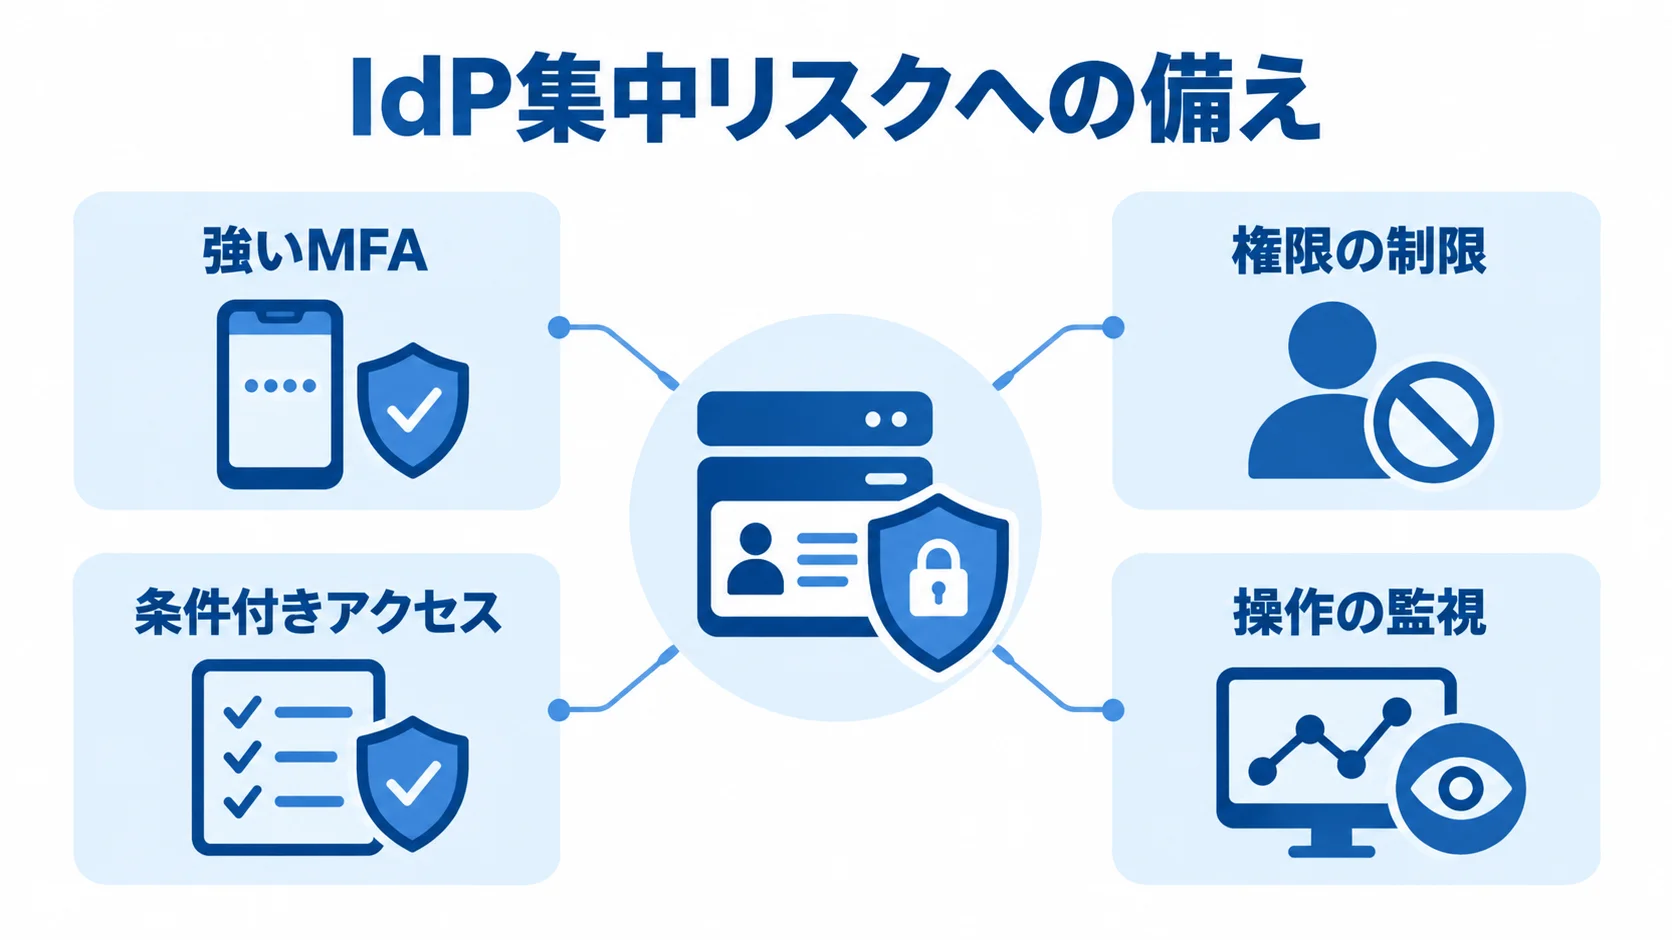
SSOの効果は、ログイン回数の削減にとどまらず、認証の統一による利便性や管理効率、アクセス状況を追いやすくなる点にも及びます。一方で、IdPは単一の侵入口になり、複数アプリへの影響が集中するリスクもあるため、設計に含めて考えます。
パスワードと管理作業の削減
SSOの効果は、ログインの手間を減らすことにとどまらず、ID運用や認証ルールの管理にも及びます。利用者、ID管理、監査、認証ポリシーの4つの場面に、効果が表れます。
- 利用者:パスワードの記憶や再設定、アカウントロックに関する問い合わせを減らせます。
- ID管理:入社時の発行や異動時の変更、退職時の無効化を、人事情報と連動させられます。
- 監査:アクセスログをもとに、利用者と接続先を調べられます。
- 認証ポリシー:MFA、端末、場所、リスク判定を、アプリ間で共通化できます。
アクセスログが集約されていれば、インシデント対応でも確認を進めやすくなります。共通のポリシーは、アプリ間で最低限の水準をそろえるのにも役立ちます。
ただし、パスワードをまとめるだけで終わらせず、アカウントの棚卸しと最小権限を定期的に実施することが欠かせません。
IdP集中リスクへの備え:MFAと復旧設計
IdPの認証情報が盗まれると、複数のアプリへ侵入される可能性があります。そのため、対策では管理者の保護と復旧手段を押さえることが要点になります。
- 強いMFA:管理者には、一般の利用者より強い認証を適用します。
- 権限の制限:管理者権限を常時付与せず、ポリシーを変更できる人も限ります。
- 条件付きアクセス:端末、場所、リスクに応じて、アクセスを制御します。
- 操作の監視:変更履歴と管理操作ログを確認します。
パスキーなど公開鍵暗号を使う認証は、偽サイトへパスワードやワンタイムコードを入力させる攻撃への耐性を高めやすい方式です。また、米国標準技術研究所の指針も、フィッシング耐性のある認証器を強化策として扱っています(出典:米国標準技術研究所 デジタルアイデンティティ指針改訂版、2025年)。
移行には段階があり、すぐに全利用者がパスキーを使えるとは限りません。そのため、移行中の代替MFA、紛失時の本人確認、緊急時の復旧手順も設計します。
SSO開発・導入の進め方の流れ
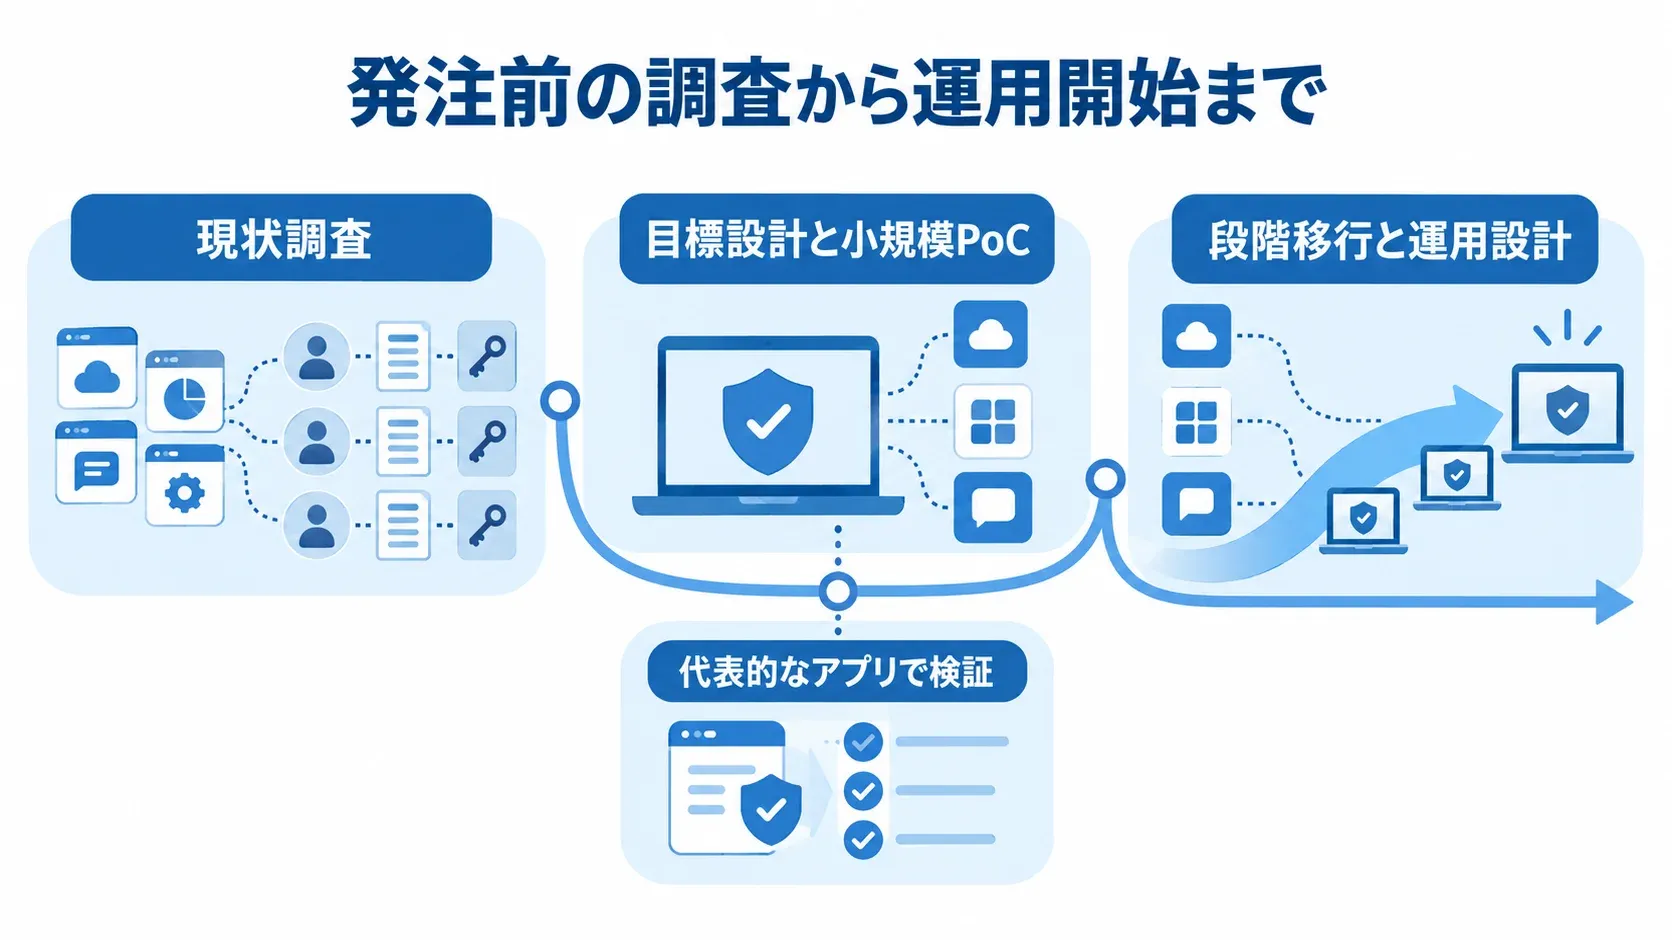
SSO導入では、まず対象アプリと利用者、権限を整理します。そのうえで、認証方式と業務停止の許容範囲を決めます。
製品の契約と設定は、その一部にすぎません。代表的なアプリで検証してから、段階的に広げていきます。
発注前の調査から運用開始までは、次の順に進めます。
▶ 詳細はこちら:シングルサインオン(SSO)開発の進め方/やり方/流れや方法/手法/工程/手順
現状調査で洗い出すアプリ・ID・権限
SSOの対象から漏れるアプリや、不要な権限が残ることを防ぐため、現状調査で次の項目を洗い出します。
- アプリ情報:利用部門、利用者数、重要度、設置場所、認証方式、管理者、個人情報の有無を記録します。
- 対象範囲:SaaSやオンプレミスのWebアプリ、クライアントサーバー、VPNまで調べます。
- アカウント:共有アカウントやバッチ処理のサービスアカウントも、対象に含めます。
- IDと権限:人事マスタと照合して、重複ID、退職者ID、個人メール、過剰な管理者権限を確認します。
- 対象外アプリ:除外した理由と、再評価する時期を残します。
アカウントや権限を洗い出さずに進めると、導入後も野良アカウントや不要な権限が残ります。その結果、ログインだけが統一された状態で終わるおそれがあります。
目標設計と小規模PoCによる方式の決定
PoCの前に、要件と技術の割り当てを整理しておきます。
- 利用者と認証:対象、人数と成長率、認証強度、MFA、条件付きアクセス、権限モデルを定めます。
- 運用要件:ログ保存期間、可用性、障害時の緊急アカウントを決めます。
- 技術の役割:新規アプリにOIDC、既存SaaSにSAML、作成・削除連携にSCIMを割り当てます。
本番展開の前には、代表的なSAML対応SaaS、新規のOIDCアプリ、古いフォーム認証のアプリを一つずつ選んで検証します。
検証では、まずログインとログアウト、属性やグループの連携を確かめます。次に、MFA、無効化、証明書更新を見て、IdP停止時の復旧も確認します。
PoCでは合否の基準を数値で決め、ログイン成功率、無効化の反映時間、ヘルプデスクの対応時間などを測ります。
段階移行と運用設計の並行
移行から運用開始までは、影響を抑えながら段階的に進めます。
- 影響の小さいSaaSから始め、重要業務、オンプレミスアプリ、外部利用者の順に広げます。
- 各アプリにオーナーを置き、台帳で設定値や担当者、テスト結果、移行日、切り戻し手順を管理します。
- 人事連携や退職時の即時無効化、権限の棚卸し、ログ監視を、運用手順に含めます。
- 証明書・秘密鍵の更新、MFA端末の再登録、障害時の連絡ルートを定めます。
旧認証は、並行稼働の期間を設けてから止めます。その間に、切り戻しの条件や利用者への案内、問い合わせ窓口を決めておきます。
また、SCIM 2.0を使うと、ユーザーやグループの作成・更新・削除を自動化できます。ただし、アプリの属性仕様や削除ルールを確認しておかないと、意図しない停止につながります(出典:SCIM 2.0の公式サポート解説、2026年確認)。
SSO開発の費用相場と導入期間
SSOの総額は、ライセンスや初期設定、アプリ連携に分けて考えます。さらに、既存アプリの改修やデータ整備、テストも含みます。利用者教育や監視、保守も、総額に入れて見積もります。
対象アプリ数やIDライフサイクルの自動化範囲が増えると、構築費と運用費も膨らみます。
▶ 詳細はこちら:シングルサインオン(SSO)開発の見積相場や費用/コスト/値段について
1人あたり月額で比べるライセンス費
公開料金の例には、次のような月額プランがあります。
- クラウド型ディレクトリ:上位プランは1ユーザー月額1,049円から、高度な保護機能付きは1,499円からです。
- 従業員向けID基盤:SSO・MFA・ディレクトリ込みは月額940円から、ライフサイクル管理など込みは2,670円からです。
- 国内サービス:1ユーザー月額300円台から、SaaS管理など込みで500円前後からの表示があります。
これらは、2026年8月に確認した公式料金ページの表示例です(出典:ID基盤サービス各社の公式料金ページ、2026年8月確認)。たとえば、100人で単純に計算すると、ライセンスだけで年額約36万円から約320万円まで幅があります。
既存のグループウェアや業務スイートにSSO・MFA相当の機能があれば、追加費用を抑えられる可能性があります。そのうえで、契約の条件も確認します。最低契約数や年契約、ログ保存、端末証明書の条件に加えて、管理者と外部ユーザーの課金も見ておきます。
規模で変わる構築費の目安:100万円から2,000万円超
費用と期間は、規模や連携範囲によって次のように変わります。
- 小規模:50〜300人、SaaS 3〜10本、既存IdPがあれば100万〜300万円です。設計・設定・テストは1〜2カ月が目安です。
- 中規模:300〜1,000人、SaaS 10〜30本で、ディレクトリ連携やMFA、SCIM、権限設計を含むと300万〜800万円。期間は3〜6カ月が目安です。
- 大規模:複数拠点・ドメイン、オンプレミスやレガシー認証、段階移行、冗長化、監視連携を含むと800万〜2,000万円超。期間は6〜12カ月以上の場合があります。
顧客・会員向けのCIAMを新規に開発し、登録や同意管理、外部ID連携まで作り込むケースがあります。高可用性や問い合わせ対応も含めた場合、1,000万〜3,000万円超を見込むこともあります。
これらは、対象範囲から算出した一般的な推定値で、公開されているライセンス価格ではありません。実際の見積もりでは、アプリ数と1アプリあたりの連携費を分けて確認します。
5年TCOで比べるライセンス以外の費用
初期費用だけでなく、5年間の総保有コスト(TCO)で比べます。ライセンスの更新やアプリの追加に加えて、認証方式の変更や証明書の更新も含めます。ログの保管、監視、ヘルプデスクも対象に入ります。
利用者教育、脆弱性対応、障害復旧、ID棚卸しも、費用の対象になります。ただし、料金が安いプランでも、レガシーアプリの改修や手動運用が多ければ、長期的には高くなる可能性があります。
人事情報とSCIMを連携して、退職時の無効化やグループ変更を自動化できれば、毎月の管理工数を減らせます。問い合わせ数や、アカウント登録にかかる時間、監査対応の時間を効果の指標にすると、投資効果を説明しやすくなります。
クラウド・パッケージ・スクラッチの選び方
SSOの実現方法は、クラウド型IDaaS、パッケージ・オンプレミス型、既製基盤と自社開発を組み合わせる方法に分かれます。選ぶときは、運用体制や既存資産、データ保管の扱いを見ます。可用性や連携対象の特殊性も、判断の材料になります。
SaaS中心の企業に向くクラウド型IDaaS
クラウド型IDaaSを選ぶ際は、適性、契約条件、継続性を確認します。
- 標準機能:SAML・OIDC、MFA、ディレクトリ、ログ、条件付きアクセスを使えます。
- 向いている企業:SaaSが増える、専任担当が置きにくい、短期間で段階導入したい場合です。
- 契約条件:月額料金と最低契約数、ログ保持期間を確認します。加えて、サポート時間、障害時のSLA、データ保管場所、設定情報のエクスポート条件も見ます。
- 継続性:停止時に備え、緊急用アカウントと切り戻しを事前に検証します。
標準機能を使えるため、初期構築と保守の負担を抑えやすい方式です。
特殊要件に対応しやすいパッケージとオンプレミス
特殊要件への適合と、自社で担う運用の負担を比べて判断します。
- 対応しやすい要件:閉域網、既存ディレクトリ、データ保管場所、古いWebアプリ、独自の認証ルールです。
- 利用の候補:金融・医療・公共など、接続経路やログ管理が厳しい場合です。
- 自社の運用:冗長化、パッチ、証明書、バックアップを担います。監視、災害対策、人員も、自社で担う範囲です。
初期費用に加えて、障害対応と更新作業の人件費も見積もります。これらを含めて初めて、クラウド型と同じ条件で比べられます。
CIAMなど限られた領域で検討するスクラッチ
既製サービスで要件を満たせない場合に限り、開発の方法と安全対策を検討します。
- ハイブリッド:既製の認証基盤と自社アプリを組み合わせます。
- スクラッチ:認証プロトコル、暗号鍵、トークン、セッション、パスワード再設定の自社実装は最後の選択肢です。
- 実装の原則:標準ライブラリを使い、認証情報を独自形式で保存しません。
- 検証と保護:脆弱性対応、ログイン試行制限、アカウント回復、秘密鍵のローテーション、監査証跡、負荷試験を含めます。
顧客向けの独自認証や会員登録、同意管理を既製サービスで満たせない場合は、ハイブリッドが現実的です。外部ID連携や特殊な本人確認が加わる場合も、既製サービスとの組み合わせを検討します。
認証に失敗すると、個人情報や業務データの漏えいにつながります。そのため、通常の画面開発より厳しいレビュー体制が必要です。
SSO開発会社・ベンダーの選び方
発注先には、製品を販売する会社や、認証基盤を設計・構築する会社などがあります。既存システムの改修や導入後の運用を担う会社もあります。そのうえで、現状調査から移行、教育、障害対応まで、どこまでを誰が受け持つかを確認します。
製品名より環境の近さで見る実績
候補会社の実力は、自社環境との近さと、技術提案の具体性から確認します。
- 環境の近さ:利用者・アプリ数、SaaS比率、既存ディレクトリ、レガシー認証などを見ます。
- 導入実績:対象アプリ数、移行期間、切り戻し、導入後の運用体制を尋ねます。
- 技術対応:SAML、OIDC、OAuth、SCIM、MFA、パスキーなどを確認します。
- 提案の具体性:連携設計や代替策を、構成図と作業項目に落とし込めるかを見ます。
比べる事例は、同じ業界に限らず、外部利用者や24時間運用の有無も近いものを選びます。技術の確認では、条件付きアクセスとAPI連携も含めます。
提案の具体性は、証明書の更新、属性の変換、グループとロールの設計、パスワード認証だけのアプリへの代替策で判断します。
見積もりの内訳と、受け持つ範囲の比較
見積項目と契約後の受け持ち範囲は、次の観点で分けて確認します。
- 作業範囲:要件定義から連携まで、既存アプリ改修、ID移行、PoC、テストを分けます。教育、切り替え、並行稼働、保守も別に確認します。
- 追加費用:アプリ追加単価、1アプリの連携費、データ整備単価、案内範囲を確認します。
- 運用責任:障害時の一次窓口、復旧目標、ログ保管責任、証明書更新担当、脆弱性対応を定めます。
- 終了・障害対応:設定情報の返却、契約終了時の移行支援、連絡体制、切り戻し条件を具体化します。
「一式」と書かれていると、どこまでが対象外の作業なのか判断しにくくなります。そのため、IdP障害時の連絡体制と切り戻し条件は、提案書だけでなく運用設計書にも記しておきます。
▶ 詳細はこちら:シングルサインオン(SSO)開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:シングルサインオン(SSO)開発の発注/外注/依頼/委託方法について
SSO導入の失敗例と運用チェックポイント
SSOの良し悪しは、導入直後よりも半年後や組織変更のときに表れます。ログインの統一だけで満足してしまうと、アカウントの残存や過剰な権限、ログの未確認、認証設定の属人化が残ります。そのため、導入の時点で、誰が何をいつ確認するかを運用ルールに定めておきます。
対象範囲と権限設計の不足によるよくある失敗
見落としやすい失敗は、対象アプリ、権限、テスト、認証強度の設計が足りないことです。
- 対象範囲:SaaSだけを対象にし、共有アカウントや古い業務アプリを放置します。
- 権限設計:部署グループに強い権限を割り当て、異動後も権限が残ります。
- テスト範囲:ログインだけを試し、ログアウト、属性変更、退職者無効化、証明書期限、IdP停止時の復旧を確認しません。
- MFA運用:導入しただけで安全と考え、フィッシング耐性や管理者保護を確かめません。
MFAは、認証要素や端末、復旧経路も含めて評価します。管理者には、強い認証を適用します。
最小権限を前提に、月次か四半期ごとにアクセスを棚卸しして、異常なログがないかを確認します。
導入後に定期確認するID・権限・ログ・復旧
運用の際は、ID、権限、認証ログ、復旧の順に状況を確認します。
- ID:人事情報との差分、退職・休職者、共有・未使用アカウントを確認します。
- 権限:管理者権限、アプリ割り当て、グループとロール、外部利用者の期限を確認します。
- ログ:MFA登録、認証失敗、異常な場所・端末からのアクセス、管理設定の変更を確認します。
- 復旧:証明書・秘密鍵の期限、バックアップ、緊急用アカウント、連絡先、切り戻し手順を実際に確認します。
個人情報を扱う場合は、社内規程との対応づけも欠かせません。アクセス制御や識別・認証、利用者権限、ログの保存と点検を、規程の項目に一つずつ結び付けます。
公的ガイドラインの安全管理措置と、SSOのMFA、最小権限、ログ、退職時の無効化を対応表にまとめると、監査にも説明しやすくなります。
シングルサインオン(SSO)についてよくある質問
導入の前には、既存の契約やアプリの対応状況、セキュリティ、費用について疑問が集まります。発注前に確認したい点を、次の質問ごとに答えます。
既存のグループウェアにSSO機能があっても別のIDaaSは必要ですか?
必ずしも必要ではありません。まずは、既存の契約にSSOやMFA、条件付きアクセスが含まれるかを確認します。ディレクトリ連携、SCIM、ログ保存も、同じ契約で足りるかを見ます。
対象アプリと運用要件を満たせるなら、追加のIDaaSが不要な場合があります。
レガシーアプリや複数組織、顧客向けの認証、特定のログやサポートの要件があるなら、機能の差と5年TCOを比べます。
SSOにすると一つのIDを奪われたとき危険ではありませんか?
IdPのアカウントは複数アプリへの入口になるため、集中リスクはあります。そのため、管理者に強いMFAを適用し、条件付きアクセス、最小権限、異常ログの監視を組み合わせます。
緊急用アカウントと復旧訓練も備えておけば、アプリごとに弱いパスワードを持つ状態より管理しやすくなります。大切なのは、SSO単体ではなく、認証基盤全体で守る設計にすることです。
SSOの導入には何カ月かかりますか?
SaaSが数本で既存のIdPがあり、標準連携だけなら1〜2カ月が目安です。人事連携やMFA、SCIM、権限設計、10本以上のアプリを含むと、3〜6カ月かかります。
レガシー認証や複数拠点、段階移行を含む場合は、6〜12カ月以上かかることがあります。期間は、利用者数よりも認証方式や移行・テストの複雑さに左右されます。
従業員向けSSOと顧客向けSSOは何が違いますか?
従業員向けは、会社が管理するIDや、部署・役職による権限、入社・異動・退職のライフサイクルが中心です。
顧客向けは、登録と退会、同意、ソーシャルログインや外部IdPが中心です。月間アクティブユーザー数やブランドに合わせた画面も、考えるべき点です。高い可用性と問い合わせ対応も考慮します。
顧客向けを従業員向けの延長で見積もると、費用や運用設計が不足しがちです。
まとめ:IDライフサイクルまで含む認証基盤としてのSSO導入
最後に、導入の判断で大事な2点を整理します。一つは対象範囲と総額を決めること、もう一つは導入後も運用と復旧を確認し続けることです。
導入前に決める対象範囲と総額
対象アプリや利用者区分、認証方式を先に定めます。権限やMFA、IDライフサイクル、障害時の復旧方法も、導入前に決めておきます。見積もりは、ライセンスや構築、移行、運用に分けて取り、5年TCOと導入効果を比べます。
導入後に続ける権限と復旧の確認
導入後は、ID・権限の管理と復旧準備を継続して確認します。
- ID:退職者を無効化し、アカウント情報を棚卸しします。
- 権限:権限棚卸しと管理者MFAを確認します。
- 記録:監査ログと証明書の更新状況を確認します。
- 復旧:障害時の切り戻しを定期的に確認します。
環境やアプリが増えたら、運用ルールと費用を見直します。
SSOは、複数アプリのログインをまとめるだけでなく、IDの管理まで含めて考える仕組みです。そのうえで、IdPとSPの役割を整理し、既存アプリにはSAML、新規アプリにはOIDC、IDライフサイクルにはSCIMを使い分けます。
MFA、条件付きアクセス、最小権限、監査ログまで含めて認証基盤を設計します。100人規模でクラウドを中心にする場合、ライセンスの年額は数十万円から数百万円が目安です。
構築や移行を含めると、100万〜300万円程度からが目安です。総額は、利用者数やSaaS数、オンプレミスやレガシー認証の有無で変わります。さらに、CIAMや高可用性、運用体制も影響するため、5年TCOで比べます。
発注先を選ぶときは、製品への対応数だけでなく、支援の範囲も見ます。現状調査や要件定義、既存アプリ改修から、段階移行、障害時の復旧、導入後の権限棚卸しまで支援できるかを確認します。
入社・異動・退職とアクセス権を結び付けて運用できれば、利便性とセキュリティを両立しやすくなります。
▼関連記事一覧
・シングルサインオン(SSO)開発の進め方/やり方/流れや方法/手法/工程/手順
・シングルサインオン(SSO)開発でおすすめの開発会社/ベンダー6選と選び方
・シングルサインオン(SSO)開発の見積相場や費用/コスト/値段について
・シングルサインオン(SSO)開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。