
SSOの開発費用は、利用者の種類、接続するアプリ数、認証・運用の要件によって、100万〜300万円から800万〜2,000万円超まで変わります。
金額を左右する要素を知っておくと、提示された見積もりを読み解きやすくなります。全体像は、次に示す完全ガイドもご覧ください。
▼全体ガイドの記事
・シングルサインオン(SSO)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
シングルサインオン(SSO)の費用の目安
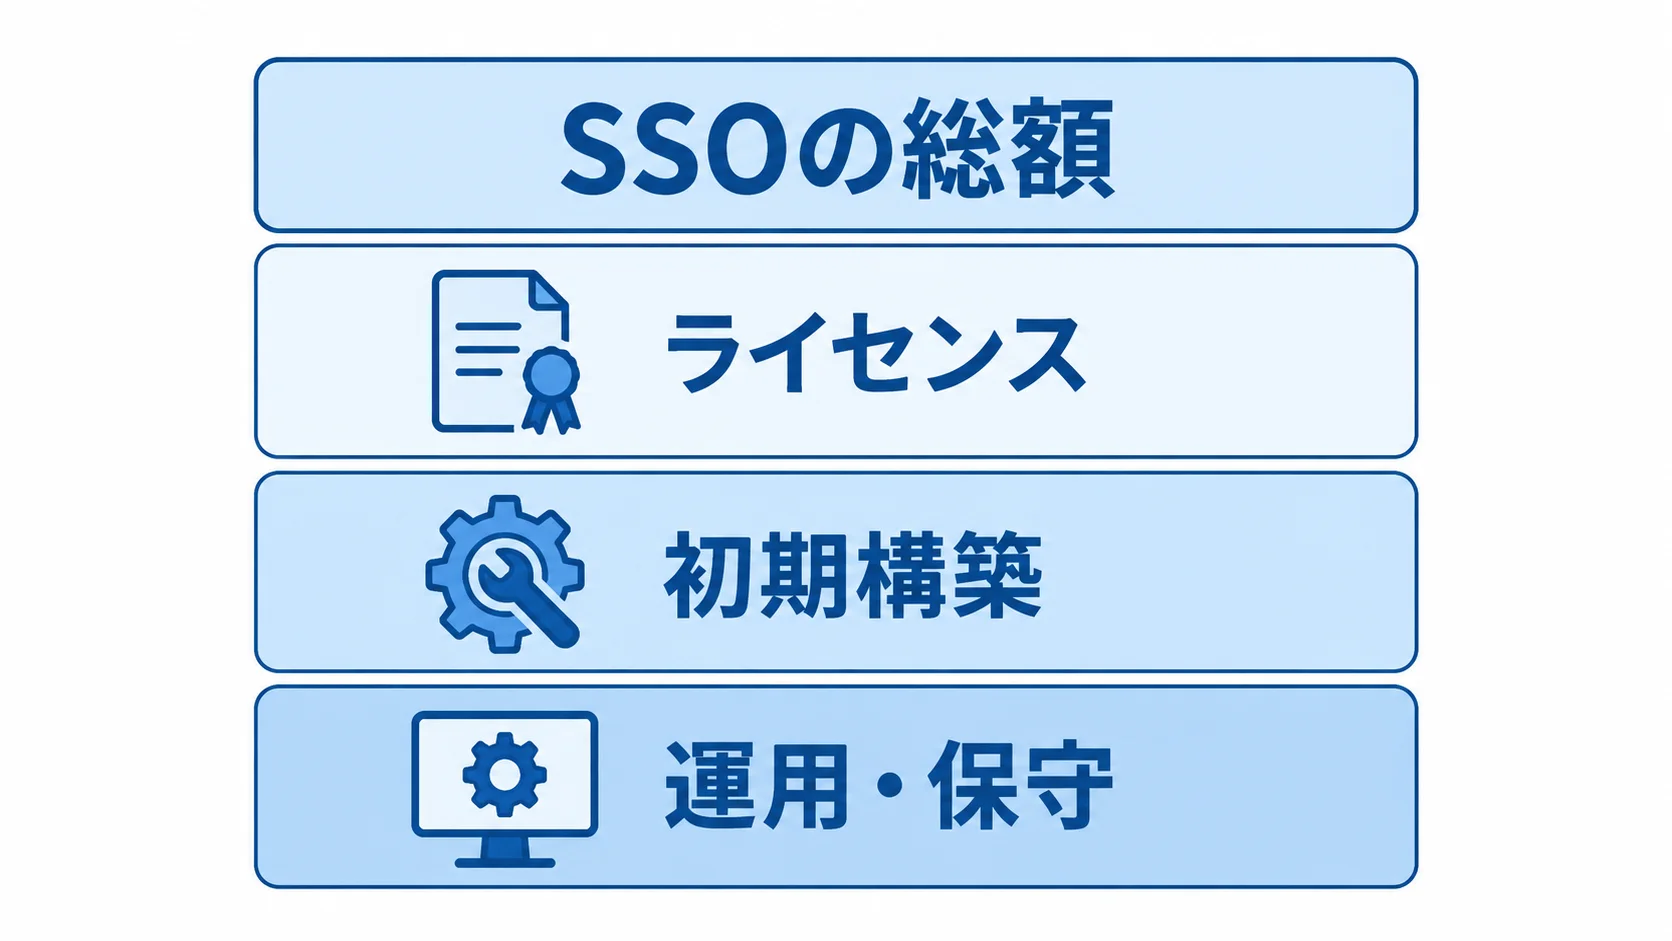
SSOの総額は、ライセンス、初期構築、導入後の運用・保守で構成されます。どれか一つだけを見て判断すると、アプリ連携や権限整理の追加費用が生じやすくなります。
- ライセンス:サービスや製品の利用料金
- 初期構築:設計、設定、既存システム改修などの費用
- 運用・保守:導入後の管理やサポートにかかる費用
従業員向けSSOと顧客向けCIAMで異なる費用の考え方
同じSSOでも、誰の認証を統合するかによって、費用を左右する軸が変わります。従業員向けのWorkforce IAMでは、社員数と契約ユーザー数、社内SaaS数が費用の軸になります。ADや人事システムとの連携も、費用を左右します。
顧客向けのCIAMでは、月間アクティブユーザー数、会員登録・退会、外部SNSや他社IdPとの連携が計算の軸になります。加えて、同意管理、ブランドに合わせた画面、ピーク時の認証数も費用に影響します。
- 従業員向け:社員300人が10個のSaaSを使う案件では、社員数と接続先が設計の軸になります。
- 顧客向け:会員50万人のECでは、会員数と顧客機能に応じて設計が変わります。
後者で会員登録やパスワード再設定を独自開発する場合は、個人情報、同意、アカウント回復のほか、レート制限や監査も扱います。扱う範囲が広いぶん、初期費用は1,000万〜3,000万円超になる可能性があります。
見積もりを取る前に、誰の認証を統合するのかを決めておきます。
IdPと接続先アプリの役割による費用の違い
SSOでは、利用者を認証するIDプロバイダー(IdP)と、その結果を受け取るサービスプロバイダー(SP)を連携させます。IdPと接続先アプリでは、役割も連携の条件も違うため、必要な作業が変わります。
- 連携作業:IdP契約費に加えて、アプリ設定、属性・グループ・ロールの確認、テスト、利用者への案内がかかります。
- アプリ方式:SAML対応のSaaSは設定が中心ですが、古いWebアプリやフォーム認証では代理認証や改修が要ることがあります。
- プロトコル:新規のWebアプリはOIDC、既存のエンタープライズSaaSはSAMLが候補になります。
- アカウント管理:SCIMは作成・変更・停止を自動化する仕組みで、OAuth 2.0は主にAPIの認可に使われます。
IdPの契約費だけを見ていると、接続先ごとの作業が見積もりから抜けてしまいます。役割の境目が曖昧なままだと、退職者のアカウントが残ったり、権限が過剰になったりします。そうなると、追加の設計費用が必要になります。
SSO開発・導入の進め方と期間の目安
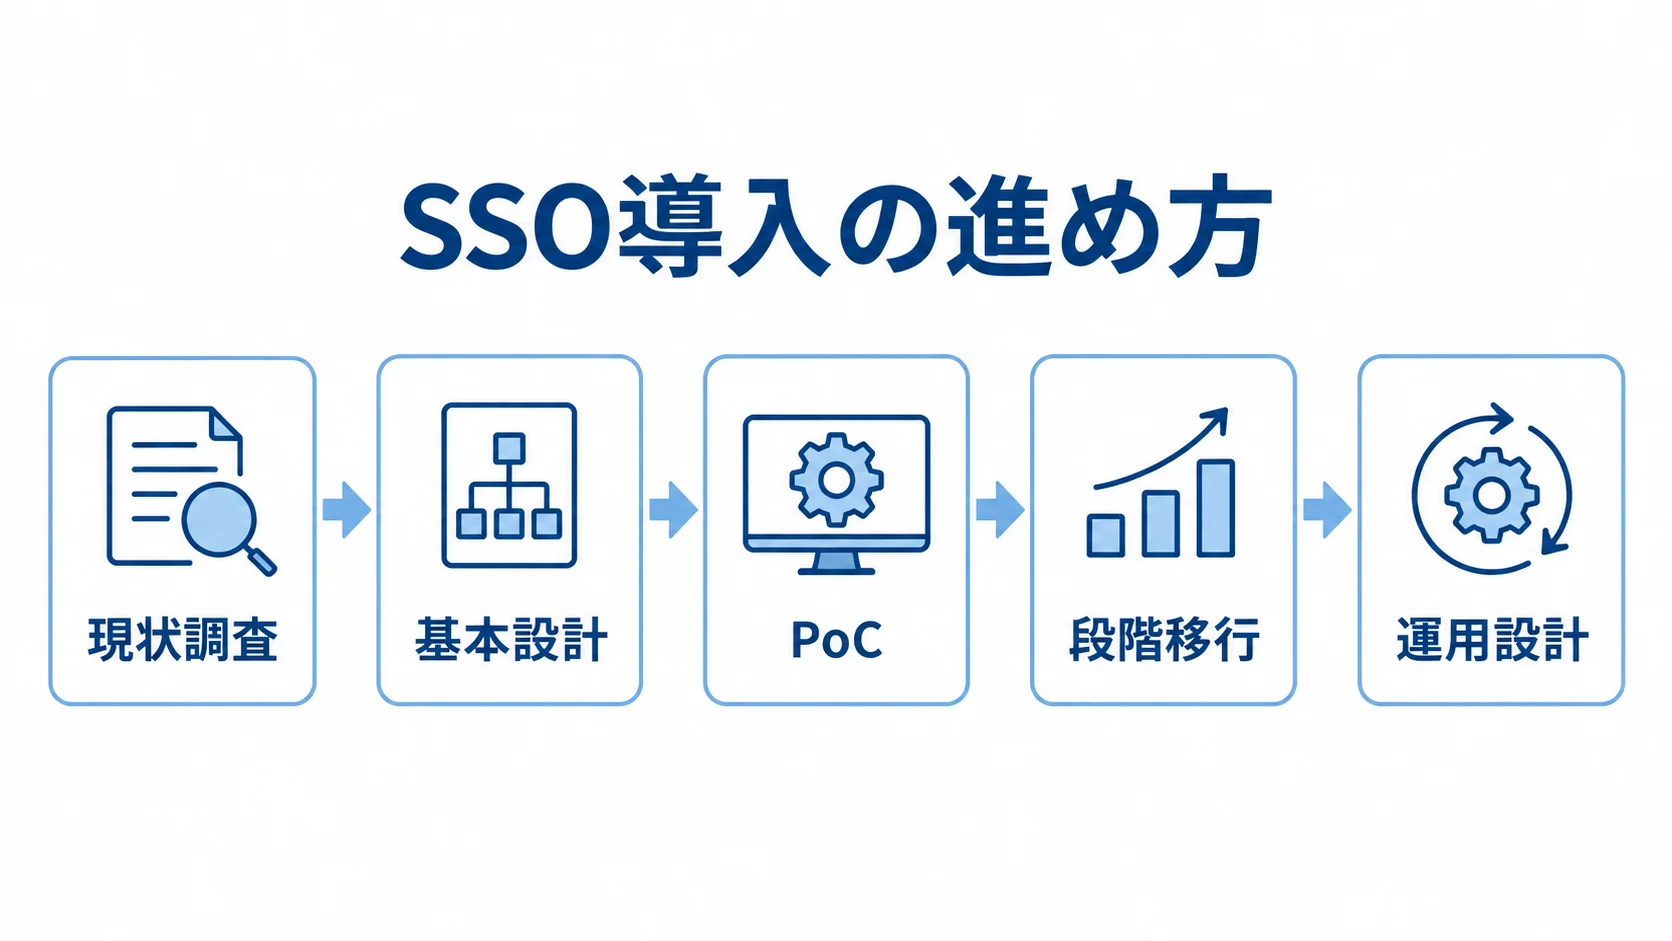
SSOの導入は、現状調査と基本設計から始めます。PoCで検証してから段階移行に進み、最後に運用設計を決めると安全です。
クラウド中心で対象アプリが少なければ、1〜2カ月で収まることがあります。ADや人事マスタとの連携、オンプレミスやレガシー認証の利用、複数拠点を含む場合は、3〜6カ月かかります。場合によっては6〜12カ月以上になります。
現状調査と要件定義にかかる1〜4週間
要件定義では、現状のアプリや利用者、認証方式、運用条件を洗い出します。
- 棚卸し:アプリ、利用者数、部署・グループ、認証方式、管理者を確認します。共有アカウント、個人情報、ログ保管先、入退社手続きも押さえます。
- 契約条件:SaaSが10個あっても、すべてがSAML対応とは限りません。契約SKUと管理者権限の確認も欠かせません。
- 認証要件:従業員向けか顧客向けか、MFAを必須にするか、退職時の無効化までの時間を決めておきます。
- 障害対応:緊急時に使うアカウントの扱いを決めておきます。要件が曖昧だと、設計をやり直す事態につながります。
SSO機能は製品プランによって使えない場合があるため、製品名だけで判断することは避けます。
調査の期間は、小規模案件で1〜2週間、中規模以上で2〜4週間が目安です。発注側は、この調査工数を見積書に明記してもらうよう求めます。
代表アプリのPoCと認証設計による手戻りの抑制
基本設計では、認証の条件と、代表アプリで何を検証するかを決めます。
- 設計:IdP、認証プロトコル、属性、グループ、MFAを定めます。条件付きアクセスやセッション時間、ログも決めます。
- 更新方法:証明書や秘密鍵をどう更新するかを、あらかじめ定めておきます。
- PoC:SAML、OIDC、フォーム認証ごとに、ログインとログアウトを試します。属性や権限、MFA、切り戻しの動作も検証します。
PoCを省くと、異動時の権限変更やIdP停止時の業務継続を確かめられないことがあります。設計とPoCにかかる期間は、対象範囲によって2〜6週間が目安です。費用を抑える場合も、代表アプリを1つに絞らず、標準連携とレガシー連携の両方を含めます。
段階移行と運用開始にかかる1〜6カ月程度
本番移行は、影響の小さいSaaSから始めて、対象を段階的に広げます。
- 移行順:重要業務、オンプレミスアプリ、外部利用者の順に広げていきます。
- 切替条件:旧認証との並行稼働期間、対象部署、切り戻しの条件、問い合わせ窓口を決めておきます。
- 小規模:50〜300人、SaaS3〜10本、既存IdPありの場合は1〜2カ月が目安です。
- 中規模:300〜1,000人、SaaS10〜30本で、AD・人事連携、SCIM、権限設計を含む場合は3〜6カ月程度です。
- 大規模:複数ドメイン、冗長化、オンプレミス・レガシー認証を含む場合、6〜12カ月以上を想定します。
大規模案件では見出しの目安を超え、6〜12カ月以上になります。
利用者へは、初回のMFA登録や端末の変更、パスワード再設定の手順を案内します。ログインできないときの連絡先も伝えておきます。
期間の長い案件では、構築費に加えてプロジェクト管理の費用を見積もります。利用部門の稼働や教育、並行運用の費用も含めます。
SSOの費用相場とコストの内訳
価格は月額単価だけで比べず、費用を分けて見ます。初期設定とアプリ連携、移行の費用に加えて、運用や保守の費用も別々に把握します。
IDaaSでは、初期設定費が別になることがあるほか、最低契約数や年契約も条件に含まれます。追加オプションやサポート料金が別の場合もあります。
ここに示す数字は、2026年8月に確認した公開情報とリサーチノートを基にした目安です。契約条件や料金改定によって変わります。
ライセンス費用の比較の起点(1ユーザー月額300〜2,670円程度)
公開料金を比べるときは、単価と契約条件をそろえて見ます。
- Microsoft Entra ID:P1はユーザーあたり月額899円、P2は1,349円です。
- HENNGE One:Identity Editionは月額300円からです。
- GMOトラスト・ログイン:SSOプロとSaaS管理を組み合わせた場合は、月額500円からです。
- CloudGate UNO:プランによって月額400〜500円程度です。
- Okta Workforce Identity:エディションにより料金が分かれます。
具体的には、Oktaの料金はStarterが月額940円、Core Essentialsが月額2,020円、Essentialsが月額2,670円です。
100ユーザーでEntra IDを使う場合、年額は約10万8,000円〜16万2,000円です。Microsoft 365に機能が含まれている場合は、追加費用を差額で考えます。エディションごとに含まれる機能は、Microsoft公式の案内でも確認できます(出典:Microsoft「Entra のプランと価格」、2026年8月確認)。
Oktaには年契約と最低契約額があるため、契約期間も合わせて確認します(出典:Okta「プランと価格」、2026年8月確認)。100人規模でクラウド中心の企業であれば、ライセンスの年額は約36万〜320万円が比較の幅になります。
ログの長期保管や端末証明書、特権ID管理によって、上限は変わります。外部ユーザーや追加MFAを含める場合も、上限に影響します。そのため、料金表示を総額とみなさないことが大切です。
構築・移行費の幅(100万〜2,000万円超)
構築・移行費は、利用者数とアプリ連携の規模によって異なります。
- 小規模:50〜300人、SaaS3〜10本、既存IdPありで100万〜300万円程度です。
- 中規模:300〜1,000人、SaaS10〜30本でAD・人事連携、SCIM、権限設計、段階移行を含み300万〜800万円程度です。
- 大規模:複数拠点・ドメイン、オンプレミス、独自認証を含むうえ、冗長化やSOC・SIEM連携もある場合は800万〜2,000万円超の可能性があります。
小規模の費用には、調査や基本設計、IdP設定、標準SAMLの設定が含まれます。MFAやテスト、利用者資料も、想定の範囲に入ります。ただし、アプリ改修や大規模なデータ整理は、別費用になりやすいです。
見積書では、初期設定費とアプリ1本あたりの連携費を分けて見ます。標準コネクタで設定できるアプリと改修が必要なアプリとでは、工数が大きく違います。
ここでの金額は一律の価格ではなく、認証基盤や業務システム連携案件の工数から置いた推定の幅です。アプリが20本あっても、すべて同じ金額になるとは限りません。
SAML対応の有無や属性の数によって、個別に変動します。テスト利用者や切り替え方式、アプリ管理者との調整も、金額に影響します。
ログ、権限、証明書、サポートで変わる運用・保守費
導入後は、アカウント管理と保守が続きます。ログ監視や障害対応も発生します。
- 日常管理:アカウントの棚卸しや入退社の処理、異動時の権限変更を行います。
- 保守作業:証明書や秘密鍵の更新、MFAの再登録、ログ監視、問い合わせ対応、障害復旧、更新の検証が必要になります。
- 運用体制:自社で運用する場合は担当者の稼働を、委託する場合は月額保守や監視の範囲を見ます。
- 障害対策:管理者用の別経路、緊急アカウント、バックアップ管理者、切り戻し手順を設計しておきます。
IdPの障害や設定ミスは、複数のアプリに広がります。対策が不十分だと、緊急対応の費用が増えます。
5年間のTCOでは、ライセンス、初期構築、運用人件費に加えて、保守、追加連携、移行費用も同じ期間で比べます。
SSOの見積もりが変動する要因と確認ポイント
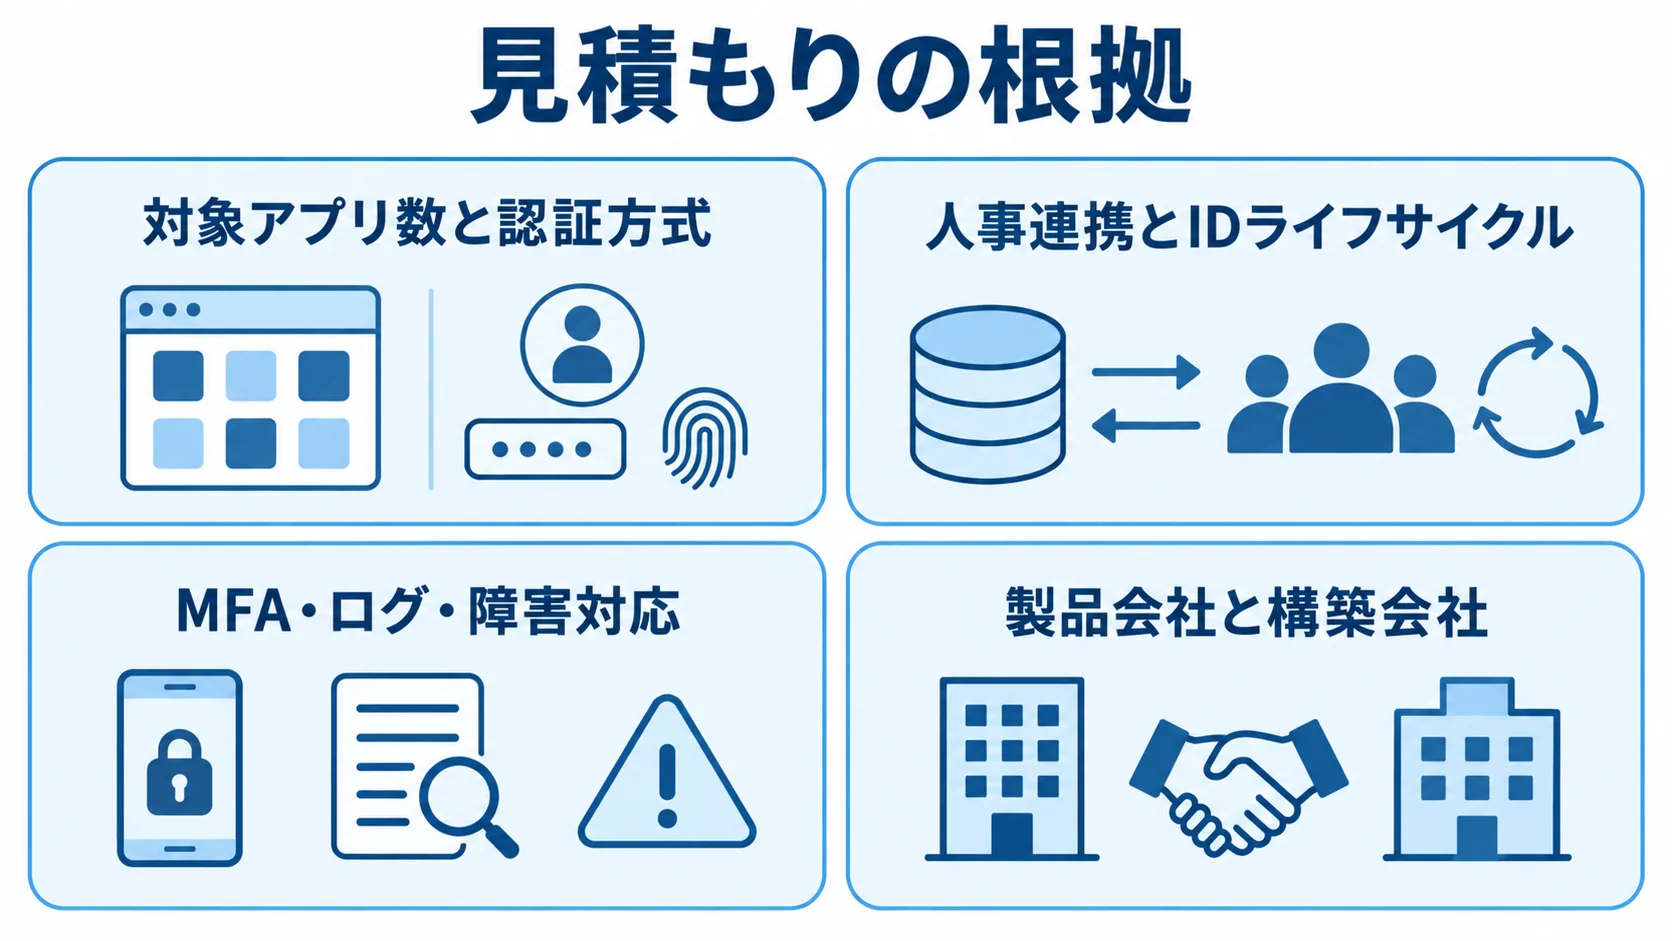
同じ人数でも、SaaS中心の会社とオンプレミスが多い会社とでは、見積もりが数倍変わることがあります。
提案依頼では、利用者数、対象アプリ、認証方式、連携データを具体的に示します。セキュリティ要件や移行方式、運用体制も併せて伝えます。発注先には複数の前提条件で見積もってもらい、条件ごとの価格差を比べられるようにします。
対象アプリ数と認証方式の一覧
見積もりの条件をそろえるには、アプリ情報と連携方法を一覧にします。
- 記録項目:名称、部署、人数、重要度、方式を書き留めます。SAML・OIDC・SCIMの対応状況や管理者、プラン、希望日も書き加えます。
- 標準連携:SAMLやOIDCに対応するSaaSは、IdPの設定と疎通テストで済むことがあります。
- 個別対応:フォーム認証だけのアプリでは、代理認証か改修の検討が必要です。
- 共有アカウント:個人アカウントへの移行や権限の設計し直し、監査ログ単位の変更が必要になることがあります。
アプリごとに分類すると、見積もりの根拠がたどりやすくなります。分類は、標準連携、設定追加、アプリ改修、対象外の4区分で考えます。
人事連携とIDライフサイクルの確認項目
認証の連携だけを行うのか、入社・異動・退職の処理まで自動化するのかで、要件が変わります。
- 認証連携:ログイン回数の削減が目的なら、IdPとアプリの接続が中心になります。
- 人事連携:自動化するには、人事システムやActive Directory、Google Workspaceなどとのつながりが必要です。
- ID同期:属性変換やグループの扱い、SCIMでの作成・停止を設計し、その工数を見積もります。
- 退職・異動:無効化までの時間や外す権限、同期エラーの担当を、見積書に記載してもらいます。
自動連携できないアプリは、手作業をどのくらいの頻度で行うか、誰が担当するかを決めておきます。権限の棚卸しは、年1回、月次、四半期などの頻度によって、運用費が変わります。
MFA・ログ・障害対応と金額の関係
IdPのアカウントが侵害されると、複数のアプリに影響が及ぶおそれがあります。そのため、対策と記録を、認証を集約するリスクを踏まえて決めておきます。
- アクセス保護:MFA、条件付きアクセス、端末・場所の制御、最小権限、特権管理を検討対象にします。
- MFA運用:初回登録、端末の紛失・変更、認証器の再発行、パスキーの利用範囲を、あらかじめ定めます。
- 監査ログ:ログインに加えて、ポリシーやグループの変更、停止、認証方式の変更を記録するかどうかを確かめます。
- 保管と障害:SIEM連携や保存期間、転送量を確認します。検索権限、個人情報の扱い、冗長化、SLAも確認の対象です。
保存期間やログ量によって、追加費用が生じることがあります。IdP障害時の冗長化やサポートSLAも、構築費と運用費に影響します。
製品会社と構築会社を合わせた比較の観点
製品の提供元と、導入・移行・運用を担う会社の役割を合わせて比べます。
- SaaS初期設定:製品ベンダーや販売パートナーで足りる場合があります。
- 個別システム:オンプレミスや独自アプリではSIer・開発会社が候補です。
- 比較条件:SAML・OIDC・SCIMへの対応やレガシー認証、MFAを比べます。監査や国内サポート、障害時のSLAも条件に含めます。
設定やデータの書き出し、契約終了時の移行支援も確認します。標準機能と追加開発の境目を提案書に明記しておくと、価格の安さだけで選ぶリスクを下げられます。
SSOのコストを最適化する5つのポイント
費用を下げるには、対象範囲と導入順序を整えることが先です。機能を削って安全性を落とすのは避けます。既存契約の活用、標準連携、段階導入は初期費用の見直しにつながり、自動化やTCO比較は将来の費用を見直す材料になります。
既存のMicrosoft 365やGoogle Workspaceの契約内容
まずは既存の契約を確認し、必要な認証機能を使えるかを見ます。
- 既存機能:Microsoft 365やGoogle WorkspaceにあるID管理やSSOの機能を調べます。
- 利用範囲:対象SaaS、MFA、条件付きアクセス、ログのうち、どこまで使えるかを確かめます。
- 不足要件:古いWebアプリや端末証明書、複数テナント、プロビジョニング、長期ログ保管のうち、既存契約で足りないものを洗い出します。
Microsoft 365のエディションによって、含まれるEntra ID機能は異なります。ただし、それだけで追加製品が不要と決まるわけではありません。将来の追加や退職者の処理、監査、障害時のサポートも考慮に入れます。
無料の機能であっても、設計やテスト、運用の人件費は残ります。そのため、総額で比べることが大切です。
標準連携できるアプリからの導入
まずは標準連携できるアプリで試し、そこから全体へ広げる順番を決めます。
- 初期検証:代表SaaSで、認証、属性、グループ、MFA、ログを確かめます。
- 導入順:利用者が多く効果の大きいアプリ、業務停止の影響が大きいアプリ、改修が必要なアプリの順に優先します。
- 例外アプリ:フォーム認証のみの場合は、改修費とリスクを比べる対象です。
標準連携を先に行うと、IdPのポリシーや運用手順を固められます。対象外や代理認証、アプリ更改を選んだ理由を記録しておくと、後の見積もりの根拠がはっきりします。
SCIMと人事連携による手作業の削減
初期の連携費用は増えることがあります。それでも、人数や異動が多い会社では、その費用をかける意味があります。
- 自動化:アカウントの作成と停止を自動で行い、手作業や登録漏れを減らします。
- 導入効果:運用工数と監査対応の手間を、継続的に抑えます。
- 非対応アプリ:SCIMに対応していないアプリでは、CSV連携や管理者による作業が残ります。
- 例外処理:自動化の対象、承認の流れ、エラー検知、責任者を決めておきます。
手作業での登録は、作業時間が増えるうえ、退職者のIDが残るリスクも高めます。そのため、自動化率だけで判断せず、退職時の停止を優先します。
段階導入による初期投資と失敗リスクの分散
予算や体制に制約がある場合は、部署やアプリごとに分けて段階導入します。
- 現状調査とIdPの設計を行います。
- 標準のSaaSとMFAを導入します。
- 人事連携やレガシーアプリへと対象を広げます。
- ログの高度化とパスキーの導入に進みます。
各段階で効果と課題を確認できるので、次の投資を判断しやすくなります。
段階導入であっても、全体設計は省かないことが大切です。後からIdPを変えると、連携済みのアプリや利用者への案内、ログ、MFA端末の再設定に費用がかかります。
将来の対象範囲を見据えてポリシーと属性を設計し、実装は小さく始めます。
5年TCOによる総額の比較
初期価格だけでなく、継続費用や運用の効率も含めて、5年TCOを比べます。
- 継続費用:ユーザー単価、最低契約数、アプリ追加、ログ保管、サポート、人件費を含めます。
- 省力化効果:SCIMによる手作業の削減や、棚卸・監査の効率化も評価します。
- 比較表:1年目と2年目以降に分けて、ライセンス、構築、移行を書き出します。教育、保守、追加、運用工数も、同じ表に入れます。
- 利用者数別試算:100人、500人、5,000人の場合も比べます。
初期構築費が高くても、SCIMで手作業や棚卸し、監査を効率化できれば、5年TCOで有利になる場合があります。利用者数ごとに試算すると、成長や組織変更による単価の変動をつかめます。
よくある質問(FAQ)
見積もりでよく確認されるのは、ライセンスと開発費、Microsoft 365利用時の製品選定です。顧客向けSSOの金額や開発期間も、よく話題になる項目です。
従業員100人のSSO導入費用はいくらですか?
従業員100人、SaaS3〜10本、既存IdPありという条件で、標準SAML連携とMFAを行う場合、構築・移行費は100万〜300万円程度です。ライセンスは年額約36万〜320万円が目安です。
Microsoft 365にEntra ID機能が含まれるか、アプリ改修や運用委託が必要かによって、総額は変わります。構築費と、5年分のライセンス・運用費は分けて確認します。
Microsoft 365を使っていても別のSSO製品は必要ですか?
必ずしも必要ではありません。まずは、Microsoft 365の契約エディションとEntra IDの機能を確かめ、要件を満たすかを比べます。
対象アプリとのSAML・OIDC連携、MFA、条件付きアクセスを確かめます。IDライフサイクルやログ、運用サポートも確認します。
古いWebアプリや複数テナント、独自プロビジョニング、長期ログ保管、他社製品との統合が必要な場合は、別のIDaaSや導入支援を組み合わせることがあります。
顧客向けのSSOやCIAM開発はどのくらいかかりますか?
会員登録やログイン、退会の機能に加えて、同意管理や外部IdP連携まで作る場合があります。ブランドに合わせた画面や高可用性も含めると、初期費用は1,000万〜3,000万円超になることがあります。
月間アクティブユーザー数やピーク時の認証数、外部IdP、アカウント回復、監査、SLAによって大きく変わります。そのため、従業員向けの1ユーザー月額とは単純に比べられません。
認証やパスワード、トークンの処理を自社で抱えすぎず、IDaaSや標準ライブラリを使うと保守リスクを抑えられます。
SSOの開発期間は何カ月かかりますか?
小規模は1〜2カ月、中規模は3〜6カ月、大規模は6〜12カ月以上が目安です。期間は、アプリ数や人事連携、権限設計によって変わります。
PoCやMFA登録、段階移行、旧認証との並行稼働も、期間に影響します。希望日から逆算する前に、重要アプリの切り替え条件と切り戻し条件を決め、そのあとでスケジュールを組みます。
まとめ
費用相場を判断するときの要点
SSOの費用はクラウド中心の小規模案件で100万〜300万円、中規模で300万〜800万円、大規模・レガシー連携で800万〜2,000万円超が目安です。
顧客向けCIAMを独自に開発する場合は、会員数や同意管理、高可用性によって、1,000万〜3,000万円超になる可能性があります。
発注前にそろえる情報
発注前に、価格の条件と連携の範囲をそろえ、総額と運用の要件を比べます。
- ライセンス条件:公開料金は月額1ユーザー300〜2,670円程度です。最低契約数、年契約、既存のMicrosoft 365、MFA・ログで変わります。
- 5年TCO:初期費用、アプリ連携、ID管理を含めて比べます。MFAや監視、保守、教育、障害対応も入れます。
- 見積もり条件:利用者数、アプリ・認証方式、AD・人事連携を書き出します。SCIM、権限、ログ、SLA、移行方式も、条件として整理します。
標準連携から段階導入を進め、退職者の無効化や最小権限、MFA、ログ確認を要件に含めると、コストと安全性を両立しやすくなります。
▼全体ガイドの記事
・シングルサインオン(SSO)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。