
SSOの導入費用は、利用者数、アプリ連携、認証・運用要件によって、初期0〜60万円から1,000万〜5,000万円超まで変わります。導入範囲が広がり、連携や運用の条件が増えるほど、費用も大きくなります。
全体像は、SSOのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・SSOのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SSOのシステム開発の費用相場の目安
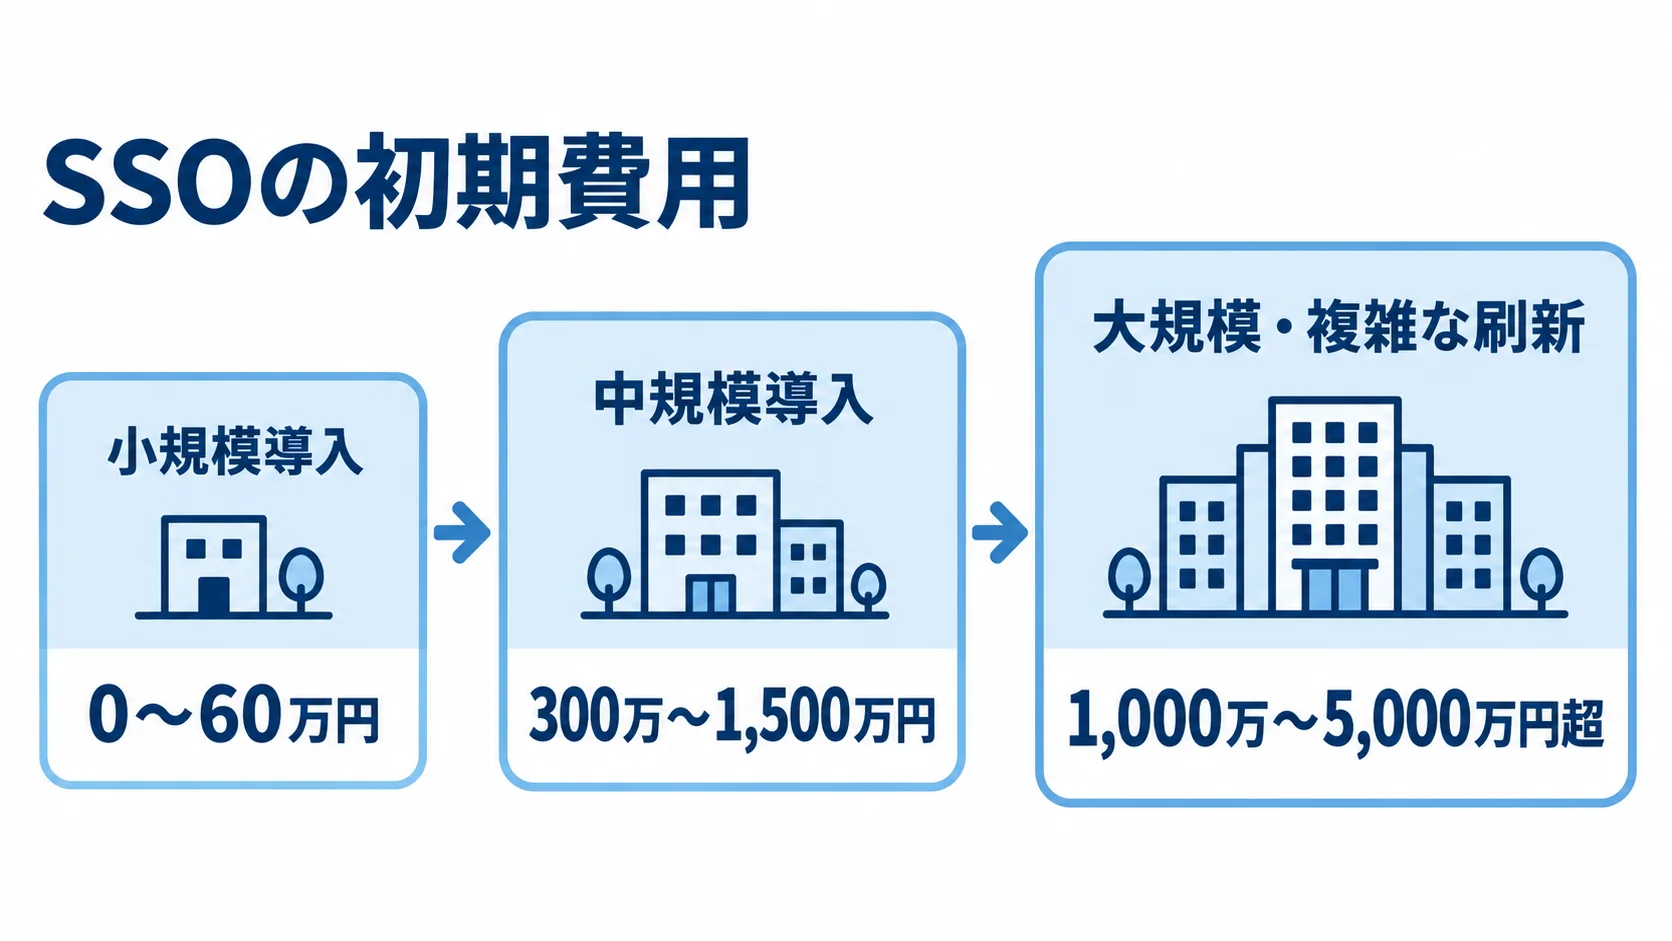
SSOの費用相場は、利用者数や連携アプリ数だけでなく、認証方式や人事システムとの連携によって大きく変わります。オンプレミス環境やセキュリティ要件も、費用を大きく左右する条件です。
ここで示す価格帯は、公開料金と業務システム全般の相場をもとに整理した初期検討用の目安です。一律の定価ではありません。
標準連携中心の小規模導入の初期費用は0〜60万円程度
小規模導入の費用と期間は、利用規模と接続方式をもとに見積もります。
- 対象規模:利用者30〜300人、アプリ5〜20個
- 費用と条件:SAML 2.0やOpenID Connect対応のSaaSが中心なら、初期0〜60万円程度です。IDaaSの設定と簡単な利用者教育を含みます。
- 期間と追加工数:標準コネクタを使うなら2週間〜2か月程度です。ポータル改修や複雑なグループ設計、既存IDの重複解消が加わると、期間や工数が上振れします。
IIJ IDサービスは初期費用0円、最低利用数1ユーザーです。SSO連携は税抜105円/ID/月、SSOと多要素認証の組み合わせは税抜210円/ID/月です(出典: IIJ IDサービス公式料金ページ、2026年8月確認)。
公開料金はライセンスを比べる材料になります。一方で、アプリ設定、移行、検証、問い合わせ対応の費用は、別途確認します。
複数部門と人事連携を含む中規模導入の目安は300万〜1,500万円程度
中規模導入では、利用規模と人事連携の範囲が費用と期間を左右します。
- 対象規模:利用者300〜3,000人、アプリ20〜100個
- 連携範囲:Active DirectoryまたはMicrosoft Entra IDと人事システムを連携
- 構築内容:SCIMや権限設計、監査ログ、段階移行まで含めると、初期費用は300万〜1,500万円程度です
- 期間:要件定義から本番展開まで3〜9か月程度です。ログインの統合だけでなく、入社・異動・退社に応じた権限管理まで整えるほど工数が増えます。
業務システム全般の目安は、小規模50万〜1,000万円、中規模300万〜5,000万円、大規模1,000万円以上または5,000万〜1億円以上です(出典: NotebookLMリサーチノート「業務システム全般」、2026年)。
これはSSO固有の公的な一律統計ではありません。ただし、認証基盤の周辺でどれほど個別開発が発生するかを考える基準にはなります。
大規模・複雑な刷新の費用は1,000万〜5,000万円超の場合も
大規模案件の費用と期間を左右する条件は、組織規模と求める運用水準です。
- 対象範囲:子会社・海外拠点や数千〜数十万人規模の利用者、顧客向けCIAM、古い独自認証の移行
- 費用:上記を含む場合は、初期1,000万〜5,000万円超になることがあります。
- 運用と期間:24時間365日運用、冗長化、SIEM連携、厳格な監査、複数IdP切り替えが重なると、6〜18か月以上の場合があります。
日立グループの事例では、2024年6月時点で約48万人のIDと約1,500のアプリをOktaで認証しています(出典: Okta公式導入事例、2024年)。
この事例は一般企業の価格表ではありません。そのうえで、費用は利用者数だけでなく、アプリ接続数や組織横断の運用、不要なIDを洗い出す作業によっても変わります。
SSOのシステム費用の内訳
見積書では、ライセンスと導入支援、アプリ連携、データ移行を分けて確認します。テストや教育、保守運用も、別々の項目として見ておきます。項目を分けるのは、合計だけでは必要な作業がオプション扱いかどうか分かりにくいためです。
ライセンス費用を左右するID数・機能・契約期間
ライセンス費用を比べるときは、単価に加えて次の契約条件をそろえておきます。
- 課金単位:クラウド型IDaaSは多くの場合、1ユーザーまたは1IDごとの月額制
- 利用機能:SSOに加え、MFAやパスキー、条件付きアクセス、プロビジョニング、IDガバナンスを使うかどうか
- 契約条件:最低契約ID数、年契約、サポートプラン、追加コネクタの有無
HENNGE OneのIdentity Editionは、IdPが月額300円から、IdP Proが月額500円からです。最小契約ID数はいずれも200以上です。さらに、上位のUltra Suiteは、Basicが月額800円、Proが月額1,000円です(出典: HENNGE One公式価格ページ、2026年8月確認)。
プラン名や税区分、契約条件は製品ごとに異なります。そのため、単価だけでなく、必要機能と最低ID数を合わせて確認します。
導入費用の大きな部分を占める初期設定・連携・移行の工数
導入支援の見積もりでは、初期設定とID・権限整備の作業範囲を確認します。
- 調査と設定:現状調査、要件定義、IdP設定
- アプリ連携:SAMLまたはOIDC設定、属性マッピング
- IDと権限:グループ・ロール設計、既存ユーザーの名寄せ
- 管理設定:証明書登録、管理者権限設定
アプリが10個でも、標準テンプレートで接続できるか、個別開発やベンダー調整が必要かで工数は変わります。
退職者の停止や異動者の権限変更の扱いも、確認しておきます。人事マスタの不足や部署コードの不一致、退職日と停止日の未定義があると、データクレンジングや運用ルールの整理が必要になります。
SSOを入れただけで権限が適切になるとは限りません。そのため、権限整理を初期費用に含めるかどうかを確認します。
ライセンス以外も含む保守運用費の範囲
運用費の見積もりでは、日常作業と障害対応の対象範囲をそろえておきます。
- アカウント管理:ユーザーやアプリの追加・削除、権限の洗い出し
- 監視と保守:証明書更新、ログ監視、脆弱性対応
- 障害と復旧:問い合わせ、切り戻し、定期的な復旧訓練
業務システム全般では、保守運用費を初期開発費の年15〜25%程度とする目安があります。ただし、これはSSO固有の標準率ではありません。そのため、対応時間や受付時間、作業範囲を契約書で明確にしておきます。
Microsoft Entra ID P1は、899円/ユーザー/月相当の年払いです。また、Microsoft 365 E3やBusiness Premiumに含まれる場合もあります(出典: Microsoft Entra公式価格ページ、2026年8月確認)。
既存契約を確認せずに別製品を加えると、ライセンス費用が二重になることがあります。また、既存ライセンスがあっても、自社だけで設計や移行を行えるとは限りません。そのため、支援費用も含めた総保有コストで判断します。
SSOのシステムの料金体系
料金体系は、クラウドIDaaSの月額課金や認証製品のライセンスを中心に、導入支援との組み合わせや独自開発の請負方式に分けられます。社内向けか顧客向けか、標準連携に対応するアプリかによって、適した方式は異なります。
初期費用を抑えやすい一方で月額が続くクラウドIDaaS
クラウドIDaaSは、認証基盤の構築・保守の負担を抑えながら機能を使えます。一方で、利用者数に応じた月額費用が続きます。
- 利用できる機能:SAML、OIDC、MFA、アクセス制御、ログ管理
- 導入の進め方:アプリを段階的に追加していけます。
- 料金の見方:利用者が増えるほど、月額費用が積み上がります。
課金対象を全従業員にするか、実際の利用者だけにするかを確認します。
GMOトラスト・ログインは、SSOプロが税抜300円/ID/月、SSOプロとSaaS管理の組み合わせが税抜500円/ID/月です(出典: GMOトラスト・ログイン公式案内、2026年確認)。
SaaS管理を加えると単価は上がりますが、シャドーITの把握や不要アカウントの整理まで評価できます。
オンプレミスや複雑な連携に向くパッケージ・認証製品
SAMLやOIDCに対応していないシステムを、無理に作り替えずに接続できる場合があります。既存環境への接続方式と費用は、次の条件で検討します。
- 候補となる環境:オンプレミス、古いWebアプリ、独自認証、閉域網
- 接続方式:認証製品、リバースプロキシ、エージェント、フォームベース認証
- 追加費用:ライセンスやサーバー、冗長化、ネットワークの基盤費用です。証明書、監視、更新、保守にかかる費用も加わります。
- 適用上の利点:既存環境に合わせた制御や段階的な接続ができる場合があります。
方式によっては、画面を変えると連携が壊れやすいものもあります。そのため、対象システムの保守会社との責任分界を、見積もりに明記します。
認証機能のスクラッチ開発に伴う保守責任の増加
スクラッチ開発とハイブリッド構成では、保守責任の範囲を比べます。
- 開発範囲:IdP、認証トークン、暗号鍵、MFA、パスキー、監査ログをゼロから作る場合は慎重に検討
- 自社の責任:脆弱性、仕様変更、認証障害、鍵のローテーション、第三者監査、24時間の緊急対応
- 構成案:認証の中核はIDaaS等に任せ、独自開発を権限、顧客属性、業務連携、画面体験に絞る
日本精工の事例では、社内向けMicrosoft Entra IDと顧客向けMicrosoft Entra External IDを分けて検討しています(出典: Microsoft Customer Stories、2025年6月)。
社内SSOと顧客向けCIAMでは、利用者や可用性、同意管理、問い合わせ対応のあり方が異なります。
SSOのシステム開発・導入の進め方
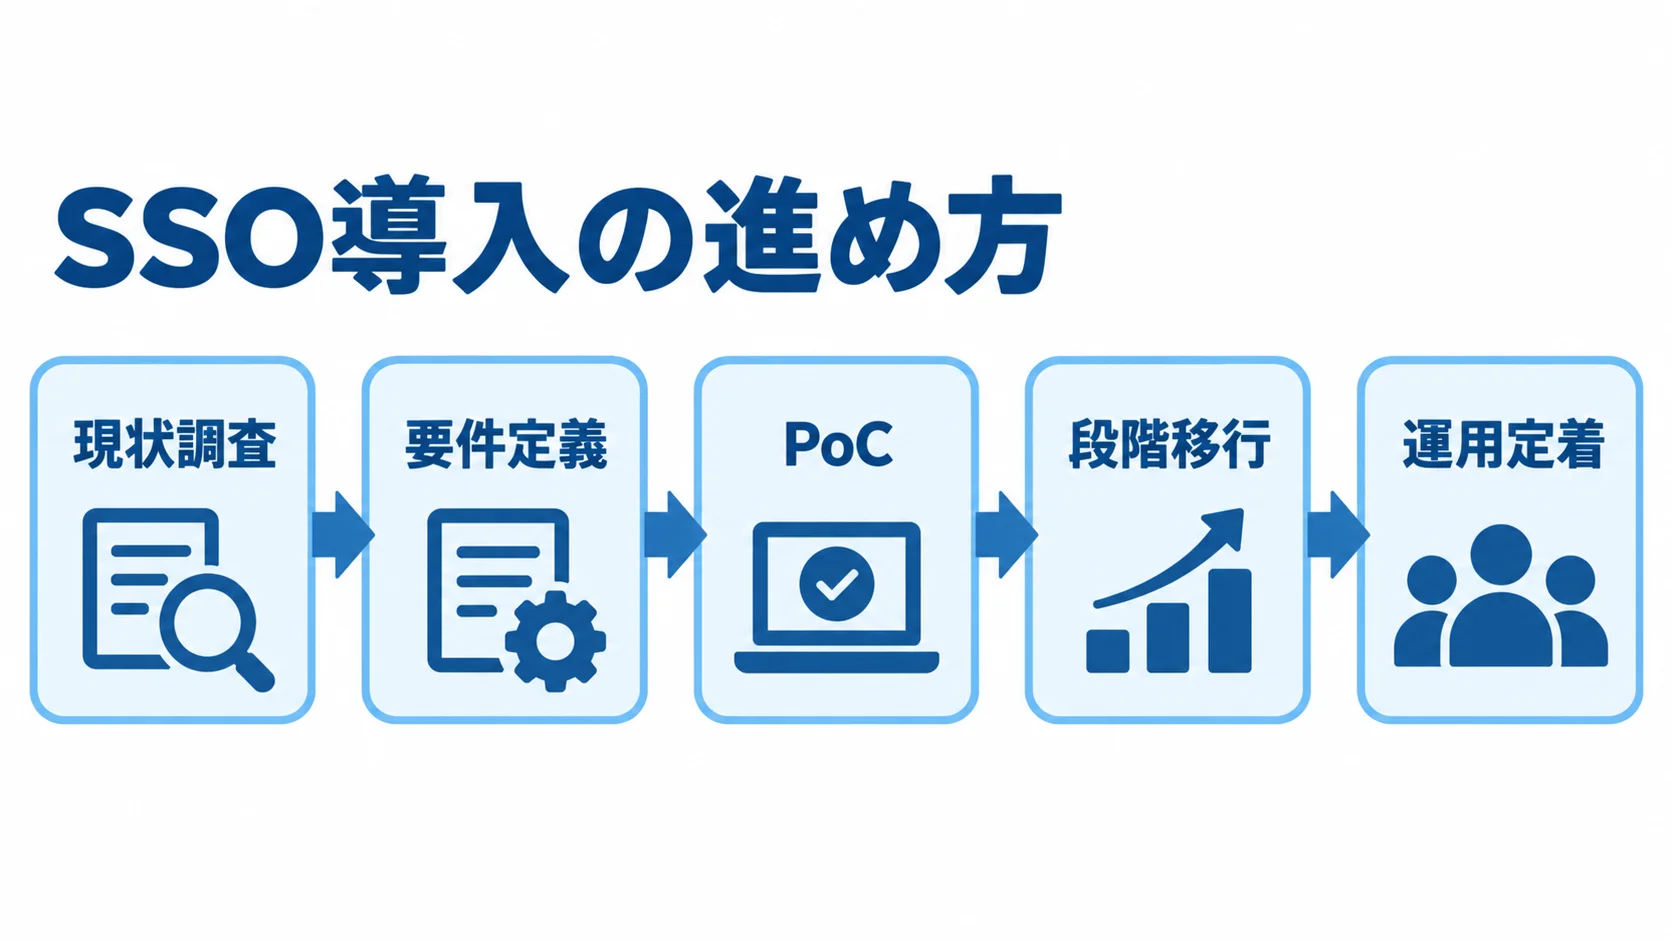
SSOは、現状調査、要件定義、PoC、段階移行、運用定着の順に進めると安全です。ログインだけでなく、特に失敗時や退社時の動作も検証します。
アプリ台帳とID・権限の現状整理
見積もり前の調査では、アプリや台帳、IDの現状を一覧にそろえて、対象範囲を固めます。対象アプリは、SaaSと社内の業務システムの両方から挙げます。
- 対象アプリ:Microsoft 365、Google Workspace、勤怠、会計、ワークフロー、営業、開発管理、オンプレミス業務システム
- 台帳項目:利用者、管理者、認証方式、SAML・OIDC対応、データ保管場所、契約更新日
- 運用情報:退社時の停止方法、連携担当者
- IDの課題:複数メールアドレス・社員番号、部署コードの差、共有アカウント
- 調査費用:台帳がないと、アプリ数や移行工数が後から増えるため、初期調査を見積もりに含めます。
要件定義で決める認証・認可・運用の条件
要件定義では、項目ごとに決めておく内容を整理します。抽象的な安全性ではなく、運用で確認できる条件として決めておくことが大切です。
- 利用範囲:対象ユーザー、対象アプリ、認証プロトコル
- 認証制御:MFA必須の対象、パスキーの利用範囲、IP・地域制御
- 運用条件:ログ保存期間、管理者分離、可用性、障害時の切り戻し
- 停止基準:退社から何分以内にアカウントを停止するか
人事システム、Active Directory、Microsoft Entra IDのうち、どれをマスターにするかも決めておきます。
さらに、入社・異動・退社の情報源、グループ割り当て、例外承認者を明確にしておくと、費用を見積もりやすくなります。
PoCによる例外系の検証と部門単位の移行
最初は10〜20アプリ程度と、情シスや一部部門を対象にPoCを行います。正常なログインだけでなく、例外時の動作も試しておきます。
- 認証障害:認証失敗、IdP停止、証明書期限切れ
- 利用者変更:MFA端末紛失、退社処理、異動時の権限変更
- 緊急対応:過剰権限、緊急用管理者アカウントの利用
問題がなければ、アプリの重要度と部門の準備状況に応じて段階的に展開します。一方、全社一斉の切り替えは障害時の影響が広くなります。
利用者への案内や問い合わせ窓口、旧ログインの停止日、切り戻しの条件を決めておくと、移行時の追加費用や混乱を抑えられます。
SSOのシステム費用が高くなる変動要因
同じ製品でも、認証基盤の周辺条件によって見積額は異なります。利用者数に加えて、連携方式やデータ品質を確認します。さらに、セキュリティや可用性、運用体制も見ておきます。
SAML非対応の古いアプリやオンプレミス接続で増える工数
標準コネクタがないアプリ、SAMLやOIDC非対応のWebシステム、閉域網のサービス、独自認証画面には、個別調査が必要です。
リバースプロキシやエージェントを使う場合は、ネットワーク変更、サーバー設置、冗長化、画面改修、保守会社との調整が加わります。
MFA・パスキー・ログ監査の追加による価格と設計工数の変化
追加機能は、価格と設計工数への影響と、抑えたいリスクを合わせて選びます。
- 認証・端末:MFA、FIDO2やパスキー、端末証明書
- アクセス制御:条件付きアクセス、リスクベース認証
- 監査:SIEM連携、長期ログ保存
- 期待する効果:パスワード使い回しや退職者IDの残存を抑え、監査証跡を集約
個人情報保護委員会のガイドラインでは(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)、安全管理措置として、アクセス制御やアクセス者の識別・認証、不正アクセス防止、漏えい防止などを確認できます。
法令対応には、SSOに加えて権限レビューやログ監視の運用も必要です。
高可用性・障害対策・サポート時間が総額に与える影響
SSOは複数システムの入口となるため、IdPが停止すると多くの業務が止まる可能性があります。
冗長化や複数リージョン、バックアップIdP、緊急用ブレークグラスアカウント、切り戻し、24時間365日の監視を求めるほど、費用は増えます。
平日だけ対応するか夜間休日も含めるか、初動時間と復旧目標、証明書期限切れや連携先障害の責任分界を確認します。特に、障害対応が別契約になっていると、必要な業務継続のレベルを満たせないことがあります。
SSOのシステム費用を抑える工夫
費用を抑えるには、必要な安全性を保ちながら、不要な連携や重複投資を減らします。その際は、利用頻度や機密性、停止時の影響、標準連携のしやすさで優先順位を付けます。
標準連携できるアプリからの段階的な導入と個別開発の絞り込み
第1段階では、Microsoft 365、Google Workspace、勤怠、ワークフローなど、利用者が多く標準コネクタを使いやすいアプリを対象にします。
ログイン回数やパスワードリセットの問い合わせが多いサービスから始めると、効果を確認しやすくなります。
利用者が少ない古いシステムや廃止予定のサービスを初期対象にすると、個別開発費が増えることがあります。そのため、アプリ台帳で廃止や更改の予定を確認し、延命接続と次期システムの標準連携を分けて考えます。
既存ライセンスと人事マスタの活用による二重投資の回避
既存契約と人事マスタを活用する際は、ライセンスとユーザー情報の管理方法を整理しておきます。
- 既存ライセンス:Microsoft 365 E3やBusiness Premiumに含まれるEntra ID機能の範囲を確認
- 情報の基準:Active Directory、Microsoft Entra ID、Google Workspace、人事システムから正とするものを決める
- 共通属性:社員番号、雇用区分、所属、役職、退職日、委託先の契約終了日を整える
- 期待する効果:情報の重複管理やアプリごとの手作業、権限ミスを減らし、運用費を抑える
3年分の総保有コストによる比較
比較では、初期費用や3年分のライセンス、追加アプリ接続費、最低契約ID数を並べます。さらに、MFAやパスキー、導入支援、保守、教育、障害対応の費用も含めて比べます。
月額単価が低くても、最低契約数が大きい、年契約中は減員できない、導入支援が別料金といった条件があれば、実際の負担は変わります。
同じアプリ一覧、ユーザー数、MFA要件、ログ保存期間、運用範囲を候補3社に渡して比較します。そのうえで、対象外作業や前提条件、追加単価、納期、障害時の体制を各社に確認します。
SSOの見積もりで確認すべきポイント
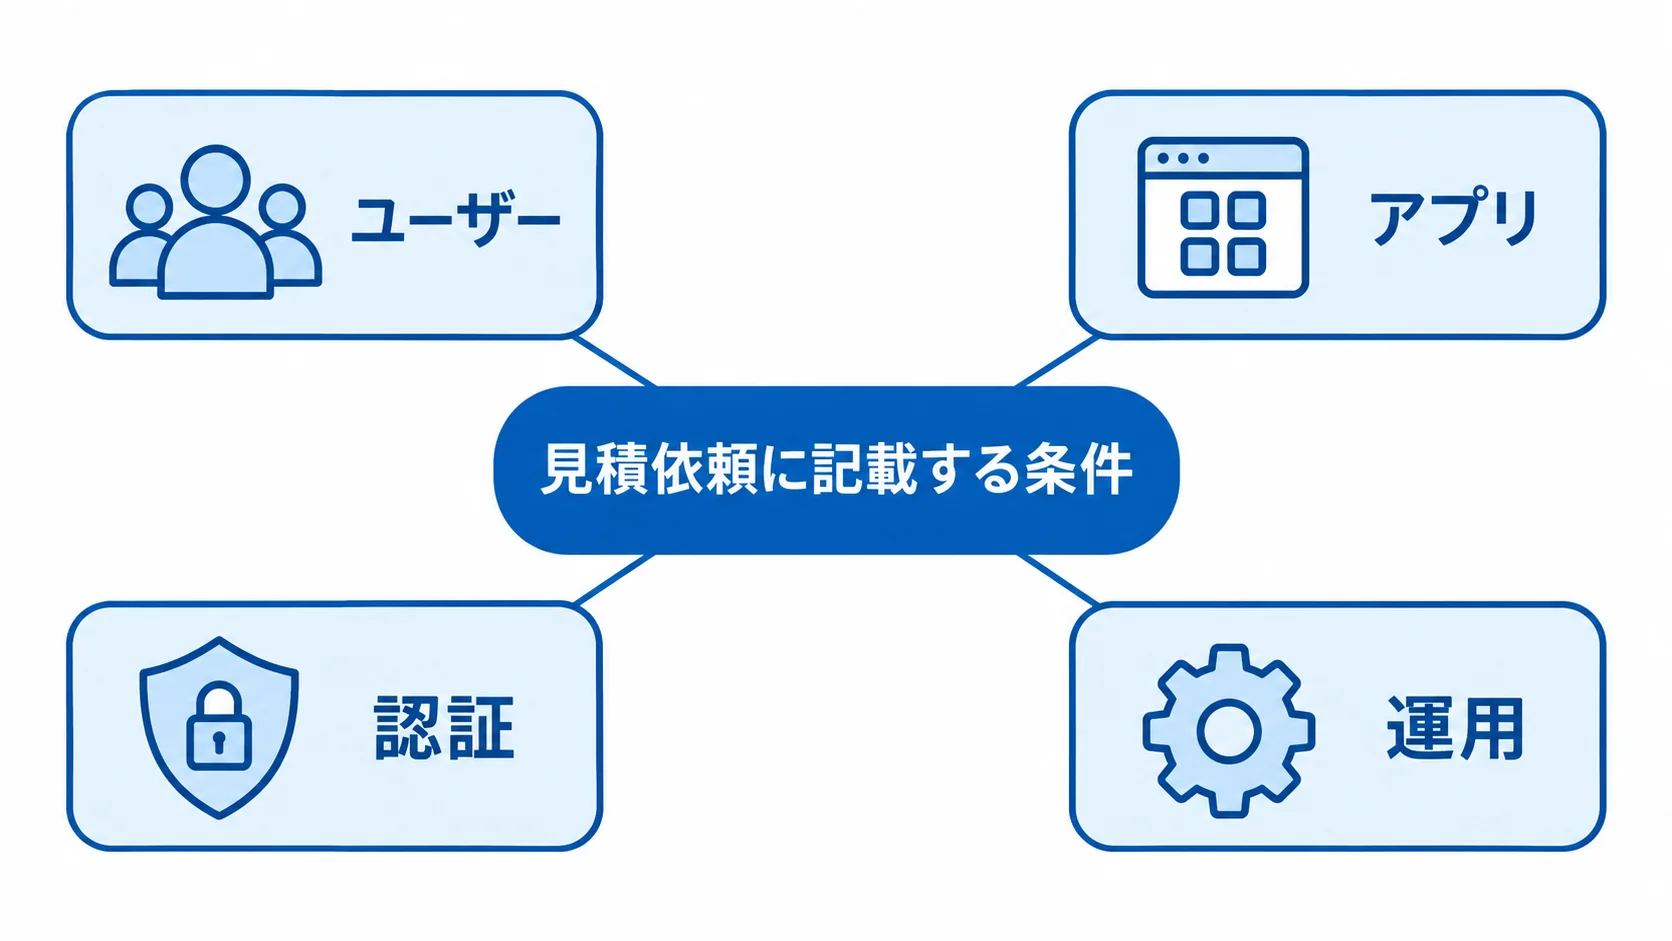
見積もりの精度は、発注前に条件をそろえることで上がります。完璧な仕様書は不要ですが、アプリ台帳や利用者数、認証方式、必要機能、対象外の範囲を共有すると、比較しやすくなります。
見積依頼に入れるユーザー・アプリ・認証・運用の4条件
見積依頼では、条件を4つの軸で整理します。各軸で対象範囲と最大人数をそろえておくと、各社の前提の差を減らせます。
- ユーザー:従業員、派遣、委託先、取引先、顧客の区分と最大人数
- アプリ:SaaS、オンプレミス、独自開発、廃止予定、標準コネクタの有無
- 認証:SAMLやOIDC、LDAP、代理認証の方式です。MFAやパスキー、条件付きアクセスも含めます。
- 運用:人事連携、プロビジョニング、ログ、権限の洗い出し、サポート時間
個人情報や特別な配慮が必要な情報、データ保存地域、監査対応、障害時の業務継続目標も、あわせて伝えます。
未確定の要件がある場合は、要件定義と本構築を分けた2段階で見積もりを依頼すると、大幅な増額を抑えられます。
製品ベンダーと導入会社の役割の切り分け
製品選定では、ベンダーと導入会社の担当範囲、製品と自社環境の適合性を分けて比べます。
- 製品ベンダー:IDaaSや認証製品のライセンスとサポートを提供
- SIer・開発会社:要件定義、アプリ接続、移行、テスト、教育、運用設計を担うのが一般的
- Microsoft中心:Entra ID。複数クラウドや多様なアプリがある場合はOkta
- Google Workspace中心:Cloud Identity。国内サポートや公開料金重視ならIIJ ID、GMOトラスト・ログイン、HENNGE One
製品と導入会社を、同じ導入費用として比べないようにします。そのうえで、対象アプリの接続実績や古いシステムへの対応、運用担当者への引き継ぎ方法も確認します。
安い見積もりの対象外作業と追加条件
見積もりの対象範囲と、契約後に追加費用が発生する条件を確認します。
- 作業範囲:接続数上限、テスト数、移行対象、教育回数、証明書更新、ログ保存
- 運用範囲:障害対応、切り戻し、稼働後の改善が対象外でないか
- 標準機能:「標準機能の範囲内」に含む設定と作業
- 追加条件:人数・アプリ数の増減単価、契約・解約・減員条件、為替、税区分
OktaはStarterが6米ドル、Core Essentialsが14米ドル、Essentialsが17米ドル/ユーザー/月で、年次請求です(出典: Okta公式価格ページ、2026年8月確認)。
円換算や為替は固定せず、契約時点の見積もりで確認します。
よくある質問(FAQ)
利用者数や既存環境、導入範囲についてよくある質問をまとめます。公開料金は目安とし、アプリ台帳や運用要件を含めて見積もりを取ります。
SSOは何人規模から導入すると費用対効果が出ますか?
費用対効果が出る人数に、一律の境界はありません。たとえば、パスワードリセットや登録が多い、SaaSを複数利用する、退職者の停止漏れがリスクといった状況なら、30〜300人でも効果を見込めます。
人数だけでなく、削減できる管理工数と認証事故を防ぐ価値を合わせて判断します。
Microsoft 365を使っていればSSOの費用は無料ですか?
Microsoft 365に必要なEntra ID機能が含まれていれば、別のIDaaSライセンスなしで始められる場合があります。
アプリ接続やMFAポリシー、条件付きアクセスの設定には工数がかかります。移行やテスト、教育、運用設計も含めて、導入と運用の総額を確認します。
SSOと顧客向けログインを同じシステムで管理できますか?
技術的に連携できる場合はありますが、従業員向けSSOと顧客・取引先向けCIAMは分けて検討します。
顧客向けには、会員登録や同意、ソーシャルログイン、パスワード再設定、本人確認が必要です。さらに、アクセス急増への対応や問い合わせ窓口も求められます。
日本精工の事例のように、利用者と目的に応じて認証基盤を分けると、費用と責任範囲を整理しやすくなります。
SSOの導入期間はどれくらいかかりますか?
標準連携のSaaSが少数なら2週間〜2か月、中規模の認証基盤なら3〜9か月、大規模で複数拠点や古いシステムを含む場合は6〜18か月以上が目安です。
アプリ調査、権限設計、利用者周知、例外テスト、段階移行の範囲によって期間は変わります。
まとめ
導入範囲と連携の複雑さで見る費用相場
SSOの初期費用は、小規模なら0〜60万円、中規模なら300万〜1,500万円、大規模・複雑な刷新なら1,000万〜5,000万円超が目安です。
SSO固有の公的な一律相場ではありません。ただし、公開料金と業務システム開発の費用・期間のデータから整理した幅です。
ライセンスと運用を分けた見積もりの比較
総額を見積もる際は、ライセンスと導入・運用の対象範囲を分けて確認します。
- 対象と方式:ユーザー、アプリ台帳、SAML・OIDC・LDAP
- 認証と連携:MFA、パスキー、SCIM、人事連携
- 管理と運用:権限の洗い出し、ログ、障害対応
- 支援費用:教育、保守
標準連携の範囲から始め、PoCで退社・異動・障害・証明書期限切れを検証します。そのうえで3年分の総保有コストを比べると、予算と安全性のバランスを取りやすくなります。
SSOはログインを一つにするだけでなく、入社から退社までIDと権限を管理する業務基盤です。アプリとIDの現状を整理したうえで、同じ条件を揃えて導入会社に見積もりを依頼します。
▼全体ガイドの記事
・SSOのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。