
SSOのシステム開発は、利用者の種類、連携先の方式、IDの管理範囲を整理して導入すると、安全な認証基盤の構築に役立ちます。
SSOの仕組みと種類、導入の進め方、費用相場、開発会社の選び方を順に取り上げ、発注前に押さえたい点を並べています。
▼関連記事一覧
・SSOのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・SSOのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・SSOのシステム開発の見積相場や費用/コスト/値段について
・SSOのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SSOのシステムの仕組みと役割
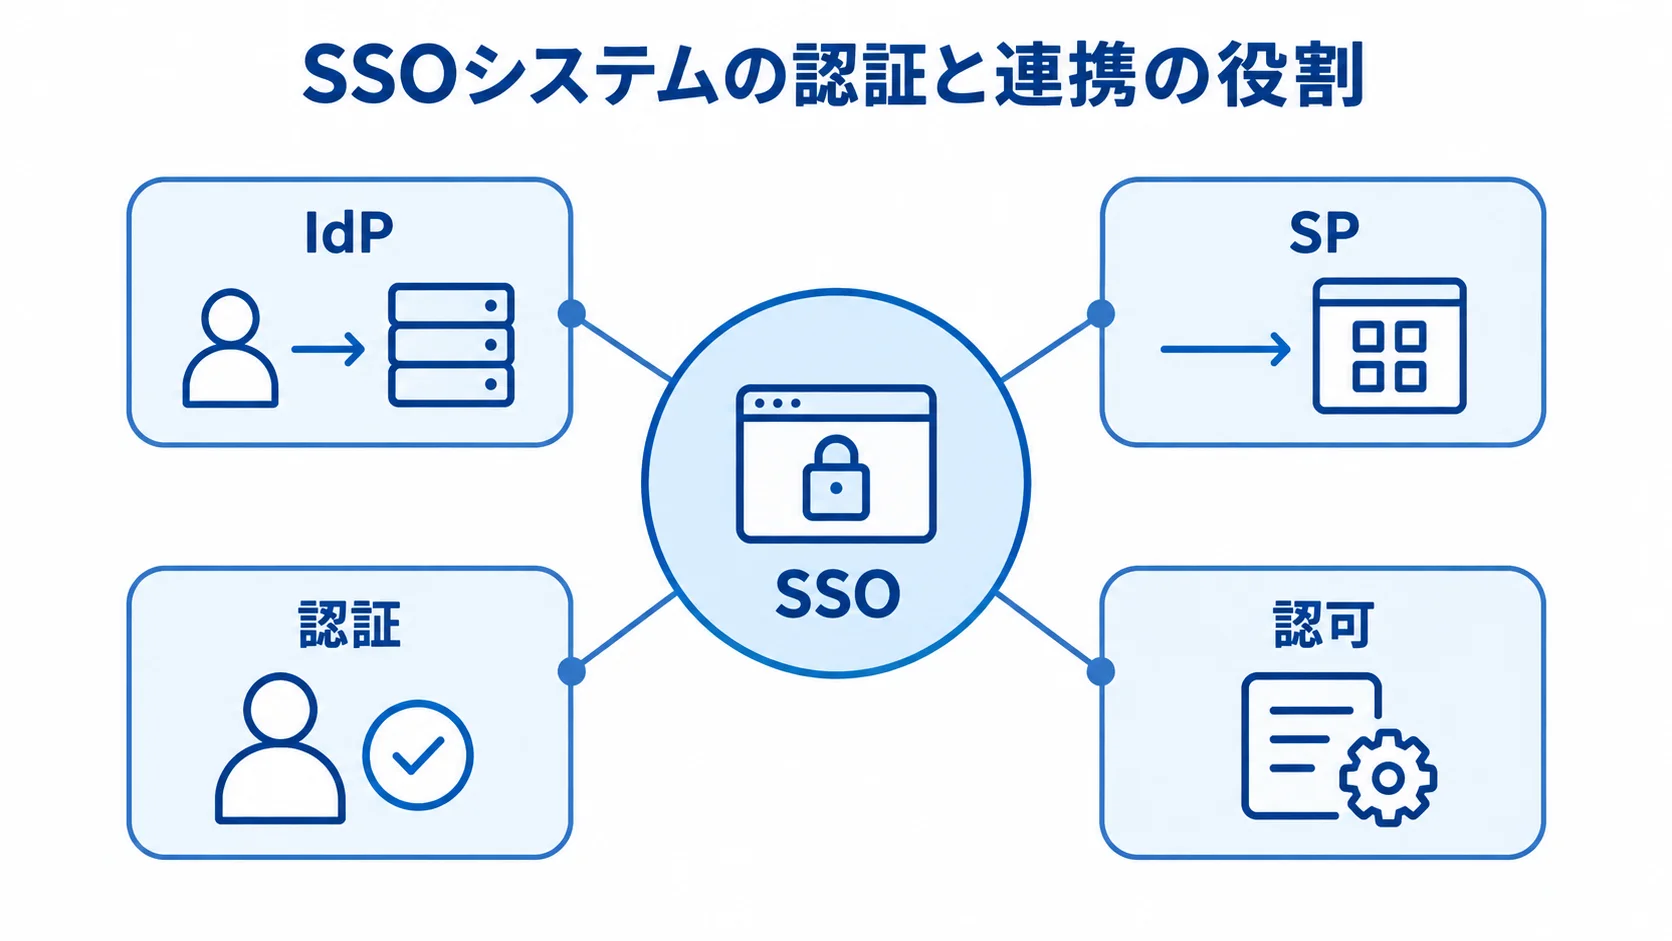
SSOのシステムは、本人確認を一か所に集約し、認証済みの情報を連携先へ安全に渡す仕組みです。利用者が各サービスに個別にログインするのではなく、IdPが認証を担い、SPがその結果を受け取ります。
IdPとSPの役割分担
IdPはIdentity Providerの略で、利用者を認証し、アプリへのアクセス権を管理する側です。一方、SPはService Providerの略で、業務システムやクラウドサービスなど、利用者が使う側を指します。
利用者がポータルで認証すると、IdPが発行した情報をSPが検証します。その結果、利用者はパスワードを入力し直さずに、サービスを開けます。
- 認証:利用者が本人であることの確認
- 認可:本人に許可する操作や範囲の判断
SSOの導入では、ログインの一元化に加えて、部署・役職・雇用形態・プロジェクトに応じた権限設計も必要です。
IDライフサイクルを含めた設計
SSOは、ログイン画面をまとめるだけでなく、ID管理そのものを見直すきっかけにもなります。人事情報とID管理を連動させると、未使用IDや過剰な権限を減らせます。
- 入社・異動・退社:アカウント作成、所属や権限の変更、ID停止・削除を人事情報と連動させる
- プロビジョニング:SCIMなどを利用できる場合、アカウントの配布や停止を自動化できる
- 少人数の場合:委託先や派遣社員が増えると、手作業の棚卸しでは追いきれなくなります。
- 大人数の場合:対象アプリが少なく、人事・ディレクトリ連携が整えば、短期導入できる場合があります。
- 判断材料:人数だけでなく、アプリ数、異動頻度、権限の細かさ、監査要件
SSOのシステムの種類と連携方式
SSOの種類は、接続相手と認証方式の二つの観点で整理できます。従業員、取引先、顧客によって必要な機能は異なり、連携先が標準プロトコルに対応しているかどうかで、採用する方式も変わります。
この区分を確かめないまま製品を比べると、価格が手頃でも、重要なアプリに接続できない場合があります。
SAMLとOpenID Connectによるクラウド連携
SAML 2.0は、IdPが発行した認証アサーションをSPへ渡す方式です。企業向けSaaSで広く使われ、メールアドレスなどの属性で利用者を識別します。
一方、OpenID ConnectはOAuth 2.0を基盤にした認証方式です。Webアプリやスマートフォンアプリ、外部ユーザー向けサービスで採用しやすい方式です。
採用方式は、連携先の対応状況とデータ要件を基に決めます。属性や証明書、トークンの設定も、導入前にそろえておきます。
- 属性:メールアドレスの大小文字、社員番号、所属コードの一致
- 有効期限:証明書とトークンの期限を、運用項目に入れておく
- 接続試験:複数の雇用形態に分けたテスト用アカウントを用意する
属性の不一致によるログイン失敗は、本番移行時に起こりやすいものです。そのため、設定の確認に加えて、テストも行います。
古いシステムと社外ユーザーの接続方式
接続先の方式と利用者の範囲は、分けて設計します。標準方式で接続できない場合に、どう運用するかもあらかじめ決めておきます。
- 古いWebシステム:リバースプロキシ、専用エージェント、フォームベース認証で接続できる
- 追加の確認事項:パスワードの保管場所と、画面改修時の検証担当を決める
- 利用者の区分:従業員向けSSO、顧客向けCIAM、取引先向けフェデレーションに分ける
- 顧客向け要件:登録・退会、同意管理、問い合わせ、大量アクセス対策、多言語対応が必要な場合がある
画面変更やパスワードの受け渡しを伴う方式は、標準プロトコルに比べて、障害やセキュリティ上の注意点が増えます。
2025年公開の公式導入事例では、約1万8,000人規模の社内ID統合と、顧客向けサービスの複数ID統合を、別の仕組みとして整理していました(出典:企業向け認証基盤の公式導入事例、2025年)。
SSOのシステム開発・導入の進め方
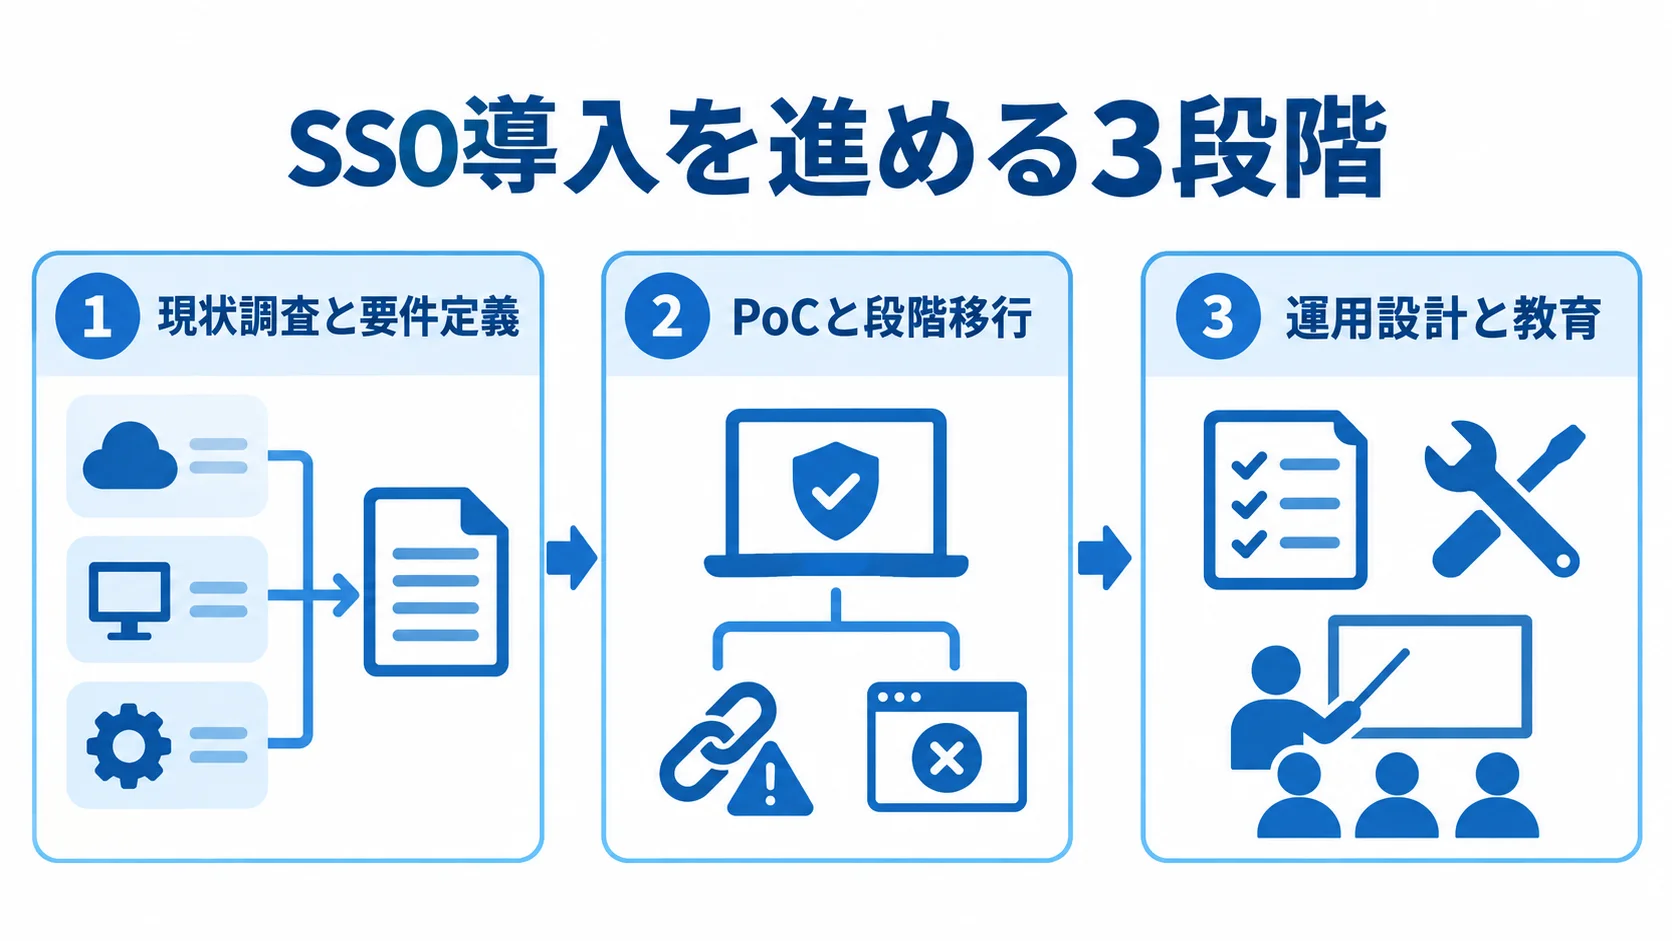
SSO導入は、製品を契約して一括で切り替えるのではなく、段階を追って進めるプロジェクトです。まず現状を把握して対象範囲を決め、少数の利用者で検証してから、段階的に広げます。
退社・異動・障害・証明書期限切れを含む異常系は、早めに確かめておくと、手戻りを抑えられます。
現状調査と要件定義によるアプリ台帳の作成
現状調査では、アプリごとに利用者数と管理者を洗い出し、認証方式と契約期限も一覧にします。個人情報の有無や、現行の停止手順も、同じ台帳に書き込みます。
候補となるサービスを絞るため、各アプリのプロトコル対応と必要な属性を記録しておきます。加えて、プロビジョニング、ログ出力、障害時の代替ログインも押さえます。
- 認証要件:MFAの対象と方式、パスキーを使える端末
- アクセス要件:社外アクセスの条件と、特権管理者の分離を定める
- 運用要件:監査ログの保存期間と問い合わせ窓口
- 緊急時要件:ブレークグラスアカウントの保管・監視方法を決める
IdPが停止した場合に、最低限の業務をどう続けるかも、非機能要件として書き出しておきます。
PoCと段階移行による本番リスクの低減
PoCには、標準連携しやすいアプリだけでなく、接続が最も難しいアプリも一つ含めます。そのうえで、情シス、一般利用者、管理職、社外接続者など、複数の立場でログインを検証します。
- 権限不足・過剰権限、多重ログインの確認
- スマートフォン利用とパスワードリセットの動作確認
- 退社者の停止後のログイン、異動者の権限変更、証明書更新のテスト
- IdP停止時に管理者が復旧手順を実行できるかの確認と、旧ログインへの切り戻し
検証対象は10〜20アプリ、期間は2週間〜2か月程度で始めると、問題を把握しやすい規模になります。
本番移行は部門やアプリごとに進め、旧ログインはすぐに削除しません。切り戻しの条件と期限も、あらかじめ決めておきます。
成功指標は、ログイン人数だけでなく、停止処理の完了時間や問い合わせ件数で測ります。認証失敗率と過剰権限の残存数も、指標に加えます。
運用設計と利用者教育
稼働後は、権限管理、障害対応、利用者教育を定例の作業にします。
- 定期点検:月次または四半期の権限棚卸し、人事同期、管理者点検、ログ監視
- 保守・申請:証明書や秘密情報の更新、脆弱性対応、復旧訓練のほか、SaaS追加申請と例外承認の定め
- 利用者教育:初回ログイン、MFA・パスキーの登録、端末変更、パスワードリセット、フィッシング対応の案内
- 管理者の分担:管理者を一人に集中させず、日常運用者、監査者、緊急対応者に分ける
- 権限変更の基準:誰がどの記録を見て、何を基準に権限を変えるかの取り決め
SaaSを追加するときの申請フローと、SSO対象外とする場合の承認者を決めておくと、シャドーITの増加を防げます。
SSOのシステム開発にかかる費用相場
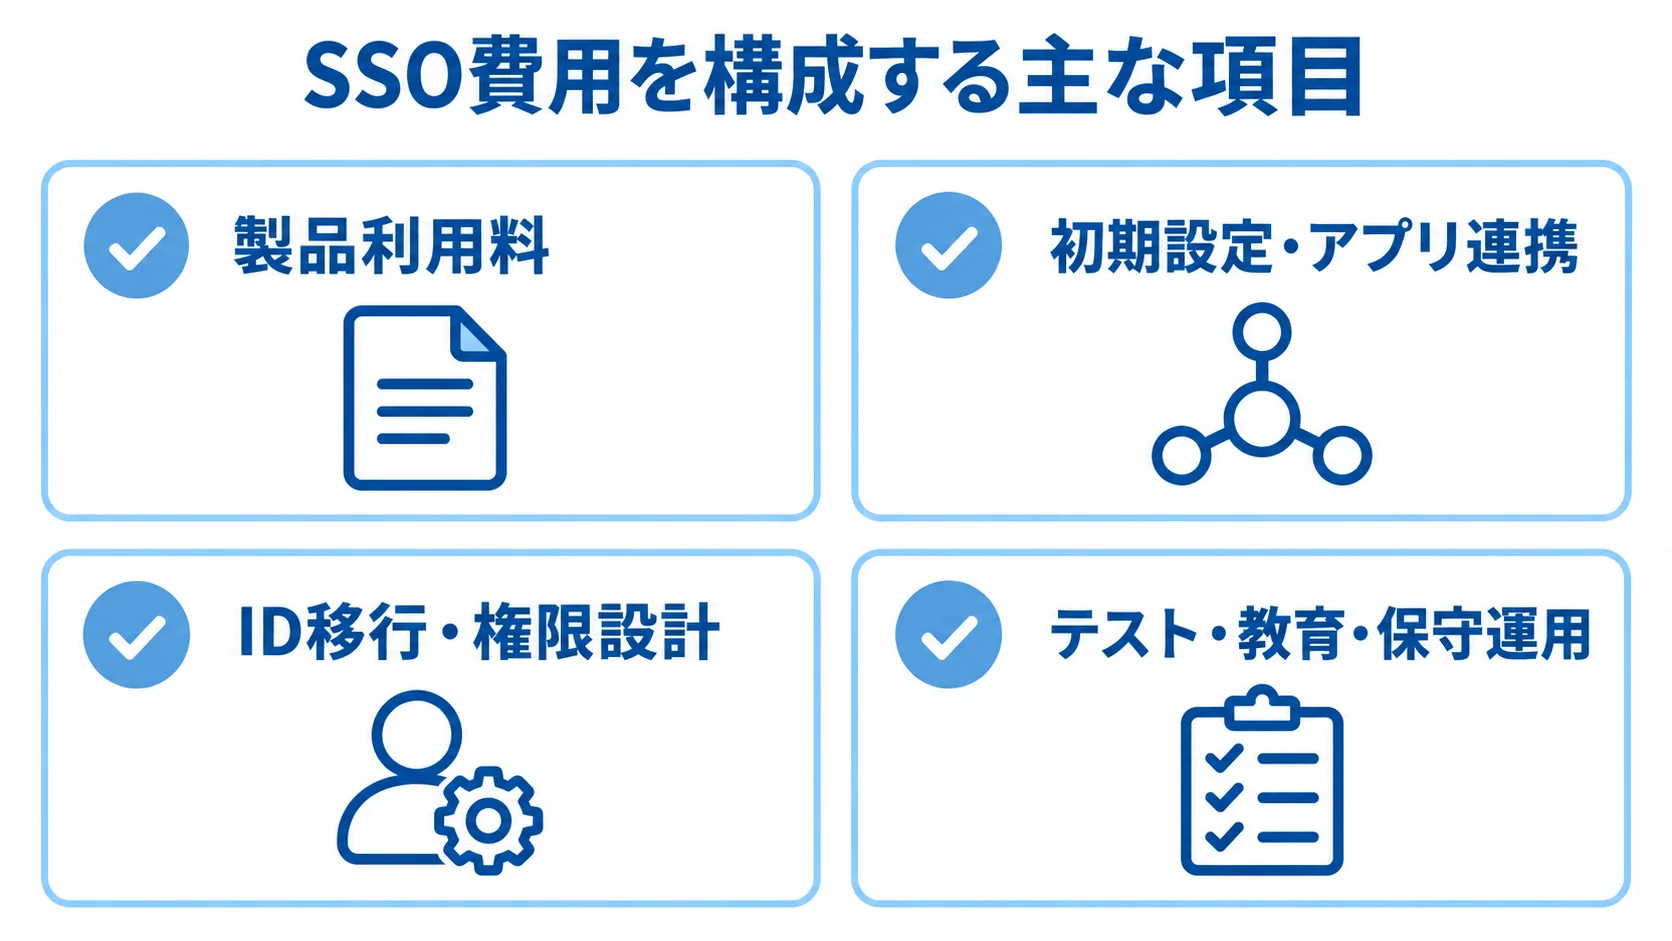
SSO費用は、製品利用料、初期設定、アプリ連携に分けて考えられます。ID移行や権限設計も、費用の項目に入ります。
テストや教育、保守運用も費用の項目です。公的に定まった一律の相場はないため、2026年時点の公開料金例と業務システム開発全般の相場を組み合わせた目安を、次に示します。
金額は、利用者数やアプリ数に加えて、標準連携か個別開発かによって大きく変わります。
▶ 詳細はこちら:SSOのシステム開発の見積相場や費用/コスト/値段について
ライセンス料金の目安:1IDあたり月額100〜800円程度
既存SaaSを標準連携するクラウド型では、公開料金例は1IDあたり月額100〜800円程度です。
- 国内料金例:SSO月額105円、多要素認証併用210円(出典:複数のIDaaS公式料金ページ、2026年8月確認)
- 国内の別料金例:従業員向け認証は月額300円から、統合プランは800〜1,000円(出典:複数のIDaaS公式料金ページ、2026年8月確認)
- 海外スターター:1ユーザーあたり月額6米ドルから(出典:海外IDaaS公式料金ページ、2026年8月確認)
- 海外上位プラン:ガバナンス機能を含むプランは月額17米ドルから(出典:海外IDaaS公式料金ページ、2026年8月確認)
契約前には、最低契約ID数と税、契約期間を確認します。サポート費も、料金に含まれるかを見ておきます。
海外の料金は、為替の変動に加えて、契約条件も含めて比べます。たとえば、年契約か、最低年間契約額があるか、サポート範囲はどこまでかといった違いです。特に、単純な円換算だけで比べると、実際の負担が見えにくくなります。
規模別の初期導入費の幅
30〜300人、5〜20アプリの小規模な導入では、標準コネクタを中心にすると、初期設定と簡単な移行支援を含めて0〜60万円程度が目安です。期間は2週間〜2か月が目安です。
自社で設定すれば初期費用を抑えられますが、そのぶん、要件定義やテスト、利用者案内に社内の工数がかかります。なお、既存契約に認証機能が含まれていても、アプリ連携や条件付きアクセスの設計費は別に見積もる必要があります。
300〜3,000人、20〜100アプリの中規模な導入では、初期300万〜1,500万円、期間3〜9か月程度が目安です。ディレクトリや人事との連携、SCIM、権限設計が含まれます。監査ログとオンプレミス接続も、この範囲に入ります。
複数拠点や子会社、海外利用者を含む大規模な刷新では、初期費用が1,000万〜5,000万円超になります。顧客向け認証や古い独自方式のシステムを含む場合も、大規模な刷新の範囲に入ります。期間は6〜18か月以上になる場合があります。
24時間運用や冗長化も、費用に影響します。
- 見積書の内訳:要件定義や棚卸し、標準・個別の連携、移行(データクレンジングを含む)、テスト、教育、運用設計
- 継続費:保守運用費は初期開発費の年15〜25%程度が目安となる場合があります。
- 追加費用:ユーザー課金、サポート、ログ保管、監視、証明書更新の費用
ただし、年15〜25%は業務システム全般の目安で、SSO固有の統計ではありません。計画では推定値として扱うのが適切です(出典:業務システム開発費の公開相場整理、2026年8月確認)。
SSOの開発会社・ベンダーの選び方
発注先には、認証サービスを提供するベンダーと、要件定義から運用までを支援する開発会社やSIerがあります。候補の会社には、自社の古いアプリや人事データに接続できるかを確かめておきます。
認証基盤を自作しすぎると保守の責任が重くなるため、製品と開発のどこまでを誰が受け持つかを、最初に確かめておきます。
連携方式と類似案件の実績
連携できるかどうかと、類似案件への対応力は、アプリごとの方式と運用実績から確かめます。
- 接続方式:対象アプリごとに、SAML、OpenID Connect、LDAP、代理認証のどれを使うか
- 個別要件:SAML非対応のオンプレミスや独自社員番号のアプリは、標準SaaS連携の実績だけでは判断できない
- 利用環境:スマートフォンアプリや、顧客向けの大量アクセスへの対応
- 導入実績:利用者・アプリ数、ディレクトリや人事連携、MFA、SCIM、権限棚卸し、障害対応
公式導入事例には、約48万人のIDと約1,500のアプリをクラウド・オンプレミス横断で統合した例もあります(出典:認証基盤の公式導入事例、2025年確認)。
自社と規模が異なっても、複雑な例外への対処法を聞くと、提案力を見極められます。
見積条件と導入後の運用体制
候補は3社程度に絞り、同じ条件で見積もりを依頼します。条件には、アプリ台帳と利用者数、MFA要件を含めます。さらに、移行期限と運用範囲も伝えます。
評価軸は、要件定義力(30点)、連携実績(20点)、セキュリティと運用(20点)を中心に、費用透明性(15点)やサポート(15点)などを加えて、事前に決めておきます。点数配分は、自社の優先順位に合わせて変えてください。
- 見積条件:対象外アプリ、個別開発の単価、追加のIDやアプリ料金
- サービス水準:ログ保存期間、受付時間、復旧目標
- 運用移管:データ返却、証明書更新、管理者教育の担当
手順書の有無、権限棚卸しの支援、定期レビューの有無を比べると、導入後に社内で運用できるかを判断する材料になります。
▶ 詳細はこちら:SSOのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:SSOのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:SSOのシステム開発の発注/外注/依頼/委託方法について
SSOのシステムに関するよくある質問
SSOは利便性と安全性を高める一方で、認証基盤に障害が集中するリスクもあります。導入前によく尋ねられる点を、判断の材料としてまとめます。
SSOにすると一つの認証情報が漏れたとき危険ではありませんか?
危険性はありますが、SSOは導入するだけで自動的に安全になる機能ではありません。MFAやパスキー、条件付きアクセスを組み合わせると、パスワードだけに頼る場合より安全性を高められます。端末や地域に応じた制御も、加えられます。
認証基盤を単一障害点にしないため、緊急用の管理者アカウントを安全に保管し、バックアップ手段や監視、復旧訓練を用意しておきます。
SSOは、認証の強度と復旧の設計を一体で考えて、初めて安全性が高まる仕組みです。
SSOは何人規模の会社から導入すると効果がありますか?
明確な人数の境界は定まっていません。30人程度でも、SaaSが多い、外部委託先が多い、退社時の停止漏れが心配、MFAを統一したい場合は効果を得られます。
人数が多くても、対象アプリが少なく、認証基盤と人事連携が整っていれば、一部のアプリから始められます。判断の基準は、認証の分散具合とID管理の手作業の多さです。
SAML非対応の古い業務システムもSSOにできますか?
可能な場合があります。リバースプロキシや専用エージェント、フォームベース認証などで接続できますが、標準方式に比べて検証項目と保守の負担が増えます。
まず、改修の可否と認証情報の保管場所を調べます。画面変更への追随や、障害時の代替ログインも確かめます。無理にSSO化しない場合は、パスワード管理とMFAの強化だけで済ませる案も比べます。
SSOとMFAやパスキーは同時に導入できますか?
同時に導入できます。SSOは複数サービスへの認証を集める仕組みで、MFAやパスキーは本人確認を強める手段です。
2026年時点では、パスキーと端末証明書、条件付きアクセスを組み合わせる提案が増えています。
全利用者に一度に強制すると問い合わせが急増するため、管理者、高リスクの操作、社外アクセスの順に、段階的に適用します。
SSOのシステム開発・導入で押さえるポイントまとめ
SSOは、複数のログインを一つにまとめるだけでなく、認証基盤として設計する対象です。
認証基盤として機能させるには、IdPとSPの役割分担を決め、連携方式(SAMLやOpenID Connectなど)とアプリごとの例外を整理します。さらに、MFAやパスキーも組み合わせます。
加えて、IDライフサイクルや権限棚卸し、監査ログ、障害時の復旧まで含めて設計します。
導入前のIDとアプリの全体像の整理
導入前に、アプリ台帳と権限マトリクスを作ります。そのうえで、従業員向けSSO、取引先向け連携、顧客向けCIAMを分けて要件に書き分けます。
候補先には同じ条件で提案を依頼し、技術実績と運用体制、見積もりの透明性を比べます。
費用は、月額100〜800円程度という公開料金例だけで判断せず、初期設定や個別連携、移行まで含めて比べます。テストや教育、運用、復旧設計も、同じ比較の中に入れます。
PoCでの異常系の検証と段階的な展開
まずは10〜20アプリ程度のPoCから始めます。全社・全アプリを一度に切り替える必要はありません。そのPoCで、退社処理、認証失敗、過剰権限を確かめ、さらに証明書期限切れやIdP障害、切り戻しも確認します。
問題を解消してから、段階的に展開します。SSOをログインの効率化にとどめず、安全なIDガバナンスへ広げていくことが、長く使えるシステムの構築につながります。
▼関連記事一覧
・SSOのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・SSOのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・SSOのシステム開発の見積相場や費用/コスト/値段について
・SSOのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。