
SSOのシステム開発は、要件整理から定着まで6つのフェーズで進めます。この順で進めると、IDと権限を安全に管理する基盤を整えられます。
各フェーズで決めることと、費用・見積もりの確認点は後ほど見ていきます。全体像は、SSOのシステム開発の完全ガイドにまとめています。
▼全体ガイドの記事
・SSOのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
SSOのシステム開発・導入の全体像
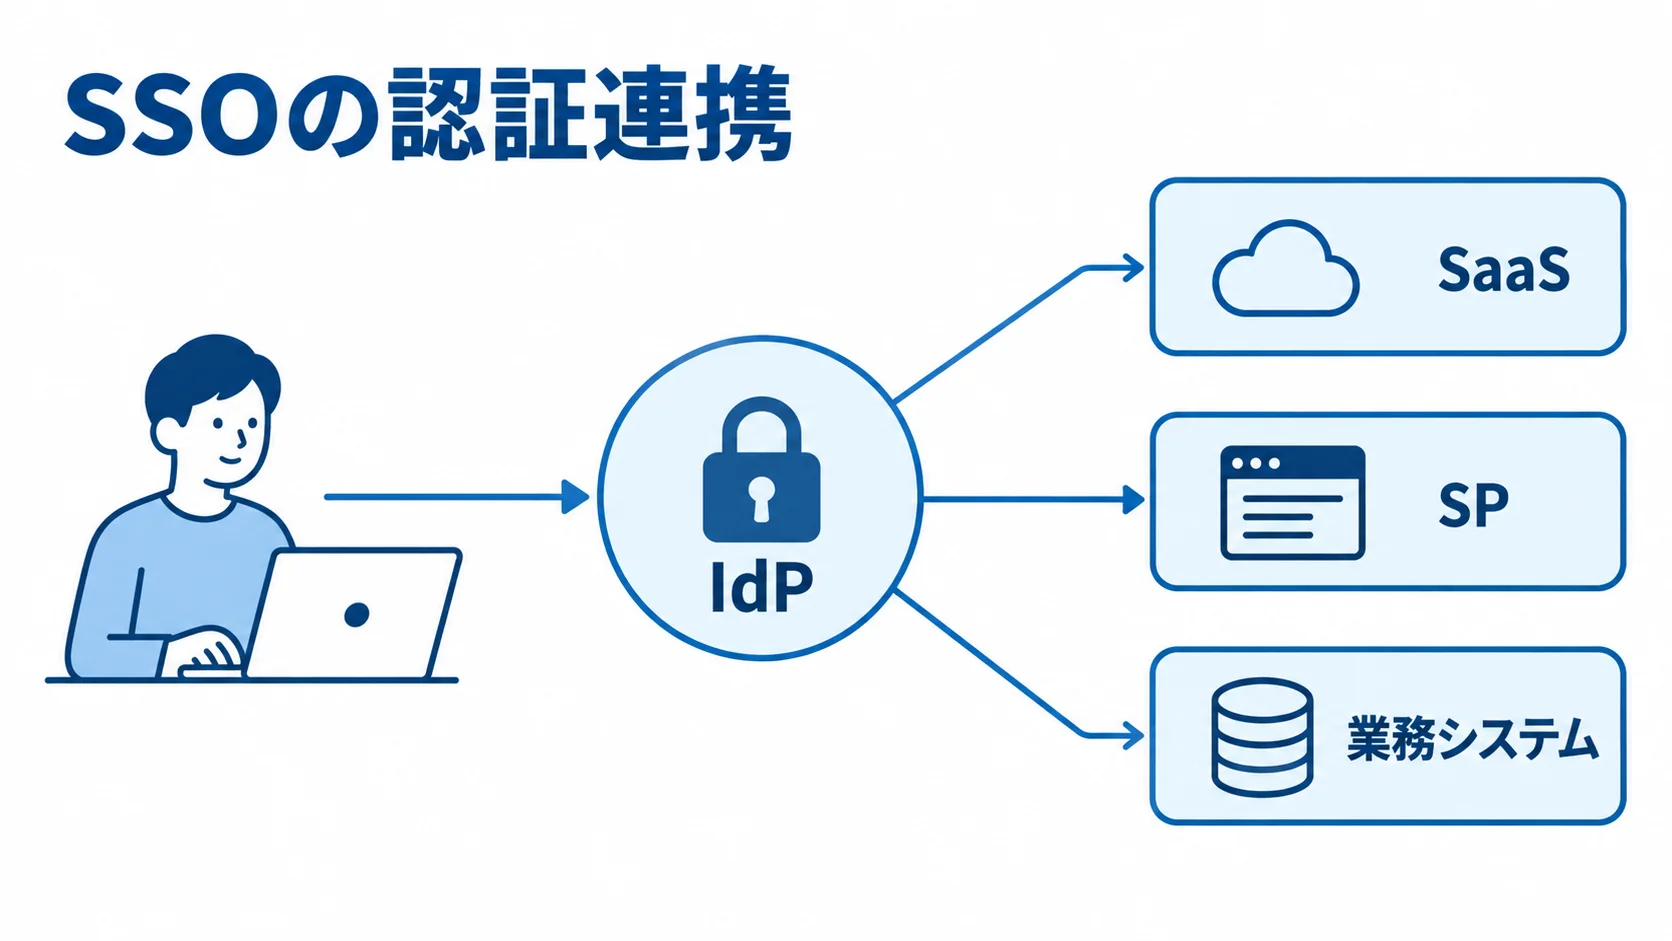
SSOは、利用者を認証するIdP(Identity Provider)と、利用先のSP(Service Provider)を連携させる仕組みです。IdPで一度認証すれば、許可された複数のSaaSや業務システムに、再ログインせずにアクセスできます。ただし、実務で価値を出すには、認証方式だけでなく、誰にどの権限をいつ付与し、いつ停止するかまで設計する必要があります。
ログインを一つにするだけではないSSOの範囲
SSOの対象は認証の一元化にとどまらず、SAML 2.0やOpenID Connect(OIDC)によるアプリ連携、Active DirectoryやLDAPとの同期も含みます。
代表的な機能には、多要素認証(MFA)、パスキーやFIDO2があります。さらに、条件付きアクセスや監査ログ、セルフパスワードリセットも挙げられます。条件付きアクセスでは、端末・地域・時間帯を考慮します。
SCIMなどを使うと、入社時のアカウント作成や退社時の停止を、人事情報と連動させられます。要件定義では、アプリの数に加えて、IDや権限を扱う業務ルールも決めておきます。
- IDの責任者:誰がIDを管理するかの決定
- 異動時の権限:部署変更に伴う権限変更のルール
- 外部スタッフ:委託先や派遣社員の扱い
- 障害時の継続:認証基盤の停止時に備えた業務継続策
社内SSO・取引先連携・顧客向けCIAMの区分
利用者の範囲を先に分けておくと、要件の取り違えを防げます。対象は次のように整理できます。
- 従業員:Workforce Identityとしての社内ID管理
- 取引先・代理店:B2Bフェデレーションとしての連携
- 顧客:CIAM(Customer Identity and Access Management)としての扱い
同じSSOと呼んでも、必要な運用は利用者層によって変わります。登録、本人確認、同意管理は、それぞれの利用者層に合わせて設計します。退会、大量アクセス、問い合わせ対応についても、利用者層ごとに運用を考えます。
社内の人事マスタは、顧客アカウントの正本としてそのまま使えません。社内SSOでは、人事異動や退職に伴う停止が中心になります。
一方、顧客向けでは、会員登録やメール認証、ソーシャルログインが必要です。さらに、パスワード再設定、利用規約への同意、急なアクセス増への対応も必要になります。
たとえば、日本精工の公式導入事例では、約1万8,000人規模の社内ID統合と、顧客向けサービスのID統合を別の要件にしています(出典: Microsoft公式導入事例、2025年)。
SSOのシステム開発・導入の6つのフェーズ
SSOの導入は、6つのフェーズで進めます。まず要件を整理し、次に製品と導入会社を選びます。そのあと設計開発とテストを行い、稼働を経て定着へと続きます。
各段階に完了条件を置いておくと、未決事項を次の工程に持ち越さずに済み、納期と費用のぶれを抑えやすくなります。標準連携のSaaSから始めて、例外の多いアプリを後の段階に回す段階移行も有効です。各工程では、対象と責任者を確かめながら進めます。
フェーズ1:要件整理でのアプリ・ID・権限の洗い出し
アプリの漏れやID管理の例外を防ぐため、利用先と管理状況を一つの台帳にまとめます。
- Microsoft 365、Google Workspace、勤怠、会計、ワークフローを含む利用先の一覧
- 営業管理、開発管理、社内ポータルなどの洗い出し
- 利用者、管理者、認証方式、SAMLまたはOIDCへの対応、作成・停止方法の記録
- 権限の持ち主、契約更新日、個人情報の有無の記録。シャドーITも対象に含めます。
- ユーザーとグループの正本、兼務者や外部スタッフの管理先の決定
人事システム、Active Directory、Microsoft Entra IDのどれを正本にするかを決めます。部門独自の契約のサービスも、台帳に含めます。
表には、アプリ名、利用部門、ユーザー種別を書きます。そのうえで、付与グループと退職時の停止期限を加えます。さらに、担当部署と例外対応者も記載します。
項目を整理しておくと、見積もりの精度が上がります。工程の完了時には、対象アプリの優先順位と未対応アプリの扱いを決めます。
優先度は、利用者数、業務停止時の影響、個人情報の重要度で判定します。さらに、パスワード漏えいリスクと標準連携のしやすさも、判定に使います。また、初回は10〜20アプリ程度に絞っておくと、PoCで検証できます。
フェーズ2:接続実績による製品と導入会社の選定
選定では、利用環境に合う製品候補を絞ったうえで、接続実績や運用機能を比べます。
- Microsoft中心:Microsoft Entra IDが候補
- マルチクラウド:多様なアプリを横断するなら、Oktaが候補
- Google中心:Google Workspace中心なら、Cloud Identityが候補
- 国内支援・小規模開始:IIJ IDサービスやHENNGE Oneも候補
対象アプリとの接続方式、MFA、パスキーを確かめます。さらに、SCIMと人事連携、ログ保管を見ます。オンプレミス対応も、確かめておきます。製品名よりも要件との適合を重視します。
製品ベンダーは、IDaaSや認証製品のライセンスと製品サポートを提供します。一方、SIerや開発会社は、現状調査、要件定義、接続を担うのが一般的です。さらに、データ移行、テスト、教育、運用設計も含まれます。
候補先には、SAML非対応アプリの接続方法、退社処理の自動化方法、障害時の復旧判断者を質問します。これは、実際の接続や運用の経験を確かめるためです。
比較では、要件定義力30点、連携実績20点、セキュリティと運用20点のように配点できます。費用透明性15点やサポート15点も、同じように配点します。配点は自社で変えられますが、例外処理と導入後の運用体制も評価します。
フェーズ3:認証・権限・連携方式の設計と開発
認証方式と属性、グループ、権限は、一体で設計します。ログと例外処理も、同じ設計の中で扱います。そのうえで、認証と連携、古いシステムの接続、権限の付け方、セキュリティの4点を具体的に決めていきます。
- 認証・連携:認証方式とアプリ側の制約、責任分界の記録
- 古いシステム:接続方法と将来更改の比較による採用方式の決定
- 権限:付与条件、基本権限と一時権限、特権IDの分け方
- セキュリティ:関連ルールの設計と、設定・運用への反映
SAML 2.0は業務SaaSで広く使われています。一方、OIDCはWebやモバイルアプリの認証に向いています。LDAPやActive Directoryとの連携も検討します。
SAMLやOIDCに非対応の古いWebシステムは、リバースプロキシや専用エージェントで既存ログインを包めます。フォーム入力を代理する方法や、対象アプリを将来更改する方法と比べます。フォームベース認証、リバースプロキシ、エージェント方式を使う場合は、アプリの制約とセキュリティ上の責任分界を設計書に残します。
フォームベース認証は、パスワードを扱う範囲が広がります。そのため、採用する場合は、認証情報の保存場所と暗号化、画面変更の影響、ベンダーサポートの有無を確かめて決めます。
権限の条件は、部署や役職だけに限りません。業務や拠点、雇用形態も条件にします。さらに、プロジェクトや情報区分も含めます。
権限設計では、基本権限と一時権限を分けます。特権IDは、通常のIDとは別に管理します。また、SCIMで自動作成する場合も、異動時の権限剥奪、退職時の無効化、再雇用時の扱いを表で定義しておきます。
MFAを必須にする対象と、パスキーやFIDO2を適用する対象を決めます。加えて、社外アクセスの条件と、緊急用管理者アカウントの保管方法も定めます。
アクセス制御、認証、不正アクセス・漏えい防止は、設定と運用で確かめる必要があります。SSOの導入だけで自動的に達成されるわけではないからです(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。
フェーズ4:PoCと異常系テストによる本番リスクの確認
設計後は、情シスと一部の部門でPoCを実施します。確認項目を決めて、正常系と異常系の両方を検証します。
- アカウント:初回登録、パスワード忘れ、重複の試行
- 利用者・権限:MFA端末の紛失、異動、退職、権限の不足と過剰
- 障害:証明書期限切れ、IdP停止、ネットワーク障害の検証
- 合格基準:ログイン率、処理・反映時間、問合せ件数、復旧時間の数値化
利用者30〜300人、アプリ5〜20個の標準連携が中心の規模でも、期間を2週間〜2か月程度と見込むなら、テスト期間を確保します。PoCの計画には、利用者への案内と切り戻しの手順も含めます。
試験記録、画面キャプチャ、ログをアプリごとに残します。さらに、未解決課題、担当者、期限も記録します。
退職者が翌日もログインできないか、グループ解除後にセッションが残らないかを確かめます。また、IdPに入れない場合の緊急アクセスは、責任者の立ち会いで試します。
フェーズ5:段階的な稼働と切り戻し条件の明確化
本番は、全社一斉よりも段階展開で進めます。稼働に向けては、利用先を広げる順序、旧ログインの停止と案内、運用体制、切り戻しの条件の4点を決めておきます。
- 情シスと協力部門から始め、標準SaaS、例外アプリの順に広げる
- 旧ログインの停止時期と既存セッション、利用者への案内手順
- 窓口、一次対応、ベンダー連絡、ログ権限、証明書更新、報告先の定め
- 冗長化、複数管理者、緊急用ID、連絡網、切り戻し条件の確認
稼働の判定では、機能と運用準備の両方を見ます。問い合わせ窓口、一次切り分け担当、ベンダーへのエスカレーション条件が決まっていることが条件です。さらに、ログ確認権限、証明書更新期限、定例レポート提出先も決まっている必要があります。
IdPが止まると、複数の業務に影響が及ぶおそれがあります。そのため、重大な不具合に備えて、切り戻し基準を事前に合意しておきます。
たとえば、重要アプリで一定時間ログインできない場合や、退職者の無効化に失敗した場合は、展開の停止や旧方式への切り戻しの条件になります。さらに、管理者が誰もIdPに入れない場合や、認証ログが欠落する場合も、停止と切り戻しの条件として定めます。
フェーズ6:IDライフサイクルと教育による運用への定着
稼働後は、人事連携、月次または四半期の権限棚卸し、不要アカウントの削除を定例で行います。
- ID管理:MFA再登録、証明書・秘密鍵の更新、ログ監視の継続
- 利用者教育:ログイン、MFA紛失、フィッシング画面を見つけた際の報告、共有IDを使わない理由の周知
- 管理者教育:追加、権限変更、緊急停止、ログ確認、復旧訓練が対象
- 効果測定:アプリ率、リセット件数、退社時間、未使用IDなどの測定
SaaSライセンスの利用状況も見ます。また、例外ユーザーや共有アカウントが残っていないかを点検します。
利用者には、連絡先、パスワード再設定、緊急時の対応を案内します。問い合わせやログを踏まえて、手順書と教育を見直します。また、操作マニュアルは、組織変更やアプリ追加のたびに更新します。
評価には、MFA登録率、権限棚卸しの完了率、シャドーIT発見件数も使えます。IDの残存や過剰権限、担当者の手作業が減ったかを見て、次の連携やガバナンスの改善につなげます。
SSOのシステム開発・導入費用の相場
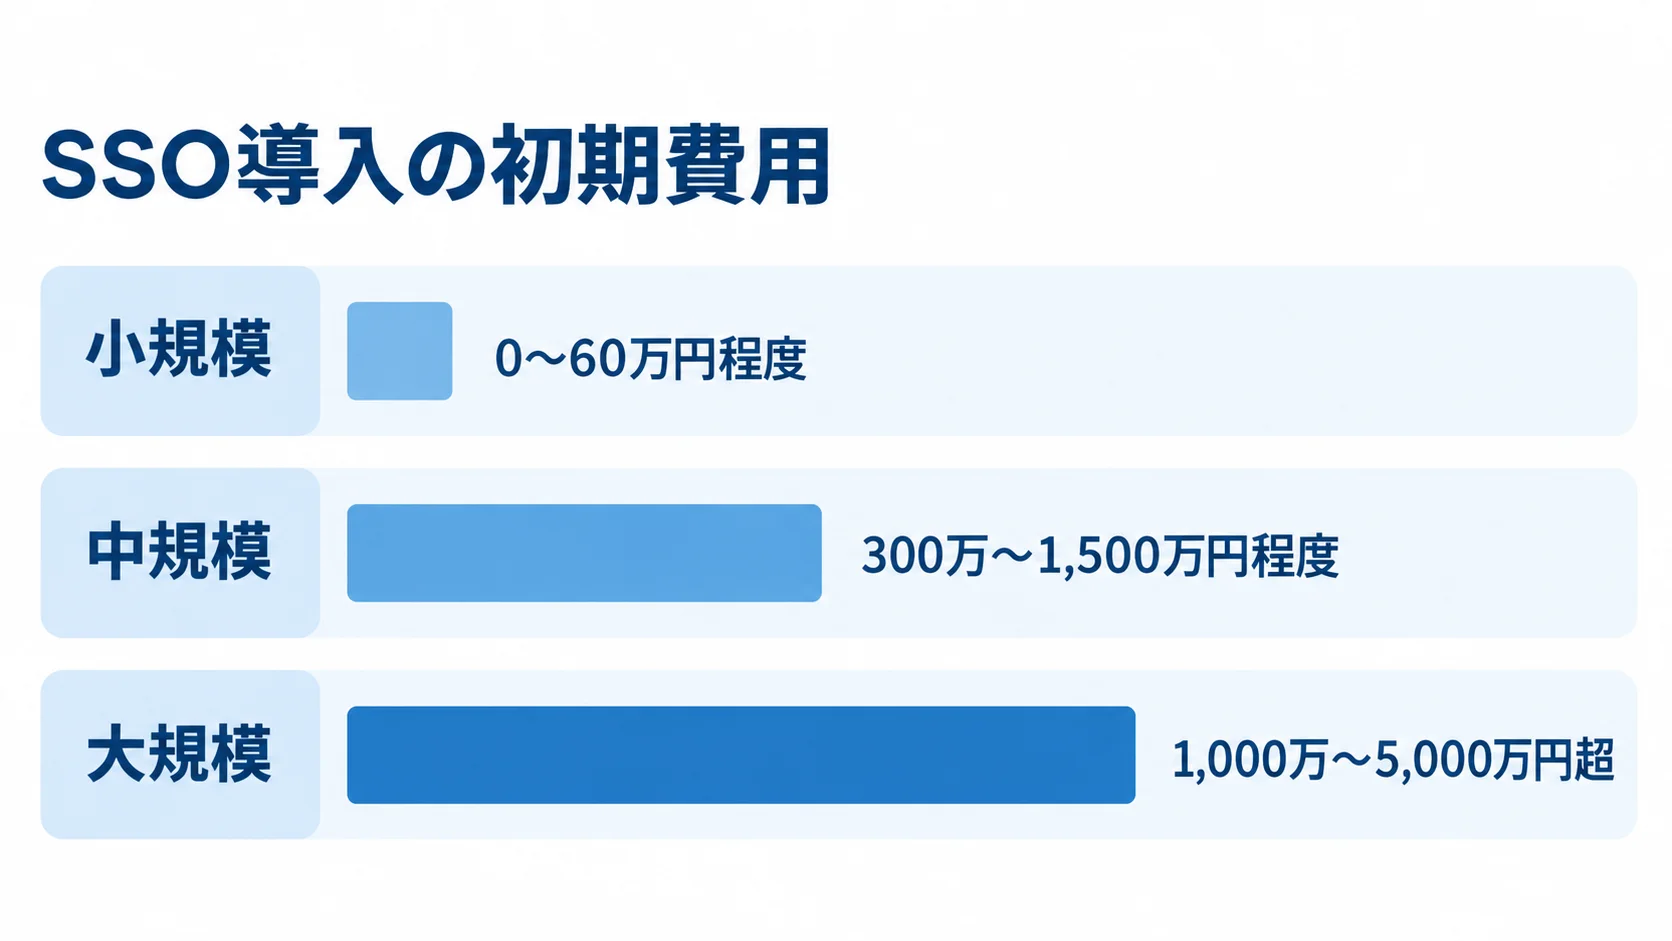
SSO固有の公的な一律相場はありません。ここで示すのは、公開ライセンス料金と業務システム全般の費用目安を組み合わせた、初期検討用のレンジです。
標準連携中心の小規模導入の費用目安(初期0〜60万円程度)
標準連携が中心の小規模導入は、次のような規模と期間が目安です。
- 対象:利用者30〜300人、アプリ5〜20個程度
- 初期費用:SAML 2.0やOIDC対応SaaS中心で0〜60万円程度
- 期間:2週間〜2か月程度
社内ポータルの改修やID重複の解消を含むと、費用は上振れします。さらに、複雑なグループ設計や個別教育が加わると、費用は膨らみます。
IIJ IDサービスの料金は、初期費用0円、最低1ユーザーからです。SSO連携は税抜105円/ID/月、SSOと多要素認証の組み合わせは税抜210円/ID/月です(出典: IIJ IDサービス公式料金ページ、2026年8月確認)。
これはサービスの利用料で、要件定義やアプリ設定を含む費用ではありません。テストや運用支援も、この料金には入っていません。そのため、ライセンス料と作業費は分けて確認します。
人事連携を含む中規模導入の費用目安(初期300万〜1,500万円程度)
導入範囲によって工数が変わるため、利用人数と連携条件から、中規模の費用と期間を見積もります。
- 対象:利用者300〜3,000人、アプリ20〜100個
- 範囲:人事連携、SCIM、権限設計、監査ログ、段階移行を含む
- 目安:初期300万〜1,500万円程度、期間は3〜9か月程度
認証方式の設定だけでなく、アカウントの正本や異動・退社処理を業務に合わせて作り込むほど、工数は増えます。
業務システム全般の費用目安は、小規模で50万〜1,000万円、中規模で300万〜5,000万円です。大規模は、1,000万円以上、または5,000万〜1億円以上と整理されています(出典: NotebookLMリサーチノート「SSOのシステム」、2026年)。
これはSSO固有の統計ではありません。周辺開発を含む場合は、認証サービスの月額だけでは説明できない費用になるため、参考値として見てください。
大規模・複雑な刷新の費用目安(初期1,000万〜5,000万円超)
大規模案件では、規模と要件の複雑さが、費用と期間の大きさを左右します。
- 規模:複数子会社・海外拠点、数千〜数十万人のIDを含む
- 複雑な要件:CIAM、独自認証、24時間365日運用、冗長化など
- 費用・期間:初期1,000万〜5,000万円超、6〜18か月以上の場合がある
SIEM連携や厳格な監査も、対象になる場合があります。計画には、ID統合、データ整備、運用移管が含まれます。さらに、復旧訓練まで計画します。
Microsoft Entra ID P1は、年払い相当で899円/ユーザー/月と案内されています(出典: Microsoft Entra公式料金ページ、2026年8月確認)。Microsoft 365 E3やBusiness Premiumに含まれる場合もあります。
また、OktaはStarterが1ユーザーあたり月額6米ドル、Essentialsが17米ドルからで、年次請求と案内されています(出典: Okta公式料金ページ、2026年8月確認)。比べるときは、為替や最低契約額、既存ライセンスを含めます。さらに、導入支援費も加えます。
SSOのシステム開発で見積もりを取る際のポイント
見積もり額の差は、単価より前提条件の違いから生まれます。そのため、対象ユーザー、アプリ数、連携区分を資料にまとめます。さらに、既存ID、認証、ログも盛り込みます。
教育、保守、障害対応も、資料に加えます。標準連携と個別連携の区分、MFA、パスキーも記載します。SCIMと人事連携の有無も示します。そのうえで、候補3社程度に、同じ条件で比較見積もりを依頼します。
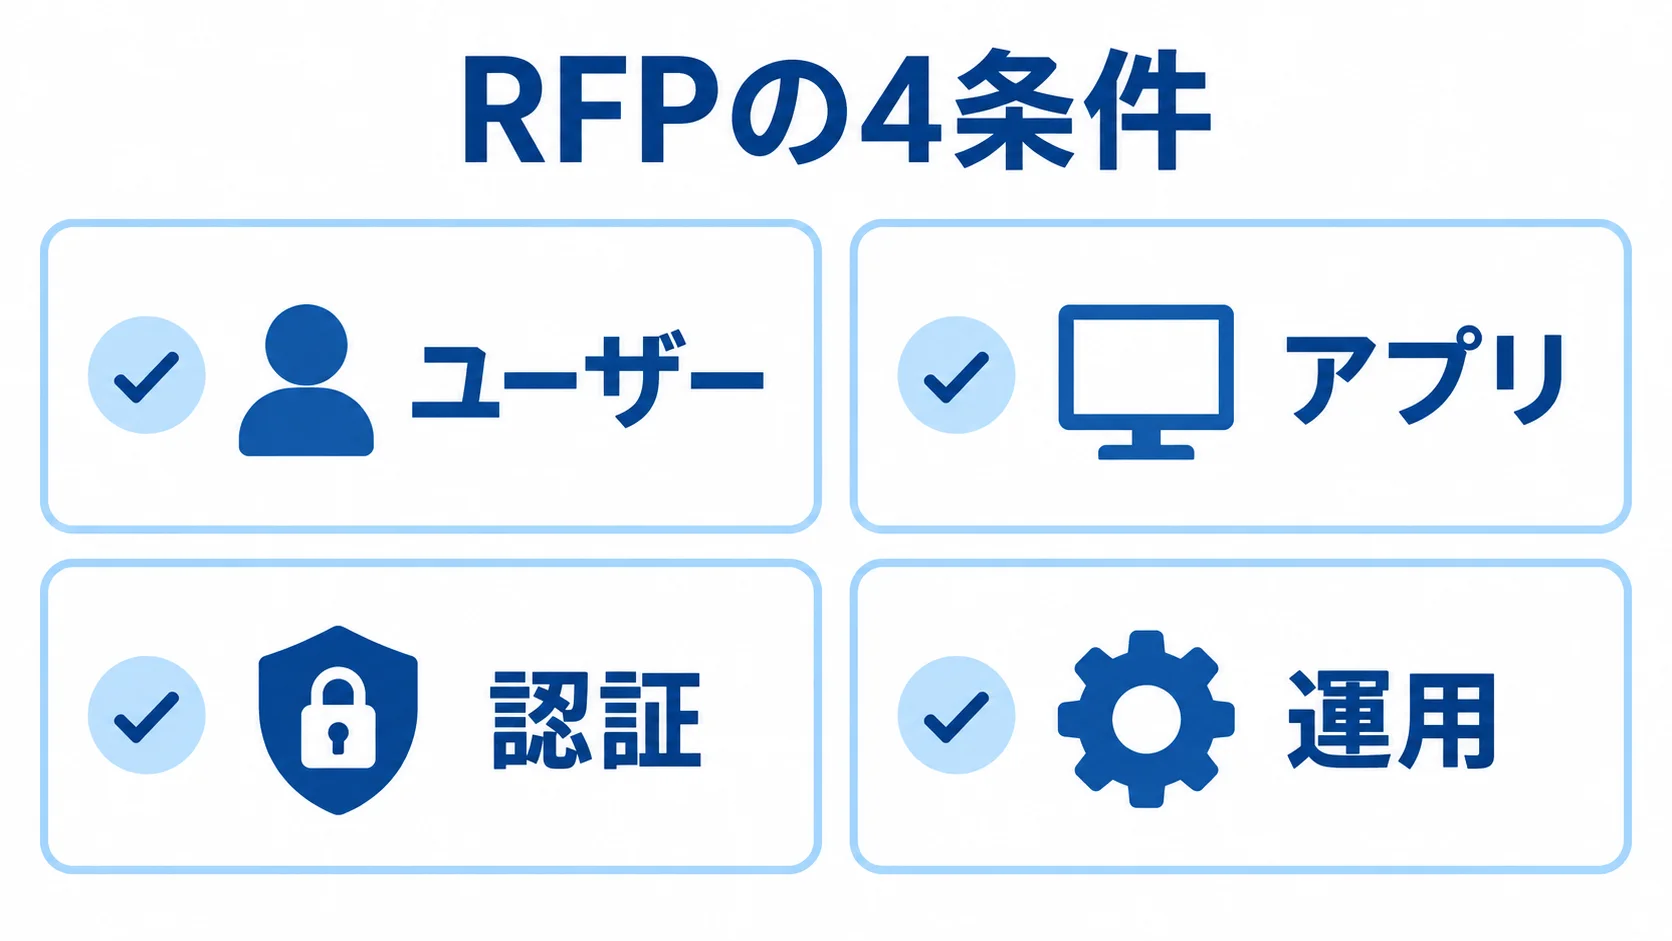
RFPに記載する4条件(ユーザー・アプリ・認証・運用)
RFPには、ユーザー、アプリ、認証、運用の4つの条件を分けて書きます。
- ユーザー:種別ごとの人数、増加予定、拠点、時間帯、管理者数。
- アプリ:対象名、重要度、部門、方式、SAML・OIDC、環境、現行方式、更新日。
- 認証:MFA、パスキー・FIDO2、証明書、条件付きアクセスなど。
- 運用:入退社処理、棚卸し、ログ、監視、問合せ、証明書、復旧、教育。
ユーザーは、従業員、派遣社員、業務委託に分けます。さらに、取引先と顧客も区分として書きます。認証の条件には、セッション時間やパスワードポリシー、緊急用アカウントを含めます。
運用の条件には、入社・異動・退社の処理時間、権限棚卸しの頻度、ログ保管期間を定めます。さらに、監視時間と証明書更新、復旧目標と教育範囲も定めます。条件が不足していると、あとから追加作業が生じます。
ライセンス・導入作業・運用費の内訳比較
見積書は、費用を導入、移行・検証、運用に分けて比べます。
- 導入:ライセンス、初期設定、要件定義、アプリ接続、個別開発。
- 移行・検証:ID移行、データ整備、テスト、利用者教育。
- 運用:運用設計と保守の別記載。
標準コネクタで接続できるアプリと、リバースプロキシやフォームベース認証が必要なアプリは、分けて単価を書きます。同じ単価にしてしまうと、工数を比べられません。
HENNGE Oneは、Identity EditionのIdPが月額300円から、IdP Proが月額500円からと案内されています。最小契約ID数は各200以上です(出典: HENNGE One公式料金ページ、2026年8月確認)。
1IDあたりの金額のほか、最低契約数や契約期間を確認します。さらに、オプションとサポート範囲も見ます。3年分のライセンスと初期作業を合算し、運用支援と追加接続費も加えると、予算を判断しやすくなります。
安い見積もりの対象外作業と障害時の責任
安い提案では、対象外作業と障害時の責任を確かめます。
- 対象外:台帳、ID重複、権限表、周知、例外検証、稼働後問合せ。
- 契約:前提、対象外、追加単価、納期、検収、契約期間、減員・解約条件。
- 増加時:ユーザー数やアプリ数に応じた単価。
- 障害:一次対応、ログ調査、何時間以内の復旧を目指すかの決定。
IdP、ネットワーク、アプリ設定の各障害で、対応者を定めます。証明書期限やMFA端末紛失についても、対応者を決めておきます。導入会社が運用しない場合は、自社管理者用の手順書と訓練も見積もりに含めます。
SSOのシステム開発・導入に関するよくある質問
SSOの導入は、ライセンス料金だけでなく、連携方式と権限設計を含めて判断します。テストや運用範囲も、判断の材料になります。人数やアプリ数に当てはめる際の疑問には、次の質問で答えます。
SSOは何人規模の会社から導入すると効果が出ますか?
人数だけでなく、アプリ数やパスワード再設定の件数を見て判断します。入退社の頻度や情報の機密性も、判断材料になります。たとえば30〜300人程度の会社でも、複数のSaaSを使い、退職者の停止を手作業で行っていれば、効果を得やすいです。
小規模導入では、標準連携できるアプリから始め、初期0〜60万円程度を起点に必要な作業を見積もる方法があります。
Microsoft 365を利用していればSSOの費用は無料ですか?
無料かどうかは、契約プランによって変わります。契約プランにMicrosoft Entra IDの機能が含まれていれば、追加ライセンスの費用を抑えられる可能性があります。
アプリ接続や条件付きアクセス、MFA設計には、工数がかかります。さらに、ID整理や移行、テストも工数に含まれます。教育と運用にも、工数がかかります。
Microsoft Entra ID P1は、公式ページで899円/ユーザー/月相当と案内されています。ただし、契約プランと契約条件を確かめてください。
SAML非対応の古い業務システムもSSOにできますか?
可能ですが、標準連携よりも慎重な検討が必要です。リバースプロキシやエージェント、フォームベース認証などが候補になります。
既存画面の変更や認証情報を扱う範囲、障害時の切り分けを確かめます。さらに、製品や保守会社のサポートも見ます。更改時期に合わせて対象外とする方が安全な場合もあります。そのため、業務への影響と費用を比べます。
SSOとMFAやパスキーは同時に導入できますか?
同時に導入できます。リスクに応じて、MFAやFIDO2、パスキーを組み合わせます。さらに、端末証明書や条件付きアクセスも加えると、パスワードだけに依存しない認証にできます。
適用範囲は、管理者、社外アクセス、特権操作、一般利用者の順に決めます。端末紛失、認証器の再登録、緊急時の代替手段は、テストの対象にします。
SSOのシステム開発・導入にはどれくらいの期間がかかりますか?
標準連携のSaaSを少数設定する場合は2週間〜2か月程度、中規模の認証基盤は3〜9か月程度が目安です。複数拠点や古いシステムを含む大規模導入では、6〜18か月以上かかる場合があります。
期間は、アプリ調査や権限設計、利用者教育の範囲で変わります。異常系テストと段階移行も、期間に影響します。短納期でも、退社処理とIdP障害のテストは省略しません。
まとめ:6フェーズで進めるSSOの導入と定着
SSOの導入は、まずアプリ・ID・権限を整理し、製品選定と設計開発へ進みます。そのあとPoCと異常系テストで本番リスクを確かめ、段階稼働を経て、権限の見直しや教育、復旧訓練まで含む定着へと続きます。工程を分けておくと、課題を確かめながら進められます。
SAMLやOIDC非対応のアプリや、退職者の停止、人事マスタ連携は、初期から確認します。顧客向けCIAMやIdP障害時の継続策も、初期の段階で見ておきます。IDを安全に管理する業務基盤として、設計していきます。
導入範囲で見る費用の判断
目安は、小規模の標準連携で初期0〜60万円程度、中規模の人事連携や権限設計で300万〜1,500万円程度です。大規模・複雑な刷新は、1,000万〜5,000万円超が目安になります。
これらはSSO固有の一律価格ではありません。公開ライセンス料金と業務システム全般の相場に、連携や移行、運用の工数を加味したレンジです。各社には同じ台帳と要件を渡し、3年分の総保有コストで比べます。
最初に作るアプリ台帳と異常系のチェックリスト
導入前には、台帳に載せる項目を決め、初回PoCで正常系と異常系の両方を試しておきます。
- アプリ台帳:利用者、認証、グループ、権限、退社、ログ、MFA、障害連絡先
- 初回PoC:10〜20アプリ程度での正常ログインと異常系の試行
- 異常系:異動、退職、権限過剰、MFA紛失、証明書期限、IdP停止、切り戻し
IDを安全に管理する基盤として定着させることで、導入効果とセキュリティの両立につながります。
▼全体ガイドの記事
・SSOのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。