
Tektonのシステム開発は6段階で進めます。要件整理と環境選定から始め、設計・開発とテストを経て、段階稼働と定着へと進みます。
技術の検証と社内の合意を両立しやすくなるよう、Tektonの全体像、導入の6段階、費用相場の順に見ていきます。
▼全体ガイドの記事
・Tektonのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Tektonのシステム開発の全体像
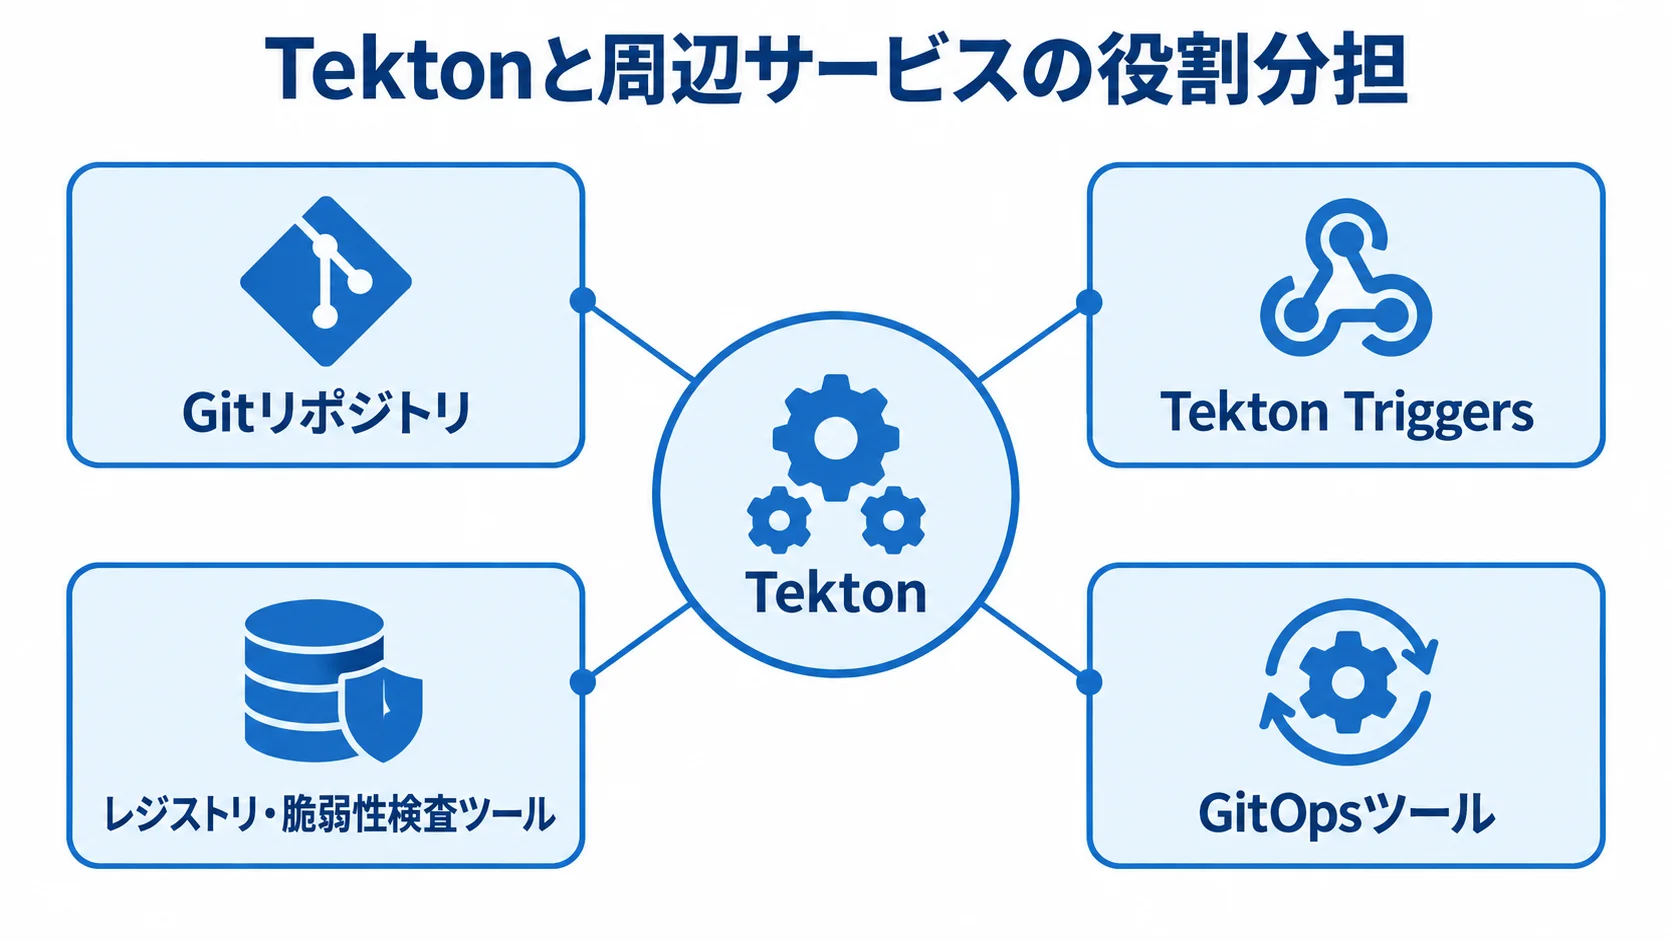
Tektonは、安全で反復可能なリリースを支える開発・運用基盤で、業務アプリそのものではありません。
処理はKubernetesのカスタムリソースで定義し、順序や並列実行、入力値、成果物をコードで管理します。導入時には、周辺サービスとのあいだで、どこまでを誰が受け持つかを描いておくことが欠かせません。
TaskとPipelineによる処理の定義
Tektonでは、処理を部品に分けて組み立て、その実行を記録として追える役割の違う4つの単位を使います。
- Task:コンテナで実行するStepをまとめた単位
- Pipeline:Taskを順序や依存関係に沿って組み合わせたもの
- PipelineRun:Pipelineの実行を管理するもの
- TaskRun:個別Taskの記録で、失敗した工程の追跡に使う
たとえば、ソース取得、単体テスト、イメージ作成、スキャン、ステージングデプロイを、5つのTaskに分けられます。
テストと静的解析を並列に実行する設計もできます。その場合は、入出力と再実行時の成果物を確かめます。さらに、digestの固定やログからの原因特定も見ておきます。
YAMLを書けるかどうかだけで判断せず、開発者が日常的に使える運用単位になっているかを評価します。
周辺サービスとの役割分担の決め方
連携先ごとに担当機能を決めておくと、権限と障害対応の複雑化を防げます。
- Gitリポジトリ:ソースコードとPipeline定義の保管先
- Tekton Triggers:Git pushやPull Requestなどのイベントの受付
- レジストリ・脆弱性検査ツール:イメージの保管と、リスクの判定
- 秘密情報基盤:認証情報の保護
- GitOpsツール:Argo CDなどを使い、本番反映を任せる方法もある
ビルドやデプロイ、監査ログまでTektonに集めると、担当範囲が広がりすぎます。
役割を分けると、CIはTekton Pipelines、成果物の来歴はTekton Chains、履歴検索はTekton Resultsが担います。さらに、各連携先の責任者と保存場所は、設計書に記しておきます。
2026年時点の成熟度と運用管理
バージョンや保守範囲のほかに、実行履歴の保存設計も確認しておきます。
- 2025年5月:Tekton Pipelinesが1.0に到達
- 2026年3月:CNCFのIncubatingプロジェクトに認定
- 2026年5月29日:公式ブログがv1.13.0を案内
- v1.12.0:2027年5月までのLTSとして説明
以上の情報は、Tekton公式ブログとCNCFによるものです(出典: Tekton公式ブログ、CNCF、2025〜2026年)。
古い記事だけを見て「実験的なOSS」と決めつける必要はありません。PipelinesやTriggers、Chains、Resultsごとに、対応版と保守範囲を確かめてください。
公式は2026年2月に、完了したRunを保持するとetcdの使用量が増え、API性能が低下する課題を紹介しました。あわせてTekton Prunerも紹介しています。そのため、導入時には実行履歴の保存期間や監査用データ、削除可能なログを決めておくことが、安定運用の前提になります。
Tektonのシステム開発の進め方
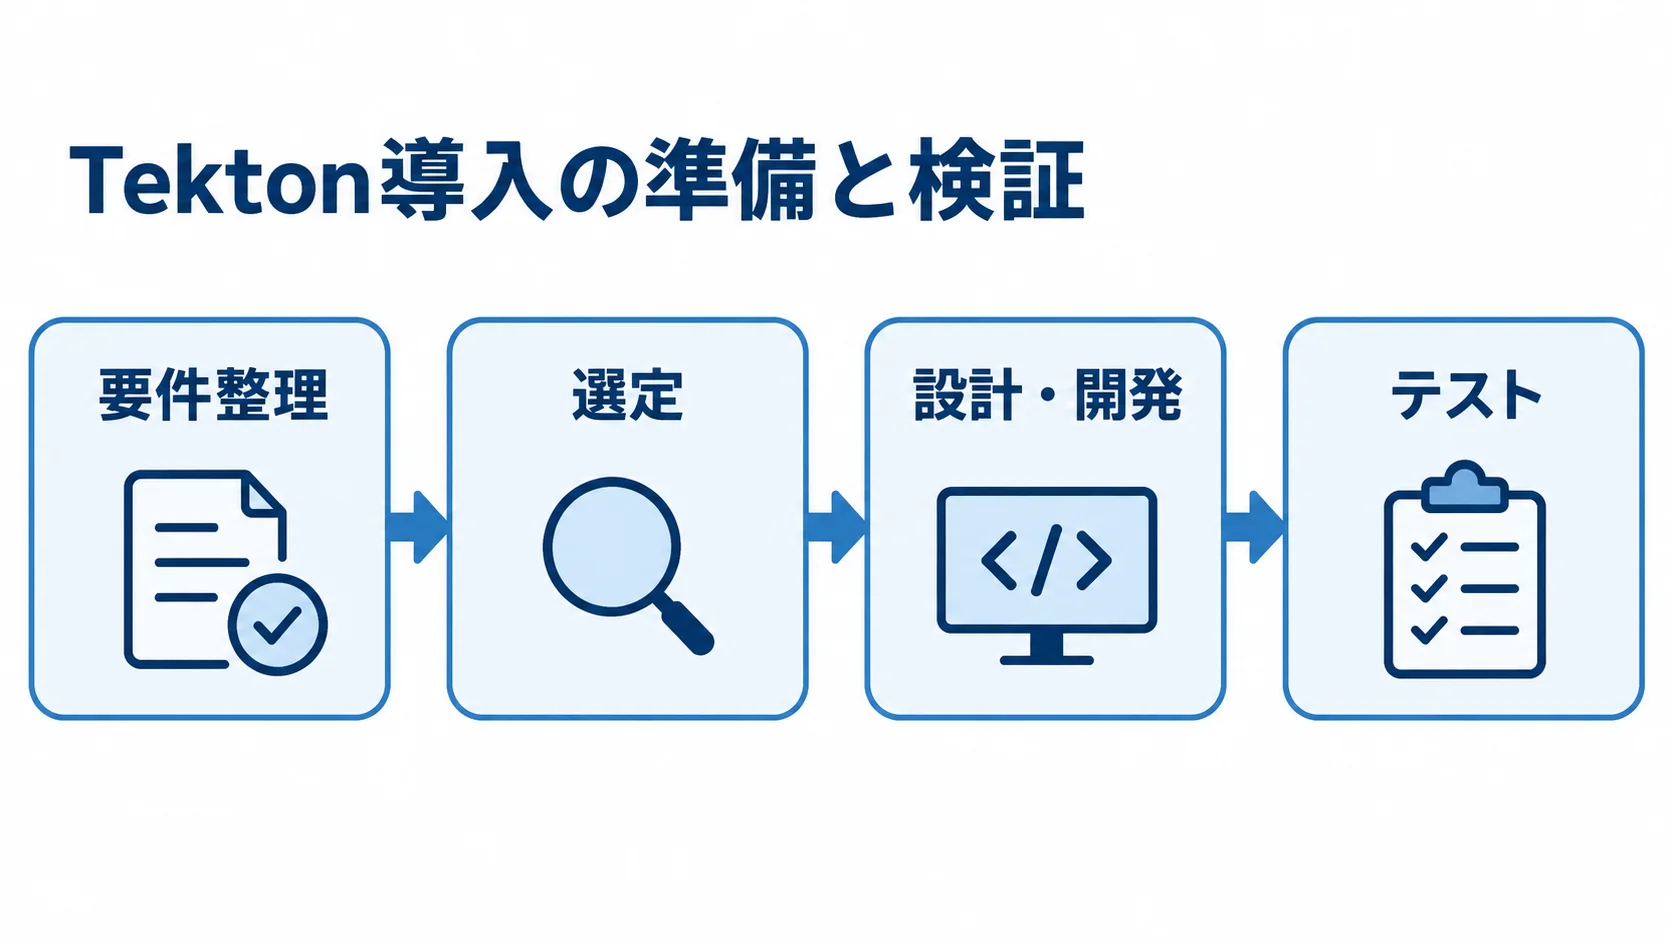
Tekton導入は6段階で進めます。段階を分けると、技術の検証と社内の合意を並行して進められます。全社のジョブを一度に移行せず、代表的な1〜2サービスで成功系と失敗系を検証してから標準化します。
1. 要件整理:移行対象と成功条件の設定
まず、現在のジョブと手作業を一覧にして、サービスごとの移行条件をそろえます。
- 対象:Jenkins、GitHub Actions、手作業のリリース
- 開発条件:リポジトリ、ブランチ戦略、利用言語
- 工程:テスト、生成物、デプロイ先、秘密情報
- 運用:承認者、失敗時の復旧方法
- 負荷:1日の実行回数、最大同時実行数、ログ保存日数
目標は測定できるものに限り、3〜5個に絞ります。たとえば、ビルド時間の短縮や、本番変更の承認制が挙げられます。
SBOMと署名付きの証跡を残す目標も設定できます。また、Kubernetes未経験者が自走する必要があるか、プラットフォームチームが共通基盤を運用するかも、文書で明らかにしておきます。
2. 選定:Kubernetes環境とPoCの範囲
環境の選定では、既存の基盤と運用条件をそろえたうえで、候補を比べます。
- 候補:自社Kubernetes、EKS・GKE、OpenShift Pipelines
- 要件:既存クラスタ、マルチクラウド、オンプレミス
- 体制:運用スキル、サポート、監査基準
- 将来性:対象サービス数とツールチェーンの管理範囲
候補には、Tektonを含むマネージドツールチェーンや、GitHub ActionsなどのSaaSも入ります。単純なWebアプリを少数回リリースするだけなら、SaaSのほうが短期間で安く収まる場合もあります。
PoCでは、一つのPipelineで、Git pushからテスト、イメージ作成、スキャンまでを通します。さらに、ステージングデプロイまで続けます。
Webhookの署名不正や権限不足、脆弱なイメージといった異常も検証します。レジストリの停止やTaskの再実行も、検証の対象に含めます。
合否は、稼働したかどうかに加えて、再現性と復旧時間で判定します。ログの読みやすさや担当者の負荷も、判断の材料に含めます。
3. 設計・開発:共通Taskと権限の標準化
設計では、実行基盤と共通Taskの設定を標準化します。
- 基盤:namespace、ServiceAccount、RBAC、Workspace、Secret
- 運用設定:リソース上限、ネットワーク、ログと結果の保存先
- Task:命名、パラメーター型、終了条件、タイムアウト、リトライ
- イメージ:利用イメージのdigest固定
共通Taskはカタログとして作り、バージョン管理します。チームごとに似たYAMLを複製しない形にします。
Webhookを外部に公開する場合は、EventListenerで署名とイベント種別を検証します。また、Pull Requestの情報は、そのままシェルに渡さない設計にします。
リモートのTaskやPipelineは、ブランチ名だけに頼らず、公式資料にあるdigest検証の可否を確かめます。
公式は2026年2月に、HTTP Resolverのdigest検証を紹介しました。この紹介は、外部定義の改ざんリスクを設計時に扱う根拠になります(出典: Tekton公式ブログ、2026年)。
4. テスト:機能と運用失敗の検証
Pipelineが通るかどうかだけでなく、リリース業務の全体を検証します。
- 品質確認:単体・結合テストとイメージスキャン
- 証跡:SBOM、署名、provenanceを保存
- 反映:承認、本番反映、ロールバック
- 権限:他チームのSecretやログを閲覧できないこと
同じコミットから同じdigestを作れるか、失敗したTaskだけを再実行できるかを確かめます。クラスタやレジストリの停止後にどう再開するか、ログへ機密情報が出ないか、承認を迂回できないかも見ておきます。
測定項目には、成功率と平均実行時間、復旧時間を含めます。加えて、不要な手動操作の回数も測ります。
5. 稼働:小さな切り替えと並行稼働
本番への移行では、対象を段階的に広げながら、旧環境と成果物を比べます。
- 稼働対象は、開発環境、検証環境、本番環境の順に広げます。
- Jenkins移行時は、旧ジョブを残したまま、同じコミットで一定期間並行稼働させます。
- digest、テスト結果、デプロイ先、承認者、所要時間の比較
比較の結果があれば、移行後も品質が落ちていないことを、関係者に説明できます。
切り替え日には、変更を凍結する時間帯と連絡先を決めておきます。あわせて、監視項目や判断者、復旧目標時間も決めます。
Argo CDなどに本番反映を任せる場合は、障害時に見るログと、Git変更を戻すかPipelineRunを再実行するかを、手順書に記載します。
6. 定着:利用ルールと保守担当の決定
定着させるには、TaskやPipelineの変更と保守を続けられる仕組みが要ります。
- 変更管理:レビュー担当とバージョンアップ周期
- 安全管理:脆弱なTaskイメージの交換期限
- 認証管理:証明書と署名鍵のローテーション
- 運用管理:ログの保存期間と障害時の一次対応者
新しく参加するチームについては、namespaceの作成と権限の付与、テンプレートの選択を標準化します。そうすると、導入の効果を他のチームへ広げやすくなります。
月次または四半期ごとに、成功率と実行時間、失敗の原因を確かめます。あわせて、不要な実行履歴やクラスタの使用量も見直します。
Prunerを使う場合も、監査に必要なRunやChains・Resultsの証跡が削除されないよう、保持期間を分けます。
教育資料と引継ぎの完了を受入条件に含めておくと、特定の担当者だけがYAMLを直せる状態を避けられます。
Tektonのシステム開発にかかる費用相場
Tektonには、一般的なSaaSのような一律の導入定価がありません。費用は、対象アプリ数、既存Jenkinsの移行量、Kubernetes基盤によって変わります。さらに、監査要件や可用性、保守体制によっても変わります。
次の金額は、リサーチノートと業務システム開発の一般的な相場を、Tekton導入の案件に当てはめた目安です。ただし、これは個別案件の確定見積ではありません。PoCと本番展開を分けて比べてください。
導入段階別の初期費用と期間の目安
導入範囲ごとの費用と期間を見比べながら、必要な機能と体制を判断します。
- PoC・小規模:100万〜300万円程度、1〜2か月
- チーム導入:300万〜1,000万円程度、2〜4か月
- 部門・全社:1,000万〜5,000万円程度、6〜12か月
- エンタープライズ:5,000万〜1億円以上、12〜24か月
PoCの対象は、開発用Kubernetesと数本のTaskおよびPipelineです。加えて、Git webhookと簡易ログが含まれます。商用SLAや全社展開は含みません。
既存のクラスタやレジストリを使えるかどうかで、同じ範囲でも金額は変わります。
チーム導入では、本番クラスタを1つと複数のサービスを対象にし、権限分離とレジストリ、テストを含みます。ステージングまたは本番へのデプロイと運用手順も対象です。
部門・全社展開では、Jenkinsの移行やSSO、監査ログが増えます。SecretsやKMS、ChainsやSBOMに関わる作業も加わります。監視と教育も含まれます。
リサーチノート(2026年)の推定では、公開定価ではありません。ただし、複数クラスタやDRを含む案件では、上記の金額帯も想定されます。24時間運用や厳格な変更管理が求められる案件でも、上記の金額帯は想定されます。
クラウド費用と保守運用費の分け方
Tektonのライセンス料と、基盤・保守の費用は分けて見積もります。
- GKE管理料:1クラスタ・1時間あたり0.10米ドル、拡張時は合計0.60米ドル
- 保守費:初期開発費の年15〜25%程度という考え方もある
クラウド料金は、Tektonを載せる基盤の利用料で、Tektonのライセンス料とは別物です。AWS EKSの場合、標準サポートは1クラスタ・1時間あたり0.10米ドル、拡張サポートは0.60米ドルです。
730時間を1か月とすると、管理料だけで約73〜438米ドルになります。
EC2、EBS、ロードバランサーは別料金です。さらに、パブリックIPv4や通信の料金がかかります。ログとレジストリの利用料も別にかかります(出典: AWS「Amazon EKS pricing」、2026年確認)。
無料枠の適用条件は構成により異なり、ノードやPodの計算資源、リージョンでも変わります。バックアップや通信料も、構成に応じて差が出ます(出典: Google Cloud「Google Kubernetes Engine pricing」、2026年確認)。
GKEの拡張サポート期間は、基本料金に0.50米ドルが加わります。
クラスタ管理料だけで判断せず、開発・検証・本番・DRのクラスタ数に稼働時間を掛け合わせます。
年15〜25%は、正式なTekton案件の定価ではありません。金額は、アップグレードや脆弱性対応、鍵更新の範囲で変わります。Run整理や障害対応も範囲に入り、問い合わせや改善も加わります。
月額保守では、対象時間と受付時間、一次切り分けを確かめます。加えて、復旧目標や更新検証の回数も確認します。
Tektonの見積もりを取る際のポイント
見積もりを比べるには、「環境構築一式」の中身を分けて見る必要があります。作業範囲と納品物を、それぞれ書き出して確かめます。
対象は、要件定義、クラスタ構築、Pipeline開発です。既存ジョブの移行やセキュリティ、テストも含みます。さらに、教育、引継ぎ、月次保守も対象です。
安い見積もりでは、ログ保存や失敗時の復旧設計が除外されていることもあります。
対象範囲と非機能要件の見積書への反映
RFPや依頼書には、規模と実行量を具体的に書きます。環境や品質要件も、同じ書面に記しておきます。
- 規模:サービス・リポジトリ・Jenkinsジョブ数
- 実行条件:1日の回数、同時実行数、環境数、デプロイ先
- 業務条件:テスト、承認フロー、証跡の保存期間
- 性能:開始時間、最大ビルド時間、再実行目標時間
性能要件には、ピーク時の負荷の想定も加えておきます。
セキュリティでは、RBACの最小権限とnamespace分離、Webhook署名検証を確かめます。さらに、Secretの保管場所、非root実行、NetworkPolicyも対象にします。
イメージスキャンと、SBOMの作成・保管・顧客提供の方法を明記します。Chainsの署名付きprovenanceと、監査ログの範囲も書いておきます。
SBOMの作成は、法令適合の一部にすぎません。脆弱性の照合と修正期限まで、運用に組み込みます。
成果物・契約・引継ぎの条件
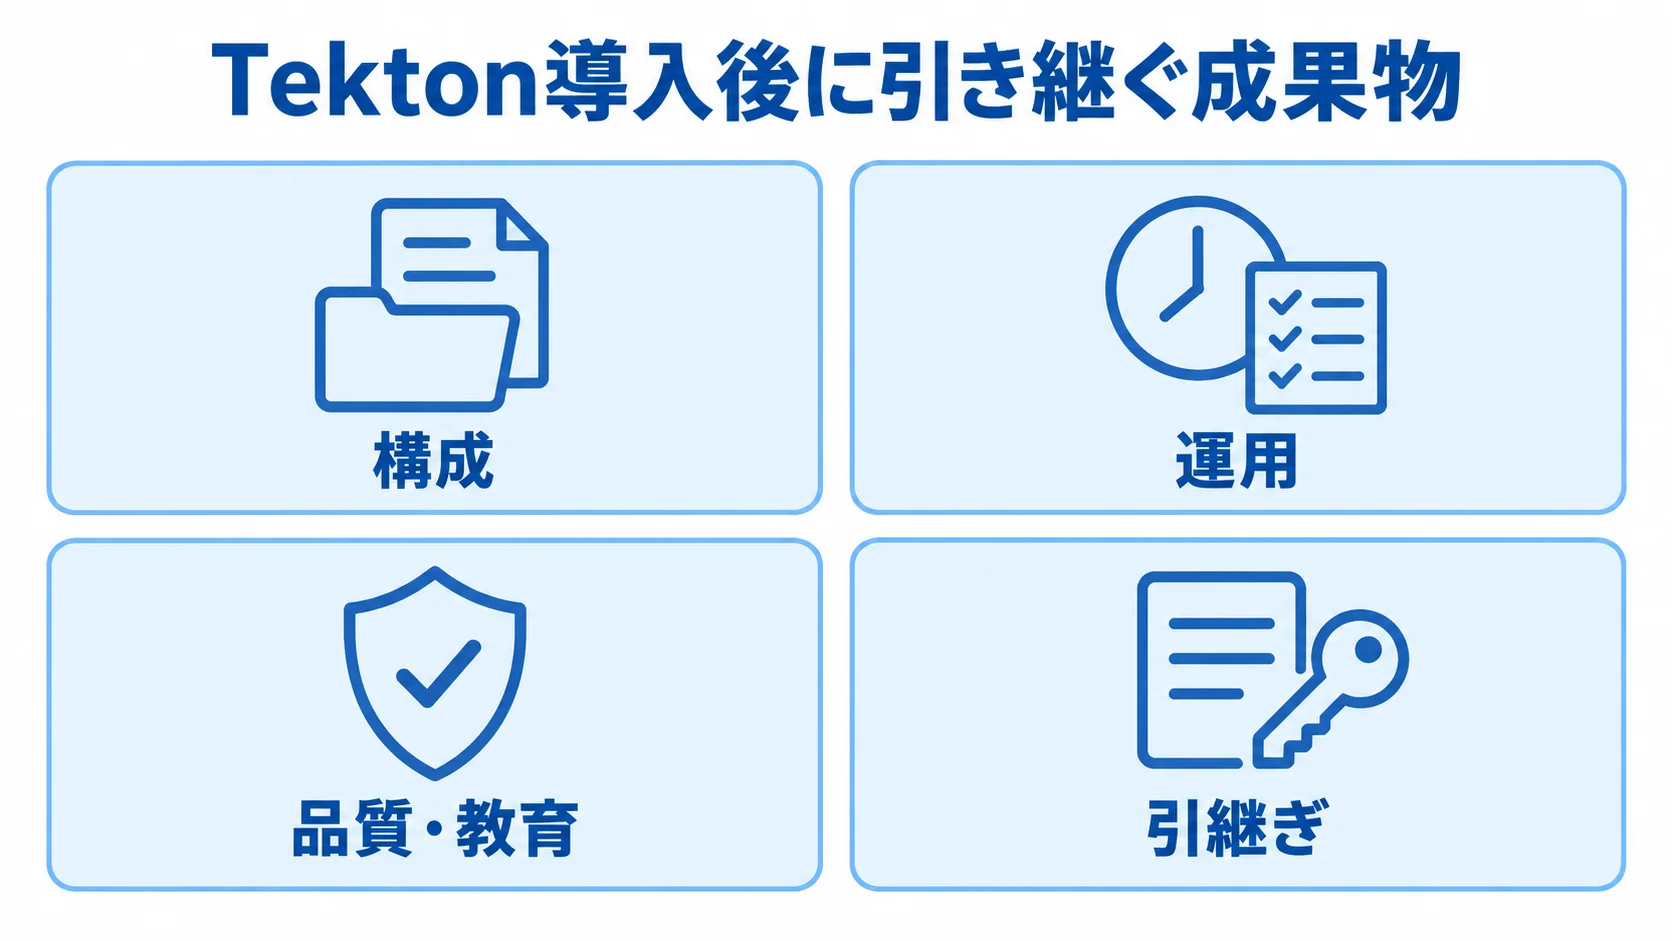
納品物は、TaskやPipelineのコードに限りません。運用開始に必要な成果物を、そろえておきます。
- 構成:IaC、設定、Secret登録手順、権限一覧
- 運用:監視、アラート、障害対応、ロールバック手順
- 品質・教育:テスト仕様、更新手順、教育資料
- 引継ぎ:運用設計書とコードの保管先
コードやIaCを自社へ渡すか、ベンダーのリポジトリに残すかは、契約の前に決めます。契約では、著作権や翻案権、再委託を確認します。秘密情報や脆弱性対応も、契約で確かめます。
サポートが終わる部品やクラウド費用、障害時の責任分界も定めておきます。Tekton本体はOSSでも、個別のPipelineやIaCは将来の移行資産になります。そのため、利用許諾と引渡し条件を明確にしておきます。
提案会社の運用実績による比較
提案会社は、公開記事だけで判断せず、担当者の経験と対応範囲を確かめます。
- 環境:OpenShift、EKS、GKE、オンプレミス
- 移行:Jenkins移行の実績と担当役割
- セキュリティ:SLSA、SBOM、署名の設計経験
- 支援:Kubernetes資格者や実装担当者の経験、障害時の対応時間
公開情報が解説にとどまる会社については、実案件の数を推測せず、対象環境と担当者の役割を質問します。
相見積もりでは、各社に同じPoC範囲と受入条件を渡し、費用を分けて示してもらいます。比べる項目は、初期費用、クラウド実費、移行費です。さらに、保守費、教育費、追加変更単価も比べます。
「導入一式」などの記載だけなら、まずTask数や環境数、テストの内訳を求めます。納品物や対応時間の内訳も、あわせて示してもらいます。
よくある質問(FAQ)
Tekton導入を検討する企業から寄せられやすい質問を、以下に挙げます。費用や技術の可否に加えて、自社での運用や既存資産の移行も見ておきたい点です。
Kubernetesの経験がないチームでもTektonを導入できますか?
導入は可能です。ただし、TektonのYAMLに加えて、Kubernetesの権限やネットワーク、ログを理解する担当者が必要です。ストレージやアップグレードも、担当者が把握しておく必要があります。
経験が少ない場合は、EKSやGKEなどのマネージドKubernetesを選べます。さらに、OpenShiftのサポートや自社のプラットフォームチーム、外部の運用支援を組み合わせる方法もあります。
まずPoCで運用の負荷を測ってから、本番化します。
既存のJenkinsからTektonへ移行できますか?
移行はできます。ただし、Jenkinsfileやプラグインを自動で変換するだけでは足りないため、次の手順で確かめます。
- 認証、ビルドエージェント、Workspace、成果物、承認、通知を一覧にします。
- ロールバックや失敗時の作業も確かめます。
- 代表的な1〜2サービスで、同じコミットの成果物を比べます。
- 並行稼働の期間と、移行後に削除するジョブ・権限・秘密情報の条件の決定
EKS・GKE・OpenShift・オンプレミスはどれを選ぶべきですか?
既存の標準基盤と運用体制に合わせて選ぶのが基本です。
AWSを標準化しているならEKS、Google CloudとGKEを中心にするならGKEを比べます。
ハイブリッド環境や製品サポートを重視するならOpenShift、データ配置やネットワークの制約が強ければオンプレミスを比べます。アップグレードや障害対応、監査ログの担当者も、判断材料になります。費用配賦の担当者も確かめておきます。
TektonはOSSなので無料で導入できますか?
Tekton本体はOSSですが、システム全体を無料で運用できるわけではありません。クラスタ、ノード、ストレージに費用がかかるほか、通信やレジストリ、監視も対象になります。さらに、秘密情報管理や人材も費用の対象です。保守や移行も、その対象です。
そのため、初期費用と運用費を分けて、PoC、チーム導入、全社展開の段階ごとに予算を設定します。
まとめ
Tekton導入は、CI/CD処理の整備にとどまらず、周辺の仕組みと運用体制を整える取り組みです。対象には、Gitやレジストリ、スキャンが含まれます。秘密情報や監視、デプロイ、証跡も、その中で扱います。
6段階は、要件整理から定着まで順番に進めます。各段階では、技術と業務の両面から確かめます。
導入判断で押さえるポイント
Tektonは、Kubernetesを標準基盤にしたい企業や、複数の環境に移せるPipelineを求める企業に向いています。
Taskの共通化や、SBOM・署名付きprovenanceを含むサプライチェーン管理の強化にも適しています。
Kubernetesを運用する予定がなく、少数のアプリを簡単にビルド・デプロイしたい場合は、SaaS型CI/CDも比べます。
代表サービスでのPoCの始め方
代表サービスで行うPoCでは、動作確認に加えて、導入後の運用と費用も評価します。
- 対象範囲:1〜2サービスで、Git pushからステージングまで通す
- 機能確認:テスト、イメージ作成、スキャンを試す
- 障害確認:権限・署名エラー、脆弱性、外部停止、再実行、ロールバックを試す
- 費用確認:基盤、移行、セキュリティ、証跡、教育、保守を総保有コストに含める
- 導入判断:要件と運用体制の確認、PoCと相見積もりによる継続運用の可否の判断
自社の要件と運用体制を整理してからPoCと相見積もりを進めれば、「動くが使えない」「担当者がいない」という失敗を避けやすくなります。
▼全体ガイドの記事
・Tektonのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。